


Le pilier "Sécurité, confidentialité et conformité" du Google Cloud Well-Architected Framework fournit des recommandations pour vous aider à concevoir, déployer et exploiter des charges de travail cloud qui répondent à vos exigences de sécurité, de confidentialité et de conformité.
Ce document est conçu pour offrir des insights précieux et répondre aux besoins de divers professionnels et ingénieurs de la sécurité. Le tableau suivant décrit les audiences visées par ce document :
| Audience | Contenu de ce document |
|---|---|
| Responsables de la sécurité des systèmes d'information (RSSI), responsables d'unités commerciales et responsables informatiques | Un framework général pour établir et maintenir l'excellence en matière de sécurité dans le cloud, et pour garantir une vue complète des domaines de sécurité afin de prendre des décisions éclairées concernant les investissements dans la sécurité. |
| Architectes et ingénieurs en sécurité | Pratiques de sécurité clés pour les phases de conception et d'exploitation afin de garantir que les solutions sont conçues pour la sécurité, l'efficacité et l'évolutivité. |
| Équipes DevSecOps | Conseils pour intégrer des contrôles de sécurité globaux afin de planifier l'automatisation qui permet de créer une infrastructure sécurisée et fiable. |
| Responsables de la conformité et gestionnaires de risques | Recommandations de sécurité clés pour suivre une approche structurée de la gestion des risques avec des mesures de protection qui aident à respecter les obligations de conformité. |
Pour vous assurer que vos charges de travail Google Cloud répondent à vos exigences de sécurité, de confidentialité et de conformité, toutes les parties prenantes de votre organisation doivent adopter une approche collaborative. En outre, vous devez reconnaître que la sécurité cloud est une responsabilité partagée entre vous et Google. Pour en savoir plus, consultez Responsabilités partagées et destin partagé sur Google Cloud.
Les recommandations de ce pilier sont regroupées en principes de sécurité fondamentaux. Chaque recommandation basée sur des principes est mappée à un ou plusieurs des domaines d'intérêt de la sécurité cloud qui peuvent être essentiels pour votre organisation. Chaque recommandation met en évidence des conseils sur l'utilisation et la configuration des produits et fonctionnalitésGoogle Cloud afin d'améliorer la stratégie de sécurité de votre organisation.
Évaluer les charges de travail à l'aide d'une compétence d'agent
Pour permettre aux agents IA d'évaluer vos charges de travail cloud par rapport aux principes et recommandations de ce pilier, utilisez la compétence google-cloud-waf-security, disponible dans le dépôt Google Agent Skills sur GitHub.
Pour installer la compétence, exécutez la commande suivante dans le client ou le terminal de votre agent :
npx skills add google/skills --skill google-cloud-waf-security
Lorsque vous y êtes invité, spécifiez les agents d'IA pour lesquels vous souhaitez installer la compétence et définissez le champ d'application de l'installation (projet ou global).
Principes de base
Les recommandations de ce pilier sont regroupées selon les principes de sécurité fondamentaux suivants. Chaque principe de ce pilier est important. En fonction des exigences de votre organisation et de votre charge de travail, vous pouvez choisir de prioriser certains principes.
- Mettre en œuvre la sécurité dès la conception : intégrez les considérations de sécurité cloud et de sécurité réseau dès la phase de conception initiale de vos applications et de votre infrastructure.Google Cloud fournit des plans d'architecture et des recommandations pour vous aider à appliquer ce principe.
- Mettre en œuvre le modèle zéro confiance : utilisez une approche toujours vérifier systématiquement, où l'accès aux ressources est accordé sur la base d'une vérification continue de la confiance. Google Cloudsoutient ce principe par le biais de produits tels que Chrome Enterprise Premium et Identity-Aware Proxy (IAP).
- Mettre en œuvre la sécurité shift-left : implémentez des contrôles de sécurité dès le début du cycle de vie du développement logiciel. Évitez les failles de sécurité avant d'apporter des modifications au système. Détectez et corrigez les bugs de sécurité de manière précoce, rapide et fiable après la validation des modifications du système. Google Cloud applique ce principe via des produits tels que Cloud Build, l'autorisation binaire et Artifact Registry.
- Implémenter une cyberdéfense préemptive : adoptez une approche proactive de la sécurité en mettant en œuvre des mesures fondamentales robustes, telles que le renseignement sur les menaces. Cette approche vous aide à jeter les bases d'une détection et d'une réponse plus efficaces aux menaces. L'approche deGoogle Cloud en matière de contrôles de sécurité multicouches est conforme à ce principe.
- Utiliser l'IA de manière sécurisée et responsable : développez et déployez des systèmes d'IA de manière responsable et sécurisée. Les recommandations pour ce principe sont conformes aux conseils de la perspective IA et ML du Well-Architected Framework et du framework d'IA sécurisé (SAIF) de Google.
- Utiliser l'IA pour la sécurité : utilisez les fonctionnalités d'IA pour améliorer vos systèmes et processus de sécurité existants grâce à Gemini dans Security et aux fonctionnalités de sécurité globales de la plate-forme. Utilisez l'IA comme un outil pour automatiser davantage les mesures correctives et garantir l'hygiène de sécurité afin de renforcer la sécurité des autres systèmes.
- Répondre aux besoins en matière de réglementation, de conformité et de confidentialité : respectez les réglementations, les normes de conformité et les exigences de confidentialité spécifiques à votre secteur. Google Cloud vous aide à respecter ces obligations grâce à des produits tels qu'Assured Workloads, le service de règles d'administration et notre centre de ressources sur la conformité.
État d'esprit de l'organisation en matière de sécurité
Une approche organisationnelle axée sur la sécurité est essentielle pour réussir l'adoption et l'exploitation du cloud. Cet état d'esprit doit être profondément ancré dans la culture de votre organisation et se refléter dans ses pratiques, qui sont guidées par les principes de sécurité fondamentaux décrits précédemment.
Une approche de la sécurité à l'échelle de l'organisation met l'accent sur la prise en compte de la sécurité lors de la conception du système, l'adoption d'un modèle de confiance zéro et l'intégration de fonctionnalités de sécurité tout au long du processus de développement. Dans cet état d'esprit, vous réfléchissez également de manière proactive aux mesures de cyberdéfense, vous utilisez l'IA de manière sécurisée et pour la sécurité, et vous tenez compte de vos exigences réglementaires, de confidentialité et de conformité. En adoptant ces principes, votre organisation peut cultiver une culture axée sur la sécurité qui traite de manière proactive les menaces, protège les ressources précieuses et contribue à garantir une utilisation responsable de la technologie.
Domaines d'intervention de la sécurité cloud
Cette section décrit les domaines sur lesquels vous devez vous concentrer lorsque vous planifiez, implémentez et gérez la sécurité de vos applications, systèmes et données. Les recommandations de chaque principe de ce pilier sont pertinentes pour un ou plusieurs de ces domaines d'intérêt. Dans le reste de ce document, les recommandations spécifient les domaines de sécurité correspondants pour plus de clarté et de contexte.
| Domaine d'action | Activités et composants | Produits, fonctionnalités et solutions Google Cloud associés |
|---|---|---|
| Sécurité de l'infrastructure |
|
|
| Gestion de l'authentification et des accès |
|
|
| Sécurité des données |
|
|
| Sécurité de l'IA et du ML |
|
|
| Opérations de sécurité (SecOps) |
|
|
| Sécurité des applications |
|
|
| Gouvernance, risques et conformité dans le cloud |
|
|
| Journalisation, audit et surveillance |
|
Contributeurs
Auteurs :
- Wade Holmes | Directeur des solutions mondiales
- Hector Diaz | Architecte en sécurité cloud
- Carlos Leonardo Rosario | Spécialiste de la sécurité Google Cloud
- John Bacon | Architecte de solutions partenaires
- Sachin Kalra | Global Security Solution Manager
Autres contributeurs :
- Anton Chuvakin | Conseiller en sécurité, Bureau du RSSI
- Daniel Lees | Architecte en sécurité cloud
- Filipe Gracio, PhD | Ingénieur client, spécialiste en IA/ML
- Gary Harmson | Architecte principal
- Gino Pelliccia | Architecte principal
- Jose Andrade | Ingénieur client, spécialiste SRE
- Kumar Dhanagopal Développeur de solutions multiproduits
- Laura Hyatt | Ingénieur client, FSI
- Marwan Al Shawi | Partner Customer Engineer
- Nicolas Pintaux | Ingénieur client, spécialiste de la modernisation des applications
- Noah McDonald | Consultant en sécurité cloud
- Osvaldo Costa | Ingénieur client spécialiste en gestion des réseaux
- Radhika Kanakam | Responsable de programme, Google Cloud Well-Architected Framework
- Samantha He | Rédactrice technique
- Susan Wu | Responsable produit orienté client
Implémenter la conception sécurisée
Ce principe du pilier "Sécurité" du Google Cloud Well-Architected Framework fournit des recommandations pour intégrer des fonctionnalités de sécurité, des contrôles et des pratiques robustes dans la conception de vos applications, services et plates-formes cloud. De la conception aux opérations, la sécurité est plus efficace lorsqu'elle est intégrée à chaque étape de votre processus de conception.
Présentation du principe
Comme expliqué dans Présentation de l'engagement de Google en faveur de la sécurité dès la conception, les termes sécurisé par défaut et sécurisé dès la conception sont souvent utilisés de manière interchangeable, mais ils représentent des approches distinctes pour créer des systèmes sécurisés. Ces deux approches visent à minimiser les failles et à renforcer la sécurité, mais elles diffèrent par leur champ d'application et leur mise en œuvre :
- Sécurisé par défaut : vise à s'assurer que les paramètres par défaut d'un système sont définis sur un mode sécurisé, ce qui réduit la nécessité pour les utilisateurs ou les administrateurs de prendre des mesures pour sécuriser le système. Cette approche vise à fournir un niveau de sécurité de base à tous les utilisateurs.
- Sécurisé par conception : met l'accent sur l'intégration proactive des considérations de sécurité tout au long du cycle de vie du développement d'un système. Cette approche consiste à anticiper les menaces et les failles potentielles dès le départ, et à faire des choix de conception qui atténuent les risques. Cette approche implique d'utiliser des pratiques de codage sécurisées, d'effectuer des examens de sécurité et d'intégrer la sécurité tout au long du processus de conception. L'approche sécurisée dès la conception est une philosophie globale qui guide le processus de développement et permet de s'assurer que la sécurité n'est pas une réflexion après coup, mais fait partie intégrante de la conception d'un système.
Recommandations
Pour mettre en œuvre le principe de sécurité dès la conception pour vos charges de travail cloud, tenez compte des recommandations des sections suivantes :
- Choisir des composants système qui aident à sécuriser vos charges de travail
- Créer une approche multicouche de la sécurité
- Utiliser une infrastructure et des services renforcés et attestés
- Chiffrer les données au repos et en transit
Choisir des composants système qui aident à sécuriser vos charges de travail
Cette recommandation s'applique à tous les domaines d'action.
Pour assurer une sécurité efficace, il est essentiel de choisir des composants système robustes (matériels et logiciels) qui constituent votre plate-forme, votre solution ou votre service. Pour réduire la surface d'attaque de sécurité et limiter les dommages potentiels, vous devez également examiner attentivement les modèles de déploiement de ces composants et leurs configurations.
Dans le code de votre application, nous vous recommandons d'utiliser des bibliothèques, des abstractions et des frameworks d'application simples, sûrs et fiables afin d'éliminer les classes de failles. Pour rechercher des failles dans les bibliothèques logicielles, vous pouvez utiliser des outils tiers. Vous pouvez également utiliser Assured Open Source Software, qui permet de réduire les risques liés à votre chaîne d'approvisionnement logicielle en utilisant des packages de logiciels Open Source (OSS) que Google utilise et sécurise.
Votre infrastructure doit utiliser des options de mise en réseau, de stockage et de calcul qui permettent un fonctionnement sûr et qui sont conformes à vos exigences de sécurité et à vos niveaux d'acceptation des risques. La sécurité de l'infrastructure est importante pour les charges de travail internes et celles accessibles sur Internet.
Pour en savoir plus sur les autres solutions Google compatibles avec cette recommandation, consultez Mettre en œuvre la sécurité shift-left.
Créer une approche multicouche de la sécurité
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'IA et du ML
- Sécurité de l'infrastructure
- Gestion de l'authentification et des accès
- Sécurité des données
Nous vous recommandons d'implémenter la sécurité à chaque couche de votre pile d'applications et d'infrastructure en appliquant une approche de défense en profondeur.
Utilisez les fonctionnalités de sécurité de chaque composant de votre plate-forme. Pour limiter l'accès et identifier les limites de l'impact potentiel (c'est-à-dire le rayon d'impact) en cas d'incident de sécurité, procédez comme suit :
- Simplifiez la conception de votre système pour l'adapter à la flexibilité, dans la mesure du possible.
- Documentez les exigences de sécurité de chaque composant.
- Intégrez un mécanisme sécurisé robuste pour répondre aux exigences de résilience et de récupération.
Lorsque vous concevez les couches de sécurité, effectuez une évaluation des risques afin de déterminer les fonctionnalités de sécurité dont vous avez besoin pour répondre aux exigences de sécurité internes et aux exigences réglementaires externes. Nous vous recommandons d'utiliser un framework d'évaluation des risques standard dans l'industrie, qui s'applique aux environnements cloud et à vos exigences réglementaires. Par exemple, la Cloud Security Alliance (CSA) fournit la matrice des contrôles cloud (CCM). L'évaluation des risques vous fournit un catalogue des risques et des contrôles de sécurité correspondants pour les atténuer.
Lorsque vous effectuez l'évaluation des risques, n'oubliez pas que vous avez conclu un accord de responsabilité partagée avec votre fournisseur de services cloud. Par conséquent, les risques auxquels vous êtes exposé dans un environnement cloud diffèrent de ceux auxquels vous êtes exposé dans un environnement sur site. Par exemple, dans un environnement sur site, vous devez atténuer les failles de votre pile matérielle. En revanche, dans un environnement cloud, le fournisseur de services cloud assume ces risques. N'oubliez pas non plus que les limites des responsabilités partagées diffèrent entre les services IaaS, PaaS et SaaS pour chaque fournisseur de services cloud.
Après avoir identifié les risques potentiels, vous devez concevoir et créer un plan d'atténuation qui utilise des contrôles techniques, administratifs et opérationnels, ainsi que des protections contractuelles et des attestations tierces. En outre, une méthode de modélisation des menaces, telle que la méthode de modélisation des menaces d'application OWASP, vous aide à identifier les lacunes potentielles et suggère des actions pour les corriger.
Utiliser une infrastructure et des services renforcés et attestés
Cette recommandation s'applique à tous les domaines d'action.
Un programme de sécurité mature corrige les nouvelles failles, comme décrit dans les bulletins de sécurité. Le programme de sécurité doit également fournir des solutions pour corriger les failles des déploiements existants et sécuriser vos images de VM et de conteneurs. Vous pouvez utiliser des guides de renforcement spécifiques à l'OS et à l'application de vos images, ainsi que des benchmarks comme celui fourni par le Center of Internet Security (CIS).
Si vous utilisez des images personnalisées pour vos VM Compute Engine, vous devez appliquer vous-même les correctifs aux images. Vous pouvez également utiliser les images d'OS sélectionnées fournies par Google, qui sont régulièrement corrigées. Pour exécuter des conteneurs sur des VM Compute Engine, utilisez les images Container-Optimized OS sélectionnées par Google. Google corrige et met régulièrement à jour ces images.
Si vous utilisez GKE, nous vous recommandons d'activer la mise à jour automatique des nœuds pour que Google puisse mettre à jour vos nœuds de cluster en appliquant les derniers correctifs. Google gère les plans de contrôle GKE, qui sont automatiquement mis à jour et corrigés. Pour réduire davantage la surface d'attaque de vos conteneurs, vous pouvez utiliser des images distroless. Les images distroless sont idéales pour les applications sensibles à la sécurité, les microservices et les situations où il est primordial de minimiser la taille de l'image et la surface d'attaque.
Pour les charges de travail sensibles, utilisez des VM protégées, qui empêchent le chargement de code malveillant pendant le cycle de démarrage de la VM. Les instances de VM protégées offrent une sécurité au démarrage, surveillent l'intégrité et utilisent le module vTPM (Virtual Trusted Platform Module).
Pour sécuriser l'accès SSH, OS Login permet à vos employés de se connecter à vos VM en utilisant des autorisations Identity and Access Management (IAM) en tant que source de vérité plutôt que des clés SSH. Vous n'avez donc pas besoin de gérer les clés SSH dans votre organisation. OS Login associe l'accès d'un administrateur à son cycle de vie en tant qu'employé. Ainsi, lorsque les employés changent de rôle ou quittent votre organisation, leur accès est révoqué en même temps que leur compte. OS Login est également compatible avec l'authentification à deux facteurs de Google, qui ajoute une couche de sécurité supplémentaire contre les attaques par prise de contrôle de compte.
Dans GKE, les instances d'application s'exécutent dans des conteneurs Docker. Pour activer un profil de risque défini et empêcher les employés de modifier les conteneurs, assurez-vous que vos conteneurs sont sans état et immuables. Le principe d'immuabilité signifie que vos employés ne peuvent pas modifier le conteneur ou y accéder de manière interactive. Si le conteneur doit être modifié, vous devez créer une nouvelle image et la déployer. N'activez l'accès SSH aux conteneurs sous-jacents que dans des scénarios de débogage spécifiques.
Pour sécuriser les configurations de manière globale dans votre environnement, vous pouvez utiliser des règles d'administration afin de définir des contraintes ou des garde-fous sur les ressources qui affectent le comportement de vos éléments cloud. Par exemple, vous pouvez définir les règles d'administration suivantes et les appliquer de manière globale à une organisation Google Cloud ou de manière sélective au niveau d'un dossier ou d'un projet :
- Désactivez l'attribution d'adresses IP externes aux VM.
- Limitez la création de ressources à des emplacements géographiques spécifiques.
- Désactivez la création de comptes de service ou de leurs clés.
Chiffrer les données au repos et en transit
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'infrastructure
- Sécurité des données
Le chiffrement des données est un contrôle fondamental pour protéger les informations sensibles et un élément clé de la gouvernance des données. Une stratégie efficace de protection des données inclut le contrôle des accès, la segmentation des données et la résidence géographique, l'audit et la mise en œuvre du chiffrement, en fonction d'une évaluation minutieuse des exigences.
Par défaut, Google Cloud chiffre les données client stockées au repos, sans action requise de votre part. En plus du chiffrement par défaut,Google Cloud propose des options de chiffrement d'enveloppe et de gestion des clés de chiffrement. Vous devez identifier les solutions qui répondent le mieux à vos exigences en matière de génération, de stockage et de rotation des clés, que vous choisissiez les clés pour votre stockage, pour le calcul ou pour les charges de travail de big data. Par exemple, les clés de chiffrement gérées par le client (CMEK) peuvent être créées dans Cloud Key Management Service (Cloud KMS). Les CMEK peuvent être logicielles ou protégées par HSM pour répondre à vos exigences réglementaires ou de conformité, telles que la nécessité d'effectuer une rotation régulière des clés de chiffrement. Cloud KMS Autokey vous permet d'automatiser le provisionnement et l'attribution des CMEK. Vous pouvez également importer vos propres clés provenant d'un système de gestion de clés tiers à l'aide de Cloud External Key Manager (Cloud EKM).
Nous vous recommandons vivement de chiffrer les données en transit. Google chiffre et authentifie les données en transit sur une ou plusieurs couches réseau lorsque des données sont transférées en dehors des limites physiques qui ne sont pas contrôlées par ou pour le compte de Google. Tout le trafic de VM à VM dans un réseau VPC et entre des réseaux VPC appairés est chiffré. Vous pouvez utiliser MACsec pour chiffrer le trafic sur les connexions Cloud Interconnect. IPsec fournit un chiffrement pour le trafic sur les connexions Cloud VPN. Vous pouvez protéger le trafic d'application à application dans le cloud à l'aide de fonctionnalités de sécurité telles que les configurations TLS et mTLS dans Apigee et Cloud Service Mesh pour les applications conteneurisées.
Par défaut, Google Cloud chiffre les données au repos et les données en transit sur le réseau. Toutefois, les données ne sont pas chiffrées par défaut lorsqu'elles sont utilisées en mémoire. Si votre organisation traite des données confidentielles, vous devez atténuer les menaces qui compromettent la confidentialité et l'intégrité de l'application ou des données dans la mémoire système. Pour atténuer ces menaces, vous pouvez utiliser l'informatique confidentielle, qui fournit un environnement d'exécution sécurisé pour vos charges de travail de calcul. Pour en savoir plus, consultez la présentation de Confidential VM.
Implémenter le modèle zéro confiance
Ce principe du pilier "Sécurité" du Google Cloud Well-Architected Framework vous aide à assurer une sécurité complète pour vos charges de travail cloud. Le principe de confiance zéro met l'accent sur les pratiques suivantes :
- Éliminer la confiance implicite
- Appliquer le principe du moindre privilège au contrôle des accès
- Application de la validation explicite de toutes les demandes d'accès
- Adopter un état d'esprit "assume-breach" (supposer qu'une violation a eu lieu) pour permettre une vérification continue et une surveillance de la stratégie de sécurité
Présentation du principe
Le modèle zéro confiance déplace l'attention de la sécurité périmétrique vers une approche dans laquelle aucun utilisateur ni appareil n'est considéré comme intrinsèquement digne de confiance. Au lieu de cela, chaque demande d'accès doit être vérifiée, quelle que soit son origine. Cette approche implique d'authentifier et d'autoriser chaque utilisateur et appareil, de valider leur contexte (emplacement et stratégie de l'appareil) et d'accorder un accès avec moindre privilège aux seules ressources nécessaires.
La mise en œuvre du modèle zéro confiance aide votre organisation à renforcer sa stratégie de sécurité en minimisant l'impact des failles potentielles et en protégeant les données et applications sensibles contre les accès non autorisés. Le modèle de confiance zéro vous aide à garantir la confidentialité, l'intégrité et la disponibilité des données et des ressources dans le cloud.
Recommandations
Pour mettre en œuvre le modèle de confiance zéro pour vos charges de travail cloud, tenez compte des recommandations des sections suivantes :
- Sécuriser votre réseau
- Vérifier explicitement chaque tentative d'accès
- Surveiller et gérer votre réseau
Sécuriser votre réseau
Cette recommandation s'applique au domaine d'intérêt suivant : sécurité de l'infrastructure.
La transition d'une sécurité classique basée sur le périmètre vers un modèle zéro confiance nécessite plusieurs étapes. Votre organisation a peut-être déjà intégré certains contrôles zéro confiance dans sa stratégie de sécurité. Cependant, un modèle zéro confiance n'est pas un produit ou une solution unique. Il s'agit plutôt d'une intégration holistique de plusieurs couches de sécurité et bonnes pratiques. Cette section décrit les recommandations et les techniques permettant de mettre en œuvre le modèle zéro confiance pour la sécurité réseau.
- Contrôle des accès : appliquez des contrôles des accès basés sur l'identité et le contexte de l'utilisateur à l'aide de solutions telles que Chrome Enterprise Premium et Identity-Aware Proxy (IAP). De cette façon, vous déplacez la sécurité du périmètre du réseau vers les utilisateurs et appareils individuels. Cette approche permet un contrôle des accès précis et réduit la surface d'attaque.
- Sécurité réseau : sécurisez les connexions réseau entre vos environnements sur site, Google Cloudet multicloud.
- Utilisez les méthodes de connectivité privée de Cloud Interconnect et des VPN IPsec.
- Pour sécuriser l'accès aux services et aux API Google Cloud , utilisez Private Service Connect.
- Pour sécuriser l'accès sortant des charges de travail déployées sur Google Kubernetes Engine (GKE) et les produits associés, utilisez les passerelles de sortie Cloud Service Mesh.
- Conception du réseau : évitez les risques de sécurité potentiels en supprimant les réseaux par défaut dans les projets existants et en désactivant la création de réseaux par défaut dans les nouveaux projets.
- Pour éviter les conflits, planifiez soigneusement votre réseau et l'allocation des adresses IP.
- Pour appliquer un contrôle des accès efficace, limitez le nombre de réseaux cloud privé virtuel (VPC) par projet.
- Segmentation : isolez les charges de travail tout en conservant une gestion centralisée du réseau.
- Pour segmenter vos environnements réseau, utilisez plusieurs réseaux VPC et définissez des stratégies et des règles de pare-feu au niveau de l'organisation, du dossier et du réseau VPC.
- Pour centraliser l'administration réseau des ressources situées dans des projets distincts, utilisez un VPC partagé. Par exemple, les administrateurs d'un projet de service peuvent créer des instances Compute Engine qui utilisent des sous-réseaux approuvés du projet qui héberge un réseau VPC partagé géré de manière centralisée.
- Pour empêcher l'exfiltration de données, établissez des périmètres sécurisés autour des API et des services Google Cloud sensibles à l'aide de VPC Service Controls, et utilisez des règles de pare-feu de sortie strictes pour limiter le trafic vers Internet.
- Sécurité du périmètre : protégez-vous contre les attaques DDoS et les menaces liées aux applications Web.
- Pour vous protéger contre les menaces, utilisez Google Cloud Armor.
- Configurez des stratégies de sécurité pour autoriser, refuser ou rediriger le trafic à la périphérie deGoogle Cloud .
- Automatisation : automatisez le provisionnement de l'infrastructure en adoptant les principes de l'infrastructure as code (IaC) et en utilisant des outils tels que Terraform, Jenkins et Cloud Build. L'IaC permet de garantir des configurations de sécurité cohérentes, des déploiements simplifiés et des rollbacks rapides en cas de problème.
- Base sécurisée : établissez un environnement d'application sécurisé à l'aide du plan de base d'entreprise. Ce plan fournit des conseils normatifs et des scripts d'automatisation pour vous aider à mettre en œuvre les bonnes pratiques de sécurité et à configurer vos ressourcesGoogle Cloud de manière sécurisée.
Vérifier explicitement chaque tentative d'accès
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Gestion de l'authentification et des accès
- Opérations de sécurité (SecOps)
- Journalisation, audit et surveillance
Mettez en œuvre des mécanismes d'authentification et d'autorisation stricts pour tout utilisateur, appareil ou service qui tente d'accéder à vos ressources cloud. Ne vous fiez pas à l'emplacement ni au périmètre réseau comme contrôle de sécurité. Ne faites pas automatiquement confiance à un utilisateur, un appareil ou un service, même s'il se trouve déjà sur le réseau. Au lieu de cela, chaque tentative d'accès aux ressources doit être rigoureusement authentifiée et autorisée. Vous devez mettre en œuvre des mesures de validation de l'identité strictes, telles que l'authentification multifacteur (MFA). Vous devez également vous assurer que les décisions d'accès sont basées sur des règles précises qui tiennent compte de divers facteurs contextuels tels que le rôle de l'utilisateur, la stratégie de l'appareil et l'emplacement.
Pour mettre en œuvre cette recommandation, utilisez les méthodes, outils et technologies suivants :
- Gestion unifiée des identités : assurez une gestion cohérente des identités dans l'ensemble de votre organisation en utilisant un seul fournisseur d'identité (IdP).
- Google Cloud est compatible avec la fédération avec la plupart des IdP, y compris Active Directory sur site. La fédération vous permet d'étendre votre infrastructure de gestion des identités existante à Google Cloud et d'activer l'authentification unique (SSO) pour les utilisateurs.
- Si vous ne disposez d'aucun IdP, envisagez d'utiliser Cloud Identity Premium ou Google Workspace.
- Autorisations de compte de service limitées : utilisez les comptes de service avec précaution et respectez le principe du moindre privilège.
- N'accordez que les autorisations nécessaires à chaque compte de service pour effectuer les tâches qui lui sont attribuées.
- Utilisez la fédération d'identité de charge de travail pour les applications qui s'exécutent sur Google Kubernetes Engine (GKE) ou en dehors deGoogle Cloud afin d'accéder aux ressources de manière sécurisée.
- Processus robustes : mettez à jour vos processus d'identité pour les aligner sur les bonnes pratiques de sécurité dans le cloud.
- Pour garantir la conformité avec les exigences réglementaires, mettez en œuvre la gouvernance des identités afin de suivre les accès, les risques et les cas de non-respect des règles.
- Examinez et mettez à jour vos processus existants pour accorder et auditer les rôles et autorisations de contrôle des accès.
- Authentification forte : implémentez l'authentification unique pour l'authentification des utilisateurs et l'authentification MFA pour les comptes privilégiés.
- Google Cloud accepte différentes méthodes MFA, y compris les clés de sécurité Titan, pour une sécurité renforcée.
- Pour l'authentification des charges de travail, utilisez OAuth 2.0 ou des jetons Web JSON (JWT) signés.
- Moindre privilège : minimisez le risque d'accès non autorisé et de violation de données en appliquant les principes du moindre privilège et de la séparation des tâches.
- Évitez de surprovisionner l'accès des utilisateurs.
- Envisagez d'implémenter un accès privilégié avec le juste-à-temps pour les opérations sensibles.
- Journalisation : activez la journalisation d'audit pour les activités d'administration et d'accès aux données.
- Pour l'analyse et la détection des menaces, analysez les journaux à l'aide de Security Command Center Enterprise ou de Google Security Operations.
- Configurez des règles de conservation des journaux appropriées pour équilibrer les besoins de sécurité et les coûts de stockage.
Surveiller et gérer votre réseau
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Journalisation, audit et surveillance
- Sécurité des applications
- Opérations de sécurité (SecOps)
- Sécurité de l'infrastructure
Lorsque vous planifiez et mettez en œuvre des mesures de sécurité, partez du principe qu'un pirate informatique se trouve déjà dans votre environnement. Cette approche proactive implique l'utilisation des outils et techniques suivants pour assurer la visibilité de votre réseau :
Journalisation et surveillance centralisées : collectez et analysez les journaux de sécurité de toutes vos ressources cloud grâce à la journalisation et à la surveillance centralisées.
- Établissez des références pour le comportement normal du réseau, détectez les anomalies et identifiez les menaces potentielles.
- Analysez en continu les flux de trafic réseau pour identifier les schémas suspects et les attaques potentielles.
Insights sur les performances et la sécurité du réseau : utilisez des outils tels que Network Analyzer. Surveillez le trafic pour détecter les protocoles inhabituels, les connexions inattendues ou les pics soudains de transfert de données, qui pourraient indiquer une activité malveillante.
Analyse et correction des failles : analysez régulièrement votre réseau et vos applications pour détecter les failles.
- Utilisez Web Security Scanner, qui peut identifier automatiquement les failles dans vos instances Compute Engine, vos conteneurs et vos clusters GKE.
- Hiérarchisez les corrections en fonction de la gravité des failles et de leur impact potentiel sur vos systèmes.
Détection des intrusions : surveillez le trafic réseau pour détecter les activités malveillantes, et bloquez automatiquement les événements suspects ou recevez des alertes les concernant à l'aide de Cloud IDS et du service de prévention des intrusions de Cloud NGFW.
Analyse de sécurité : envisagez d'implémenter Google SecOps pour corréler les événements liés à la sécurité provenant de différentes sources, fournir une analyse en temps réel des alertes de sécurité et faciliter la réponse aux incidents.
Configurations cohérentes : assurez-vous que les configurations de sécurité sont cohérentes sur l'ensemble de votre réseau à l'aide d'outils de gestion de la configuration.
Implémenter la sécurité Shift Left
Ce principe du pilier de sécurité du Google Cloud Well-Architected Framework vous aide à identifier les contrôles pratiques que vous pouvez mettre en œuvre dès le début du cycle de vie du développement logiciel pour améliorer votre stratégie de sécurité. Il fournit des recommandations qui vous aident à mettre en œuvre des garde-fous de sécurité préventifs et des contrôles de sécurité post-déploiement.
Présentation du principe
La sécurité "Shift Left" consiste à adopter des pratiques de sécurité dès le début du cycle de vie du développement logiciel. Ce principe vise les objectifs suivants :
- Évitez les failles de sécurité avant d'apporter des modifications au système. Mettez en œuvre des garde-fous de sécurité préventifs et adoptez des pratiques telles que l'infrastructure as code (IaC), la policy as code et les contrôles de sécurité dans le pipeline CI/CD. Vous pouvez également utiliser d'autres fonctionnalités spécifiques à la plate-forme, telles que le service de règles d'administration et les clusters GKE renforcés dans Google Cloud.
- Détectez et corrigez les bugs de sécurité de manière précoce, rapide et fiable après l'application de modifications du système. Adoptez des pratiques telles que les revues de code, l'analyse des failles après le déploiement et les tests de sécurité.
Les principes de mise en œuvre de la sécurité dès la conception et de sécurité shift-left sont liés, mais leur champ d'application est différent. Le principe de sécurité dès la conception vous aide à éviter les failles de conception fondamentales qui nécessiteraient de repenser l'architecture de l'ensemble du système. Par exemple, un exercice de modélisation des menaces révèle que la conception actuelle n'inclut pas de stratégie d'autorisation et que tous les utilisateurs disposeraient du même niveau d'accès sans cette stratégie. La sécurité Shift-Left vous aide à éviter les défauts de mise en œuvre (bugs et erreurs de configuration) avant l'application des modifications, et permet des corrections rapides et fiables après le déploiement.
Recommandations
Pour mettre en œuvre le principe de sécurité Shift Left pour vos charges de travail cloud, tenez compte des recommandations des sections suivantes :
- Adopter des contrôles de sécurité préventifs
- Automatiser le provisionnement et la gestion des ressources cloud
- Automatiser l'application des versions d'applications sécurisées
- Garantissez que les déploiements d'applications suivent les processus approuvés.
- Rechercher des failles connues avant le déploiement de l'application
- Détectez les failles connues dans votre code d'application.
Adopter des contrôles de sécurité préventifs
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Gestion de l'authentification et des accès
- Gouvernance, risques et conformité dans le cloud
Les contrôles de sécurité préventifs sont essentiels pour maintenir une stratégie de sécurité solide dans le cloud. Ces contrôles vous aident à limiter les risques de manière proactive. Vous pouvez éviter les erreurs de configuration et les accès non autorisés aux ressources, permettre aux développeurs de travailler efficacement et garantir la conformité avec les normes du secteur et les règles internes.
Les contrôles de sécurité préventifs sont plus efficaces lorsqu'ils sont mis en œuvre à l'aide de l'infrastructure as code (IaC). Avec l'IaC, les contrôles de sécurité préventifs peuvent inclure des vérifications plus personnalisées du code d'infrastructure avant le déploiement des modifications. Lorsqu'ils sont combinés à l'automatisation, les contrôles de sécurité préventifs peuvent être exécutés dans le cadre des vérifications automatiques de votre pipeline CI/CD.
Les produits et fonctionnalités Google Cloud suivants peuvent vous aider à mettre en œuvre des contrôles préventifs dans votre environnement :
- Contraintes du service de règles d'administration : configurez des contraintes prédéfinies et personnalisées avec un contrôle centralisé.
- VPC Service Controls : créez des périmètres autour de vos services Google Cloud .
- Identity and Access Management (IAM), Privileged Access Manager et les stratégies de limite d'accès du compte principal : limitent l'accès aux ressources.
- Policy Controller et Open Policy Agent (OPA) : appliquez des contraintes IaC dans votre pipeline CI/CD et évitez les erreurs de configuration du cloud.
IAM vous permet d'autoriser qui peut agir sur des ressources spécifiques en fonction des autorisations. Pour en savoir plus, consultez Contrôle des accès pour les ressources d'organisation avec IAM.
Le service de règles d'administration vous permet de définir des restrictions sur les ressources pour spécifier leur configuration. Par exemple, vous pouvez utiliser une règle d'administration pour effectuer les opérations suivantes :
- Limiter le partage des ressources en fonction du domaine
- Limiter l'utilisation des comptes de service.
- Limiter l'emplacement physique des ressources nouvellement créées
En plus d'utiliser des règles d'administration, vous pouvez restreindre l'accès aux ressources via les méthodes suivantes :
- Tags avec IAM : attribuez un tag à un ensemble de ressources, puis définissez la définition d'accès pour le tag lui-même, plutôt que de définir les autorisations d'accès sur chaque ressource.
- Conditions IAM : définissez un contrôle des accès conditionnel et basé sur des attributs pour les ressources.
- Défense en profondeur : utilisez VPC Service Controls pour restreindre davantage l'accès aux ressources.
Pour en savoir plus sur la gestion des ressources, consultez Choisir une hiérarchie de ressources pour votre zone de destination Google Cloud .
Automatiser le provisionnement et la gestion des ressources cloud
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité des applications
- Gouvernance, risques et conformité dans le cloud
L'automatisation du provisionnement et de la gestion des ressources et des charges de travail cloud est plus efficace lorsque vous adoptez également l'IaC déclarative, par opposition aux scripts impératifs. L'IaC n'est pas un outil ni une pratique de sécurité en soi, mais elle vous aide à améliorer la sécurité de votre plate-forme. L'adoption de l'IaC vous permet de créer une infrastructure reproductible et fournit à votre équipe d'exploitation un état correct connu. L'IaC améliore également l'efficacité des rollbacks, des modifications d'audit et du dépannage.
Lorsqu'elle est combinée à des pipelines CI/CD et à l'automatisation, l'IaC vous permet également d'adopter des pratiques telles que la stratégie en tant que code avec des outils tels qu'OPA. Vous pouvez auditer les modifications de l'infrastructure au fil du temps et exécuter des vérifications automatiques sur le code de l'infrastructure avant le déploiement des modifications.
Pour automatiser le déploiement de l'infrastructure, vous pouvez utiliser des outils tels que Config Controller, Terraform, Jenkins et Cloud Build. Pour vous aider à créer un environnement d'application sécurisé à l'aide de l'IaC et de l'automatisation,Google Cloud fournit le plan de base d'entreprise. Ce plan est une conception avisée de Google qui suit l'ensemble de nos pratiques et configurations recommandées. Le plan fournit des instructions détaillées pour configurer et déployer votre topologie Google Cloud à l'aide de Terraform et de Cloud Build.
Vous pouvez modifier les scripts du plan de base d'entreprise pour configurer un environnement qui suit les recommandations de Google et répond à vos propres exigences de sécurité. Vous pouvez vous appuyer sur ce plan en utilisant des plans supplémentaires ou en concevant votre propre automatisation. L'Google Cloud Architecture Center fournit d'autres plans qui peuvent être implémentés en plus du plan de base de l'entreprise. Voici quelques exemples de ces plans :
- Déployer une plate-forme de développeur d'entreprise sur Google Cloud
- Déployer une architecture sécurisée sans serveur à l'aide de Cloud Run
- Créez et déployez des modèles d'IA générative et de machine learning dans une entreprise
- Importer des données depuis Google Cloud dans un entrepôt de données BigQuery sécurisé
Automatiser l'application des versions d'applications sécurisées
Cette recommandation concerne le domaine d'intérêt suivant : sécurité des applications.
Sans outils automatisés, il peut être difficile de déployer, de mettre à jour et de corriger des environnements d'application complexes pour répondre à des exigences de sécurité cohérentes. Nous vous recommandons de créer des pipelines CI/CD automatisés pour votre cycle de développement logiciel (SDLC). Les pipelines CI/CD automatisés vous aident à éliminer les erreurs manuelles, à fournir des boucles de rétroaction de développement standardisées et à permettre des itérations de produits efficaces. La livraison continue est l'une des bonnes pratiques recommandées par le framework DORA.
L'automatisation des versions d'application à l'aide de pipelines CI/CD vous aide à détecter et à corriger les bugs de sécurité de manière précoce, rapide et fiable. Par exemple, vous pouvez rechercher automatiquement les failles de sécurité lors de la création d'artefacts, limiter le champ d'application des examens de sécurité et effectuer un rollback vers une version connue et sécurisée. Vous pouvez également définir des règles pour différents environnements (tels que les environnements de développement, de test ou de production) afin que seuls les artefacts validés soient déployés.
Pour vous aider à automatiser les versions d'application et à intégrer des contrôles de sécurité dans votre pipeline CI/CD, Google Cloud fournit plusieurs outils, y compris Cloud Build, Cloud Deploy, Web Security Scanner et Autorisation binaire.
Pour établir un processus qui vérifie plusieurs exigences de sécurité dans votre SDLC, utilisez le framework Supply-chain Levels for Software Artifacts (SLSA), qui a été défini par Google. SLSA nécessite des contrôles de sécurité pour le code source, le processus de compilation et la provenance du code. Un grand nombre de ces exigences peuvent être incluses dans un pipeline CI/CD automatisé. Pour comprendre comment Google applique ces pratiques en interne, consultez Approche deGoogle Cloudface au changement.
Garantissez que les déploiements d'applications suivent les processus approuvés.
Cette recommandation concerne le domaine d'intérêt suivant : sécurité des applications.
Si un pirate informatique compromet votre pipeline CI/CD, l'ensemble de votre pile d'applications peut être affecté. Pour sécuriser le pipeline, vous devez appliquer un processus d'approbation bien défini avant de déployer le code en production.
Si vous utilisez Google Kubernetes Engine (GKE) ou Cloud Run, vous pouvez établir un processus d'approbation à l'aide de l'autorisation binaire. L'autorisation binaire associe des signatures configurables aux images de conteneurs. Ces signatures (également appelées attestations) permettent de valider l'image. Au moment du déploiement, l'autorisation binaire utilise ces attestations pour déterminer si un processus a été effectué. Par exemple, vous pouvez utiliser l'autorisation binaire pour effectuer les opérations suivantes :
- Vérifier qu'un système de compilation ou un pipeline d'intégration continue spécifique a créé une image de conteneur.
- Vérifier qu'une image de conteneur est conforme aux règles de signature des failles.
- Vérifiez qu'une image de conteneur répond aux critères de promotion vers l'environnement de déploiement suivant, par exemple du développement au contrôle qualité.
En utilisant l'autorisation binaire, vous pouvez imposer que seul du code de confiance s'exécute sur vos plates-formes cibles.
Rechercher des failles connues avant le déploiement de l'application
Cette recommandation concerne le domaine d'intérêt suivant : sécurité des applications.
Nous vous recommandons d'utiliser des outils automatisés qui peuvent effectuer en continu des analyses des failles sur les artefacts d'application avant leur déploiement en production.
Pour les applications conteneurisées, utilisez Artifact Analysis pour exécuter automatiquement des analyses de failles sur les images de conteneurs. Artifact Analysis analyse les nouvelles images au fur et à mesure de leur importation dans Artifact Registry. Cette analyse extrait des informations sur les packages système du conteneur. Une fois l'analyse initiale terminée, Artifact Analysis surveille en permanence les métadonnées des images analysées dans Artifact Registry afin de détecter de nouvelles failles. Lorsque Artifact Analysis reçoit de nouvelles informations ou des informations actualisées sur les failles, en provenance des sources de failles, il effectue les opérations suivantes :
- Mise à jour des métadonnées des images analysées afin de les actualiser.
- Création d'occurrences de failles pour les nouvelles notes.
- Suppression des occurrences de failles qui ne sont plus valides.
Détectez les failles connues dans votre code d'application.
Cette recommandation concerne le domaine d'intérêt suivant : sécurité des applications.
Utilisez des outils automatisés pour surveiller en permanence le code de votre application afin de détecter les failles connues, telles que celles du Top 10 de l'OWASP. Pour en savoir plus sur les produits et fonctionnalités Google Cloud qui prennent en charge les techniques d'atténuation du Top 10 de l'OWASP, consultez Atténuer le Top 10 de l'OWASP : 2025 sur Google Cloud.
Utilisez Web Security Scanner pour identifier les failles de sécurité de vos applications Web App Engine, Compute Engine et GKE. Le scanner explore votre application et tous les liens associés à vos URL de démarrage, et essaie de tester un maximum d'entrées utilisateur et de gestionnaires d'événements. Il recherche et décèle automatiquement les failles telles que les scripts intersites, les injections de code, les contenus mixtes et les bibliothèques obsolètes ou non sécurisées. Web Security Scanner permet d'identifier ces types de failles à un stade précoce, sans vous distraire avec des faux positifs.
De plus, si vous utilisez GKE pour gérer des parcs de clusters Kubernetes, le tableau de bord de stratégie de sécurité affiche des recommandations avisées et exploitables pour vous aider à améliorer la stratégie de sécurité de votre parc.
Implémentation d'une cyberdéfense préemptive
Ce principe du pilier de sécurité du Google Cloud Well-Architected Framework fournit des recommandations pour créer des programmes de cyberdéfense robustes dans le cadre de votre stratégie de sécurité globale.
Ce principe met l'accent sur l'utilisation des renseignements sur les menaces pour guider de manière proactive vos efforts dans les fonctions de cyberdéfense de base, telles que définies dans The Defender's Advantage: A guide to activating cyber defense.
Présentation du principe
Lorsque vous défendez votre système contre les cyberattaques, vous disposez d'un avantage considérable et sous-utilisé par rapport aux pirates informatiques. Comme l'indique le fondateur de Mandiant, "personne d'autre ne connaît mieux que vous votre entreprise, vos systèmes, votre topologie et votre infrastructure. N'oubliez jamais cet atout." Pour vous aider à exploiter cet avantage inhérent, ce document fournit des recommandations sur les pratiques de cyberdéfense proactives et stratégiques qui sont mappées au framework Defender's Advantage.
Recommandations
Pour mettre en œuvre une cyberdéfense préventive pour vos charges de travail cloud, tenez compte des recommandations des sections suivantes :
- Intégrer les fonctions de cyberdéfense
- Utiliser la fonction de renseignement dans tous les aspects de la cyberdéfense
- Comprendre et exploiter l'avantage du défenseur
- Valider et améliorer vos défenses en continu
- Gérer et coordonner les efforts de cyberdéfense
Intégrer les fonctions de cyberdéfense
Cette recommandation s'applique à tous les domaines d'action.
Le framework The Defender's Advantage identifie six fonctions essentielles de la cyberdéfense : renseignement, détection, réponse, validation, recherche et contrôle de mission. Chaque fonction se concentre sur un aspect unique de la mission de cyberdéfense, mais elles doivent être bien coordonnées et travailler ensemble pour fournir une défense efficace. Concentrez-vous sur la création d'un système robuste et intégré où chaque fonction soutient les autres. Si vous avez besoin d'une approche progressive pour l'adoption, tenez compte de l'ordre suggéré ci-dessous. En fonction de votre niveau de maturité cloud actuel, de la topologie de vos ressources et du paysage des menaces spécifiques, vous pouvez prioriser certaines fonctions.
- Renseignement : la fonction de renseignement guide toutes les autres fonctions. Il est essentiel de comprendre le paysage des menaces (y compris les pirates informatiques les plus probables, leurs tactiques, techniques et procédures, ainsi que l'impact potentiel) pour hiérarchiser les actions dans l'ensemble du programme. La fonction Renseignement est chargée d'identifier les parties prenantes, de définir les exigences en matière de renseignement, de collecter, d'analyser et de diffuser les données, d'automatiser les processus et de créer un profil de cybermenace.
- Détection et réponse : ces fonctions constituent le cœur de la défense active, qui consiste à identifier les activités malveillantes et à y répondre. Ces fonctions sont nécessaires pour agir sur les renseignements recueillis par la fonction de renseignement. La fonction Détection nécessite une approche méthodique qui aligne les détections sur les TTP des pirates informatiques et garantit une journalisation robuste. La fonction de réponse doit se concentrer sur le tri initial, la collecte de données et la correction des incidents.
- Valider : la fonction de validation est un processus continu qui garantit que votre écosystème de contrôle de sécurité est à jour et fonctionne comme prévu. Cette fonction garantit que votre organisation appréhende correctement sa surface d'attaque, localise ses failles et mesure l'efficacité de ses contrôles. La validation de la sécurité est également un composant important du cycle de vie de l'ingénierie de détection. Elle doit être utilisée pour identifier les lacunes de détection et créer des détections.
- Recherche : la fonction Recherche implique de rechercher de manière proactive les menaces actives dans un environnement. Cette fonction doit être implémentée lorsque votre organisation dispose d'un niveau de maturité de base dans les fonctions de détection et de réponse. La fonction Recherche étend les capacités de détection et permet d'identifier les failles et les points faibles des contrôles. La fonction de recherche doit être basée sur des menaces spécifiques. Cette fonction avancée s'appuie sur des fonctionnalités robustes de renseignement, de détection et de réponse.
- Contrôle de mission : la fonction Contrôle de mission sert de hub central qui connecte toutes les autres fonctions. Cette fonction est responsable de la stratégie, de la communication et des actions décisives dans l'ensemble de votre programme de cyberdéfense. Elle garantit que toutes les fonctions fonctionnent ensemble et qu'elles sont alignées sur les objectifs commerciaux de votre organisation. Vous devez vous concentrer sur l'établissement d'une compréhension claire de l'objectif de la fonction Contrôle de mission avant de l'utiliser pour connecter les autres fonctions.
Utiliser la fonction de renseignement dans tous les aspects de la cyberdéfense
Cette recommandation s'applique à tous les domaines d'action.
Cette recommandation met en avant la fonction de renseignement comme un élément central d'un programme de cyberdéfense solide. Le renseignement sur les menaces fournit des informations sur les acteurs malveillants, leurs TTP et les indicateurs de compromission (IOC). Ces connaissances doivent éclairer et hiérarchiser les actions dans toutes les fonctions de cyberdéfense. Une approche basée sur le renseignement vous aide à aligner vos défenses pour faire face aux menaces les plus susceptibles d'affecter votre organisation. Cette approche permet également d'allouer et de hiérarchiser efficacement les ressources.
Les produits et fonctionnalités Google Cloud suivants vous aident à exploiter les renseignements sur les menaces pour guider vos opérations de sécurité. Utilisez ces fonctionnalités pour identifier et hiérarchiser les menaces, les failles et les risques potentiels, puis planifier et mettre en œuvre les actions appropriées.
Google Security Operations (Google SecOps) vous aide à stocker et à analyser les données de sécurité de manière centralisée. Utilisez Google SecOps pour mapper les journaux dans un modèle commun, les enrichir et les associer à des chronologies pour obtenir une vue complète des attaques. Vous pouvez également créer des règles de détection, configurer la mise en correspondance des IoC et effectuer des activités de recherche des menaces. La plate-forme fournit également des détections optimisées, qui sont des règles prédéfinies et gérées pour aider à identifier les menaces. Google SecOps peut également s'intégrer aux renseignements de première ligne de Mandiant. Google SecOps intègre de manière unique une IA de pointe, ainsi que des renseignements sur les menaces de Mandiant et de Google VirusTotal. Cette intégration est essentielle pour évaluer les menaces, comprendre qui cible votre organisation et déterminer l'impact potentiel.
Security Command Center, optimisé par l'IA de Google, permet aux professionnels de la sécurité d'évaluer, d'analyser et de résoudre efficacement les problèmes de sécurité dans plusieurs environnements cloud. Les professionnels de la sécurité qui peuvent bénéficier de Security Command Center incluent les analystes du centre des opérations de sécurité (SOC), les analystes des failles et de la stratégie de sécurité, ainsi que les responsables de la conformité. Security Command Center enrichit les données de sécurité, évalue les risques et hiérarchise les failles. Cette solution fournit aux équipes les informations dont elles ont besoin pour corriger les failles à haut risque et les menaces actives.
Chrome Enterprise Premium offre une protection contre les menaces et une protection des données, ce qui permet de protéger les utilisateurs contre les risques d'exfiltration et d'empêcher les logiciels malveillants de s'introduire sur les appareils gérés par l'entreprise. Chrome Enterprise Premium offre également une visibilité sur les activités dangereuses ou potentiellement dangereuses qui peuvent se produire dans le navigateur.
La surveillance du réseau, via des outils tels que Network Intelligence Center, offre une visibilité sur les performances du réseau. La surveillance du réseau peut également vous aider à détecter des schémas de trafic inhabituels ou des volumes de transfert de données pouvant indiquer une attaque ou une tentative d'exfiltration de données.
Comprendre et exploiter l'avantage du défenseur
Cette recommandation s'applique à tous les domaines d'action.
Comme indiqué précédemment, vous avez un avantage sur les pirates informatiques lorsque vous connaissez parfaitement votre entreprise, vos systèmes, votre topologie et votre infrastructure. Pour tirer parti de cet avantage, utilisez ces données sur vos environnements lors de la planification de votre cyberdéfense.
Google Cloud fournit les fonctionnalités suivantes pour vous aider à gagner en visibilité de manière proactive afin d'identifier les menaces, de comprendre les risques et de réagir rapidement pour limiter les dommages potentiels :
Chrome Enterprise Premium vous aide à renforcer la sécurité des appareils d'entreprise en protégeant les utilisateurs contre les risques d'exfiltration. Il étend les services Sensitive Data Protection au navigateur et empêche les logiciels malveillants. Il offre également des fonctionnalités telles que la protection contre les logiciels malveillants et l'hameçonnage pour éviter l'exposition à des contenus dangereux. De plus, elle vous permet de contrôler l'installation des extensions afin d'éviter les extensions non sécurisées ou non approuvées. Ces fonctionnalités vous aident à établir une base sécurisée pour vos opérations.
Security Command Center fournit un moteur d'analyse des risques continu qui offre une analyse et une gestion complètes et continues des risques. La fonctionnalité de moteur de risque enrichit les données de sécurité, évalue les risques et hiérarchise les failles pour vous aider à résoudre rapidement les problèmes. Security Command Center permet à votre organisation d'identifier de manière proactive les faiblesses et de mettre en œuvre des mesures d'atténuation.
Google SecOps centralise les données de sécurité et fournit des journaux enrichis avec des chronologies. Cela permet aux équipes de sécurité d'identifier de manière proactive les compromissions actives et d'adapter les défenses en fonction du comportement des pirates informatiques.
La surveillance du réseau permet d'identifier les activités réseau anormales qui pourraient indiquer une attaque et fournit des indicateurs précoces que vous pouvez utiliser pour prendre des mesures. Pour protéger vos données de manière proactive contre le vol, surveillez en permanence l'exfiltration de données et utilisez les outils fournis.
Validez et améliorez vos défenses en continu
Cette recommandation s'applique à tous les domaines d'action.
Cette recommandation souligne l'importance des tests ciblés et de la validation continue des contrôles pour comprendre les points forts et les faiblesses sur l'ensemble de la surface d'attaque. Cela inclut la validation de l'efficacité des contrôles, des opérations et du personnel par le biais de méthodes telles que les suivantes :
Vous devez également rechercher activement les menaces et utiliser les résultats pour améliorer la détection et la visibilité. Utilisez les outils suivants pour tester et valider en continu vos défenses contre les menaces réelles :
Security Command Center fournit un moteur d'analyse des risques en continu pour évaluer les failles et prioriser les mesures correctives, ce qui permet d'évaluer en permanence votre stratégie de sécurité globale. En hiérarchisant les problèmes, Security Command Center vous aide à vous assurer que les ressources sont utilisées efficacement.
Google SecOps propose des fonctionnalités de chasse aux menaces et de détections optimisées qui vous permettent d'identifier de manière proactive les points faibles de vos contrôles. Cette fonctionnalité permet de tester et d'améliorer en continu votre capacité à détecter les menaces.
Chrome Enterprise Premium fournit des fonctionnalités de prévention des menaces et de protection des données qui peuvent vous aider à faire face aux menaces nouvelles et en constante évolution, et à mettre à jour en permanence vos défenses contre les risques d'exfiltration et les logiciels malveillants.
Cloud Next Generation Firewall (Cloud NGFW) permet de surveiller le réseau et l'exfiltration de données. Ces fonctionnalités peuvent vous aider à valider l'efficacité de votre stratégie de sécurité actuelle et à identifier les faiblesses potentielles. La surveillance de l'exfiltration de données vous aide à valider la solidité des mécanismes de protection des données de votre organisation et à effectuer des ajustements proactifs si nécessaire. Lorsque vous intégrez les résultats de détection des menaces de Cloud NGFW à Security Command Center et Google SecOps, vous pouvez optimiser la détection des menaces réseau, optimiser la réponse aux menaces et automatiser les playbooks.
Gérer et coordonner les efforts de cyberdéfense
Cette recommandation s'applique à tous les domaines d'action.
Comme décrit précédemment dans Intégrer les fonctions de cyberdéfense, la fonction de contrôle de mission interconnecte les autres fonctions du programme de cyberdéfense. Cette fonction assure la coordination et la gestion unifiée du programme. Cela vous aide également à vous coordonner avec d'autres équipes qui ne travaillent pas sur la cybersécurité. La fonction Contrôle de mission favorise l'autonomisation et la responsabilisation, facilite l'agilité et l'expertise, et favorise la responsabilité et la transparence.
Les produits et fonctionnalités suivants peuvent vous aider à implémenter la fonction de contrôle de mission :
- Security Command Center sert de hub central pour coordonner et gérer vos opérations de cyberdéfense. Il regroupe les outils, les équipes et les données, ainsi que les fonctionnalités de réponse intégrées de Google SecOps. Security Command Center offre une visibilité claire sur l'état de sécurité de votre organisation et permet d'identifier les erreurs de configuration de sécurité sur différentes ressources.
- Google SecOps fournit une plate-forme permettant aux équipes de répondre aux menaces en mappant les journaux et en créant des chronologies. Vous pouvez également définir des règles de détection et rechercher des menaces.
- Google Workspace et Chrome Enterprise Premium vous aident à gérer et à contrôler l'accès des utilisateurs finaux aux ressources sensibles. Vous pouvez définir des contrôles d'accès précis en fonction de l'identité de l'utilisateur et du contexte d'une requête.
- La surveillance du réseau fournit des insights sur les performances des ressources réseau. Vous pouvez importer des insights de surveillance du réseau dans Security Command Center et Google SecOps pour une surveillance centralisée et une corrélation avec d'autres points de données basés sur la chronologie. Cette intégration vous aide à détecter les modifications potentielles de l'utilisation du réseau causées par une activité malveillante et à y répondre.
- La surveillance de l'exfiltration des données permet d'identifier les incidents de perte de données potentiels. Grâce à cette fonctionnalité, vous pouvez mobiliser efficacement une équipe de réponse aux incidents, évaluer les dommages et limiter l'exfiltration de données. Vous pouvez également améliorer les règles et les contrôles actuels pour assurer la protection des données.
Résumé du produit
Le tableau suivant liste les produits et fonctionnalités décrits dans ce document, et les met en correspondance avec les recommandations et les fonctionnalités de sécurité associées.
| Google Cloud produit | Recommandations applicables |
|---|---|
| Google SecOps |
Utilisez la fonction de renseignement dans tous les aspects de la cyberdéfense : permet la traque des menaces et la mise en correspondance des IoC, et s'intègre à Mandiant pour une évaluation complète des menaces.
Comprendre et exploiter l'avantage du défenseur : fournit des détections optimisées et centralise les données de sécurité pour une identification proactive des compromissions. Valider et améliorer vos défenses en continu : permet de tester et d'améliorer en continu les fonctionnalités de détection des menaces.Gérer et coordonner les efforts de cyberdéfense via Mission Control : fournit une plate-forme pour la réponse aux menaces, l'analyse des journaux et la création de chronologies. |
| Security Command Center |
Utilisez la fonction Intelligence dans tous les aspects de la cyberdéfense : utilisez l'IA pour évaluer les risques, hiérarchiser les failles et fournir des insights pratiques pour la correction.
Comprendre et exploiter l'avantage du défenseur : offre une analyse complète des risques, une hiérarchisation des failles et une identification proactive des points faibles. Validez et améliorez vos défenses en continu : fournit une évaluation continue de la stratégie de sécurité et une hiérarchisation des ressources.Gérer et coordonner les efforts de cyberdéfense via le contrôle de mission : sert de hub central pour gérer et coordonner les opérations de cyberdéfense. |
| Chrome Enterprise Premium |
Utilisez la fonction Intelligence dans tous les aspects de la cyberdéfense : protège les utilisateurs contre les risques d'exfiltration, empêche les logiciels malveillants et offre une visibilité sur les activités dangereuses du navigateur.
Comprendre et exploiter l'avantage de votre défenseur : renforce la sécurité des appareils d'entreprise grâce à la protection des données, à la prévention des logiciels malveillants et au contrôle des extensions. Validez et améliorez vos défenses en continu : répondez aux menaces nouvelles et émergentes en mettant à jour en continu vos défenses contre les risques d'exfiltration et les logiciels malveillants.Gérer et coordonner les efforts de cyberdéfense via Mission Control : gérez et contrôlez l'accès des utilisateurs finaux aux ressources sensibles, y compris les contrôles des accès précis. |
| Google Workspace | Gérer et coordonner les efforts de cyberdéfense via Mission Control : gérez et contrôlez l'accès des utilisateurs finaux aux ressources sensibles, y compris les contrôles des accès précis. |
| Network Intelligence Center | Utilisez la fonction de renseignement dans tous les aspects de la cyberdéfense : elle offre une visibilité sur les performances du réseau et détecte les schémas de trafic ou les transferts de données inhabituels. |
| Cloud NGFW | Validez et améliorez vos défenses en continu : optimisez la détection et la réponse aux menaces réseau grâce à l'intégration à Security Command Center et Google SecOps. |
Utiliser l'IA de manière sécurisée et responsable
Ce principe du pilier de sécurité du Google Cloud Well-Architected Framework fournit des recommandations pour vous aider à sécuriser vos systèmes d'IA. Ces recommandations sont conformes au framework d'IA sécurisé (SAIF) de Google, qui fournit une approche pratique pour répondre aux problèmes de sécurité et de risque des systèmes d'IA. Le SAIF est un framework conceptuel qui vise à fournir des normes à l'échelle du secteur pour créer et déployer l'IA de manière responsable.
Présentation du principe
Pour vous assurer que vos systèmes d'IA répondent à vos exigences de sécurité, de confidentialité et de conformité, vous devez adopter une stratégie globale qui commence par la conception initiale et s'étend au déploiement et aux opérations. Vous pouvez mettre en œuvre cette stratégie globale en appliquant les six éléments fondamentaux du SAIF.
Google utilise l'IA pour renforcer les mesures de sécurité, par exemple en identifiant les menaces, en automatisant les tâches de sécurité et en améliorant les capacités de détection, tout en maintenant un human-in-the-loop (avec intervention humaine) pour les décisions critiques.
Google privilégie une approche collaborative pour faire progresser la sécurité de l'IA. Cette approche implique de collaborer avec les clients, les secteurs et les gouvernements pour améliorer les consignes du SAIF et proposer des ressources pratiques et exploitables.
Les recommandations pour mettre en œuvre ce principe sont regroupées dans les sections suivantes :
Recommandations pour utiliser l'IA de manière sécurisée
Pour utiliser l'IA de manière sécurisée, vous avez besoin de contrôles de sécurité de base et de contrôles de sécurité spécifiques à l'IA. Cette section présente les recommandations permettant de s'assurer que vos déploiements d'IA et de ML répondent aux exigences de sécurité, de confidentialité et de conformité de votre organisation. Pour obtenir un aperçu des principes et recommandations d'architecture spécifiques aux charges de travail d'IA et de ML dans Google Cloud, consultez la perspective IA et ML dans le Well-Architected Framework.
Définissez des objectifs et des exigences clairs pour l'utilisation de l'IA
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Gouvernance, risques et conformité dans le cloud
- Sécurité de l'IA et du ML
Cette recommandation s'aligne sur l'élément du SAIF concernant la contextualisation des risques liés aux systèmes d'IA dans les processus métier connexes. Lorsque vous concevez et faites évoluer des systèmes d'IA, il est important de comprendre vos objectifs commerciaux, vos risques et vos exigences de conformité spécifiques.
Sécuriser les données et éviter les pertes ou les erreurs de manipulation
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'infrastructure
- Gestion de l'authentification et des accès
- Sécurité des données
- Sécurité des applications
- Sécurité de l'IA et du ML
Cette recommandation s'aligne sur les éléments SAIF suivants :
- Développer des bases solides pour la sécurité de l'écosystème d'IA Cet élément inclut la collecte, le stockage et le contrôle des accès aux données, ainsi que la protection contre l'empoisonnement des données.
- Contextualisez les risques liés aux systèmes d'IA. Mettre l'accent sur la sécurité des données pour soutenir les objectifs d'entreprise et la conformité
Sécuriser les pipelines d'IA et les protéger contre la falsification
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'infrastructure
- Gestion de l'authentification et des accès
- Sécurité des données
- Sécurité des applications
- Sécurité de l'IA et du ML
Cette recommandation s'aligne sur les éléments SAIF suivants :
- Développer des bases solides pour la sécurité de l'écosystème d'IA Pour établir un système d'IA sécurisé, il est essentiel de sécuriser votre code et vos artefacts de modèle.
- Adapter les contrôles pour accélérer les boucles de rétroaction Comme cela est important pour la correction et la réponse aux incidents, suivez vos éléments et les exécutions de pipeline.
Déployer des applications sur des systèmes sécurisés à l'aide d'outils et d'artefacts sécurisés
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'infrastructure
- Gestion de l'authentification et des accès
- Sécurité des données
- Sécurité des applications
- Sécurité de l'IA et du ML
L'utilisation de systèmes sécurisés, d'outils et d'artefacts validés dans les applications basées sur l'IA s'aligne sur l'élément du SAIF concernant le développement de bases solides pour la sécurité de l'écosystème et de la chaîne d'approvisionnement de l'IA. Pour appliquer cette recommandation, procédez comme suit :
- Implémenter un environnement sécurisé pour l'entraînement et le déploiement de ML
- Utiliser des images de conteneurs validées
- Appliquer les consignes SLSA (Supply-chain Levels for Software Artifacts)
Protéger et surveiller les entrées
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Journalisation, audit et surveillance
- Opérations de sécurité
- Sécurité de l'IA et du ML
Cette recommandation s'aligne sur l'élément du SAIF concernant l'extension de la détection et de la capacité de réponse afin d'intégrer l'IA aux stratégies de protection contre les menaces pesant sur les organisations. Pour éviter les problèmes, il est essentiel de gérer les requêtes pour les systèmes d'IA générative, de surveiller les entrées et de contrôler l'accès des utilisateurs.
Recommandations pour la gouvernance de l'IA
Toutes les recommandations de cette section sont pertinentes pour le domaine d'intérêt suivant : gouvernance, risque et conformité du cloud.
Google Cloud propose un ensemble d'outils et de services robustes que vous pouvez utiliser pour créer des systèmes d'IA responsables et éthiques. Nous proposons également un framework de règles, de procédures et de considérations éthiques qui peut guider le développement, le déploiement et l'utilisation des systèmes d'IA.
Comme l'indiquent nos recommandations, l'approche de Google en matière de gouvernance de l'IA est guidée par les principes suivants :
- Équité
- Transparence
- Responsabilité
- Confidentialité
- Sécurité
Utiliser des indicateurs d'équité
Gemini Enterprise Agent Platform peut détecter les biais lors de la collecte des données ou du processus d'évaluation post-entraînement. Agent Platform fournit des métriques d'évaluation de modèle telles que le biais dans les données et le biais de modèle pour vous aider à évaluer les biais de votre modèle.
Ces métriques sont liées à l'équité entre différentes catégories telles que l'origine ethnique, le genre et la classe. Toutefois, l'interprétation des écarts statistiques n'est pas un exercice simple, car les différences entre les catégories peuvent ne pas être le résultat d'un biais ou d'un signal de préjudice.
Utilisez Vertex Explainable AI
Pour comprendre comment les modèles d'IA prennent des décisions, utilisez Vertex Explainable AI. Cette fonctionnalité vous aide à identifier les biais potentiels qui pourraient être cachés dans la logique du modèle.
Cette fonctionnalité d'explicabilité est intégrée à BigQuery ML et à Vertex Explainable AI, qui fournissent des explications basées sur les caractéristiques. Vous pouvez effectuer l'explicabilité dans BigQuery ML ou enregistrer votre modèle dans Agent Platform et effectuer l'explicabilité dans Agent Platform.
Suivre la traçabilité des données
Suivez l'origine et la transformation des données utilisées dans vos systèmes d'IA. Ce suivi vous aide à comprendre le parcours des données et à identifier les sources potentielles de biais ou d'erreur.
La traçabilité des données est une fonctionnalité de Knowledge Catalog qui vous permet de suivre la façon dont les données transitent par vos systèmes : leur origine, leur destination, et les transformations qui leur sont appliquées.
Établir les responsabilités
Établissez clairement les responsabilités pour le développement, le déploiement et les résultats de vos systèmes d'IA.
Utilisez Cloud Logging pour consigner les événements clés et les décisions prises par vos systèmes d'IA. Les journaux fournissent une piste d'audit pour vous aider à comprendre les performances du système et à identifier les points à améliorer.
Utilisez Error Reporting pour analyser systématiquement les erreurs commises par les systèmes d'IA. Cette analyse peut révéler des schémas qui indiquent des biais sous-jacents ou des domaines dans lesquels le modèle doit être affiné.
Implémenter la confidentialité différentielle
Pendant l'entraînement du modèle, ajoutez du bruit aux données afin de rendre difficile l'identification des points de données individuels, tout en permettant au modèle d'apprendre efficacement. Avec SQL dans BigQuery, vous pouvez transformer les résultats d'une requête avec des agrégations différentiellement privées.
Utiliser l'IA pour la sécurité
Ce principe du pilier de sécurité du Google Cloud Well-Architected Framework fournit des recommandations pour utiliser l'IA afin d'améliorer la sécurité de vos charges de travail cloud.
En raison du nombre croissant et de la sophistication des cyberattaques, il est important de tirer parti du potentiel de l'IA pour améliorer la sécurité. L'IA peut aider à réduire le nombre de menaces, à limiter les efforts manuels requis par les professionnels de la sécurité et à compenser la pénurie d'experts dans le domaine de la cybersécurité.
Présentation du principe
Utilisez les fonctionnalités d'IA pour améliorer vos systèmes et processus de sécurité existants. Vous pouvez utiliser Gemini dans Security ainsi que les fonctionnalités d'IA intrinsèques intégrées aux services Google Cloud .
Ces fonctionnalités d'IA peuvent transformer la sécurité en fournissant une assistance à chaque étape du cycle de vie de la sécurité. Par exemple, vous pouvez utiliser l'IA pour effectuer les opérations suivantes :
- Analysez et expliquez le code potentiellement malveillant sans rétro-ingénierie.
- Réduisez les tâches répétitives pour les professionnels de la cybersécurité.
- Utilisez le langage naturel pour générer des requêtes et interagir avec les données d'événements de sécurité.
- Afficher des informations contextuelles
- proposer des recommandations pour une réponse rapide.
- Aider à résoudre les événements.
- Résumez les alertes à priorité élevée en cas d'erreur de configuration et de faille, soulignez les impacts potentiels et recommandez des mesures d'atténuation.
Niveaux d'autonomie de sécurité
L'IA et l'automatisation peuvent vous aider à obtenir de meilleurs résultats en matière de sécurité lorsque vous êtes confronté à des cybermenaces en constante évolution. En utilisant l'IA pour la sécurité, vous pouvez atteindre des niveaux d'autonomie plus élevés pour détecter et prévenir les menaces, et améliorer votre stratégie de sécurité globale. Google définit quatre niveaux d'autonomie lorsque vous utilisez l'IA pour la sécurité. Ils décrivent le rôle croissant de l'IA dans l'assistance et, à terme, la gestion des tâches de sécurité :
- Manuel : les humains exécutent toutes les tâches de sécurité (prévention, détection, priorisation et réponse) tout au long du cycle de vie de la sécurité.
- Assisté : les outils d'IA, comme Gemini, améliorent la productivité humaine en résumant les informations, en générant des insights et en formulant des recommandations.
- Semi-autonome : l'IA assume la responsabilité principale de nombreuses tâches de sécurité et ne délègue aux humains que lorsque cela est nécessaire.
- Autonome : l'IA agit comme un assistant de confiance qui gère le cycle de vie de la sécurité en fonction des objectifs et des préférences de votre organisation, avec une intervention humaine minimale.
Recommandations
Les sections suivantes décrivent les recommandations d'utilisation de l'IA pour la sécurité. Les sections indiquent également comment les recommandations s'alignent sur les éléments principaux du framework d'IA sécurisé (SAIF) de Google et comment elles sont pertinentes pour les niveaux d'autonomie de sécurité.
- Améliorez la détection et la gestion des menaces grâce à l'IA
- Simplifier la sécurité, que vous soyez expert ou non
- Automatisez les tâches de sécurité chronophages grâce à l'IA
- Intégrer l'IA aux processus de gestion des risques et de gouvernance
- Mettre en œuvre des pratiques de développement sécurisées pour les systèmes d'IA
Améliorer la détection et la gestion des menaces grâce à l'IA
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Opérations de sécurité (SecOps)
- Journalisation, audit et surveillance
L'IA peut analyser de grands volumes de données de sécurité, fournir des insights sur le comportement des acteurs malveillants et automatiser l'analyse du code potentiellement malveillant. Cette recommandation est alignée sur les éléments SAIF suivants :
- Étendre la détection et la capacité de réponse afin d'intégrer l'IA aux stratégies de protection contre les menaces pesant sur votre organisation
- Automatiser les défenses pour faire face aux menaces nouvelles ou existantes.
Selon votre implémentation, cette recommandation peut s'appliquer aux niveaux d'autonomie suivants :
- Assistée : l'IA aide à analyser et à détecter les menaces.
- Semi-autonome : l'IA assume davantage de responsabilités pour la tâche de sécurité.
Google Threat Intelligence, qui utilise l'IA pour analyser le comportement des acteurs malveillants et le code malveillant, peut vous aider à mettre en œuvre cette recommandation.
Simplifier la sécurité, que vous soyez expert ou non
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Opérations de sécurité (SecOps)
- Gouvernance, risques et conformité dans le cloud
Les outils optimisés par l'IA peuvent résumer les alertes et recommander des mesures d'atténuation. Ces fonctionnalités peuvent rendre la sécurité plus accessible à un plus grand nombre de personnes. Cette recommandation est alignée sur les éléments SAIF suivants :
- Automatiser les défenses pour faire face aux menaces nouvelles ou existantes.
- Harmoniser les contrôles au niveau de la plate-forme afin d'assurer une sécurité homogène à travers l'organisation
Selon votre implémentation, cette recommandation peut s'appliquer aux niveaux d'autonomie suivants :
- Assisté : l'IA vous aide à améliorer l'accessibilité des informations de sécurité.
- Semi-autonome : l'IA contribue à rendre les pratiques de sécurité plus efficaces pour tous les utilisateurs.
Gemini dans Security Command Center peut fournir des résumés des alertes concernant les erreurs de configuration et les failles.
Automatisez les tâches de sécurité chronophages grâce à l'IA
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité de l'infrastructure
- Opérations de sécurité (SecOps)
- Sécurité des applications
L'IA peut automatiser des tâches telles que l'analyse des logiciels malveillants, la génération de règles de sécurité et l'identification des erreurs de configuration. Ces fonctionnalités peuvent aider à réduire la charge de travail des équipes de sécurité et à accélérer les temps de réponse. Cette recommandation est conforme à l'élément du SAIF sur l'automatisation des défenses pour faire face aux menaces nouvelles ou existantes.
Selon votre implémentation, cette recommandation peut s'appliquer aux niveaux d'autonomie suivants :
- Assisté : l'IA vous aide à automatiser les tâches.
- Semi-autonome : l'IA assume la responsabilité principale des tâches de sécurité et ne demande l'aide d'un humain que lorsque cela est nécessaire.
Gemini dans Google SecOps peut aider à automatiser les tâches fastidieuses en assistant les analystes, en récupérant le contexte pertinent et en formulant des recommandations pour les étapes suivantes.
Intégrer l'IA aux processus de gestion des risques et de gouvernance
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
Vous pouvez utiliser l'IA pour créer un inventaire des modèles et des profils de risque. Vous pouvez également utiliser l'IA pour mettre en œuvre des règles concernant la confidentialité des données, les cyberrisques et les risques liés aux tiers. Cette recommandation est conforme à l'élément du SAIF concernant la contextualisation des risques liés aux systèmes d'IA dans les processus métier connexes.
Selon votre implémentation, cette recommandation peut être pertinente pour le niveau d'autonomie semi-autonome. À ce niveau, l'IA peut orchestrer des agents de sécurité qui exécutent des processus pour atteindre vos objectifs de sécurité personnalisés.
Mettre en œuvre des pratiques de développement sécurisées pour les systèmes d'IA
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité des applications
- Sécurité de l'IA et du ML
Vous pouvez utiliser l'IA pour sécuriser le codage, nettoyer les données d'entraînement et valider les outils et les artefacts. Cette recommandation est conforme à l'élément du SAIF concernant le développement de bases solides pour la sécurité de l'écosystème d'IA.
Cette recommandation peut s'appliquer à tous les niveaux d'autonomie de sécurité, car un système d'IA sécurisé doit être en place avant que l'IA puisse être utilisée efficacement pour la sécurité. La recommandation est particulièrement pertinente pour le niveau assisté, où les pratiques de sécurité sont renforcées par l'IA.
Pour mettre en œuvre cette recommandation, suivez les consignes du framework Supply-chain Levels for Software Artifacts (SLSA) pour les artefacts d'IA et utilisez des images de conteneurs validées.
Répondez aux exigences réglementaires, de conformité et de confidentialité
Ce principe du pilier "Sécurité" du Google Cloud framework d'architecture de référence vous aide à identifier et à respecter les exigences réglementaires, de conformité et de confidentialité pour les déploiements cloud. Ces exigences influencent de nombreuses décisions que vous devez prendre concernant les contrôles de sécurité à utiliser pour vos charges de travail dansGoogle Cloud.
Présentation du principe
Répondre aux exigences réglementaires, de conformité et de confidentialité est un défi incontournable pour toutes les entreprises. Les obligations réglementaires sur le cloud dépendent de plusieurs facteurs, parmi lesquels :
- Les lois et réglementations qui s'appliquent aux emplacements physiques de votre organisation
- Les lois et réglementations qui s'appliquent à l'emplacement physique de vos clients
- Les exigences réglementaires de votre secteur d'activité
Les réglementations en matière de confidentialité définissent la manière dont vous pouvez obtenir, traiter, stocker et gérer les données de vos utilisateurs. Vous êtes propriétaire de vos données, y compris celles que vous recevez de vos utilisateurs. Par conséquent, de nombreux paramètres de confidentialité relèvent de votre responsabilité, y compris les paramètres des cookies, la gestion des sessions et l'obtention de l'autorisation de l'utilisateur.
Les recommandations pour mettre en œuvre ce principe sont regroupées dans les sections suivantes :
- Recommandations pour gérer les risques organisationnels
- Recommandations pour répondre aux obligations réglementaires et de conformité
- Recommandations pour gérer la souveraineté de vos données
- Recommandations pour répondre aux exigences de confidentialité
Recommandations pour gérer les risques organisationnels
Cette section fournit des recommandations pour vous aider à identifier et à gérer les risques pour votre organisation.
Identifier les risques pour votre organisation
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
Avant de créer et de déployer des ressources sur Google Cloud, effectuez une évaluation des risques. Cette évaluation doit déterminer les fonctionnalités de sécurité dont vous avez besoin pour répondre à vos exigences de sécurité internes et à vos exigences réglementaires externes.
L'évaluation des risques vous fournit un catalogue des risques spécifiques à votre organisation et vous indique votre capacité à détecter et contrer les menaces de sécurité. Vous devez effectuer une analyse des risques immédiatement après le déploiement et chaque fois que vos besoins métier, vos exigences réglementaires ou les menaces qui pèsent sur votre organisation changent.
Comme indiqué dans le principe Implémenter la sécurité dès la conception, les risques de sécurité dans un environnement cloud diffèrent des risques sur site. Cette différence est due au modèle de responsabilité partagée dans le cloud, qui varie selon le service (IaaS, PaaS ou SaaS) et votre utilisation. Utilisez un framework d'évaluation des risques spécifique au cloud, tel que la Cloud Controls Matrix (CCM). Utilisez la modélisation des menaces, comme la modélisation des menaces d'application OWASP, pour identifier et corriger les failles. Pour obtenir l'aide d'un expert pour l'évaluation des risques, contactez votre responsable de compte Google ou consultez l'annuaire des partenaires de Google Cloud.
Après avoir catalogué vos risques, vous devez déterminer comment les corriger, c'est-à-dire si vous souhaitez les accepter, les éviter, les transférer ou les atténuer. Pour connaître les contrôles d'atténuation que vous pouvez mettre en œuvre, consultez la section suivante sur l'atténuation des risques.
Limiter vos risques
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
Lorsque vous adoptez de nouveaux services de cloud public, vous pouvez limiter les risques à l'aide de contrôles techniques, de protections contractuelles et d'attestations ou de vérifications tierces.
Les contrôles techniques sont des fonctionnalités et des technologies qui vous permettent de protéger votre environnement. Celles-ci incluent des contrôles de sécurité cloud intégrés, tels que les pare-feu et la journalisation. Les contrôles techniques peuvent également inclure l'utilisation d'outils tiers pour renforcer ou soutenir votre stratégie de sécurité. Il existe deux catégories de contrôles techniques :
- Vous pouvez mettre en œuvre les contrôles de sécurité de Google Cloudpour vous aider à atténuer les risques qui s'appliquent à votre environnement. Par exemple, vous pouvez sécuriser la connexion entre vos réseaux sur site et vos réseaux cloud à l'aide de Cloud VPN et de Cloud Interconnect.
- Google a mis en place des contrôles internes et des audits rigoureux pour se protéger contre les accès d'initiés aux données client. Nos journaux d'audit vous fournissent des journaux en temps quasi réel des accès des administrateurs Google sur Google Cloud.
Les protections contractuelles désignent les engagements juridiques que nous avons pris concernant les servicesGoogle Cloud . Google Cloud s'engage à maintenir et à développer notre portefeuille de solutions de conformité. L'Avenant relatif au traitement des données dans le cloud (CDPA) décrit nos engagements concernant le traitement et la sécurité de vos données. Le CDPA décrit également les contrôles d'accès qui limitent l'accès des ingénieurs de l'assistance Google aux environnements des clients, ainsi que notre processus rigoureux de journalisation et d'approbation. Nous vous recommandons de consulter les contrôles contractuels de Google Cloudavec vos experts juridiques et réglementaires, et de vérifier qu'ils répondent à vos exigences. Pour en savoir plus, contactez votre responsable de compte technique.
Les validations ou attestations tierces consistent à demander à un fournisseur tiers d'effectuer un audit du fournisseur de services cloud pour s'assurer qu'il répond aux exigences de conformité. Par exemple, pour en savoir plus sur les attestations Google Cloud concernant les consignes ISO/IEC 27017, consultez ISO/IEC 27017 – Conformité. Pour consulter les certifications et les lettres d'attestation Google Cloud actuelles, consultez le Centre de ressources pour la conformité.
Recommandations pour répondre aux obligations réglementaires et de conformité
Un processus de conformité typique passe par trois étapes : évaluation, correction des lacunes et surveillance continue. Cette section fournit des recommandations que vous pouvez utiliser à chacune de ces étapes.
Évaluer vos besoins en conformité
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
L'évaluation de la conformité commence par un examen approfondi de toutes vos obligations réglementaires et de la façon dont votre entreprise les met en œuvre. Pour vous aider à évaluer les services Google Cloud , utilisez le Centre de ressources pour la conformité. Ce site fournit des informations sur les points suivants :
- Compatibilité du service avec les différentes réglementations
- Certifications et attestationsGoogle Cloud
Pour mieux comprendre le cycle de vie de la conformité chez Google et découvrir comment respecter vos obligations réglementaires, vous pouvez contacter le service commercial pour demander l'aide d'un spécialiste de la conformité Google. Vous pouvez également contacter votre responsable de compteGoogle Cloud pour demander un atelier sur la conformité.
Pour en savoir plus sur les outils et les ressources que vous pouvez utiliser pour gérer la sécurité et la conformité des charges de travail Google Cloud , consultez Assurer la conformité dans le cloud.
Automatiser l'implémentation des exigences de conformité
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
Pour vous aider à respecter les réglementations changeantes, déterminez si vous pouvez automatiser la mise en œuvre des exigences de conformité. Vous pouvez utiliser à la fois les fonctionnalités axées sur la conformité fournies par Google Cloud et les plans qui utilisent des configurations recommandées pour un régime de conformité particulier.
Assured Workloads s'appuie sur les contrôles internes de Google Cloud pour vous aider à respecter vos obligations réglementaires. Assured Workloads vous permet d'effectuer les opérations suivantes :
- Choisir votre régime de conformité. L'outil définit ensuite automatiquement les contrôles d'accès pour le personnel de référence pour le régime sélectionné.
- Définissez l'emplacement de vos données à l'aide de règles d'administration afin que vos données au repos et vos ressources ne résident que dans la région de votre choix.
- Choisir l'option de gestion des clés (par exemple, la période de rotation des clés) qui correspond le mieux à vos exigences de sécurité et de conformité.
- Sélectionnez les critères d'accès du personnel d'assistance Google pour répondre à certaines exigences réglementaires, telles que le niveau d'impact modéré du FedRAMP. Par exemple, vous pouvez indiquer si le personnel d'assistance Google a fait l'objet d'une vérification d'antécédents appropriée.
- Utilisez des Google-owned and Google-managed encryption keys conformes à la norme FIPS-140-2 et compatibles avec le niveau d'impact modéré du programme FedRAMP. Pour ajouter une couche de contrôle et de séparation des tâches, vous pouvez utiliser des clés de chiffrement gérées par le client (CMEK). Pour en savoir plus sur les clés, consultez Chiffrer les données au repos et en transit.
En plus d'Assured Workloads, vous pouvez utiliser des plans Google Cloudpertinents pour votre régime de conformité. Vous pouvez modifier ces plans pour intégrer vos règles de sécurité dans vos déploiements d'infrastructure.
Pour vous aider à créer un environnement compatible avec vos exigences de conformité, les plans et les guides de solution de Google incluent des configurations recommandées et fournissent des modules Terraform. Le tableau suivant répertorie les plans qui répondent aux problématiques de sécurité et de respect des obligations réglementaires.
| Exigence | Plans et guides de solutions |
|---|---|
| FedRAMP | |
| HIPAA |
Surveiller la conformité
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Gouvernance, risques et conformité dans le cloud
- Journalisation, surveillance et audit
La plupart des réglementations vous obligent à surveiller des activités particulières, ce qui inclut parfois les activités liées aux accès. Pour vous aider dans la surveillance, vous pouvez utiliser :
- Access Transparency : affichez des journaux en temps quasi réel lorsque les administrateurs Google Cloud accèdent à votre contenu.
- Journalisation des règles de pare-feu : enregistrez les connexions TCP et UDP au sein d'un réseau VPC pour toutes les règles que vous créez. Ces journaux peuvent être utiles pour auditer l'accès au réseau ou pour identifier le plus tôt possible les cas d'utilisation non approuvée du réseau.
- Journaux de flux VPC : enregistrent les flux de trafic réseau envoyés ou reçus par les instances de VM.
- Security Command Center Premium : surveillez la conformité avec différentes normes.
- OSSEC (ou un autre outil Open Source) : consigne l'activité des personnes disposant d'un accès administrateur à votre environnement.
- Key Access Justifications : affichez les raisons d'une demande d'accès à une clé.
- Notifications Security Command Center : recevez des alertes en cas de problèmes de non-conformité. Par exemple, recevez des alertes lorsque des utilisateurs désactivent la validation en deux étapes ou lorsque des comptes de service disposent de privilèges excessifs. Vous pouvez également configurer la résolution automatique pour des notifications spécifiques.
Recommandations pour gérer la souveraineté de vos données
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
La souveraineté des données fournit un mécanisme qui empêche Google d'accéder à vos données. Vous n'approuvez l'accès que pour les actions fournisseur que vous jugez nécessaires. Par exemple, vous pouvez gérer la souveraineté de vos données de différentes manières :
- Stockez et gérez les clés de chiffrement en dehors du cloud.
- Accordez l'accès à ces clés en fonction de justifications d'accès détaillées.
- Protégez les données utilisées à l'aide de l'informatique confidentielle.
Gérer votre souveraineté opérationnelle
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
La souveraineté opérationnelle vous garantit que le personnel de Google ne peut pas compromettre vos charges de travail. Par exemple, vous pouvez gérer la souveraineté opérationnelle de différentes manières :
- Limitez le déploiement des nouvelles ressources à des régions de fournisseur spécifiques.
- Limitez l'accès du personnel de Google en fonction d'attributs prédéfinis tels que la citoyenneté ou l'emplacement géographique.
Gérer la souveraineté logicielle
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
La souveraineté logicielle vous garantit que vous pouvez contrôler la disponibilité de vos charges de travail et les exécuter où vous le souhaitez. De plus, vous pouvez bénéficier de ce contrôle sans dépendre d'un seul fournisseur de services cloud ni être lié à lui. La souveraineté logicielle inclut la capacité à survivre aux événements qui nécessitent de modifier rapidement l'emplacement de déploiement de vos charges de travail et le niveau de connexion externe autorisé.
Par exemple, pour vous aider à gérer votre souveraineté logicielle, Google Cloudest compatible avec les déploiements hybrides et multicloud. Si vous choisissez des déploiements sur site pour des raisons de souveraineté des données, Google Distributed Cloud est une combinaison de matériel et de logiciels qui intègre Google Cloud à votre centre de données.
Recommandations pour répondre aux exigences de confidentialité
Google Cloud inclut les commandes suivantes qui favorisent la confidentialité :
- Chiffrement par défaut de toutes les données au repos, en transit et pendant leur traitement.
- Protection contre les accès par des initiés.
- Compatibilité avec de nombreuses réglementations en matière de confidentialité.
Les recommandations suivantes concernent les contrôles supplémentaires que vous pouvez mettre en œuvre. Pour en savoir plus, consultez le Centre de ressources pour la confidentialité.
Contrôler la résidence des données
Cette recommandation s'applique au domaine d'intérêt suivant : gouvernance, risques et conformité dans le cloud.
La résidence des données décrit l'emplacement de stockage de vos données au repos. Les exigences de résidence des données varient en fonction des objectifs de conception du système, des réglementations du secteur, du droit national, des implications fiscales et même de la culture.
Le contrôle de la résidence des données commence par ce qui suit :
- Comprendre votre type de données et son emplacement.
- Déterminez les risques qui existent pour vos données, ainsi que les lois et règlements qui s'appliquent.
- Contrôlez où vos données sont stockées ou envoyées.
Pour vous aider à respecter les exigences de résidence des données, Google Cloud vous permet de contrôler où vos données sont stockées, comment elles sont accessibles et comment elles sont traitées. Vous pouvez utiliser des règles d'emplacement des ressources pour limiter l'emplacement de création des ressources et l'emplacement des données dupliquées entre les régions. Vous pouvez utiliser la propriété d'emplacement d'une ressource pour identifier l'endroit où le service est déployé et qui en assure la maintenance. Pour en savoir plus, consultez Services compatibles avec les emplacements de ressources.
Classer vos données confidentielles
Cette recommandation s'applique au domaine d'intérêt suivant : sécurité des données.
Vous devez définir les données confidentielles, puis vous assurer qu'elles sont correctement protégées. Les données confidentielles peuvent inclure des numéros de carte de crédit, des adresses, des numéros de téléphone et d'autres informations permettant d'identifier personnellement l'utilisateur. À l'aide de Sensitive Data Protection, vous pouvez configurer les classifications appropriées. Vous pouvez ensuite ajouter des tags à vos données et les tokeniser avant de les stocker dans Google Cloud. De plus, Knowledge Catalog propose un service de catalogue qui fournit une plate-forme pour stocker, gérer et accéder à vos métadonnées. Pour en savoir plus et obtenir un exemple de classification et d'anonymisation des données, consultez Anonymiser et désanonymiser les informations permettant d'identifier personnellement l'utilisateur à l'aide de Sensitive Data Protection.
Verrouillage de l'accès aux données sensibles
Cette recommandation s'applique aux domaines d'intérêt suivants :
- Sécurité des données
- Gestion de l'authentification et des accès
Placez les données sensibles dans leur propre périmètre de service à l'aide de VPC Service Controls. VPC Service Controls vous aide à limiter les risques de copie ou de transfert non autorisé de données (exfiltration de données) à partir de services gérés par Google. Avec VPC Service Controls, vous configurez des périmètres de sécurité autour des ressources de vos services gérés par Google pour contrôler le déplacement des données au-delà du périmètre. Définissez des contrôles d'accès Google Identity and Access Management (IAM) pour ces données. Configurez l'authentification multifacteur (MFA) pour tous les utilisateurs ayant besoin d'accéder à des données sensibles.
Responsabilités partagées et partage de sort sur Google Cloud
Ce document décrit les différences entre le modèle de responsabilité partagée et le partage de sort dans Google Cloud. Il aborde les défis et les nuances du modèle de responsabilité partagée. Ce document explique le principe du partage de sort et notre méthode de collaboration avec nos clients pour relever les défis liés à la sécurité dans le cloud.
Il est important de comprendre le modèle de responsabilité partagée pour déterminer comment protéger au mieux vos données et vos charges de travail sur Google Cloud. Le modèle de responsabilité partagée décrit les tâches liées à la sécurité que vous devez effectuer dans le cloud et explique ce qui les différencie des autres tâches pour les fournisseurs de cloud.
Cependant, il peut être difficile de comprendre la responsabilité partagée. Le modèle nécessite une compréhension approfondie de chaque service utilisé, des options de configuration fournies par chaque service et des mesures mises en place par Google Cloudpour sécuriser ce service. Chaque service possède un profil de configuration différent, et il peut être difficile de déterminer la meilleure configuration de sécurité. Google pense que le modèle de responsabilité partagée ne suffit pas pour aider les clients cloud à obtenir de meilleures performances de sécurité. Nous préférons le partage de sort à la responsabilité partagée.
Le partage de sort nous permet de créer et d'exploiter une plate-forme cloud fiable pour vos charges de travail. Nous offrons des bonnes pratiques ainsi qu'un code d'infrastructure sécurisé et certifié qui vous permet de déployer vos charges de travail de manière sécurisée. Nous publions des solutions qui associent divers services Google Cloud afin de résoudre des problèmes de sécurité complexes. Nous proposons également des options d'assurance innovantes pour vous aider à évaluer et à limiter les risques que vous devez accepter. Le partage de sort nous oblige à interagir de manière plus étroite avec vous lorsque vous sécurisez vos ressources surGoogle Cloud.
Responsabilité partagée
Personne ne connaît mieux que vous les exigences de sécurité et les obligations réglementaires pour votre entreprise, ainsi que les exigences liées à la protection de vos données et ressources confidentielles. Lorsque vous exécutez vos charges de travail sur Google Cloud, vous devez identifier les contrôles de sécurité que vous devez configurer dans Google Cloud pour protéger vos données confidentielles et toutes vos charges de travail. Pour déterminer les contrôles de sécurité à mettre en œuvre, vous devez prendre en compte les facteurs suivants :
- Vos obligations liées à la conformité réglementaire
- Les normes de sécurité et le plan de gestion des risques de votre organisation
- Les exigences de sécurité de vos clients et de vos fournisseurs
Défini par les charges de travail
Traditionnellement, les responsabilités sont définies en fonction du type de charge de travail que vous exécutez et des services cloud dont vous avez besoin. Les services cloud incluent les catégories suivantes :
| Service cloud | Description |
|---|---|
| Infrastructure as a Service (IaaS) | Les services IaaS incluent Compute Engine, Cloud Storage et des services de mise en réseau tels que Cloud VPN, Cloud Load Balancing et Cloud DNS.
L'IaaS fournit des services de calcul, de stockage et de réseau à la demande grâce au paiement à l'usage. Vous pouvez utiliser l'IaaS si vous prévoyez de migrer une charge de travail sur site existante vers le cloud à l'aide de la migration Lift and Shift, ou si vous souhaitez exécuter votre application sur des VM spécifiques, à l'aide de bases de données ou de configurations réseau spécifiques. Dans le domaine IaaS, vous êtes responsable des questions de sécurité, et nous sommes en charge de l'infrastructure sous-jacente et la sécurité physique. |
| Platform as a Service (PaaS) | Les services PaaS incluent App Engine, Google Kubernetes Engine (GKE) et BigQuery.
PaaS fournit l'environnement d'exécution dans lequel vous pouvez développer et exécuter vos applications. Vous pouvez utiliser PaaS si vous créez une application (comme un site Web) et que vous souhaitez vous concentrer sur le développement plutôt que sur l'infrastructure sous-jacente. Dans le domaine PaaS, nous sommes responsables d'un plus grand nombre de contrôles qu'avec la solution IaaS. En règle générale, cela varie en fonction des services et des fonctionnalités que vous utilisez. Vous partagez avec nous la responsabilité des contrôles au niveau de l'application et de la gestion IAM. Vous demeurez responsable de la sécurité de vos données et de la protection de vos clients. |
| Software as a Service (SaaS) | Les applications SaaS incluent Google Workspace, Google Security Operations et les applications SaaS tierces disponibles dans Google Cloud Marketplace.
SaaS fournit des applications en ligne auxquelles vous pouvez vous abonner ou que vous pouvez payer d'une manière ou d'une autre. Vous pouvez utiliser des applications SaaS lorsque votre entreprise ne dispose pas de l'expertise interne ou des exigences métier pour créer l'application elle-même, mais cela nécessite d'avoir la capacité de traiter des charges de travail. Dans le domaine SaaS, nous assumons la plupart des responsabilités liées à la sécurité. Vous restez responsable de vos contrôles d'accès et des données que vous choisissez de stocker dans l'application. |
| Functions as a Service (FaaS) ou sans serveur | FaaS fournit aux développeurs une plate-forme permettant d'exécuter un petit code à usage unique (appelé fonctions) qui s'exécute en réponse à des événements particuliers. Vous pouvez utiliser FaaS lorsque vous souhaitez que des opérations spécifiques se produisent en fonction d'un événement particulier. Par exemple, vous pouvez créer une fonction qui s'exécute chaque fois que des données sont importées dans Cloud Storage à des fins de classement. La liste des responsabilités partagées du domaine FaaS est semblable à celle du domaine SaaS. Cloud Run Functions est une application FaaS. |
Le schéma suivant illustre les services cloud et définit la manière dont les responsabilités sont partagées entre le fournisseur cloud et le client.
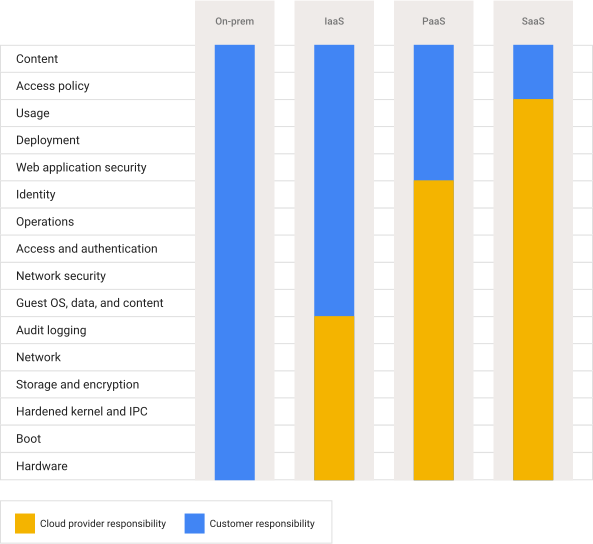
Comme le montre le schéma, le fournisseur cloud reste responsable du réseau et de l'infrastructure sous-jacents, et les clients restent responsables de leurs règles d'accès et de leurs données.
Défini par le secteur et le cadre réglementaire
Différents secteurs possèdent des cadres réglementaires qui définissent les contrôles de sécurité à mettre en place. Lorsque vous déplacez vos charges de travail vers le cloud, vous devez connaître les points suivants :
- Les contrôles de sécurité qui relèvent de votre responsabilité
- Les contrôles de sécurité disponibles dans l'offre cloud
- Les contrôles de sécurité par défaut qui sont hérités
Les contrôles de sécurité hérités (tels que notre chiffrement par défaut et nos contrôles d'infrastructure) sont des contrôles que vous pouvez fournir en tant que preuves de votre stratégie de sécurité aux auditeurs et aux autorités de régulation. Par exemple, la norme de sécurité des données de l'industrie des cartes de paiement (PCI DSS, Payment Card Industry Data Security Standard) définit les réglementations pour les sociétés de traitement des paiements. Lorsque vous migrez votre entreprise vers le cloud, ces réglementations sont partagées entre vous et votre FSC. Pour comprendre comment les responsabilités PCI DSS sont partagées entre vous etGoogle Cloud, consultez Google Cloud : tableau de responsabilité partagée PCI DSS.
Autre exemple : aux États-Unis, la loi HIPAA (Health Insurance Portability and Accountability Act) a établi des normes concernant le traitement des données de santé électroniques à caractère personnel (PHI). Ces responsabilités sont également partagées entre le FSC et vous-même. Pour en savoir plus sur la manière dont Google Cloud respecte nos responsabilités en vertu de la loi HIPAA, consultez la section Loi HIPAA – Conformité.
D'autres secteurs (par exemple, la finance ou l'industrie) appliquent également des réglementations qui définissent la façon dont les données peuvent être collectées, traitées et stockées. Pour en savoir plus sur la responsabilité partagée dans ces cas-là et sur la manière dontGoogle Cloud respecte nos responsabilités, consultez la page Centre de ressources pour la conformité.
Défini par l'emplacement
Selon votre scénario d'entreprise, vous devrez peut-être prendre en compte vos responsabilités en fonction de l'emplacement de vos bureaux, de vos clients et de vos données. Plusieurs pays et régions ont créé des réglementations indiquant comment traiter et stocker les données de vos clients. Par exemple, si votre entreprise dispose de clients qui résident dans l'Union européenne, elle peut être amenée à respecter les exigences décrites dans le Règlement général sur la protection des données (RGPD) et vous pourriez être tenu de conserver vos données client dans l'UE. Dans ce cas, vous devez vous assurer que les données que vous collectez restent dans les régionsGoogle Cloud de l'UE. Pour en savoir plus sur le respect de nos obligations liées au RGPD, consultez la page RGPD et Google Cloud.
Pour en savoir plus sur les exigences liées à votre région, consultez la section Offres de conformité. Si votre scénario est particulièrement complexe, nous vous recommandons de contacter notre équipe commerciale ou l'un de nos partenaires pour vous aider à évaluer vos responsabilités liées à la sécurité.
Défis liés à la responsabilité partagée
Bien que la responsabilité partagée permet de définir les rôles de sécurité dont vous ou le fournisseur cloud disposez, l'exploitation de la responsabilité partagée peut toujours constituer un défi. Étudions les cas de figure suivants :
- De nombreuses brèches de sécurité dans le cloud sont le résultat direct d'une mauvaise configuration. Les produits cloud sont en constante évolution, et de nouveaux produits sont constamment lancés. S'adapter aux changements constants peut sembler fastidieux. Les clients ont besoin de fournisseurs cloud pour leur fournir des bonnes pratiques recommandées afin de se tenir au courant des changements, en commençant par les bonnes pratiques par défaut et en établissant une configuration sécurisée de référence.
- Même si la division des éléments entre les services cloud est utile, de nombreuses entreprises ont des charges de travail qui nécessitent plusieurs types de services cloud. Dans ce cas, vous devez examiner les interactions entre les différents contrôles de sécurité de ces services, y compris leur éventuel chevauchement entre les services. Par exemple, vous pouvez avoir une application sur site que vous migrez vers Compute Engine, utiliser Google Workspace pour la messagerie professionnelle, et exécuter BigQuery pour analyser les données afin d'améliorer vos produits.
- Votre entreprise et vos marchés évoluent en permanence, à mesure que la réglementation évolue, que vous pénétrez de nouveaux marchés ou que vous acquérez d'autres entreprises. Vos nouveaux marchés peuvent avoir des exigences différentes, et vos nouvelles acquisitions peuvent héberger les charges de travail sur un autre cloud. Pour gérer les changements constants, vous devez réévaluer en permanence votre profil de risque et être capable de mettre en œuvre rapidement de nouveaux contrôles.
- La façon dont vous gérez les clés de chiffrement de vos données est une décision importante à prendre en compte pour protéger vos données. L'option que vous choisissez dépend de vos exigences réglementaires, que vous exécutiez un environnement cloud hybride ou que vous disposiez toujours d'un environnement sur site, et de la sensibilité des données que vous traitez et stockez.
- La gestion des incidents est un domaine important et souvent négligé, dans lequel vos responsabilités et celles du fournisseur cloud ne sont pas facilement définies. De nombreux incidents nécessitent une collaboration étroite et une assistance de la part du fournisseur cloud si vous souhaitez les examiner et les limiter. D'autres incidents peuvent être dus à une mauvaise configuration des ressources cloud ou au vol d'identifiants, et les bonnes pratiques liées à la sécurisation de vos ressources et de vos comptes peuvent être difficiles à suivre
- Les menaces persistantes avancées et les nouvelles failles peuvent avoir une incidence inattendue sur vos charges de travail lorsque vous démarrez votre transformation cloud. Il est difficile de rester informé de l'évolution du paysage et de savoir qui est responsable de l'atténuation des menaces, en particulier si votre entreprise ne dispose pas d'une large équipe de sécurité.
Partage du sort
Nous avons développé le destin partagé dans Google Cloud pour commencer à relever les défis que le modèle de responsabilité partagée ne résout pas. Le partage de sort consiste à permettre à toutes les parties d'interagir plus efficacement afin d'améliorer continuellement la sécurité. Le partage de sort s'appuie sur le modèle de responsabilité partagée, car il considère la relation entre le fournisseur cloud et le client comme un partenariat continu pour améliorer la sécurité.
Le partage de sort consiste à assumer nos responsabilités concernant la sécurité de Google Cloud. Le partage de sort vous permet de commencer à utiliser une zone de destination sécurisée, et d'être clair, ferme, et transparent sur les contrôles de sécurité, ainsi que sur les paramètres et les bonnes pratiques associées. Il vous aide à quantifier et à gérer les risques avec la cyberassurance, grâce à Risk Protection Program. Avec le partage de sort, nous souhaitons faire passer le framework de responsabilité partagée standard au niveau supérieur afin de vous aider à mieux sécuriser votre entreprise et à développer la confiance dans Google Cloud.
Les sections suivantes décrivent divers composants du partage de sort.
Aide à la mise en route
Les ressources que nous fournissons pour vous aider à démarrer dans une configuration sécurisée au sein de Google Cloudconstituent un élément clé du partage de sort. Commencer par une configuration sécurisée permet de réduire le problème des erreurs de configuration, qui est la cause principale de la plupart des brèches de sécurité.
Nos ressources peuvent inclure les éléments suivants :
- Le plan de base d'entreprise, qui englobe les principaux problèmes de sécurité et nos recommandations les plus importantes.
Plans sécurisés, qui vous permettent de déployer et de gérer des solutions sécurisées via l'Infrastructure as Code (IaC) Les recommandations de sécurité des plans sont activées par défaut. De nombreux plans sont créés par les équipes de sécurité de Google et gérés en tant que produits. Cela signifie qu'ils sont régulièrement mis à jour, qu'ils sont soumis à un processus de test rigoureux et qu'ils reçoivent des attestations de la part de groupes de tests tiers. Les plans incluent les éléments suivants : plan de base d'entreprise et plan d'entrepôt de données sécurisé.
Recommandations du Google Cloud Well-Architected Framework pour intégrer la sécurité à vos conceptions.
Les guides de navigation des zones de destination vous guident dans les principales décisions que vous devez prendre pour créer une base sécurisée pour vos charges de travail, y compris la hiérarchie des ressources, l'intégration des identités, la gestion de la sécurité et des clés, ainsi que la structure du réseau.
Risk Protection Program
Le destin partagé inclut également le Risk Protection Program, qui vous aide à utiliser la puissance de Google Cloud en tant que plate-forme de gestion des risques, plutôt que de considérer les charges de travail cloud comme d'autres sources de risques à gérer. Le Risk Protection Program est le fruit de la collaboration entre Google Cloud et deux grandes entreprises de cyberassurance, Munich Re et Allianz Global & Corporate Speciality.
Le Risk Protection Program comprend Cyber Insurance Hub, qui fournit des insights basés sur les données qui peuvent vous servir à mieux comprendre votre stratégie de sécurité dans le cloud. Si vous cherchez à souscrire une couverture d'assurance cyber, vous pouvez partager les insights générés par Cyber Insurance Hub directement avec nos partenaires assureurs afin d'obtenir un devis.
Aide concernant le déploiement et la gouvernance
Le partage de sort contribue également à la gouvernance continue de votre environnement. Par exemple, nous nous concentrons sur les produits suivants :
- Assured Workloads, qui vous aide à respecter vos obligations réglementaires.
- Security Command Center Premium, qui utilise les renseignements sur les menaces, la détection des menaces, l'analyse Web et d'autres méthodes avancées dans le but de surveiller et de détecter les menaces. Cette solution permet également de résoudre rapidement et automatiquement de nombreuses menaces.
- Les règles d'administration et les paramètres de ressources vous permettent de configurer des stratégies à travers l'ensemble de votre hiérarchie de dossiers et de projets.
- Les outils Policy Intelligence, qui fournissent des insights sur l'accès aux comptes et aux ressources.
- L'informatique confidentielle, qui permet de chiffrer les données utilisées.
- Contrôles de souveraineté des données par les partenaires, disponible dans certains pays et permettant d'appliquer les exigences de résidence des données.
Appliquer la responsabilité partagée et le partage de sort
Lors de votre processus de planification, envisagez les actions suivantes pour vous aider à comprendre et à mettre en œuvre des contrôles de sécurité appropriés :
- Créez une liste des types de charges de travail que vous hébergez dansGoogle Cloudet indiquez si elles nécessitent les services IaaS, PaaS et SaaS. Vous pouvez utiliser le schéma de responsabilité partagée pour vous assurer que vous connaissez les contrôles de sécurité à prendre en compte.
- Créez une liste d'exigences réglementaires à respecter et accédez aux ressources du Centre de ressources pour la conformité associées à ces exigences.
- Consultez la liste des plans et architectures disponibles dans l'Architecture Center pour connaître les contrôles de sécurité requis pour vos charges de travail particulières. Les plans fournissent une liste de commandes recommandées et le code IaC nécessaire au déploiement de cette architecture.
- Utilisez la documentation sur les zones de destination et les recommandations du guide sur les principes de base de l'entreprise pour concevoir une hiérarchie de ressources et une architecture réseau conformes à vos exigences. Vous pouvez utiliser les plans de charge de travail avisés, comme l'entrepôt de données sécurisé, pour accélérer votre processus de développement.
- Après avoir déployé vos charges de travail, vérifiez que vous répondez à vos responsabilités de sécurité à l'aide de services tels que Cyber Insurance Hub, Assured Workloads, les outils Policy Intelligence et Security Command Center Premium.
Pour en savoir plus, consultez le guide du RSSI sur la transformation cloud.
Étapes suivantes
- Consultez les principes de sécurité fondamentaux.
- Familiarisez-vous avec les plans disponibles, y compris avec le plan de base de sécurité et les exemples de charges de travail, comme l'entrepôt de données sécurisé.
- En savoir plus sur le partage de sort
- Pour en savoir plus sur notre infrastructure sécurisée sous-jacente, consultez la présentation de la sécurité sur l'infrastructure de Google.
- Examinez les contrôles Google Cloud qui sont alignés sur les exigences du framework de cybersécurité du NIST.