


Die Säule „Sicherheit, Datenschutz und Compliance“ im Google Cloud Well-Architected Framework enthält Empfehlungen, die Sie beim Entwerfen, Bereitstellen und Betreiben von Cloud-Arbeitslasten unterstützen, die Ihren Anforderungen an Sicherheit, Datenschutz und Compliance entsprechen.
Dieses Dokument soll wertvolle Einblicke bieten und die Anforderungen einer Reihe von Sicherheitsexperten und ‑technikern erfüllen. In der folgenden Tabelle werden die Zielgruppen für dieses Dokument beschrieben:
| Zielgruppe | Inhalt dieses Dokuments |
|---|---|
| Chief Information Security Officers (CISOs), Leiter von Geschäftseinheiten und IT-Manager | Ein allgemeines Framework, um ein hohes Sicherheitsniveau in der Cloud zu erreichen und aufrechtzuerhalten und einen umfassenden Überblick über Sicherheitsbereiche zu erhalten, um fundierte Entscheidungen über Sicherheitsinvestitionen zu treffen. |
| Sicherheitsarchitekten und ‑ingenieure | Wichtige Sicherheitspraktiken für die Design- und Betriebsphase, um sicherzustellen, dass Lösungen auf Sicherheit, Effizienz und Skalierbarkeit ausgelegt sind. |
| DevSecOps-Teams | Anleitung zum Einbinden übergreifender Sicherheitskontrollen, um eine Automatisierung zu planen, die eine sichere und zuverlässige Infrastruktur ermöglicht. |
| Compliance-Beauftragte und Risikomanager | Wichtige Sicherheitsempfehlungen für einen strukturierten Ansatz beim Risikomanagement mit Schutzmaßnahmen, die zur Einhaltung von Compliance-Verpflichtungen beitragen. |
Damit Ihre Google Cloud -Arbeitslasten Ihre Sicherheits-, Datenschutz- und Compliance-Anforderungen erfüllen, müssen alle Beteiligten in Ihrer Organisation einen kooperativen Ansatz verfolgen. Außerdem müssen Sie sich darüber im Klaren sein, dass die Cloud-Sicherheit eine gemeinsame Verantwortung von Ihnen und Google ist. Weitere Informationen finden Sie unter Gemeinsame Verantwortung und gemeinsames Schicksal in Google Cloud.
Die Empfehlungen in dieser Säule sind in grundlegende Sicherheitsprinzipien unterteilt. Jede prinzipienbasierte Empfehlung ist einem oder mehreren Schwerpunktbereichen der Cloud-Sicherheit zugeordnet, die für Ihr Unternehmen wichtig sein können. Jede Empfehlung enthält Hinweise zur Verwendung und Konfiguration vonGoogle Cloud -Produkten und -Funktionen, um den Sicherheitsstatus Ihrer Organisation zu verbessern.
Arbeitslasten mit einem KI-Agenten-Skill bewerten
Wenn Sie KI-Agenten ermöglichen möchten, Ihre Cloud-Arbeitslasten anhand der Prinzipien und Empfehlungen in dieser Säule zu bewerten, verwenden Sie den Skill google-cloud-waf-security, der im Google Agent Skills-Repository auf GitHub verfügbar ist.
Führen Sie den folgenden Befehl im Client oder Terminal Ihres Agenten aus, um den Skill zu installieren:
npx skills add google/skills --skill google-cloud-waf-security
Geben Sie bei entsprechender Aufforderung die KI-Agenten an, für die Sie den Skill installieren möchten, und legen Sie den Installationsbereich (Projekt oder global) fest.
Grundprinzipien
Die Empfehlungen in dieser Säule sind in den folgenden Grundprinzipien der Sicherheit zusammengefasst. Jedes Prinzip in dieser Säule ist wichtig. Je nach den Anforderungen Ihrer Organisation und Arbeitslast können Sie bestimmte Prinzipien priorisieren.
- Sicherheit durch Design implementieren: Berücksichtigen Sie Cloud- und Netzwerksicherheit bereits in der ersten Entwurfsphase Ihrer Anwendungen und Infrastruktur.Google Cloud bietet Architektur-Blueprints und Empfehlungen, die Ihnen bei der Anwendung dieses Prinzips helfen.
- Zero-Trust-Sicherheit implementieren: Verwenden Sie einen Zero-Trust-Ansatz, bei dem der Zugriff auf Ressourcen auf der Grundlage einer kontinuierlichen Überprüfung des Vertrauens gewährt wird. Google Cloudunterstützt dieses Prinzip durch Produkte wie Chrome Enterprise Premium und Identity-Aware Proxy (IAP).
- Shift-Left-Sicherheit implementieren: Implementieren Sie Sicherheitskontrollen früh im Softwareentwicklungszyklus. Sicherheitsmängel vermeiden, bevor Systemänderungen vorgenommen werden. Sicherheitsfehler werden frühzeitig, schnell und zuverlässig erkannt und behoben, nachdem die Systemänderungen übernommen wurden. Google Cloud unterstützt dieses Prinzip durch Produkte wie Cloud Build, Binärautorisierung und Artifact Registry.
- Präventive Cyber Defense implementieren: Verfolgen Sie einen proaktiven Sicherheitsansatz, indem Sie robuste grundlegende Maßnahmen wie Threat Intelligence implementieren. Dieser Ansatz hilft Ihnen, eine Grundlage für eine effektivere Bedrohungserkennung und -abwehr zu schaffen. Der Ansatz vonGoogle Cloudfür mehrstufige Sicherheitskontrollen entspricht diesem Prinzip.
- KI sicher und verantwortungsbewusst nutzen: KI-Systeme verantwortungsbewusst und sicher entwickeln und bereitstellen. Die Empfehlungen für dieses Prinzip entsprechen den Hinweisen im Abschnitt zu KI und ML des Well-Architected Framework und im Secure AI Framework (SAIF) von Google.
- KI für die Sicherheit nutzen: Nutzen Sie KI-Funktionen, um Ihre vorhandenen Sicherheitssysteme und -prozesse mit Gemini in Security und allgemeinen Plattform-Sicherheitsfunktionen zu verbessern. Nutzen Sie KI als Tool, um die Automatisierung von Abhilfemaßnahmen zu erhöhen und die Sicherheitshygiene zu gewährleisten, um andere Systeme sicherer zu machen.
- Regulatorische, Compliance- und Datenschutzanforderungen erfüllen: Halten Sie branchenspezifische Vorschriften, Compliance-Standards und Datenschutzanforderungen ein. Google Cloud hilft Ihnen, diese Verpflichtungen durch Produkte wie Assured Workloads, den Organisationsrichtliniendienst und unser Center für Compliance-Ressourcen zu erfüllen.
Sicherheitsbewusstsein in der Organisation
Eine sicherheitsorientierte Denkweise im Unternehmen ist für eine erfolgreiche Cloudeinführung und den Betrieb entscheidend. Diese Denkweise sollte tief in der Kultur Ihrer Organisation verankert sein und sich in ihren Praktiken widerspiegeln, die sich an den oben beschriebenen grundlegenden Sicherheitsprinzipien orientieren.
Eine organisatorische Sicherheitsmentalität bedeutet, dass Sie beim Systemdesign an die Sicherheit denken, von Zero Trust ausgehen und Sicherheitsfunktionen in den gesamten Entwicklungsprozess einbinden. Mit dieser Denkweise denken Sie auch proaktiv über Cyber-Defense-Maßnahmen nach, nutzen KI sicher und für die Sicherheit und berücksichtigen Ihre regulatorischen, Datenschutz- und Compliance-Anforderungen. Wenn Sie diese Prinzipien befolgen, kann Ihre Organisation eine Kultur fördern, in der Sicherheit an erster Stelle steht, Bedrohungen proaktiv angegangen, wertvolle Assets geschützt und eine verantwortungsvolle Technologienutzung gewährleistet werden.
Schwerpunkte der Cloud-Sicherheit
In diesem Abschnitt werden die Bereiche beschrieben, auf die Sie sich bei der Planung, Implementierung und Verwaltung der Sicherheit Ihrer Anwendungen, Systeme und Daten konzentrieren sollten. Die Empfehlungen in den einzelnen Prinzipien dieser Säule sind für einen oder mehrere dieser Schwerpunkte relevant. Im weiteren Verlauf dieses Dokuments werden in den Empfehlungen die entsprechenden Sicherheitsbereiche angegeben, um für mehr Klarheit und Kontext zu sorgen.
| Schwerpunkt | Aktivitäten und Komponenten | Zugehörige Produkte, Funktionen und Lösungen von Google Cloud |
|---|---|---|
| Sichere Infrastruktur |
|
|
| Identitäts- und Zugriffsverwaltung |
|
|
| Datensicherheit |
|
|
| KI- und ML-Sicherheit |
|
|
| Security Operations (SecOps) |
|
|
| Anwendungssicherheit |
|
|
| Cloud-Governance, -Risiko und -Compliance |
|
|
| Logging, Auditing und Monitoring |
|
Beitragende
Autor*innen:
- Wade Holmes | Global Solutions Director
- Hector Diaz | Cloud Security Architect
- Carlos Leonardo Rosario | Google Cloud Security Specialist
- John Bacon | Partner Solutions Architect
- Sachin Kalra | Global Security Solution Manager
Weitere Beitragende:
- Anton Chuvakin | Security Advisor, CISO-Team
- Daniel Lees | Cloudsicherheitsarchitekt
- Filipe Gracio, PhD | Customer Engineer, AI/ML Specialist
- Gary Harmson | Principal Architect
- Gino Pelliccia | Principal Architect
- Jose Andrade | Customer Engineer, SRE-Spezialist
- Kumar Dhanagopal | Cross-Product Solution Developer
- Laura Hyatt | Customer Engineer, FSI
- Marwan Al Shawi | Partner Customer Engineer
- Nicolas Pintaux | Customer Engineer, Application Modernization Specialist
- Noah McDonald | Cloud Security Consultant
- Osvaldo Costa | Networking Specialist Customer Engineer
- Radhika Kanakam | Program Lead, Google Cloud Well-Architected Framework
- Samantha He | Technical Writer
- Susan Wu | Outbound Product Manager
Von Grund auf sicher
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework bietet Empfehlungen, wie Sie robuste Sicherheitsfunktionen, ‑kontrollen und ‑praktiken in das Design Ihrer Cloud-Anwendungen, ‑Dienste und ‑Plattformen integrieren können. Von der Ideenfindung bis zum Betrieb ist Sicherheit effektiver, wenn sie als integraler Bestandteil jeder Phase Ihres Designprozesses eingebettet ist.
Übersicht über die Prinzipien
Wie in der Übersicht über das Engagement von Google für Secure by Design erläutert, werden Standardmäßig sicher und Secure by Design oft synonym verwendet, stellen aber unterschiedliche Ansätze für die Entwicklung sicherer Systeme dar. Beide Ansätze zielen darauf ab, Sicherheitslücken zu minimieren und die Sicherheit zu erhöhen, unterscheiden sich jedoch in Umfang und Implementierung:
- Standardmäßig sicher: Hierbei wird darauf geachtet, dass die Standardeinstellungen eines Systems auf einen sicheren Modus eingestellt sind, sodass Nutzer oder Administratoren das System nicht selbst sichern müssen. Dieser Ansatz soll allen Nutzern ein grundlegendes Sicherheitsniveau bieten.
- Secure by Design: betont die proaktive Einbeziehung von Sicherheitsaspekten während des gesamten Entwicklungszyklus eines Systems. Bei diesem Ansatz geht es darum, potenzielle Bedrohungen und Sicherheitslücken frühzeitig zu erkennen und Designentscheidungen zu treffen, die Risiken minimieren. Dazu gehören sichere Programmierpraktiken, Sicherheitsüberprüfungen und die Einbindung von Sicherheit in den gesamten Designprozess. Der Secure-by-Design-Ansatz ist eine übergreifende Philosophie, die den Entwicklungsprozess leitet und dafür sorgt, dass Sicherheit kein nachträglicher Gedanke, sondern ein integraler Bestandteil des Systemdesigns ist.
Empfehlungen
Wenn Sie das Prinzip „Secure by Design“ für Ihre Cloud-Arbeitslasten implementieren möchten, beachten Sie die Empfehlungen in den folgenden Abschnitten:
- Systemkomponenten auswählen, die zum Schutz Ihrer Arbeitslasten beitragen
- Einen mehrstufigen Sicherheitsansatz entwickeln
- Gehärtete und attestierte Infrastruktur und Dienste verwenden
- Ruhende Daten und Daten bei der Übertragung verschlüsseln
Systemkomponenten auswählen, die zum Schutz Ihrer Arbeitslasten beitragen
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Eine grundlegende Entscheidung für effektive Sicherheit ist die Auswahl robuster Systemkomponenten, einschließlich Hardware- und Softwarekomponenten, die Ihre Plattform, Lösung oder Ihren Dienst ausmachen. Um die Angriffsfläche zu verringern und potenzielle Schäden zu begrenzen, müssen Sie auch die Bereitstellungsmuster dieser Komponenten und ihre Konfigurationen sorgfältig prüfen.
Wir empfehlen, in Ihrem Anwendungscode einfache, sichere und zuverlässige Bibliotheken, Abstraktionen und Anwendungs-Frameworks zu verwenden, um Sicherheitslücken zu vermeiden. Wenn Sie nach Sicherheitslücken in Softwarebibliotheken suchen möchten, können Sie Drittanbietertools verwenden. Sie können auch Assured Open Source Software verwenden, um die Risiken für Ihre Softwarelieferkette zu reduzieren. Dazu werden Open-Source-Softwarepakete (OSS) verwendet, die Google verwendet und sichert.
Ihre Infrastruktur muss Netzwerk-, Speicher- und Computing-Optionen verwenden, die einen sicheren Betrieb unterstützen und Ihren Sicherheitsanforderungen und Risikoakzeptanzstufen entsprechen. Infrastruktursicherheit ist sowohl für internetorientierte als auch für interne Arbeitslasten wichtig.
Informationen zu anderen Google-Lösungen, die diese Empfehlung unterstützen, finden Sie unter Shift-Left-Sicherheit implementieren.
Einen mehrstufigen Sicherheitsansatz entwickeln
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- KI- und ML-Sicherheit
- Sichere Infrastruktur
- Identitäts- und Zugriffsverwaltung
- Datensicherheit
Wir empfehlen, die Sicherheit auf jeder Ebene Ihrer Anwendung und Ihres Infrastruktur-Stacks zu implementieren, indem Sie ein mehrstufiges Sicherheitskonzept anwenden.
Verwenden Sie die Sicherheitsfunktionen in jeder Komponente Ihrer Plattform. So beschränken Sie den Zugriff und ermitteln die Grenzen der potenziellen Auswirkungen (den Explosionsradius) im Falle eines Sicherheitsvorfalls:
- Vereinfachen Sie das Design Ihres Systems, um nach Möglichkeit Flexibilität zu ermöglichen.
- Dokumentieren Sie die Sicherheitsanforderungen für jede Komponente.
- Integrieren Sie einen robusten Sicherheitsmechanismus, um die Anforderungen an Ausfallsicherheit und Wiederherstellung zu erfüllen.
Führen Sie beim Entwerfen der Sicherheitsebenen eine Risikobewertung durch, um zu ermitteln, welche Sicherheitsfunktionen Sie benötigen, um interne Sicherheitsanforderungen und externe gesetzliche Anforderungen zu erfüllen. Wir empfehlen die Verwendung eines branchenüblichen Frameworks zur Risikobewertung für Cloud-Umgebungen, das die jeweils geltenden gesetzlichen Vorschriften berücksichtigt. Beispielsweise bietet die Cloud Security Alliance (CSA) die Cloud Controls Matrix (CCM). Ihre Risikobewertung liefert Ihnen einen Katalog von Risiken und entsprechenden Sicherheitskontrollen, um diese zu minimieren.
Denken Sie bei der Risikobewertung daran, dass Sie eine Vereinbarung zur gemeinsamen Verantwortung mit Ihrem Cloud-Anbieter haben. Daher unterscheiden sich die Risiken in einer Cloud-Umgebung von den Risiken in einer lokalen Umgebung. In einer lokalen Umgebung müssen Sie beispielsweise Sicherheitslücken im Hardware-Stack minimieren. Im Gegensatz dazu werden diese Risiken in einer Cloud-Umgebung vom Cloud-Anbieter übernommen. Beachten Sie auch, dass sich die Grenzen der gemeinsamen Verantwortung zwischen IaaS-, PaaS- und SaaS-Diensten bei jedem Cloud-Anbieter unterscheiden.
Nachdem Sie potenzielle Risiken identifiziert haben, müssen Sie einen Plan zur Risikominimierung entwerfen und erstellen, der technische, administrative und operative Kontrollen sowie vertragliche Schutzmaßnahmen und Bestätigungen von Drittanbietern umfasst. Darüber hinaus hilft Ihnen eine Methode zur Bedrohungsmodellierung wie die OWASP-Methode zur Bedrohungsmodellierung für Anwendungen, potenzielle Lücken zu identifizieren und Maßnahmen zur Behebung der Lücken vorzuschlagen.
Gehärtete und attestierte Infrastruktur und Dienste verwenden
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Ein ausgereiftes Sicherheitsprogramm behebt neue Sicherheitslücken, wie in Sicherheitsbulletins beschrieben. Das Sicherheitsprogramm sollte auch Abhilfemaßnahmen zur Behebung von Sicherheitslücken in vorhandenen Bereitstellungen und zum Schutz Ihrer VM- und Container-Images bieten. Sie können Härtungsleitfäden verwenden, die für das Betriebssystem und die Anwendung Ihrer Images spezifisch sind, sowie Benchmarks wie die vom Center of Internet Security (CIS) bereitgestellten.
Wenn Sie benutzerdefinierte Images für Ihre Compute Engine-VMs verwenden, müssen Sie die Images selbst patchen. Alternativ können Sie von Google bereitgestellte ausgewählte Betriebssystem-Images verwenden, die regelmäßig gepatcht werden. Wenn Sie Container auf Compute Engine-VMs ausführen möchten, verwenden Sie von Google zusammengestellte Container-Optimized OS-Images. Google patcht und aktualisiert diese Images regelmäßig.
Wenn Sie GKE verwenden, empfehlen wir, automatische Knotenupgrades zu aktivieren, damit Google Ihre Clusterknoten mit den neuesten Patches aktualisiert. Google verwaltet GKE-Steuerungsebenen, die automatisch aktualisiert und gepatcht werden. Wenn Sie die Angriffsfläche Ihrer Container weiter reduzieren möchten, können Sie Distroless-Images verwenden. Distroless-Images sind ideal für sicherheitsrelevante Anwendungen, Mikrodienste und Situationen, in denen die Minimierung der Imagegröße und der Angriffsfläche von entscheidender Bedeutung ist.
Verwenden Sie für sensible Arbeitslasten Shielded VM, um zu verhindern, dass während des VM-Bootvorgangs schädlicher Code geladen wird. Shielded VM-Instanzen bieten Bootsicherheit, überwachen die Integrität und verwenden das Virtual Trusted Platform Module (vTPM).
Um den SSH-Zugriff zu sichern, ermöglicht es OS Login Ihren Mitarbeitern, Verbindungen zu Ihren VMs herzustellen. Dazu verwenden Sie IAM (Identity and Access Management)-Berechtigungen statt SSH-Schlüsseln als „Source of Truth“. Entsprechend müssen Sie SSH-Schlüssel nicht in Ihrer gesamten Organisation verwalten. OS Login verknüpft den Zugriff eines Administrators mit seinem Mitarbeiterlebenszyklus. Wenn Mitarbeiter also die Rolle wechseln oder Ihre Organisation verlassen, wird ihr Zugriff zusammen mit ihrem Konto widerrufen. OS Login unterstützt auch die 2-Faktor-Authentifizierung von Google, die eine zusätzliche Sicherheitsebene bei Kontoübernahmeangriffen bietet.
In GKE werden Anwendungsinstanzen in Docker-Containern ausgeführt. Achten Sie darauf, dass Ihre Container zustandslos und unveränderlich sind, um ein definiertes Risikoprofil zu aktivieren und zu verhindern, dass Mitarbeiter Änderungen an Containern vornehmen. Das Prinzip der Unveränderlichkeit bedeutet, dass Ihre Mitarbeiter den Container nicht ändern oder interaktiv aufrufen. Wenn der Container geändert werden muss, erstellen Sie ein neues Image und stellen es noch einmal bereit. Aktivieren Sie den SSH-Zugriff auf die zugrunde liegenden Container nur in bestimmten Debugging-Szenarien.
Um Konfigurationen in Ihrer Umgebung global zu sichern, können Sie Organisationsrichtlinien verwenden, um Einschränkungen oder Schutzmaßnahmen für Ressourcen festzulegen, die sich auf das Verhalten Ihrer Cloud-Assets auswirken. Sie können beispielsweise die folgenden Organisationsrichtlinien definieren und entweder global auf eine Google Cloud -Organisation oder selektiv auf der Ebene eines Ordners oder Projekts anwenden:
- Zuweisung externer IP-Adressen zu VMs deaktivieren.
- Erstellung von Ressourcen auf bestimmte geografische Standorte beschränken
- Deaktivieren Sie das Erstellen von Dienstkonten oder deren Schlüsseln.
Ruhende Daten und Daten bei der Übertragung verschlüsseln
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Sichere Infrastruktur
- Datensicherheit
Die Datenverschlüsselung ist eine grundlegende Maßnahme zum Schutz sensibler Informationen und ein wichtiger Bestandteil der Data Governance. Eine effektive Datenschutzstrategie umfasst die Zugriffssteuerung, die Datensegmentierung und den geografischen Standort, die Prüfung und die Implementierung der Verschlüsselung, die auf einer sorgfältigen Bewertung der Anforderungen basiert.
Standardmäßig Google Cloud verschlüsseltinaktive Kundendaten, ohne dass Sie etwas unternehmen müssen. Zusätzlich zur Standardverschlüsselung bietetGoogle Cloud Optionen für die Umschlagverschlüsselung und die Verwaltung von Verschlüsselungsschlüsseln. Sie müssen die Lösungen ermitteln, die Ihren Anforderungen an die Schlüsselgenerierung, ‑speicherung und ‑rotation am besten entsprechen, unabhängig davon, ob Sie die Schlüssel für Ihre Speicher-, Computing- oder Big-Data-Arbeitslasten auswählen. Beispielsweise können kundenverwaltete Verschlüsselungsschlüssel (CMEKs) im Cloud Key Management Service (Cloud KMS) erstellt werden. Die CMEKs können entweder softwarebasiert oder HSM-geschützt sein, um Ihre gesetzlichen oder Compliance-Anforderungen zu erfüllen, z. B. die Notwendigkeit, Verschlüsselungsschlüssel regelmäßig zu rotieren. Mit Cloud KMS Autokey können Sie die Bereitstellung und Zuweisung von CMEKs automatisieren. Darüber hinaus können Sie mit Cloud External Key Manager (Cloud EKM) eigene Schlüssel aus einem Schlüsselverwaltungssystem eines Drittanbieters verwenden.
Wir empfehlen dringend, Daten während der Übertragung zu verschlüsseln. Google verschlüsselt und authentifiziert Daten bei der Übertragung auf einer oder mehreren Netzwerkschichten, wenn Daten außerhalb der physischen Grenzen übertragen werden, die nicht von Google oder im Auftrag von Google kontrolliert werden. Der gesamte VM-zu-VM-Traffic in einem VPC-Netzwerk und zwischen Peering-VPC-Netzwerken wird verschlüsselt. Sie können MACsec für die Verschlüsselung von Traffic über Cloud Interconnect-Verbindungen verwenden. IPsec bietet Verschlüsselung für Traffic über Cloud VPN-Verbindungen. Sie können den Traffic zwischen Anwendungen in der Cloud mit Sicherheitsfunktionen wie TLS- und mTLS-Konfigurationen in Apigee und Cloud Service Mesh für containerisierte Anwendungen schützen.
Standardmäßig verschlüsselt Google Cloud ruhende Daten und Daten bei der Übertragung über das Netzwerk. Daten werden jedoch nicht standardmäßig verschlüsselt, während sie im Arbeitsspeicher verwendet werden. Wenn Ihre Organisation vertrauliche Daten verarbeitet, müssen Sie alle Bedrohungen minimieren, die die Vertraulichkeit und Integrität der Anwendung oder der Daten im Systemspeicher gefährden. Um diese Bedrohungen zu minimieren, können Sie Confidential Computing verwenden, das eine vertrauenswürdige Ausführungsumgebung für Ihre Compute-Arbeitslasten bietet. Weitere Informationen finden Sie unter Confidential VM – Übersicht.
Zero-Trust implementieren
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework hilft Ihnen, für umfassende Sicherheit in Ihren Cloud-Arbeitslasten zu sorgen. Das Zero-Trust-Prinzip betont die folgenden Praktiken:
- Implizites Vertrauen eliminieren
- Prinzip der geringsten Berechtigung auf die Zugriffssteuerung anwenden
- Erzwingen der expliziten Validierung aller Zugriffsanfragen
- Annahme einer Assume-Breach-Mentalität, um eine kontinuierliche Überprüfung und Überwachung des Sicherheitsstatus zu ermöglichen
Übersicht über die Prinzipien
Beim Zero-Trust-Modell verlagert sich der Sicherheitsfokus von der Perimetersicherheit auf einen Ansatz, bei dem kein Nutzer und kein Gerät als grundsätzlich vertrauenswürdig gilt. Stattdessen muss jede Zugriffsanfrage unabhängig von ihrem Ursprung überprüft werden. Bei diesem Ansatz werden alle Nutzer und Geräte authentifiziert und autorisiert, ihr Kontext (Standort und Gerätestatus) wird validiert und es wird nur der Zugriff mit den geringsten Berechtigungen auf die erforderlichen Ressourcen gewährt.
Durch die Implementierung des Zero-Trust-Modells kann Ihr Unternehmen seinen Sicherheitsstatus verbessern, indem die Auswirkungen potenzieller Sicherheitslücken minimiert und sensible Daten und Anwendungen vor unbefugtem Zugriff geschützt werden. Das Zero-Trust-Modell hilft Ihnen, die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Ressourcen in der Cloud zu gewährleisten.
Empfehlungen
Wenn Sie das Zero-Trust-Modell für Ihre Cloud-Arbeitslasten implementieren möchten, beachten Sie die Empfehlungen in den folgenden Abschnitten:
Netzwerk sichern
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Infrastruktursicherheit.
Der Übergang von der herkömmlichen perimeterbasierten Sicherheit zu einem Zero-Trust-Modell erfordert mehrere Schritte. Möglicherweise hat Ihre Organisation bereits bestimmte Zero-Trust-Kontrollen in ihren Sicherheitsstatus integriert. Ein Zero-Trust-Modell ist jedoch kein einzelnes Produkt oder eine einzelne Lösung. Stattdessen handelt es sich um eine ganzheitliche Integration mehrerer Sicherheitsebenen und Best Practices. In diesem Abschnitt werden Empfehlungen und Techniken zur Implementierung von Zero-Trust für die Netzwerksicherheit beschrieben.
- Zugriffssteuerung: Erzwingen Sie Zugriffssteuerungen basierend auf Nutzeridentität und Kontext, indem Sie Lösungen wie Chrome Enterprise Premium und Identity-Aware Proxy (IAP) verwenden. Dadurch verlagern Sie die Sicherheit vom Netzwerkperimeter auf einzelne Nutzer und Geräte. Dieser Ansatz ermöglicht eine detaillierte Zugriffssteuerung und reduziert die Angriffsfläche.
- Netzwerksicherheit: Sichere Netzwerkverbindungen zwischen Ihren lokalen, Google Cloud- und Multi-Cloud-Umgebungen.
- Verwenden Sie die Methoden für private Konnektivität von Cloud Interconnect und IPsec-VPNs.
- Verwenden Sie Private Service Connect, um den Zugriff auf Google Cloud -Dienste und -APIs zu sichern.
- Verwenden Sie Cloud Service Mesh-Egress-Gateways, um den ausgehenden Zugriff von Arbeitslasten zu sichern, die in der Google Kubernetes Engine (GKE) und zugehörigen Produkten bereitgestellt werden.
- Netzwerkdesign: Verhindern Sie potenzielle Sicherheitsrisiken, indem Sie Standardnetzwerke in vorhandenen Projekten löschen und die Erstellung von Standardnetzwerken in neuen Projekten deaktivieren.
- Planen Sie Ihr Netzwerk und die IP-Adresszuweisung sorgfältig, um Konflikte zu vermeiden.
- Um eine effektive Zugriffssteuerung zu erzwingen, begrenzen Sie die Anzahl der VPC-Netzwerke (Virtual Private Cloud) pro Projekt.
- Segmentierung: Isolieren Sie Arbeitslasten, behalten Sie aber die zentrale Netzwerkverwaltung bei.
- Wenn Sie Ihre Netzwerkumgebungen segmentieren möchten, verwenden Sie mehrere VPC-Netzwerke und definieren Sie Firewallrichtlinien und ‑regeln auf Organisations-, Ordner- und VPC-Netzwerkebene.
- Wenn Sie die Netzwerkverwaltung für Ressourcen in separaten Projekten zentralisieren möchten, verwenden Sie eine gemeinsam genutzte VPC. Beispielsweise können Administratoren eines Dienstprojekts Compute Engine-Instanzen erstellen, die genehmigte Subnetze aus dem Projekt verwenden, das ein zentral verwaltetes gemeinsam genutztes VPC-Netzwerk hostet.
- Um Daten-Exfiltration zu verhindern, richten Sie mit VPC Service Controls sichere Perimeter für sensible APIs und Dienste von Google Cloud ein und verwenden Sie strenge Firewallregeln für ausgehenden Traffic, um den Traffic ins Internet einzuschränken.
- Perimetersicherheit: Schutz vor DDoS-Angriffen und Bedrohungen für Webanwendungen.
- Verwenden Sie Google Cloud Armor, um sich vor Bedrohungen zu schützen.
- Sicherheitsrichtlinien konfigurieren, um Traffic amGoogle Cloud Edge zuzulassen, abzulehnen oder umzuleiten.
- Automatisierung: Automatisieren Sie die Infrastrukturbereitstellung, indem Sie die Prinzipien von Infrastruktur als Code (IaC) übernehmen und Tools wie Terraform, Jenkins und Cloud Build verwenden. IaC trägt zu konsistenten Sicherheitskonfigurationen, vereinfachten Bereitstellungen und schnellen Rollbacks bei Problemen bei.
- Sichere Grundlage: Erstellen Sie eine sichere Anwendungsumgebung mit dem Blueprint für Unternehmensgrundlagen. Dieser Blueprint enthält verbindliche Anleitungen und Automatisierungsskripts, mit denen Sie Best Practices für die Sicherheit implementieren und IhreGoogle Cloud -Ressourcen sicher konfigurieren können.
Jeden Zugriffsversuch explizit überprüfen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Identitäts- und Zugriffsverwaltung
- Security Operations (SecOps)
- Logging, Auditing und Monitoring
Implementieren Sie strenge Authentifizierungs- und Autorisierungsmechanismen für alle Nutzer, Geräte oder Dienste, die versuchen, auf Ihre Cloud-Ressourcen zuzugreifen. Verlassen Sie sich nicht auf den Standort oder den Netzwerkperimeter als Sicherheitskontrolle. Vertrauen Sie keinem Nutzer, Gerät oder Dienst automatisch, auch wenn sie sich bereits im Netzwerk befinden. Stattdessen muss jeder Versuch, auf Ressourcen zuzugreifen, streng authentifiziert und autorisiert werden. Sie müssen strenge Maßnahmen zur Identitätsüberprüfung implementieren, z. B. die Multi-Faktor-Authentifizierung (MFA). Außerdem müssen Sie dafür sorgen, dass Zugriffsentscheidungen auf detaillierten Richtlinien basieren, die verschiedene Kontextfaktoren wie Nutzerrolle, Gerätestatus und Standort berücksichtigen.
Verwenden Sie die folgenden Methoden, Tools und Technologien, um diese Empfehlung zu implementieren:
- Einheitliche Identitätsverwaltung: Sorgen Sie für eine konsistente Identitätsverwaltung in Ihrer Organisation, indem Sie einen einzigen Identitätsanbieter (IdP) verwenden.
- Google Cloud unterstützt die Föderation mit den meisten IdPs, einschließlich lokalem Active Directory. Mit der Föderation können Sie Ihre bestehende Infrastruktur für die Identitätsverwaltung auf Google Cloud erweitern und die Einmalanmeldung (SSO) für Nutzer aktivieren.
- Wenn Sie noch keinen IdP haben, können Sie die Cloud Identity Premiumversion oder Google Workspace verwenden.
- Eingeschränkte Dienstkontoberechtigungen: Verwenden Sie Dienstkonten mit Bedacht und halten Sie sich an das Prinzip der geringsten Berechtigung.
- Gewähren Sie nur die Berechtigungen, die für jedes Dienstkonto erforderlich sind, um die zugewiesenen Aufgaben auszuführen.
- Verwenden Sie die Workload Identity-Föderation für Anwendungen, die in der Google Kubernetes Engine (GKE) oder außerhalb vonGoogle Cloud ausgeführt werden, um sicher auf Ressourcen zuzugreifen.
- Robuste Prozesse: Aktualisieren Sie Ihre Identitätsprozesse, um sie an die Best Practices für die Cloud-Sicherheit anzupassen.
- Um die Einhaltung gesetzlicher Anforderungen zu gewährleisten, sollten Sie Identity Governance implementieren, um Zugriff, Risiken und Richtlinienverstöße zu verfolgen.
- Überprüfen und aktualisieren Sie Ihre vorhandenen Prozesse zum Gewähren und Prüfen von Rollen und Berechtigungen für die Zugriffssteuerung.
- Starke Authentifizierung: Implementieren Sie SSO für die Nutzerauthentifizierung und MFA für privilegierte Konten.
- Google Cloud unterstützt verschiedene MFA-Methoden, einschließlich Titan-Sicherheitsschlüssel, für mehr Sicherheit.
- Verwenden Sie für die Arbeitslastauthentifizierung OAuth 2.0 oder signierte JSON Web Tokens (JWTs).
- Geringste Berechtigung: Minimieren Sie das Risiko von unbefugtem Zugriff und Datenpannen, indem Sie die Prinzipien der geringsten Berechtigung und der Aufgabentrennung durchsetzen.
- Vermeiden Sie eine Überbereitstellung von Nutzerzugriffen.
- Ziehen Sie die Implementierung von Just-in-Time-privilegiertem Zugriff für sensible Vorgänge in Betracht.
- Logging: Aktivieren Sie das Audit-Logging für Administrator- und Datenzugriffsaktivitäten.
- Scannen Sie die Logs zur Analyse und Bedrohungserkennung mit Security Command Center Enterprise oder Google Security Operations.
- Konfigurieren Sie geeignete Richtlinien für die Logaufbewahrung, um Sicherheitsanforderungen mit Speicherkosten in Einklang zu bringen.
Netzwerk überwachen und verwalten
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Logging, Auditing und Monitoring
- Anwendungssicherheit
- Security Operations (SecOps)
- Sichere Infrastruktur
Gehen Sie bei der Planung und Implementierung von Sicherheitsmaßnahmen davon aus, dass sich ein Angreifer bereits in Ihrer Umgebung befindet. Dieser proaktive Ansatz umfasst die Verwendung der folgenden Tools und Techniken, um Einblick in Ihr Netzwerk zu erhalten:
Zentralisiertes Logging und Monitoring: Erfassen und analysieren Sie Sicherheitslogs aus allen Ihren Cloud-Ressourcen über zentralisiertes Logging und Monitoring.
- Baselines für normales Netzwerkverhalten festlegen, Anomalien erkennen und potenzielle Bedrohungen identifizieren.
- Analysieren Sie kontinuierlich den Netzwerkverkehr, um verdächtige Muster und potenzielle Angriffe zu erkennen.
Einblicke in Netzwerkleistung und -sicherheit: Verwenden Sie Tools wie Network Analyzer. Überwachen Sie den Traffic auf ungewöhnliche Protokolle, unerwartete Verbindungen oder plötzliche Spitzen bei der Datenübertragung, die auf schädliche Aktivitäten hindeuten könnten.
Scannen auf Sicherheitslücken und Behebung von Sicherheitslücken: Scannen Sie Ihr Netzwerk und Ihre Anwendungen regelmäßig auf Sicherheitslücken.
- Verwenden Sie den Web Security Scanner, der Sicherheitslücken in Ihren Compute Engine-Instanzen, Containern und GKE-Clustern automatisch identifizieren kann.
- Priorisieren Sie die Behebung von Sicherheitslücken nach ihrem Schweregrad und ihren potenziellen Auswirkungen auf Ihre Systeme.
Einbruchserkennung: Überwachen Sie den Netzwerkverkehr auf schädliche Aktivitäten und blockieren Sie verdächtige Ereignisse automatisch oder erhalten Sie Benachrichtigungen dazu. Verwenden Sie dazu Cloud IDS und den Cloud NGFW-Dienst zur Einbruchsprävention.
Sicherheitsanalyse: Erwägen Sie die Implementierung von Google SecOps, um sicherheitsrelevante Ereignisse aus verschiedenen Quellen zu korrelieren, Echtzeitanalysen von Sicherheitswarnungen bereitzustellen und die Incident Response zu erleichtern.
Konsistente Konfigurationen: Sorgen Sie mit Konfigurationsverwaltungstools für konsistente Sicherheitskonfigurationen in Ihrem Netzwerk.
Shift-Left-Sicherheitsansatz implementieren
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework hilft Ihnen, praktische Kontrollen zu identifizieren, die Sie früh im Lebenszyklus der Softwareentwicklung implementieren können, um Ihren Sicherheitsstatus zu verbessern. Sie erhalten Empfehlungen, die Ihnen bei der Implementierung präventiver Sicherheitsleitlinien und Sicherheitskontrollen nach der Bereitstellung helfen.
Übersicht über die Prinzipien
Shift-Left-Sicherheit bedeutet, dass Sicherheitspraktiken früh im Softwareentwicklungszyklus eingeführt werden. Dieses Prinzip hat die folgenden Ziele:
- Sicherheitsmängel vermeiden, bevor Systemänderungen vorgenommen werden. Implementieren Sie präventive Sicherheitsvorkehrungen und übernehmen Sie Praktiken wie Infrastructure as Code (IaC), Policy as Code und Sicherheitsprüfungen in der CI/CD-Pipeline. Sie können auch andere plattformspezifische Funktionen wie den Organisationsrichtliniendienst und gehärtete GKE-Cluster in Google Cloudverwenden.
- Sicherheitsfehler nach Systemänderungen frühzeitig, schnell und zuverlässig erkennen und beheben. Wenden Sie Best Practices wie Code Reviews, Scans auf Sicherheitslücken nach der Bereitstellung und Sicherheitstests an.
Die Prinzipien Implement security by design und „Shift-Left“-Sicherheit sind miteinander verwandt, unterscheiden sich aber im Umfang. Das Prinzip „Security by Design“ hilft Ihnen, grundlegende Designfehler zu vermeiden, die eine Neugestaltung des gesamten Systems erfordern würden. Eine Bedrohungsmodellierung zeigt beispielsweise, dass das aktuelle Design keine Autorisierungsrichtlinie enthält und alle Nutzer ohne diese Richtlinie dieselbe Zugriffsebene hätten. Mit dem Shift-Left-Ansatz können Sie Implementierungsfehler (Fehler und Fehlkonfigurationen) vermeiden, bevor Änderungen angewendet werden. Außerdem können Sie nach der Bereitstellung schnell und zuverlässig Fehler beheben.
Empfehlungen
Wenn Sie das Shift-Left-Sicherheitsprinzip für Ihre Cloud-Arbeitslasten implementieren möchten, beachten Sie die Empfehlungen in den folgenden Abschnitten:
- Präventive Sicherheitskontrollen einführen
- Bereitstellung und Verwaltung von Cloud-Ressourcen automatisieren
- Sichere Anwendungsreleases automatisieren
- Sorgen Sie dafür, dass beim Bereitstellen von Anwendungen genehmigte Prozesse eingehalten werden.
- Vor der Bereitstellung der Anwendung nach bekannten Sicherheitslücken suchen
- Überwachen Sie den Anwendungscode hinsichtlich bekannter Sicherheitslücken.
Präventive Sicherheitskontrollen einführen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Identitäts- und Zugriffsverwaltung
- Cloud-Governance, -Risiko und -Compliance
Präventive Sicherheitskontrollen sind entscheidend für einen starken Sicherheitsstatus in der Cloud. Mit diesen Einstellungen können Sie Risiken proaktiv minimieren. Sie können Fehlkonfigurationen und unbefugten Zugriff auf Ressourcen verhindern, Entwicklern die Möglichkeit geben, effizient zu arbeiten, und die Einhaltung von Branchenstandards und internen Richtlinien unterstützen.
Präventive Sicherheitskontrollen sind effektiver, wenn sie mithilfe von Infrastructure as Code (IaC) implementiert werden. Mit IaC können präventive Sicherheitskontrollen mehr benutzerdefinierte Prüfungen des Infrastrukturcodes umfassen, bevor Änderungen bereitgestellt werden. In Kombination mit der Automatisierung können präventive Sicherheitskontrollen als Teil der automatischen Prüfungen Ihrer CI/CD-Pipeline ausgeführt werden.
Die folgenden Produkte und Google Cloud Funktionen können Ihnen bei der Implementierung präventiver Kontrollen in Ihrer Umgebung helfen:
- Einschränkungen des Organisationsrichtliniendienstes: Konfigurieren Sie vordefinierte und benutzerdefinierte Einschränkungen mit zentraler Steuerung.
- VPC Service Controls: Erstellen Sie Perimeter um Ihre Google Cloud -Dienste.
- Identity and Access Management (IAM), Privileged Access Manager und Principal Access Boundary-Richtlinien: Schränken den Zugriff auf Ressourcen ein.
- Policy Controller und Open Policy Agent (OPA): Erzwingen Sie IaC-Einschränkungen in Ihrer CI/CD-Pipeline und vermeiden Sie Cloud-Fehlkonfigurationen.
Mit IAM können Sie Nutzer autorisieren, auf der Grundlage ihrer Berechtigungen auf bestimmte Ressourcen zuzugreifen. Weitere Informationen finden Sie unter Zugriffssteuerung für Organisationsressourcen mit IAM.
Mit dem Organisationsrichtliniendienst können Sie Einschränkungen für Ressourcen festlegen, um anzugeben, wie diese konfiguriert werden können. Mit einer Organisationsrichtlinie können Sie beispielsweise Folgendes tun:
- Beschränken der Ressourcenfreigabe auf Grundlage der Domain.
- Nutzung von Dienstkonten einschränken.
- Beschränken des physischen Standorts neu erstellter Ressourcen.
Zusätzlich zur Verwendung von Organisationsrichtlinien können Sie den Zugriff auf Ressourcen mit den folgenden Methoden einschränken:
- Tags mit IAM: Weisen Sie einer Gruppe von Ressourcen ein Tag zu und legen Sie dann die Zugriffsdefinition für das Tag selbst fest, anstatt die Zugriffsberechtigungen für jede Ressource zu definieren.
- IAM-Bedingungen: Definieren Sie eine bedingte, attributbasierte Zugriffssteuerung für Ressourcen.
- Defense in Depth: Verwenden Sie VPC Service Controls, um den Zugriff auf Ressourcen weiter einzuschränken.
Weitere Informationen zur Ressourcenverwaltung finden Sie unter Ressourcenhierarchie für Ihre Google Cloud Landing-Zone festlegen.
Bereitstellung und Verwaltung von Cloud-Ressourcen automatisieren
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Anwendungssicherheit
- Cloud-Governance, -Risiko und -Compliance
Die Automatisierung der Bereitstellung und Verwaltung von Cloud-Ressourcen und Arbeitslasten ist effektiver, wenn Sie auch deklaratives IaC anstelle von imperativem Scripting verwenden. IaC ist kein eigenständiges Sicherheitstool oder -verfahren, hilft Ihnen aber, die Sicherheit Ihrer Plattform zu verbessern. Mit IaC können Sie eine wiederholbare Infrastruktur erstellen und Ihrem Betriebsteam einen bekannten guten Zustand bieten. IaC verbessert auch die Effizienz von Rollbacks, Audit-Änderungen und Fehlerbehebung.
In Kombination mit CI/CD-Pipelines und Automatisierung bietet IaC auch die Möglichkeit, Praktiken wie Policy as Code mit Tools wie OPA zu übernehmen. Sie können Infrastrukturänderungen im Laufe der Zeit prüfen und automatische Prüfungen des Infrastrukturcodes ausführen, bevor Änderungen bereitgestellt werden.
Zur Automatisierung der Infrastrukturbereitstellung können Sie Tools wie Config Controller, Terraform, Jenkins und Cloud Build verwenden. Damit Sie eine sichere Anwendungsumgebung mit IaC und Automatisierung erstellen können, bietetGoogle Cloud den Blueprint zu Unternehmensgrundlagen. Dieser Blueprint ist ein von Google entwickeltes Design, das alle unsere empfohlenen Verfahren und Konfigurationen berücksichtigt. Der Blueprint enthält eine detaillierte Anleitung zum Konfigurieren und Bereitstellen Ihrer Google Cloud -Topologie mit Terraform und Cloud Build.
Sie können die Scripts des Blueprints zu Unternehmensgrundlagen ändern, um eine Umgebung zu konfigurieren, die den Empfehlungen von Google entspricht und Ihre eigenen Sicherheitsanforderungen erfüllt. Sie können den Blueprint mit zusätzlichen Blueprints erweitern oder Ihre eigene Automatisierung entwerfen. DasGoogle Cloud Architecture Center bietet weitere Blueprints, die zusätzlich zum Blueprint für Unternehmensgrundlagen implementiert werden können. Hier einige Beispiele für diese Blueprints:
- Entwicklerplattform für Unternehmen in Google Cloudbereitstellen
- Mit Cloud Run eine sichere serverlose Architektur bereitstellen
- Modelle für generative KI und maschinelles Lernen in einem Unternehmen erstellen und bereitstellen
- Daten aus Google Cloud in ein gesichertes BigQuery-Data-Warehouse importieren
Sichere Anwendungsreleases automatisieren
Diese Empfehlung ist für den folgenden Schwerpunkt relevant: Anwendungssicherheit.
Ohne automatisierte Tools kann es schwierig sein, komplexe Anwendungsumgebungen bereitzustellen, zu aktualisieren und zu patchen, um konsistente Sicherheitsanforderungen zu erfüllen. Wir empfehlen, automatisierte CI/CD-Pipelines für Ihren Softwareentwicklungs-Lebenszyklus (Software Development Life Cycle, SDLC) zu erstellen. Automatisierte CI/CD-Pipelines helfen Ihnen, manuelle Fehler zu vermeiden, bieten standardisierte Entwicklungs-Feedbackschleifen und ermöglichen effiziente Produktiterationen. Continuous Delivery ist eine der Best Practices, die im DORA-Framework empfohlen werden.
Durch die Automatisierung von Anwendungsreleases mithilfe von CI/CD-Pipelines können Sie Sicherheitsfehler frühzeitig, schnell und zuverlässig erkennen und beheben. Sie können beispielsweise automatisch nach Sicherheitslücken suchen, wenn Artefakte erstellt werden, den Umfang von Sicherheitsüberprüfungen eingrenzen und ein Rollback auf eine bekannte und sichere Version durchführen. Sie können auch Richtlinien für verschiedene Umgebungen (z. B. Entwicklungs-, Test- oder Produktionsumgebungen) definieren, sodass nur verifizierte Artefakte bereitgestellt werden.
Damit Sie Anwendungsreleases automatisieren und Sicherheitsprüfungen in Ihre CI/CD-Pipeline einbetten können,bietet Google Cloud mehrere Tools, darunter Cloud Build, Cloud Deploy, Web Security Scanner und Binärautorisierung.
Wenn Sie einen Prozess einrichten möchten, mit dem mehrere Sicherheitsanforderungen in Ihrem SDLC überprüft werden, verwenden Sie das von Google definierte Framework Supply-chain Levels for Software Artifacts (SLSA). SLSA erfordert Sicherheitsprüfungen für Quellcode, Build-Prozess und Codeherkunft. Viele dieser Anforderungen können in eine automatisierte CI/CD-Pipeline aufgenommen werden. Informationen dazu, wie Google diese Praktiken intern anwendet, finden Sie unter Herangehensweise vonGoogle Cloudan Veränderungen.
Sorgen Sie dafür, dass beim Bereitstellen von Anwendungen genehmigte Prozesse eingehalten werden.
Diese Empfehlung ist für den folgenden Schwerpunkt relevant: Anwendungssicherheit.
Wenn ein Angreifer Ihre CI/CD-Pipeline manipuliert, kann sich dies auf Ihren gesamten Anwendungs-Stack auswirken. Zum Sichern der Pipeline sollten Sie einen festgelegten Genehmigungsprozess erzwingen, bevor Sie den Code in der Produktion bereitstellen.
Wenn Sie Google Kubernetes Engine (GKE) oder Cloud Run verwenden, können Sie mit der Binärautorisierung einen Genehmigungsprozess einrichten. Die Binärautorisierung hängt konfigurierbare Signaturen an Container-Images an. Diese Signaturen (auch Attestierungen genannt) helfen, das Image zu validieren. Zum Zeitpunkt der Bereitstellung verwendet die Binärautorisierung diese Attestierungen, um zu ermitteln, ob ein Prozess abgeschlossen wurde. Sie können die Binärautorisierung beispielsweise für Folgendes verwenden:
- Prüfen, ob ein bestimmtes Build-System oder eine CI-Pipeline ein Container-Image erstellt hat.
- Prüfen Sie, ob ein Container-Image mit einer Signaturrichtlinie für Sicherheitslücken kompatibel ist.
- Prüfen, ob ein Container-Image die Kriterien für das Hochstufen zur nächsten Bereitstellungsumgebung erfüllt, z. B. von der Entwicklung zur QA.
Mit der Binärautorisierung können Sie erzwingen, dass nur vertrauenswürdiger Code auf Ihren Zielplattformen ausgeführt wird.
Vor der Bereitstellung der Anwendung auf bekannte Sicherheitslücken scannen
Diese Empfehlung ist für den folgenden Schwerpunkt relevant: Anwendungssicherheit.
Es wird empfohlen, automatisierte Tools zu nutzen, die kontinuierlich Scans auf Sicherheitslücken für Anwendungsartefakte durchführen können, bevor sie für die Produktion bereitgestellt werden.
Verwenden Sie für containerisierte Anwendungen Artifact Analysis, um automatisch Scans auf Sicherheitslücken für Container-Images auszuführen. Artefaktanalyse scannt neue Images, sobald sie in Artifact Registry hochgeladen werden. Bei diesem Scan werden Informationen zu den Systempaketen im Container extrahiert. Nach dem ersten Scan überwacht Artefaktanalyse kontinuierlich die Metadaten gescannter Images in Artifact Registry auf neue Sicherheitslücken. Wenn Artefaktanalyse neue und aktualisierte Informationen zu Sicherheitslücken aus den entsprechenden Quellen erhält, führt es folgende Schritte aus:
- Aktualisiert die Metadaten der gescannten Bilder, um sie auf dem neuesten Stand zu halten.
- Erstellt neue Vorkommen von Sicherheitslücken für neue Hinweise.
- Löscht Vorkommen von Sicherheitslücken, die nicht mehr gültig sind.
Überwachen Sie den Anwendungscode hinsichtlich bekannter Sicherheitslücken.
Diese Empfehlung ist für den folgenden Schwerpunkt relevant: Anwendungssicherheit.
Verwenden Sie automatisierte Tools, um Ihren Anwendungscode ständig auf bekannte Sicherheitslücken wie die OWASP Top 10 zu überwachen. Weitere Informationen zu Produkten und Funktionen von Google Cloud , die OWASP-Top-10-Abhilfemaßnahmen unterstützen, finden Sie unter OWASP-Top-10:2025-Risiken in Google Cloudmindern.
Mit dem Web Security Scanner können Sie Sicherheitslücken in Ihren App Engine-, Compute Engine- und GKE-Webanwendungen identifizieren. Der Scanner durchsucht Ihre Anwendung, folgt dabei allen Links im Bereich der Start-URLs und versucht, so viele Nutzereingaben und Event-Handler wie möglich anzuwenden. Er kann automatisch nach gängigen Sicherheitslücken suchen und diese erkennen, darunter Cross-Site-Scripting, Code Injection, gemischte Inhalte und veraltete oder unsichere Bibliotheken. Web Security Scanner ermöglicht eine frühzeitige Identifizierung dieser Arten von Sicherheitslücken, ohne Sie mit falsch positiven Ergebnissen abzulenken.
Wenn Sie GKE zum Verwalten von Flotten von Kubernetes-Clustern verwenden, zeigt das Sicherheitsstatus-Dashboard außerdem fundierte, umsetzbare Empfehlungen zur Verbesserung des Sicherheitsstatus Ihrer Flotte an.
Präventive Cyber Defense implementieren
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework enthält Empfehlungen zum Erstellen robuster Cyber-Defense-Programme als Teil Ihrer allgemeinen Sicherheitsstrategie.
Dieses Prinzip betont die Verwendung von Threat Intelligence, um Ihre Bemühungen in den wichtigsten Cyber-Defense-Funktionen proaktiv zu steuern, wie in The Defender's Advantage: Ein Leitfaden zur Aktivierung der Cyber Defense definiert.
Übersicht über die Prinzipien
Wenn Sie Ihr System gegen Cyberangriffe verteidigen, haben Sie einen erheblichen, wenig genutzten Vorteil gegenüber Angreifern. Der Gründer von Mandiant erklärt: „Sie sollten mehr über Ihr Unternehmen, Ihre Systeme, Ihre Topologie und Ihre Infrastruktur wissen als jeder Angreifer. Dies ist von enormem Vorteil.“ Damit Sie diesen inhärenten Vorteil nutzen können, enthält dieses Dokument Empfehlungen zu proaktiven und strategischen Cyber-Defense-Verfahren, die dem Defender's Advantage-Framework zugeordnet sind.
Empfehlungen
Wenn Sie eine präventive Cyberabwehr für Ihre Cloud-Arbeitslasten implementieren möchten, beachten Sie die Empfehlungen in den folgenden Abschnitten:
- Funktionen der Cyber Defense integrieren
- Threat Intelligence in allen Bereichen der Cyber Defense einsetzen
- Vorteil des Verteidigers verstehen und nutzen
- Abwehrmaßnahmen kontinuierlich validieren und verbessern
- Cyber-Defense-Maßnahmen verwalten und koordinieren
Funktionen der Cyber Defense integrieren
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Das Defender's Advantage-Framework identifiziert sechs kritische Funktionen der Cyberabwehr: Bedrohungsdaten, Bedrohungserkennung, Reaktion, Validierung, Aufspüren und Mission Control. Jede Funktion konzentriert sich auf einen bestimmten Teil der Cyber-Defense-Aufgabe. Diese Funktionen müssen jedoch gut koordiniert sein und zusammenarbeiten, um eine effektive Verteidigung zu ermöglichen. Konzentrieren Sie sich darauf, ein robustes und integriertes System aufzubauen, in dem jede Funktion die anderen unterstützt. Wenn Sie einen schrittweisen Ansatz für die Einführung benötigen, sollten Sie die folgende empfohlene Reihenfolge beachten. Je nach Ihrem aktuellen Cloud-Reifegrad, Ihrer Ressourcentopologie und der spezifischen Bedrohungslandschaft sollten Sie bestimmte Funktionen priorisieren.
- Intelligence: Die Funktion „Intelligence“ ist die Grundlage für alle anderen Funktionen. Die Bedrohungslandschaft zu verstehen, einschließlich der wahrscheinlichsten Angreifer, ihrer Taktiken, Techniken und Verfahren (TTPs) sowie der potenziellen Auswirkungen, ist entscheidend, um Maßnahmen im gesamten Programm zu priorisieren. Das Threat-Intelligence-Team ist für die Identifizierung von Verantwortlichen, die Definition von Intelligence-Anforderungen, die Datenerhebung, ‑analyse und ‑weitergabe, die Automatisierung und die Erstellung eines Cyberbedrohungsprofils verantwortlich.
- Erkennen und reagieren: Diese Funktionen bilden den Kern der aktiven Abwehr, bei der schädliche Aktivitäten identifiziert und behoben werden. Diese Funktionen sind erforderlich, um auf die von der Intelligence-Funktion erfassten Informationen zu reagieren. Die Funktion „Erkennen“ erfordert einen methodischen Ansatz, bei dem Erkennungen auf die Taktiken, Techniken und Verfahren von Angreifenden abgestimmt werden und ein robustes Logging gewährleistet ist. Die Funktion „Respond“ muss sich auf die erste Triage, die Datenerhebung und die Behebung des Vorfalls konzentrieren.
- Validieren: Die Validierung ist ein kontinuierlicher Prozess, der sicherstellt, dass Ihr Sicherheitskontrollsystem auf dem neuesten Stand ist und wie vorgesehen funktioniert. Diese Funktion sorgt dafür, dass Ihre Organisation die Angriffsfläche versteht, weiß, wo Sicherheitslücken vorhanden sind, und die Effektivität von Kontrollen misst. Die Sicherheitsvalidierung ist auch eine wichtige Komponente des Lebenszyklus bei der Entwicklung von Erkennungsmechanismen und muss verwendet werden, um Erkennungslücken zu identifizieren und neue Erkennungen zu erstellen.
- Aufspüren: Die Funktion „Aufspüren“ umfasst die proaktive Suche nach aktiven Bedrohungen in einer Umgebung. Diese Funktion muss implementiert werden, wenn Ihre Organisation ein grundlegendes Maß an Reife in den Funktionen „Erkennen“ und „Reagieren“ erreicht hat. Die Hunt-Funktion erweitert die Erkennungsfunktionen und hilft, Lücken und Schwachstellen in den Kontrollen zu identifizieren. Die Hunt-Funktion muss auf bestimmten Bedrohungen basieren. Diese erweiterte Funktion profitiert von einer Grundlage aus robusten Intelligence-, Erkennungs- und Reaktionsfunktionen.
- Mission Control: Die Mission Control-Funktion fungiert als zentraler Hub, der alle anderen Funktionen verbindet. Diese Funktion ist für Strategie, Kommunikation und entscheidende Maßnahmen im Rahmen Ihres Cyber-Defense-Programms verantwortlich. Sie sorgt dafür, dass alle Funktionen zusammenarbeiten und auf die Geschäftsziele Ihrer Organisation abgestimmt sind. Sie müssen sich ein klares Verständnis des Zwecks der Mission Control-Funktion verschaffen, bevor Sie sie verwenden, um die anderen Funktionen zu verbinden.
Nutzen Sie die Intelligence-Funktion in allen Bereichen der Cyber Defense.
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
In dieser Empfehlung wird die Intelligence-Funktion als Kernbestandteil eines starken Cyber-Defense-Programms hervorgehoben. Threat Intelligence liefert Informationen zu Bedrohungsakteuren, ihren TTPs und Kompromittierungsindikatoren (IoCs). Dieses Wissen sollte die Grundlage für Maßnahmen in allen Cyber-Defense-Funktionen sein und die Priorisierung dieser Maßnahmen bestimmen. Ein durch Threat Intelligence gestützter Ansatz hilft Ihnen, die Sicherheitsmaßnahmen an den wahrscheinlichsten Bedrohungen auszurichten. Dieser Ansatz hilft auch bei der effizienten Zuweisung und Priorisierung von Ressourcen.
Mit den folgenden Produkten und Funktionen von Google Cloud können Sie Threat Intelligence nutzen, um Ihre Sicherheitsabläufe zu steuern. Mit diesen Funktionen können Sie potenzielle Bedrohungen, Sicherheitslücken und Risiken identifizieren und priorisieren und dann entsprechende Maßnahmen planen und implementieren.
Google Security Operations (Google SecOps) unterstützt Sie beim zentralen Speichern und Analysieren von Sicherheitsdaten. Mit Google SecOps können Sie Logs einem gemeinsamen Modell zuordnen, die Logs anreichern und sie mit Zeitachsen verknüpfen, um eine umfassende Ansicht von Angriffen zu erhalten. Sie können auch Erkennungsregeln erstellen, den Abgleich von Kompromittierungsindikatoren einrichten und Aktivitäten zur Bedrohungssuche ausführen. Die Plattform bietet auch ausgewählte Erkennungen, d. h. vordefinierte und verwaltete Regeln, mit denen Bedrohungen identifiziert werden können. Google SecOps kann auch in Mandiant Frontline Intelligence eingebunden werden. Google SecOps integriert auf einzigartige Weise branchenführende KI sowie Threat Intelligence von Mandiant und Google VirusTotal. Diese Integration ist entscheidend für die Bedrohungsbewertung und das Verständnis dafür, wer es auf Ihr Unternehmen abgesehen hat und welche potenziellen Auswirkungen dies haben könnte.
Mit dem Security Command Center, das auf Google AI basiert, können Sicherheitsexperten Sicherheitsprobleme in mehreren Cloud-Umgebungen effizient bewerten, untersuchen und darauf reagieren. Zu den Sicherheitsexperten, die vom Security Command Center profitieren können, gehören Analysten im Security Operations Center (SOC), Analysten für Sicherheitslücken und Sicherheitsstatus sowie Compliance-Manager. Das Security Command Center reichert Sicherheitsdaten an, bewertet Risiken und priorisiert Sicherheitslücken. Diese Lösung bietet Teams die Informationen, die sie benötigen, um Sicherheitslücken mit hohem Risiko zu beheben und aktive Bedrohungen zu beseitigen.
Chrome Enterprise Premium bietet Bedrohungs- und Datenschutz, um Nutzer vor Exfiltrationsrisiken zu schützen und zu verhindern, dass Malware auf von Unternehmen verwaltete Geräte gelangt. Chrome Enterprise Premium bietet außerdem Einblick in unsichere oder potenziell unsichere Aktivitäten, die im Browser auftreten können.
Das Netzwerkmonitoring mit Tools wie dem Network Intelligence Center bietet Einblick in die Netzwerkleistung. Mit Netzwerkmonitoring können Sie auch ungewöhnliche Traffic-Muster oder Datenübertragungsmengen erkennen, die auf einen Angriff oder einen Versuch der Daten-Exfiltration hindeuten könnten.
Vorteil des Verteidigers verstehen und nutzen
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Wie bereits erwähnt, haben Sie einen Vorteil gegenüber Angreifern, wenn Sie Ihr Unternehmen, Ihre Systeme, Ihre Topologie und Ihre Infrastruktur genau kennen. Um diesen Wissensvorteil zu nutzen, sollten Sie diese Daten zu Ihren Umgebungen bei der Planung der Cyberabwehr berücksichtigen.
Google Cloud bietet die folgenden Funktionen, mit denen Sie proaktiv Einblick erhalten, um Bedrohungen zu erkennen, Risiken zu verstehen und rechtzeitig zu reagieren, um potenzielle Schäden zu minimieren:
Mit Chrome Enterprise Premium können Sie die Sicherheit von Unternehmensgeräten verbessern, indem Sie Nutzer vor Exfiltrationsrisiken schützen. Er erweitert die Sensitive Data Protection-Dienste auf den Browser und verhindert Malware. Außerdem bietet es Funktionen wie Schutz vor Malware und Phishing, um zu verhindern, dass Nutzer unsicheren Inhalten ausgesetzt sind. Außerdem können Sie die Installation von Erweiterungen steuern, um unsichere oder nicht geprüfte Erweiterungen zu verhindern. Diese Funktionen helfen Ihnen, eine sichere Grundlage für Ihre Abläufe zu schaffen.
Das Security Command Center bietet eine kontinuierliche Risiko-Engine, die eine umfassende und fortlaufende Risikoanalyse und -verwaltung ermöglicht. Die Funktion „Risk Engine“ reichert Sicherheitsdaten an, bewertet Risiken und priorisiert Sicherheitslücken, damit Probleme schnell behoben werden können. Mit dem Security Command Center kann Ihre Organisation Schwachstellen proaktiv erkennen und Maßnahmen zur Risikominimierung ergreifen.
Google SecOps zentralisiert Sicherheitsdaten und stellt angereicherte Logs mit Zeitachsen bereit. So können Verteidiger aktive Angriffe proaktiv erkennen und die Abwehrmaßnahmen an das Verhalten der Angreifer anpassen.
Mit dem Netzwerkmonitoring können Sie unregelmäßige Netzwerkaktivitäten erkennen, die auf einen Angriff hindeuten könnten. Außerdem erhalten Sie frühzeitig Hinweise, die Sie nutzen können, um Maßnahmen zu ergreifen. Um Ihre Daten proaktiv vor Diebstahl zu schützen, sollten Sie kontinuierlich nach Daten-Exfiltration suchen und die bereitgestellten Tools verwenden.
Abwehrmaßnahmen kontinuierlich validieren und verbessern
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Diese Empfehlung betont die Bedeutung von gezielten Tests und der kontinuierlichen Validierung von Kontrollen, um Stärken und Schwächen über die gesamte Angriffsfläche hinweg zu verstehen. Dazu gehört die Validierung der Effektivität von Kontrollen, Abläufen und Personal durch Methoden wie die folgenden:
Außerdem müssen Sie aktiv nach Bedrohungen suchen und die Ergebnisse nutzen, um die Erkennung und Sichtbarkeit zu verbessern. Mit den folgenden Tools können Sie Ihre Abwehrmaßnahmen kontinuierlich testen und validieren, um sich vor realen Bedrohungen zu schützen:
Security Command Center bietet eine kontinuierliche Risiko-Engine, um Sicherheitslücken zu bewerten und die Behebung zu priorisieren. So können Sie Ihren Sicherheitsstatus fortlaufend bewerten. Durch die Priorisierung von Problemen hilft Ihnen das Security Command Center, Ressourcen effektiv zu nutzen.
Google SecOps bietet Bedrohungssuche und ausgewählte Erkennungen, mit denen Sie Sicherheitslücken in Ihren Kontrollen proaktiv identifizieren können. Diese Funktion ermöglicht kontinuierliche Tests und Verbesserungen Ihrer Fähigkeit, Bedrohungen zu erkennen.
Chrome Enterprise Premium bietet Funktionen für den Datenschutz und die Abwehr von Bedrohungen, mit denen Sie auf neue und sich weiterentwickelnde Bedrohungen reagieren und Ihre Abwehrmaßnahmen gegen Exfiltrationsrisiken und Malware kontinuierlich aktualisieren können.
Die Cloud Next Generation Firewall (Cloud NGFW) bietet Netzwerkmonitoring und Monitoring zur Verhinderung von Daten-Exfiltration. Mit diesen Funktionen können Sie die Effektivität Ihres aktuellen Sicherheitsstatus validieren und potenzielle Schwachstellen identifizieren. Mit dem Monitoring der Daten-Exfiltration können Sie die Stärke der Datenschutzmechanismen Ihrer Organisation validieren und bei Bedarf proaktive Anpassungen vornehmen. Wenn Sie Bedrohungsergebnisse von Cloud NGFW in Security Command Center und Google SecOps einbinden, können Sie die netzwerkbasierte Bedrohungserkennung optimieren, die Bedrohungsabwehr verbessern und Playbooks automatisieren.
Cyber-Defense-Maßnahmen verwalten und koordinieren
Diese Empfehlung ist für alle Schwerpunktbereiche relevant.
Wie bereits im Abschnitt Funktionen der Cyber Defense integrieren beschrieben, verbindet die Mission Control-Funktion die anderen Funktionen des Cyber-Defense-Programms. Diese Funktion ermöglicht die Koordination und einheitliche Verwaltung des gesamten Programms. Außerdem können Sie sich so mit anderen Teams abstimmen, die nicht im Bereich Cybersicherheit arbeiten. Die Mission-Control-Funktion fördert Empowerment und Rechenschaftspflicht, ermöglicht Agilität und Fachwissen und sorgt für Verantwortung und Transparenz.
Mit den folgenden Produkten und Funktionen können Sie die Mission Control-Funktion implementieren:
- Das Security Command Center fungiert als zentraler Hub für die Koordinierung und Verwaltung Ihrer Cyber Defense-Vorgänge. Sie führt Tools, Teams und Daten zusammen und bietet integrierte Google SecOps-Abwehrfunktionen. Das Security Command Center bietet einen klaren Überblick über den Sicherheitsstatus Ihrer Organisation und ermöglicht die Identifizierung von Sicherheitsfehlkonfigurationen in verschiedenen Ressourcen.
- Google SecOps bietet eine Plattform, auf der Teams auf Bedrohungen reagieren können, indem sie Logs zuordnen und Zeitachsen erstellen. Sie können auch Erkennungsregeln definieren und nach Bedrohungen suchen.
- Mit Google Workspace und Chrome Enterprise Premium können Sie den Zugriff von Endnutzern auf vertrauliche Ressourcen verwalten und steuern. Sie können detaillierte Zugriffssteuerungen basierend auf der Nutzeridentität und dem Kontext einer Anfrage definieren.
- Das Netzwerkmonitoring bietet Einblicke in die Leistung von Netzwerkressourcen. Sie können Statistiken zum Netzwerkmonitoring in Security Command Center und Google SecOps importieren, um sie zentral zu überwachen und mit anderen zeitbasierten Datenpunkten zu korrelieren. Diese Integration hilft Ihnen, potenzielle Änderungen der Netzwerknutzung zu erkennen und darauf zu reagieren, die durch bösartige Aktivitäten verursacht werden.
- Das Monitoring der Daten-Exfiltration hilft, mögliche Datenverlustvorfälle zu erkennen. Mit dieser Funktion können Sie effizient ein Incident-Response-Team mobilisieren, Schäden bewerten und weitere Daten-Exfiltrationen begrenzen. Sie können auch aktuelle Richtlinien und Kontrollen verbessern, um den Datenschutz zu gewährleisten.
Produktzusammenfassung
In der folgenden Tabelle sind die in diesem Dokument beschriebenen Produkte und Funktionen aufgeführt und den zugehörigen Empfehlungen und Sicherheitsfunktionen zugeordnet.
| Google Cloud Produkt | Anwendbare Empfehlungen |
|---|---|
| Google SecOps |
Die Intelligence-Funktion in allen Bereichen der Cyber Defense nutzen: Ermöglicht das Aufspüren von Bedrohungen und den Abgleich von IoCs und lässt sich für eine umfassende Bedrohungsbewertung in Mandiant einbinden.
Vorteile als Verteidiger verstehen und nutzen: Bietet ausgewählte Erkennungen und zentralisiert Sicherheitsdaten für die proaktive Identifizierung von Kompromittierungen. Abwehrmaßnahmen kontinuierlich validieren und verbessern: Ermöglicht kontinuierliche Tests und Verbesserungen der Funktionen zur Bedrohungserkennung.Cyber-Defense-Maßnahmen über Mission Control verwalten und koordinieren: Bietet eine Plattform für die Reaktion auf Bedrohungen, die Protokollanalyse und die Erstellung von Zeitachsen. |
| Security Command Center |
Nutzen Sie die Intelligence-Funktion in allen Aspekten der Cyber Defense:
Nutzt KI, um Risiken zu bewerten, Sicherheitslücken zu priorisieren und umsetzbare Informationen zur Behebung bereitzustellen.
Vorteil des Verteidigers verstehen und nutzen: Bietet umfassende Risikoanalyse, Priorisierung von Sicherheitslücken und proaktive Identifizierung von Schwachstellen. Abwehrmaßnahmen kontinuierlich validieren und verbessern: Bietet eine fortlaufende Bewertung des Sicherheitsstatus und eine Priorisierung von Ressourcen.Cyber-Defense-Maßnahmen über Mission Control verwalten und koordinieren: Fungiert als zentraler Hub für die Verwaltung und Koordinierung von Cyber-Defense-Maßnahmen. |
| Chrome Enterprise Premium |
Threat Intelligence für alle Aspekte der Cyber Defense nutzen: Schützt Nutzer vor Exfiltrationsrisiken, verhindert Malware und bietet Einblick in unsichere Browseraktivitäten.
Vorteile des Defenders verstehen und nutzen: Erhöht die Sicherheit von Unternehmensgeräten durch Datenschutz, Malware-Schutz und Kontrolle über Erweiterungen. Abwehrmaßnahmen kontinuierlich validieren und verbessern: Neue und sich weiterentwickelnde Bedrohungen werden durch kontinuierliche Updates der Abwehrmaßnahmen gegen Exfiltrationsrisiken und Malware bekämpft.Cyber-Defense-Maßnahmen über Mission Control verwalten und koordinieren: Verwalten und steuern Sie den Zugriff von Endnutzern auf sensible Ressourcen, einschließlich detaillierter Zugriffssteuerungen. |
| Google Workspace | Cyber-Defense-Maßnahmen über Mission Control verwalten und koordinieren: Verwalten und steuern Sie den Zugriff von Endnutzern auf sensible Ressourcen, einschließlich detaillierter Zugriffssteuerungen. |
| Network Intelligence Center | Verwenden Sie die Intelligence-Funktion in allen Bereichen der Cyber Defense: Bietet Einblick in die Netzwerkleistung und erkennt ungewöhnliche Traffic-Muster oder Datenübertragungen. |
| Cloud NGFW | Abwehrmaßnahmen kontinuierlich validieren und verbessern: Optimiert die netzwerkbasierte Bedrohungserkennung und -abwehr durch die Einbindung in Security Command Center und Google SecOps. |
KI sicher und verantwortungsbewusst nutzen
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework enthält Empfehlungen zum Schutz Ihrer KI-Systeme. Diese Empfehlungen entsprechen dem Secure AI Framework (SAIF) von Google, das einen praktischen Ansatz zur Bewältigung der Sicherheits- und Risikoprobleme von KI-Systemen bietet. Das SAIF ist ein konzeptionelles Rahmenwerk, das branchenweite Standards für die verantwortungsbewusste Entwicklung und Bereitstellung von KI-Systemen bieten soll.
Übersicht über die Prinzipien
Damit Ihre KI-Systeme Ihre Sicherheits-, Datenschutz- und Compliance-Anforderungen erfüllen, müssen Sie eine ganzheitliche Strategie verfolgen, die vom ersten Entwurf bis hin zur Bereitstellung und zum Betrieb reicht. Sie können diese ganzheitliche Strategie implementieren, indem Sie die sechs zentralen Elemente des SAIF anwenden.
Google nutzt KI, um Sicherheitsmaßnahmen zu verbessern, z. B. um Bedrohungen zu erkennen, Sicherheitsaufgaben zu automatisieren und die Erkennungsfunktionen zu verbessern. Bei kritischen Entscheidungen werden jedoch weiterhin Menschen einbezogen.
Google legt Wert auf einen gemeinschaftlichen Ansatz zur Verbesserung der KI-Sicherheit. Dieser Ansatz beinhaltet die Zusammenarbeit mit Kunden, Branchen und Regierungen, um die SAIF-Richtlinien zu verbessern und praktische, umsetzbare Ressourcen anzubieten.
Die Empfehlungen zur Umsetzung dieses Prinzips sind in den folgenden Abschnitten zusammengefasst:
Empfehlungen für die sichere Nutzung von KI
Für die sichere Verwendung von KI benötigen Sie sowohl grundlegende Sicherheitskontrollen als auch KI-spezifische Sicherheitskontrollen. Dieser Abschnitt bietet einen Überblick über Empfehlungen, mit denen Sie dafür sorgen können, dass Ihre KI- und ML-Bereitstellungen die Sicherheits-, Datenschutz- und Compliance-Anforderungen Ihrer Organisation erfüllen. Eine Übersicht über Architekturprinzipien und Empfehlungen, die speziell für KI- und ML-Arbeitslasten in Google Cloudgelten, finden Sie im Well-Architected Framework unter KI- und ML-Perspektive.
Klare Ziele und Anforderungen für die KI-Nutzung definieren
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Cloud-Governance, -Risiko und -Compliance
- KI- und ML-Sicherheit
Diese Empfehlung entspricht dem SAIF-Element zur Kontextualisierung von KI-Systemrisiken in den umgebenden Geschäftsprozessen. Wenn Sie KI-Systeme entwerfen und weiterentwickeln, ist es wichtig, Ihre spezifischen Geschäftsziele, Risiken und Compliance-Anforderungen zu kennen.
Daten schützen und Verlust oder Missbrauch verhindern
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Sichere Infrastruktur
- Identitäts- und Zugriffsverwaltung
- Datensicherheit
- Anwendungssicherheit
- KI- und ML-Sicherheit
Diese Empfehlung entspricht den folgenden SAIF-Elementen:
- Bewährte Sicherheitsgrundlagen auf das KI-Ökosystem ausweiten Dieses Element umfasst die Datenerhebung, die Speicherung, die Zugriffssteuerung und den Schutz vor Datenmanipulation.
- Zusammenhänge zwischen Sicherheitsrisiken für KI-Systeme und den damit verbundenen Geschäftsprozessen erkennen Datensicherheit zur Unterstützung von Geschäftszielen und Compliance betonen.
KI-Pipelines vor Manipulationen schützen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Sichere Infrastruktur
- Identitäts- und Zugriffsverwaltung
- Datensicherheit
- Anwendungssicherheit
- KI- und ML-Sicherheit
Diese Empfehlung entspricht den folgenden SAIF-Elementen:
- Bewährte Sicherheitsgrundlagen auf das KI-Ökosystem ausweiten Als Schlüsselelement für die Einrichtung eines sicheren KI-Systems sollten Sie Ihre Code- und Modellartefakte schützen.
- Anpassen von Kontrollen für schnellere Feedback-Schleifen Da dies für die Aussetzung von Maßnahmen und die Incident Response wichtig ist, sollten Sie Ihre Assets und Pipelineausführungen im Blick behalten.
Anwendungen auf sicheren Systemen mit sicheren Tools und Artefakten bereitstellen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Sichere Infrastruktur
- Identitäts- und Zugriffsverwaltung
- Datensicherheit
- Anwendungssicherheit
- KI- und ML-Sicherheit
Die Verwendung sicherer Systeme und validierter Tools und Artefakte in KI-basierten Anwendungen entspricht dem SAIF-Element zur Ausweitung starker Sicherheitsgrundlagen auf das KI-Ökosystem und die Lieferkette. Diese Empfehlung kann durch die folgenden Schritte umgesetzt werden:
- Sichere Umgebung für ML-Training und -Bereitstellung implementieren
- Validierte Container-Images verwenden
- SLSA-Richtlinien (Supply Chain Levels for Software Artifacts) anwenden
Eingaben schützen und überwachen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Logging, Auditing und Monitoring
- Security Operations
- KI- und ML-Sicherheit
Diese Empfehlung entspricht dem SAIF-Element zur Ausweitung der Bedrohungserkennung und -abwehr, damit sich Unternehmen mithilfe von KI vor Bedrohungen schützen können. Um Probleme zu vermeiden, ist es wichtig, Prompts für generative KI-Systeme zu verwalten, Eingaben zu überwachen und den Nutzerzugriff zu steuern.
Empfehlungen für die KI-Governance
Alle Empfehlungen in diesem Abschnitt sind für den folgenden Schwerpunktbereich relevant: Cloud-Governance, -Risiko und -Compliance.
Google Cloud bietet eine Reihe von Tools und Diensten, mit denen Sie verantwortungsbewusste und ethische KI-Systeme erstellen können. Wir bieten auch ein Framework mit Richtlinien, Verfahren und ethischen Überlegungen, das die Entwicklung, Bereitstellung und Nutzung von KI-Systemen unterstützen kann.
Wie in unseren Empfehlungen dargelegt, orientiert sich der Ansatz von Google für die KI-Governance an den folgenden Grundsätzen:
- Fairness
- Transparenz
- Rechenschaftspflicht
- Datenschutz
- Sicherheit
Fairnessindikatoren verwenden
Die Gemini Enterprise Agent Platform kann Verzerrungen während der Datenerhebung oder der Bewertung nach dem Training feststellen. Die Agent Platform bietet Messwerte zur Modellbewertung wie Datenverzerrung und Modellverzerrung, mit denen Sie Ihr Modell auf Verzerrungen bewerten können.
Diese Messwerte beziehen sich auf die Fairness in verschiedenen Kategorien wie ethnische Herkunft, Geschlecht und Klasse. Die Interpretation statistischer Abweichungen ist jedoch nicht einfach, da Unterschiede zwischen Kategorien nicht unbedingt auf eine Verzerrung oder ein Signal für Schäden zurückzuführen sind.
Vertex Explainable AI verwenden
Mit Vertex Explainable AI können Sie nachvollziehen, wie die KI-Modelle Entscheidungen treffen. Mit dieser Funktion können Sie potenzielle Verzerrungen identifizieren, die in der Logik des Modells verborgen sein könnten.
Diese Erklärbarkeitsfunktion ist in BigQuery ML und Vertex Explainable AI eingebunden, die featurebasierte Erklärungen bieten. Sie können die Erklärbarkeit entweder in BigQuery ML ausführen oder Ihr Modell in der Agent Platform registrieren und die Erklärbarkeit in der Agent Platform ausführen.
Datenherkunft verfolgen
Verfolgen Sie den Ursprung und die Transformation von Daten, die in Ihren KI-Systemen verwendet werden. So können Sie den Weg der Daten nachvollziehen und potenzielle Quellen für Verzerrungen oder Fehler identifizieren.
Die Datenherkunft ist eine Knowledge Catalog-Funktion, mit der Sie verfolgen können, wie sich Daten durch Ihre Systeme bewegen – woher sie kommen, wohin sie übergeben werden und welche Transformationen auf sie angewendet werden.
Verantwortlichkeit festlegen
Legen Sie klare Verantwortlichkeiten für die Entwicklung, Bereitstellung und Ergebnisse Ihrer KI-Systeme fest.
Verwenden Sie Cloud Logging, um wichtige Ereignisse und Entscheidungen Ihrer KI-Systeme zu protokollieren. Die Logs bieten einen Audit-Trail, mit dem Sie die Leistung des Systems nachvollziehen und Bereiche mit Verbesserungspotenzial identifizieren können.
Verwenden Sie Error Reporting, um Fehler der KI-Systeme systematisch zu analysieren. Diese Analyse kann Muster aufdecken, die auf zugrunde liegende Verzerrungen oder Bereiche hinweisen, in denen das Modell weiter optimiert werden muss.
Differential Privacy implementieren
Fügen Sie den Daten während des Modelltrainings Rauschen hinzu, um die Identifizierung einzelner Datenpunkte zu erschweren, aber dem Modell dennoch ein effektives Lernen zu ermöglichen. Mit SQL in BigQuery können Sie die Ergebnisse einer Abfrage mit differenziell privaten Aggregationen transformieren.
KI für die Sicherheit nutzen
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework enthält Empfehlungen zur Verwendung von KI, um die Sicherheit Ihrer Cloud-Arbeitslasten zu verbessern.
Aufgrund der zunehmenden Anzahl und Komplexität von Cyberangriffen ist es wichtig, das Potenzial von KI zur Verbesserung der Sicherheit zu nutzen. KI kann dazu beitragen, die Anzahl der Bedrohungen zu reduzieren, den manuellen Aufwand für Sicherheitsexperten zu verringern und den Mangel an Experten im Bereich der Cybersicherheit auszugleichen.
Übersicht über die Prinzipien
Nutzen Sie KI-Funktionen, um Ihre vorhandenen Sicherheitssysteme und -prozesse zu verbessern. Sie können Gemini in Security sowie die integrierten KI-Funktionen von Google Cloud -Diensten verwenden.
Diese KI-Funktionen können die Sicherheit verbessern, indem sie in jeder Phase des Sicherheitslebenszyklus Unterstützung bieten. Sie können KI beispielsweise für Folgendes verwenden:
- Potenziell schädlichen Code analysieren und erklären, ohne Reverse Engineering zu betreiben.
- Reduzieren Sie sich wiederholende Aufgaben für Cybersicherheitsexperten.
- Abfragen in natürlicher Sprache generieren und mit Sicherheitsereignisdaten interagieren
- Kontextinformationen anzeigen
- Empfehlungen für schnelle Reaktionen anbieten
- Unterstützung bei der Behebung von Ereignissen
- Fassen Sie Warnungen mit hoher Priorität zu Fehlkonfigurationen und Sicherheitslücken zusammen, heben Sie potenzielle Auswirkungen hervor und empfehlen Sie Maßnahmen zur Abhilfe.
Sicherheitsautonomie-Stufen
KI und Automatisierung können Ihnen helfen, bessere Sicherheitsergebnisse zu erzielen, wenn Sie mit sich ständig weiterentwickelnden Bedrohungen der Cybersicherheit zu tun haben. Durch den Einsatz von KI für die Sicherheit können Sie ein höheres Maß an Autonomie erreichen, um Bedrohungen zu erkennen und zu verhindern und Ihren allgemeinen Sicherheitsstatus zu verbessern. Google definiert vier Autonomiestufen für den Einsatz von KI im Sicherheitsbereich. Diese Stufen beschreiben die zunehmende Rolle von KI bei der Unterstützung und schließlich der Übernahme von Sicherheitsaufgaben:
- Manuell: Menschen führen alle Sicherheitsaufgaben (Verhindern, Erkennen, Priorisieren und Reagieren) im gesamten Sicherheitslebenszyklus aus.
- Unterstützt: KI-Tools wie Gemini steigern die menschliche Produktivität, indem sie Informationen zusammenfassen, Insights generieren und Empfehlungen geben.
- Teilautonom: Die KI übernimmt die Hauptverantwortung für viele Sicherheitsaufgaben und delegiert nur bei Bedarf an Menschen.
- Autonom: Die KI fungiert als vertrauenswürdiger Assistent, der den Sicherheitslebenszyklus basierend auf den Zielen und Präferenzen Ihrer Organisation mit minimalem menschlichem Eingriff steuert.
Empfehlungen
In den folgenden Abschnitten werden die Empfehlungen für die Verwendung von KI für die Sicherheit beschrieben. In den Abschnitten wird auch angegeben, wie die Empfehlungen mit den Kernelementen des Secure AI Framework (SAIF) von Google übereinstimmen und wie sie für die Sicherheitsautonomiestufen relevant sind.
- Bedrohungserkennung und ‑abwehr mit KI verbessern
- Sicherheit für Experten und Nicht-Experten gleichermaßen vereinfachen
- Zeitaufwendige Sicherheitsaufgaben mit KI automatisieren
- KI in Risikomanagement- und Governance-Prozesse einbinden
- Sichere Entwicklungspraktiken für KI-Systeme implementieren
Bedrohungserkennung und ‑abwehr mit KI verbessern
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Security Operations (SecOps)
- Logging, Auditing und Monitoring
KI kann große Mengen an Sicherheitsdaten analysieren, Einblicke in das Verhalten von Bedrohungsakteuren bieten und die Analyse von potenziell schädlichem Code automatisieren. Diese Empfehlung entspricht den folgenden SAIF-Elementen:
- Bedrohungserkennung und -abwehr auf KI ausweiten
- Schutzmaßnahmen gegen bestehende und sich ständig weiterentwickelnde Bedrohungen automatisieren
Je nach Implementierung kann diese Empfehlung für die folgenden Autonomiestufen relevant sein:
- Unterstützt: KI hilft bei der Bedrohungsanalyse und -erkennung.
- Teilautonom: Die KI übernimmt mehr Verantwortung für die Sicherheitsaufgabe.
Google Threat Intelligence, das KI verwendet, um das Verhalten von Bedrohungsakteuren und schädlichen Code zu analysieren, kann Ihnen bei der Umsetzung dieser Empfehlung helfen.
Sicherheit für Experten und Nicht-Experten gleichermaßen vereinfachen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Security Operations (SecOps)
- Cloud-Governance, -Risiko und -Compliance
KI-gestützte Tools können Warnungen zusammenfassen und Maßnahmen zur Risikominimierung empfehlen. Diese Funktionen können die Sicherheit für eine größere Anzahl von Mitarbeitern zugänglich machen. Diese Empfehlung ist auf die folgenden SAIF-Elemente abgestimmt:
- Schutzmaßnahmen gegen bestehende und sich ständig weiterentwickelnde Bedrohungen automatisieren
- Einstellungen auf Plattformebene optimieren, um die Sicherheit im gesamten Unternehmen zu verbessern
Je nach Implementierung kann diese Empfehlung für die folgenden Autonomiestufen relevant sein:
- Unterstützt: KI hilft Ihnen, die Zugänglichkeit von Sicherheitsinformationen zu verbessern.
- Halbautonom: KI trägt dazu bei, dass Sicherheitspraktiken für alle Nutzer effektiver werden.
Gemini im Security Command Center kann Zusammenfassungen von Warnungen zu Fehlkonfigurationen und Sicherheitslücken bereitstellen.
Zeitaufwendige Sicherheitsaufgaben mit KI automatisieren
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Sichere Infrastruktur
- Security Operations (SecOps)
- Anwendungssicherheit
KI kann Aufgaben wie das Analysieren von Malware, das Generieren von Sicherheitsregeln und das Identifizieren von Fehlkonfigurationen automatisieren. Diese Funktionen können die Arbeitslast von Sicherheitsteams verringern und die Reaktionszeiten verkürzen. Diese Empfehlung entspricht dem SAIF-Element zur Automatisierung von Schutzmaßnahmen, um mit bestehenden und neuen Bedrohungen Schritt zu halten.
Je nach Implementierung kann diese Empfehlung für die folgenden Autonomiestufen relevant sein:
- Unterstützt: KI hilft Ihnen, Aufgaben zu automatisieren.
- Teilautonom: Die KI übernimmt die Hauptverantwortung für Sicherheitsaufgaben und fordert nur bei Bedarf menschliche Unterstützung an.
Gemini in Google SecOps kann helfen, arbeitsintensive Aufgaben zu automatisieren, indem es Analysten unterstützt, relevanten Kontext abruft und Empfehlungen für die nächsten Schritte gibt.
KI in Risikomanagement- und Governance-Prozesse einbinden
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Sie können KI verwenden, um ein Modellinventar und Risikoprofile zu erstellen. Sie können KI auch verwenden, um Richtlinien für Datenschutz, Cyberrisiken und Risiken durch Drittanbieter zu implementieren. Diese Empfehlung entspricht dem SAIF-Element, bei dem es darum geht, Zusammenhänge zwischen Sicherheitsrisiken für KI-Systeme und den damit verbundenen Geschäftsprozessen zu erkennen.
Je nach Implementierung kann diese Empfehlung für die halbautonome Autonomiestufe relevant sein. Auf dieser Stufe kann KI Sicherheits-Agents orchestrieren, die Prozesse ausführen, um Ihre benutzerdefinierten Sicherheitsziele zu erreichen.
Sichere Entwicklungspraktiken für KI-Systeme implementieren
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Anwendungssicherheit
- KI- und ML-Sicherheit
Sie können KI für sicheres Programmieren, das Bereinigen von Trainingsdaten und das Validieren von Tools und Artefakten verwenden. Diese Empfehlung entspricht dem SAIF-Element zur Ausweitung bewährter Sicherheitsgrundlagen auf das KI-Ökosystem.
Diese Empfehlung kann für alle Ebenen der Sicherheitsautonomie relevant sein, da ein sicheres KI-System vorhanden sein muss, bevor KI effektiv für die Sicherheit eingesetzt werden kann. Die Empfehlung ist am relevantesten für die unterstützte Ebene, auf der Sicherheitspraktiken durch KI ergänzt werden.
Folgen Sie zum Implementieren dieser Empfehlung den Richtlinien für Supply Chain Levels for Software Artifacts (SLSA) für KI-Artefakte und verwenden Sie validierte Container-Images.
Behörden-, Compliance- und Datenschutzanforderungen erfüllen
Dieses Prinzip in der Sicherheitssäule des Google Cloud Well-Architected Framework hilft Ihnen, regulatorische, Compliance- und Datenschutzanforderungen für Cloud-Bereitstellungen zu identifizieren und zu erfüllen. Diese Anforderungen beeinflussen viele der Entscheidungen, die Sie hinsichtlich der Sicherheitskontrollen treffen müssen, die für Ihre Arbeitslasten inGoogle Cloudverwendet werden müssen.
Übersicht über die Prinzipien
Die Einhaltung von behördlichen, Compliance- und Datenschutzanforderungen ist für alle Unternehmen eine unvermeidliche Herausforderung. Die regulatorischen Vorgaben an Ihre Cloud hängen von mehreren Faktoren ab, darunter:
- Die Gesetze und Bestimmungen, die für die physischen Standorte Ihrer Organisation gelten
- Die Gesetze und Bestimmungen, die für die physischen Standorte Ihrer Kunden gelten
- Die aufsichtsrechtlichen Anforderungen Ihrer Branche
Mit Datenschutzbestimmungen wird festgelegt, wie Sie die Daten Ihrer Nutzer abrufen, verarbeiten, speichern und verwalten dürfen. Sie sind Eigentümer Ihrer eigenen Daten, einschließlich der Daten, die Sie von Ihren Nutzern erhalten. Daher liegen viele Datenschutzeinstellungen in Ihrer Verantwortung, einschließlich der Einstellungen für Cookies, Sitzungsverwaltung und Einholen der Nutzerberechtigung.
Die Empfehlungen zur Umsetzung dieses Prinzips sind in den folgenden Abschnitten zusammengefasst:
- Empfehlungen zum Umgang mit organisatorischen Risiken
- Empfehlungen zur Einhaltung gesetzlicher und Compliance-Anforderungen
- Empfehlungen zum Verwalten der Datenhoheit
- Empfehlungen zur Erfüllung von Datenschutzanforderungen
Empfehlungen zur Bewältigung von Organisationsrisiken
In diesem Abschnitt finden Sie Empfehlungen, mit denen Sie Risiken für Ihre Organisation erkennen und beheben können.
Risiken für Ihre Organisation erkennen
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Bevor Sie Ressourcen in Google Clouderstellen und bereitstellen, sollten Sie eine Risikobewertung durchführen. Bei dieser Bewertung sollten die Sicherheitsfunktionen ermittelt werden, die Sie benötigen, um Ihre internen Sicherheitsanforderungen und externen gesetzlichen Anforderungen zu erfüllen.
Die Risikobewertung bietet Ihnen einen Katalog mit organisationsspezifischen Risiken und informiert Sie über die Fähigkeit Ihrer Organisation, Sicherheitsbedrohungen zu erkennen und ihnen entgegenzuwirken. Sie müssen unmittelbar nach der Bereitstellung und immer dann, wenn sich Ihre geschäftlichen Anforderungen, die gesetzlichen Vorschriften oder die Bedrohungen für Ihre Organisation ändern, eine Risikoanalyse durchführen.
Wie im Prinzip Sicherheit durch Design implementieren erwähnt, unterscheiden sich die Sicherheitsrisiken in einer Cloud-Umgebung von den Risiken in einer lokalen Umgebung. Dieser Unterschied ist auf das Modell der gemeinsamen Verantwortung in der Cloud zurückzuführen, das je nach Dienst (IaaS, PaaS oder SaaS) und Nutzung variiert. Verwenden Sie ein cloudspezifisches Framework zur Risikobewertung wie die Cloud Controls Matrix (CCM). Verwenden Sie die Bedrohungsmodellierung, z. B. die OWASP-Anwendungsbedrohungsmodellierung, um Sicherheitslücken zu identifizieren und zu beheben. Wenn Sie fachkundige Unterstützung bei Risikobewertungen benötigen, wenden Sie sich an Ihren Google-Kundenbetreuer oder rufen Sie das Partnerverzeichnis von Google Cloudauf.
Legen Sie nach dem Katalogisieren Ihrer Risiken fest, wie Sie mit diesen Risiken umgehen möchten, d. h. ob Sie die Risiken akzeptieren, vermeiden, übertragen oder minimieren möchten. Informationen zu Maßnahmen zur Risikominderung, die Sie implementieren können, finden Sie im nächsten Abschnitt.
Risiken minimieren
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Wenn Sie neue öffentliche Cloud-Dienste einführen, können Sie Risiken durch technische Kontrollen, vertragliche Schutzmaßnahmen und Überprüfungen oder Bestätigungen von Drittanbietern minimieren.
Technische Steuerelemente sind Funktionen und Technologien, mit denen Sie Ihre Umgebung schützen. Dazu gehören integrierte Cloud-Sicherheitskontrollen wie Firewalls und Logging. Technische Kontrollen können auch die Verwendung von Drittanbietertools umfassen, um Ihre Sicherheitsstrategie zu stärken oder zu unterstützen. Es gibt zwei Kategorien technischer Steuerelemente:
- Sie können die Sicherheitskontrollen von Google Cloudimplementieren, um die Risiken für Ihre Umgebung zu minimieren. Sie können beispielsweise die Verbindung zwischen Ihren lokalen Netzwerken und Ihren Cloud-Netzwerken mit Cloud VPN und Cloud Interconnect sichern.
- Google umfasst robuste interne Kontrollmechanismen und Prüfungen, um den Zugriff auf Kundendaten durch Insider zu schützen. Unsere Audit-Logs bieten Ihnen nahezu in Echtzeit Logs des Zugriffs von Google-Administratoren auf Google Cloud.
Vertragliche Schutzmaßnahmen beziehen sich auf die rechtlichen Verpflichtungen, die wir in Bezug aufGoogle Cloud -Dienste eingehen. Google Cloud setzt sich für die Erhaltung und Erweiterung des Compliance-Portfolios ein. Im Zusatz zur Cloud-Datenverarbeitung sind unsere Verpflichtungen in Bezug auf die Verarbeitung und Sicherheit Ihrer Daten beschrieben. Der CDPA beschreibt außerdem die Zugriffssteuerungen, die den Zugriff durch Entwickler des Google-Supports auf die Umgebungen von Kunden beschränken, und beschreibt unser strenges Logging und einen Genehmigungsprozess. Wir empfehlen Ihnen, die vertraglichen Kontrollen von Google Cloudmit Ihren Rechts- und Regulierungsexperten zu prüfen und zu bestätigen, dass sie Ihren Anforderungen entsprechen. Wenn Sie weitere Informationen benötigen, wenden Sie sich an Ihren technischen Kundenbetreuer.
Überprüfungen oder Bescheinigungen von Drittanbietern beziehen sich darauf, dass ein Drittanbieter den Cloud-Anbieter prüft, um sicherzustellen, dass er die Compliance-Anforderungen erfüllt. Informationen zu Google Cloud -Attestierungen im Hinblick auf die ISO/IEC 27017-Richtlinien finden Sie beispielsweise unter ISO/IEC 27017 – Compliance. Die aktuellen Zertifizierungen und Bescheinigungen für Google Cloud finden Sie im Center für Compliance-Ressourcen.
Empfehlungen zur Einhaltung gesetzlicher Auflagen und Compliance-Anforderungen
Compliance-Bemühungen lassen sich meist in drei Phasen untergliedern: Bewertung, Schließen von Lücken und kontinuierliches Monitoring. In diesem Abschnitt finden Sie Empfehlungen, die Sie in jeder dieser Phasen anwenden können.
Compliance-Anforderungen ermitteln
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Die Compliance-Bewertung beginnt mit einer gründlichen Prüfung aller regulatorischen Verpflichtungen und ihrer Implementierung in Ihrem Unternehmen. Verwenden Sie das Center für Compliance-Ressourcen, um Hilfe bei der Bewertung von Diensten von Google Cloud zu erhalten. Auf dieser Website finden Sie Informationen zu folgenden Themen:
- Dienstunterstützung für verschiedene Vorschriften
- Google Cloud -Zertifizierungen und -Attestierungen
Wenn Sie den Compliance-Lebenszyklus bei Google besser verstehen und erfahren möchten, wie Ihre Anforderungen erfüllt werden können, können Sie sich an den Vertrieb wenden, um Hilfe von einem Compliance-Spezialisten von Google zu erhalten. Sie können sich auch an IhrenGoogle Cloud -Account Manager wenden, um einen Compliance-Workshop anzufordern.
Weitere Informationen zu Tools und Ressourcen, mit denen Sie die Sicherheit und Compliance für Arbeitslasten von Google Cloud verwalten können, finden Sie unter Compliance in der Cloud gewährleisten.
Implementierung von Compliance-Anforderungen automatisieren
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Prüfen Sie, ob Sie die Umsetzung von Compliance-Anforderungen automatisieren können, um die Einhaltung von sich ändernden Vorschriften zu gewährleisten. Sie können sowohl die von Google Cloud bereitgestellten Compliance-Funktionen als auch Blueprints verwenden, die empfohlene Konfigurationen für ein bestimmtes Compliance-Regime verwenden.
Assured Workloads basiert auf den Einstellungen in Google Cloud und hilft Ihnen, Ihre Compliance-Verpflichtungen zu erfüllen. Assured Workloads bietet folgende Möglichkeiten:
- Wählen Sie Ihre Compliance-Richtlinie aus. Anschließend legt das Tool automatisch die grundlegenden Zugriffssteuerungen für das ausgewählte Regime fest.
- Legen Sie den Speicherort für Ihre Daten mithilfe von Organisationsrichtlinien fest, damit Ihre ruhenden Daten und Ihre Ressourcen in dieser Region verbleiben.
- Wählen Sie die Schlüsselverwaltungsoption (z. B. den Schlüsselrotationszeitraum) aus, die Ihren Sicherheits- und Complianceanforderungen am besten entspricht.
- Wählen Sie die Zugriffskriterien für Google-Supportmitarbeiter aus, um bestimmte regulatorische Vorgaben wie FedRAMP Moderate zu erfüllen. Sie können beispielsweise auswählen, ob Google-Supportmitarbeiter die entsprechenden Zuverlässigkeitsüberprüfungen absolviert haben.
- Verwenden Sie Google-owned and Google-managed encryption keys , die FIPS-140-2-konform sind und die FedRAMP Moderate-Compliance unterstützen. Für eine zusätzliche Kontrollebene und Aufgabentrennung können Sie kundenverwaltete Verschlüsselungsschlüssel (Customer-Managed Encryption Keys, CMEKs) verwenden. Weitere Informationen zu Schlüsseln finden Sie unter Ruhende und übertragene Daten verschlüsseln.
Zusätzlich zu Assured Workloads können Sie Google Cloud-Blueprints verwenden, die für Ihre Compliance-Anforderungen relevant sind. Sie können diese Blueprints ändern, um Ihre Sicherheitsrichtlinien in Ihre Infrastrukturbereitstellungen zu integrieren.
Die Blueprints und Lösungsleitfäden von Google enthalten empfohlene Konfigurationen und Terraform-Module, mit denen Sie eine Umgebung erstellen können, die Ihre Compliance-Anforderungen unterstützt. In der folgenden Tabelle sind Blueprints aufgeführt, die die Sicherheit und die Einhaltung von Compliance-Anforderungen betreffen.
| Anforderung | Blueprints und Lösungsleitfäden |
|---|---|
| FedRAMP | |
| HIPAA |
Compliance überwachen
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Cloud-Governance, -Risiko und -Compliance
- Logging, Überwachung und Prüfung
Bei den meisten Vorschriften müssen Sie bestimmte Aktivitäten, einschließlich des Zugriffs, überwachen. Folgendes können Sie beim Monitoring als Hilfe verwenden:
- Access Transparency: Logs nahezu in Echtzeit abrufen, wenn Google Cloud -Administratoren auf Ihre Inhalte zugreifen.
- Firewallregel-Logging: Zeichnen Sie TCP- und UDP-Verbindungen in einem VPC-Netzwerk für alle von Ihnen erstellten Regeln auf. Diese Logs können nützlich sein, um den Netzwerkzugriff zu prüfen oder frühzeitig auf eine unzulässige Netzwerknutzung hinzuweisen.
- VPC-Flusslogs: Zeichnen den von VM-Instanzen gesendeten oder empfangenen Netzwerkverkehr auf.
- Security Command Center Premium: Überwachung der Compliance mit verschiedenen Standards.
- OSSEC (oder ein anderes Open-Source-Tool): Logging der Aktivität von Personen mit Administratorzugriff auf die Umgebung.
- Key Access Justifications: Gründe für eine Schlüsselzugriffsanfrage aufrufen.
- Security Command Center-Benachrichtigungen: Sie erhalten Benachrichtigungen, wenn Probleme mit der Compliance auftreten. Sie können sich beispielsweise benachrichtigen lassen, wenn Nutzer die Bestätigung in zwei Schritten deaktivieren oder wenn Dienstkonten überprivilegiert sind. Sie können auch die automatische Korrektur für bestimmte Benachrichtigungen einrichten.
Empfehlungen zur Verwaltung Ihrer Datenhoheit
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Datenhoheit bietet Ihnen einen Mechanismus, durch den Google nicht auf Ihre Daten zugreifen kann. Sie genehmigen den Zugriff nur für Anbieterverhalten, dem Sie zustimmen. Beispielsweise können Sie Ihre Datenhoheit so verwalten:
- Verschlüsselungsschlüssel außerhalb der Cloud speichern und verwalten.
- Gewähren Sie Zugriff auf diese Schlüssel basierend auf detaillierten Zugriffsbegründungen.
- Aktive Daten mit Confidential Computing schützen
Betriebshoheit verwalten
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Die operative Souveränität sorgt dafür, dass Google-Mitarbeiter Ihre Arbeitslasten nicht beeinträchtigen können. Beispielsweise können Sie die operative Souveränität so verwalten:
- Beschränken Sie das Bereitstellen neuer Ressourcen auf bestimmte Anbieterregionen.
- Schränken Sie den Zugriff von Google-Mitarbeitern anhand vordefinierter Attribute wie der Staatsbürgerschaft oder dem geografischen Standort ein.
Softwarehoheit verwalten
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Die Softwarehoheit bietet Ihnen die Sicherheit, dass Sie die Verfügbarkeit Ihrer Arbeitslasten steuern und sie überall ausführen können. Außerdem können Sie diese Kontrolle haben, ohne von einem einzelnen Cloud-Anbieter abhängig oder an ihn gebunden zu sein. Die Softwarehoheit umfasst die Fähigkeit, Ereignisse zu überstehen, bei denen Sie schnell ändern müssen, wo Ihre Arbeitslasten bereitgestellt werden und welches Maß an externer Verbindung zulässig ist.
Google Cloudunterstützt beispielsweise Hybrid- und Multi-Cloud-Bereitstellungen, um Sie bei der Verwaltung Ihrer Softwarehoheit zu unterstützen. Wenn Sie sich aus Gründen der Datensouveränität für lokale Bereitstellungen entscheiden, ist Google Distributed Cloud eine Kombination aus Hardware und Software, die Google Cloud in Ihr Rechenzentrum bringt.
Empfehlungen zur Erfüllung von Datenschutzanforderungen
Google Cloud umfasst die folgenden Einstellungen, die den Datenschutz fördern:
- Standardmäßige Verschlüsselung aller Daten im Ruhezustand, während der Übertragung und bei der Verarbeitung.
- Schutzmaßnahmen vor Insiderzugriffen.
- Unterstützung zahlreicher Datenschutzbestimmungen.
Die folgenden Empfehlungen beziehen sich auf zusätzliche Kontrollen, die Sie implementieren können. Weitere Informationen finden Sie im Datenschutz-Center.
Datenstandort steuern
Diese Empfehlung ist für den folgenden Schwerpunktbereich relevant: Cloud-Governance, Risiko und Compliance.
Mit Datenstandort wird beschrieben, wo Ihre inaktiven Daten gespeichert werden. Die Anforderungen an den Datenstandort hängen von den Zielsetzungen von Systemdesigns, branchenüblichen Vorschriften, nationalen Gesetzen, Steuerbelangen und sogar der Kultur ab.
Die Steuerung des Datenstandorts beginnt mit Folgendem:
- Datentyp und Speicherort kennen.
- Ermitteln Sie, welche Risiken für Ihre Daten bestehen und welche Gesetze und Bestimmungen gelten.
- Sie können festlegen, wo Ihre Daten gespeichert werden oder wohin sie übertragen werden.
Um die Anforderungen an den Datenstandort zu erfüllen,können Sie in Google Cloud steuern, wo Ihre Daten gespeichert werden, wie auf sie zugegriffen wird und wie sie verarbeitet werden. Mit Richtlinien für Ressourcenstandorte können Sie einschränken, wo Ressourcen erstellt werden, und begrenzen, wo Daten zwischen Regionen repliziert werden. Mit dem Standortattribut einer Ressource lässt sich angeben, wo der Dienst bereitgestellt wird und wer ihn verwaltet. Weitere Informationen finden Sie unter Unterstützte Dienste für Ressourcenstandorte.
Vertrauliche Daten klassifizieren
Diese Empfehlung ist für den folgenden Schwerpunkt relevant: Datensicherheit.
Legen Sie fest, welche Daten vertraulich sind, und sorgen Sie dann dafür, dass diese ordnungsgemäß geschützt werden. Vertrauliche Daten können Kreditkartennummern, Adressen, Telefonnummern und andere personenidentifizierbare Informationen sein. Mit Sensitive Data Protection können Sie geeignete Klassifizierungen einrichten. Sie können dann Ihre Daten taggen und tokenisieren, bevor Sie sie in Google Cloudspeichern. Darüber hinaus bietet Knowledge Catalog einen Katalogdienst, der eine Plattform zum Speichern, Verwalten und Aufrufen Ihrer Metadaten bereitstellt. Weitere Informationen und ein Beispiel für die Datenklassifizierung und ‑de-identifizierung finden Sie unter Personenidentifizierbare Informationen mit Sensitive Data Protection de-identifizieren und re-identifizieren.
Zugriff auf sensible Daten sperren
Diese Empfehlung ist für die folgenden Schwerpunkte relevant:
- Datensicherheit
- Identitäts- und Zugriffsverwaltung
Platzieren Sie sensible Daten mit VPC Service Controls in einem eigenen Dienstperimeter. Mit VPC Service Controls verringern Sie das Risiko unerlaubten Kopierens oder unbefugten Übertragens von Daten (Daten-Exfiltration) aus von Google verwalteten Diensten. Mit VPC Service Controls können Sie Sicherheitsperimeter für die Ressourcen Ihrer von Google verwalteten Dienste konfigurieren und die Übertragung von Daten in und aus dem Perimeter steuern. Legen Sie für diese Daten die Zugriffssteuerung der Google Identitäts- und Zugriffsverwaltung (Google Identity and Access Management, IAM) fest. Konfigurieren Sie die Multi-Faktor-Authentifizierung (MFA) für alle Nutzer, die Zugriff auf sensible Daten benötigen.
Gemeinsame Verantwortung und Fate-Sharing in Google Cloud
In diesem Dokument werden die Unterschiede zwischen dem Modell der geteilten Verantwortung und dem Fate-Sharing in Google Cloudbeschrieben. Darin werden die Herausforderungen und Nuancen des Modells der gemeinsamen Verantwortung erläutert. In diesem Dokument wird beschrieben, was Fate-Sharing ist und wie wir gemeinsam mit unseren Kunden an der Herausforderung der Cloud-Sicherheit arbeiten.
Das Modell der gemeinsamen Verantwortung ist wichtig, um zu bestimmen, wie Sie Ihre Daten und Arbeitslasten in Google Cloudam besten schützen. Das Modell der geteilten Verantwortung beschreibt die Aufgaben, die Sie in puncto Sicherheit in der Cloud haben, und wie sich diese Aufgaben für Cloudanbieter unterscheiden.
Es ist jedoch nicht immer einfach, die gemeinsame Verantwortung zu verstehen. Das Modell erfordert ein umfassendes Verständnis jedes von Ihnen verwendeten Dienstes, die Konfigurationsoptionen, die jeder Dienst bereitstellt, und die Maßnahmen, die Google Cloudzum Schutz des Dienstes unternimmt. Jeder Dienst hat ein anderes Konfigurationsprofil und es kann schwierig sein, die beste Sicherheitskonfiguration zu ermitteln. Google ist der Meinung, dass das Modell der gemeinsamen Verantwortung nicht ausreicht, um Cloud-Kunden dabei zu unterstützen, bessere Sicherheitsergebnisse zu erzielen. Anstelle von gemeinsamer Verantwortung setzen wir auf Fate-Sharing.
Fate-Sharing umfasst das Erstellen und Betreiben einer vertrauenswürdigen Cloud-Plattform für Ihre Arbeitslasten. Wir bieten Best Practice-Anleitungen und sicheren, bestätigten Infrastrukturcode, mit dem Sie Ihre Arbeitslasten sicher bereitstellen können. Wir veröffentlichen Lösungen, die verschiedene Google Cloud -Dienste kombinieren, um komplexe Sicherheitsprobleme zu beheben. Darüber hinaus bieten wir innovative Versicherungsoptionen, mit denen Sie die zu akzeptierenden Risiken messen und minimieren können. Fate-Sharing erfordert eine engere Interaktion mit Ihnen, wenn Sie Ihre Ressourcen inGoogle Cloudschützen.
Gemeinsame Verantwortung
Sie sind der Experte für die Sicherheits- und behördlichen Anforderungen an Ihr Unternehmen und für die Anforderungen zum Schutz vertraulicher Daten und Ressourcen. Wenn Sie Ihre Arbeitslasten in Google Cloudausführen, müssen Sie die Sicherheitskontrollen ermitteln, die Sie in Google Cloud konfigurieren müssen, um Ihre vertraulichen Daten und jede Arbeitslast zu schützen. Um zu entscheiden, welche Sicherheitskontrollen implementiert werden sollen, müssen Sie die folgenden Faktoren berücksichtigen:
- Ihre Verpflichtungen zur Einhaltung regulatorischer Anforderungen
- Sicherheitsstandards und Risikomanagementplan Ihrer Organisation
- Sicherheitsanforderungen Ihrer Kunden und Anbieter
Durch Arbeitslasten definiert
Üblicherweise werden Verantwortlichkeiten basierend auf der Art der ausgeführten Arbeitslast und den erforderlichen Cloud-Diensten definiert. Cloud-Dienste umfassen die folgenden Kategorien:
| Clouddienst | Beschreibung |
|---|---|
| Infrastructure as a Service (IaaS) | Zu den IaaS-Diensten gehören Compute Engine, Cloud Storage sowie Netzwerkdienste wie Cloud VPN, Cloud-Load-Balancing undCloud DNS.
IaaS bietet Computing-, Speicher- und Netzwerkdienste on demand mit „Pay as you go“-Preise. Sie können IaaS verwenden, wenn Sie eine vorhandene lokale Arbeitslast mithilfe von Lift-and-Shift zur Cloud migrieren möchten oder wenn Sie Ihre Anwendung auf bestimmten VMs mit bestimmten Datenbanken oder Netzwerkkonfigurationen ausführen möchten. Bei IaaS liegt der Großteil der Sicherheitsaufgaben bei Ihnen und unsere Verantwortlichkeiten konzentrieren sich auf die zugrunde liegende Infrastruktur und physische Sicherheit. |
| Platform as a service (PaaS) | Zu den PaaS-Diensten gehören App Engine, Google Kubernetes Engine (GKE) und BigQuery.
PaaS bietet die Laufzeitumgebung, in der Sie Anwendungen entwickeln und ausführen können. Sie können PaaS verwenden, wenn Sie eine Anwendung erstellen (z. B. eine Website) und sich auf die Entwicklung statt auf die zugrunde liegende Infrastruktur konzentrieren möchten. Bei PaaS sind wir für mehr Kontrolle als bei IaaS verantwortlich. In der Regel variiert dies je nach den von Ihnen verwendeten Diensten und Funktionen. Sie übernehmen die Verantwortung für Kontrollen auf Anwendungsebene und für die IAM-Verwaltung. Sie sind für die Datensicherheit und den Clientschutz verantwortlich. |
| Software as a Service (SaaS) | SaaS-Anwendungen umfassen Google Workspace, Google Security Operations und SaaS-Anwendungen von Drittanbietern im Google Cloud Marketplace.
SaaS stellt Onlineanwendungen bereit, die Sie abonnieren oder bezahlen können. Sie können SaaS-Anwendungen verwenden, wenn Ihr Unternehmen nicht die internen Fachkenntnisse oder die Geschäftsanforderungen zum Erstellen der Anwendung hat, aber die Möglichkeit erfordert, Arbeitslasten zu verarbeiten. Bei SaaS sind wir für den Großteil der Sicherheitsaufgaben zuständig. Sie sind weiterhin für Ihre Zugriffssteuerung und die Daten verantwortlich, die Sie in der Anwendung speichern. |
| FaaS (Function as a Service) oder serverlos | FaaS bietet Entwicklern eine Plattform für die Ausführung kleiner Codefunktionen (Funktionen), die als Reaktion auf bestimmte Ereignisse ausgeführt werden. Sie verwenden FaaS, wenn Sie bestimmte Funktionen basierend auf einem bestimmten Ereignis ausführen möchten. Sie können beispielsweise eine Funktion erstellen, die bei jedem Hochladen von Daten in Cloud Storage ausgeführt wird, damit die Daten klassifiziert werden können. FaaS hat eine ähnliche Liste gemeinsamer Verantwortung wie SaaS. Cloud Run Functions ist eine FaaS-Anwendung. |
Das folgende Diagramm zeigt die Clouddienste und definiert, wie die Zuständigkeiten zwischen dem Cloudanbieter und dem Kunden geteilt werden.
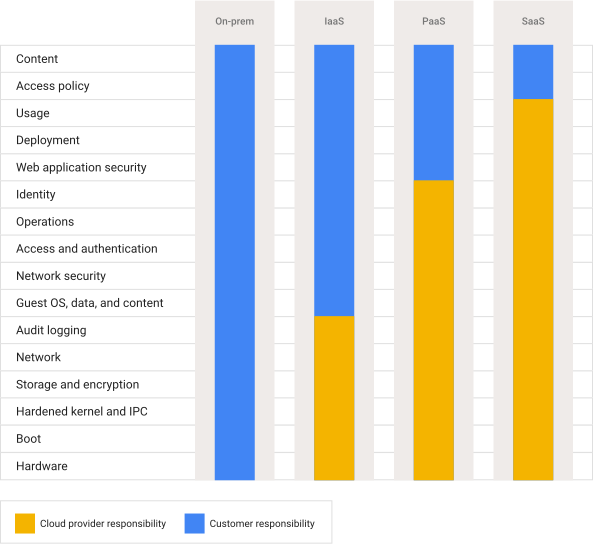
Wie das Diagramm zeigt, bleibt der Cloud-Anbieter immer für das zugrunde liegende Netzwerk und die zugrunde liegende Infrastruktur verantwortlich und die Kunden sind immer für ihre Zugriffsrichtlinien und Daten verantwortlich.
Nach Branchen- und regulatorischem Rahmen definiert
Verschiedene Branchen haben regulatorische Rahmenbedingungen, die die Sicherheitskontrollen definieren, die vorhanden sein müssen. Wenn Sie Ihre Arbeitslasten in die Cloud verschieben, müssen Sie Folgendes verstehen:
- Welche Sicherheitskontrollen liegen in Ihrer Verantwortung
- Welche Sicherheitskontrollen sind im Rahmen des Cloud-Angebots verfügbar
- Welche Standard-Sicherheitskontrollen werden übernommen
Übernommene Sicherheitskontrollen (z. B. unsere Standardverschlüsselung und Infrastrukturkontrollen) sind Steuerelemente, die Sie als Teil der Beweisführung zu Ihrem Sicherheitsstatus bei Prüfern und Aufsichtsbehörden bereitstellen können. Zum Beispiel definiert der Datensicherheitsstandard der Zahlungskartenindustrie (Payment Card Industry Data Security Standard, PCI DSS) Vorschriften für Zahlungsabwickler. Wenn Sie Ihr Unternehmen in die Cloud verschieben, werden diese Vorschriften zwischen Ihnen und Ihrem CSP aufgeteilt. Informationen dazu, wie die Verantwortlichkeiten aus dem PCI-DSS zwischen Ihnen undGoogle Cloudgeteilt werden, finden Sie unter: Google Cloud: Matrix der gemeinsamen Verantwortung (PCI-DSS).
Ein weiteres Beispiel in den USA ist der Health Insurance Portability and Accountability Act (HIPAA), der Standards zur Verarbeitung elektronischer Gesundheitsdaten (Personal Health Information, PHI) festlegt. Diese Verantwortlichkeiten werden auch zwischen dem CSP und Ihnen aufgeteilt. Weitere Informationen dazu, wie Google Cloud seine Verpflichtungen gemäß HIPAA erfüllt, finden Sie unter HIPAA-Compliance.
Andere Branchen (z. B. Finanzen oder Fertigung) haben auch Vorschriften, die festlegen, wie Daten erfasst, verarbeitet und gespeichert werden können. Weitere Informationen zur gemeinsamen Verantwortung in Bezug auf diese und dazu, wieGoogle Cloud unsere Verpflichtungen erfüllt, finden Sie im Center für Compliance-Ressourcen.
Nach Standort definiert
Abhängig von Ihrem Geschäftsszenario müssen Sie möglicherweise Ihre Verantwortlichkeiten anhand des Standorts Ihrer Geschäftsstellen, Ihrer Kunden und Ihrer Daten berücksichtigen. In verschiedenen Ländern und Regionen gibt es Bestimmungen, mit denen festgelegt wird, wie Sie die Daten Ihrer Kunden verarbeiten und speichern können. Wenn Ihr Unternehmen beispielsweise Kunden hat, die in der Europäischen Union wohnen, muss Ihr Unternehmen möglicherweise die Anforderungen der Datenschutz-Grundverordnung (DSGVO) erfüllen und Sie sind möglicherweise verpflichtet, Ihre Kundendaten in der EU selbst aufzubewahren. In diesem Fall sind Sie dafür verantwortlich, dass die erfassten Daten in den Google Cloud -Regionen in der EU verbleiben. Weitere Informationen dazu, wie wir unsere Verpflichtungen nach der DSGVO erfüllen, finden Sie unter DSGVO und Google Cloud.
Informationen zu den Anforderungen in Ihrer Region finden Sie unter Compliance-Angebote. Wenn Ihr Szenario besonders kompliziert ist, empfehlen wir Ihnen, sich an unser Vertriebsteam oder einen unserer Partner zu wenden, um die Evaluierung Ihrer Sicherheitsaufgaben vorzunehmen.
Herausforderungen für die gemeinsame Verantwortung
Obwohl die gemeinsame Verantwortung die Definition der Sicherheitsrollen ermöglicht, die Sie oder der Cloudanbieter haben, kann die gemeinsame Verantwortung weiterhin Herausforderungen schaffen. Sehen Sie sich die folgenden Szenarien an:
- Viele Verstöße gegen die Cloud-Sicherheit sind das direkte Ergebnis einer Fehlkonfiguration. Cloud-Produkte ändern sich ständig und neue werden kontinuierlich eingeführt. Mit den ständigen Veränderungen Schritt zu halten, kann überwältigend erscheinen. Kunden benötigen Cloud-Anbieter, um ihnen bewährte Best Practices zur Verfügung zu stellen und mit den Änderungen Schritt zu halten. Dabei beginnen sie standardmäßig mit Best Practices und haben eine grundlegende Basiskonfiguration.
- Obwohl die Aufteilung von Elementen nach Cloud-Diensten hilfreich ist, haben viele Unternehmen Arbeitslasten, für die mehrere Cloud-Diensttypen erforderlich sind. In diesem Fall müssen Sie berücksichtigen, wie verschiedene Sicherheitskontrollen für diese Dienste interagieren, einschließlich der Frage, ob sie sich zwischen Diensten überschneiden. Sie könnten beispielsweise eine lokale Anwendung haben, die Sie zu Compute Engine migrieren, Google Workspace für geschäftliche E-Mail-Adressen verwenden und BigQuery zur Analyse von Daten ausführen, um Ihre Produkte zu verbessern.
- Ihr Unternehmen und Ihre Märkte verändern sich ständig, durch Änderungen der Vorschriften, wenn Sie an neuen Märkten teilnehmen oder beim Erwerb anderer Unternehmen. In Ihren neuen Märkten gelten möglicherweise andere Anforderungen und Ihre neue Akquisition kann ihre Arbeitslasten in einer anderen Cloud hosten. Um die konstanten Änderungen zu verwalten, müssen Sie Ihr Risikoprofil ständig neu bewerten und in der Lage sein, neue Kontrollen schnell zu implementieren.
- Wie und wo Sie Ihre Datenverschlüsselungsschlüssel verwalten, ist eine wichtige Entscheidung, die mit Ihren Verantwortlichkeiten zum Schutz Ihrer Daten zusammenhängt. Welche Option Sie auswählen, hängt von Ihren rechtlichen Anforderungen ab, unabhängig davon, ob Sie eine Hybrid-Cloud-Umgebung ausführen oder noch eine lokale Umgebung haben, ebenso wie von der Vertraulichkeit der verarbeiteten und gespeicherten Daten.
- Das Vorfallmanagement ist ein wichtiger und häufig übersehener Bereich, in dem Ihre Verantwortlichkeiten und die Verantwortlichkeiten des Cloudanbieters nicht einfach definiert sind. Viele Vorfälle erfordern eine enge Zusammenarbeit und Unterstützung vom Cloudanbieter, um sie zu untersuchen und zu beheben. Andere Vorfälle können durch falsch konfigurierte Cloud-Ressourcen oder gestohlene Anmeldedaten verursacht werden. Es kann recht schwierig sein, die Best Practices für den Schutz Ihrer Ressourcen und Konten zu erfüllen.
- Advanced Persistent Threats (APT) und neue Sicherheitslücken können sich in einer Weise auf Ihre Arbeitslasten auswirken, die beim Start der Cloud-Transformation vielleicht noch nicht absehbar war. Es ist schwierig, in der sich ändernden Umgebung immer auf dem Laufenden zu bleiben und zu wissen, wer für die Mitigation von Bedrohungen verantwortlich ist, insbesondere wenn Ihr Unternehmen kein großes Sicherheitsteam hat.
Fate Sharing
Wir haben für Google Cloud das Fate-Sharing entwickelt, um die Herausforderungen zu meistern, denen das Modell der gemeinsamen Verantwortung nicht gerecht wird. Fate-Sharing konzentriert sich darauf, wie alle Parteien besser interagieren können, um die Sicherheit kontinuierlich zu verbessern. Fate-Sharing basiert auf dem Modell der gemeinsamen Verantwortung, da es die Beziehung zwischen Cloud-Anbieter und Kunden als laufende Partnerschaft zur Verbesserung der Sicherheit betrachtet.
Beim Fate-Sharing geht es darum, dass wir die Verantwortung dafür übernehmen, Google Cloudsicherer zu machen. Fate-Sharing umfasst den Einstieg in eine gesicherte Landing-Zone und eine klare und transparente Darstellung der empfohlenen Sicherheitskontrollen, -einstellungen und der zugehörigen Best Practices. Es hilft Ihnen mithilfe des Risikoschutzprogramms, Ihr Risiko bei der Cyberversicherung zu quantifizieren und zu verwalten. Unser Ziel ist es, das Standard-Framework für gemeinsame Verantwortung zu einem verbesserten Modell zu entwickeln, mit dem Sie Ihr Unternehmen schützen und Vertrauen in Google Cloudaufbauen können.
In den folgenden Abschnitten werden verschiedene Komponenten des Fate-Sharings beschrieben.
Hilfe beim Einstieg
Eine wichtige Komponente des Fate-Sharings sind die Ressourcen, die wir Ihnen zur Verfügung stellen, um Ihnen den Einstieg in eine sichere Konfiguration in Google Cloudzu erleichtern. Wenn Sie mit einer sicheren Konfiguration beginnen, verringert sich das Problem von Fehlkonfigurationen, die die Ursache der meisten Sicherheitsverstöße sind.
Zu unseren Ressourcen gehören:
- Blueprint für Unternehmensgrundlagen, in dem die wichtigsten Sicherheitsbedenken und unsere besten Empfehlungen behandelt werden.
Sichere Blueprints, mit denen Sie sichere Lösungen mit Infrastruktur als Code (IaC) bereitstellen und verwalten können. Für Blueprints sind unsere Sicherheitsempfehlungen standardmäßig aktiviert. Viele Blueprints werden von Google-Sicherheitsteams erstellt und als Produkte verwaltet. Dieser Support bedeutet, dass sie regelmäßig aktualisiert werden, einen strengen Testprozess durchlaufen und Attestierungen von Testgruppen von Drittanbietern erhalten. Blueprints umfassen Folgendes: Unternehmensgrundlagen – Blueprint und Gesichertes Data Warehouse – Blueprint.
Google Cloud Well-Architected Framework-Empfehlungen für die Einbindung von Sicherheit in Ihre Designs.
Leitfäden zur Navigation der Landing Zone führen Sie durch die wichtigsten Entscheidungen, die Sie treffen müssen, um eine sichere Grundlage für Ihre Arbeitslasten zu schaffen, einschließlich Ressourcenhierarchie, Onboarding von Identitäten, Sicherheit und Schlüsselverwaltung und Netzwerkstruktur.
Risk Protection Program
Fate-Sharing enthält auch das Risk Protection Program, das Ihnen hilft, die Leistungsfähigkeit von Google Cloud als Plattform zu nutzen, um Risiken zu verwalten, anstatt Cloud-Arbeitslasten lediglich als weitere Risikoquelle zu sehen, die Sie verwalten müssen. Das Risk Protection Program ist eine Zusammenarbeit von Google Cloud und zwei führenden Unternehmen im Bereich Cyberversicherungen, Munich Re und Allianz Global & Corporate Speciality.
Das Risk Protection Program enthält den Cyber Insurance Hub, der datengesteuerte Einblicke bietet, mit denen Sie Ihren Cloud-Sicherheitsstatus besser verstehen können. Wenn Sie nach einer Cyberversicherungsleistung suchen, können Sie diese Informationen aus dem Cyber Insurance Hub direkt mit unseren Versicherungspartnern teilen, um ein Angebot zu erhalten.
Hilfe bei der Bereitstellung und Governance
Fate-Sharing hilft auch bei der fortlaufenden Governance Ihrer Umgebung. Beispielsweise konzentrieren wir uns auf Produkte wie die folgenden:
- Assured Workloads: So können Sie Ihre Compliance-Anforderungen erfüllen.
- Security Command Center Premium, das Threat Intelligence, Bedrohungserkennung, Webscan und andere erweiterte Methoden zum Monitoring und Erkennen von Bedrohungen verwendet. Bietet auch die Möglichkeit, viele dieser Bedrohungen schnell und automatisch zu beheben.
- Mit Organisationsrichtlinien und Ressourceneinstellungen können Sie Richtlinien in Ihrer Hierarchie von Ordnern und Projekten konfigurieren.
- Policy Intelligence-Tools mit Informationen zum Zugriff auf Konten und Ressourcen.
- Confidential Computing, mit dem Sie aktive Daten verschlüsseln können.
- Kontrolle der Datenhoheit durch Partner, die in bestimmten Ländern verfügbar ist und bei der Durchsetzung der Anforderungen an den Datenstandort hilft.
Gemeinsame Verantwortung und Fate-Sharing in der Praxis
Berücksichtigen Sie im Rahmen des Planungsprozesses die folgenden Maßnahmen, um die geeigneten Sicherheitskontrollen zu verstehen und zu implementieren:
- Erstellen Sie eine Liste der Arbeitslasten, die Sie inGoogle Cloudhosten möchten, und ob diese IaaS-, PaaS- und SaaS-Dienste erfordern. Sie können das Diagramm der gemeinsamen Verantwortung als Checkliste verwenden, um herauszufinden, welche Sicherheitskontrollen Sie berücksichtigen müssen.
- Erstellen Sie eine Liste der regulatorischen Vorgaben, die Sie erfüllen müssen, und greifen Sie im Center für Compliance-Ressourcen auf Ressourcen zu, die sich auf diese Anforderungen beziehen.
- Überprüfen Sie die Liste der verfügbaren Blueprints und Architekturen im Architecture Center für die Sicherheitskontrollen, die Sie für Ihre jeweiligen Arbeitslasten benötigen. Die Blueprints enthalten eine Liste empfohlener Steuerelemente und den IaC-Code, den Sie zum Bereitstellen dieser Architektur benötigen.
- Verwenden Sie die Dokumentation zu Landing-Zones und die Empfehlungen im Leitfaden zu Unternehmensgrundlagen, um eine Ressourcenhierarchie und eine Netzwerkarchitektur zu entwerfen, die Ihren Anforderungen entsprechen. Sie können die angegebenen Blueprints für Arbeitslasten, wie das gesicherte Data Warehouse, verwenden, um Ihren Entwicklungsprozess zu beschleunigen.
- Prüfen Sie nach der Bereitstellung Ihrer Arbeitslasten, ob Sie Ihre Sicherheitsaufgaben erfüllen, mit Diensten wie Cyber Insurance Hub, Assured Workloads, Policy Intelligence-Tools und Security Command Center Premium.
Weitere Informationen finden Sie im CISO-Leitfaden zur Cloud-Transformation.
Nächste Schritte
- Lesen Sie die wichtigsten Sicherheitsgrundsätze.
- Machen Sie sich mit den verfügbaren Blueprints vertraut, einschließlich der Blueprints für Sicherheitsgrundlagen und Beispielen für Arbeitslasten wie dem gesicherten Data Warehouse.
- Weitere Informationen zum Fate-Sharing
- Informationen zu unserer zugrunde liegenden sicheren Infrastruktur finden Sie in der Übersicht über das Sicherheitsdesign der Infrastruktur von Google.
- Sehen Sie sich die Google Cloud -Steuerelemente an, die den Anforderungen des NIST Cybersecurity Framework entsprechen.