


במסמך הזה מוצגות שלוש אפשרויות ארכיטקטוניות להגדרת טופולוגיית רשת מסוג hub-and-spoke ב- Google Cloud. באפשרות הראשונה משתמשים ב-Network Connectivity Center, בשנייה בקישור בין רשתות VPC שכנות (peering) ובשלישית ב-Cloud VPN.
ארגון יכול להפריד עומסי עבודה לרשתות VPC נפרדות למטרות חיוב, בידוד סביבה ושיקולים אחרים. עם זאת, יכול להיות שהארגון יצטרך גם לשתף משאבים ספציפיים בין הרשתות האלה, כמו שירות משותף או חיבור לשרת מקומי. במקרים כאלה, כדאי למקם את המשאב המשותף ברשת מרכזית (שנקראת רשת ניתוב בהמשך המסמך הזה) ולצרף את רשתות ה-VPC האחרות כרשתות משניות (שנקראות רשתות עומס עבודה בהמשך המסמך הזה). בתרשים הבא מוצגת רשת מסוג Hub and Spoke עם שני עומסי עבודה של VPC, אבל אפשר להוסיף עוד עומסי עבודה של VPC.
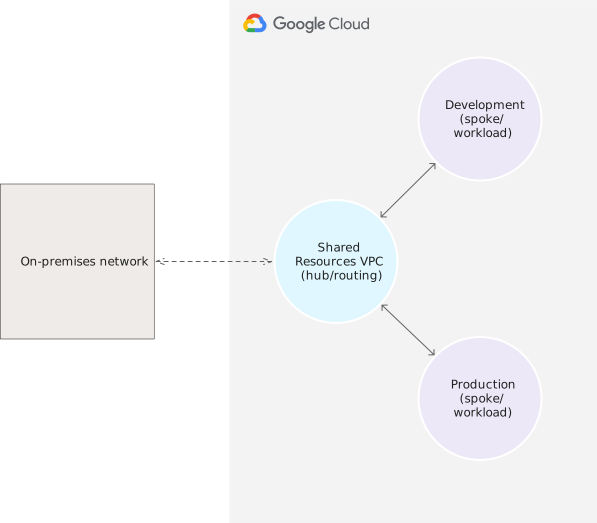
בדוגמה הזו, רשתות VPC נפרדות של עומסי עבודה משמשות לעומסי העבודה של יחידות עסקיות נפרדות בארגון גדול. כל רשת VPC של עומס עבודה מחוברת לרשת VPC מרכזית לניתוב, שמכילה שירותים משותפים ויכולה לשמש כנקודת הכניסה היחידה לענן מהרשת המקומית של הארגון.
סיכום האפשרויות
כשבוחרים אחת מהארכיטקטורות שמוסברות במסמך הזה, כדאי לשקול את היתרונות היחסיים של NCC, קישור בין רשתות VPC שכנות (peering) ו-Cloud VPN:
- NCC מספק רוחב פס מלא בין רשתות VPC של עומסי עבודה, ומספק טרנזיטיביות בין רשתות VPC של עומסי עבודה.
- קישור בין רשתות VPC שכנות (peering) מספק רוחב פס מלא בין רשתות VPC של עומסי עבודה לבין רשת ה-VPC של הניתוב. הוא לא מספק טרנזיטיביות בין רשתות VPC של עומסי עבודה. קישור בין רשתות VPC שכנות (peering) תומך בניתוב ל-NVA ברשתות VPC אחרות.
- שירות Cloud VPN מאפשר ניתוב טרנזיטיבי, אבל רוחב הפס הכולל (תנועה נכנסת פלוס תנועה יוצאת) בין הרשתות מוגבל לרוחבי הפס של המנהרות. אפשר להוסיף עוד מנהרות כדי להגדיל את רוחב הפס.
ארכיטקטורה באמצעות NCC
בתרשים הבא מוצגת רשת מסוג Hub and Spoke שמשתמשת ב-NCC.
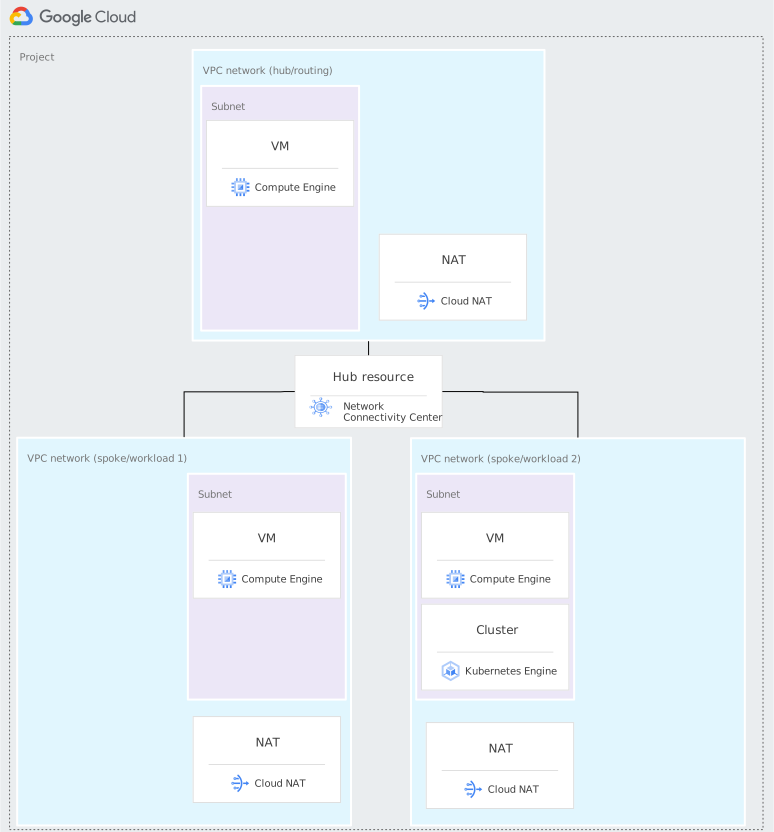
ל-NCC יש משאב מרכזי שמספק ניהול של מישור הבקרה, אבל הוא לא רשת מרכזית למישור הנתונים.
- NCC יכול לחבר את הרשתות באמצעות טופולוגיה של כוכב (רכזת וחישורים) או של רשת. שימוש בטופולוגיה של כוכב מונע תקשורת בין רשתות VPC מסוג spoke (רשתות VPC של עומסי עבודה), בעוד שבטופולוגיה של רשת אין מניעה כזו.
- רשת ה-VPC של הניתוב (המרכז) מחוברת לרשת המקומית באמצעות חיבורי Cloud VPN או Cloud Interconnect.
- אפשר להפיץ מסלולים דינמיים ברשתות VPC.
- המסלולים של Private Service Connect הם טרנזיטיביים בין רשתות VPC של עומסי עבודה.
- המסלולים של הגישה לשירותים פרטיים הם טרנזיטיביים בין רשתות VPC של עומסי עבודה באמצעות רשתות מסוג spoke של ספק השירות עבור שירותים רבים שסופקו על ידי Google. בשירותים שבהם המסלולים לא טרנזיטיביים, פתרון עקיף הוא לחבר את רשת ה-VPC של הלקוח לרשת ה-VPC של הניתוב באמצעות Cloud VPN במקום NCC.
- כל המכונות הווירטואליות ברשתות המקושרות יכולות לתקשר ברוחב הפס המלא של המכונות הווירטואליות.
- לכל רשת VPC של עומס עבודה ולרשת הניתוב של ה-VPC יש שער Cloud NAT לתקשורת יוצאת עם האינטרנט.
- הגדרנו קישור בין רשתות VPC והעברת נתונים ב-DNS כדי שעומסי עבודה ברשתות VPC של עומסי עבודה יהיו נגישים ממיקום מקומי.
ארכיטקטורה באמצעות קישור בין רשתות VPC שכנות (peering)
בתרשים הבא מוצגת רשת מסוג hub-and-spoke שמשתמשת בקישור (peering) בין רשתות VPC שכנות. קישור בין רשתות שכנות (peering) של VPC מאפשר תקשורת באמצעות כתובות IP פנימיות בין משאבים ברשתות VPC נפרדות. התעבורה נשארת ברשת הפנימית של Google ולא עוברת דרך האינטרנט הציבורי.
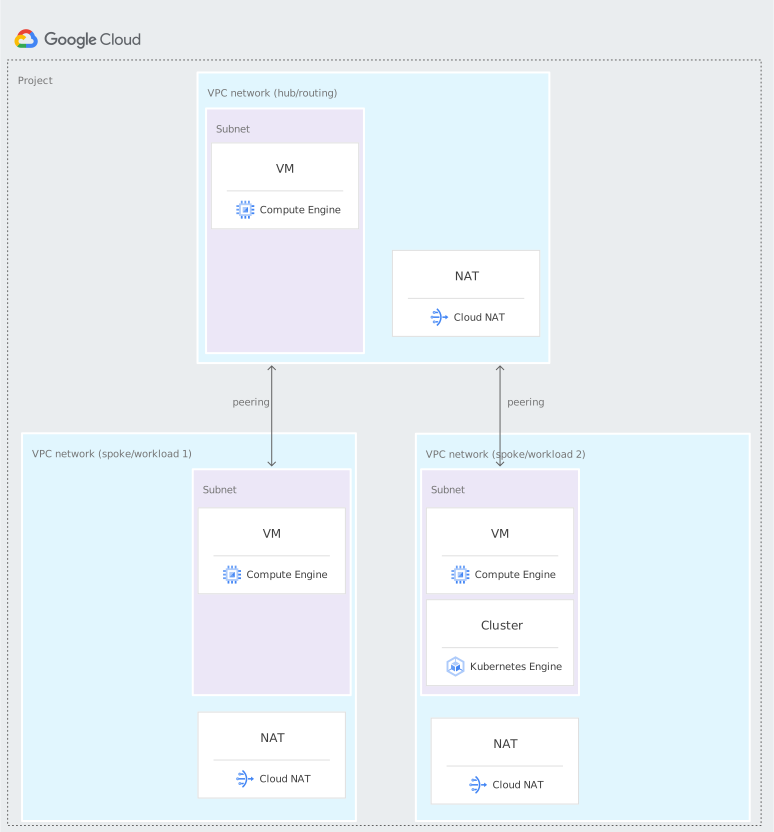
- לכל רשת VPC של עומס עבודה (רשת משנית) בארכיטקטורה הזו יש קשר של קישור בין רשתות שכנות עם רשת VPC מרכזית לניתוב (רשת ראשית).
- רשת ה-VPC של הניתוב מחוברת לרשת המקומית באמצעות חיבורי Cloud VPN או Cloud Interconnect.
- כל המכונות הווירטואליות ברשתות המקושרות יכולות לתקשר ברוחב הפס המלא של המכונות הווירטואליות.
- קישורים בין רשתות VPC שכנות הם לא טרנזיטיביים. בארכיטקטורה הזו, רשתות ה-VPC של עומס העבודה ושל המערכות המקומיות יכולות להעביר תנועה עם רשת הניתוב, אבל לא ביניהן. כדי לספק שירותים משותפים, אפשר להציב אותם ברשת הניתוב או לחבר אותם לרשת הניתוב באמצעות Cloud VPN.
- לכל רשת VPC של עומס עבודה ולרשת הניתוב של ה-VPC יש שער Cloud NAT לתקשורת יוצאת עם האינטרנט.
- הגדרנו קישור בין רשתות DNS והעברת DNS כדי שעומסי עבודה ברשתות VPC של עומסי עבודה יהיו נגישים מהסביבה המקומית.
ארכיטקטורה באמצעות Cloud VPN
היכולת להרחבה של טופולוגיית רכזת-הסתעפות שמשתמשת בקישור בין רשתות VPC שכנות (peering) כפופה למגבלות של קישור בין רשתות VPC שכנות (peering). כמו שצוין קודם, קישורים בין רשתות VPC שכנות לא מאפשרים תעבורה טרנזיטיבית מעבר לשתי רשתות ה-VPC שמקושרות ביניהן. בתרשים הבא מוצגת ארכיטקטורת רשת חלופית מסוג hub-and-spoke שמשתמשת ב-Cloud VPN כדי להתגבר על המגבלות של קישור בין רשתות VPC שכנות (peering).
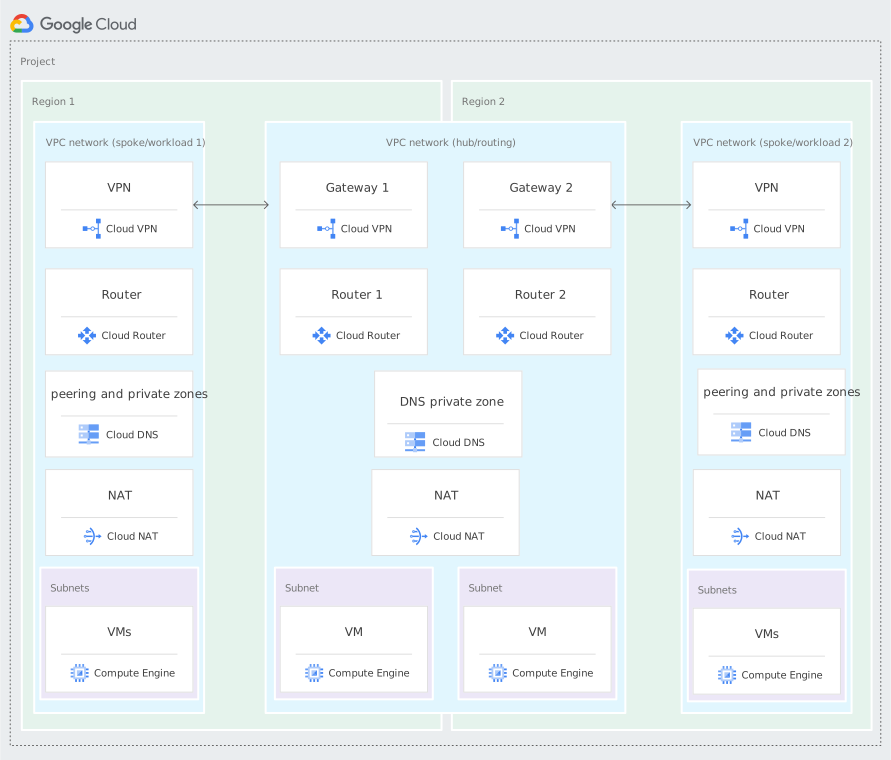
- מנהרות IPsec VPN מחברות כל עומס עבודה (רשת מסוג Spoke) לרשת VPC של ניתוב (רשת מסוג Hub).
- אזור DNS פרטי ברשת הניתוב, ואזור DNS פרטי ואזור DNS של שותפות קיימים בכל רשת עומס עבודה.
- הקשרים הם טרנזיטיביים. רשתות ה-VPC המקומיות והמקושרות יכולות להגיע זו לזו דרך רשת הניתוב, אבל אפשר להגביל את זה.
- רוחב הפס בין הרשתות מוגבל על ידי רוחבי הפס הכוללים של המנהרות.
- לכל עומס עבודה (רכזת) VPC ולרשת הניתוב VPC יש שער Cloud NAT לתקשורת יוצאת עם האינטרנט.
- קישור מעבר בין רשתות שכנות (peering) של VPC לא מספק הודעות על מסלולי מעבר.
- הגדרנו קישור בין רשתות VPC והעברת נתונים ב-DNS כדי שעומסי עבודה ברשתות VPC של עומסי עבודה יהיו נגישים ממיקום מקומי.
חלופות עיצוב
כדאי לשקול את החלופות האדריכליות הבאות לחיבור משאבים שפריסתם מתבצעת ברשתות VPC נפרדות ב- Google Cloud:
קישוריות בין רשתות spoke באמצעות שער ברשת ה-VPC לניתוב
כדי להפעיל תקשורת בין רשתות spoke, אפשר לפרוס מכשיר וירטואלי לרשת (NVA) או חומת אש מהדור הבא (NGFW) ברשת ה-VPC של הניתוב, כדי שישמשו כשער לתנועה בין רשתות spoke.
כמה רשתות VPC משותפות
יוצרים רשת VPC משותפת לכל קבוצת משאבים שרוצים לבודד ברמת הרשת. לדוגמה, כדי להפריד בין המשאבים שמשמשים לסביבות ייצור ולסביבות פיתוח, יוצרים רשת VPC משותפת לייצור ורשת VPC משותפת נוספת לפיתוח. לאחר מכן, מקשרים בין שתי רשתות ה-VPC כדי לאפשר תקשורת בין רשתות ה-VPC. משאבים בפרויקטים נפרדים של כל אפליקציה או מחלקה יכולים להשתמש בשירותים מרשת ה-VPC המשותפת המתאימה.
כדי ליצור קישוריות בין רשתות ה-VPC לבין הרשת המקומית, אפשר להשתמש במנהרות VPN נפרדות לכל רשת VPC, או בחיבורי VLAN נפרדים באותו חיבור Dedicated Interconnect.
המאמרים הבאים
- פריסה של רשת מסוג Hub-and-Spoke באמצעות terraform.
- מידע על חיבור טופולוגיית רכזת וחישורים לרשתות מקומיות ולעננים אחרים זמין במדריך לתכנון רשתות חוצות ענן.
- אפשרויות נוספות לחיבור של כמה רשתות VPC
- שיטות מומלצות לבניית טופולוגיה מאובטחת ועמידה בענן, שעברה אופטימיזציה מבחינת עלות וביצועים