


במסמך הזה מפורטות שיטות מומלצות לאבטחה, לניהול ולהפעלה של קצה עורפי של האינטרנט של הדברים (IoT) ב- Google Cloud. בפתרון IoT, קצה עורפי של IoT מחבר בין מכשירי קצה למשאבים אחרים. המאמר הזה מתמקד בקצוות העורפיים הבאים של IoT: מתווך של פרוטוקול MQTT ופלטפורמת IoT.
המסמך הזה הוא חלק מסדרת מסמכים שמספקים מידע על ארכיטקטורות של IoT ב- Google Cloud ועל מעבר מ-IoT Core. המסמכים האחרים בסדרה הזו כוללים את:
- סקירה כללית על ארכיטקטורות של מכשירים מחוברים ב- Google Cloud
- ארכיטקטורת ברוקר MQTT עצמאית ב- Google Cloud
- ארכיטקטורת המוצר של פלטפורמת IoT ב- Google Cloud
- שיטות מומלצות להרצת קצה עורפי של IoT ב- Google Cloud (המסמך הזה)
- מכשיר בארכיטקטורת Pub/Sub אל Google Cloud
- שיטות מומלצות להקצאה ולהגדרה אוטומטיות של מערכות ושרתים בקצה הרשת ובמחשבים פיזיים
במסמך הזה מפורטות שיטות מומלצות להקצאה ולניהול של פרטי כניסה למכשירים, לאימות ולבקרת גישה למכשירי קצה של בקרה, ולאפשרות של מכשירי קצה של IoT לגשת למשאבי Google Cloud .
ארכיטקטורת IoT
ארכיטקטורת IoT כוללת שירותים שמאפשרים להקצות ולנהל את פרטי הכניסה של המכשירים, לאמת את מכשירי הקצה ולבקר את הגישה אליהם, ולאפשר למכשירי הקצה לגשת למשאבים של Google Cloud . במאמר הזה נדון בשתי ארכיטקטורות של קצה עורפי של IoT: אחת שמשתמשת ב-MQTT broker והשנייה שמשתמשת בפלטפורמת IoT. ההבדלים העיקריים באבטחה בין שני הקצוות העורפיים האלה הם זהות המכשיר וניהול המכשיר. פלטפורמות IoT מספקות את היכולות האלה כחלק מהמערכת שלהן, ואילו ברוקרים של MQTT דורשים מכם לספק את היכולות האלה.
התרשים הבא מתאר את ארכיטקטורת ה-IoT.
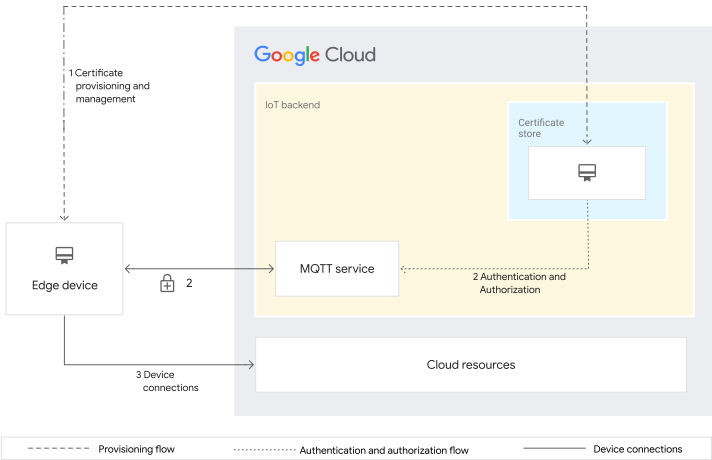
בארכיטקטורה מוצגים השירותים שנדרשים לשלושת התהליכים הבאים:
הקצאת הרשאות ידנית של אישורים, שהיא התהליך שצריך להשלים כדי להכין מכשיר קצה להגדרה.
אימות והרשאה, כולל סכימת האימות שבה מכשיר הקצה וה-MQTT broker או פלטפורמת ה-IoT משתמשים כדי לאמת זה את זה.
חיבורים בין מכשירי קצה לשירותי Google Cloud , שהם משימות שמכשיר הקצה משלים כדי להתחבר למשאבי ענן ולהעלות או להוריד נתונים.
המסמך הזה מתמקד בעיקר בשיטות מומלצות לאבטחה בהקצאה ובאימות.
הארכיטקטורה משתמשת בשילוב של השירותים והתכונות הבאים:
- מכשיר קצה (כמו מכשיר רפואי) שאתם פורסים בקצוות של הסביבה שלכם, וקרוב מבחינה גיאוגרפית לנתונים שאתם רוצים לעבד. מכשירי הקצה מתחברים באופן דו-כיווני לקצה העורפי של ה-IoT, כלומר הם יכולים לשלוח הודעות לקצה העורפי של ה-IoT ולקבל ממנו הודעות.
- קצה עורפי של IoT שיכול להיות מתווך MQTT או פלטפורמת IoT.
- ברוקר MQTT מספק ממשק מאובטח למכשירי קצה כדי להתחבר באמצעות פרוטוקול MQTT. למתווכים של MQTT אין יכולות לניהול מכשירים ולזיהוי מכשירים, והם מסתמכים על מערכות חיצוניות שיספקו אותן.
- פלטפורמת IoT היא אפליקציה בענן שמכשירי קצה מתחברים אליה ומתקשרים איתה. פלטפורמות IoT מספקות ממשק מאובטח למכשירי קצה כדי להתחבר באמצעות פרוטוקול MQTT. לכל פלטפורמת IoT יש הטמעת אבטחה משלה, שקובעת איך היא מאמתת מכשירי קצה ונותנת להם הרשאות, ואיך היא מנהלת את זהויות המכשירים.
- מאגר אישורים מרכזי שמארח את האישורים של כל מכשירי הקצה.
- משאבים בענן שמכשירי הקצה צריכים לגשת אליהם.
הקצאת מכשיר קצה
כדי שמכשיר קצה יוכל להתחבר לעומסי העבודה בקצה העורפי, צריך להקצות לו אישור. יש שני תרחישים עיקריים שקובעים איך מקצים את האישור:
אם הפתרון שלכם מבוסס על מכשירים מסחריים וגנריים, יש לכם שליטה מלאה על תהליך ההקצאה אחרי רכישת המכשיר.
אם אתם משתמשים במכשירים בהתאמה אישית, תהליך ההקצאה הראשוני מתרחש במהלך ייצור המכשירים, ואתם צריכים לשלב את תהליך ההקצאה עם הספקים והיצרנים שלכם.
בשני התרחישים, צריך ליצור אישורי מכשיר עם שרשרת אמון שמקושרת לרשות אישורי בסיס (CA). האישורים האלה מאמתים את זהות המכשיר ועוזרים לוודא שהעדכונים והשינויים שבוצעו במכשיר הם של גורמים מהימנים. משתמשים ברשות אישורים (CA) כמו Certificate Authority Service כדי לבצע את המשימות הבאות:
- יוצרים ומאחסנים את אישור ה-CA הבסיסי באופן מאובטח.
- יוצרים ומאחסנים אישורי CA משניים לחתימה על אישורי המכשיר, אם צריך.
- לבקש אישורי מכשיר ולחתום עליהם.
- אם צריך, מגדירים ומפיצים הרשאות לרשויות אישורים משניות לספקים וליצרנים.
- לבטל אישורי מכשירים כשאין בהם יותר צורך או אם חושדים שהמכשיר נפרץ.
כדי להקצות אישור מכשיר, צריך לבצע את המשימות הבאות:
אם במכשיר שלכם יש פתרון אבטחה מבוסס-חומרה וחסין לחבלות, כמו רכיב מאובטח (SE) או מודול אבטחת חומרה (HSM) שמאחסן את המפתחות הפרטיים באופן מקומי, והמפתחות הפרטיים אף פעם לא נחשפים לגורמים חיצוניים, בצעו את הפעולות הבאות:
- יוצרים את זוג המפתחות הציבורי-פרטי באמצעות פתרון האבטחה שמבוסס על חומרה ונתמך במכשיר.
- מבקשים אישור באמצעות בקשה לחתימה על אישור (CSR).
אם אתם לא משתמשים בפתרון אבטחה מבוסס-חומרה כדי ליצור זוג מפתחות ציבורי-פרטי, השתמשו ב-CA כדי ליצור את המפתחות והאישור. מידע נוסף מופיע במאמר שימוש במפתח שנוצר באופן אוטומטי. האישור שמורידים בשיטה הזו כבר חתום.
אחרי שיוצרים אישור מכשיר וחותמים עליו, מתקינים את האישור החתום במכשיר הקצה ושומרים אותו במאגר אישורים מרכזי, כמו Secret Manager.
למידע נוסף, קראו את המאמר איך פורסים תשתית מאובטחת ואמינה של מפתח ציבורי באמצעות שירות ה-CA של Google Cloud (PDF).
למידע על שיטות מומלצות אחרות להקצאת משאבים, קראו את המאמר שיטות מומלצות להקצאה אוטומטית של משאבים ולהגדרה אוטומטית של מערכות ושרתים בקצה הרשת ובשרתים פיזיים.
יש שלושה סוגים של אישורים שמשמשים לאבטחת פתרון IoT:
אישור ה-CA הבסיסי מספק את הבסיס לשרשרת האמון של כל האישורים האחרים במערכת. עומסי העבודה בקצה העורפי משתמשים באישור הבסיס כדי לאמת את אישורי הלקוח, ומכשירי הקצה משתמשים באישור הבסיס כדי לאמת את אישור השרת. אתם צריכים להפיץ את אישור הבסיס גם לקצה העורפי של ה-IoT וגם למכשירי הקצה.
אישורי ה-CA ברמת הביניים מספקים שרשרת אמון שמושרשת ב-CA הבסיסי. אתם יכולים להשתמש ברשויות אישורים ביניים להקצאת הרשאות או לצרכים תפעוליים, כמו מתן גישה לרשויות אישורים ביניים ליצרנים, או כדי להטמיע תהליכים גמישים לניהול רשויות אישורים.
אישורי השרת משמשים לאבטחת נקודות הקצה שנחשפות על ידי הקצה העורפי של ה-IoT. יש לכם אישורי שרת לאלגוריתמים השונים של ההצפנה שנקודות הקצה שלכם צריכות לתמוך בהם. אישורים לשרת מקושרים לאישור ה-CA הבסיסי. מנהל סודות מנהל ומאחסן את החלקים הפרטיים והציבוריים של אישורי השרת. אתם צריכים להגדיר את הקצה העורפי של ה-IoT עם אישורי השרת והמפתחות הפרטיים התואמים שלהם.
אישורי הלקוח משמשים לזיהוי מכשירי קצה. לכל מכשיר קצה יש לפחות אישור לקוח אחד, כלומר מספר האישורים שיש לכם גדל ככל שמספר מכשירי הקצה בסביבה שלכם גדל. אישורי לקוח מקושרים לרשות אישורים ברמה הבסיסית (root CA). אתם צריכים להפיץ את אישורי הלקוח למכשירי הקצה ול-IoT בקצה העורפי.
תהליך ליצירת אישור מכשיר באמצעות HSM או SE
בתרשים הבא אפשר לראות איך מוקצה אישור למכשיר כשמשתמשים ב-HSM או ב-SE.
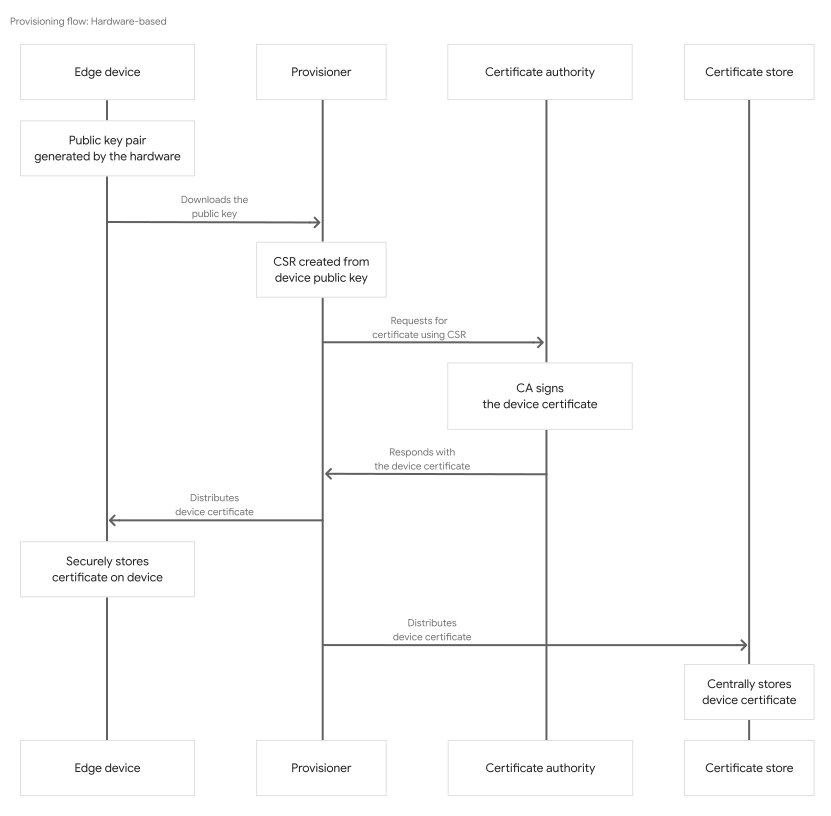
בתרשים הזה מתרחשים השלבים הבאים:
- מכשיר הקצה יוצר את זוג המפתחות הציבוריים בחומרה.
- אתם מורידים את המפתח הציבורי ויוצרים בשבילו בקשה לחתימה על אישור (CSR).
- אתם שולחים את ה-CSR לרשות האישורים כדי לבקש אישור.
- רשות האישורים מבצעת את הפעולות הבאות:
- חתימת האישור.
- החזרת האישור החתום למנהל ההקצאות.
- הכלי לניהול הקצאות מבצע את הפעולות הבאות:
- שליחת האישור החתום למכשיר הקצה.
- שומר את האישור החתום במאגר האישורים המרכזי.
- מכשיר הקצה מאחסן את האישור במיקום מאובטח.
תהליך ליצירת אישור מכשיר באמצעות ה-CA
בתרשים הבא אפשר לראות איך מקצים אישור למכשיר כשמשתמשים ברשות אישורים.
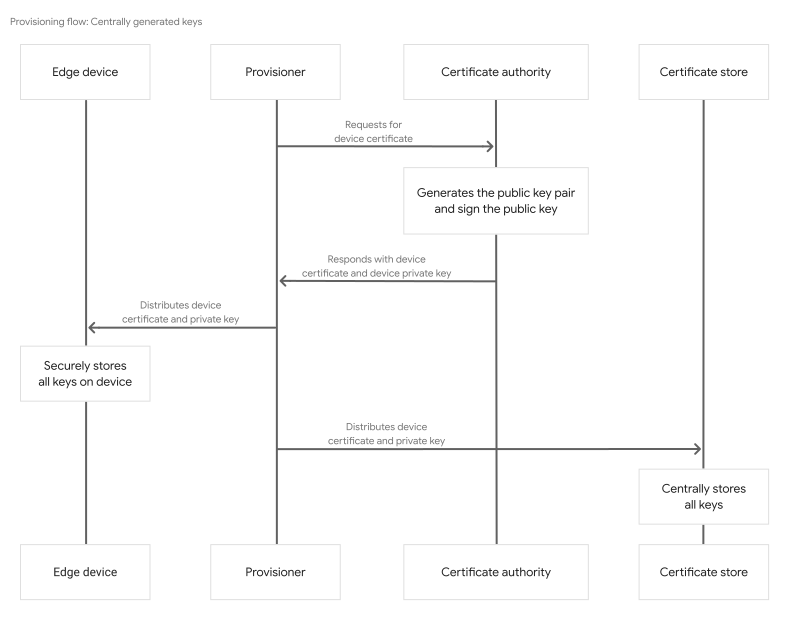
בתרשים הזה מתרחשים השלבים הבאים:
- מנהל ההקצאה מבקש מרשות האישורים לשלוח אישור חתום למכשיר.
- רשות האישורים מבצעת את הפעולות הבאות:
- יוצר זוג מפתחות ציבורי-פרטי וחותם על המפתח הציבורי.
- החזרת אישור המכשיר והמפתח הפרטי למקצה.
- הכלי לניהול הקצאות מבצע את הפעולות הבאות:
- שליחת האישור והמפתח הפרטי למכשיר הקצה.
- שומר את האישור ואת המפתח הפרטי במאגר האישורים המרכזי.
- מכשיר הקצה מאחסן את האישור ואת המפתח הפרטי במיקום מאובטח.
אם אתם רוצים לאחסן את המפתח הפרטי במקום אחד (המכשיר), אל תאחסנו אותו במאגר הסודות המרכזי. עם זאת, אם אתם מאחסנים את המפתח הפרטי מחוץ למאגר הסודות המרכזי ומאבדים את הגישה למפתח הפרטי, המכשיר צריך לעבור שוב את תהליך ההקצאה.
אימות מכשירים לפני חתימה על אישורים
כדי ליצור אישור מכשיר (במכשיר או באמצעות רשות אישורים), המכשיר ורשות האישורים צריכים לתקשר ולאמת זה את זה.
בלי אימות מתאים, יכול להיות שהרשות לאישורים תסמוך בטעות על מכשיר זדוני. לדוגמה, תוקף שיודע איך להגיע לתשתית החתימה על אישורים של רשות האישורים שלכם, יכול לפרוס מכשיר זדוני שמבקש מרשות האישורים לחתום על אישור. אם לא הגדרתם אימות מכשיר, יכול להיות שרשות האישורים תחתום על האישור שהמכשיר הזדוני מציג. אם רשות האישורים חותמת על האישור, המכשיר הזדוני יכול לתקשר עם הקצה העורפי כמכשיר מהימן.
כדי למנוע ממכשירים זדוניים לתקשר עם ה-CA, מומלץ לבצע את הפעולות הבאות:
- הטמיעו מנגנון אימות למכשירים שעדיין לא מהימנים.
- לאמת את האותנטיות של כל מכשיר שמבקש אימות.
- לאמת את המכשיר לפני שהוא מבקש מה-CA ליצור אישור חדש או לחתום על אישור קיים.
קשה להטמיע מנגנון אימות בשלב הזה של תהליך ההקצאה. אי אפשר להסתמך על אישורי מכשירים כדי לאמת מכשירים, כי למכשיר עדיין אין אישור חתום מרשות האישורים. יכולות להיות כמה סיבות לכך שאין אישור חתום:
- המכשיר עדיין לא יצר אישור.
- המכשיר עדיין לא שלח בקשת CSR לרשות האישורים.
- רשות האישורים עדיין לא שלחה את האישור החתום בחזרה למכשיר.
אחת מהדרכים לפתור את הבעיה היא להרחיב את תהליך הקצאת המכשירים, כך שבכל מכשיר שרוצים או צריכים לאמת יתבצעו הפעולות הבאות:
- יוצרים אישור הקצאה שמשמש רק לאימות המכשיר מול התשתית לחתימה על אישורים.
- חותמים על אישור הקצאת ההרשאות באמצעות רשות האישורים.
- מאחסנים את אישור ההקצאה החתום ב-SE או ב-HSM במכשיר.
- שומרים את אישור ההקצאה החתום בקצה העורפי של Google Cloud.
לפני שהמכשיר מקבל גישה לתשתית החתימה על אישורים של רשות האישורים, המכשיר צריך להציג את אישור ההקצאה. הוא צריך להציג את האישור כדי שתוכלו לאמת את התקינות והאותנטיות שלו, ולקבוע אם האישור תואם לאחד מהאישורים לניהול הקצאות שמאוחסנים בקצה העורפי של Google Cloud . אם האימות מצליח, המכשיר יכול לגשת לתשתית החתימה על האישורים של הרשות לאישורים, ותהליך הקצאת האישורים יכול להימשך.
יש הבדלים בין אישור הקצאה לבין אישור מהימן לחלוטין. אישור הקצאת הרשאות נותן גישה רק לכמות מינימלית של שירותים ותשתית. יצירת אישור הקצאה מאפשרת לרשות האישורים לאמת שהמכשיר מקורי לפני שהיא מחשיבה אותו כמהימן לחלוטין ומנפיקה אישור מהימן לחלוטין.
הרחבה של התהליך הזה היא שאתם יכולים להשתמש ברשויות אישורים משניות שיצרני המכשירים יכולים לגשת אליהן, יחד עם רשות האישורים שלכם, כדי לחתום על אישורי הקצאה. לדוגמה, יצרן יכול לחתום על אישורי ההקצאה של מכשיר אחרי שהוא משלים את תהליך הייצור של המכשיר. לאחר מכן תוכלו לאמת את החתימות האלה כדי לוודא שהמכשיר מקורי.
אם מכשיר נפרץ לפני שהוא הוקצה, מומלץ להסיר את אישור ההקצאה התואם מה-backend של Google Cloud, כדי שהמכשיר לא יוכל להתחיל את התהליך לקבלת אישור מהימן לחלוטין, כי הוא לא יוכל לבצע אימות מול ה-CA.
שיטות מומלצות לזהות המכשיר
בקטע הזה מתוארות השיטות המומלצות לזהויות של מכשירים.
שימוש בספק זהויות עם מתווכי MQTT
מתווכי MQTT מאמתים מכשירי קצה באמצעות פרטי הכניסה של המכשירים שסופקו על ידי פלאגינים, מסדי נתונים וקבצים. כדי לנהל את זהויות המכשירים באופן שיטתי וניתן להרחבה, השתמשו בספק זהויות (IdP). ספק הזהויות מנהל את הזהויות ופרטי הכניסה של כל המכשירים, ומשמש כמקור המהימן הראשי לזהויות של המכשירים.
כדי לעדכן את זהות המכשיר ב-MQTT broker, צריך להטמיע שכבת שילוב ספציפית למערכת. למידע נוסף על ניהול פרטי הכניסה של המכשיר, קראו את המאמר הקצאת מכשיר קצה.
שימוש בזהויות הדיגיטליות של פלטפורמת ה-IoT כמקור האמין
לפלטפורמת ה-IoT יש אמצעי אבטחה שמנהלים את מזהי המכשירים ואת פרטי הכניסה של המכשירים, ומאמתים ונותנים הרשאות למכשירים שמנסים לגשת לפלטפורמה. אמצעי האבטחה האלה עוזרים לוודא שרק מכשירים מורשים יכולים לגשת לפלטפורמת ה-IoT, ועוזרים לשמור על תקינות הנתונים.
מוודאים שזהויות המכשירים שמנוהלות על ידי פלטפורמת ה-IoT מייצגות את מקור האמת הראשי של כל המכשירים שפלטפורמת ה-IoT מנהלת. רכיבים אחרים בפתרון IoT שצריכים את פרטי הזהות של המכשיר צריכים להסתמך על מערכת האבטחה של פלטפורמת ה-IoT. פלטפורמת ה-IoT מעניקה זכויות גישה למכשירים ומפיצה את כל שינויי האבטחה בפתרון ה-IoT.
שיטות מומלצות לחיבור לרשת
חשוב לאבטח את הקישוריות לרשת מהסיבות הבאות:
- רשתות מאובטחות עוזרות לוודא שהמכשיר מתחבר לקצה העורפי הנכון. לדוגמה, רשת מאובטחת יכולה למנוע זיוף DNS, מתקפה שבה מנסים להסיט מכשירים להתחברות לקצה עורפי זדוני שנשלט על ידי התוקפים.
- רשתות מאובטחות עוזרות לוודא שצדדים שלישיים לא יכולים לקרוא את תנועת הנתונים שלכם. לדוגמה, רשת מאובטחת יכולה למנוע התקפת אדם בתווך, שבה התוקפים קוראים את התנועה בין המכשיר שלכם לבין הקצה העורפי.
להשתמש ב-Transport Layer Security (TLS) כדי להגן על התקשורת ברשת בין מכשירי הקצה לבין עומסי העבודה בקצה העורפי.
הרחיבו את TLS באמצעות mTLS כדי להטמיע סכימת אימות הדדית שמאפשרת לשני הצדדים המחוברים לזהות זה את זה.
במאמרים Standalone MQTT broker architecture on Google Cloud ו-IoT platform product architecture on Google Cloud מוסבר איך משתמשים ב-TLS.
שיטות מומלצות לניהול אישורים של מתווכים בפרוטוקול MQTT
בקטע הזה מתוארות שיטות מומלצות לניהול אישורים כשמשתמשים בשרתי MQTT.
אחסון אישורים באופן מרוכז
לאחסן ולנהל אישורי שרת ואישורי מכשיר במיקום מרכזי. באופן ספציפי, חשוב לוודא שהגדרתם את אמצעי הבקרה הבאים:
- מלאי של כל המכשירים והאישורים שלהם, ושל נקודות הקצה של השרת והאישורים שלהן.
- מידע נוסף על האישורים, כמו התוקף שלהם.
- היכולת להוסיף ולהסיר אישורים למכשירים כדי שהמכשירים יוכלו להתחבר באמצעות אישורים חדשים.
- הרשאות גישה למאגר האישורים המרכזי, כדי להגביל את הפעולות שהתפקידים השונים בקצה העורפי יכולים לבצע עם האישורים.
השתמשו בפתרון לאחסון ולניהול של סודות, כמו Secret Manager או HashiCorp Vault. באמצעות Secret Manager תוכלו ליצור גרסאות, לעדכן ולבטל את התוקף של פרטי הכניסה של המכשיר, וגם לנהל את כללי מדיניות הגישה לפרטי הכניסה.
בפלטפורמת IoT, מטמיעים גישה לפרטי הכניסה באמצעות גישה ל-Secret Manager API.
הגנה על אישורים במכשירי קצה
כדי לאחסן אישורים ומפתחות במכשירי הקצה, השתמשו בסביבת מחשוב אמינה מקומית או במאגר אישורים כדי להגן על פרטי הכניסה ולחסום גישה לא מורשית. אם אתם צריכים לאחסן חומר סודי במכשירים, הצפינו את החומר באמצעות טכניקות כמו הצפנת Flash, ואחסנו אותו ברכיבים חסינים לחבלות כדי למנוע חילוץ נתונים לא מורשה.
סנכרון מאגר האישורים המרכזי עם מאגר האישורים של מתווך ה-MQTT
כדי לבצע אימות מבוסס-אישור, למתווכי MQTT צריכה להיות גישה למאגרי האישורים של הלקוחות. לכן, צריך לסנכרן את מאגרי האישורים של מתווכי MQTT עם מאגר האישורים המרכזי. מוודאים ששינויים במאגר האישורים המרכזי, כמו הוספה, עדכון ומחיקה של אישורים, מסונכרנים עם מאגר האישורים של מתווך ה-MQTT. מתווכים של פרוטוקול MQTT משתמשים במאגרי אישורים כמו MySQL, PostgresDB ו-Java Key Store. בהתאם למאגר האישורים שבו משתמש מתווך ה-MQTT, צריך לוודא שהתהליכים הבאים קיימים:
- תהליך שמנטר שינויים במאגר האישורים המרכזי ומודיע לתהליך הסנכרון.
- תהליך שבו שינויים במאגר האישורים המרכזי מסונכרנים עם מאגר האישורים שמשמש את מתווך ה-MQTT.
כשמשתמשים ב-Secret Manager כמאגר האישורים, אפשר להשתמש בהתראות לגבי אירועים כתהליך המעקב. אתם יכולים להטמיע את תהליך הסנכרון כמאזין להתראות לגבי אירועים.
הפצה מאובטחת של אישורים למכשירי קצה
כשמשתמשים בשרתי MQTT, צריך להפיץ את אישור הבסיס ואת אישורי הלקוח למכשירי הקצה. כשאתם מפיצים אישורים, אתם צריכים לאבטח את ערוצי התקשורת כדי שלא יירטו את התנועה.
אלה ערוצי התקשורת העיקריים להפצת אישורים:
- נתיב ישיר מה-backend של ה-IoT למכשירי הקצה דרך ערוצי תקשורת קיימים.
- נתיב עקיף שבו מכשירי קצה מבקשים ומורידים את האישורים.
במהלך הפצת האישורים, אתם צריכים את הרכיבים הבאים:
- מאגר אישורים שבו האישורים מנוהלים באופן מרוכז.
- רכז הפצה ששולח את האישורים ועוקב אחרי תהליך ההפצה לכל מכשיר קצה.
- רכיב לטיפול בעדכונים במכשיר הקצה, שמקבל או מוריד את האישורים ומאחסן אותם במכשיר.
הפצת אישורים במהלך תהליכי ההקצאה של מכשירי קצה, וכשצריך להחליף אישורים.
במהלך תהליך ההקצאה, ודאו שלמערכת ההקצאה יש גישה ישירה למכשירי הקצה דרך ערוצים מוצפנים כמו SSH, ושהיא משתמשת בכלים כמו SCP. מכיוון שהמכשירים לא פועלים, אפשר להעביר אישורים ישירות למכשירי הקצה.
כשמחליפים אישורים, משתמשים ב-MQTT broker כערוץ התקשורת בין רכז ההפצה לבין מכשירי הקצה. להשתמש בערוצים אחרים כדי להוריד אישורים למכשיר. כדי למזער את ההפרעה לפעולה של מכשירי הקצה, כדאי להשתמש בנתיב עקיף להפצת אישורים. התהליך יכלול את השלבים הלוגיים הבאים:
- רכז ההפצה מקבל את פרטי הכניסה ממאגר האישורים.
- רכז ההפצה מעביר את פרטי הכניסה לגישה לאישור למכשירי הקצה, יחד עם מידע נוסף כמו כתובת ה-URL להורדה.
- ה-on-device update handler מקבל את פרטי הכניסה, שומר את המידע באופן זמני ומאשר את קבלת המידע.
- ה-update handler מתאם את הורדת האישור כשהמכשיר לא פעיל. ה-update handler משתמש בפרטי הכניסה כדי להוריד אישורים מאחסון פרטי הכניסה.
- אחרי שהאישורים יורדים, ה-update handler ממשיך בתהליך רוטציית האישורים שמתואר בקטע רוטציית אישורים.
כשמשתמשים ב-Secret Manager כמאגר האישורים המרכזי, אפשר ליצור אסימוני גישה לטווח קצר כדי לתת ולהגביל את הגישה לאישורים. מידע נוסף על הפצה מאובטחת של טוקני גישה למכשירים
כדי למנוע את חשיפת האישורים במהלך ההעברה, צריך להצפין את החיבור בין מכשירי הקצה לבין ה-MQTT broker. למידע נוסף, קראו את השיטות המומלצות לקישוריות לרשת.
החלפה אוטומטית של אישורים
כדי להגביל את הנזק שאישור חשוף יכול לגרום, כדאי ליצור אישורים עם תקופת תוקף מוגבלת ולהחליף את האישורים לפני שהם פגים. בפריסות IoT בקנה מידה גדול, כדאי להטמיע הליך אוטומטי של רוטציית אישורים כדי לעדכן באופן עקבי את המכשירים באישורים חדשים לפני שתוקף האישורים הישנים יפוג. אם המכשירים נפרסו בלי אישורים תקפים, הם עלולים להפסיק לפעול. התיקון שלהם עלול להיות יקר ולהשפיע לרעה על הפונקציונליות הכוללת של פתרון ה-IoT.
מכשירי הקצה צריכים להתחבר באופן דו-כיווני למתווך ה-MQTT כדי לוודא שהם יכולים לשלוח הודעות למתווך ה-MQTT ולקבל ממנו הודעות.
במהלך רוטציית האישורים, אתם צריכים את הרכיבים הבאים:
- תהליך מעקב שסורק באופן קבוע את מלאי האישורים ומחפש אישורים שתוקפם עומד לפוג. תהליך המעקב מפעיל סבב אישורים לאישורים שתוקפם עומד לפוג.
- תהליך רוטציה שמאתחל ומפקח על רוטציית האישורים.
- רכיב לטיפול בסבב אישורי המכשיר במכשיר הקצה, שמתקשר עם מתווך ה-MQTT ומבצע את שלבי סבב האישורים במכשיר.
כדי להחליף אישורים, פתרון ה-IoT מבצע את השלבים הבאים:
- תהליך הרוטציה שולח הודעת אתחול למכשיר הקצה כדי להתחיל את רוטציית האישורים.
- ה-handler של סבב אישורי המכשיר מאשר את הודעת האתחול על ידי שליחת תגובה בחזרה למשימת הסבב.
- בתהליך הרוטציה נשלחת בקשה לאישור חדש מרשות האישורים. הבקשה הזו דומה לבקשה של הקצאת אישורים, אבל המפתחות וה-CSR נשלחים כהודעות של מתווך MQTT.
- אחרי קבלת האישור החדש מה-CA, משימת הרוטציה מפיצה את האישור למאגר האישורים המרכזי ולמכשיר הקצה. הוא גם מסנכרן את האישור עם מאגר האישורים של מתווך ה-MQTT.
- ה-handler של סבב האישורים במכשיר מאחסן את האישור החדש ומאתחל חיבור חדש עם ה-MQTT broker באמצעות האישור החדש.
- אחרי שהחיבור החדש נוצר, ה-handler של רוטציית אישורי המכשיר שולח הודעת סיום ל-MQTT broker.
- אחרי קבלת ההודעה על השלמת התהליך, תהליך הרוטציה מבטל את האישור הישן במאגר האישורים המרכזי.
כדי להגן על האישורים שנשלחים במהלך תהליך הרוטציה, השתמשו בנושאי MQTT ייעודיים לרוטציית אישורים. הגבילו את הגישה לנושאים האלה רק למשימת הרוטציה ולמכשיר הקצה.
כדי להגן על תהליך החלפת האישורים מפני כשלים בזמן הריצה, צריך להפעיל את ההתמדה של השינויים וההתקדמות.
מידע נוסף על רוטציה של סודות באמצעות Secret Manager זמין במאמר רוטציה של סודות.
שיטות מומלצות לניהול אישורים בפלטפורמות של IoT
אם אתם משתמשים בפלטפורמת IoT, השתמשו במנגנוני העדכון וההפצה של האישורים שסופקו על ידי הפלטפורמה. למטרות גיבוי, אתם יכולים לייצא באופן קבוע את פרטי הכניסה מפלטפורמת ה-IoT שלכם לאחסון סודי משני, כמו Secret Manager.
שיטות מומלצות לאימות באמצעות מתווך MQTT
במהלך תהליך האימות ההדדי, עומסי העבודה בקצה העורפי מאמתים את הזהות של מכשירי הקצה, ומכשירי הקצה מאמתים את הזהות של עומסי העבודה בקצה העורפי. אחרי שעומסי העבודה בקצה העורפי מאשרים את הזהות של מכשיר הקצה, הם מאשרים למכשיר לגשת למשאבים.
בקטעים הבאים מפורטות שיטות מומלצות לאימות כשמשתמשים בשרתי MQTT.
בחירת שיטת האימות של מתווכי MQTT
מערכות בקצה העורפי של IoT תומכות בשיטות אימות שונות. אלה השיטות הנפוצות:
- אימות באמצעות שם משתמש וסיסמה, שבו מכשיר הקצה מציג את שם המשתמש והסיסמה שלו כדי לאמת את הזהות שלו.
- אימות מבוסס-אסימון, שבו אסימוני אבטחה מוצפנים משמשים לאימות הזהות של מכשיר הקצה.
- סכימות אימות בהתאמה אישית, שבהן אתם מטמיעים מנגנון בהתאמה אישית לאימות הזהות של מכשיר הקצה.
כחלק מתקן MQTT, מתווכים של MQTT תומכים באימות באמצעות שם משתמש וסיסמה כברירת מחדל לחבילות MQTT CONNECT.
חבילת ה-MQTT CONNECT מכילה גם שדה Client Identifier שבו אפשר להשתמש כדי לזהות באופן ייחודי את הלקוח מול מתווך ה-MQTT. מכשירי קצה שולחים את חבילת ה-MQTT CONNECT למתווך ה-MQTT כשהם יוצרים חיבור.
בנוסף לשדות של שם המשתמש, הסיסמה ומזהה הלקוח בחבילת MQTT
CONNECT, פרוטוקול MQTT 5.0 תומך באימות משופר שמאפשר לכם ליצור תהליכי אימות של אתגר-תגובה. פרוטוקול MQTT 5.0 מאפשר כמה חילופי חבילות AUTH בין מכשיר הקצה לבין ה-MQTT broker.
שימוש במאגרי סיסמאות עם אימות באמצעות שם משתמש וסיסמה
כדי לאמת באמצעות שם משתמש וסיסמה, צריך להגדיר את ה-MQTT broker כך שישתמש במאגר סיסמאות. מאגר הסיסמאות מספק מיקום מרכזי לניהול הסיסמאות של כל מכשירי הקצה שמתחברים ל-MQTT broker. כברירת מחדל, השדות של שם המשתמש, הסיסמה ומזהה הלקוח הם אופציונליים במפרט של פרוטוקול MQTT. לכן, צריך לתכנן את מנגנון האימות כך שיאמת ששדות שם המשתמש, הסיסמה ומזהה הלקוח קיימים בחבילת ה-MQTT
CONNECT.
חשוב לוודא שהסיסמאות מוצפנות במנוחה ובזמן ההעברה, באופן הבא:
במצב מנוחה, לאחסן גיבוב (hash) חזק מבחינה קריפטוגרפית של הסיסמה, שלא ניתן להפוך אותו. למידע נוסף על גיבוב סיסמאות, קראו את המאמר שיטות מומלצות לאימות חשבונות ולניהול סיסמאות.
בזמן העברה, הצפינו את החיבור בין מכשירי הקצה לבין מתווך ה-MQTT. שיטות מומלצות לקישוריות לרשת
כדאי לשקול אימות מבוסס-טוקן
באימות מבוסס-אסימון, מכשירי הקצה שולחים אסימון למתווך ה-MQTT כדי לבצע אימות. המכשירים יכולים ליצור את האסימון בעצמם או לקבל אותו משירותי אימות אחרים. בהשוואה לסיסמאות, אסימונים הם קצרי מועד: הם תקפים רק לתקופה עם תאריך תפוגה מפורש. תמיד צריך לבדוק את תאריך התפוגה כשמאמתים טוקנים.
אסימוני אינטרנט מסוג JSON (JWT) הם דרך להטמיע אימות מבוסס-אסימון. מכשירי קצה יכולים ליצור את ה-JWT ולבצע אימות מול ה-MQTT broker. ה-JWT מוטמע בחבילת ה-CONNECT של פרוטוקול MQTT בתור שדה הסיסמה.
היתרונות של JWT הם:
- ב-JWT אתם יכולים לבחור את אלגוריתם ההצפנה שבו תשתמשו כדי לחתום על האסימון. JWT מתאים למכשירי קצה מוגבלים, שבהם אפשר להשתמש באלגוריתם הצפנה שדורש פחות משאבים, כמו ECC, כדי לחתום על הטוקן.
- באמצעות קריפטוגרפיה של מפתח ציבורי, המפתח הפרטי משמש רק במכשיר הקצה ולא משותף עם גורמים אחרים. מפתח פרטי עוזר להפוך את השיטה הזו למאובטחת יותר מאימות באמצעות שם משתמש וסיסמה, שבהם פרטי הכניסה נשלחים דרך החיבור ונדרשת הצפנה של הנתונים.
שימוש בסכימות אימות בהתאמה אישית
חלק ממתווכי ה-MQTT תומכים במנגנוני אימות ובפרוטוקולים שונים. לדוגמה, אם מתווך ה-MQTT תומך בסכימות אימות בהתאמה אישית, אפשר להגדיר אותו כך שיתמוך באפשרויות הבאות:
- פרוטוקולי אימות סטנדרטיים בתחום, כמו OpenID Connect, Security Assertion Markup Language (SAML), LDAP, Kerberos ושכבת אבטחה ואימות פשוטה (SASL). הפרוטוקולים האלה מאצילים את אימות המכשיר לספקי הזהויות הקיימים שלכם. חלק ממתווכי ה-MQTT תומכים במנגנוני אימות משופרים וניתנים להרחבה, שבהם אפשר להשתמש כדי להרחיב את מתווך ה-MQTT כך שיתמוך בפרוטוקולים ובספקי זהויות חדשים.
- אימות הדדי מבוסס-אישור. חלק ממתווכי פרוטוקול MQTT תומכים בסכימת אימות הדדית, כמו אימות מבוסס-mTLS.
שיטות מומלצות לבקרת גישה והרשאות למכשירים
בגלל דפוס התקשורת של מפרסם ומנוי בפרוטוקול MQTT, בקרת הגישה למכשיר מוגדרת באמצעות נושאי MQTT. נושאי MQTT קובעים איך מכשיר יכול לתקשר עם הקצה העורפי של ה-IoT. לכל קצה עורפי של IoT יש הטמעות שונות של בקרת גישה והרשאות, לכן כדאי לעיין במסמכי התיעוד של הקצה העורפי של IoT כדי לראות את האפשרויות להגדרת נושאי MQTT.
שימוש בחשבונות שירות למטרה יחידה כדי לגשת למשאבי Google Cloud
הגישה ל Google Cloud משאבים מנוהלת באמצעות כללי מדיניות ההרשאות של IAM, שמקשרים בין הרשאת הגישה למשאב לבין קבוצה של חשבונות משתמשים. חשבונות המשתמשים הנפוצים הם חשבונות משתמשים, חשבונות שירות וקבוצות. חשבונות שירות משמשים בדרך כלל אפליקציות או עומסי עבודה של מחשוב כדי לבצע קריאות מורשות ל-API למשאבים בענן. חשבונות שירות מאפשרים למכשירי קצה של IoT לגשת למשאבים בענן.
מכיוון שזהות המכשיר מנוהלת על ידי הקצה העורפי של ה-IoT, צריך למפות את הזהות בין הקצה העורפי של ה-IoT לבין IAM כדי שמכשיר הקצה יוכל לגשת למשאביGoogle Cloud .
אם אתם מנהלים קבוצה גדולה של מכשירים, המגבלה על מספר חשבונות השירות בכל פרויקט ב- Google Cloud לא מאפשרת מיפוי ישיר של אחד לאחד בין המכשיר לחשבון השירות.
במקום זאת, צרו חשבונות שירות שמקושרים למשאבי הענן שפתרון ה-IoT שלכם צריך לגשת אליהם, כמו שמתואר בקטע יצירת חשבונות שירות למטרה יחידה. לדוגמה, צרו חשבון שירות ייחודי לכל אחד מהתרחישים הבאים:
- הורדת חבילות של עדכוני תוכנה
- העלאת קובצי מדיה גדולים
- הטמעת נתונים מסטרימינג עם זמן אחזור
כדי ליישם את הרשאות מינימליות, ודאו שלכל חשבון שירות יש רק את הרשאות הגישה שנדרשות כדי לתמוך בתרחיש שימוש שלו. לדוגמה, לחשבון שירות שמשמש להורדת חבילות תוכנה, צריך לתת רק הרשאת קריאה לקטגוריה של Cloud Storage.
הפצה מאובטחת של טוקני גישה למכשירים
בדרך כלל, מכשירי הקצה מתקשרים עם פלטפורמת ה-IoT באמצעות פרוטוקול MQTT. עם זאת, בתרחישי שימוש ספציפיים, יכול להיות שהמכשירים יצטרכו גישה ישירה למשאבים שלGoogle Cloud . לדוגמה:
- כדי להוריד תוכן, מכשיר קצה צריך הרשאת קריאה בלבד לקטגוריה של Cloud Storage רק במהלך תהליך ההורדה.
- כדי להעלות נתונים לקטגוריה של Cloud Storage, מכשיר הקצה צריך גישת כתיבה לקטגוריה.
במקרים כאלה, משתמשים באיחוד זהויות של עומסי עבודה, שבו הגישה למשאבי Google Cloud ניתנת באמצעות טוקני גישה. איחוד שירותי אימות הזהות של עומסי עבודה מייתר את הצורך בהקצאת פרטי כניסה ספציפיים לענן במכשירי הקצה, והגישה מופצת באופן דינמי לפי דרישה.
כדי להפיץ למכשירים טוקני גישה למשאבים בענן, צריך להגדיר איחוד זהויות של עומסי עבודה (WIF) בין ספק הזהויות של מזהה המכשיר לביןGoogle Cloud. כדי לתמוך באיחוד שירותי אימות הזהות של עומסי עבודה, ודאו שה-backend של ה-IoT עומד בדרישות של איחוד שירותי אימות הזהות של עומסי עבודה, ופועל לפי השיטות המומלצות לאבטחה שמתאימות לתרחישי השימוש שלכם.
כדי לגשת למשאבים של Google Cloud באמצעות איחוד שירותי אימות הזהות של עומסי עבודה, מכשירי הקצה צריכים להטמיע את תהליך העבודה של המרת אסימון OAuth 2.0, שכולל את השלבים הבאים:
- המכשיר קורא ל-Security Token Service ומספק את פרטי הכניסה של המכשיר עצמו.
- שירות אסימון האבטחה מאמת את הזהות של מכשיר הקצה על ידי אימות פרטי הכניסה שסופקו על ידי מכשיר הקצה באמצעות ספק הזהויות של המכשיר.
- אם אימות הזהות מצליח, Security Token Service מחזיר טוקן גישה למכשיר הקצה.
- מכשיר הקצה משתמש באסימון הזה כדי להתחזות לחשבון השירות הייעודי ולקבל אסימון גישה לטווח קצר מסוג OAuth 2.0.
- המכשיר משתמש בטוקן הגישה לטווח קצר מסוג OAuth 2.0 כדי לאמת את עצמו מול ממשקי Google Cloud API ולקבל גישה למשאבי הענן הנדרשים.
כדי להגביל את הגישה של טוקן הגישה לטווח קצר לקטגוריות ולאובייקטים ספציפיים ב-Cloud Storage, משתמשים בגבולות לגישת פרטי כניסה. גבולות הגישה לפרטי הכניסה מאפשרים לכם להגביל את הגישה של פרטי הכניסה לטווח קצר, ולצמצם את מספר המשאבים שנחשפים בקטגוריות של Cloud Storage כשמזהים פריצה לאסימון גישה.
איחוד שירותי אימות הזהות של עומסי עבודה הוא דרך שניתנת להתאמה להפצה מאובטחת של גישה לענן למכשירי קצה. מידע נוסף על אימות ב-Google
מעקב ובקרה על הגישה למשאבים בענן
כדי ליצור רשומות ביומן כשמכשירי הקצה ניגשים למשאבים בענן באמצעות בקשות API מאומתות, צריך להפעיל את יומני הביקורת של Cloud. בעזרת יומני הביקורת של Cloud אתם יכולים לעקוב אחרי פעולות קריטיות שמכשירי הקצה מבצעים ב-Google Cloud. בנוסף, יומני הביקורת של Cloud יוצרים את המעקבים והיומנים של הביקורת שאתם צריכים כדי לחקור בעיות. מידע נוסף מופיע במאמר התחזות לחשבון שירות כדי לגשת אל Google Cloud.
המאמרים הבאים
- סקירה טכנית של האינטרנט של הדברים
קראו את שאר המסמכים בסדרה:
שותפים ביצירת התוכן
מחברים:
- צ'רלי וואנג | אדריכל פתרונות ענן
- מרקו פרארי | ארכיטקט פתרונות ענן