


En este documento, se proporciona una arquitectura de referencia que puedes usar para implementar una topología de red de concentrador y radio híbrida o Red Multinube que use dispositivos virtuales de red (NVA) para enrutar el tráfico dentro de Google Cloud o con redes fuera de Google Cloud.
El público objetivo de este documento son los administradores de red que crean la conectividad de red y los arquitectos de la nube que planifican cómo implementar las cargas de trabajo. En el documento, se supone que tienes conocimientos básicos sobre el enrutamiento, el protocolo BGP, la conectividad a Internet y el software de NVA que deseas implementar.
El diseño admite varias conexiones remotas a ubicaciones locales o de proveedores de servicios en la nube (CSP) y varias redes de nube privada virtual (VPC) de carga de trabajo. Se enfoca en crear una implementación multirregional, resiliente y de alto rendimiento que proporcione afinidad regional y conmutación por error entre regiones a través del uso del enrutamiento dinámico. El enrutamiento dinámico se basa en BGP para la detección y recuperación completamente automatizadas de las interrupciones de las NVA. El diseño coloca NVA en todos los flujos desde Google Cloud hasta las instalaciones locales o hacia otros CSP, y coloca NVA entre las redes de VPC de las cargas de trabajo.
Si incluyes NVA en tu red, esta arquitectura es adecuada para los siguientes requisitos de diseño:
- Admite la conmutación por error de NVA interregional: Proporciona detección automática de fallas de enrutamiento de NVA en una región y vuelve a enrutar el tráfico a las NVA en una región deGoogle Cloud cercana según sea necesario.
- Mantén la afinidad regional: Mantén el enrutamiento dentro de las regiones de Google Cloud para reducir la latencia y el costo de transferencia de datos, a menos que haya una falla. El tráfico solo se enruta a regiones remotas o conexiones híbridas si hay una falla.
Este diseño no proporciona enrutamiento simétrico entre los NVA, a menos que lo configures con las opciones que se describen más adelante en la sección Escalabilidad. Si el enrutamiento simétrico es más importante para tu diseño que la conmutación por error regional y la afinidad de tráfico local, consulta Red Multinube con intercambio de tráfico entre redes de VPC con NVA y afinidad regional.
Arquitectura
En el siguiente diagrama, se muestran los componentes que se usan en esta arquitectura. En el diagrama, solo se muestran dos regiones, pero el diseño se puede expandir a regiones adicionales.
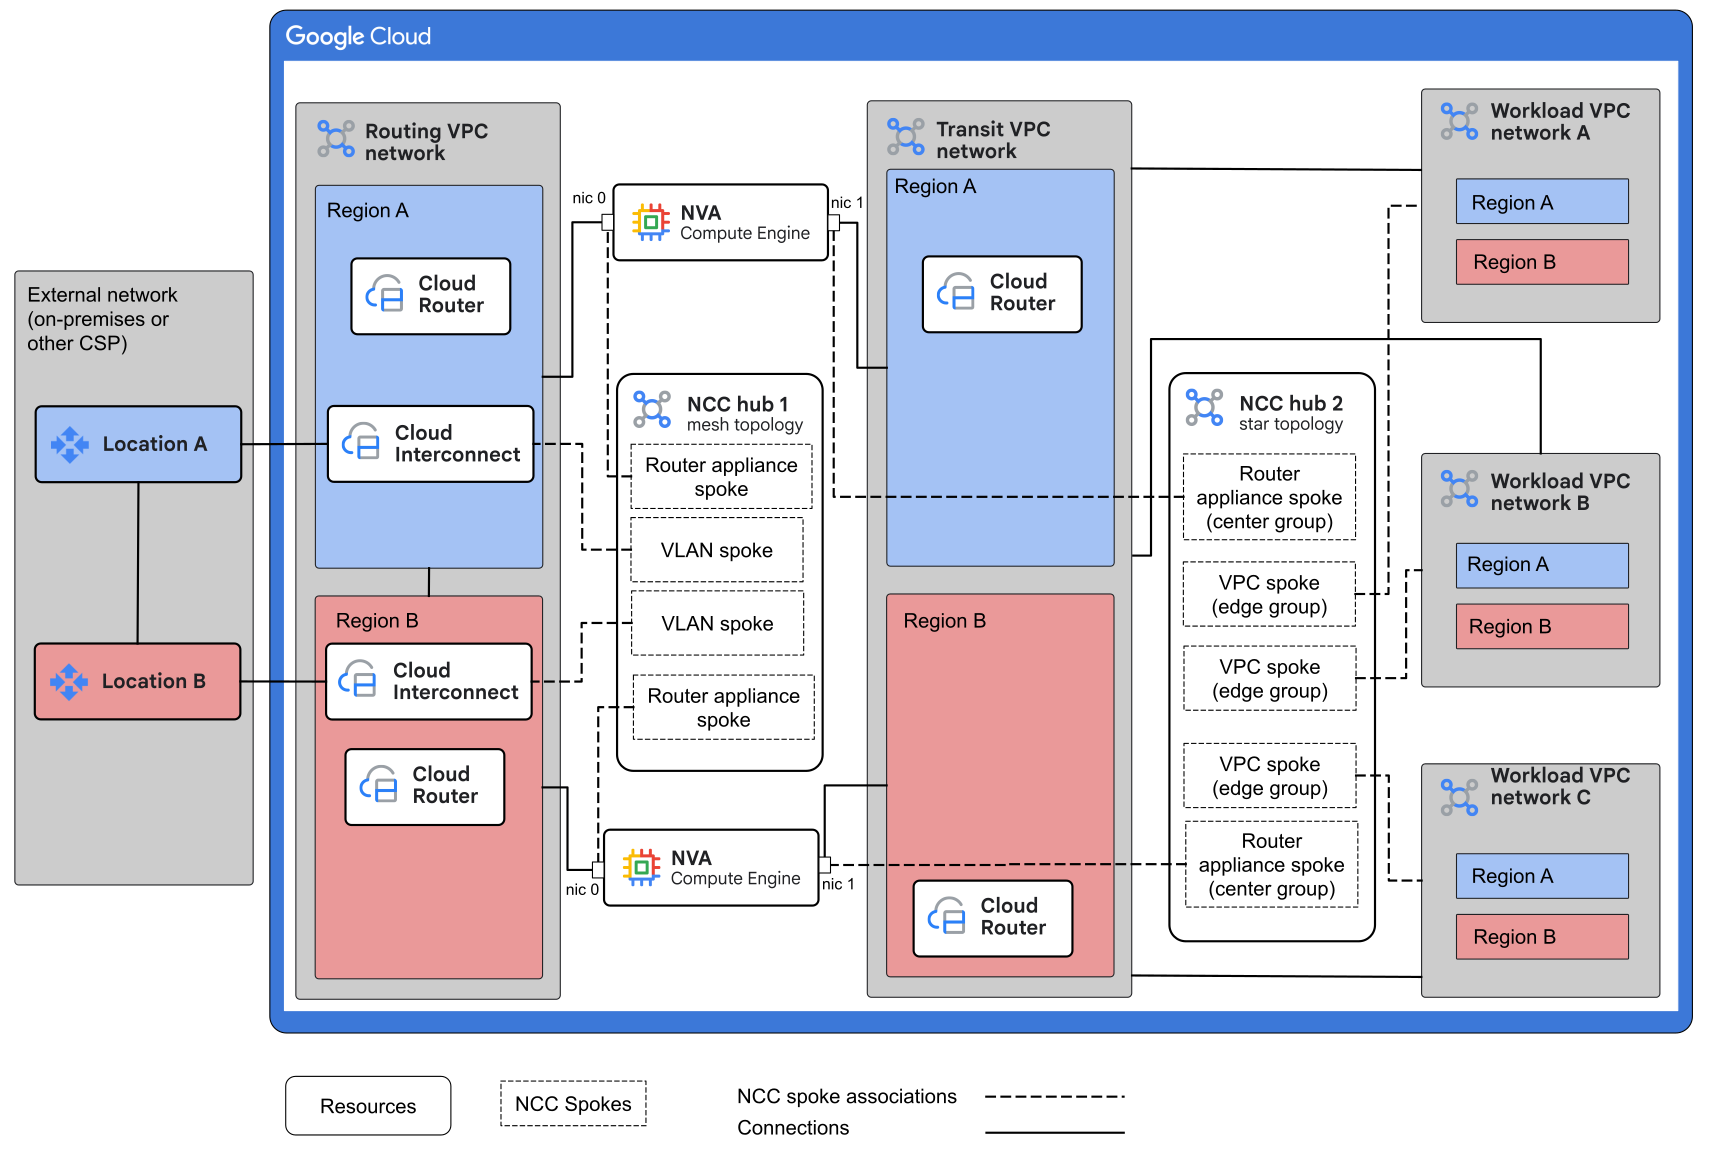
Componentes de la arquitectura
La arquitectura de ejemplo anterior contiene los siguientes componentes:
- Red externa (local o de otro CSP)
-
La red externa puede ser local o estar en otro CSP. Aloja los clientes de las aplicaciones que se ejecutan en las redes de VPC de carga de trabajo. La red externa también puede alojar aplicaciones, pero los NVA solo procesan el tráfico que viaja hacia o desde una red de VPC de carga de trabajo.
En el diagrama, Cloud Interconnect conecta la red externa a la red de VPC de enrutamiento. Esta arquitectura también admite el uso de Cloud VPN en lugar de Cloud Interconnect. La red externa usa adjuntos de VLAN de Cloud Interconnect o túneles de Cloud VPN para conectarse al concentrador 1 de Network Connectivity Center (NCC) como radios híbridos.
- Red de VPC de enrutamiento
-
La red de VPC de enrutamiento se conecta a redes externas con Cloud Interconnect o Cloud VPN. Se conecta a la red de VPC de tránsito a través de NVA con varias NIC.
El tráfico que pasa entre la red de VPC de enrutamiento y la red de VPC de tránsito debe pasar por las NVA. Los Cloud Routers en la red de VPC de enrutamiento intercambian rutas con los routers de red externos y con las NIC de NVA que están conectadas a la red de VPC de enrutamiento.
- Red de VPC de tránsito
-
La red de VPC de tránsito se conecta a la red de VPC de enrutamiento a través de NVA de varias NIC. Esta red pasa el tráfico entre la red de VPC de enrutamiento y las redes de VPC de carga de trabajo.
La red de VPC de tránsito también pasa el tráfico de las redes de VPC de carga de trabajo a las NVA y, luego, de vuelta a las redes de VPC de carga de trabajo para el tráfico de carga de trabajo a carga de trabajo.
Los Cloud Routers de la red intercambian rutas con las NIC de la NVA que están conectadas a la red de tránsito.
- NVA
-
Las NVA con varias NIC se implementan en pares en varias regiones de Google Cloud . Cada NVA tiene una NIC conectada a la red de VPC de enrutamiento y otra NIC conectada a la red de VPC de tránsito. Los NVA pasan el tráfico entre las dos redes y pueden proporcionar otras funciones, como la inspección del tráfico.
En la arquitectura, el tráfico entre las redes de VPC de carga de trabajo debe pasar por las NVA. En esta arquitectura, las NVA tienen al menos dos NIC: una NIC está conectada a la red de VPC de enrutamiento y otra NIC está conectada a la red de VPC de tránsito. De manera opcional, la arquitectura puede admitir NIC adicionales para la administración o la conexión a redes adicionales.
- Concentrador de NCC 1
-
Este concentrador de NCC proporciona conectividad entre las conexiones híbridas de red externa y las NIC de NVA que están conectadas a la red de VPC de enrutamiento.
El concentrador se configura en una topología de malla que incluye los siguientes tipos de radios híbridos: radios de dispositivo de router, radios de Cloud VPN y radios de adjunto de VLAN de Cloud Interconnect.
Las NIC de NVA que están conectadas a la red de VPC de enrutamiento se agregan al concentrador como radios de dispositivo de router. Se pueden agregar hasta ocho NVA como un solo radio.
- Redes de VPC de carga de trabajo
-
Las redes de VPC de carga de trabajo alojan aplicaciones a las que pueden acceder los clientes de la red externa o los clientes de otras redes de VPC de carga de trabajo. Las redes de VPC de carga de trabajo también pueden alojar extremos de Private Service Connect a los que se puede acceder desde otras redes.
Las redes de VPC de carga de trabajo se configuran como radios de VPC en el concentrador 2 de NCC. Las redes de VPC de carga de trabajo están conectadas a las NIC de NVA en la red de VPC de tránsito a través del concentrador 2 de NCC. El tráfico que sale de una red de VPC de carga de trabajo se enruta a los NVA, independientemente del destino final del tráfico.
- Concentrador de NCC 2
-
Este concentrador de NCC proporciona conectividad entre las redes de VPC de carga de trabajo y las interfaces de NVA del dispositivo de router en la red de VPC de tránsito.
El concentrador se configura en una topología de estrella con los radios conectados de la siguiente manera:
- Las interfaces del NVA en la red de VPC de tránsito se configuran como radios de dispositivo de router en un grupo de radios central.
- Las redes de VPC de carga de trabajo se configuran como radios de VPC en un grupo de radios perimetrales.
El tráfico hacia y desde las redes de VPC de carga de trabajo debe pasar por las NVA.
Flujos de tráfico
En las siguientes secciones, se muestran los flujos de tráfico normales cuando todas las NVA y las conexiones a redes externas son funcionales y los flujos de tráfico de conmutación por error cuando las conexiones o las NVA de una región fallaron.
Flujos de tráfico normales
En el siguiente diagrama, se muestran los flujos de tráfico cuando los NVA y las conexiones a redes externas están activos y en funcionamiento:
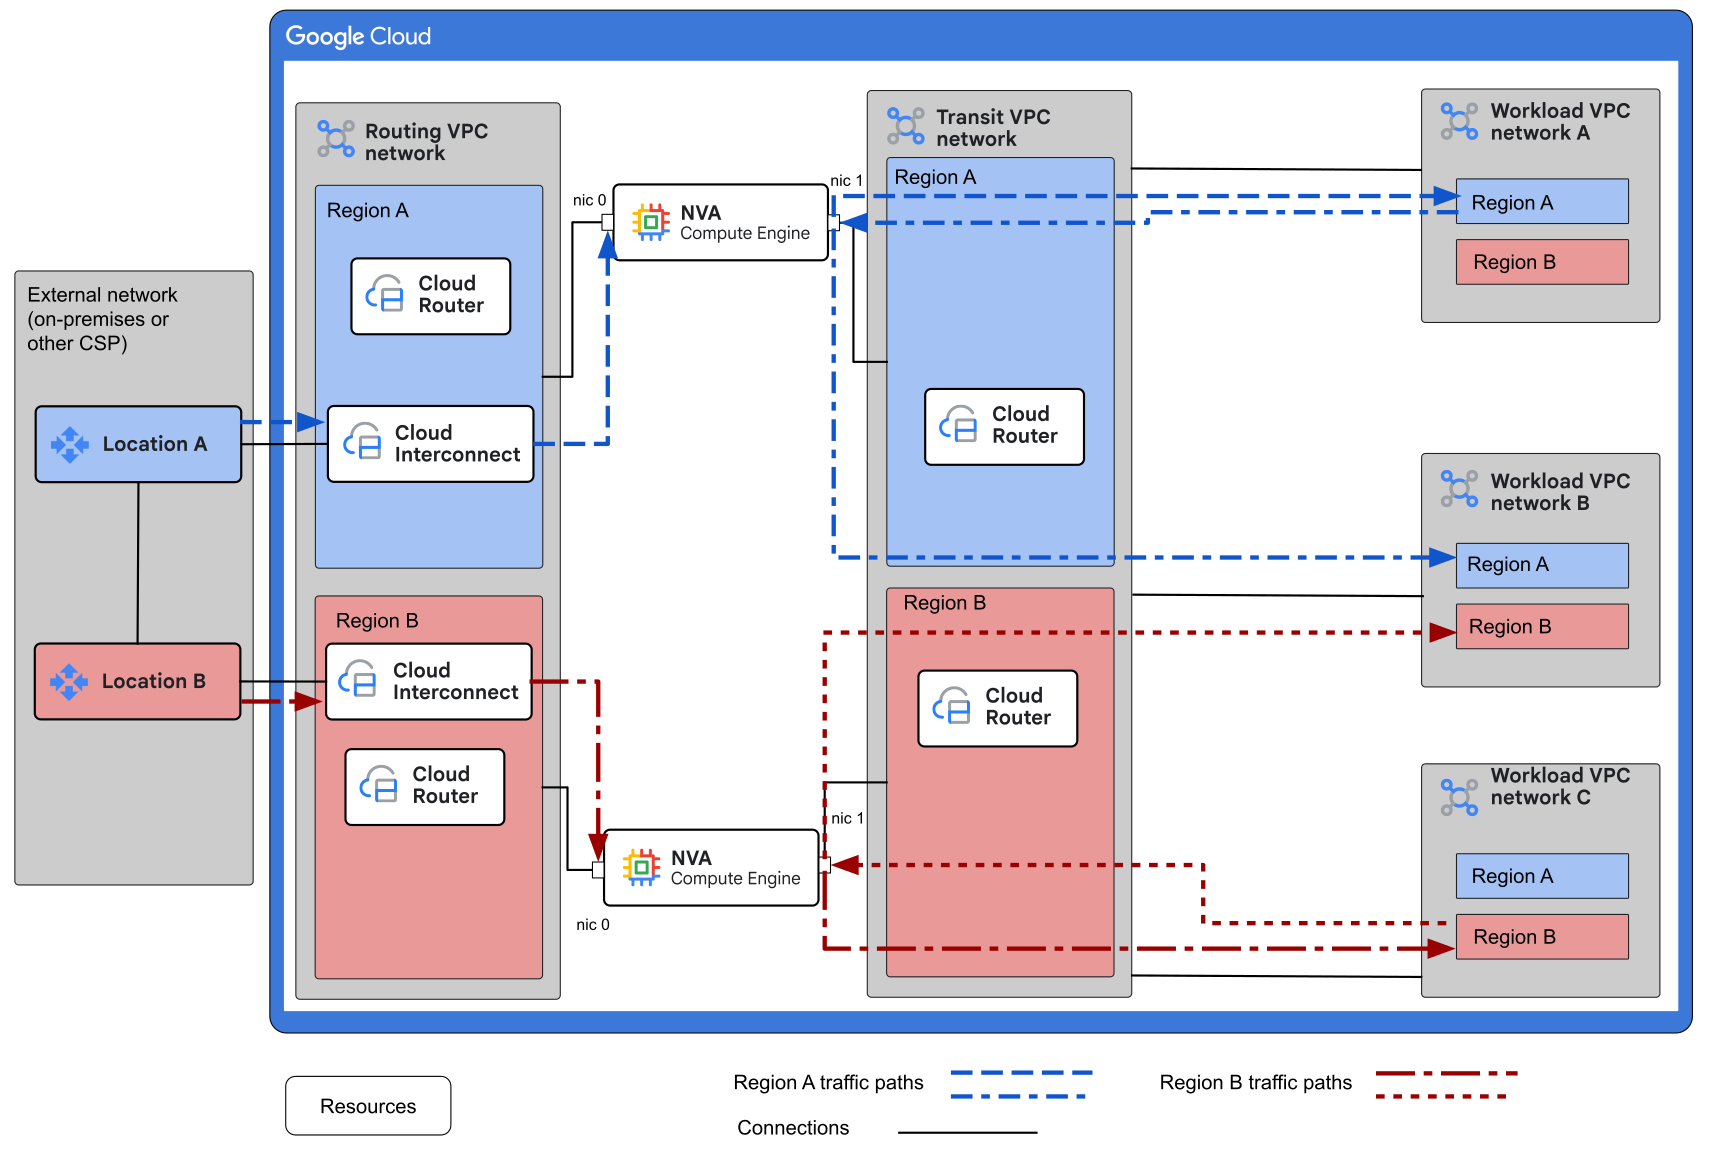
Cuando todo funciona correctamente, el tráfico regional permanece en su región:
- Las métricas de BGP mantienen el tráfico local (de la región A a la región A o a la ubicación A) dentro de la región, lo que elimina la necesidad de etiquetar recursos o rutas.
- Esta arquitectura posiciona los NVA para procesar el tráfico entre las redes de VPC de carga de trabajo y entre las redes de VPC de carga de trabajo y la red externa.
En la siguiente lista, se describen los flujos de tráfico que se muestran en el diagrama:
- De red externa a red de VPC de carga de trabajo
-
El tráfico sigue las rutas a través de las conexiones de Cloud Interconnect hacia la red de VPC de enrutamiento. Cloud Router anuncia las rutas a la NVA a través del concentrador de Network Connectivity Center.
En la red de VPC de enrutamiento, el tráfico se enruta a la NIC del NVA activo con rutas dinámicas aprendidas del NVA. El tráfico sigue las rutas a través de la NVA hasta su otra NIC, que pasa el tráfico a la red de VPC de tránsito. El tráfico sigue las rutas a través de los intercambios de tráfico de NCC hacia la red de VPC de carga de trabajo de destino.
- De red de VPC de carga de trabajo a red externa
-
El tráfico sigue las rutas que se aprenden del concentrador 2 de NCC a través del intercambio de tráfico de NCC hacia el NVA. Ingresa a la NVA activa a través de la NIC.
El tráfico sigue las rutas a través de la NVA hasta su otra NIC, que pasa el tráfico a la red de VPC de enrutamiento. El tráfico sigue las rutas que se programan en la red de VPC de enrutamiento hacia los adjuntos de VLAN y a través de la red remota.
- De red de VPC de carga de trabajo a red de VPC de carga de trabajo
-
El tráfico sigue las rutas que se aprenden del concentrador 2 de NCC a través del intercambio de tráfico de NCC hacia el NVA. Ingresa a la NVA a través de la NIC en la VPC de tránsito.
Si hay más de una NVA activa, las métricas de BGP controlan qué NVA es el próximo salto. El tráfico sigue las rutas aprendidas del concentrador 2 de NCC de vuelta a través de la misma NIC y a través del intercambio de tráfico de NCC hacia la otra red de VPC de carga de trabajo.
Flujos de tráfico de conmutación por error
En el siguiente diagrama, se muestran los flujos de tráfico cuando fallaron todas las NVA de una región:
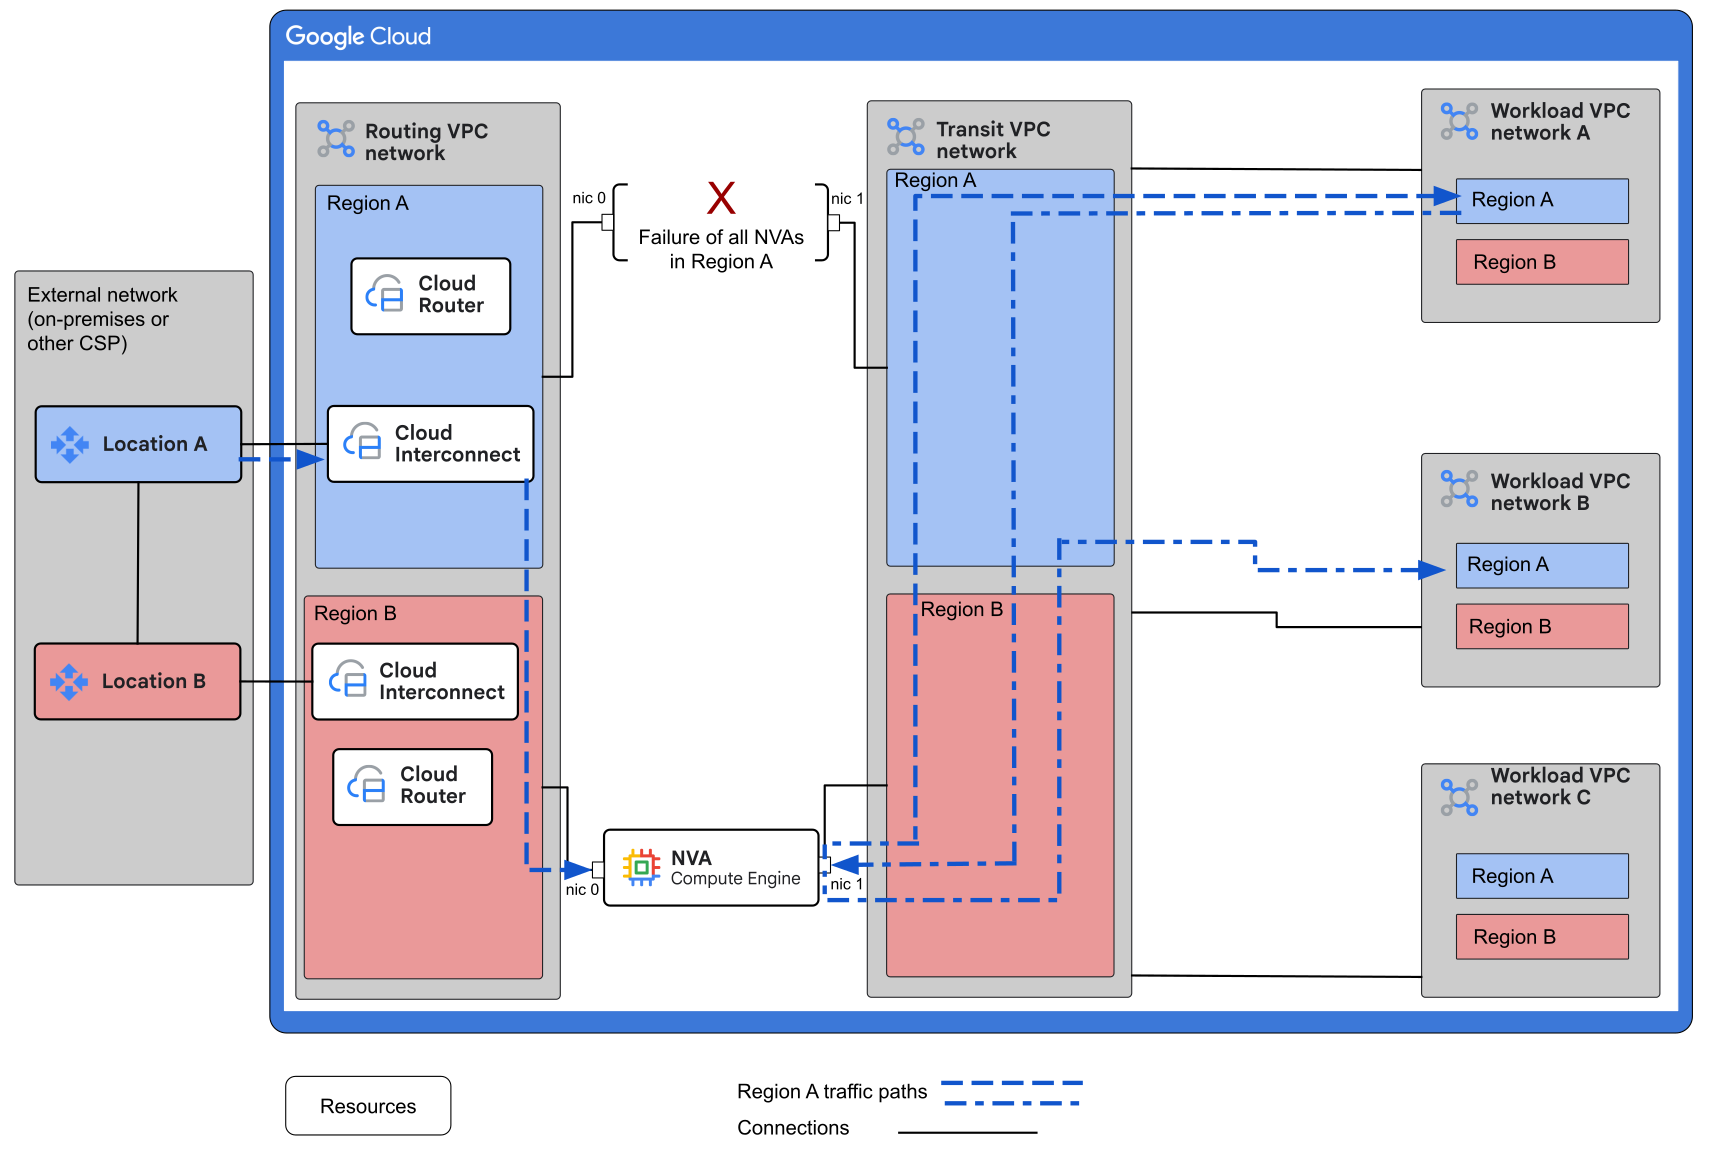
Durante una situación de falla total de todas las NVA en una región, el sistema vuelve a enrutar el tráfico de forma automática a través de las NVA en buen estado en la región remota más cercana. Esta arquitectura también es resiliente a las fallas de las conexiones híbridas en una región.
Productos usados
En esta arquitectura de referencia, se usan los siguientes productos de Google Cloud :
- Nube privada virtual (VPC): Es un sistema virtual que proporciona funcionalidad de red global y escalable para tus cargas de trabajo de Google Cloud . La VPC incluye el intercambio de tráfico entre redes de VPC, Private Service Connect, el acceso privado a servicios y la VPC compartida.
- Network Connectivity Center: Es un framework de organización que simplifica la conectividad de red entre los recursos de radio que están conectados a un recurso de administración central llamado concentrador.
- Cloud Interconnect: Es un servicio que extiende tu red externa a la red de Google a través de una conexión de alta disponibilidad y baja latencia.
- Cloud VPN: Es un servicio que extiende de forma segura tu red de intercambio de tráfico a la red de Google a través de un túnel VPN con IPsec.
- Cloud Router: Es una oferta distribuida y completamente administrada que proporciona capacidades de emisor y receptor del protocolo de puerta de enlace de frontera (BGP). Cloud Router funciona con Cloud Interconnect, Cloud VPN y los dispositivos de router para crear rutas dinámicas en redes de VPC según las rutas que se reciben de BGP y las que se aprenden de forma personalizada.
- Compute Engine: Un servicio de procesamiento seguro y personalizable que te permite crear y ejecutar VMs en la infraestructura de Google.
Alternativas de diseño
Según tus requisitos, puedes elegir entre las siguientes alternativas de diseño:
- Esta arquitectura no proporciona acceso centralizado para aplicaciones específicas. Si quieres agregar acceso centralizado, puedes configurar una red de VPC de acceso a servicios, como se describe en Red Multinube para aplicaciones distribuidas.
- En este diseño, se supone que las redes de VPC se distribuyen entre más de un proyecto de Google Cloud . Sin embargo, según tu estrategia de asignación de proyectos, puedes aprovisionar tus redes de VPC en un solo proyecto.
Consideraciones del diseño
En esta sección, se describen los factores de diseño, las prácticas recomendadas y las recomendaciones de diseño que debes tener en cuenta cuando usas esta arquitectura de referencia para desarrollar una topología que cumpla con tus requisitos específicos de seguridad, confiabilidad, escalabilidad y rendimiento.
Seguridad y cumplimiento
A continuación, se incluyen consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de seguridad y cumplimiento de tu carga de trabajo:
- El software de NVA puede ofrecer capacidades de inspección de tráfico. Sin embargo, para
garantizar una base de calidad coherente en toda la implementación, te recomendamos
que uses Cloud NGFW:
- Google Threat Intelligence para reglas de políticas de firewall para permitir o bloquear conexiones según los datos de Google Threat Intelligence.
- Objetos de ubicación geográfica para reglas de políticas de firewall para permitir el tráfico solo de países permitidos y bloquear los países embargados.
- El filtrado de nombres de dominio completamente calificados (FQDN) usa objetos FQDN como fuentes para las reglas de entrada o como destinos para las reglas de salida en las políticas de firewall.
- La detección y prevención de intrusiones (IPS) supervisa la actividad maliciosa y toma medidas preventivas para evitarla.
- Intercepción de TLS para inspeccionar el tráfico encriptado y no encriptado en busca de ataques de red e interrupciones.
- Para obtener estadísticas sobre tus patrones de tráfico, puedes usar los registros de flujo de VPC.
- Para supervisar el cumplimiento de tu red, usa Cloud Logging y Cloud Monitoring.
Confiabilidad
A continuación, se presentan consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de confiabilidad de tu carga de trabajo:
- Aumenta la confiabilidad distribuyendo las NVA en una región en Google Cloud zonas. De esta manera, se elimina la dependencia de zonas individuales, lo que agrega resiliencia contra las interrupciones de zona.
- Para obtener una disponibilidad del 99.99% para Cloud Interconnect, por lo general, debes conectarte a dos regiones de Google Cloud diferentes, incluso si tienes VMs en una sola región. Si usas la interconexión dedicada, algunas regiones admiten una disponibilidad del 99.99% en una sola región.
Escalabilidad
En esta sección, se describen las consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de escalabilidad de tu carga de trabajo.
Si tu diseño no depende del enrutamiento simétrico, puedes escalar agregando más nodos de NVA.
Si tu diseño necesita enrutamiento simétrico, puedes considerar las siguientes opciones según las funciones que ofrece tu software de NVA:
- Usa atributos de BGP para mantener un solo nodo de NVA activo por región, pero ajusta el tamaño de esa VM para controlar tu tráfico.
- Usa las capacidades del proveedor para configurar la NAT de origen en las NVA.
- Si tu proveedor lo admite, puedes configurar la sincronización de sesiones entre nodos.
- Aprovecha las opciones de ingeniería de tráfico de BGP (como las políticas de ruta de BGP) para establecer la configuración activa-en espera por flujo. Por ejemplo, puedes configurar ciertas redes para que prefieran la NVA-A sobre la NVA-B y revertir las preferencias para otras redes.
Optimización del rendimiento
A continuación, se presentan consideraciones y recomendaciones de diseño para crear una topología en Google Cloud que cumpla con los requisitos de rendimiento de tu carga de trabajo:
- Es posible que puedas mejorar el rendimiento de la red aumentando la unidad de transmisión máxima (MTU) de tus redes y conexiones. Para obtener más información, consulta Unidad de transmisión máxima.
- Para mejorar el tiempo de convergencia, considera usar BFD de BGP cuando corresponda para acelerar la detección y mitigación de las interrupciones de eventos de BGP. BFD no es compatible con las sesiones de BGP configuradas para túneles VPN de Cloud VPN o para NVA configuradas como radios de dispositivos de router.
Implementación
Para implementar esta arquitectura de referencia, completa los siguientes pasos:
- Identifica las regiones de Google Cloud .
- Diseña y compila la estructura del proyecto.
- Planifica la asignación de direcciones IP.
- Crea la red de VPC de enrutamiento.
- Crea conexiones a la red externa.
- Crea las redes de VPC de tránsito y de carga de trabajo.
- Crea las NVA.
- Crea el concentrador de NCC 1.
- Crea el concentrador de NCC 2.
- Agrega acceso privado a las APIs de Google.
- Configura la entrada y salida centralizadas de Internet.
- Prueba la conectividad con las cargas de trabajo.
Identificar Google Cloud regiones
En general, coloca la conectividad, las subredes de VPC y las cargas de trabajo deGoogle Cloud cerca de tus redes locales o de otros clientes de la nube. Para obtener más información sobre cómo colocar las cargas de trabajo, consulta Google Cloud Selector de regiones y Prácticas recomendadas para la selección de regiones de Compute Engine.
Te recomendamos que selecciones al menos dos regiones para alojar las NVA y beneficiarte de la compatibilidad con la conmutación por error entre regiones de esta arquitectura.
Diseña y compila la estructura del proyecto
Crea o identifica los proyectos en los que crearás tus redes de VPC. Necesitarás los siguientes proyectos:
- Un proyecto para alojar tu red de enrutamiento, que es donde conectas tu conectividad externa. En este proyecto, también se aloja el concentrador de Network Connectivity Center que vincula tus conexiones híbridas con las NIC orientadas al exterior de tus NVA.
- Proyectos para alojar tu red de tránsito y las redes de VPC de carga de trabajo. Para obtener orientación, consulta Segmentación de red y estructura del proyecto. Si quieres usar redes de VPC compartida, aprovisiona tus proyectos como proyectos host de VPC compartida.
Planifica la asignación de direcciones IP
Crea un plan de asignación de direcciones IP para las redes necesarias. Para facilitar la agregación de direcciones de red de VPC de cargas de trabajo, elige sus rangos de direcciones de un solo rango más grande. Te recomendamos que asignes un rango de superred grande (como /12) para usarlo en las asignaciones de red de VPC de la carga de trabajo.
Tu plan debe incluir rangos de IP para las siguientes redes:
- Redes externas
- Red de VPC de enrutamiento
- Red de VPC de tránsito
- Un rango agregado para todas las redes de VPC de carga de trabajo
Crea la red de VPC de enrutamiento
La red de VPC de enrutamiento aloja los siguientes componentes:
- Conexiones híbridas a redes externas
- Una NIC de cada NVA. En los diagramas, esta NIC se etiqueta como nic 0.
- Un Cloud Router por región.
Cuando crees la red de VPC de enrutamiento, haz lo siguiente:
- En el proyecto en el que deseas que esté tu red de VPC de enrutamiento, crea la red de enrutamiento como una red de VPC en modo personalizado global con el enrutamiento dinámico global habilitado. El enrutamiento dinámico global es necesario para el enrutamiento interregional.
- En la red de enrutamiento, crea una sola subred por región. Estas subredes alojan interfaces de NVA que se usan para el enrutamiento privado a redes externas y, de manera opcional, la comunicación con Internet.
- Crea un
Cloud Router
en cada región. El Cloud Router controla el BGP entre la
red de VPC y la red externa para esa región. Te
recomendamos que crees NVA y redes de VPC de carga de trabajo en
la misma región que la conexión híbrida para habilitar el enrutamiento local entre
las conexiones híbridas y las cargas de trabajo a través de los NVA.
- Si creas NVA y redes de cargas de trabajo en la misma región, solo necesitas un Cloud Router implementado en esa región.
- Si creas NVA en una región y redes de VPC de carga de trabajo en otra, necesitarás un Cloud Router en cada una de esas regiones.
Crea conexiones a la red externa
En este diseño, se recomienda que uses Cloud Interconnect para conectar tu red externa a la red de VPC de enrutamiento de Google Cloud . Sin embargo, puedes elegir otro producto de conectividad. Para obtener más información, consulta Elige una Conectividad de red red.
Configura la conectividad entre las redes externas (locales y otras nubes) y tu red de VPC de enrutamiento. Te recomendamos que establezcas un ANS del 99.99% para las cargas de trabajo de producción y que sigas las prácticas recomendadas de Google cuando establezcas la conexión.
Cuando configures conexiones híbridas a la red externa, si alguna red de cliente adicional necesita enrutamiento desde y hacia ubicaciones remotas, anuncia sus subredes como anuncios de ruta personalizados.
Crea las redes de VPC de tránsito y de carga de trabajo
La función de la red de VPC de tránsito es conectar los NVA con las redes de VPC de carga de trabajo.
- En el proyecto en el que deseas que esté tu red de tránsito, créala como una red de VPC en modo personalizado global con el enrutamiento dinámico global habilitado. El enrutamiento dinámico global es necesario para el enrutamiento interregional.
- Crea una sola subred por región para alojar las interfaces de NVA que se usan en el enrutamiento privado a las redes de VPC de cargas de trabajo.
- Configura un Cloud Router en cada región en la que planees aprovisionar NVA.
- Crea redes de VPC de carga de trabajo según sea necesario.
Crea las NVA
Para obtener información sobre cómo aprovisionar una NVA que aparece en Google Cloud Marketplace, consulta la documentación del proveedor de la NVA. Cuando configures tus NVA para este diseño, sigue estos lineamientos:
- Implementa las NVA en pares en al menos dos regiones para proporcionar resiliencia multirregional. Debido a que las NVA se agregan como radios de dispositivo de router de Network Connectivity Center, no es necesario que las configures en grupos de instancias.
- Las VMs de NVA necesitan al menos dos NIC, pero algunos proveedores requieren una NIC dedicada para la administración. Agrega las NIC necesarias para admitir los requisitos del proveedor.
- Para garantizar el enrutamiento simétrico a través de un solo NVA activo, los NVA deben establecer métricas de BGP, como MED, para proporcionar preferencias de ruta entre los NVA dentro de la región. Te recomendamos que uses valores de MED bajos, como 10 para la principal y 20 para la secundaria. Debido a que Google Cloud agrega peso regional para las redes remotas, no necesitas configurar MED para la preferencia interregional. Para obtener más información sobre cómo garantizar la simetría de enrutamiento, consulta la sección Escalabilidad que se encuentra más arriba en este documento.
- Para anunciar los rangos de subredes de VPC de carga de trabajo como una ruta de superred agregada o resumida, configura el BGP en la NIC de la NVA que está conectada a la red de tránsito. Esta ruta es necesaria para habilitar la comunicación de VPC de carga de trabajo a carga de trabajo a través de los NVA. Configura las NVA para que anuncien todas las subredes visibles para el Cloud Router.
Crea el concentrador de NCC 1
La función del primer concentrador de NCC en este diseño es habilitar el anuncio de rutas dinámicas entre las conexiones híbridas y los NVA. Cuando configures tu concentrador de NCC, sigue estos lineamientos:
- Configura el concentrador de NCC en la topología de malla para que permita que todos los radios se comuniquen directamente entre sí.
- Agrega conexiones híbridas (adjuntos de VLAN o VPN) al concentrador como radios
híbridos.
- Habilita la transferencia de datos de sitio a sitio. Para conocer las ubicaciones compatibles, consulta Ubicaciones compatibles con la transferencia de datos.
- Habilita la opción para incluir la exportación de rangos de subredes IPv4 del radio al concentrador.
- Habilita la opción para incluir todos los rangos IPv4 del concentrador al radio.
- Identifica las NIC de NVA que están conectadas a la red de VPC de enrutamiento
y, luego, agrégalas al concentrador 1 de NCC como radios de dispositivo de router.
- Habilita la transferencia de datos de sitio a sitio.
- Habilita la opción para incluir la exportación de rangos de subredes IPv4 del radio al concentrador.
- Habilita la opción para incluir todos los rangos IPv4 del concentrador al radio.
- Para garantizar la resiliencia, cuando configures dispositivos de router, crea sesiones de BGP en ambas interfaces del Cloud Router.
Crea el concentrador de NCC 2
El segundo concentrador de NCC habilita el anuncio de rutas dinámicas entre las NVA y las redes de VPC de carga de trabajo. Para lograrlo, agrega las NIC de NVA como radios de dispositivo de router y las redes de VPC de carga de trabajo como radios de VPC.
- Configura el concentrador de NCC en una topología en estrella para que el tráfico entre los radios de la VPC de carga de trabajo deba pasar por la red de VPC de tránsito (el concentrador).
- Agrega las NVA como radios del dispositivo de router al grupo central del concentrador.
- Habilitar las transferencias de datos de sitio a sitio
- Habilita la opción para incluir la exportación de todos los rangos IPv4 del radio al concentrador.
- Habilita la opción para incluir la importación de los rangos IPv4 del concentrador al radio.
- Agrega radios de VPC de carga de trabajo al grupo perimetral.
- Para garantizar la resiliencia, cuando configures radios de dispositivo de router, crea sesiones de BGP en ambas interfaces del Cloud Router.
Agrega acceso privado a las APIs y los servicios de Google
Si tus aplicaciones no necesitan acceder a las APIs de Google, puedes omitir esta sección en tu implementación inicial y continuar con Configura la entrada y salida de Internet centralizadas.
Existen dos opciones para habilitar el acceso privado a las APIs y los servicios de Google en función de los requisitos de registro y visibilidad. Para obtener más información sobre estos servicios, consulta Tipos de servicios de Google Cloud.
Enrutamiento directo a los servicios de Private Service Connect (no a través de las NVA)
- Crea un extremo de Private Service Connect para las APIs de Google en cada red de VPC.
- Crea un extremo de Private Service Connect para los servicios publicados de Google en cada red de VPC de carga de trabajo que necesite acceso al servicio.
- Para habilitar el acceso desde la red externa, aprovisiona extremos de Private Service Connect en la red de VPC de enrutamiento. Para obtener información sobre cómo habilitar el acceso privado desde las instalaciones locales a las APIs de Google, consulta la documentación de Private Service Connect.
Enrutamiento indirecto a través de la NVA
- En la red de VPC de enrutamiento, crea un extremo de Private Service Connect para las APIs de Google.
- En la red de VPC de tránsito, crea un extremo de Private Service Connect para las APIs de Google.
Configura el DNS de la siguiente manera:
- Redes de VPC de carga de trabajo: Configura el DNS para resolver las llamadas a la API en la dirección IP del extremo de Private Service Connect en la VPC de enrutamiento.
- Redes externas: Configura el DNS para resolver las llamadas a la API en la dirección IP del extremo de Private Service Connect que creaste en la red de VPC de tránsito.
Este enfoque permite que las NVA reenvíen el tráfico de las APIs de Google.
Crea un extremo de Private Service Connect para los servicios publicados de Google solo en la VPC de carga de trabajo asociada con el servicio.
Para habilitar el acceso entre redes de VPC a los extremos de Private Service Connect para los servicios publicados de Google, habilita la propagación de Private Service Connect en NCC
hub 2.
Configura la entrada y salida centralizadas de Internet
Si tus aplicaciones no necesitan acceder a Internet a través de tus NVA, puedes omitir esta sección en tu implementación inicial y continuar con Prueba la conectividad a las cargas de trabajo.
Entrada centralizada de Internet
Para la entrada desde Internet, las NVA deben realizar DNAT para el tráfico cuando se enruta al recurso objetivo en la VPC de radio. Para obtener información sobre cómo configurar Ingress, consulta Cómo configurar balanceadores de cargas de Google con dispositivos virtuales de red (NVA) en Google Cloud. En esta configuración, asignas la dirección de destino original al balanceador de cargas de Google que se coloca delante de los NVA. El tipo de balanceador de cargas que selecciones afectará la naturaleza global del servicio de Ingress.
Salida centralizada a Internet
Si deseas centralizar la salida a Internet, los NVA deben realizar la SNAT para el tráfico a medida que se enruta al recurso de destino en Internet. Para enrutar el tráfico desde el origen de Google Cloud , los NVA deben anunciar una ruta predeterminada a las VPC de radio. Este enrutamiento no requiere balanceadores de cargas.
Prueba la conectividad con las cargas de trabajo
Para asegurarte de tener visibilidad de los flujos de tráfico, usa traceroute. Para probar la conectividad de los diferentes flujos, puedes crear VMs de prueba en diferentes VPCs.
¿Qué sigue?
- Para configurar la supervisión y el registro de tu implementación, consulta Observabilidad en Google Cloud.
- Para obtener herramientas adicionales de supervisión y solución de problemas, consulta la descripción general de Network Intelligence Center.
- Para obtener más información sobre las arquitecturas de referencia, los diagramas y las prácticas recomendadas, explora Cloud Architecture Center.
Colaboradores
Autor: Haider Witwit | Arquitecto especialista en redes
Otros colaboradores:
- Jonathan Almaleh | Consultor de soluciones técnicas de personal
- Ghaleb Al-habian | Especialista en redes
- Mark Schlagenhauf | Escritor técnico, Herramientas de redes
- Ammett Williams | Ingeniero de relaciones con desarrolladores
- Osvaldo Costa | Ingeniero de Atención al cliente especializado en herramientas de redes