


En este documento, se proporciona una arquitectura de alto nivel para un sistema de IA de agentes múltiples implementado en Cloud Run que analiza datos multimodales dispares y produce una clasificación de alta confianza. Este enfoque valida de forma cruzada los medios fragmentados comparando los datos en vivo con la verdad fundamental histórica para producir estadísticas fundamentadas y verificables.
El público objetivo de este documento incluye arquitectos, desarrolladores y administradores que compilan y administran infraestructura y aplicaciones de IA en la nube. En este documento, se supone que tienes conocimientos básicos de los agentes y modelos de IA. En el documento, no se proporcionan instrucciones específicas para diseñar y programar agentes de IA.
En la sección Implementación de este documento, se enumeran muestras de código que puedes usar para aprender a compilar e implementar sistemas de IA de agentes múltiples.
Arquitectura
En el siguiente diagrama, se muestra la arquitectura del sistema de IA de agentes de varios agentes que usa un patrón de diseño de agentes paralelos para coordinar el análisis independiente de los datos multimodales y producir una sola clasificación.
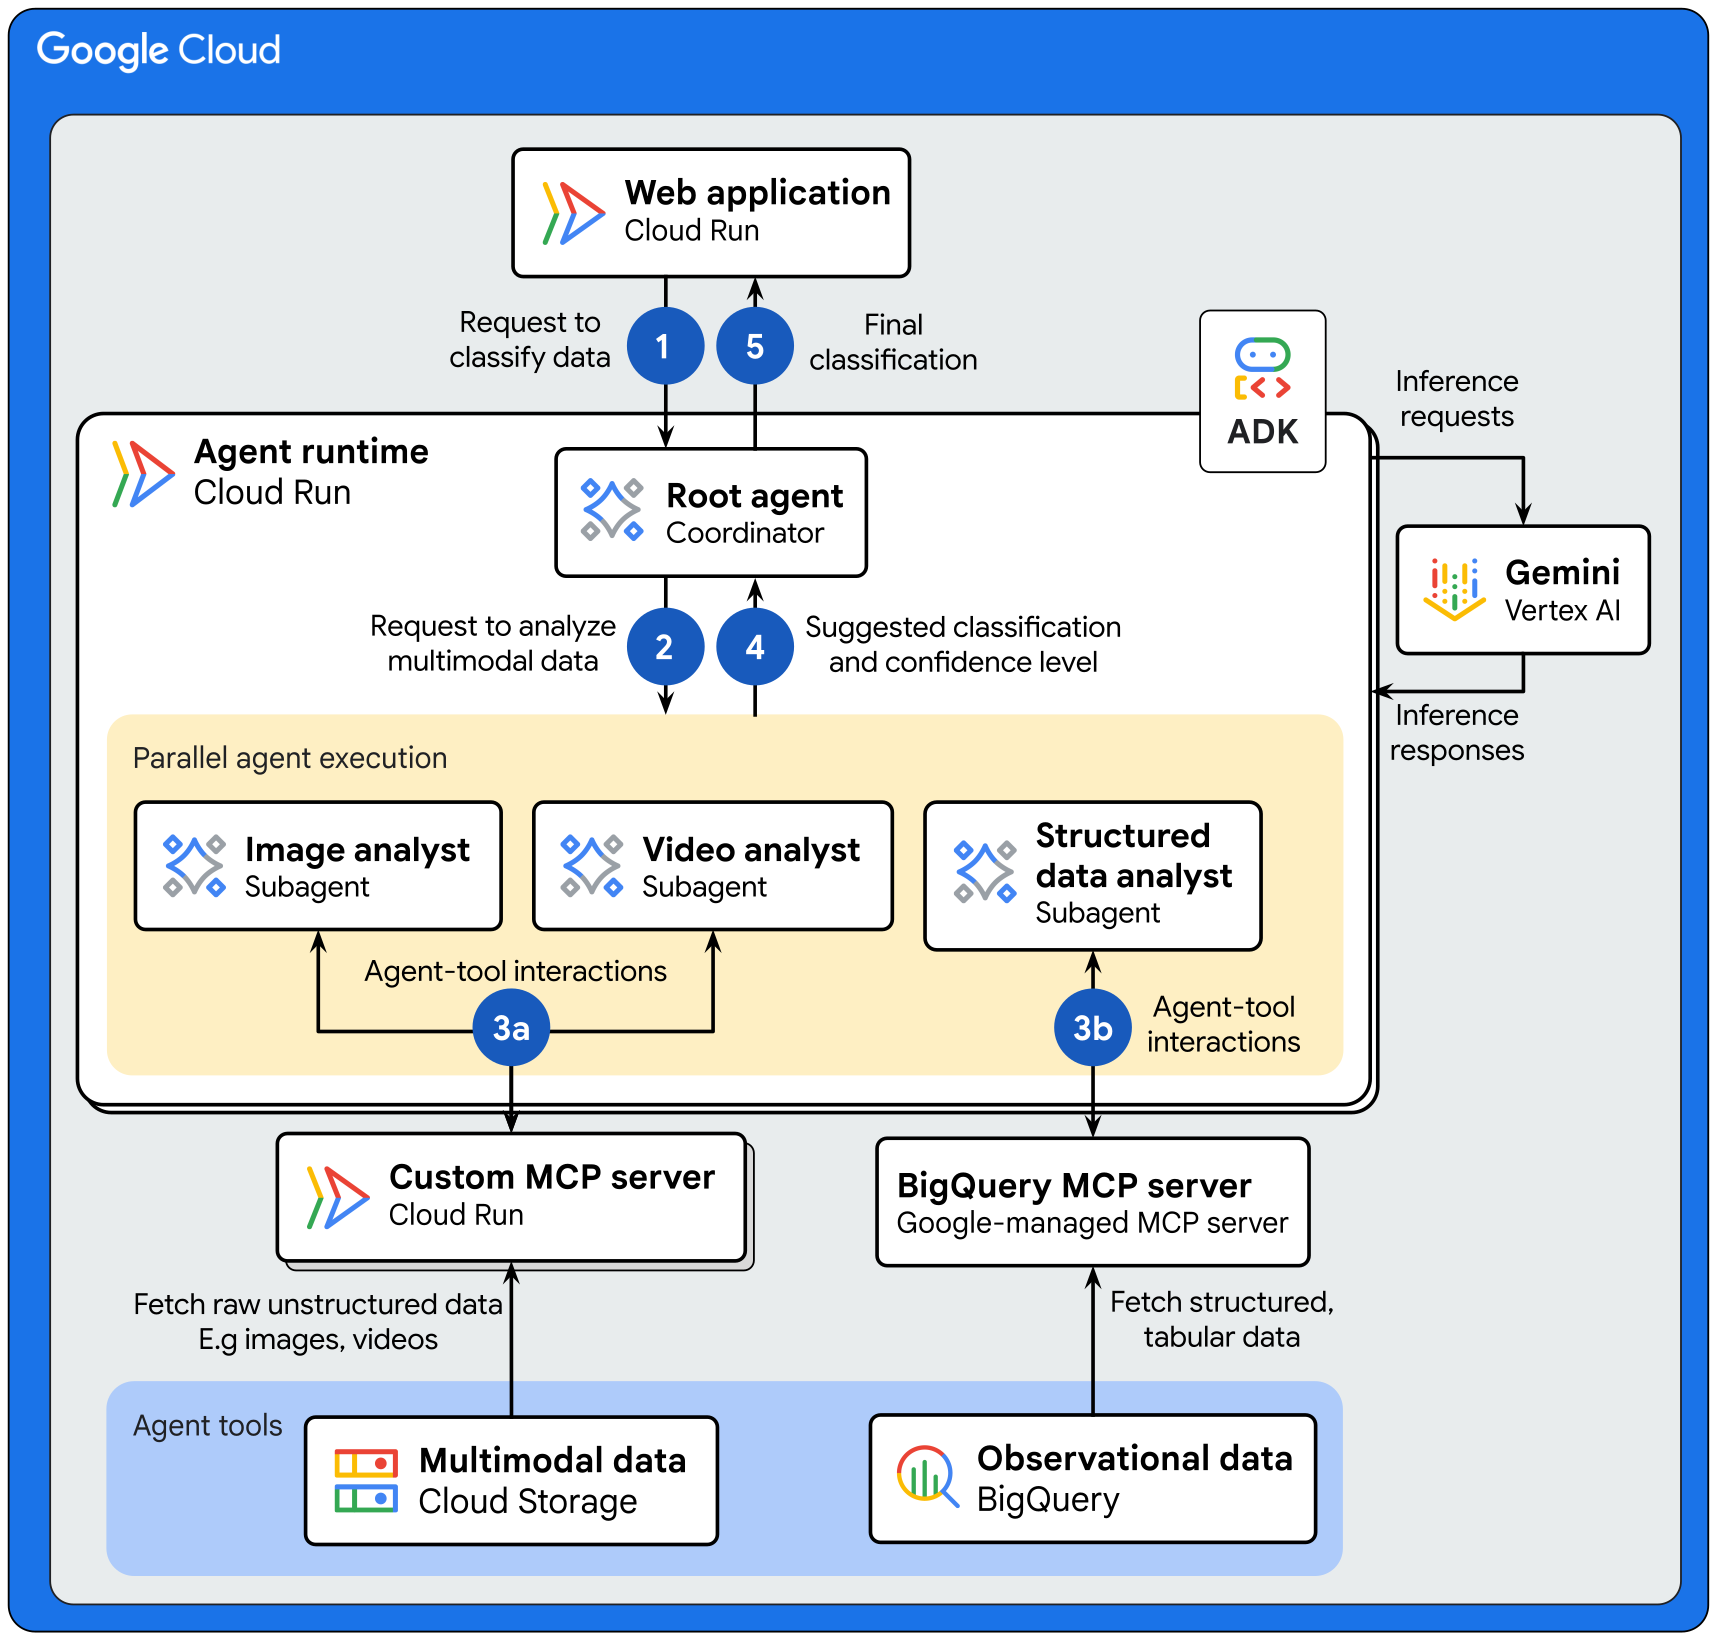
En la arquitectura, se muestra el siguiente flujo de datos:
- La aplicación web envía una solicitud al agente raíz para que analice un conjunto de datos multimodales para su clasificación. El agente raíz es un agente coordinador que recibe solicitudes y se implementa en un servicio de Cloud Run.
- El agente raíz controla la solicitud de la siguiente manera:
- El agente raíz inicia un
before_agent_callbackpara recopilar parámetros de configuración del entorno, validar la entrada del usuario y guardar rutas de acceso a recursos en un estado de sesión compartido. Todos los subagentes pueden acceder al estado de la sesión compartida, lo que elimina las llamadas redundantes para recuperar los datos de estado y disminuye la latencia general. - El agente raíz usa Gemini en Gemini Enterprise Agent Platform para interpretar la solicitud del usuario y distribuir tareas a subagentes especializados que se ejecutan en paralelo.
- El agente raíz inicia un
- Cada agente secundario se especializa en un dominio particular y realiza las
siguientes tareas de forma independiente:
- Los agentes secundarios de análisis de imágenes y videos interactúan con servidores personalizados del Protocolo de contexto del modelo (MCP) para realizar las siguientes acciones:
- Recuperar datos no estructurados sin procesar almacenados en un bucket de Cloud Storage
- Envía una solicitud a Gemini para que interprete los datos de entrada, los clasifique y calcule un nivel de confianza.
- Gemini envía la clasificación sugerida y el nivel de confianza al servidor de MCP personalizado.
- El servidor de MCP personalizado reenvía la respuesta al agente secundario.
- El agente secundario de analista de datos estructurados organiza el análisis completando
las siguientes tareas:
- Interactúa con el servidor de MCP de BigQuery para recuperar datos contextuales estructurados (como registros históricos, registros de eventos o lecturas de sensores) almacenados en un conjunto de datos de BigQuery.
- El analista de datos estructurados envía una solicitud a Gemini para que interprete los datos de entrada, los clasifique y calcule un nivel de confianza.
- Gemini envía la clasificación y el nivel de confianza sugeridos al agente secundario.
- Los agentes secundarios de análisis de imágenes y videos interactúan con servidores personalizados del Protocolo de contexto del modelo (MCP) para realizar las siguientes acciones:
- Cada agente secundario envía la clasificación sugerida y el nivel de confianza de vuelta al agente raíz.
- El agente raíz usa Gemini para resumir los resultados
de los subagentes especializados y producir una sola clasificación
de alta confianza.
- Si la mayoría de las clasificaciones de los agentes secundarios especializados coinciden, el agente raíz envía la clasificación coincidente a la aplicación web.
- Si los subagentes no proporcionan una clasificación coincidente, el agente raíz selecciona la clasificación con el nivel de confianza más alto y la envía a la aplicación web.
Productos usados
En esta arquitectura de referencia, se usan los siguientes productos y herramientas de Google Cloud :
- Cloud Run: Es una plataforma de computación sin servidores que te permite ejecutar contenedores directamente sobre la infraestructura escalable de Google.
- Gemini Enterprise Agent Platform: Es una plataforma integral que te permite crear, escalar, administrar y optimizar agentes de IA de nivel empresarial.
- Gemini: Es una familia de modelos de IA multimodales desarrollados por Google.
- BigQuery: Un almacén de datos empresarial que te ayuda a administrar y analizar tus datos con funciones integradas, como el aprendizaje automático, el análisis geoespacial y la inteligencia empresarial.
- Cloud Storage: Es un almacén de objetos de bajo costo y sin límites para varios tipos de datos. Se puede acceder a los datos desde y hacia Google Cloud, y estos se replican en las ubicaciones para aumentar la redundancia.
- Servidores de MCP de Google Cloud: Son servicios remotos administrados por Google que implementan el Protocolo de contexto del modelo (MCP) para proporcionar a las aplicaciones de IA acceso a los productos y servicios de Google y Google Cloud .
- Protocolo de contexto del modelo (MCP): Es un estándar de código abierto para conectar aplicaciones de IA a sistemas externos.
- Kit de desarrollo de agentes (ADK): Es un conjunto de herramientas y bibliotecas para desarrollar, probar e implementar agentes de IA.
Para obtener información sobre cómo seleccionar componentes alternativos para tu sistema de IA de agentes, incluidos el framework, el entorno de ejecución de agentes, las herramientas, la memoria y los patrones de diseño, consulta Elige los componentes de tu arquitectura de IA de agentes.
Caso de uso
Esta arquitectura está diseñada para casos de uso que sintetizan datos multimodales diversos para tareas de clasificación y detección. Para mejorar la exactitud y la escalabilidad, la arquitectura usa un sistema de IA de agentes múltiples en lugar de un enfoque monolítico de un solo agente. Este patrón de diseño proporciona instrucciones enfocadas, evita directivas en conflicto, habilita conjuntos de herramientas más pequeños para tomar decisiones más rápidas y admite actualizaciones independientes, lo que genera resultados más sólidos y sofisticados.
A continuación, se muestran ejemplos de casos de uso para la arquitectura que se describe en este documento:
- Diagnóstico médico: Proporciona evaluaciones de diagnóstico integrales implementando agentes especializados para analizar de forma independiente imágenes médicas, síntomas de pacientes y resultados de laboratorio. El sistema de IA resume estos hallazgos en función de un umbral de confianza determinado para proporcionar información fundamentada y verificable para los médicos.
- Detección de fraudes: Detecta y marca posibles fraudes implementando agentes para analizar de forma independiente los patrones de comportamiento de los usuarios y los datos de las transacciones, como los recibos escaneados y las facturas de los comercios. Al comparar datos mediante referencia cruzada de la evidencia visual de los documentos con la actividad de red digital, el sistema identifica discrepancias y marca cualquier transacción en la que un solo agente identifique un indicador sospechoso.
- Procesamiento de documentos: Automatiza la clasificación y la extracción de información de documentos implementando agentes especializados para el reconocimiento óptico de caracteres (OCR), la clasificación de documentos y la extracción de datos. Para admitir el procesamiento de alta confianza, el sistema de IA requiere que todos los agentes estén de acuerdo con el resultado.
- Control de calidad: Clasifica la calidad de los productos o detecta anomalías implementando agentes especializados para la inspección visual, el análisis de datos de sensores y la verificación de especificaciones. El sistema determina si se aprueba o no en función de un umbral de confianza determinado entre los agentes.
Consideraciones del diseño
En esta sección, se describen los factores de diseño, las prácticas recomendadas y las recomendaciones que debes tener en cuenta cuando usas esta arquitectura de referencia para desarrollar una topología que cumpla con tus requisitos específicos de seguridad, costo y rendimiento.
La guía de esta sección no está completa. Para obtener más información sobre los factores de diseño y las prácticas recomendadas, y para obtener recomendaciones sobre cómo compilar e implementar un sistema de IA de agentes múltiples, consulta Sistema de IA de agentes múltiples en Google Cloud.
Security, privacy, and compliance
Para ayudar a abordar los riesgos de seguridad únicos de los agentes de IA, Google recomienda un enfoque que combina controles de seguridad determinísticos con defensas dinámicas basadas en el razonamiento:
- Supervisión humana: Incorpora un flujo con intervención humana en los sistemas críticos para la empresa, de modo que los supervisores humanos puedan revisar los resultados y aprobar, anular o pausar las acciones de los agentes.
- Identidad del agente: Asigna a cada agente una identidad vinculada a la carga de trabajo para aplicar el control de acceso con privilegios mínimos y administrar de forma centralizada las credenciales de las herramientas externas.
- Agent Gateway: Aplica la administración del tráfico de entrada y salida, las políticas de acceso de denegación predeterminada y la inspección de instrucciones y herramientas intercaladas con Model Armor.
Agent Registry: Verifica que los agentes solo se conecten a subagentes y herramientas de MCP aprobados.
Seguridad de entrada de la aplicación: Para controlar el acceso a la aplicación, inhabilita la URL de la app run.app predeterminada del servicio de Cloud Run de frontend y configura un balanceador de cargas de aplicaciones externo regional. Además de balancear las cargas del tráfico entrante a la aplicación, el balanceador de cargas controla la administración de certificados SSL. Para obtener protección adicional, usa las políticas de seguridad de Google Cloud Armor con el objetivo de proporcionar filtrado de solicitudes, protección contra DSD y límite de frecuencia para el servicio.
Seguridad de las imágenes de contenedor: Para garantizar que solo se implementen imágenes de contenedor autorizadas en Cloud Run, usa la Autorización Binaria. Para identificar y mitigar los riesgos de seguridad en las imágenes de contenedor, ejecuta análisis de vulnerabilidades de forma automática con Artifact Analysis. Para obtener más información, consulta Descripción general del análisis de contenedores.
Seguridad del almacenamiento: Cloud Storage admite dos sistemas para controlar el acceso de los usuarios a tus buckets y objetos: Identity and Access Management (IAM) y las listas de control de acceso (LCA). En la mayoría de los casos, recomendamos usar IAM, que te permite otorgar permisos a nivel de proyecto y de bucket. Para obtener más información, consulta Descripción general del control de acceso.
Optimización de costos
Para asegurarte de que la configuración de tu agente cumpla con tus requisitos de costo, ten en cuenta las siguientes recomendaciones:
- Instrucciones rentables: La longitud de tus instrucciones (entrada) y las respuestas generadas (salida) afectan directamente el rendimiento y el costo. Escribe instrucciones que sean breves, directas y que proporcionen suficiente contexto. Para obtener más información, consulta las prácticas recomendadas para el diseño de instrucciones.
- Costos de almacenamiento: Para controlar los costos de almacenamiento, puedes elegir la clase de almacenamiento Standard y habilitar la administración del ciclo de vida de los objetos y la clase automática. Estas funciones te ayudan a optimizar los costos, ya que mueven o borran datos automáticamente entre las clases de almacenamiento según tus patrones de acceso o las reglas que establezcas.
Optimización del rendimiento
Para asegurarte de que la configuración de tu agente cumpla con tus requisitos de rendimiento, ten en cuenta las siguientes recomendaciones:
- Asignación de recursos: Según tus requisitos de rendimiento, configura los límites de memoria y los límites de CPU que se asignarán al servicio de Cloud Run. Para obtener más orientación sobre la optimización del rendimiento, consulta Sugerencias generales para el desarrollo de Cloud Run.
Implementación
Para implementar una implementación de muestra de esta arquitectura, prueba el codelab Way Back Home Level 1.
¿Qué sigue?
- Aprende a alojar agentes de IA en Cloud Run.
- Aprende a compilar e implementar un servidor de MCP remoto en Cloud Run.
- Obtén más información para elegir los componentes de tu arquitectura de IA de agentes.
- (Video) Mira el podcast de Agent Factory sobre cómo crear herramientas personalizadas para agentes.
- Explora recursos de aprendizaje para crear e implementar agentes de nivel empresarial con Gemini Enterprise Agent Ready (GEAR).
- Explora más guías de arquitectura de IA de agentes.
- Para obtener una descripción general de los principios y las recomendaciones de arquitectura específicos de las cargas de trabajo de IA y AA en Google Cloud, consulta la perspectiva de IA y AA en el Well-Architected Framework.
- Para obtener más información sobre las arquitecturas de referencia, los diagramas y las prácticas recomendadas, explora Cloud Architecture Center.
Colaboradores
Autora: Samantha He | Escritora técnica
Otros colaboradores:
- Amina Mansour | Líder técnica, Relaciones con desarrolladores globales y contenido estratégico
- Andrey Shakirov | Arquitecto de soluciones, Google Cloud
- Ayo Adedeji | Ingeniero de relaciones con desarrolladores
- Christina Lin | Gerente de ingeniería de relaciones con desarrolladores
- Autor: Kumar Dhanagopal | Desarrollador de soluciones entre productos
- Ryan Pei | Gerente de producto, Google Cloud