


Dieses Dokument bietet eine allgemeine Architektur für ein KI-System mit mehreren Agenten, das in Cloud Run bereitgestellt wird. Es analysiert unterschiedliche multimodale Daten und erstellt eine Klassifizierung mit hoher Konfidenz. Bei diesem Ansatz werden fragmentierte Medien kreuzvalidiert, indem Live-Daten mit historischen Grundwahrheiten abgeglichen werden, um fundierte, überprüfbare Erkenntnisse zu gewinnen.
Dieses Dokument richtet sich an Architekten, Entwickler und Administratoren, die KI-Infrastruktur und ‑Anwendungen in der Cloud erstellen und verwalten. In diesem Dokument wird davon ausgegangen, dass Sie ein grundlegendes Verständnis von KI-Agenten und ‑Modellen haben. Das Dokument enthält keine spezifischen Anleitungen zum Entwerfen und Programmieren von KI-Agenten.
Im Abschnitt Bereitstellung dieses Dokuments finden Sie Codebeispiele, mit denen Sie lernen können, wie Sie Multi-Agenten-KI-Systeme erstellen und bereitstellen.
Architektur
Das folgende Diagramm zeigt die Architektur des Multi-Agenten-KI-Systems, das ein paralleles Agenten-Designmuster verwendet, um unabhängige Analysen multimodaler Daten zu koordinieren und eine einzelne Klassifizierung zu erstellen.
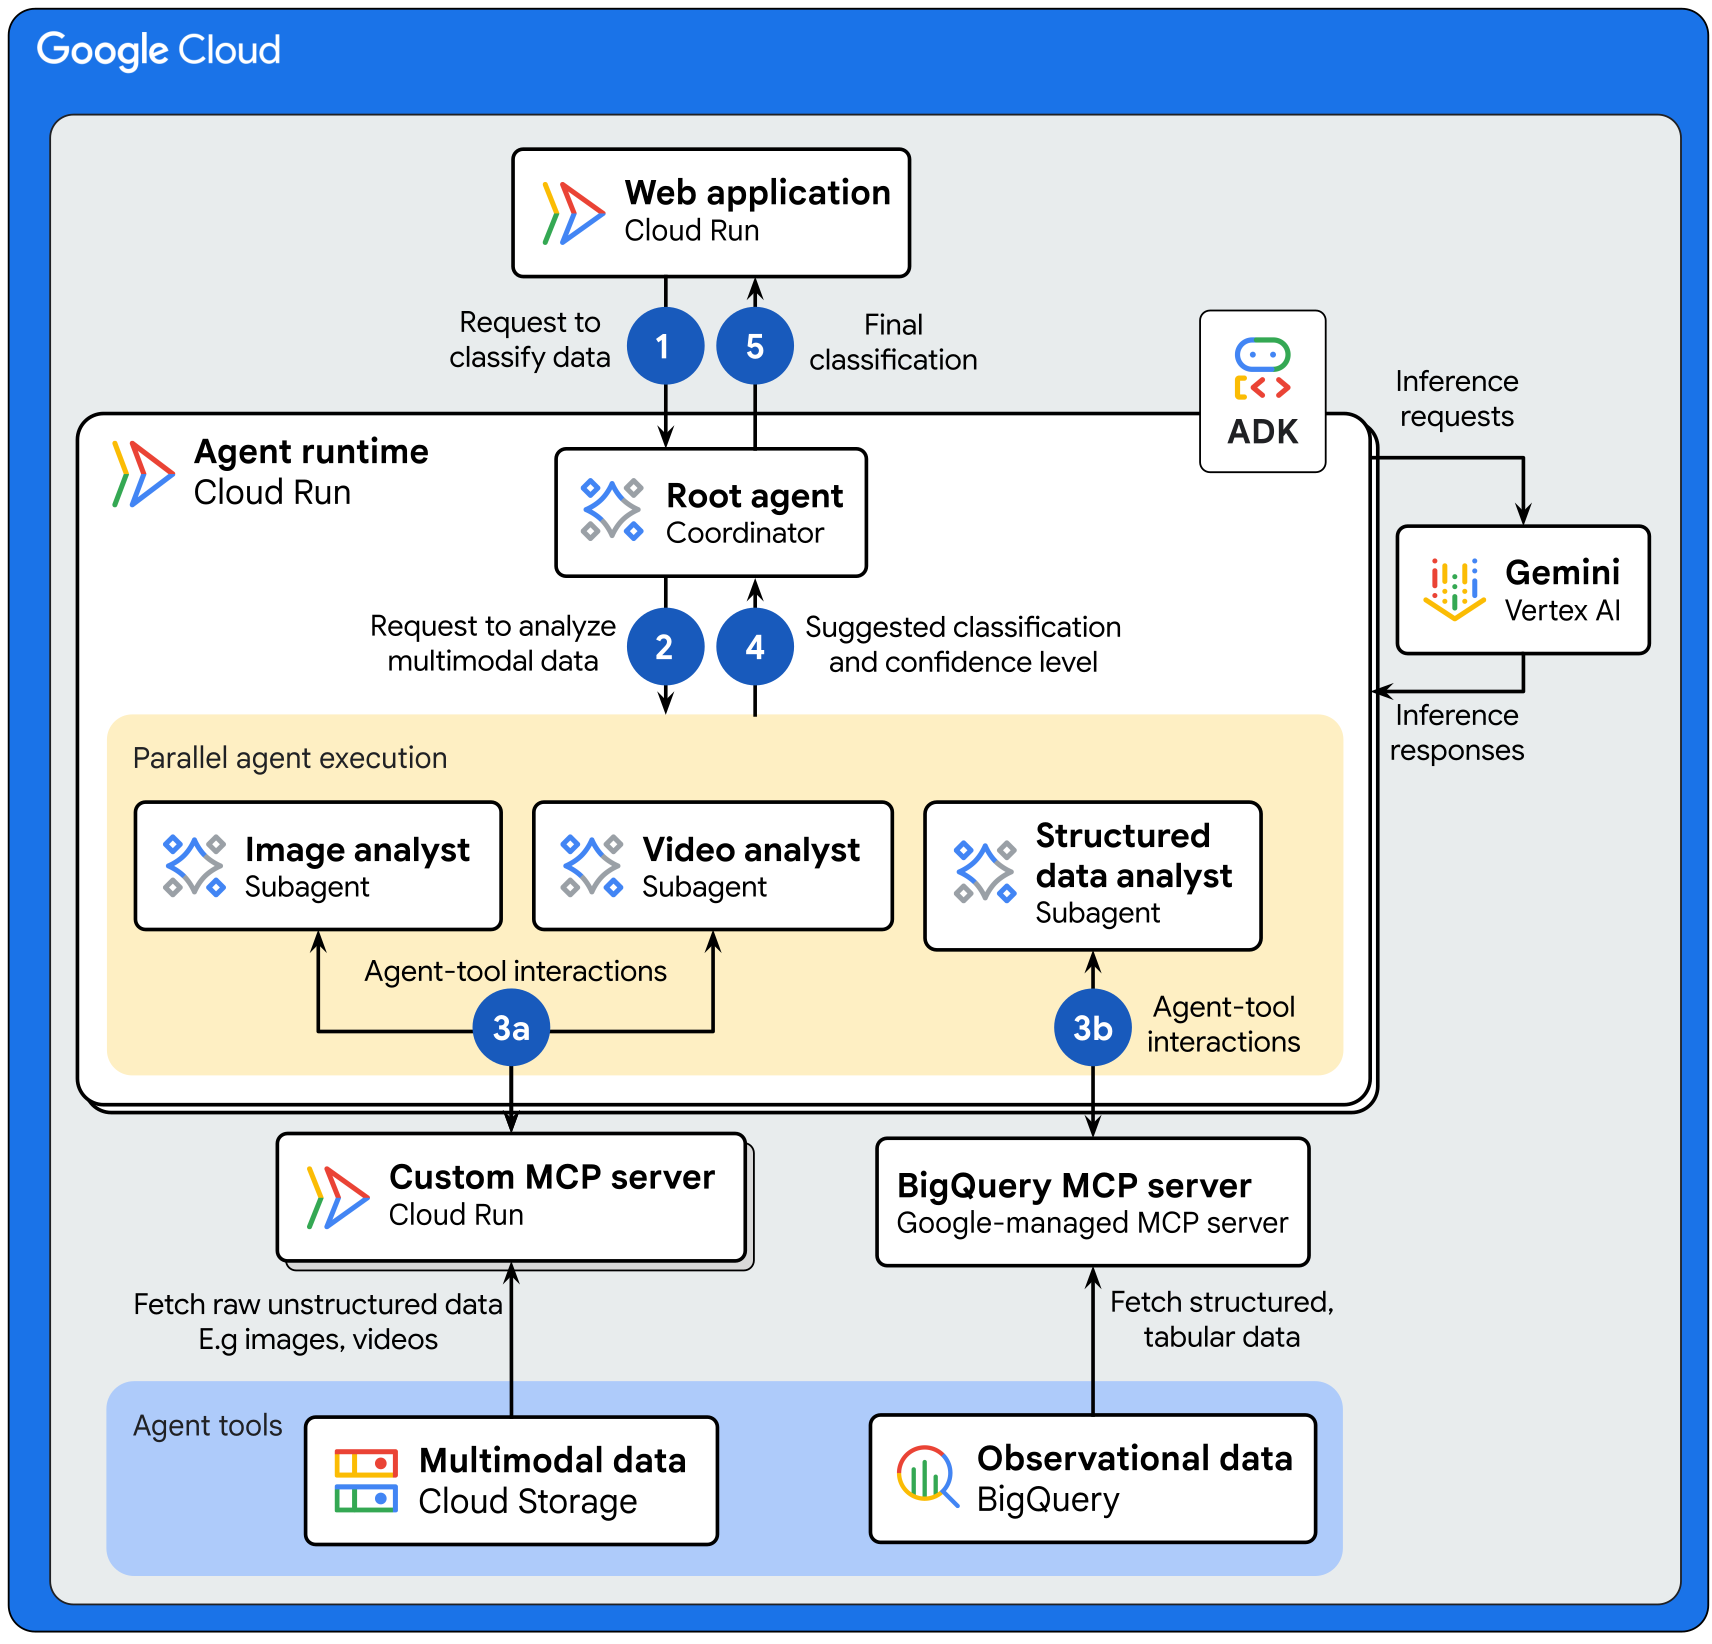
Die Architektur zeigt den folgenden Datenfluss:
- Die Webanwendung sendet eine Anfrage an den Root-Agenten, um eine Reihe multimodaler Daten zur Klassifizierung zu analysieren. Der Root-Agent ist ein Koordinator-Agent, der Anfragen empfängt und in einem Cloud Run-Dienst bereitgestellt wird.
- Der Root-Agent verarbeitet die Anfrage so:
- Der Root-Agent initiiert einen
before_agent_callback, um Umgebungskonfigurationen zu erfassen, Nutzereingaben zu validieren und Ressourcenpfade in einem freigegebenen Sitzungsstatus zu speichern. Alle Sub-Agenten können auf den freigegebenen Sitzungsstatus zugreifen. Dadurch werden redundante Aufrufe zum Abrufen von Statusdaten vermieden und die Gesamtlatenz wird verringert. - Der Root-Agent verwendet Gemini auf der Gemini Enterprise Agent Platform, um die Anfrage des Nutzers zu interpretieren und Aufgaben an spezialisierte Sub-Agenten zu verteilen, die parallel ausgeführt werden.
- Der Root-Agent initiiert einen
- Jeder Sub-Agent ist auf einen bestimmten Bereich spezialisiert und führt die folgenden Aufgaben unabhängig aus:
- Die Sub-Agents für die Bild- und Videoanalyse interagieren mit benutzerdefinierten MCP-Servern (Model Context Protocol), um die folgenden Aktionen auszuführen:
- Unstrukturierte Rohdaten abrufen, die in einem Cloud Storage-Bucket gespeichert sind.
- Senden Sie eine Anfrage an Gemini, um die Eingabedaten zu interpretieren, zu klassifizieren und ein Konfidenzniveau zu berechnen.
- Gemini sendet die vorgeschlagene Klassifizierung und das Konfidenzniveau an den benutzerdefinierten MCP-Server zurück.
- Der benutzerdefinierte MCP-Server leitet die Antwort an den Sub-Agenten weiter.
- Der Subagent für die Analyse strukturierter Daten orchestriert die Analyse, indem er die folgenden Aufgaben ausführt:
- Interagiert mit dem BigQuery-MCP-Server, um strukturierte, kontextbezogene Daten (z. B. Verlaufsdaten, Ereignisprotokolle oder Sensormesswerte) abzurufen, die in einem BigQuery-Dataset gespeichert sind.
- Der Analyst für strukturierte Daten sendet eine Anfrage an Gemini, um die Eingabedaten zu interpretieren, zu klassifizieren und ein Konfidenzniveau zu berechnen.
- Gemini sendet die vorgeschlagene Klassifizierung und das Konfidenzniveau an den Sub-Agenten zurück.
- Die Sub-Agents für die Bild- und Videoanalyse interagieren mit benutzerdefinierten MCP-Servern (Model Context Protocol), um die folgenden Aktionen auszuführen:
- Jeder Sub-Agent sendet die vorgeschlagene Klassifizierung und das Konfidenzniveau an den Root-Agent zurück.
- Der Root-Agent verwendet Gemini, um die Ausgaben der spezialisierten Sub-Agents zusammenzufassen und eine einzige, zuverlässige Klassifizierung zu erstellen.
- Wenn die meisten Klassifizierungen der spezialisierten Sub-Agenten übereinstimmen, sendet der Root-Agent die übereinstimmende Klassifizierung an die Webanwendung.
- Wenn die Sub-Agenten keine übereinstimmende Klassifizierung liefern, wählt der Root-Agent die Klassifizierung mit dem höchsten Konfidenzniveau aus und sendet sie an die Webanwendung.
Verwendete Produkte
In dieser Referenzarchitektur werden die folgenden Produkte und Tools von Google Cloud verwendet:
- Cloud Run ist eine serverlose Computing-Plattform, mit der Sie Container direkt auf der skalierbaren Infrastruktur von Google ausführen können.
- Gemini Enterprise Agent Platform: Eine umfassende Plattform, mit der Sie KI-Agenten auf Unternehmensniveau erstellen, skalieren, verwalten und optimieren können.
- Gemini: Eine Familie von multimodalen KI-Modellen, die von Google entwickelt wurden.
- BigQuery: Ein Data Warehouse für Unternehmen, mit dem Sie Ihre Daten mit integrierten Features wie raumbezogenen Analysen für maschinelles Lernen und Business Intelligence verwalten und analysieren können.
- Cloud Storage: Ein kostengünstiger, unbegrenzter Objektspeicher für verschiedene Datentypen. Auf Daten kann von innerhalb und außerhalb von Google Cloudzugegriffen werden. Sie werden zu Redundanzzwecken über Standorte hinweg repliziert.
- Google Cloud-MCP-Server: Von Google verwaltete Remote-Dienste, die das Model Context Protocol (MCP) implementieren, um KI-Anwendungen Zugriff auf Produkte und Dienste von Google und Google Cloud zu ermöglichen.
- Model Context Protocol (MCP): Ein Open-Source-Standard zum Verbinden von KI-Anwendungen mit externen Systemen.
- Agent Development Kit (ADK): Eine Reihe von Tools und Bibliotheken zum Entwickeln, Testen und Bereitstellen von KI-Agenten.
Informationen zum Auswählen alternativer Komponenten für Ihr agentisches KI-System, einschließlich Framework, Agent Runtime, Tools, Speicher und Designmuster, finden Sie unter Architekturkomponenten für agentische KI auswählen.
Anwendungsfall
Diese Architektur ist für Anwendungsfälle konzipiert, bei denen verschiedene multimodale Daten für Klassifizierungs- und Erkennungsaufgaben synthetisiert werden. Für eine höhere Genauigkeit und Skalierbarkeit wird in der Architektur ein Multi-Agenten-KI-System anstelle eines monolithischen Single-Agenten-Ansatzes verwendet. Dieses Designmuster bietet gezielte Anweisungen, vermeidet widersprüchliche Anweisungen, ermöglicht kleinere Toolsets für schnellere Entscheidungen und unterstützt unabhängige Updates, was zu robusteren und ausgereifteren Ergebnissen führt.
Im Folgenden finden Sie Beispiele für Anwendungsfälle für die in diesem Dokument beschriebene Architektur:
- Medizinische Diagnose: Stellen Sie umfassende diagnostische Bewertungen bereit, indem Sie spezialisierte Agenten einsetzen, die medizinische Bilder, Patientensymptome und Laborergebnisse unabhängig analysieren. Das KI-System fasst diese Ergebnisse basierend auf einem festgelegten Konfidenzgrenzwert zusammen, um Klinikern fundierte, überprüfbare Informationen zu liefern.
- Betrugserkennung: Erkennen und kennzeichnen Sie potenziellen Betrug, indem Sie Agenten einsetzen, die Nutzerverhaltensmuster und Transaktionsdaten wie gescannte Belege und Händlerrechnungen unabhängig analysieren. Durch den Abgleich visueller Belege aus Dokumenten mit digitalen Netzwerkaktivitäten werden Abweichungen erkannt und Transaktionen gekennzeichnet, bei denen ein einzelner Agent einen verdächtigen Indikator identifiziert.
- Dokumentverarbeitung: Automatisieren Sie die Klassifizierung und Extraktion von Informationen aus Dokumenten, indem Sie spezialisierte Agenten für die optische Zeichenerkennung (OCR), die Dokumentklassifizierung und die Datenextraktion bereitstellen. Um eine Verarbeitung mit hoher Konfidenz zu ermöglichen, müssen alle KI-Agenten im KI-System der Ausgabe zustimmen.
- Qualitätskontrolle: Klassifizieren Sie die Produktqualität oder erkennen Sie Anomalien, indem Sie spezialisierte Agenten für die visuelle Inspektion, die Analyse von Sensordaten und die Überprüfung von Spezifikationen einsetzen. Das System bestimmt anhand eines festgelegten Konfidenzgrenzwerts unter den Agenten, ob die Prüfung bestanden wurde oder nicht.
Designaspekte
In diesem Abschnitt werden Designfaktoren, Best Practices und Empfehlungen beschrieben, die Sie berücksichtigen sollten, wenn Sie diese Referenzarchitektur verwenden, um eine Topologie zu entwickeln, die Ihren spezifischen Anforderungen an Sicherheit, Kosten und Leistung entspricht.
Die Anleitung in diesem Abschnitt ist nicht vollständig. Weitere Informationen zu Designfaktoren und Best Practices sowie Empfehlungen zum Erstellen und Bereitstellen eines Multi-Agenten-KI-Systems finden Sie unter Multi-Agenten-KI-System in Google Cloud.
Sicherheit, Datenschutz und Compliance
Um die besonderen Sicherheitsrisiken von KI-Agenten zu minimieren, empfiehlt Google einen Ansatz, der deterministische Sicherheitskontrollen mit dynamischen, logikbasierten Abwehrmechanismen kombiniert:
- Menschliche Kontrolle: Integrieren Sie einen Human-in-the-Loop-Workflow in geschäftskritische Systeme, damit menschliche Prüfer die Ausgaben überprüfen und die Aktionen des KI-Agenten genehmigen, überschreiben oder pausieren können.
- Agent Identity: Weisen Sie jedem KI-Agenten eine arbeitslastgebundene Identität zu, um die Zugriffssteuerung nach dem Prinzip der geringsten Berechtigung durchzusetzen und Anmeldedaten für externe Tools zentral zu verwalten.
- Agent Gateway: Erzwingen Sie die Governance für eingehenden und ausgehenden Traffic, Standardzugriffsrichtlinien für die Ablehnung und die Inline-Prüfung von Prompts und Tools mit Model Armor.
Agent Registry: Prüfen Sie, ob KI-Agenten nur eine Verbindung zu genehmigten Sub-Agenten und MCP-Tools herstellen.
Sicherheit für eingehenden Traffic der Anwendung: Um den Zugriff auf die Anwendung zu steuern, deaktivieren Sie die Standard-run.app-URL des Frontend-Cloud Run-Dienstes und richten Sie einen regionalen externen Application Load Balancer ein. Zusätzlich zum Load Balancing des eingehenden Traffics zur Anwendung übernimmt der Load Balancer die Verwaltung von SSL-Zertifikaten. Für zusätzlichen Schutz können Sie Google Cloud Armor-Sicherheitsrichtlinien verwenden, um Anfragefilterung, DDoS-Schutz und Ratenbegrenzung für den Dienst bereitzustellen.
Sicherheit von Container-Images: Verwenden Sie die Binärautorisierung, damit nur autorisierte Container-Images in Cloud Run bereitgestellt werden. Um Sicherheitsrisiken in den Container-Images zu identifizieren und zu minimieren, führen Sie mit Artifact Analysis automatisch Scans auf Sicherheitslücken durch. Weitere Informationen finden Sie unter Container-Scans – Übersicht.
Speichersicherheit: Cloud Storage bietet Ihnen zwei Systeme, um die Nutzerberechtigung zum Zugriff auf Ihre Buckets und Objekte zu steuern: Identity and Access Management (IAM) und Access Control Lists (ACLs). In den meisten Fällen empfehlen wir die Verwendung von IAM, mit dem Sie Berechtigungen auf Bucket- und Projektebene erteilen können. Weitere Informationen finden Sie unter Zugriffssteuerung.
Kostenoptimierung
Beachten Sie die folgenden Empfehlungen, damit Ihre Agent-Konfigurationen Ihren Kostenanforderungen entsprechen:
- Kostengünstige Prompts: Die Länge Ihrer Prompts (Eingabe) und die generierten Antworten (Ausgabe) wirken sich direkt auf die Leistung und die Kosten aus. Schreiben Sie Prompts, die kurz und direkt sind und ausreichend Kontext bieten. Weitere Informationen finden Sie in den Best Practices für das Prompt-Design.
- Speicherkosten: Wenn Sie die Speicherkosten kontrollieren möchten, können Sie die Standard-Speicherklasse auswählen und die Verwaltung des Objektlebenszyklus sowie Autoclass aktivieren. Mit diesen Funktionen können Sie die Kosten optimieren, indem Daten basierend auf Ihren Zugriffsmustern oder von Ihnen festgelegten Regeln automatisch zwischen Speicherklassen verschoben oder gelöscht werden.
Leistungsoptimierung
Damit Ihre Agentenkonfigurationen Ihren Leistungsanforderungen entsprechen, sollten Sie die folgenden Empfehlungen beachten:
- Ressourcenzuweisung: Konfigurieren Sie je nach Leistungsanforderungen die Arbeitsspeicherlimits und CPU-Limits, die dem Cloud Run-Dienst zugewiesen werden sollen. Weitere Informationen zur Leistungsoptimierung finden Sie unter Allgemeine Entwicklungstipps für Cloud Run.
Bereitstellung
Wenn Sie eine Beispielimplementierung dieser Architektur bereitstellen möchten, probieren Sie das Codelab „Way Back Home Level 1“ aus.
Nächste Schritte
- KI-Agenten in Cloud Run hosten
- Remote-MCP-Server in Cloud Run erstellen und bereitstellen
- Informationen zum Auswählen der Komponenten für die Architektur Ihrer agentischen KI
- (Video) Podcast „The Agent Factory“ zum Erstellen benutzerdefinierter Tools für Agenten ansehen
- Sehen Sie sich die Lernressourcen zum Erstellen und Bereitstellen von Agenten auf Unternehmensniveau mit Gemini Enterprise Agent Ready (GEAR) an.
- Weitere Architekturleitfäden für agentische KI
- Eine Übersicht über Architekturprinzipien und Empfehlungen, die speziell für KI- und ML-Arbeitslasten in Google Cloudgelten, finden Sie im Well-Architected Framework unter KI- und ML-Perspektive.
- Weitere Referenzarchitekturen, Diagramme und Best Practices finden Sie im Cloud-Architekturcenter.
Beitragende
Autor: Samantha He | Technical Writer
Weitere Beitragende:
- Amina Mansour | Tech Lead, Global Developer Relations & Strategic Content
- Andrey Shakirov | Solutions Architect, Google Cloud
- Ayo Adedeji | Developer Relations Engineer
- Christina Lin | Developer Relations Engineer Manager
- Kumar Dhanagopal | Cross-Product Solution Developer
- Ryan Pei | Product Manager, Google Cloud