


Questa pagina descrive come configurare una configurazione di terze parti prima di creare il datastore ServiceNow.
Prerequisiti
Per completare questa configurazione, devi disporre di un [ServiceNow site for _Personal Developer Instance (PDI)]. Questa istanza fornisce un ambiente dedicato per configurare OAuth e le autorizzazioni.
- URL istanza: devi avere un URL specifico per il tuo ambiente. Ad esempio,
https://your-instance.service-now.com - Credenziali: devi disporre dell'accesso amministrativo all'istanza.
Crea account ServiceNow
Se non hai ancora un account o un PDI, segui questi passaggi per configurarli:
Per creare un account ServiceNow nel sito per sviluppatori:
- Vai al portale per sviluppatori ServiceNow e fai clic su Accedi.
- Seleziona Nuovo utente? Ottieni un ID ServiceNow.
- Inserisci i tuoi dati e fai clic su Iscriviti. Utilizza la tua email e verifica il tuo account utilizzando il link di conferma inviato alla tua casella di posta.
Per creare un'istanza di sviluppo personale (PDI):
- Accedi all'account del portale per sviluppatori ServiceNow utilizzando le credenziali del tuo account.
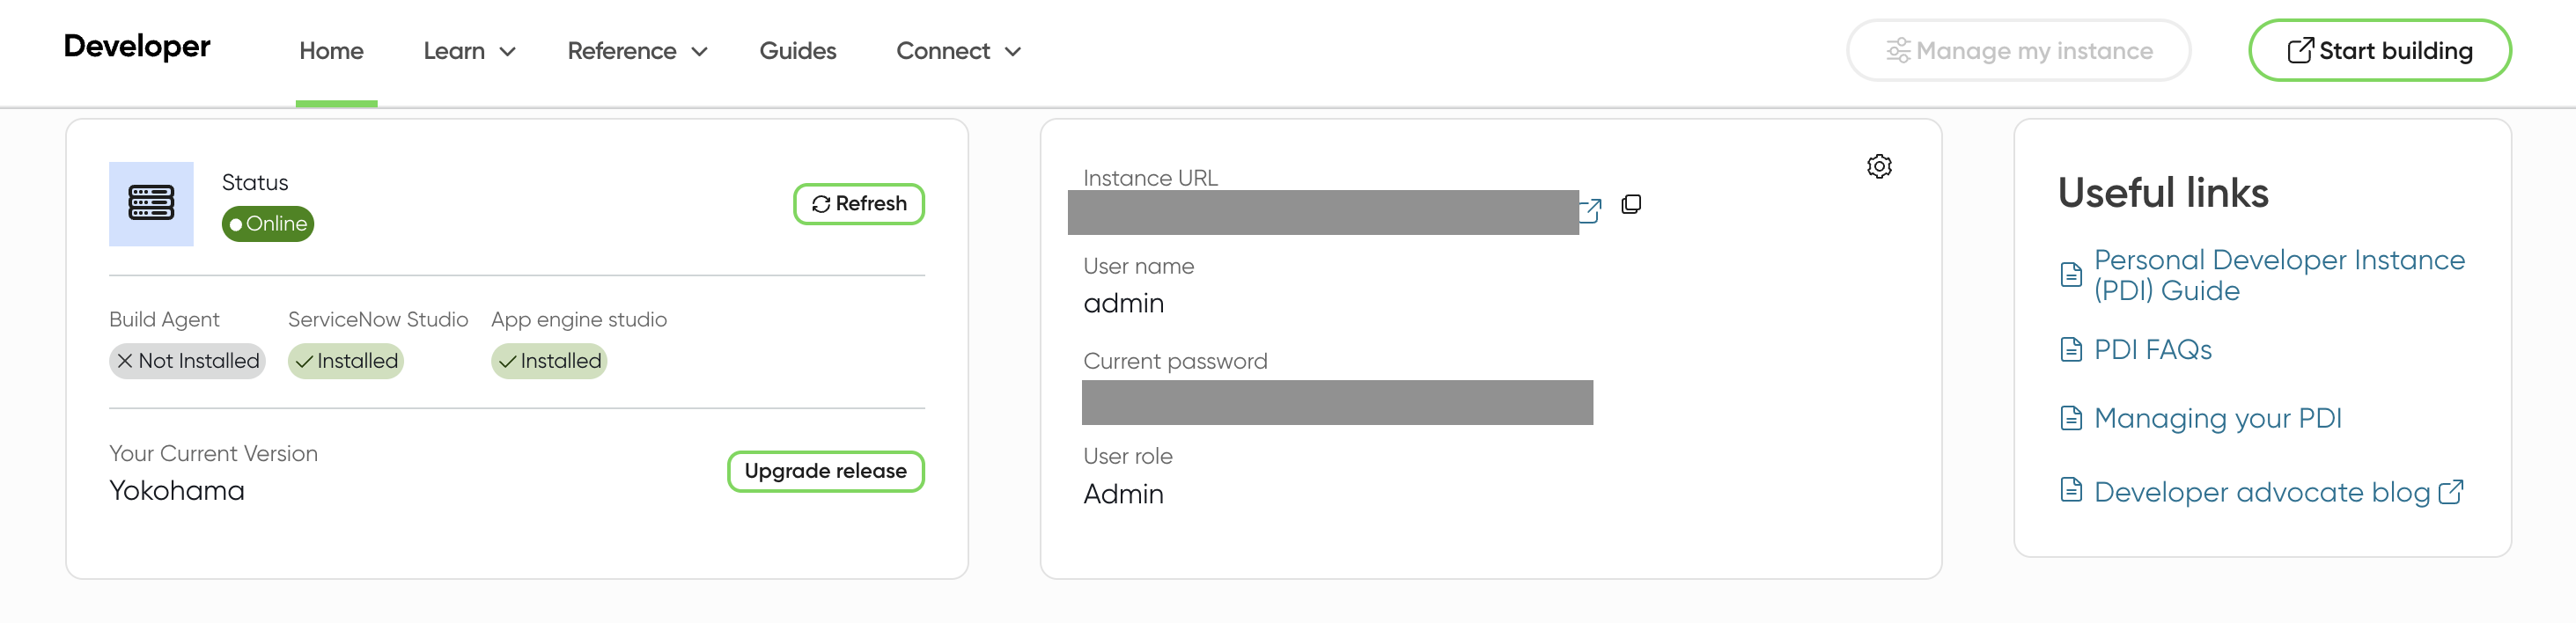
- Dopo aver eseguito l'accesso, segui le istruzioni del portale per richiedere un'istanza. Dopo il provisioning, una finestra di dialogo di conferma indica: "La tua istanza è pronta".
- Salva le tue credenziali: quando l'istanza è pronta, il portale fornisce l'URL dell'istanza, il nome utente amministratore e la password amministratore. Salvali per i passaggi di configurazione successivi.
- Per accedere al nuovo ambiente, fai clic sul pulsante Inizia a creare nell'intestazione del sito per sviluppatori. Si apre l'istanza in una nuova scheda.
Configurazione
Per connettere Gemini Enterprise a ServiceNow, devi configurare un'applicazione OAuth 2.0 nella tua istanza ServiceNow. I passaggi di configurazione dipendono dall'utilizzo di un connettore di importazione o di un connettore federato. Per saperne di più sulle differenze, vedi Tipi di connettori.
Per visualizzare i passaggi di configurazione del connettore, selezionalo dal seguente menu:
Configurare OAuth per il connettore federato
Per eseguire la ricerca federata e le Azioni, devi solo configurare il flusso di concessione del codice di autorizzazione OAuth. Fornisce il client secret necessario per l'individuazione e l'esecuzione delle attività in tempo reale. I passaggi richiesti dipendono dall'interfaccia ServiceNow.
UI della nuova esperienza
Nelle versioni di ServiceNow (Vancouver, Washington DC e successive), utilizzi la nuova esperienza di integrazione in entrata.
- Vai a All (Tutti) > System OAuth (OAuth di sistema) > Application registry (Registro applicazioni).
- Fai clic su Nuovo > Nuova esperienza di integrazione in entrata > Nuova integrazione.
- Inserisci i campi obbligatori:
- Nome integrazione: inserisci un nome univoco per la credenziale OAuth, ad esempio Azioni OAuth di Gemini Enterprise.
- Attiva: seleziona la casella di controllo.
- Tipo di autorizzazione: seleziona Codice di autorizzazione OAuth.
- URL di reindirizzamento: inserisci
https://vertexaisearch.cloud.google.com/console/oauth/default_oauth.html,https://vertexaisearch.cloud.google.com/oauth-redirect - Policy di accesso ad API e ambito: assicurati che la casella di controllo Consenti l'accesso solo alle API nell'ambito selezionato non sia selezionata. Inoltre, non selezionare alcun ambito di autorizzazione. Se lasci questo campo vuoto, l'integrazione avrà un ambito ampio.
- Fai clic su Submit (Invia) per creare la credenziale.
- Dopo l'invio, fai clic sul nome del record per visualizzare l'ID client e scoprire il client secret. Salva questi valori per utilizzarli in un secondo momento.
UI legacy
Per le istanze ServiceNow precedenti o per gli utenti che preferiscono l'interfaccia legacy, procedi nel seguente modo per ottenere le credenziali:
- Accedi all'istanza ServiceNow PDI utilizzando le credenziali di amministratore.
- Vai a All (Tutti) > System OAuth (OAuth di sistema) > Application registry (Registro applicazioni).
- Fai clic su Nuovo e poi seleziona [UI ritirata] Crea un endpoint API OAuth per client esterni.
- Compila i seguenti campi obbligatori:
- Nome: inserisci un nome univoco.
- Attiva: seleziona la casella di controllo.
- URL di reindirizzamento: inserisci
https://vertexaisearch.cloud.google.com/console/oauth/default_oauth.html,https://vertexaisearch.cloud.google.com/oauth-redirect. - Controllo dell'accesso: trova il pulsante di attivazione/disattivazione Limitazione dell'ambito e modifica l'impostazione predefinita Ambito sicuro in Ambito ampio.
- Fai clic su Submit (Invia) per creare la credenziale.
- Fai clic sul nome del record per visualizzare l'ID client e scoprire il client secret. Salva questi valori per utilizzarli in un secondo momento.
Requisiti di accesso all'API Table
Affinché il LLM recuperi correttamente i risultati, gli utenti finali devono disporre del ruolo di sistema (in genere snc_internal o un ruolo REST personalizzato) che consente loro di accedere agli endpoint dell'API Table.
| Endpoint | Tabella ServiceNow | Dati recuperati |
|---|---|---|
/api/now/table/incident |
Incidente | Ticket, aggiornamenti dello stato e dettagli della risoluzione. |
/api/now/table/sc_catalog |
Catalogo | Definizioni e strutture dei cataloghi di servizi disponibili. |
/api/now/table/sc_cat_item |
Elemento catalogo | Singoli beni o servizi disponibili su richiesta. |
/api/now/table/sys_attachment |
Allegato | Metadati per i file allegati ai record (nomi file, dimensioni). |
/api/now/table/kb_knowledge |
Conoscenza | Articoli, procedure e guide per la risoluzione dei problemi pubblicati. |
Sicurezza e privacy dei dati: autenticazione degli utenti finali
Il connettore ServiceNow utilizza le credenziali dell'utente finale per eseguire query utilizzando l'API Table. L'utilizzo delle credenziali dell'utente finale garantisce che l'esperienza di ricerca mantenga una parità di sicurezza rigorosa 1:1 con la UI di ServiceNow.
Modello di sicurezza
Quando una query viene pubblicata nell'API ServiceNow Table, il connettore la esegue nel contesto di sicurezza dell'utente autenticato:
- Parità di identità: poiché il connettore utilizza le credenziali dell'utente, il sistema tratta la richiesta API allo stesso modo di una query nella barra di ricerca globale di ServiceNow.
- ACL ereditate: ServiceNow valuta tutti gli elenchi di controllo dell'accesso (ACL) a livello di database. Se un utente non dispone dell'autorizzazione di lettura per un record, l'API Table restituisce un risultato vuoto o un errore 403 per quel record.
- Applicazione dei criteri utente: per gli articoli della knowledge base (
kb_knowledge) e del catalogo (sc_cat_item), ServiceNow applica i criteri utente. L'API filtra automaticamente gli elementi per i quali l'utente non soddisfa i requisiti "Disponibile per".
Configurare OAuth per il connettore di importazione
Per sincronizzare e indicizzare i record utilizzando il connettore di importazione, devi creare le credenziali OAuth e configurare i ruoli. I passaggi richiesti per l'autenticazione dipendono dall'interfaccia ServiceNow.
Ottenere le credenziali di autenticazione
UI della nuova esperienza
Nelle versioni di ServiceNow (Vancouver, Washington DC e successive), utilizzi la nuova esperienza di integrazione in entrata. Per un connettore di importazione che utilizza la nuova UI, devi creare due set di credenziali:
- Credenziali di importazione: utilizza il tipo di concessione delle credenziali della password del proprietario delle risorse OAuth.
- Credenziali delle azioni: utilizza il tipo di concessione del codice di autorizzazione OAuth.
1. Crea credenziali di importazione
- Accedi all'istanza ServiceNow PDI utilizzando le tue credenziali di amministratore.
- Vai a All (Tutti) > System OAuth (OAuth di sistema) > Application registry (Registro applicazioni).
- Fai clic su New (Nuovo).
- Fai clic su Nuova esperienza di integrazione in entrata > Nuova integrazione > Tipo di concessione delle credenziali della password del proprietario delle risorse OAuth.
- Inserisci i campi obbligatori:
- Nome: inserisci un nome univoco.
- Nome del fornitore: inserisci un nome del fornitore.
- Attiva: seleziona la casella di controllo.
- Sicurezza di ambito e API: assicurati che la casella di controllo Consenti l'accesso solo alle API nell'ambito selezionato non sia selezionata.
- Fai clic su Invia.
- Fai clic sul nome del record per visualizzare l'ID client e scoprire il client secret. Salva questi valori per utilizzarli in un secondo momento.
2. Crea le credenziali di Azioni
- Vai a All (Tutti) > System OAuth (OAuth di sistema) > Application registry (Registro applicazioni) e fai clic su New (Nuovo).
- Fai clic su Nuova esperienza di integrazione in entrata > Nuova integrazione.
- Inserisci i campi obbligatori:
- Nome integrazione: inserisci un nome univoco per la credenziale OAuth, ad esempio Azioni OAuth di Gemini Enterprise.
- Attiva: seleziona la casella di controllo.
- Tipo di autorizzazione: seleziona Codice di autorizzazione OAuth.
- URL di reindirizzamento: inserisci
https://vertexaisearch.cloud.google.com/oauth-redirect. - Ambito e criterio di accesso API: assicurati che la casella di controllo non sia selezionata e non selezionare alcun ambito di autenticazione.
- Fai clic su Submit (Invia) per creare la credenziale.
- Fai clic sul nome del record per visualizzare l'ID client e scoprire il client secret. Salva questi valori per utilizzarli in un secondo momento.
UI legacy
Per le istanze ServiceNow meno recenti o per gli utenti che preferiscono l'interfaccia precedente, procedi nel seguente modo per ottenere le credenziali sia per l'importazione che per le azioni:
- Accedi all'istanza ServiceNow PDI utilizzando le credenziali di amministratore.
- Vai a All (Tutti) > System OAuth (OAuth di sistema) > Application registry (Registro applicazioni).
- Fai clic su Nuovo e poi seleziona \[Deprecated UI\] Crea un endpoint API OAuth per client esterni.
- Compila i seguenti campi obbligatori:
- Nome: inserisci un nome univoco.
- Attiva: seleziona la casella di controllo.
- URL di reindirizzamento: inserisci i seguenti URL di reindirizzamento separati da una virgola:
https://vertexaisearch.cloud.google.com/console/oauth/default_oauth.htmlhttps://vertexaisearch.cloud.google.com/oauth-redirect
- Controllo dell'accesso: trova il pulsante di attivazione/disattivazione Limitazione dell'ambito e modifica l'impostazione predefinita Ambito sicuro in Ambito ampio.
- Fai clic su Submit (Invia) per creare la credenziale.
- Fai clic sul nome del record per visualizzare l'ID client e scoprire il client secret. Salva questi valori per utilizzarli in un secondo momento.
Configurare l'account utente e assegnare le autorizzazioni di amministratore
Puoi utilizzare l'account amministratore di sistema predefinito o creare un nuovo utente e assegnare il ruolo amministratore al tuo ID utente.
Assegnare il ruolo di amministratore
Per elevare il tuo ruolo a security_admin:
- Accedi all'istanza ServiceNow come utente con il ruolo di amministratore.
- Fai clic sull'icona del tuo profilo e seleziona Promuovi ruolo.
- Seleziona security_admin e fai clic su Aggiorna.
Per concedere l'security_admin a un altro utente:
- Seleziona Tutti, quindi Utenti in Amministrazione utenti.
- Individua e seleziona l'utente per il quale devi elevare il ruolo.
- Nella scheda Ruoli, fai clic su Modifica.
- Seleziona security_admin da Raccolta e aggiungilo all'elenco dei ruoli.
Nota: l'utente con il ruolo security_admin deve quindi fare clic sull'icona del profilo e selezionare Promuovi ruolo per utilizzarlo.
Configura ruoli e autorizzazioni utente
Per creare un datastore ServiceNow in Gemini Enterprise, devi concedere agli utenti i ruoli e le autorizzazioni appropriati.
Scegli una delle seguenti opzioni per impostare ruoli e autorizzazioni utente per la tua istanza ServiceNow:
- Crea un ruolo personalizzato con regole ACL (consigliato)
- Utilizzare un ruolo personalizzato con gli amministratori delle entità
- Utilizzare un ruolo di amministratore
Per saperne di più su visibilità e controllo dell'accesso dell'accesso, consulta Visibilità degli incidenti e controllo dell'accesso.
Crea un ruolo personalizzato con regole ACL (consigliato)
Crea un ruolo personalizzato con il set minimo di autorizzazioni. Questa procedura fornisce l'accesso più sicuro e restrittivo all'entità incidente. Gli utenti possono trovare solo gli incidenti a cui sono associati direttamente.
- Vai a All (Tutti) > User administration (Amministrazione utenti) > Roles (Ruoli).
- Fai clic su Nuovo, inserisci un nome e fai clic su Invia.
- Vai a System security (Sicurezza del sistema) > Access control (ACL) (Controllo degli accessi (ACL)).
- Fai clic su New (Nuovo) per creare una nuova regola ACL.
- Ripeti i seguenti passaggi finché non avrai concesso l'accesso a tutte le tabelle richieste:
- Utilizza
sys_user_rolecome esempio per vedere come viene concesso l'accesso alla tabella. - Fai clic su Submit (Invia) e seleziona il ruolo.
- Utilizza
Accesso alla tabella richiesto
Il connettore ha bisogno dell'accesso a queste tabelle per ogni entità da eseguire.| Nome tabella | Descrizione |
|---|---|
incidente |
Mostra gli incidenti nei risultati di ricerca. |
sc_cat_item |
Mostra gli elementi del catalogo nei risultati di ricerca. |
sc_cat_item_user_criteria_mtom |
Mostra gli utenti che possono accedere agli elementi del catalogo in base ai criteri utente. |
sc_cat_item_user_criteria_no_mtom |
Mostra gli utenti che non possono accedere agli elementi del catalogo in base ai criteri utente. |
sc_cat_item_user_mtom |
Mostra quali utenti possono accedere agli elementi del catalogo. |
sc_cat_item_user_no_mtom |
Mostra gli utenti che non possono accedere agli elementi del catalogo. |
kb_knowledge |
L'elenco degli articoli della knowledge base che possono essere mostrati nei risultati di ricerca. |
kb_knowledge_base |
L'elenco delle knowledge base che possono essere mostrati nei risultati di ricerca. |
kb_uc_can_contribute_mtom |
Mostra chi può contribuire alle knowledge base in base ai criteri utente. |
kb_uc_can_read_mtom |
Mostra chi può leggere le knowledge base in base ai criteri utente. |
kb_uc_cannot_read_mtom |
Mostra chi non può leggere le knowledge base in base ai criteri utente. |
sys_user_role |
Elenco dei ruoli che possono essere assegnati agli utenti. |
sys_user_has_role |
Elenco dei ruoli mappati agli utenti. |
sys_user_group |
Elenco dei segmenti dei gruppi di utenti. |
sys_user_grmember |
Elenco dei membri del gruppo per i gruppi. |
sys_user |
Elenco di tutti gli utenti. |
core_company |
Elenco di tutti gli attributi dell'azienda. |
cmn_location |
Elenco di tutti gli attributi della posizione. |
cmn_department |
Elenco di tutti gli attributi del reparto. |
user_criteria |
Elenco dei record dei criteri utente. |
sp_portal |
URI del portale dei link nei risultati di ricerca. |
m2m_sp_portal_knowledge_base |
URI del portale dei link per gli articoli della knowledge base nei risultati di ricerca. |
m2m_sp_portal_catalog |
URI del portale dei link per le voci del catalogo nei risultati di ricerca. |
Concedi e verifica l'accesso ACL
Il connettore richiede l'accesso ACL ai campi degli elementi del catalogo della tabella sc_cat_item.
Per concedere e verificare l'accesso:
-
Concedi l'accesso esplicito creando una nuova regola ACL e inserendo manualmente
sc_cat_item.*nel campo Name (Nome) del modulo.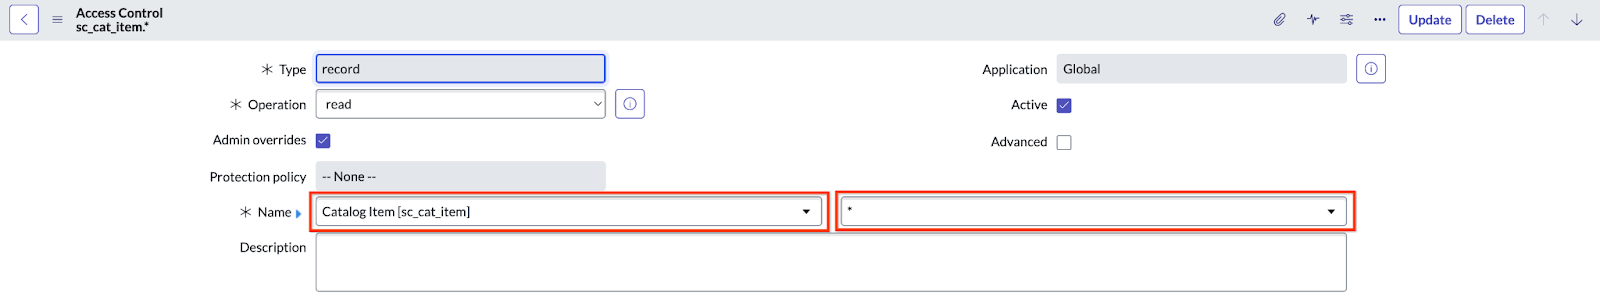
Inserisci sc_cat_item.* - Verifica che gli ACL siano aggiornati.
- Vai a
sys_security_acl_role_list.donella barra di ricerca. - Imposta Role (Ruolo) sul ruolo che vuoi verificare.
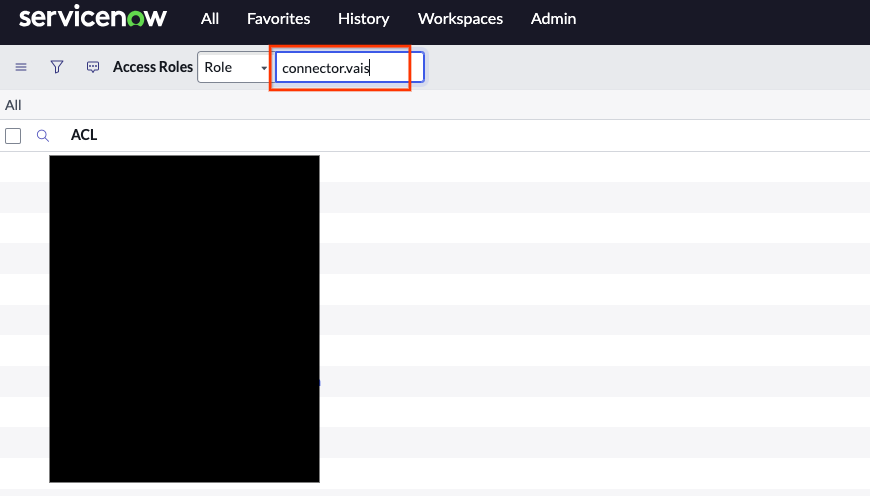
Seleziona il ruolo da verificare - Verifica che gli ACL richiesti siano assegnati al ruolo.
Utilizza un ruolo personalizzato con gli amministratori delle entità
L'utilizzo del ruolo di amministratore potrebbe non essere adatto a team o organizzazioni che vogliono evitare di assegnare autorizzazioni eccessivamente potenti. Questa opzione fornisce un ruolo con tre autorizzazioni specifiche che concedono l'accesso richiesto.
- Vai a All (Tutti) > System security (Sicurezza del sistema) > Users and groups (Utenti e gruppi) > Roles (Ruoli).
- Seleziona Nuovo e inserisci un nome.
- Fai clic su Invia.
- Trova il ruolo creato nell'elenco.
- Vai a Contains roles (Contiene ruoli) > Edit (Modifica).
-
Aggiungi i seguenti ruoli al ruolo appena creato, quindi fai clic su Salva:
catalog_adminknowledge_adminincident_manager
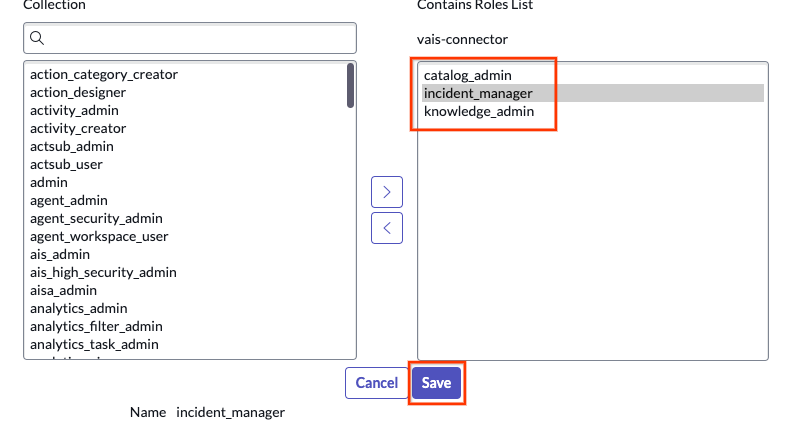
Aggiungi i ruoli e fai clic sul pulsante Salva -
Conferma i ruoli aggiornati.
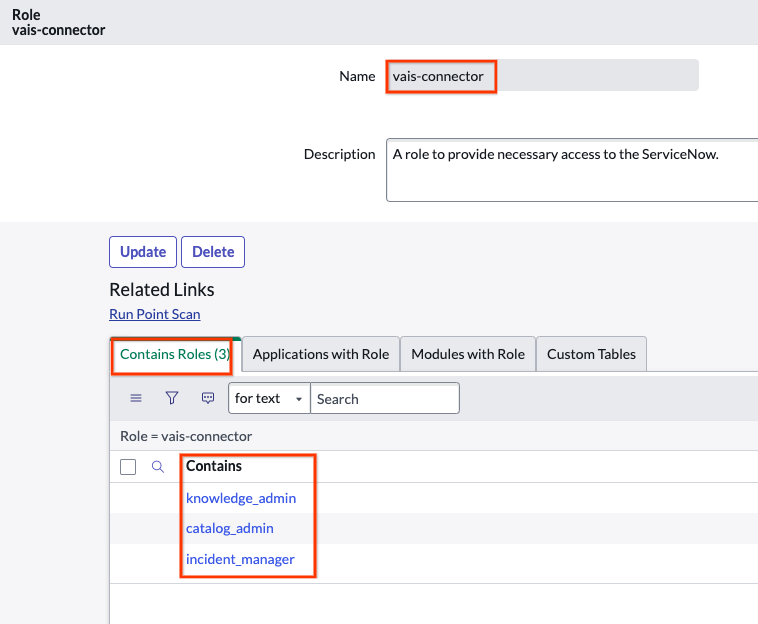
Conferma ruoli
Utilizza un ruolo di amministratore
Puoi utilizzare un ruolo di amministratore per estrarre i dati. Utilizza il ruolo di amministratore predefinito configurato con l'istanza o crea un nuovo utente con un ruolo di amministratore procedendo nel seguente modo:
- Vai a All (Tutti) > User administration (Amministrazione utenti) > Users (Utenti).
- Crea un nuovo utente.
-
Attiva Web service access only (Solo accesso al servizio web). Quando selezioni Web service access only (Solo accesso al servizio web), crei un utente non interattivo.
- Gli utenti interattivi possono accedere all'interfaccia utente e al service portal di ServiceNow utilizzando credenziali standard o SSO, con accesso completo alle pagine dell'interfaccia utente e agli endpoint API.
- Gli utenti non interattivi hanno accesso limitato all'interfaccia utente e possono autorizzare solo connessioni API programmatiche per l'integrazione da servizio a servizio.
- Dopo aver creato l'utente, selezionalo dall'elenco degli utenti.
- Fai clic su Roles (Ruoli) > Edit (Modifica).
- Aggiungi amministratore.
- Fai clic su Save (Salva) per aggiungere un elenco di ruoli all'utente.
- Fai clic su Imposta password, generala automaticamente e salvala.
Concedi un ruolo a un utente
- Vai a All (Tutti) > User administration (Amministrazione utenti) > Users (Utenti).
- Trova o crea un nuovo utente. Se nessun utente è disponibile, vai a System security (Sicurezza del sistema) > Users and groups (Utenti e gruppi) > Users (Utenti).
- Fai clic su New (Nuovo).
- Crea un nuovo service account nella tabella degli utenti. Assicurati di fare clic su Web service access only (Solo accesso al servizio web).
- Scorri fino a Ruoli e fai clic su Modifica.
- Concedi il ruolo che hai creato e assegnalo all'utente. In base al tipo di ruolo che hai creato nel passaggio precedente, seleziona quello appropriato e assegnalo all'utente. Fai clic su Salva.
- Visualizza il ruolo personalizzato con ACL.
- Ottieni il nome utente e la password dell'utente e fai clic su Set password (Imposta password).
- Genera automaticamente una password e conservala per un utilizzo successivo.
Visibilità degli incidenti e controllo dell'accesso
Per migliorare la sicurezza e impedire l'esposizione involontaria dei dati, il connettore ServiceNow utilizza controllo dell'accesso restrittivo per l'entità incident. In questo modo, gli utenti finali possono visualizzare solo gli incidenti a cui sono associati direttamente.
Nell'ambito di questo approccio restrittivo, il connettore non rispetta le autorizzazioni generali basate sui ruoli per la visibilità degli incidenti. I ruoli ServiceNow standard, come itil e sn_incident_read, che potrebbero concedere a un utente visibilità su tutti gli incidenti nell'interfaccia utente ServiceNow, non concedono lo stesso livello di accesso in Gemini Enterprise.
Gli utenti con uno dei seguenti ruoli hanno visibilità globale degli incidenti e possono visualizzare tutti gli incidenti:
adminincident_managerchange_manager
Tutti gli altri utenti possono visualizzare un incidente solo se lo hanno aperto, riaperto, risolto o chiuso. Possono anche visualizzare un incidente se sono:
- Nel gruppo di assegnazione per l'incidente.
- Un chiamante associato all'incidente.
- Un assegnatario.
- In una lista di titoli.
- In un elenco di note di lavoro.
- In un elenco di assegnatari aggiuntivi.
Questo comportamento impedisce a un utente di Gemini Enterprise di trovare un incidente a cui non ha accesso. A causa delle limitazioni aggiuntive rispetto alle autorizzazioni ServiceNow più ampie, questo comportamento potrebbe occasionalmente impedire a un utente di trovare in Gemini Enterprise un incidente a cui ha accesso in ServiceNow.