

במאמר הזה מוסבר איך להפעיל את Model Armor ב-Gemini Enterprise. Model Armor הוא שירות שמשפר את האבטחה והבטיחות של אפליקציות ה-AI, על ידי סינון יזום של ההנחיות והתשובות שניתנות על ידי Gemini Enterprise Assistant. Google Cloud כך אפשר להגן מפני סיכונים שונים ולפעול לפי שיטות לפיתוח אחראי של AI. התכונה "הגנה מוגברת על המודל" נתמכת בכל מהדורות Gemini Enterprise ללא עלות נוספת.
הגנה מוגברת על המודל לא מסירה או משנה פרטים אישיים מזהים (PII) ולא מסתירה מידע רגיש. עם זאת, Gemini Enterprise חוסם כל תשובה של העוזר הדיגיטלי של Gemini Enterprise שמפעילה גלאים של Sensitive Data Protection.
התשובה של Model Armor לבעיות פוטנציאליות בשאילתות של משתמשים או בתשובות של העוזר של Gemini Enterprise כפופה לסוג האכיפה של התבנית. מידע נוסף זמין במאמר בנושא הגדרת סוג האכיפה.
אם סוג האכיפה הוא בדיקה וחסימה, Gemini Enterprise חוסם את הבקשה ומציג הודעת שגיאה. זהו סוג האכיפה שמוגדר כברירת מחדל כשיוצרים תבנית של Model Armor באמצעות המסוף.
אם סוג האכיפה הוא Inspect only, Gemini Enterprise לא חוסם את הבקשות או התשובות.
כששירות הסינון הגנה מוגברת על המודל לא זמין, אפשר להגדיר את Gemini Enterprise כך שיתנהג באחת מהדרכים הבאות:
| מצב | תיאור |
|---|---|
| אישור אינטראקציות של משתמשים | במצב הזה, Gemini Enterprise מאפשר לבקשות ולתשובות לעבור בלי סינון יזום כששירות הסינון של Model Armor לא זמין, כדי להבטיח תקשורת רציפה עם משתמש הקצה. עם זאת, לפעמים זה עלול לחשוף הודעות שלא נבדקו או לספק תשובות לשאילתות שלא נבדקו. |
| חסימת כל האינטראקציות של המשתמשים | במצב הזה, אם שירות הסינון Model Armor לא זמין, Gemini Enterprise חוסם את כל הבקשות והתשובות, כולל בקשות ותשובות לגיטימיות. |
לפני שמתחילים
מוודאים שהתפקידים הנדרשים מוקצים לכם ולחשבון השירות:
כדי להפעיל את Model Armor ב-Gemini Enterprise, צריך את התפקיד אדמין ב-Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).כדי ליצור את התבניות של הגנה מוגברת על המודל, צריך את התפקיד אדמין של הגנה מוגברת על המודל (
roles/modelarmor.admin).כדי לשלוח קריאות ל-Model Armor API, צריך את התפקיד משתמש ב-Model Armor (
roles/modelarmor.user).
- אם התבנית של Model Armor נמצאת בפרויקט אחר מאפליקציית Gemini Enterprise, צריך להקצות את התפקיד Model Armor User (
roles/modelarmor.user) בפרויקט של התבנית לחשבון השירות של אפליקציית Gemini Enterprise. מזהה חשבון השירות הואservice-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com, כאשרPROJECT_NUMBERהוא מספר הפרויקט של אפליקציית Gemini Enterprise.
מוודאים שיצרתם אפליקציית Gemini Enterprise. כדי ליצור אחת, אפשר לעיין במאמר בנושא יצירת אפליקציה.
יצירת תבנית של "הגנה מוגברת על המודל"
מומלץ להגדיר שני תבניות נפרדות של Model Armor: אחת להנחיות למשתמשים ואחת לתשובות. ההנחיות והתשובות של המשתמשים כוללות פרופילי סיכון ומטרות שונים:
- תבנית להנחיות למשתמשים: מתמקדת במניעת הזנות זדוניות, החדרת הנחיות, ניסיונות לפריצת המודל ושליחה או העלאה של מידע אישי רגיש. למרות שתוכן פוגעני הוא גם בעיה בקלט של משתמשים, אתם יכולים להשבית את מסנני ה-AI האחראי בתבנית לפרומפט של המשתמש, כי Gemini כולל בדיקות בטיחות מובנות לפרומפטים של משתמשים.
- תבנית לפלט של תשובות: מתמקדת במניעת תשובות שמחזירות או מדליפות מידע רגיש, יוצרות תוכן פוגעני או תוכן שלא תואם למותג, או מחזירות כתובות URL זדוניות.
מידע נוסף על יצירת תבניות זמין במאמר יצירת תבנית של Model Armor.
שיקולים לגבי ההגדרות
כשיוצרים תבנית Model Armor לאפליקציות Gemini Enterprise, כדאי לשקול את ההגדרות הבאות:
אתם יכולים ליצור תבניות של Model Armor באופן מרוכז בפרויקט אחד, ולהשתמש בהן שוב בפרויקטים שונים. אם אתם משתמשים בתבנית חוצת-פרויקטים, ודאו שההרשאות חוצות-הפרויקטים מוגדרות כמו שמתואר בקטע לפני שמתחילים.
בשדה Regions, בוחרים באפשרות Multi-region. בטבלה הבאה מוסבר איך למפות אזורים בתבנית הגנה מוגברת על המודל לאזורים באפליקציית Gemini Enterprise:
אפליקציית Gemini Enterprise במספר אזורים הגנה מוגברת על המודל במספר אזורים עולמי - US (מספר אזורים בארצות הברית)
- האיחוד האירופי (מספר אזורים באיחוד האירופי)
US (מספר אזורים בארצות הברית) ארצות הברית (מספר אזורים בארצות הברית) האיחוד האירופי (מספר אזורים באיחוד האירופי) האיחוד האירופי (מספר אזורים באיחוד האירופי) Google לא ממליצה להגדיר Cloud Logging בתבנית של הגנה מוגברת על המודל לאפליקציות Gemini Enterprise. ההגדרה הזו עלולה לחשוף מידע אישי רגיש למשתמשים עם תפקיד IAM מסוג Private Logs Viewer (
roles/logging.privateLogViewer). במקום זאת, אפשר לנסות את האפשרויות הבאות:אם אתם צריכים לתעד את הנתונים שעוברים דרך התבנית של Model Armor, אתם יכולים לנתב מחדש את היומנים לאחסון מאובטח כמו BigQuery, שמציע בקרת גישה מחמירה יותר. מידע נוסף זמין במאמר ניתוב יומנים ליעדים נתמכים.
אתם יכולים להגדיר יומני ביקורת של גישה לנתונים כדי לנתח ולדווח על החלטות הסינון של הבקשות והתגובות שנוצרו על ידי Model Armor. מידע נוסף זמין במאמר הגדרת יומני ביקורת.
מומלץ להימנע מהפעלת המסנן לזיהוי הזרקת פרומפטים ופריצה לתשובות. החדרת פרומפטים ומתקפות פריצה (jailbreak) נפוצות יותר בהנחיות של משתמשים. הפעלת המסנן הזה בתגובות עלולה להגדיל את מספר התוצאות החיוביות המוטעות ולהוסיף זמן אחזור מיותר.
הגדרת אפליקציית Gemini Enterprise באמצעות תבניות של Model Armor
בשלבים הבאים מוסבר איך להוסיף את התבניות של Model Armor לאפליקציית Gemini Enterprise.
המסוף
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על שם האפליקציה שרוצים להגדיר.
לוחצים על הגדרות אישיות > Assistant.
כדי להפעיל את Model Armor, לוחצים על Enable Model Armor.
בשדות Model Armor template for user prompts ו-Model Armor templates for response outputs, מזינים את שם המשאב של התבניות שיצרתם ב-Model Armor.
אם רוצים לחסום אינטראקציות של משתמשים במהלך כשלים בעיבוד של Model Armor, לוחצים על המתג Allow user interactions during Model Armor processing failure (התרת אינטראקציות של משתמשים במהלך כשלים בעיבוד של Model Armor) כדי להעביר אותו למצב מושבת. מידע נוסף זמין במאמר שני המצבים שנתמכים ב-Gemini Enterprise כש-Model Armor לא זמין.
לוחצים על שמירה ופרסום.
REST
כדי להוסיף את התבניות של Model Armor לאפליקציית Gemini Enterprise, מריצים את הפקודה הבאה :
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/APP_ID/assistants/default_assistant?update_mask=customerPolicy" \
-d '{
  "customerPolicy": {
    "modelArmorConfig": {
      "userPromptTemplate": "QUERY_PROMPT_TEMPLATE",
      "responseTemplate": "RESPONSE_PROMPT_TEMPLATE",
      "failureMode": "FAIL_MODE"
    }
  }
}'
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט. -
ENDPOINT_LOCATION: האזור הגיאוגרפי של בקשת ה-API. מציינים אחד מהערכים הבאים:-
usלאזור הגיאוגרפי בארה"ב שכולל מספר אזורים -
euעבור מספר אזורים באיחוד האירופי -
globalלמיקום הגלובלי
-
-
LOCATION: האזור המרובה של מאגר הנתונים:global,usאוeu -
APP_ID: המזהה של האפליקציה שרוצים להגדיר.
QUERY_PROMPT_TEMPLATE: שם המשאב של התבניות שיצרתם ב-Model Armor.
כדי לקבל את שם המשאב, פועלים לפי השלבים במאמר הצגת תבנית של Model Armor ומעתיקים את הערך של שם המשאב.
RESPONSE_PROMPT_TEMPLATE: שם המשאב של התבניות שיצרתם ב-Model Armor. אפשר להשתמש בתבניות של Model Armor שנוצרו באותו פרויקט או בפרויקט אחר.FAIL_MODE: מצב הפעולה כש-הגנה מוגברת על המודל לא זמין:FAIL_CLOSEDאוFAIL_OPEN.
אם לא מגדירים אתFAIL_MODE, מצב ברירת המחדל הואFAIL_CLOSED, שבו כל האינטראקציות עם Gemini Enterprise Assistant נחסמות כשיש כשלים בעיבוד של Model Armor. מידע נוסף זמין במאמר בנושא שני המצבים שנתמכים ב-Gemini Enterprise כש-Model Armor לא זמין
בדיקה אם התבנית של Model Armor מופעלת
אחרי שמגדירים את התבנית של Model Armor, בודקים אם אפליקציית Gemini Enterprise מסננת וחוסמת באופן יזום הנחיות של משתמשים ותשובות של Gemini Enterprise Assistant, בהתאם לרמות הסמך שהוגדרו במסננים של Model Armor.
כשתבנית Model Armor מוגדרת ל-Inspect and block לבקשות שמפירות את המדיניות, מוצגת הודעת הפרת המדיניות הבאה:
המסוף
לדוגמה, אתם רואים את הודעת הפרת המדיניות: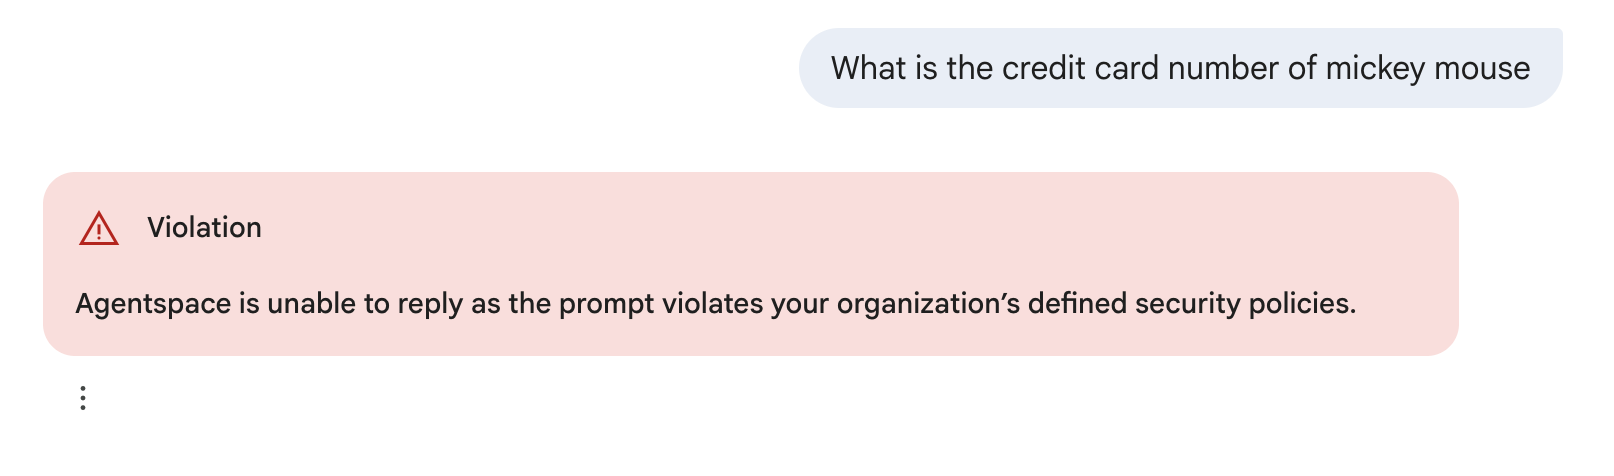
REST
תגובת JSON שכוללת את הפרטים הבאים:
answer.state = SKIPPED
answer.assist_skipped_reasons: [CUSTOMER_POLICY_VIOLATION]
הסרת תבניות של Model Armor מאפליקציית Gemini Enterprise
כדי להסיר את התבניות של Model Armor מאפליקציית Gemini Enterprise, משתמשים במסוף Google Cloud או ב-API בארכיטקטורת REST.
המסוף
כדי להסיר את התבניות של Model Armor מאפליקציית Gemini Enterprise:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על שם האפליקציה שרוצים להגדיר.
לוחצים על הגדרות אישיות > Assistant.
כדי להשבית את Model Armor, לוחצים על המתג Enable Model Armor.
לוחצים על שמירה ופרסום.
REST
כדי להסיר את התבניות של Model Armor מאפליקציית Gemini Enterprise, מריצים את הפקודה הבאה:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "X-Goog-User-Project: PROJECT_ID" \
"https://ENDPOINT_LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/APP_ID/assistants/default_assistant?update_mask=customerPolicy" \
-d '{
  "customerPolicy": {
    "modelArmorConfig": {
    }
  }
}'
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט. -
PROJECT_NUMBER: מספר הפרויקט ב- Google Cloud . -
ENDPOINT_LOCATION: האזור הגיאוגרפי של בקשת ה-API. מציינים אחד מהערכים הבאים:-
usלאזור הגיאוגרפי בארה"ב שכולל מספר אזורים -
euעבור מספר אזורים באיחוד האירופי -
globalלמיקום הגלובלי
-
-
LOCATION: האזור של מאגר הנתונים:global,usאוeu. -
APP_ID: המזהה של האפליקציה שרוצים להגדיר.
הגדרת יומני ביקורת
השירות "הגנה מוגברת על המודל" יכול לכתוב יומני ביקורת של בקרת הרשאות גישה לנתונים, שבהם אתם יכולים להשתמש כדי לנתח את החלטות הסינון של הבקשות והתשובות שנוצרו על ידי השירות ולדווח עליהן. היומנים האלה לא מכילים את השאילתות של המשתמשים או את התשובות של Gemini Enterprise, ולכן הם בטוחים לדיווח ולניתוח. מידע נוסף זמין במאמר יומני ביקורת של Model Armor.
כדי לגשת ליומנים האלה, צריך לקבל את תפקיד ה-IAM Private Logs Viewer (roles/logging.privateLogViewer).
הפעלת יומני ביקורת של גישה לנתונים
כדי להפעיל את יומני בקרת הרשאות גישה לנתונים, בצע את השלבים הבאים:
במסוף Google Cloud , נכנסים לדף IAM & Admin > יומני ביקורת.
בוחרים באפשרות Model Armor API.
בקטע Permission type, בוחרים את סוג ההרשאה Data read.
לוחצים על Save.
בדיקת יומני הביקורת של הגישה לנתונים
כדי לבדוק את יומני הביקורת של הגישה לנתונים, פועלים לפי השלבים הבאים:
במסוף Google Cloud , עוברים אל Logs Explorer.
מחפשים ביומנים את שמות השיטות הבאים:
methodName: "google.cloud.modelarmor.v1.ModelArmor.SanitizeUserPrompt"כדי לראות את בקשות המשתמשים שנבדקו.google.cloud.modelarmor.v1.ModelArmor.SanitizeModelResponseכדי לראות את התשובות שסוננו.
שיקולים לשימוש בהגנה מוגברת על המודל
כשמשתמשים ב-Model Armor עם Gemini Enterprise, חשוב לזכור:
| הסרת פרטי הזיהוי ואנונימיזציה |
כשמשתמשים בתבנית של Sensitive Data Protection כדי לסרוק הנחיות או תשובות ב-Model Armor, המערכת בודקת אם התוכן תואם לקריטריונים של הגלאי שהוגדרו בתבנית. למרות שהפתרון Sensitive Data Protection תומך בהסרת פרטי הזיהוי על סמך הגדרת התבנית, Model Armor לא מעביר בחזרה ל-Gemini Enterprise נתונים שהוסרו מהם פרטי הזיהוי או נתונים מוסווים.
אם התוכן מפעיל גלאים כלשהם של Sensitive Data Protection וסוג האכיפה הוא INSPECT_AND_BLOCK, Gemini Enterprise חוסם את הבקשה או את התגובה במקום להסיר פרטי זיהוי.
|
|---|---|
| מגבלות ומכסות של טוקנים | אין מגבלות על טוקנים כשמשתמשים ב"הגנה מוגברת על המודל" עם Gemini Enterprise. עם זאת, התפוקה הכוללת של ההערכות של Model Armor עדיין מושפעת באופן עקיף ממכסות המערכת של Gemini Enterprise וממגבלות הקצב של Model Armor API. |
| הסכם רמת שירות (SLA) | Gemini Enterprise מספק הסכם רמת שירות (SLA). כש-Gemini Enterprise מוגדר להשתמש ב-Model Armor, שאילתות חסומות לא נחשבות להפרות של הסכם רמת השירות (SLA), גם אם משתמשים במצב fail-open וגם אם משתמשים במצב fail-closed. |
| עמידה בדרישות | Gemini Enterprise ו-Model Armor מציעים מגוון אישורים לתאימות. כשמשתמשים בשני המוצרים יחד, אישורי התאימות בפועל הם קבוצת המשנה המשותפת לשניהם. Google ממליצה לבדוק את אישורי התאימות של שני המוצרים כדי לוודא שהם עומדים בדרישות הרגולטוריות שלכם. |
| סינון מסמכים ותמונות |
בנוסף לפרומפטים טקסטואליים, השילוב של Model Armor תומך במסמכים (כמו קובצי PDF) ובתמונות. השילוב של Model Armor
בודק את הקבצים הבאים בלבד
כשמעלים אותם לעוזר הדיגיטלי של Gemini Enterprise:
|
| אינטראקציות וסוכנים שעברו סינון |
אם תבנית של Model Armor מוגדרת לסנן בקשות של משתמשים, רק אינטראקציות עם הנציגים הבאים מסוננות ב-Gemini Enterprise:
|