


בדף הזה מוסבר איך להגדיר צד שלישי לפני שיוצרים את מאגר הנתונים של Jira Cloud.
הגדרת אימות והרשאות
צריך להגדיר אימות והרשאות במרכז החשבונות של האדמין ב-Atlassian. זהו שלב חיוני כדי לאפשר למחבר לגשת לנתונים ולסנכרן אותם. המחבר של Jira Cloud תומך בשיטות אימות שונות, כמו פרטי כניסה של לקוח OAuth או אסימוני API.
יצירת אפליקציית OAuth 2.0
כדי ליצור אפליקציית OAuth 2.0 לאימות, צריך לפעול לפי השלבים הבאים כדי להגדיר את האפליקציה ב-Atlassian Developer Console ולקבל את מזהה הלקוח וסוד הלקוח הנדרשים.
אימות הרשאת אדמין בארגון ב-Jira
כדי לאמת את הרשאת הגישה של מנהל הארגון ב-Jira:
נכנסים ל-Atlassian באמצעות פרטי הכניסה של המשתמש.
בוחרים את האפליקציה Jira.
לוחצים על הגדרות.
אם האפשרות System (מערכת) מופיעה בקטע Jira settings (הגדרות Jira), יש לכם הרשאת מנהל ארגון ב-Jira. אם אין לכם הרשאה כזו, אתם צריכים לבקש גישה מהאדמין של הארגון ב-Jira.
יצירת אפליקציית OAuth 2.0
כדי ליצור אפליקציית OAuth 2.0:
נכנסים ל-Atlassian Developer Console.
לוחצים על סמל הפרופיל ובוחרים באפשרות Developer Console.
בדף Console, לוחצים על Create ובוחרים באפשרות OAuth 2.0 Integration.
בדף ליצירת האפליקציה, מבצעים את הפעולות הבאות:
נותנים שם לאפליקציה.
מסמנים את התיבה כדי להסכים לתנאים למפתחים של Atlassian.
לוחצים על יצירה.
בדף האפליקציה, מבצעים את הפעולות הבאות:
בתפריט הניווט, לוחצים על הרשאה.
בטבלה Authorization type, לוחצים על Add בשורה OAuth 2.0 (3LO).
בשדה כתובת URL לקריאה חוזרת (callback), מזינים את כתובת ה-URL בהתאם למצב החיבור של מאגר הנתונים.
חיפוש ופעולות מאוחדים:
https://vertexaisearch.cloud.google.com/oauth-redirect.הטמעת נתונים:
https://vertexaisearch.cloud.google.com/console/oauth/jira_oauth.html.
לוחצים על שמירת השינויים.
קבלת מזהה לקוח וסוד לקוח
כדי לקבל את מזהה הלקוח וסוד הלקוח:
- בדף האפליקציה, בתפריט הניווט לוחצים על הפצה.
בדף Distribution, מבצעים את הפעולות הבאות:
- בקטע אמצעי בקרה להפצה, לוחצים על עריכה.
- בקטע סטטוס הפצה, בוחרים באפשרות שיתוף כדי לאפשר עריכה של שדות אחרים.
- ממלאים את הפרטים בשדות החובה הבאים:
- בשדה Vendor (ספק), מזינים
Google. - בשדה מדיניות הפרטיות, מזינים
https://policies.google.com. - בשאלה האם האפליקציה שלך שומרת מידע אישי?, בוחרים באפשרות כן.
- מסמנים את התיבה אני מאשר/ת שהטמעתי את ה-API לדיווח על מידע אישי. מידע נוסף זמין במאמר API לדיווח על מידע אישי.
- בשדה Vendor (ספק), מזינים
- לוחצים על שמירת השינויים.
בדף האפליקציה, מבצעים את הפעולות הבאות:
- בתפריט הניווט, לוחצים על הגדרות.
- בדף ההגדרות, מעתיקים את מזהה הלקוח ואת סוד הלקוח.
איך מקבלים מזהה וכתובת URL של מופע
משיגים את מזהה המכונה:
- פותחים כרטיסייה חדשה, מעתיקים את כתובת ה-URL של המכונה ומוסיפים לה את
/_edge/tenant_info. לדוגמה,https://YOUR_INSTANCE.atlassian.net/_edge/tenant_info. - עוברים לקישור כדי למצוא את הערך של
cloudId. הערךcloudIdהוא מזהה המכונה.
- פותחים כרטיסייה חדשה, מעתיקים את כתובת ה-URL של המכונה ומוסיפים לה את
משיגים את כתובת ה-URL של המכונה:
- נכנסים אל atlassian.net באמצעות חשבון אדמין.
- בוחרים את האפליקציה שרוצים לסנכרן. לדוגמה, מסנכרנים את האפליקציה הראשונה.
- מוצאים את כתובת ה-URL של המופע (תת-הדומיין בסרגל הכתובות).
קבלת מפתח הפרויקט
כדי לקבל את מפתח הפרויקט:
נכנסים לחשבון Jira Cloud.
בתפריט הניווט, לוחצים על מרחבים.
בוחרים את הפרויקט שרוצים לדעת מה מזהה הפרויקט שלו.
פותחים בעיה כלשהי בפרויקט ולוחצים על more_horiz Actions (פעולות).
לוחצים על ייצוא XML ומורידים את הקובץ.
פותחים את קובץ ה-XML שהורדתם ומחפשים את התג שמכיל את
project id. מעתיקים את הערך שמשויך לתג הזה כדי להשתמש בו בהמשך.
הקצאת תפקידי אדמין
כדי להקצות לאדמין של Jira את התפקיד "עריכה ב-Discovery Engine" במסוף Google Cloud :
- נכנסים לדף Gemini Enterprise במסוף Google Cloud .
עוברים אל IAM.
מאתרים את חשבון המשתמש שיש לו הרשאת אדמין ב-Jira ולוחצים על עריכה.
נותנים לאדמין את התפקיד "עריכה ב-Discovery Engine".
כדי להקצות למשתמש תפקיד אדמין ב-Atlassian:
נכנסים אל Atlassian באמצעות חשבון מנהל ארגון.
לוחצים על סמל התפריט ובוחרים את הארגון. אפשר גם להיכנס לכתובת admin.atlassian.com.
בדף אדמין, לוחצים על המוצר ובוחרים בלחצן ניהול משתמשים.
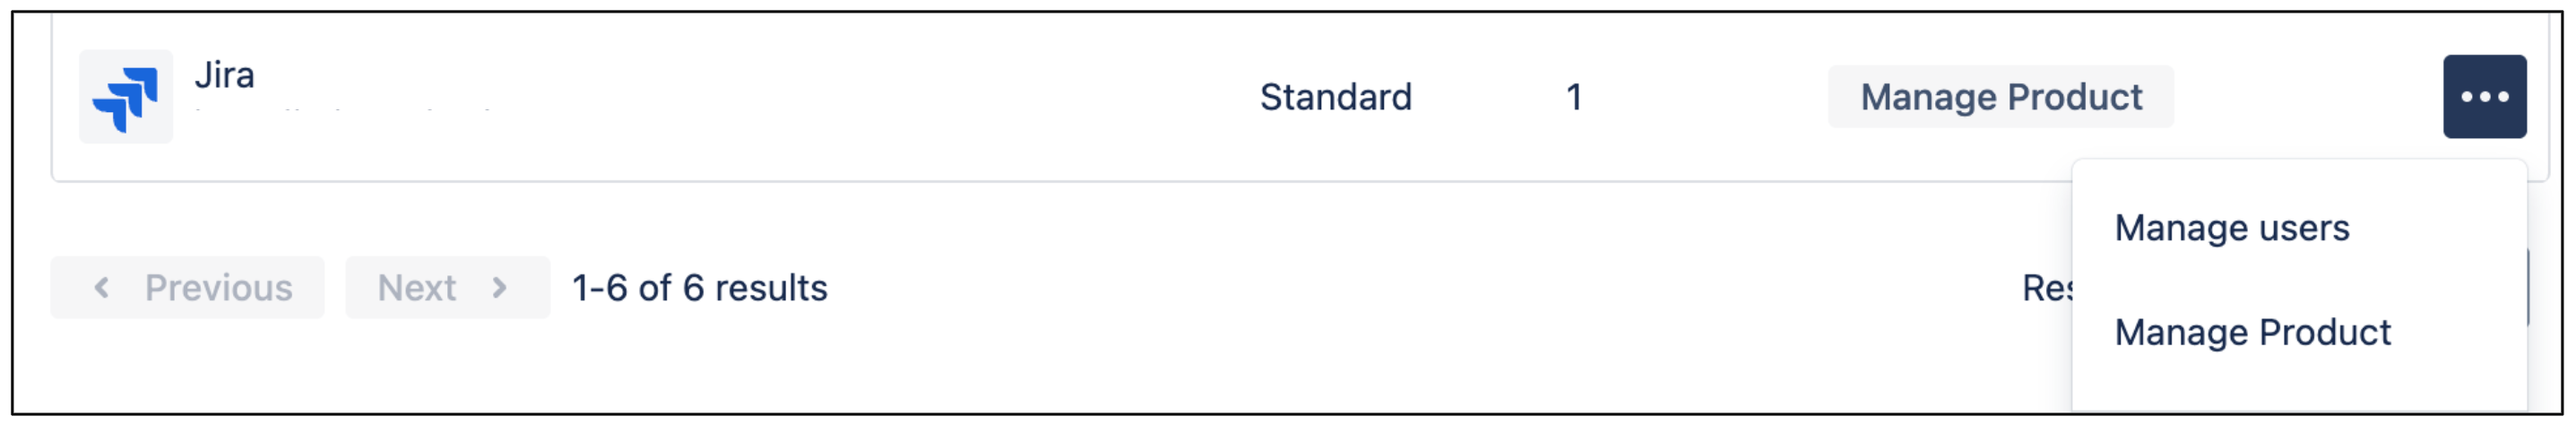
ניהול משתמשים בקטע ניהול משתמשים, לוחצים על קבוצות.
בדף קבוצות:
- לוחצים על יצירת קבוצה.
- נותנים שם לקבוצה.
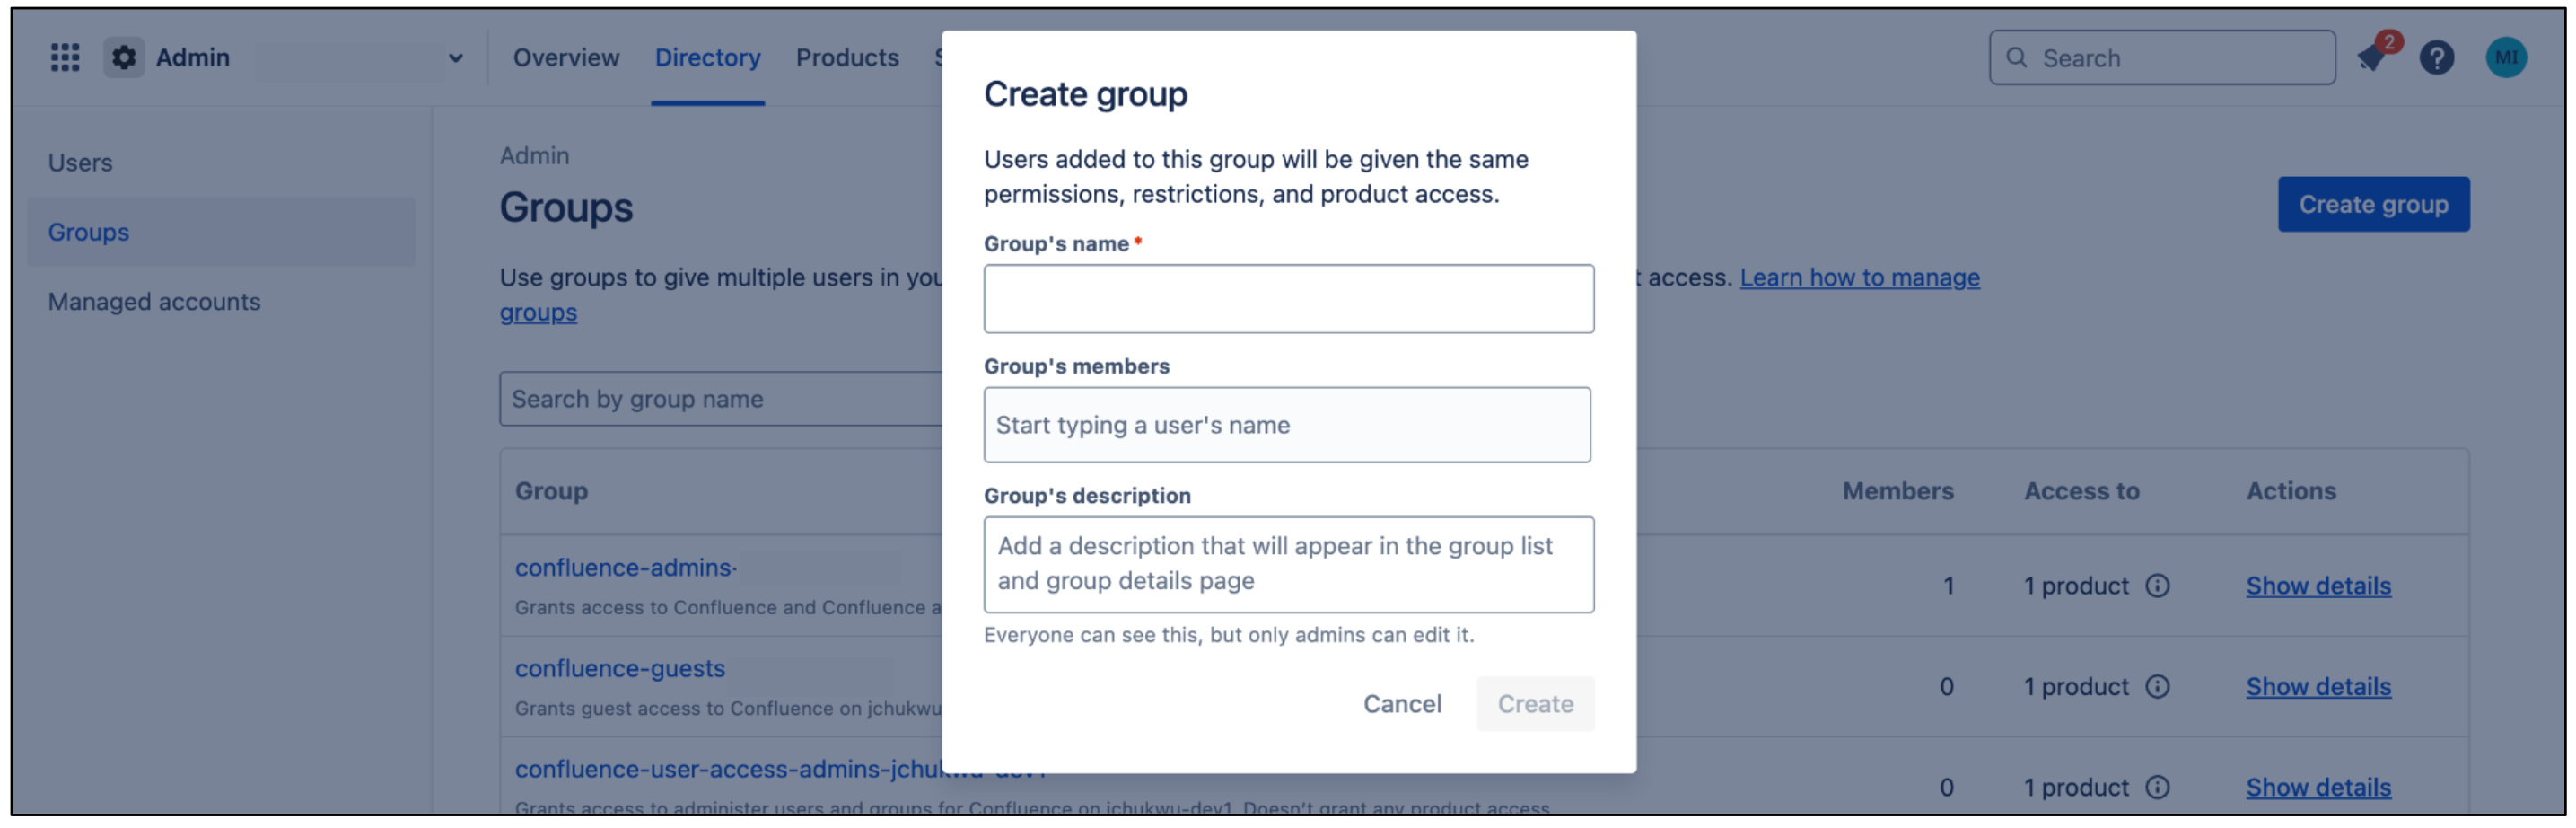
יצירת קבוצה
הקבוצה הזו מקבלת את ההרשאות שהמחבר צריך. משתמשים שנוספים לקבוצה הזו מקבלים את ההרשאות האלה. המחבר משתמש בקבוצה הזו כדי לאמת ולאחזר מסמכים.
בדף הקבוצה, לוחצים על הוספת מוצר.
בוחרים באפשרות אדמין עם גישה למשתמשים בתור התפקיד של Jira.
בוחרים באפשרות אדמין מוצר בתור התפקיד של ניהול Jira.
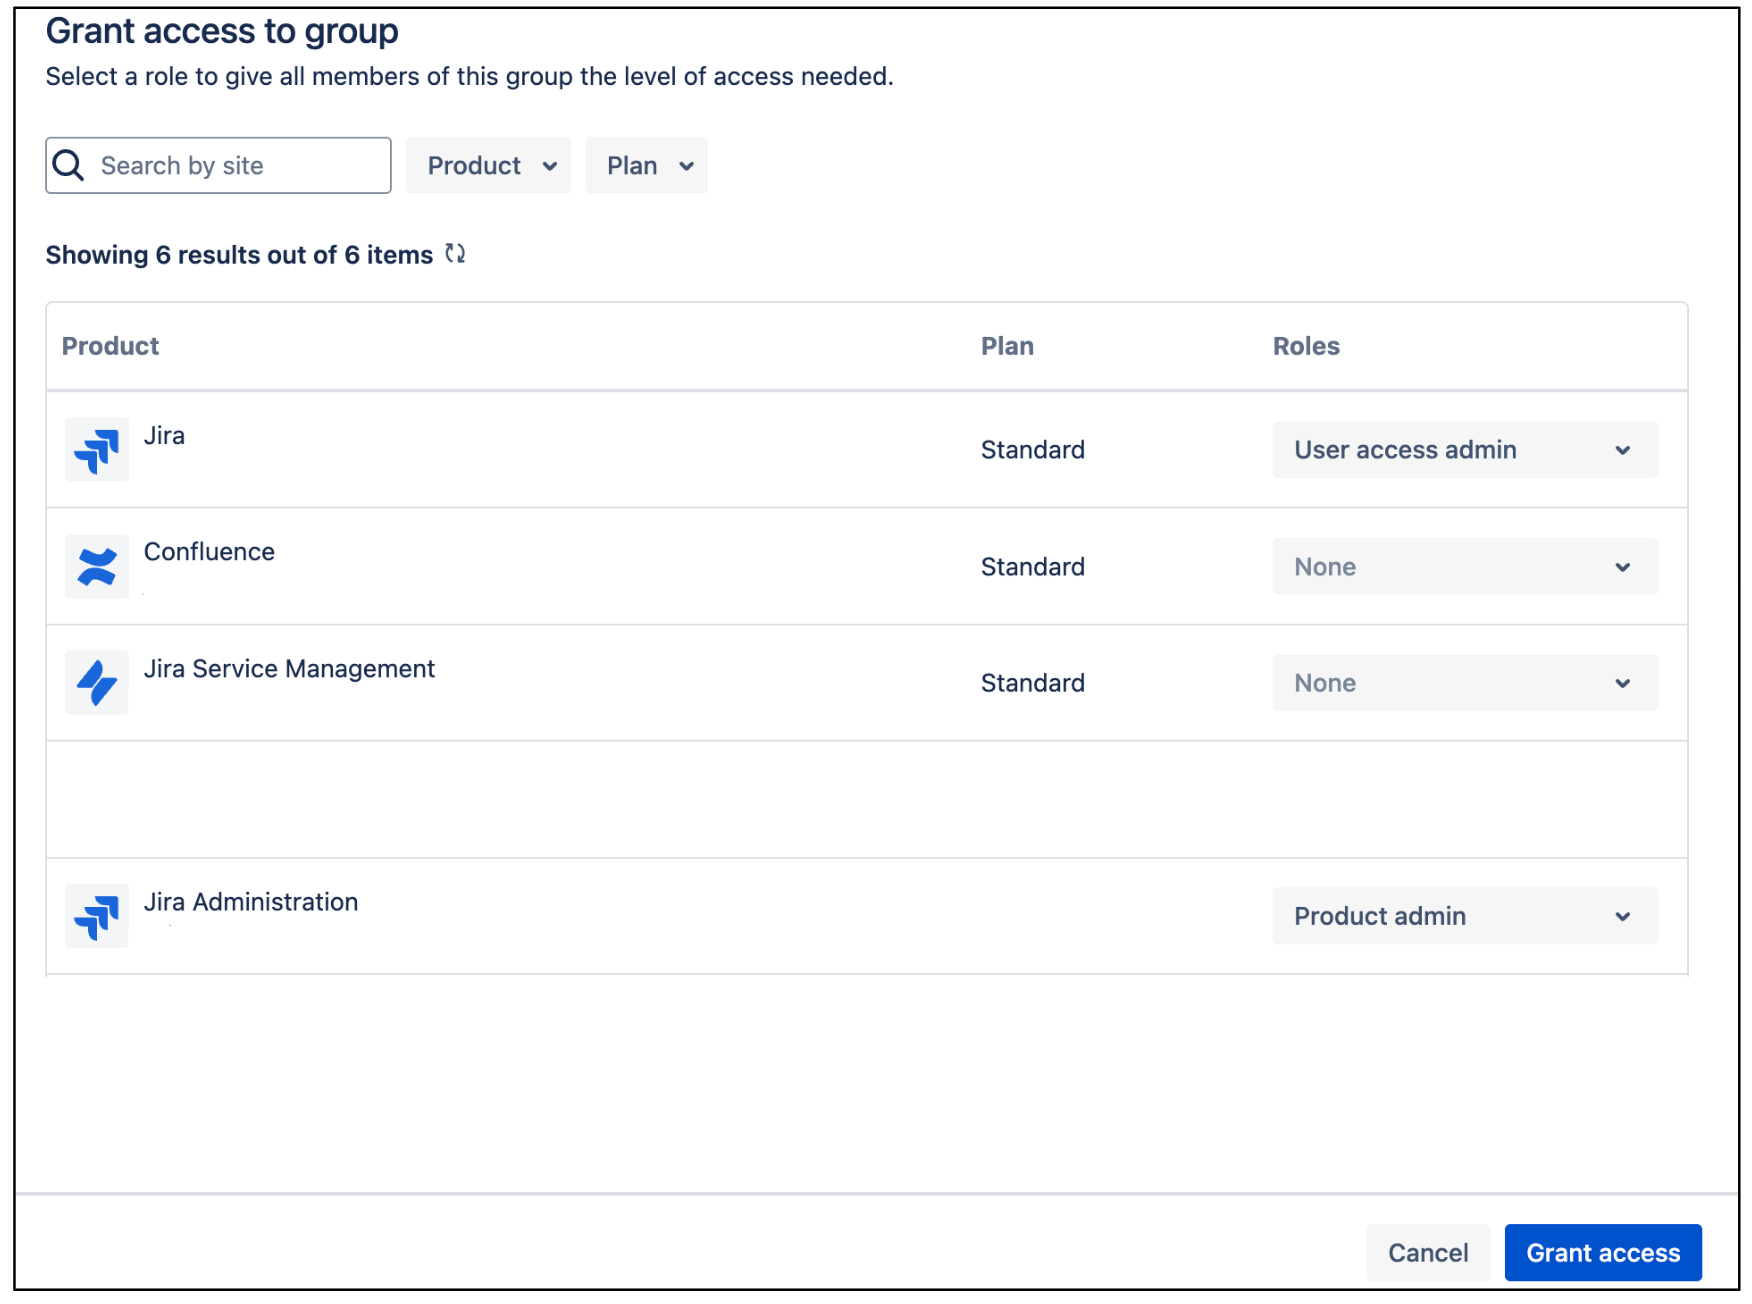
אדמין עם הרשאת גישה למשתמשים ב-Jira לוחצים על הענקת גישה.
לוחצים על Add group members כדי להוסיף חשבון משתמש או חברי קבוצה שהמחבר משתמש בהם כדי לאמת ולגשת למשאבים הנדרשים.
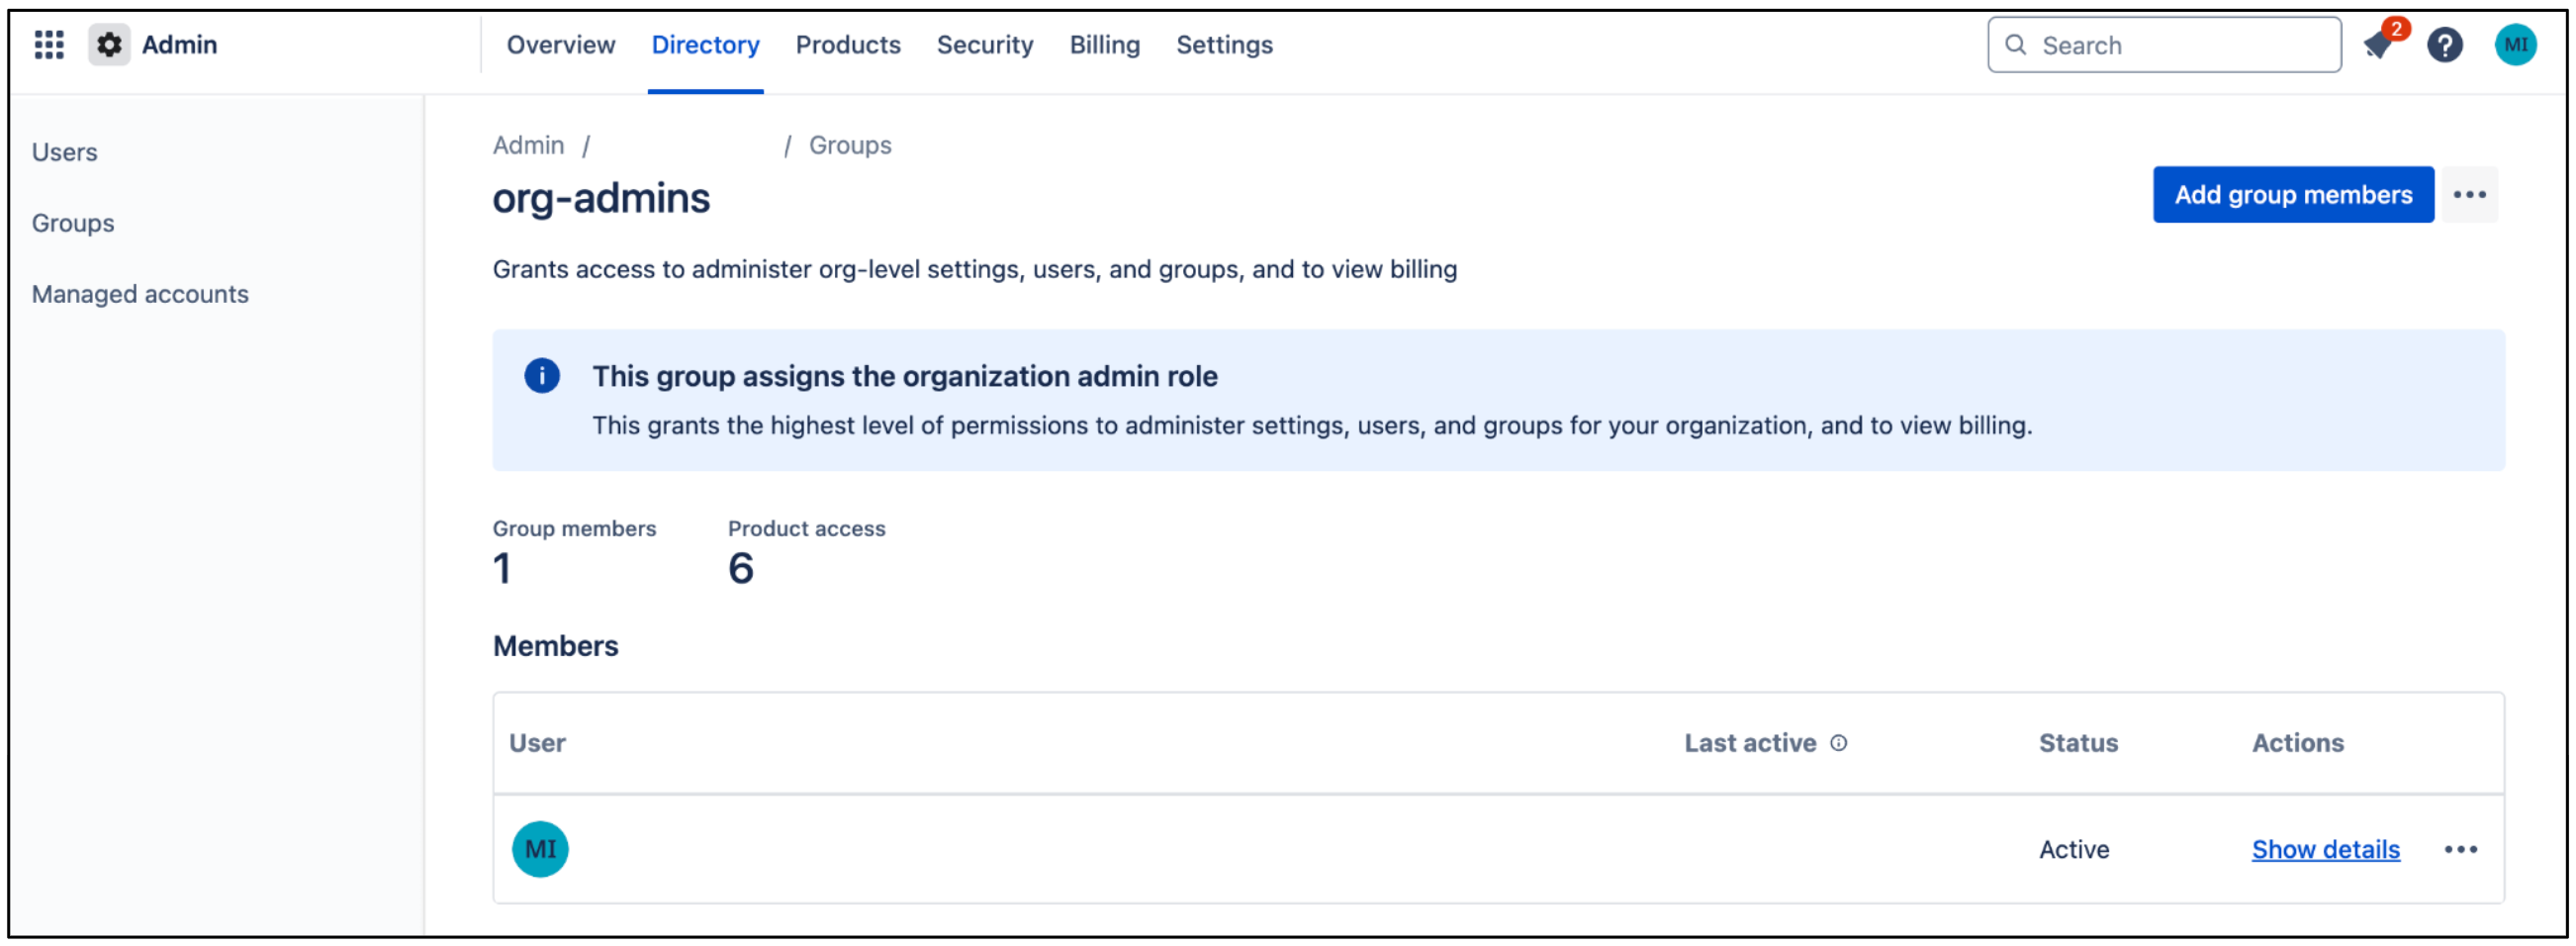
איך מצרפים אנשים לקבוצות
ניהול הרשאות הגישה של המשתמשים
כדי שכתובת האימייל של המשתמש תהיה גלויה לכל מי שיש לו חשבון Atlassian:
נכנסים ל-Atlassian Developer Console.
לוחצים על סמל הפרופיל ובוחרים באפשרות Developer Console.
לוחצים על סמל פרופיל המשתמש ובוחרים באפשרות ניהול החשבון.
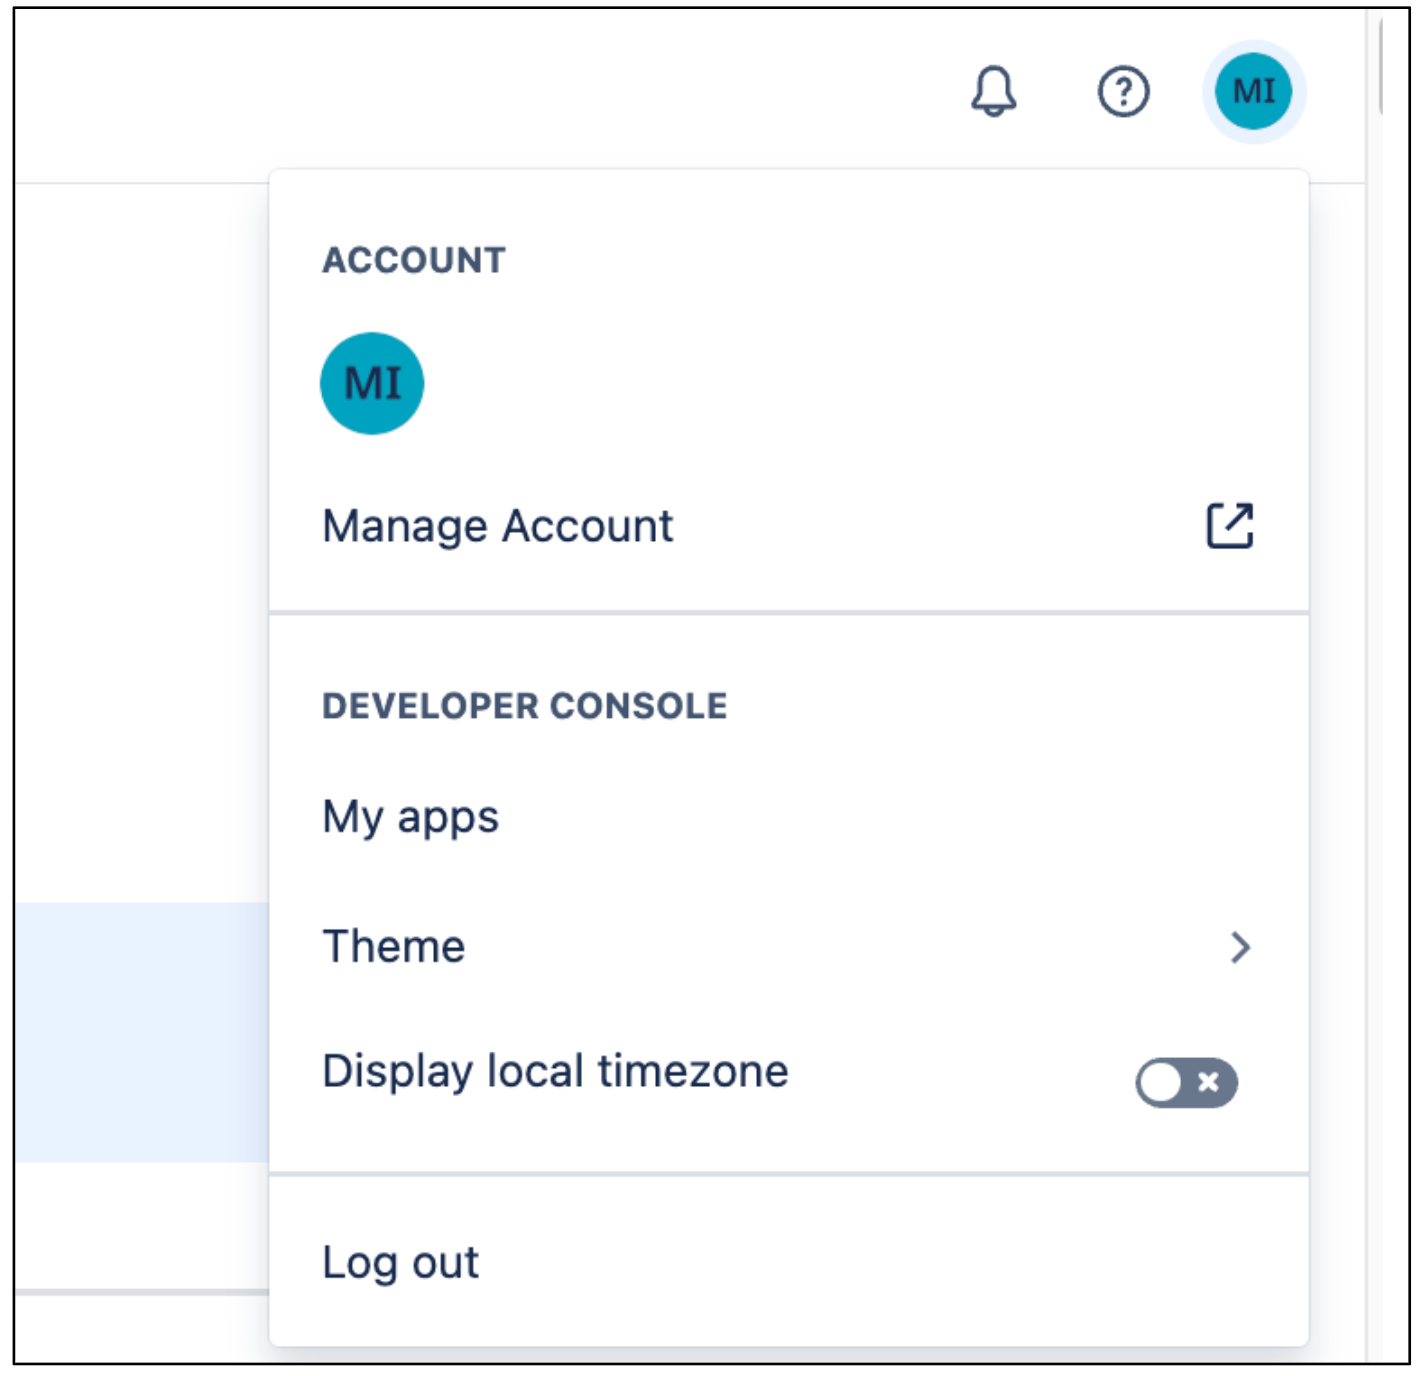
ניהול החשבון עוברים אל פרופיל והרשאות גישה.
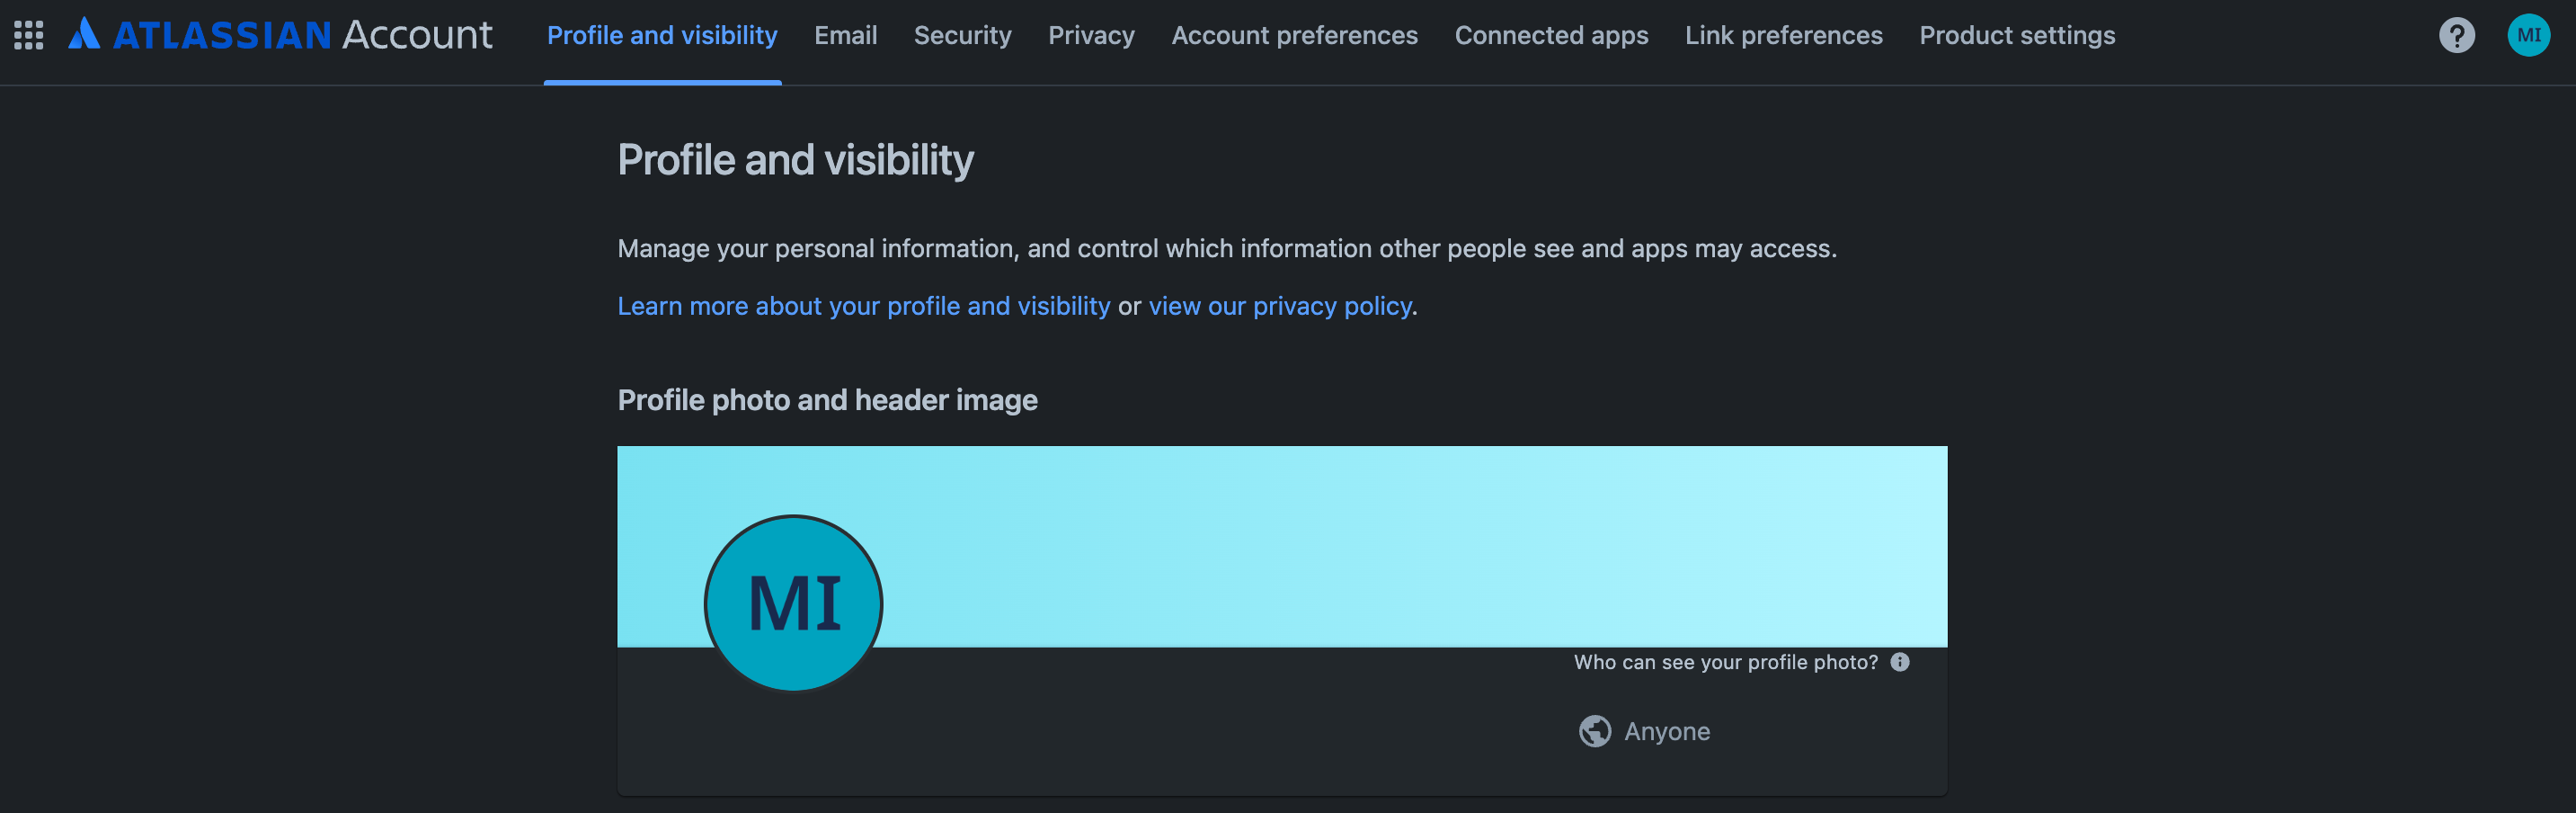
פרופיל ורמת חשיפה עוברים אל פרטים ליצירת קשר ומגדירים את האפשרות מי יכול לראות את זה ככולם.
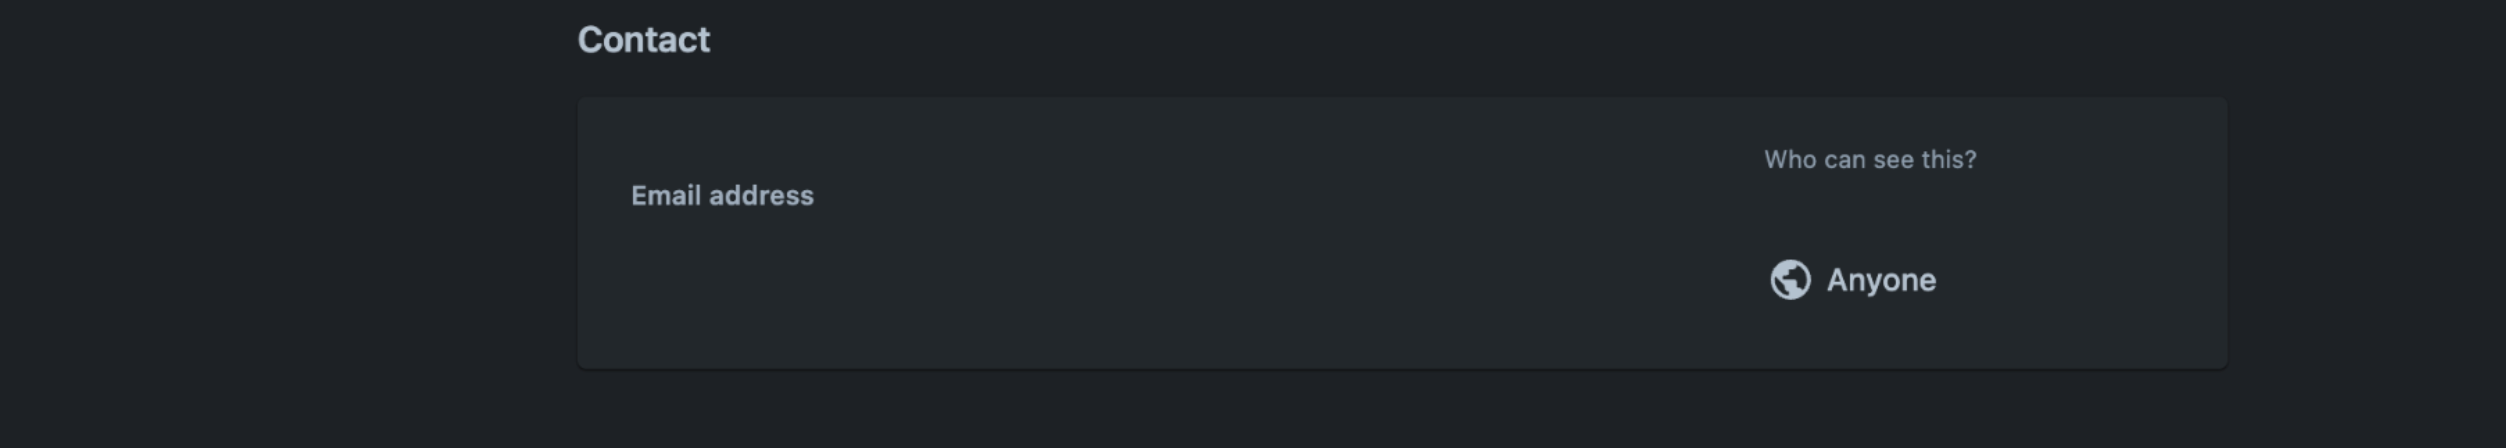
יצירת קשר
כדי שכתובת האימייל של המשתמש תהיה גלויה לכולם ב-Jira:
נכנסים ל-Atlassian באמצעות פרטי הכניסה של המשתמש.
בוחרים אפליקציית Jira.
לוחצים על הגדרות > מערכת.
בחלונית הימנית, לוחצים על General Configuration.
לוחצים על עריכת ההגדרות.
בקטע User email visibility, בוחרים באפשרות Public.
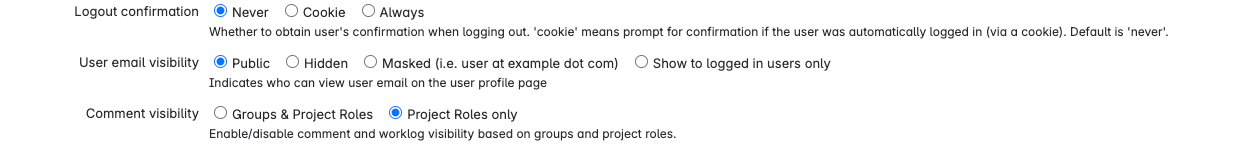
בחירת הרשאות הגישה לאימייל לוחצים על עדכון.
הגדרת היקפי ההרשאות המינימליים של האפליקציה
כדי לבצע את הפעולות שהוגדרו, צריך להגדיר את ההרשאות הבאות למחבר של Jira Cloud בפלטפורמת Atlassian.
בדף האפליקציה, לוחצים על הרשאות.
עוברים אל Jira API ולוחצים על Add (הוספה).
לוחצים על הגדרה.
עוברים לכרטיסייה היקפים קלאסיים.
לוחצים על עריכת היקפי ההרשאות ובוחרים את היקפי ההרשאות הקלאסיים לפי הצורך מהטבלה הבאה:
מצב החיבור הרשאה מטרה חיפוש ופעולות מאוחדים read:jira-user,read:jira-workמאפשרת ל-Assistant לאחזר ולהציג תוצאות חיפוש ופרטי משתמשים בזמן אמת. write:jira-workמאפשרת לעוזר לשנות פריטי עבודה (לדוגמה, לעדכן שדות של בעיות), לנהל תגובות או בעיות ולהעלות קבצים מצורפים. manage:jira-projectמאפשרת לעוזר לנהל את הגדרות הפרויקט ב-Jira וליצור אובייקטים חדשים ברמת הפרויקט, כמו גרסאות ורכיבים. נדרש לפעולות של יצירה ועדכון של פרויקטים. חיפוש מאוחד בלבד read:jira-user,read:jira-workהעוזר הדיגיטלי יכול לחפש ולראות בעיות, פרויקטים ופרופילי משתמשים. הטמעת נתונים ופעולות read:jira-workמאפשרת לעוזר הדיגיטלי לבצע סריקה ואינדוקס נרחבים של נתונים בפריטי העבודה. write:jira-workמאפשרת לעוזר הדיגיטלי לבצע פעולות כתיבה (יצירה, עדכונים, תגובות וקבצים מצורפים) בפריטי עבודה בסביבה שהוטמעה. הטמעת נתונים read:jira-workמאפשרת ל-Assistant לסרוק תוכן ב-Jira ולהוסיף אותו לאינדקס כדי שיהיה זמין בחיפוש. מוודאים שכל היקפי ההרשאות נבחרו ולוחצים על שמירה.
עוברים לכרטיסייה היקפי הרשאות פרטניים.
לוחצים על עריכת היקפי ההרשאות ובוחרים את היקפי ההרשאות המפורטים לפי הצורך מהטבלה הבאה:
| מצב החיבור | הרשאה | מטרה |
|---|---|---|
| חיפוש ופעולות מאוחדים | write:comment:jira |
מאפשר למאגר הנתונים לפרסם תגובות או תשובות חדשות ישירות מהממשק של Gemini Enterprise. |
write:issue:jira |
מאפשר למאגר הנתונים ליצור בעיות חדשות או לבצע עריכות משמעותיות בבעיות קיימות. | |
write:attachment:jira |
מאפשר למאגר הנתונים להעלות קבצים מצורפים לבעיות ב-Jira. | |
write:project:jira |
מאפשר למאגר הנתונים ליצור ולעדכן פרויקטים ב-Jira. | |
write:issue-worklog:jira |
מאפשר למאגר הנתונים ליצור ולעדכן יומני עבודה של בעיות. | |
write:issue-link:jira |
מאפשר למאגר הנתונים ליצור ולעדכן קישורים בין בעיות. | |
read:issue:jira |
מאפשר למאגר הנתונים לקרוא בעיות. | |
read:issue-type:jira |
מאפשר למאגר הנתונים לקרוא את סוגי הבעיות. | |
read:comment:jira |
מאפשר למאגר הנתונים לקרוא תגובות. | |
read:comment.property:jira |
מאפשר למאגר הנתונים לקרוא את המאפיינים של התגובות לבעיות. | |
read:project:jira |
מאפשרת למאגר הנתונים לקרוא פרויקטים. | |
read:priority:jira |
מאפשר למאגר הנתונים לקרוא את סדרי העדיפויות. | |
read:issue.transition:jira |
מאפשר למאגר הנתונים לקרוא את המעברים בין הבעיות. | |
read:issue-meta:jira |
מאפשר למאגר הנתונים לקרוא את המטא-נתונים של הבעיה. | |
read:board-scope.admin:jira-software |
מאפשר למאגר הנתונים לקרוא את ההגדרות האישיות, תכונות הפרויקט, המסננים, המאפיינים והמסננים המהירים של לוח. | |
read:board-scope:jira-software |
מאפשר למאגר הנתונים לקרוא לוחות, בעיות בלוח, בעיות מצבר הבעיות, דוחות וגרסאות. | |
read:issue-details:jira |
מאפשר למאגר הנתונים לקרוא את פרטי הבעיה. | |
read:jql:jira |
מאפשר למאגר הנתונים לקרוא שאילתות ב-Jira Query Language (JQL). | |
| חיפוש מאוחד בלבד | read:issue:jira |
מאפשר למאגר הנתונים לקרוא בעיות. |
read:issue-type:jira |
מאפשר למאגר הנתונים לקרוא את סוגי הבעיות. | |
read:comment:jira |
מאפשר למאגר הנתונים לקרוא תגובות. | |
read:comment.property:jira |
מאפשר למאגר הנתונים לקרוא את המאפיינים של התגובות לבעיות. | |
read:project:jira |
מאפשרת למאגר הנתונים לקרוא פרויקטים. | |
read:priority:jira |
מאפשר למאגר הנתונים לקרוא את סדרי העדיפויות. | |
read:issue.transition:jira |
מאפשר למאגר הנתונים לקרוא את המעברים בין הבעיות. | |
read:issue-meta:jira |
מאפשר למאגר הנתונים לקרוא את המטא-נתונים של הבעיה. | |
read:board-scope.admin:jira-software |
מאפשר למאגר הנתונים לקרוא את ההגדרות האישיות, תכונות הפרויקט, המסננים, המאפיינים והמסננים המהירים של לוח. | |
read:board-scope:jira-software |
מאפשר למאגר הנתונים לקרוא לוחות, בעיות בלוח, בעיות מצבר הבעיות, דוחות וגרסאות. | |
read:sprint:jira-software |
מאפשר למאגר הנתונים לקרוא את פרטי הספרינט. | |
read:issue-details:jira |
מאפשר למאגר הנתונים לקרוא את פרטי הבעיה. | |
read:jql:jira |
מאפשר למאגר הנתונים לקרוא שאילתות ב-Jira Query Language (JQL). | |
| הטמעת נתונים ופעולות | read:user:jira, read:group:jira, read:avatar:jira |
מאפשרת לסנכרן מטא-נתונים של משתמשים או קבוצות ולהציג פרופילי משתמשים. |
read:issue-security-level:jira, read:issue-security-scheme:jira |
מאפשרת בקרת גישה, כדי לוודא שהנתונים שנטמעים עומדים במגבלות האבטחה של Jira. | |
read:audit-log:jira |
מאפשר לעקוב אחרי שינויים ולבצע סנכרון מצטבר כדי לשמור על עדכניות הנתונים שנטמעו. | |
write:comment:jira |
מאפשר להוסיף הערות לבעיות באמצעות מאגר הנתונים. | |
write:issue:jira |
העוזר הדיגיטלי יכול ליצור או לשנות בעיות. | |
| הטמעת נתונים | read:user:jira, read:group:jira, read:avatar:jira |
מאפשרת לסרוק ולהוסיף לאינדקס את התוכן ואת קשרי המשתמשים ב-Jira. |
read:issue-security-level:jira, read:issue-security-scheme:jira |
מאפשר למפות הרשאות כדי שרק משתמשים מורשים יוכלו לחפש בנתונים שהוטמעו. | |
read:audit-log:jira |
מאפשר למנוע הסנכרון לזהות אילו פריטים עודכנו או נמחקו. | |
read:sprint:jira-software |
מאפשר למאגר הנתונים לקרוא את פרטי הספרינט. |
9. מוודאים שכל היקפי ההרשאות נבחרו ולוחצים על שמירה.
התקנת User Identity Accessor
כדי להתקין את האפליקציה User Identity Accessor for Jira Cloud באתר שלכם ב-Jira Cloud:
- עוברים אל Atlassian Marketplace.
לוחצים על קבל עכשיו.
אני רוצה לנסות ברשימה Select a site, בוחרים את האתר ב-Jira שבו רוצים להתקין את האפליקציה.
לוחצים על בדיקה כדי לאשר את ההרשאות הנדרשות ולהסכים לתנאים ולהגבלות.
לוחצים על Get it now (להורדה) כדי להשלים את התקנת האפליקציה.
אחרי שההתקנה תסתיים, תופיע הודעת האישור: "האפליקציה נוספה למופע שלך ומוכנה לשימוש".
הגדרת הגישה לזהות המשתמש
אחרי שמתקינים את האפליקציה User Identity Accessor for Jira Cloud, מגדירים מפתח API שהמערכת החיצונית (לדוגמה, Jira Cloud Connector) משתמשת בו כדי להפעיל באופן מאובטח את הטריגר של האפליקציה לאינטרנט כדי לאחזר אימיילים.
כניסה לדף ההגדרות האישיות
כדי לגשת לדף ההגדרות של האפליקציה User Identity Accessor for Jira Cloud:
- במופע של Jira Cloud, לוחצים על סמל ההגדרות ⚙️ בתפריט הניווט.
- בתפריט, לוחצים על אפליקציות.
- בדף Apps administration, מאתרים את האפליקציה User Identity Accessor for Jira Cloud ברשימה Manage apps.
לוחצים על Configure (הגדרה) או על הקישור שמשויך לאפליקציה. דף ההגדרות הייעודי של האפליקציה נפתח ב-Jira Cloud.
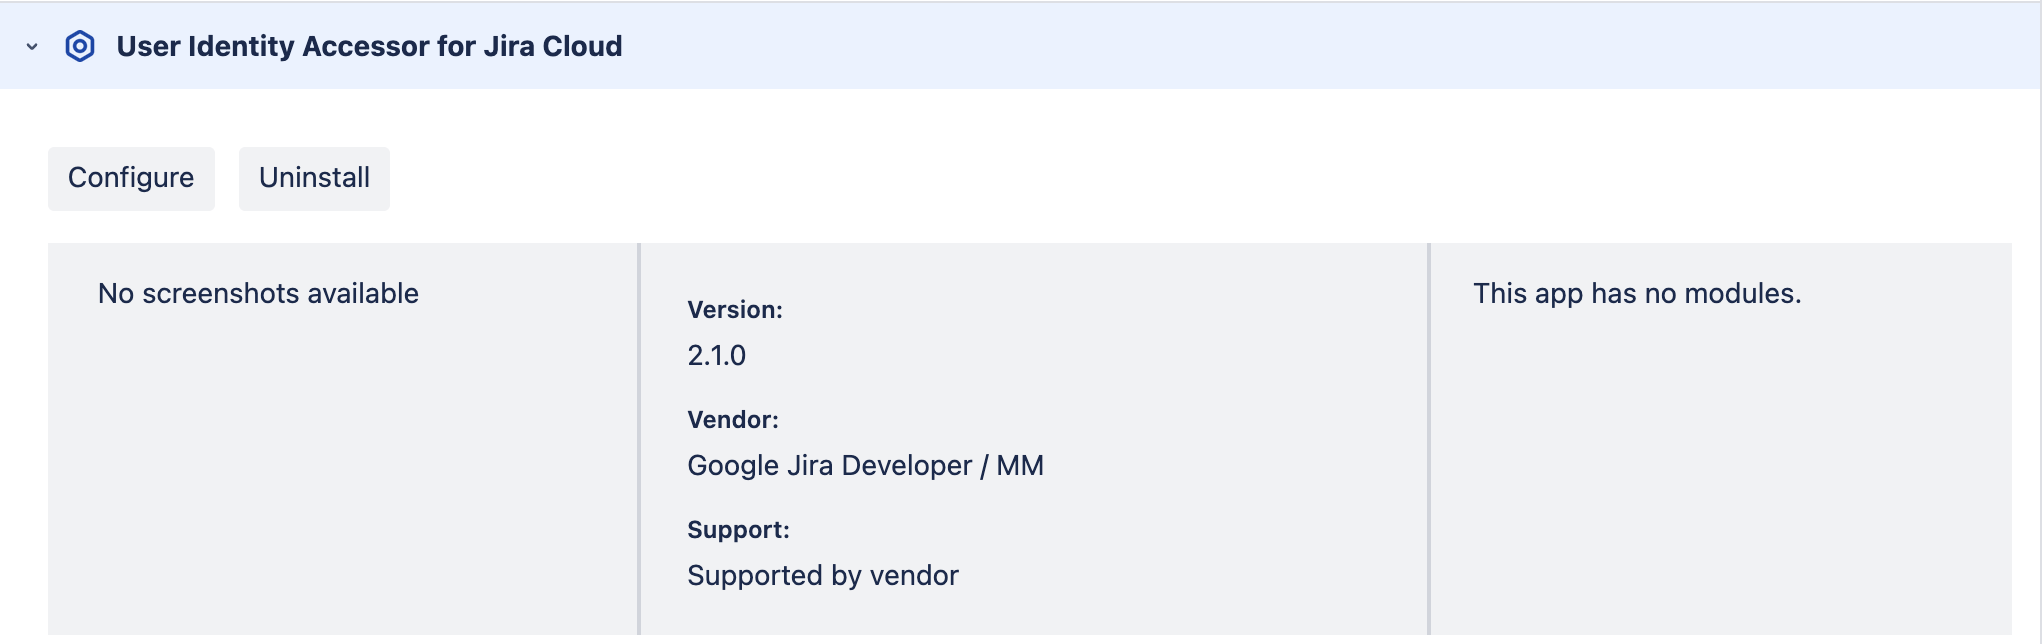
הגדרת הגישה לזהות המשתמש באפליקציית Jira Cloud
הגדרת מפתח ה-API
כדי להגדיר את מפתח ה-API בדף ההגדרות:
בקטע API Key Configuration, מציינים את המפתח הסודי לאימות הבקשות לטריגר האינטרנט של האפליקציה. אפשר לאמת בקשות באמצעות אחת מהשיטות הבאות:
הזנת מפתח משלכם: מקלידים או מדביקים מפתח API חזק וייחודי משלכם בשדה API Key. השתמשו במפתח באורך של 20-30 תווים לפחות, שכולל שילוב של אותיות רישיות, אותיות קטנות, מספרים וסמלים.
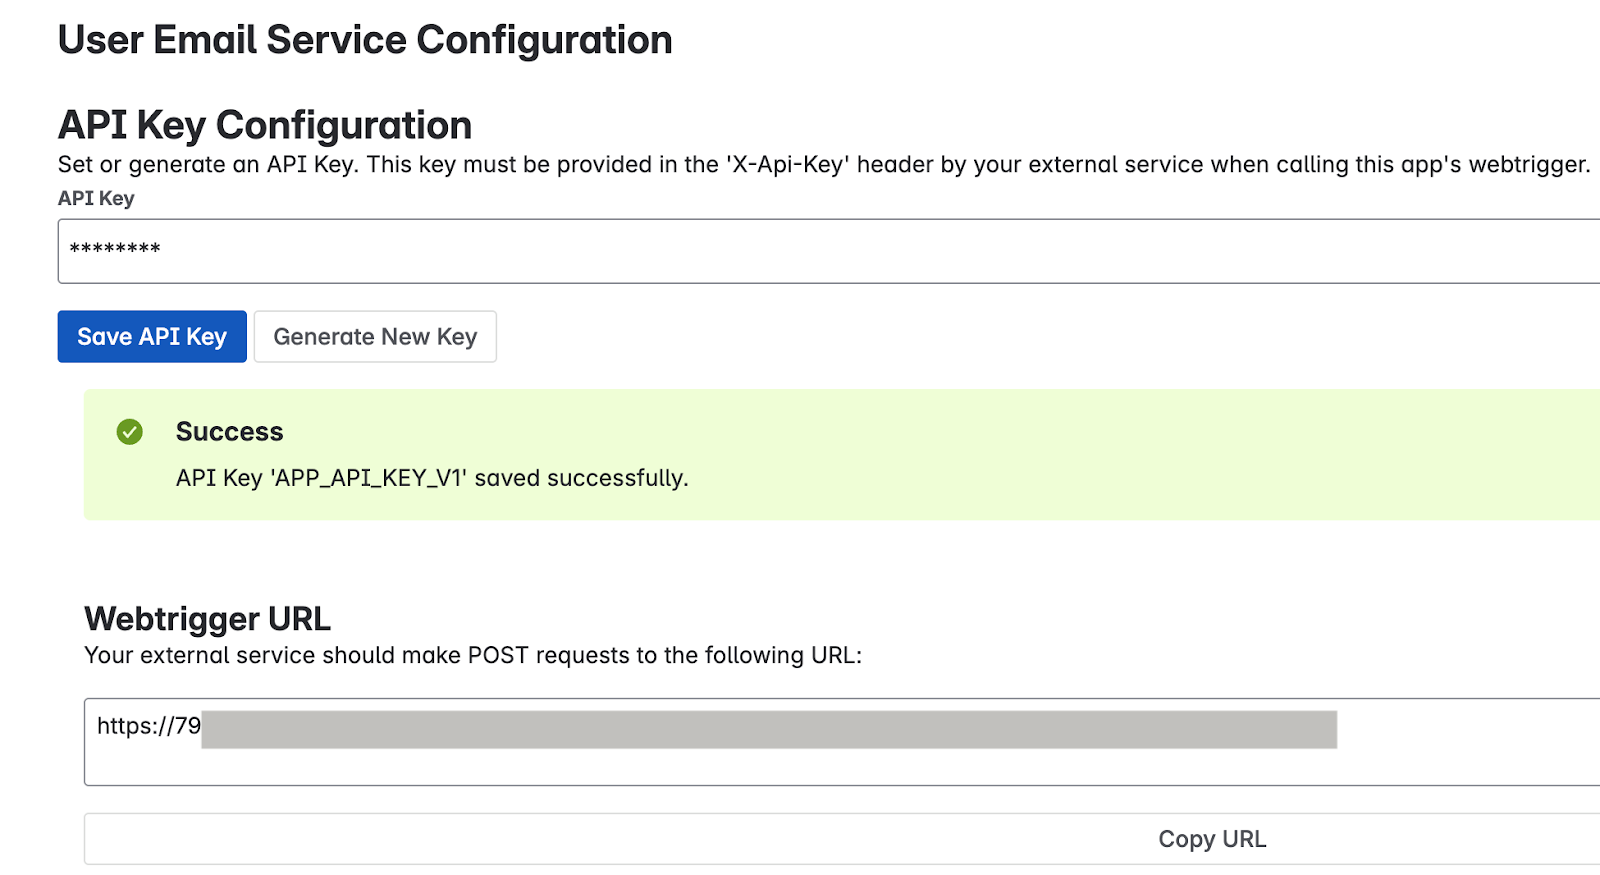
הזנת מפתח משלך ליצור מפתח: לוחצים על הכפתור יצירת מפתח חדש. המערכת יוצרת מפתח חזק ואקראי ומציגה אותו בשדה.
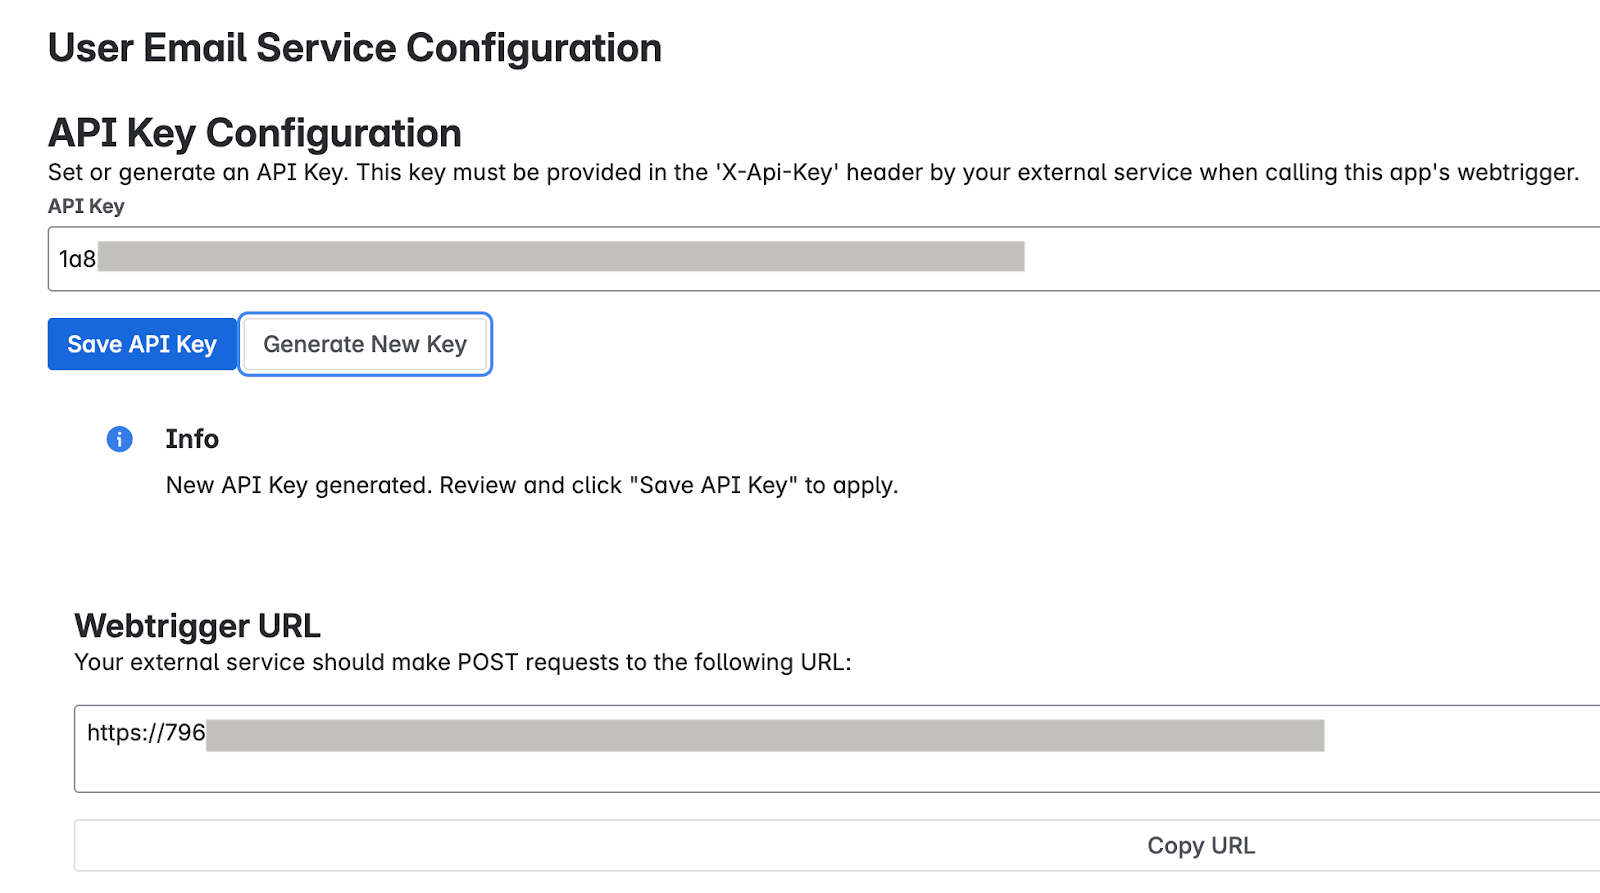
יצירת מפתח חשוב: צריך להעתיק מיד את מפתח ה-API שמוצג בשדה. מטעמי אבטחה, יכול להיות שלא תוכלו לראות שוב את המפתח המלא אחרי שתשמרו אותו או תעברו למקום אחר. אם מאבדים את המפתח, צריך להגדיר או ליצור מפתח חדש.
לוחצים על שמירת מפתח ה-API. תוצג הודעה שהמפתח נשמר באופן מאובטח.
בדיקת הגדרות האפליקציה
כדי לוודא שהאפליקציה User Identity Accessor for Jira Cloud מוגדרת כמו שצריך, שולחים בקשה מהמערכת החיצונית ובודקים שכתובות האימייל של המשתמשים מוחזרות בהצלחה.
איך מקבלים את כתובת ה-URL של הטריגר באינטרנט
- בדף Apps administration, מאתרים את הקטע Webtrigger URL שבו מוצגת כתובת ה-URL הייחודית לאתר Jira ולהתקנת האפליקציה:
- המערכת החיצונית צריכה לקרוא לכתובת ה-URL הזו כדי לבקש את כתובות האימייל של המשתמשים.
- דוגמה לכתובת URL:
https://YOUR_INSTANCE_ID.hello.atlassian-dev.net/x1/WEBTRIGGER_ID, כאשרYOUR_INSTANCE_IDהוא המזהה של המכונה שלכם ב-Jira Cloud ו-WEBTRIGGER_IDהוא המזהה הייחודי של נקודת הקצה של הטריגר באינטרנט שנוצר לאפליקציה שלכם.
- לוחצים על הכפתור העתקת כתובת ה-URL או מעתיקים את כתובת ה-URL המלאה.
הגדרת המערכת החיצונית
מגדירים את המערכת החיצונית שצריכה לאחזר את כתובות האימייל של משתמשי Jira באמצעות מפתח ה-API וכתובת ה-URL של הטריגר מהאינטרנט שקיבלתם בשלבים הקודמים.
כתובת ה-URL של נקודת הקצה: כתובת ה-URL של הטריגר לאינטרנט שהעתקתם.
שיטת HTTP:
POSTכותרות חובה:
- סוג התוכן:
application/json X-Api-Key:
YOUR_API_KEYמחליפים את
YOUR_API_KEYבמפתח ה-API שהגדרתם או יצרתם בקטע הגדרת מפתח ה-API.
- סוג התוכן:
דוגמה לפקודת curl
בדוגמה הזו מוצגת קריאה לטריגר האינטרנט User Identity Accessor for Jira Cloud, שמקבל מערך של מזהי חשבונות ומחזיר את כתובות האימייל.
curl --location --request POST 'https://YOUR_INSTANCE_ID.hello.atlassian-dev.net/x1/ENDPOINT_PATH' \
--header 'X-Api-Key: YOUR-API-KEY' \
--header 'Content-Type: application/json' \
--data-raw '{
   "accountIds": [
       "ACCOUNT_ID_1",
       "ACCOUNT_ID_2"
   ]
}'
מחליפים את:
YOUR_INSTANCE_IDבמזהה המכונה של Jira Cloud-
ENDPOINT_PATHבנתיב של נקודת הקצה ל-API -
YOUR_API_KEYבמפתח ה-API שהגדרתם או יצרתם בקטע הגדרת מפתח ה-API ACCOUNT_IDעם מזהי חשבונות Atlassian שרוצים לטרגט
התשובה הצפויה
[{"accountId":"ACCOUNT_ID_1","emailAddress":"EMAIL_ADDRESS_1"},
 {"accountId":"ACCOUNT_ID_2","emailAddress":"EMAIL_ADDRESS_2"}]
מחליפים את:
ACCOUNT_ID_Xעם מזהי חשבונות Atlassian בפועלUSER_EMAIL_Xבכתובות האימייל של המשתמשים שהוחזרו מהקריאה ל-API
הטמעת שיטות מומלצות לאבטחה
כדי לוודא שמפתח ה-API מאובטח, כדאי לפעול לפי ההמלצות הבאות:
- שומרים את מפתח ה-API בצורה מאובטחת בהגדרות של Jira Cloud Connector.
- מוודאים שכל התקשורת עם כתובת ה-webhook מתבצעת באמצעות HTTPS. זוהי ברירת המחדל לטריגרים באינטרנט של User Identity Accessor for Jira Cloud.
תמיכה ב-User Identity Accessor ל-Jira Cloud
חברת Google מציעה חבילות תמיכה לאפליקציה User Identity Accessor for Jira Cloud, שיכולות לכלול תחזוקה ועדכונים שוטפים כדי שהאפליקציה תהיה מעודכנת. אם נתקלתם בבעיות או שיש לכם שאלות ספציפיות לגבי תכונות האפליקציה, אתם יכולים לפנות לתמיכה שלGoogle Cloud . מידע נוסף מופיע במאמר קבלת תמיכה מ-Cloud Customer Care.