


Una pianificazione efficace degli indirizzi IP contribuisce a mitigare le future interruzioni di rete per i carichi di lavoro e i servizi man mano che vengono scalati.
Questo documento è destinato agli amministratori di rete del gruppo di amministratori della piattaforma responsabili della pianificazione degli intervalli di indirizzi IP per un'organizzazione. Per saperne di più, consulta Pubblici per la documentazione GDC con air gap.
Vantaggi di una pianificazione accurata degli indirizzi IP
Una pianificazione accurata degli indirizzi IP offre i seguenti vantaggi:
- Isolamento: segmentazione di rete corretta tra diverse organizzazioni e tra piani di gestione e dati.
- Scalabilità: spazio di indirizzi IP sufficiente per i carichi di lavoro e i servizi attuali e futuri, inclusi i servizi amministrativi a cui non è possibile allocare ulteriore spazio di indirizzi IP dopo il provisioning di un'organizzazione.
- Connettività: routing e raggiungibilità corretti per tutti i componenti all'interno dell'universo GDC con air gap e per le reti esterne, se necessario.
- Conformità: rispetto di schemi o restrizioni di indirizzamento di rete specifici imposti dal tuo ambiente.
L'architettura GDC utilizza istanze VRF (Virtual Routing and Forwarding) per ottenere l'isolamento e la segmentazione della rete. Comprendere gli spazi di indirizzi IP che gestisci e quelli di proprietà esclusiva del tuo IO è fondamentale per una pianificazione efficace.
Processo di pianificazione
Prima che l'IO esegua il provisioning della tua organizzazione, devi determinare l'architettura degli indirizzi IP per la tua organizzazione. L'IO ti guiderà in questi passaggi.
Di seguito è riportato il processo di alto livello per la pianificazione e il provisioning degli indirizzi IP di rete di un'organizzazione:
Definisci gli intervalli CIDR: collabora con il tuo team di rete per determinare i blocchi CIDR non sovrapposti appropriati per il VPC predefinito, il VPC dell'infrastruttura, il segmento di rete di amministrazione e il segmento di rete di dati.
Fornisci gli intervalli CIDR all'IO: fornisci questi blocchi CIDR all'IO come parte del questionario di acquisizione dell'organizzazione (OIQ) quando richiedi una nuova organizzazione. L'IO utilizza i blocchi CIDR per configurare le subnet globali necessarie nei server API appropriati.
Dopo che l'IO esegue il provisioning della tua organizzazione, sei responsabile della gestione di determinati spazi di indirizzi IP all'interno dell'organizzazione, principalmente per il deployment dei carichi di lavoro e l'esposizione dei servizi esterni.
Per saperne di più sulla pianificazione dell'architettura degli indirizzi IP, consulta la sezione Considerazioni sull'architettura degli indirizzi IP di questo documento.
Per saperne di più su ogni rete e su come selezionare gli intervalli CIDR per ogni rete, consulta la sezione Considerazioni sugli indirizzi IP per un'organizzazione di questo documento.
Considerazioni sull'architettura degli indirizzi IP
Per eseguire il provisioning di un'architettura degli indirizzi IP durevole che possa adattarsi quando cambiano i requisiti di rete della tua organizzazione, tieni presente le seguenti caratteristiche degli indirizzi IP in GDC:
- Indirizzi IP sovrapposti e non sovrapposti:
- Le reti VPC (Virtual Private Cloud) possono sovrapporsi tra diverse organizzazioni, ma devono essere univoche all'interno di un'organizzazione in tutte le relative zone e univoche rispetto a qualsiasi rete con cui eseguono il peering.
- I segmenti di rete esterni possono sovrapporsi tra diverse organizzazioni se queste utilizzano interconnessioni separate. Se condividono un'interconnessione, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le relative zone e univoci rispetto a qualsiasi rete con cui eseguono il peering.
- Dimensioni minime dei blocchi CIDR: rispetta le lunghezze minime del prefisso CIDR specificate per ogni segmento di rete per allocare uno spazio di indirizzi sufficiente per i componenti di sistema e la crescita futura.
- Preferenza RFC 1918: anche se gli indirizzi IP pubblici possono essere utilizzati nella maggior parte delle reti gestite, se la zona non si connette a internet, RFC 1918 gli indirizzi privati sono generalmente consigliati per le reti GDC con air gap interne.
- Precisione dell'OIQ: le informazioni che fornisci al tuo IO nell'OIQ sono fondamentali. Intervalli di indirizzi IP imprecisi o pianificati in modo errato possono comportare notevoli difficoltà di deployment.
- Multi-zona: i VPC dell'organizzazione e i segmenti di rete esterni si estendono su un'organizzazione globale, ma richiedono allocazioni di indirizzi IP univoci per ogni zona che non si sovrappongono all'interno dell'organizzazione globale. Utilizza le subnet globali per allocare intervalli di indirizzi IP univoci per ogni zona di una determinata organizzazione.
Per un esempio di architettura degli indirizzi IP, consulta il seguente diagramma:
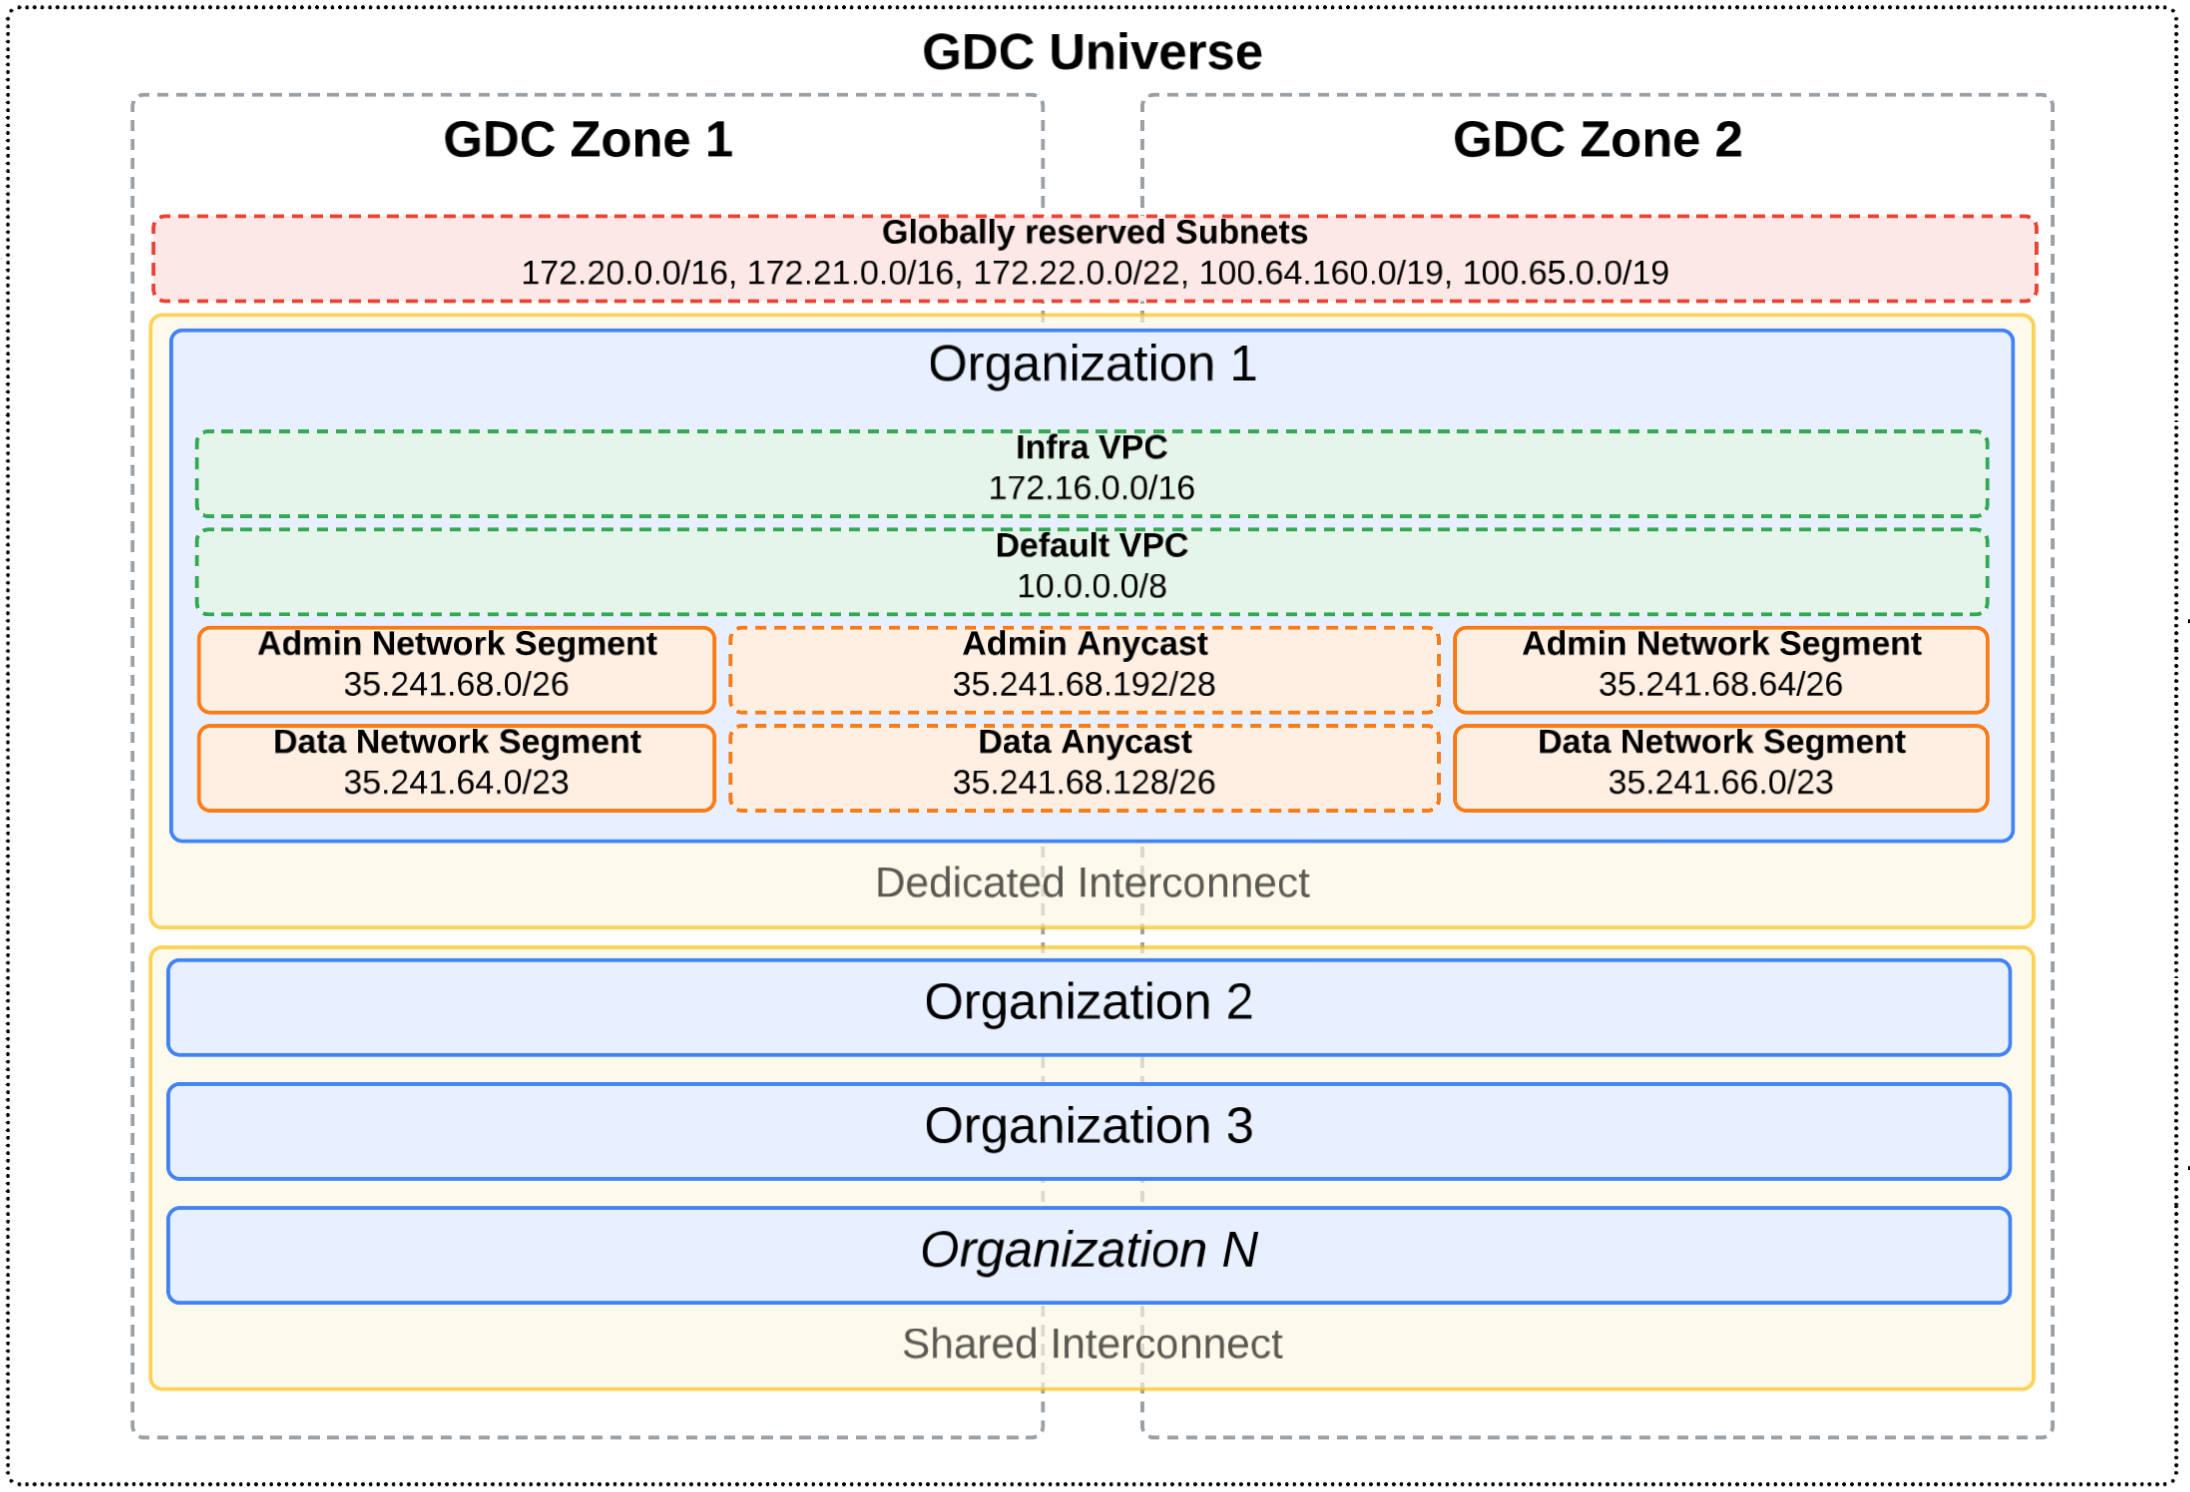
Questo diagramma mostra due interconnessioni diverse che si estendono su un universo multi-zona: interconnessione dedicata e interconnessione condivisa. In questo universo sono definite più organizzazioni. L'organizzazione 1 si trova all'interno di un'interconnessione dedicata, quindi le relative subnet con ambito esterno possono sovrapporsi ad altre organizzazioni dell'universo. Tuttavia, le organizzazioni nell'interconnessione condivisa non possono avere subnet con ambito esterno sovrapposte tra loro, poiché risiedono tutte nella stessa interconnessione.
Ogni organizzazione definisce le reti VPC e i segmenti di rete esterni. In questo esempio, gli indirizzi IP anycast vengono utilizzati per instradare il traffico tra i segmenti di rete esterni zonali, in modo che la zona più vicina o con il rendimento migliore gestisca la richiesta di rete. Per saperne di più sugli indirizzi IP anycast, consulta Indirizzi IP in GDC.
Considerazioni sugli indirizzi IP per un'organizzazione
Esamina ogni rete e comprendi il suo scopo all'interno della tua organizzazione prima di compilare l'OIQ per definire gli intervalli CIDR:
- VPC predefinito: ospita gli indirizzi IP interni per i carichi di lavoro interni. Puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
- **VPC dell'infrastruttura**: ospita gli indirizzi IP interni per i servizi **GDC con air gap** di prima parte. Non puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
- Segmento di rete di amministrazione: ospita gli indirizzi IP esterni per i servizi amministrativi. Non puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
- Segmento di rete di dati: ospita gli indirizzi IP esterni per i servizi esterni. Puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
Per saperne di più sulle descrizioni delle reti e sugli indirizzi IP utilizzati, consulta Reti in GDC.
Reti VPC
Prepara le seguenti informazioni per ogni tipo di rete VPC da fornire al tuo IO per il provisioning degli spazi di indirizzi IP all'interno delle reti VPC della tua organizzazione.
VPC predefinito
Puoi eseguire il deployment e la gestione dei carichi di lavoro interni, come le macchine virtuali (VM) e i container, dal VPC predefinito.
Gli indirizzi IP nel VPC predefinito devono essere univoci rispetto ad altri VPC in tutte le zone del tuo universo e a tutti gli indirizzi IP di rete in peering. Gli indirizzi IP in questo VPC possono sovrapporsi tra diverse organizzazioni e possono essere indirizzi IP privati RFC 1918 o indirizzi IP pubblici. Puoi creare subnet VPC predefinite aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con il tuo IO sull'intervallo di indirizzi IP root del VPC predefinito. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
defaultVPCCIDR - Nome della subnet root globale:
default-vpc-root-cidr - Server API globale: organizzazione globale
- Dimensione minima della subnet:
/16per ogni zona - Dimensione consigliata della subnet:
/16per ogni zona
VPC dell'infrastruttura
Non esegui il deployment diretto dei carichi di lavoro nel VPC dell'infrastruttura, ma devi fornire l'intervallo di indirizzi IP per l'utilizzo da parte dei servizi GDC con air gap gestiti dal sistema.
Gli indirizzi IP nel VPC dell'infrastruttura devono essere univoci rispetto ad altri VPC in tutte le zone del tuo universo e a tutti gli indirizzi IP di rete in peering. Gli indirizzi IP in questo VPC possono sovrapporsi tra diverse organizzazioni e possono essere indirizzi IP privati RFC 1918 o indirizzi IP pubblici. Non puoi creare subnet VPC dell'infrastruttura aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con il tuo IO sull'intervallo di indirizzi IP root del VPC dell'infrastruttura. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
infraVPCCIDR - Nome della subnet root globale:
infra-vpc-root-cidr - Server API globale: root globale
- Dimensione minima della subnet:
/16per ogni zona - Dimensione consigliata della subnet:
/16per ogni zona
Segmenti di rete esterni
Prepara le seguenti informazioni per ogni tipo di segmento di rete esterno da fornire al tuo IO per il provisioning degli spazi di indirizzi IP all'interno delle reti esterne della tua organizzazione.
Segmento di rete di amministrazione
Non esegui il deployment diretto dei servizi esterni nel segmento di rete di amministrazione, ma devi fornire l'intervallo di indirizzi IP per l'utilizzo da parte dei servizi amministrativi che verranno eseguiti nella tua organizzazione, come la console GDC e le API di gestione. Non puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
Gli indirizzi IP nel segmento di rete di amministrazione possono sovrapporsi tra diverse organizzazioni se queste utilizzano gruppi di collegamenti di interconnessione separati. Se condividono un gruppo di collegamenti, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le relative zone e univoci rispetto a qualsiasi rete con cui eseguono il peering. Non puoi creare subnet del segmento di rete di amministrazione aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con il tuo IO sull'intervallo di indirizzi IP root del segmento di rete di amministrazione. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
orgAdminExternalCIDR - Nome della subnet root globale:
admin-external-root-cidr - Server API globale: root globale
- Dimensione minima della subnet:
/26per ogni zona - Dimensione consigliata della subnet:
/26per ogni zona
Segmento di rete di dati
Puoi eseguire il deployment e la gestione dei servizi esterni che operano al di fuori della tua organizzazione, come Network Address Translation (NAT) in uscita e i bilanciatori del carico esterni, all'interno del segmento di rete di dati. Puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning dell'organizzazione.
Gli indirizzi IP nel segmento di rete di dati possono sovrapporsi tra diverse organizzazioni se queste utilizzano gruppi di collegamenti di interconnessione separati. Se condividono un gruppo di collegamenti, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le relative zone e univoci rispetto a qualsiasi rete con cui eseguono il peering. Puoi creare subnet del segmento di rete di dati aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con il tuo IO sull'intervallo di indirizzi IP root del segmento di rete di dati. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
orgDataExternalCIDR - Nome della subnet root globale:
data-external-root-cidr - Server API globale: root globale
- Dimensione minima della subnet:
/26per ogni zona - Dimensione consigliata della subnet:
/23per ogni zona
Passaggi successivi
- Panoramica dell'interconnessione
- Crea un gruppo di collegamenti
- Esegui il provisioning degli indirizzi IP per i carichi di lavoro
- Utilizza i tuoi indirizzi IP esterni