


Cette section explique comment configurer le SSO à l'aide d'Azure pour utiliser les identifiants Azure à l'échelle de l'entreprise afin de se connecter à Contact Center AI Platform (CCAI) et à l'adaptateur d'agent. L'authentification unique Azure utilise le protocole d'authentification SAML (Security Assertion Markup Language).
Avant de commencer
Pour configurer le SSO à l'aide d'Azure, assurez-vous de disposer des éléments suivants :
- Un compte Azure
- URL d'authentification unique
- ID d'entité
- Champ de mappage des adresses e-mail, généralement l'ID de nom
- Un certificat SAML (en base64)
- Identifiants d'administrateur CCAI Platform
Configurer Azure pour l'authentification unique
Pour configurer Azure, procédez comme suit :
Connectez-vous à votre compte Azure existant.
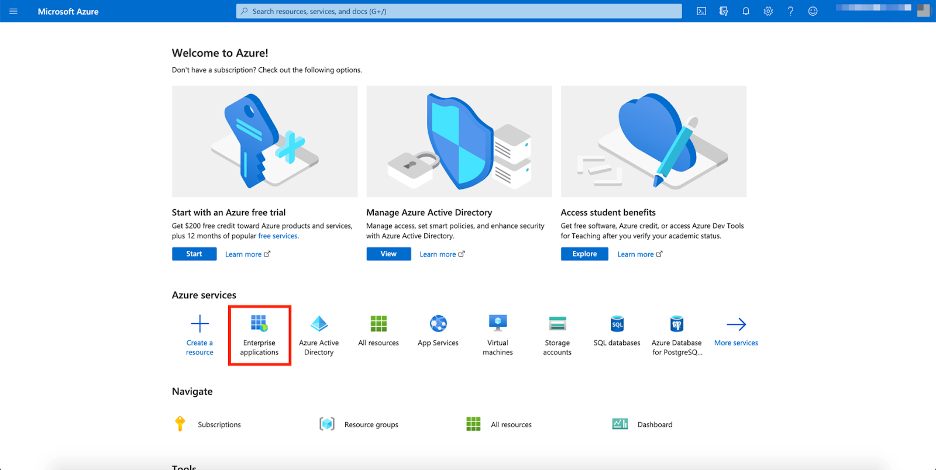
Accédez au portail Azure et cliquez sur Applications d'entreprise :
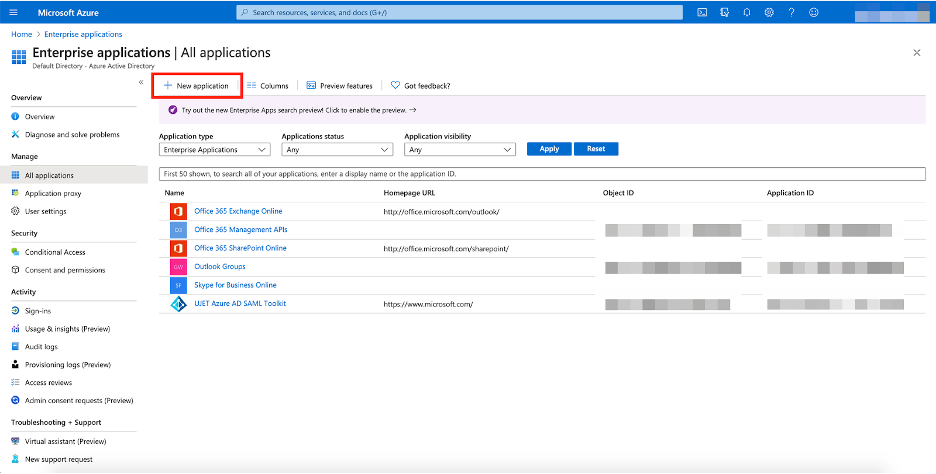
Sur la page Applications d'entreprise, cliquez sur Nouvelle application :
Dans le champ de recherche, saisissez saml.
Cliquez sur Azure AD SAML Toolkit (Kit d'outils SAML Azure AD).
Si vous le souhaitez, modifiez le nom de l'application, puis cliquez sur Créer.
Cliquez sur Configurer l'authentification unique.
Cliquez sur l'option SAML.
À côté de Configuration SAML de base, cliquez sur Modifier.
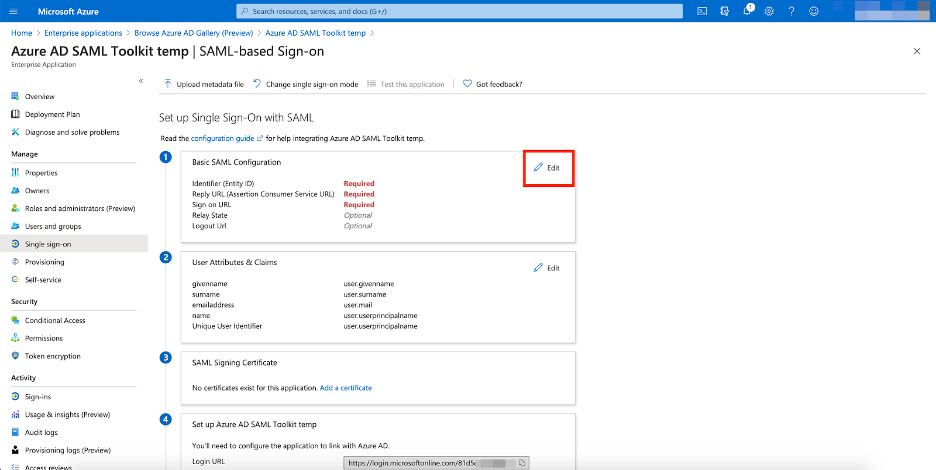
Dans le champ Identifiant (ID d'entité), saisissez
https://<environmentname>.ccaiplatform.com/saml/v1/metadata.Pour URL de réponse (URL ACS), saisissez
https://<environmentname>.ccaiplatform.com/saml/v1/consume.Pour URL de connexion, saisissez
https://<environmentname>.ccaiplatform.com/.Cliquez sur Enregistrer en haut de l'écran.
À côté de Attributs et revendications de l'utilisateur, cliquez sur Modifier.
Cliquez sur Identifiant d'utilisateur unique (ID de nom).
Remplacez l'attribut source par user mail, puis cliquez sur Enregistrer.
Vérifiez que l'identifiant utilisateur unique a été remplacé par adresse e-mail de l'utilisateur.
Copiez et enregistrez l'URL de connexion et l'identifiant Azure AD pour les utiliser ultérieurement dans le portail de la plate-forme CCAI.
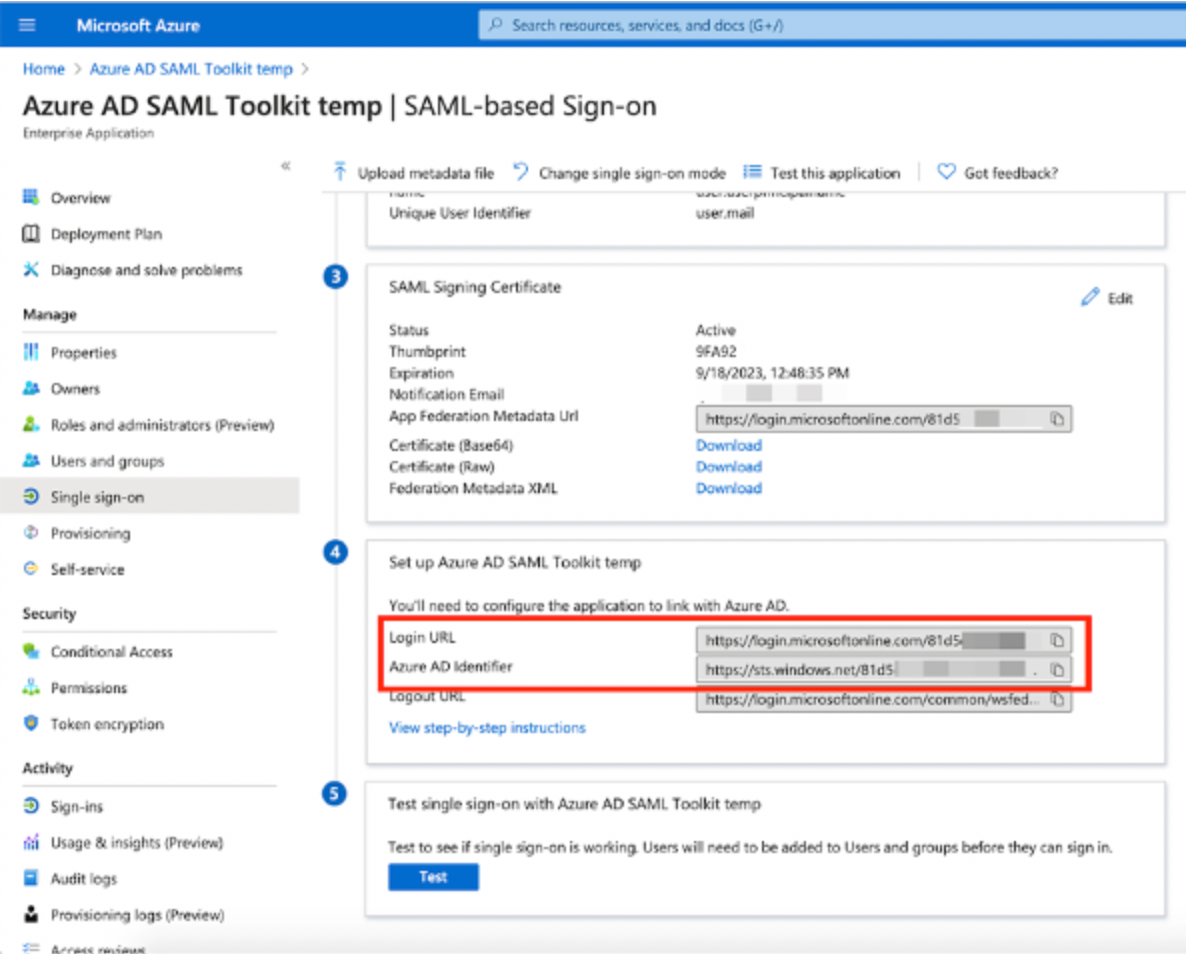
Cliquez sur le lien de téléchargement Certificat (en base64).
Ouvrez le fichier dans un éditeur de texte pour l'utiliser ultérieurement.
Configurer votre instance CCAI Platform pour le SSO
Pour configurer le SSO pour votre instance CCAI Platform, procédez comme suit :
- Dans la console Google Cloud , accédez au tableau de bord du sélecteur de projet et sélectionnez le projet contenant votre instance.
- Dans le menu de navigation, cliquez sur Plate-forme CCAI.
La page Instances CCAI Platform s'affiche.
- Dans la colonne Nom, cliquez sur l'instance pour laquelle vous souhaitez configurer l'authentification unique.
- Sur la page Détails de l'instance CCAI Platform, cliquez sur Modifier.
- Pour la méthode de connexion, sélectionnez SAML.
- Dans le champ URL d'authentification unique, saisissez votre URL d'authentification unique.
- Dans le champ ID d'entité, saisissez votre ID d'entité.
- Dans le champ Mappage du champ "Adresse e-mail", saisissez une chaîne de texte telle que
Email nameouName ID. Il sert de libellé pour le champ du nom de l'adresse e-mail sur la page de connexion SSO. - Dans le champ Contextes d'authentification, sélectionnez le contexte d'authentification de votre choix. Si votre configuration IdP ne nécessite pas de spécifier le contexte d'authentification, laissez ce champ vide. Pour en savoir plus, consultez Contexte d'authentification.
- Dans le champ Certificate (Certificat), saisissez votre certificat SAML. Veillez à inclure
-----BEGIN CERTIFICATE-----et-----END CERTIFICATE-----du certificat. - Cliquez sur Enregistrer.
Valider l'authentification unique
Pour vérifier l'authentification SSO, procédez comme suit :
Accédez à l'adaptateur d'agent dans votre application de gestion de la relation client (CRM).
Cliquez sur Se connecter avec l'authentification unique de l'entreprise. Une page de connexion s'affiche.
Connectez-vous avec vos identifiants Azure.