


Ce document décrit une architecture de haut niveau pour une application qui exécute un workflow de data science afin d'automatiser des tâches complexes d'analyse de données et de machine learning.
Cette architecture utilise des ensembles de données hébergés dans BigQuery ou AlloyDB pour PostgreSQL. L'architecture est un système multi-agent qui permet aux utilisateurs d'exécuter des actions à l'aide de commandes en langage naturel et élimine le besoin d'écrire du code SQL ou Python complexe.
Ce document s'adresse aux architectes, aux développeurs et aux administrateurs qui créent et gèrent des applications d'IA agentive. Cette architecture permet aux équipes commerciales et de données d'analyser les métriques dans un large éventail de secteurs, tels que le commerce, la finance et la fabrication. Ce document suppose que vous possédez des connaissances de base sur les systèmes d'IA agentive. Pour en savoir plus sur les différences entre les agents et les systèmes sans agent, consultez Quelle est la différence entre les agents IA, les assistants IA et les bots ?
Architecture
Le schéma suivant illustre l'architecture d'un agent de workflow de data science.
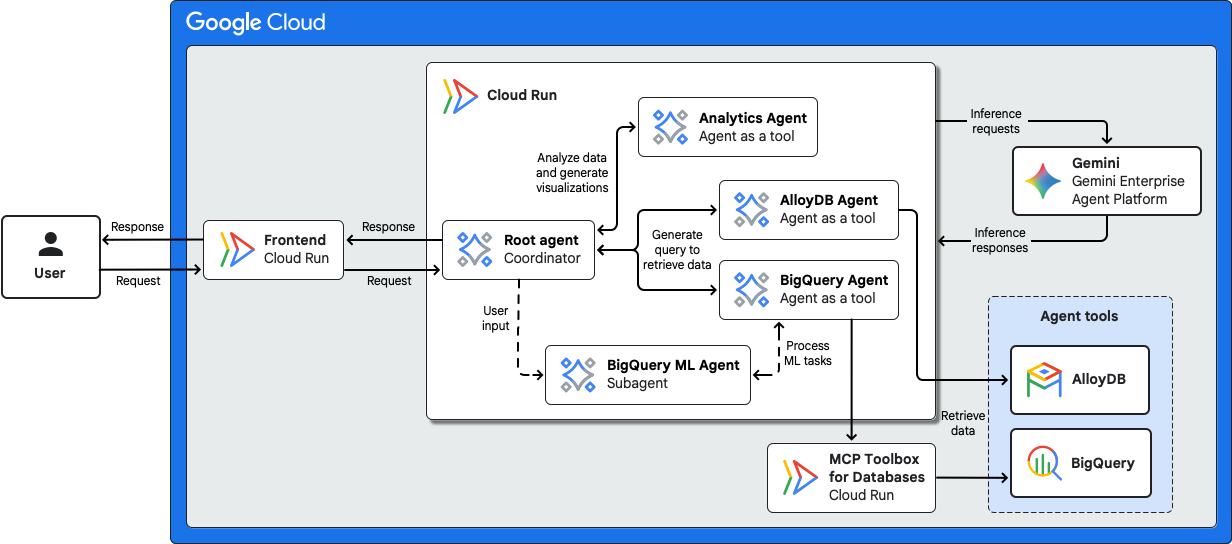
Cette architecture comprend les composants suivants :
- Interface
- Les utilisateurs interagissent avec le système multi-agent via une interface, telle qu'une interface de chat, qui s'exécute en tant que service Cloud Run sans serveur.
- Modèle d'IA et environnements d'exécution de modèle
- Pour la diffusion d'inférence, les agents de cet exemple d'architecture utilisent le dernier modèle Gemini sur Gemini Enterprise Agent Platform.
- Agents
-
Cette architecture utilise les agents suivants :
- Agent racine : agent coordinateur qui reçoit les requêtes du service d'interface. L'agent racine interprète la requête de l'utilisateur et tente de la résoudre lui-même. Si la tâche nécessite des outils spécialisés, l'agent racine délègue la requête à l'agent spécialisé approprié.
- Agent spécialisé : l'agent racine appelle les agents spécialisés suivants à l'aide de la fonctionnalité agent en tant qu'outil :
- Agent d'analyse : agent spécialisé dans l'analyse et la visualisation des données. L'agent d'analyse utilise le modèle d'IA pour générer et exécuter du code Python afin de traiter des ensembles de données, de créer des graphiques et d'effectuer des analyses statistiques.
- Agent AlloyDB pour PostgreSQL : agent spécialisé pour interagir avec les données dans AlloyDB pour PostgreSQL. L'agent utilise le modèle d'IA pour interpréter la requête de l'utilisateur et générer du code SQL dans le dialecte PostgreSQL. L'agent se connecte de manière sécurisée à la base de données à l'aide de MCP Toolbox for Databases, puis exécute la requête pour récupérer les données demandées.
- Agent BigQuery : agent spécialisé pour interagir avec les données dans BigQuery. L'agent utilise le modèle d'IA pour interpréter la requête de l'utilisateur et générer des requêtes GoogleSQL. L'agent se connecte à BigQuery à l'aide de l'outil BigQuery intégré d'Agent Development Kit (ADK), puis exécute la requête pour récupérer les données demandées.
- Agent BigQuery ML : sous-agent de l'agent racine dédié aux workflows de machine learning. L'agent interagit avec BigQuery ML pour gérer le cycle de vie du ML de bout en bout. L'agent peut créer et entraîner des modèles, exécuter des évaluations et générer des prédictions en fonction des requêtes des utilisateurs.
- Environnement d'exécution des agents
- Les agents IA de cette architecture sont déployés en tant que services Cloud Run sans serveur .
- ADK
- ADK fournit des outils et un framework pour développer, tester et déployer des agents. ADK élimine la complexité de la création d'agents et permet aux développeurs d'IA de se concentrer sur la logique et les capacités de l'agent.
Produits utilisés
Cet exemple d'architecture utilise les produits et outils Google Cloud et Open Source suivants :
- Cloud Run : plate-forme de calcul gérée qui vous permet d'exécuter des conteneurs directement sur l'infrastructure évolutive de Google.
- Agent Development Kit (ADK) : ensemble d'outils et de bibliothèques permettant de développer, de tester et de déployer des agents IA.
- Gemini Enterprise Agent Platform : plate-forme complète qui vous permet de créer, de faire évoluer, de gérer et d'optimiser des agents IA de niveau entreprise.
- Gemini : famille de modèles d'IA multimodaux développés par Google.
- BigQuery : entrepôt de données d'entreprise qui vous aide à gérer et analyser vos données grâce à des fonctionnalités intégrées telles que le machine learning, l'analyse géospatiale et l'informatique décisionnelle.
- AlloyDB pour PostgreSQL : service de base de données entièrement géré compatible avec PostgreSQL, conçu pour vos charges de travail les plus exigeantes, y compris le traitement hybride transactionnel et analytique.
- MCP Toolbox for Databases : serveur MCP (Model Context Protocol) Open Source qui permet aux agents IA de se connecter de manière sécurisée aux bases de données en gérant les complexités des bases de données, comme le regroupement de connexions, l'authentification et l'observabilité.
Points à noter concernant la sécurité
Pour aider à gérer les risques de sécurité uniques des agents d'IA, Google recommande une approche qui combine des contrôles de sécurité déterministes avec des défenses dynamiques basées sur le raisonnement :
- Supervision humaine : intégrez un flux human-in-the-loop (avec intervention humaine) dans les systèmes critiques pour l'entreprise afin que les superviseurs humains puissent examiner les résultats et approuver, ignorer ou suspendre les actions des agents.
- Agent Identity : attribuez à chaque agent une identité liée à la charge de travail pour appliquer le contrôle des accès basé sur le principe du moindre privilège et gérer de manière centralisée les identifiants des outils externes.
- Agent Gateway : appliquez la gouvernance du trafic entrant et sortant, des règles d'accès de refus par défaut, ainsi que l'inspection intégrée des prompts et des outils avec Model Armor.
- Agent Registry : vérifiez que les agents ne se connectent qu'aux sous-agents et aux outils MCP approuvés.
Les conseils de cette section ne sont pas exhaustifs. Pour en savoir plus sur les facteurs de conception et les bonnes pratiques, et pour obtenir des recommandations sur la création et le déploiement d'un système d'IA multi-agent, consultez Système d'IA multi-agent dans Google Cloud.
Étapes suivantes
- (Vidéo) Regardez le podcast Agent Factory sur les agents IA pour l'ingénierie des données et la data science.
- (Notebook) Utiliser l'agent de data science dans Colab Enterprise
- Découvrez comment héberger des agents IA sur Cloud Run.
- Pour obtenir un aperçu des principes et recommandations d'architecture spécifiques aux charges de travail d'IA et de ML dans Google Cloud, consultez la perspective IA et ML dans le Well-Architected Framework.
- Pour découvrir d'autres architectures de référence, schémas et bonnes pratiques, consultez le Centre d'architecture cloud.
Contributeurs
Auteur : Samantha He | Rédactrice technique
Autres contributeurs :
- Amina Mansour | Tech Lead, Global Developer Relations & Strategic Content
- Kumar Dhanagopal Développeur de solutions multiproduits
- Megan O'Keefe | Developer Advocate
- Rachael Deacon-Smith | Developer Advocate
- Shir Meir Lador | Responsable de l'ingénierie des relations avec les développeurs