


Gemini Enterprise 앱을 적절하게 보호하고 데이터 무단 반출 위험을 완화하려면 VPC 서비스 제어 경계를 구성해야 합니다. VPC 서비스 제어 및 Access Context Manager를 사용하여 Gemini Enterprise 앱 및 연결된 엔터프라이즈 데이터에 대한 액세스를 보호하고 제어할 수 있습니다.
Gemini Enterprise로 VPC 서비스 제어 설정
VPC 서비스 제어를 사용하여 Gemini Enterprise 리소스를 보호하려면 다음 단계를 따르세요.
VPC 서비스 제어 경계가 구성되어 있는지 확인합니다. Gemini Enterprise 앱 전용으로 새 경계를 만들거나 관련 리소스가 포함된 기존 경계를 사용할 수 있습니다.
서비스 경계에 대한 자세한 내용은 서비스 경계 세부정보 및 구성을 참고하세요.
서비스 경계 내 보호된 리소스 목록에 Gemini Enterprise 앱이 포함된 Google Cloud 프로젝트를 추가합니다.
경계의 제한된 서비스 목록에 다음 API를 추가합니다.
- Discovery Engine API:
discoveryengine.googleapis.com
- Discovery Engine API:
서비스 경계가 사용 설정되고 Discovery Engine API가 제한된 서비스로 나열되면 VPC 서비스 제어는 다음 보안 조치를 시행합니다.
더 이상 공개 인터넷에서
discoveryengine.googleapis.comAPI에 액세스할 수 없습니다.인그레스 규칙에 의해 허용된 경우를 제외하고 Gemini Enterprise 사용자 인터페이스에 대한 액세스가 차단됩니다.
관리자가 필수 데이터 소스와 이그레스 도메인을 해당 관리 조직 정책 제약 조건에 추가할 때까지 Gemini Enterprise 작업을 지원하는 새 데이터 스토어의 생성이 차단됩니다. Google 담당자를 통해 요청하여 이전에 사용 설정한 데이터 스토어를 비롯한 기존 데이터 스토어는 추가 조치 없이 계속 작동합니다. 자세한 내용은 VPC 서비스 제어를 사용 설정한 후 데이터 스토어 만들기를 참고하세요.
Access Context Manager를 사용하여 공개 액세스 제한
Gemini Enterprise 애플리케이션은 공개 인터넷에서 공개적으로 액세스할 수 있습니다. 기본적으로 Gemini Enterprise에서는 사용자가 인증해야 하며 액세스 권한이 필요합니다. VPC 서비스 제어 및 Access Context Manager는 액세스를 통제하는 데 사용할 수 있는 추가 제어 기능을 제공합니다.
Access Context Manager를 사용하면 Google Cloud의 프로젝트 및 리소스에 대해 세분화된 속성 기반 액세스 제어를 정의할 수 있습니다. 이렇게 하려면 액세스 수준 및 서비스 경계의 조직 전반에 걸친 컨테이너인 액세스 정책을 정의해야 합니다.
액세스 수준은 요청이 처리되기 위해 충족해야 하는 요구사항을 설명합니다. 예를 들어 다음을 기준으로 요청을 제한할 수 있습니다.
- 기기 유형 및 운영체제 (Chrome Enterprise Premium 라이선스 필요)
- IP 주소
- 사용자 ID
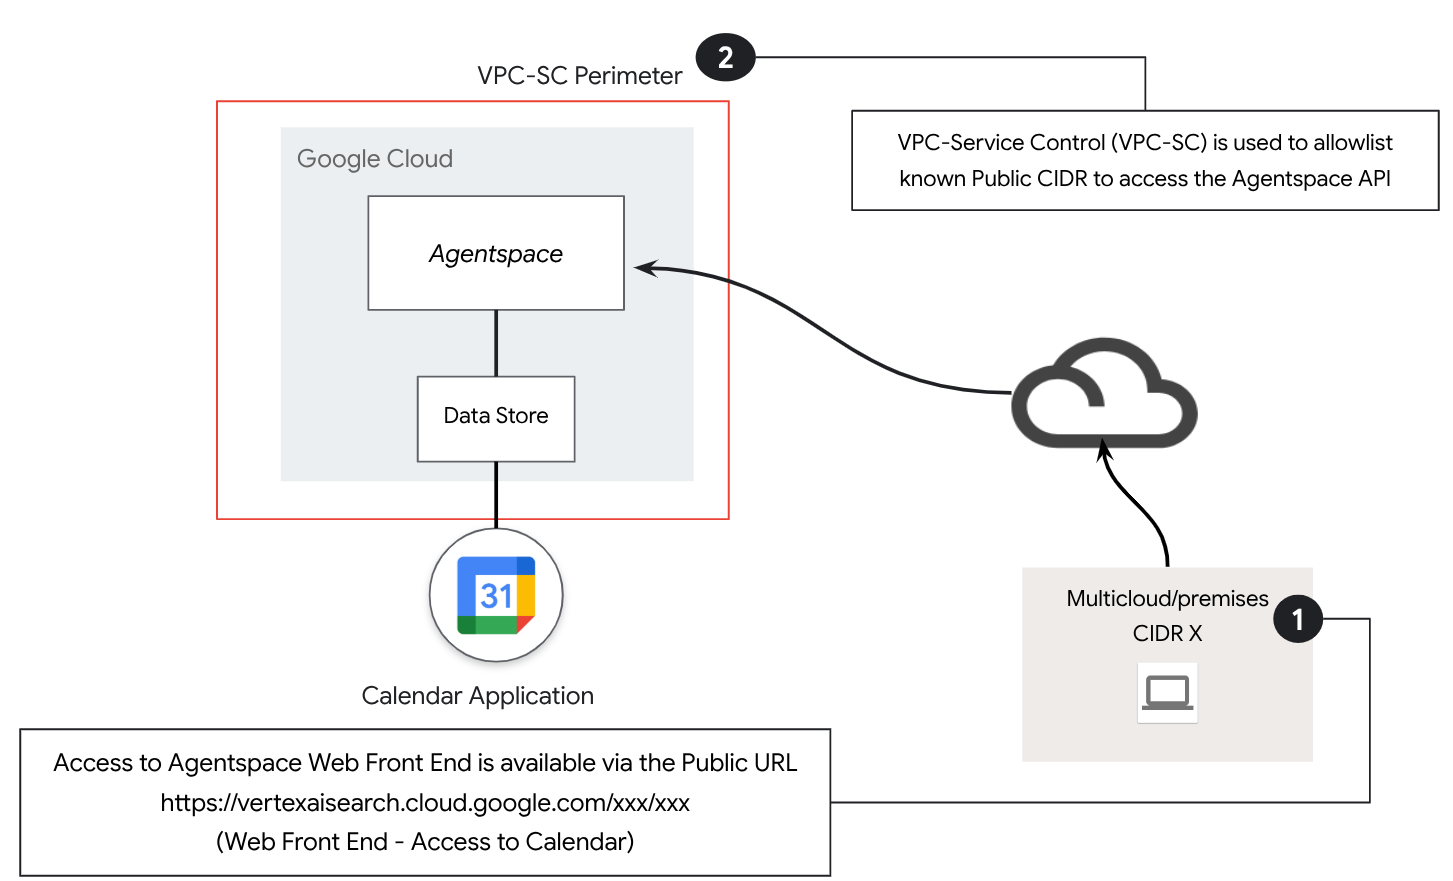
이 참조 아키텍처에서는 VPC 서비스 제어 액세스 정책을 빌드하기 위해 공개 IP 서브네트워크 액세스 수준이 사용됩니다.
Access Context Manager를 사용하여 Gemini Enterprise에 대한 액세스를 제한하려면 기본 액세스 수준 만들기의 안내에 따라 기본 액세스 수준을 만드세요. 다음 옵션을 지정합니다.
조건 만들기에서 기본 모드를 선택합니다.
액세스 수준 제목 필드에
corp-public-block을 입력합니다.조건 섹션의 조건 충족 시 반환할 값에서 TRUE를 선택합니다.
IP 서브네트워크에서 공개 IP를 선택합니다.
IP 주소 범위에 외부 IP 주소를 지정합니다.
기존 데이터 스토어에 VPC 서비스 제어 적용
기존 데이터 저장소가 있는 프로젝트에 VPC 서비스 제어 경계를 적용하는 것은 지원되지 않습니다.
기존 데이터 스토어에 VPC 서비스 제어를 적용하려면 다음 단계를 따르세요.
데이터 스토어를 삭제한 후 다시 만듭니다.
이렇게 하면 서비스 제어가 적용되고 트래픽이 올바르게 흐릅니다.
VPC 서비스 제어를 사용 설정한 후 데이터 스토어 만들기
VPC 서비스 제어는 주로 프로젝트와 리소스 주변에 보안 서비스 경계를 만들어 데이터 무단 반출을 방지하는 데 목적이 있습니다. 새 데이터 스토어(이메일 전송, Jira 티켓 생성 등 Gemini Enterprise 작업을 지원)는 데이터가 이 경계를 벗어날 수 있는 잠재적 경로이므로 관리자가 관리 조직 정책 제약 조건을 통해 명시적으로 허용할 때까지 VPC 서비스 제어는 새 데이터 스토어의 생성을 차단합니다.
Gemini Enterprise 앱이 포함된 Google Cloud 프로젝트에서 VPC 서비스 제어를 사용 설정하면 UI에서 새 데이터 스토어를 만들 수 없습니다. 경계가 사용 설정되기 전에 생성된 데이터 스토어와 Google 담당자를 통해 요청하여 이전에 사용 설정된 서비스는 계속 작동합니다. 새 데이터 스토어만 제한됩니다.
관리자가 경계 내에 새 데이터 스토어를 만들 수 있도록 하려면 다음 단계를 따르세요.
데이터 커넥터에 허용된 데이터 소스 제한 관리 조직 정책 제약 조건에 데이터 소스를 추가합니다. 이 제약 조건에 데이터 소스를 추가하면 잘 알려진 필수 도메인 (예:
graph.microsoft.com및api.atlassian.com)이 자동으로 허용됩니다.데이터 스토어에 조직 고유의 도메인 (예:
cymbal.atlassian.net또는cymbal.com)이 필요한 경우 해당 도메인을 데이터 커넥터의 이그레스 도메인 제한 관리 조직 정책 제약 조건에 추가합니다.
이러한 제약 조건에 대한 개요는 관리 정책 제약 조건을 참고하세요.