


Untuk mengamankan aplikasi Gemini Enterprise dengan benar dan mengurangi risiko pemindahan data yang tidak sah, Anda harus mengonfigurasi perimeter Kontrol Layanan VPC. Dengan menggunakan Kontrol Layanan VPC dan Access Context Manager, Anda dapat melindungi dan mengontrol akses ke aplikasi Gemini Enterprise dan data perusahaan yang terhubung.
Menyiapkan Kontrol Layanan VPC dengan Gemini Enterprise
Untuk melindungi resource Gemini Enterprise menggunakan Kontrol Layanan VPC, lakukan hal berikut:
Pastikan Anda telah mengonfigurasi perimeter Kontrol Layanan VPC. Anda dapat membuat perimeter baru khusus untuk aplikasi Gemini Enterprise, atau menggunakan perimeter yang ada yang menyimpan resource terkait.
Untuk mengetahui informasi tentang perimeter layanan, lihat Detail dan konfigurasi perimeter layanan.
Tambahkan Google Cloud project yang berisi aplikasi Gemini Enterprise ke daftar resource yang dilindungi dalam perimeter layanan.
Tambahkan API berikut ke daftar layanan yang dibatasi untuk perimeter:
- Discovery Engine API:
discoveryengine.googleapis.com
- Discovery Engine API:
Setelah perimeter layanan diaktifkan dan Discovery Engine API tercantum sebagai layanan yang dibatasi, Kontrol Layanan VPC akan menerapkan langkah-langkah keamanan berikut:
API
discoveryengine.googleapis.comtidak dapat lagi diakses dari internet publik.Akses ke antarmuka pengguna Gemini Enterprise diblokir, kecuali jika diizinkan oleh aturan masuk.
Pembuatan penyimpanan data baru (yang mendukung tindakan Gemini Enterprise) diblokir hingga administrator menambahkan sumber data dan domain keluar yang diperlukan ke batasan kebijakan organisasi terkelola yang sesuai . Penyimpanan data yang ada — termasuk penyimpanan data yang sebelumnya diaktifkan berdasarkan permintaan melalui perwakilan Google — akan terus berfungsi tanpa tindakan lebih lanjut. Untuk mengetahui informasi selengkapnya, lihat Membuat penyimpanan data setelah mengaktifkan Kontrol Layanan VPC.
Membatasi akses publik menggunakan Access Context Manager
Aplikasi Gemini Enterprise dibuat agar dapat diakses secara publik ke internet publik. Secara default, Gemini Enterprise mengharuskan pengguna untuk melakukan autentikasi dan memerlukan otorisasi untuk akses. Kontrol Layanan VPC dan Access Context Manager menyediakan kontrol tambahan yang dapat Anda gunakan untuk membatasi akses.
Dengan Access Context Manager, Anda dapat menentukan kontrol akses berbasis atribut yang terperinci untuk project dan resource di Google Cloud. Untuk melakukannya, Anda harus menentukan sebuah kebijakan akses, yang merupakan container berskala organisasi untuk tingkat akses dan perimeter layanan.
Tingkat akses menjelaskan persyaratan yang harus dipenuhi agar permintaan dapat diproses. Misalnya, Anda dapat membatasi permintaan berdasarkan hal berikut:
- Jenis perangkat dan sistem operasi (memerlukan lisensi Chrome Enterprise Premium)
- Alamat IP
- Identitas pengguna
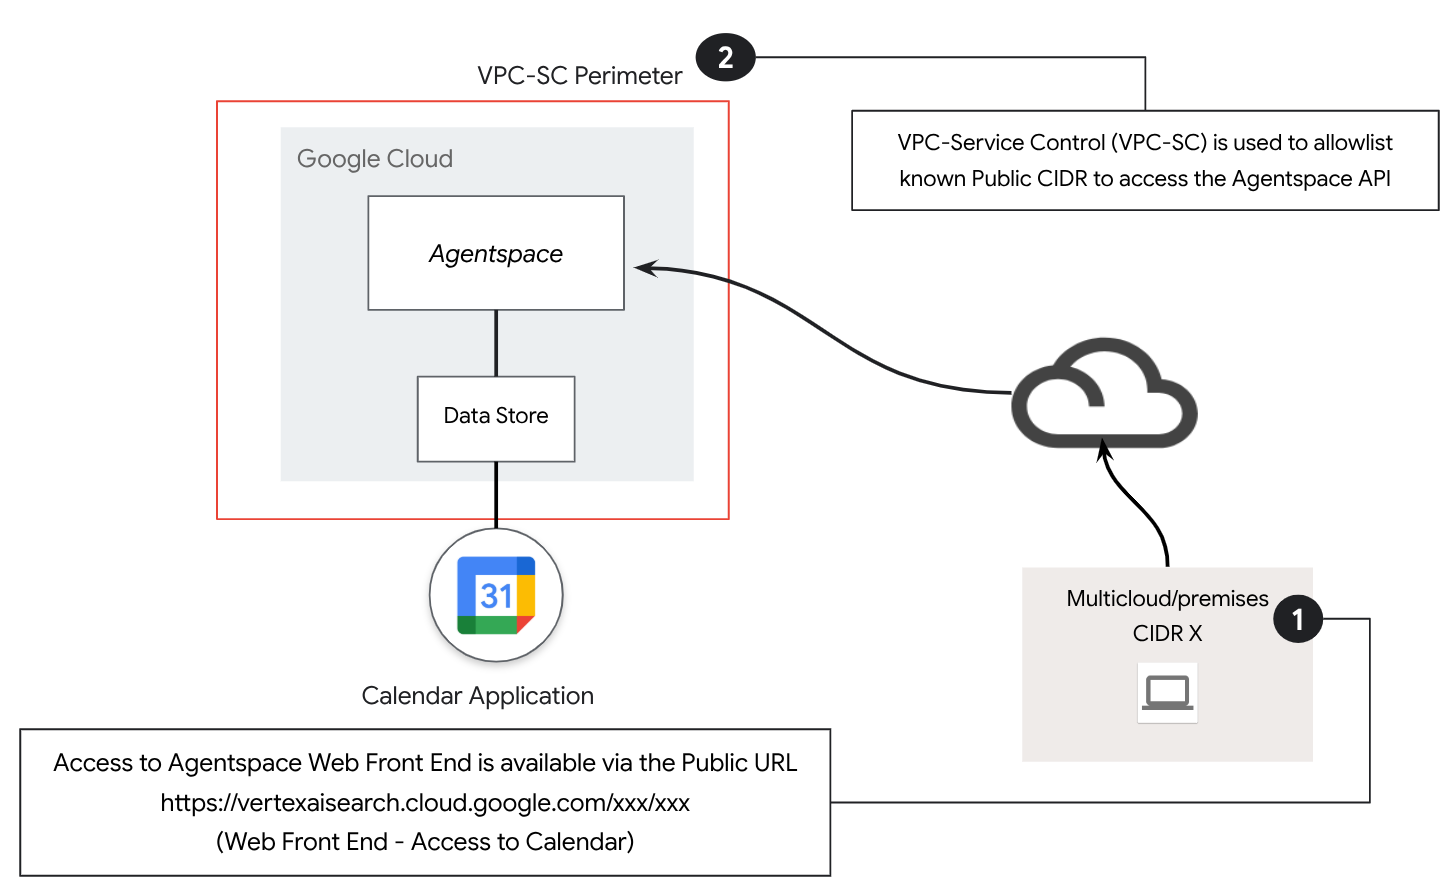
Dalam arsitektur referensi ini, tingkat akses subnetwork IP publik digunakan untuk membuat kebijakan akses Kontrol Layanan VPC.
Untuk membatasi akses ke Gemini Enterprise menggunakan Access Context Manager, ikuti petunjuk di Membuat tingkat akses dasar untuk membuat tingkat akses dasar. Tentukan opsi berikut:
Untuk Create conditions in, pilih Basic mode.
Di kolom Judul tingkat akses, masukkan
corp-public-block.Di bagian Conditions, untuk When condition is met, return, pilih TRUE.
Untuk IP Subnetworks, pilih Public IP.
Untuk rentang alamat IP, tentukan alamat IP eksternal Anda.
Menerapkan Kontrol Layanan VPC ke penyimpanan data yang ada
Penerapan perimeter Kontrol Layanan VPC pada project dengan penyimpanan data yang ada tidak didukung.
Untuk menerapkan Kontrol Layanan VPC pada penyimpanan data yang ada:
Hapus, lalu buat ulang penyimpanan data.
Tindakan ini akan menerapkan kontrol layanan dan memungkinkan traffic mengalir dengan benar.
Membuat penyimpanan data setelah mengaktifkan Kontrol Layanan VPC
Kontrol Layanan VPC terutama bertujuan untuk mencegah pemindahan data yang tidak sah dengan membuat perimeter layanan yang aman di sekitar project dan resource Anda. Penyimpanan data baru (yang mendukung tindakan Gemini Enterprise, seperti mengirim email atau membuat tiket Jira) adalah jalur potensial bagi data untuk keluar dari perimeter ini, sehingga Kontrol Layanan VPC memblokir pembuatan penyimpanan data baru hingga administrator secara eksplisit mengizinkannya melalui batasan kebijakan organisasi terkelola.
Jika Anda mengaktifkan Kontrol Layanan VPC di Google Cloud project yang berisi aplikasi Gemini Enterprise, UI akan mencegah Anda membuat penyimpanan data baru. Penyimpanan data yang dibuat sebelum perimeter diaktifkan — dan layanan apa pun yang sebelumnya diaktifkan berdasarkan permintaan melalui perwakilan Google — akan terus berfungsi; hanya pembuatan penyimpanan data baru yang dibatasi.
Untuk mengizinkan administrator membuat penyimpanan data baru di dalam perimeter:
Tambahkan sumber data ke Restrict allowed data sources for data connectors batasan kebijakan organisasi terkelola. Menambahkan sumber data ke batasan ini akan otomatis mengizinkan domain pentingnya yang dikenal (misalnya,
graph.microsoft.comdanapi.atlassian.com).Jika penyimpanan data memerlukan domain yang unik untuk organisasi Anda (misalnya,
cymbal.atlassian.netataucymbal.com), tambahkan domain tersebut ke Restrict egress domains for data connectors batasan kebijakan organisasi terkelola.
Untuk mengetahui ringkasan batasan ini, lihat Batasan kebijakan terkelola.