


Pour sécuriser correctement une application Gemini Enterprise et limiter le risque d'exfiltration de données, vous devez configurer un périmètre VPC Service Controls. En utilisant VPC Service Controls et Access Context Manager, vous pouvez protéger et contrôler l'accès à votre application Gemini Enterprise et aux données d'entreprise connectées.
Configurer VPC Service Controls avec Gemini Enterprise
Pour protéger vos ressources Gemini Enterprise à l'aide de VPC Service Controls, procédez comme suit :
Assurez-vous d'avoir configuré un périmètre VPC Service Controls. Vous pouvez créer un périmètre spécifiquement pour votre application Gemini Enterprise ou utiliser un périmètre existant qui héberge des ressources associées.
Pour en savoir plus sur les périmètres de service, consultez Périmètres de service : détails et configuration.
Ajoutez le projet Google Cloud contenant votre application Gemini Enterprise à la liste des ressources protégées dans le périmètre de service.
Ajoutez les API suivantes à la liste des services restreints pour le périmètre :
- API Discovery Engine :
discoveryengine.googleapis.com
- API Discovery Engine :
Une fois le périmètre de service activé et l'API Discovery Engine listée en tant que service restreint, VPC Service Controls applique les mesures de sécurité suivantes :
L'API
discoveryengine.googleapis.comn'est plus accessible depuis l'Internet public.L'accès à l'interface utilisateur de Gemini Enterprise est bloqué, sauf si les règles d'entrée l'autorisent.
La création de datastores (qui soutiennent les actions Gemini Enterprise) est bloquée jusqu'à ce qu'un administrateur ajoute les sources de données et les domaines de sortie requis aux contraintes de règles d'administration gérées correspondantes. Les datastores existants, y compris ceux qui ont été activés précédemment sur demande par l'intermédiaire d'un représentant Google, continuent de fonctionner sans aucune autre action. Pour en savoir plus, consultez Créer des datastores après avoir activé VPC Service Controls.
Restreindre l'accès public à l'aide d'Access Context Manager
Les applications Gemini Enterprise sont rendues accessibles au public sur l'Internet public. Par défaut, Gemini Enterprise exige que les utilisateurs s'authentifient et nécessite une autorisation d'accès. VPC Service Controls et Access Context Manager fournissent des contrôles supplémentaires que vous pouvez utiliser pour limiter l'accès.
Access Context Manager vous permet de définir un contrôle d'accès précis et basé sur des attributs pour les projets et les ressources dans Google Cloud. Pour ce faire, vous devez définir une règle d'accès, qui est un conteneur à l'échelle de l'organisation pour les niveaux d'accès et les périmètres de service.
Les niveaux d'accès décrivent les conditions à remplir pour qu'une requête soit honorée. Par exemple, vous pouvez limiter les requêtes en fonction des éléments suivants :
- Type d'appareil et système d'exploitation (nécessite une licence Chrome Enterprise Premium)
- Adresse IP
- Identité des utilisateurs
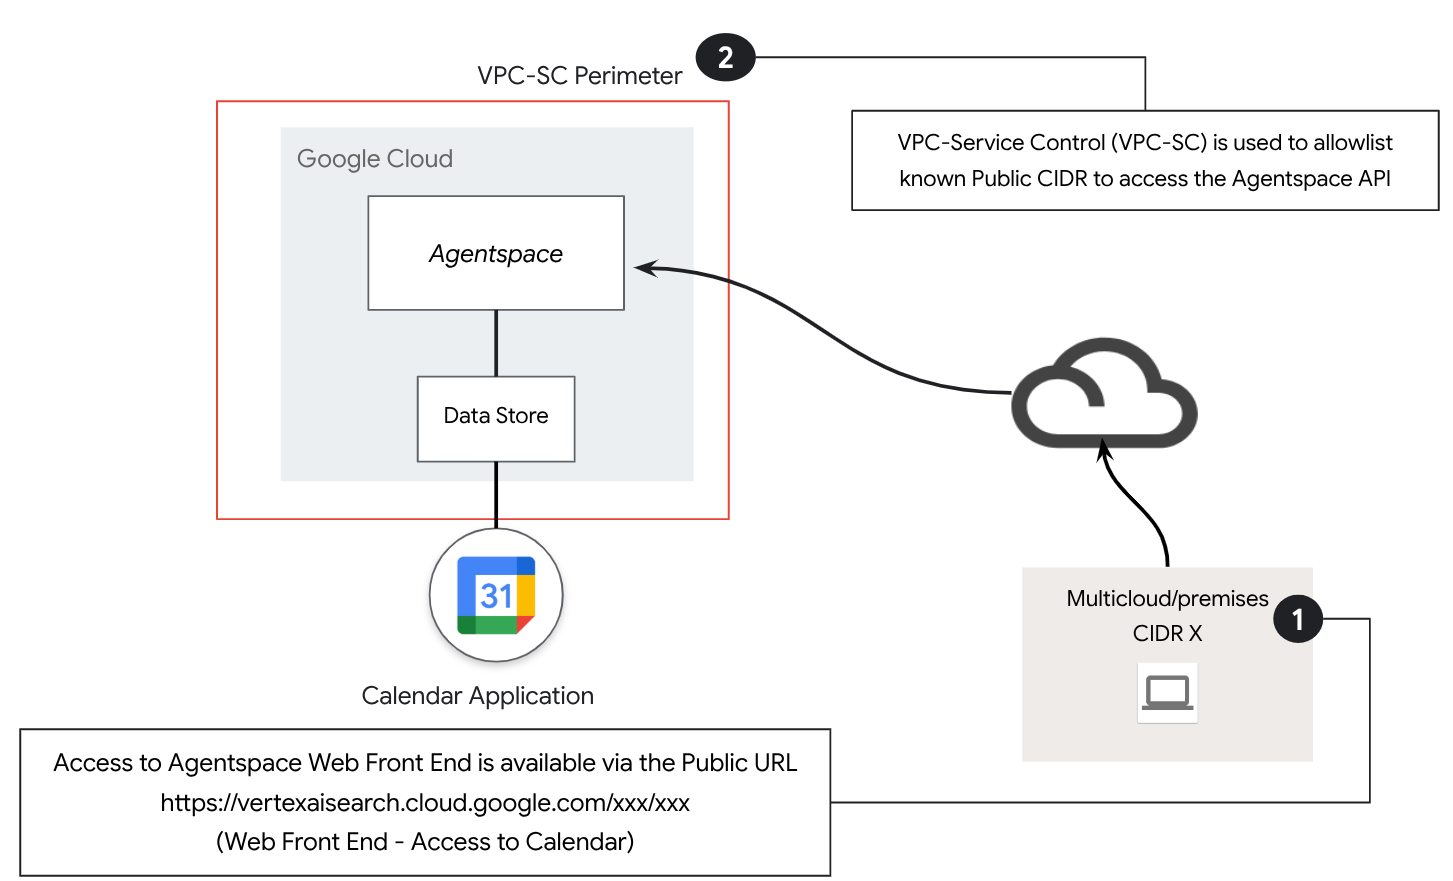
Dans cette architecture de référence, un niveau d'accès au sous-réseau d'adresses IP publiques est utilisé pour créer la stratégie d'accès VPC Service Controls.
Pour limiter l'accès à Gemini Enterprise à l'aide d'Access Context Manager, suivez les instructions de la section Créer un niveau d'accès de base. Spécifiez les options suivantes :
Pour Créer des conditions en, sélectionnez Mode de base.
Dans le champ Titre du niveau d'accès, saisissez
corp-public-block.Dans la section Conditions, pour Lorsque la condition est remplie, renvoyer, sélectionnez VRAI.
Pour Sous-réseaux IP, sélectionnez Adresse IP publique.
Pour la plage d'adresses IP, spécifiez votre adresse IP externe.
Appliquer VPC Service Controls aux datastores existants
Il n'est pas possible d'appliquer un périmètre VPC Service Controls à un projet contenant des datastores existants.
Pour appliquer VPC Service Controls à un data store existant :
Supprimez le data store, puis recréez-le.
Cela applique les contrôles de service et permet au trafic de circuler correctement.
Créer des datastores après avoir activé VPC Service Controls
VPC Service Controls vise principalement à empêcher l'exfiltration de données en créant un périmètre de service sécurisé autour de vos projets et de vos ressources. Les nouveaux datastores (qui soutiennent les actions Gemini Enterprise, comme l'envoi d'un e-mail ou la création d'un ticket Jira) sont des chemins potentiels pour que les données quittent ce périmètre. Par conséquent, VPC Service Controls bloque la création de nouveaux datastores jusqu'à ce qu'un administrateur les autorise explicitement via des contraintes de règles d'administration gérées.
Lorsque vous activez VPC Service Controls sur un projet Google Cloud contenant une application Gemini Enterprise, l'UI vous empêche de créer des datastores. Les datastores créés avant l'activation du périmètre (et tous les services précédemment activés sur demande par l'intermédiaire d'un représentant Google) continuent de fonctionner. Seule la création de nouveaux datastores est bloquée.
Pour permettre aux administrateurs de créer un data store dans le périmètre :
Ajoutez la source de données à la contrainte de règle d'administration gérée Limiter les sources de données autorisées pour les connecteurs de données. L'ajout d'une source de données à cette contrainte autorise automatiquement ses domaines essentiels connus (par exemple,
graph.microsoft.cometapi.atlassian.com).Si le data store nécessite des domaines propres à votre organisation (par exemple,
cymbal.atlassian.netoucymbal.com), ajoutez ces domaines à la contrainte de règle d'administration gérée Limiter les domaines de sortie pour les connecteurs de données.
Pour en savoir plus sur ces contraintes, consultez Contraintes des règles gérées.