


Secara default, Gemini Enterprise mengenkripsi konten pelanggan dalam penyimpanan. Gemini Enterprise menangani enkripsi untuk Anda tanpa tindakan tambahan dari Anda. Opsi ini disebut Enkripsi default Google.
Jika ingin mengontrol kunci enkripsi, Anda dapat menggunakan kunci enkripsi yang dikelola pelanggan (CMEK) di Cloud KMS dengan layanan yang terintegrasi dengan CMEK, termasuk Gemini Enterprise. Dengan menggunakan kunci Cloud KMS, Anda dapat mengontrol tingkat perlindungan, lokasi, jadwal rotasi, izin penggunaan dan akses, serta batasan kriptografisnya. Dengan Cloud KMS, Anda juga dapat melacak penggunaan kunci, melihat log audit, dan mengontrol siklus proses kunci. Bukan Google yang memiliki dan mengelola kunci enkripsi kunci (KEK) simetris yang melindungi data Anda. Andalah yang mengontrol dan mengelola kunci ini di Cloud KMS.
Setelah Anda menyiapkan resource dengan CMEK, pengalaman mengakses resource Gemini Enterprise Anda akan serupa dengan menggunakan enkripsi default Google. Untuk mengetahui informasi selengkapnya tentang opsi enkripsi, lihat Kunci enkripsi yang dikelola pelanggan (CMEK).
Saat kunci CMEK didaftarkan, Gemini Enterprise memanggil Cloud KMS secara berkala untuk mempertahankan instance data Anda yang terisolasi secara logis. Hal ini terjadi meskipun konfigurasi CMEK tidak ditetapkan sebagai default dan tidak ada aplikasi atau konektor data yang menggunakannya. Penggunaan berasal dari penyiapan dan menjalankan instance, bukan dari volume data atau jumlah pengguna yang mengaksesnya. Lihat Harga Cloud Key Management Service.
Untuk menonaktifkan sepenuhnya semua penggunaan Cloud KMS, Anda harus mencabut pendaftaran kunci Cloud KMS, menonaktifkan kunci, atau mencabut izinnya. Menonaktifkan Gemini Enterprise API tidak akan menghapus CmekConfig atau data Anda, dan Anda akan terus ditagih untuk penggunaan CMEK.
Batasan Cloud KMS di Gemini Enterprise
Batasan berikut berlaku untuk kunci CMEK (Cloud KMS) di Gemini Enterprise:
- Kunci yang sudah diterapkan ke aplikasi atau konektor data tidak dapat diubah, meskipun versi kunci dapat dirotasi.
- Data pengguna akhir merupakan pengecualian dari batasan sebelumnya. Tidak seperti aplikasi dan konektor data, yang mempertahankan kunci yang digunakan saat dibuat, data pengguna akhir selalu mengikuti CmekConfig default saat ini. Untuk mengetahui informasi selengkapnya, lihat Data pengguna akhir dan konfigurasi Cloud KMS default.
- Perlindungan CMEK dengan Gemini Enterprise tidak terintegrasi dengan penelusuran Inventaris Aset Cloud.
- Anda harus menggunakan aplikasi atau penyimpanan data multi-region AS atau Uni Eropa (bukan yang global). Untuk mengetahui informasi selengkapnya tentang multi-region dan residensi data, termasuk batas yang terkait dengan penggunaan lokasi non-global, lihat lokasi.
Jika Anda perlu mendaftarkan lebih dari satu kunci untuk project, hubungi tim akun Google Anda untuk meminta penambahan kuota untuk konfigurasi CMEK, dengan memberikan alasan mengapa Anda memerlukan lebih dari satu kunci.
Batasan berikut berlaku untuk EKM atau HSM dengan CMEK:
Kuota EKM dan HSM Anda untuk panggilan enkripsi dan dekripsi harus memiliki setidaknya 1.000 QPM headroom. Untuk mengetahui cara memeriksa kuota, lihat Memeriksa kuota Cloud KMS.
Jika menggunakan EKM, kunci harus dapat dijangkau selama lebih dari 90% dari setiap jangka waktu lebih dari 30 detik. Jika kunci tidak dapat dijangkau selama jangka waktu ini, hal ini dapat berdampak negatif pada pengindeksan dan keaktualan penelusuran.
Jika ada masalah penagihan, masalah kehabisan kuota yang terus-menerus, atau masalah tidak dapat dijangkau yang terus-menerus selama lebih dari 12 jam, layanan akan otomatis menonaktifkan CmekConfig yang terkait dengan kunci EKM atau HSM.
- Aplikasi atau konektor data yang dibuat sebelum kunci didaftarkan ke project tidak dapat dilindungi oleh kunci tersebut.
- Untuk aplikasi dengan beberapa konektor data, jika satu konektor data menggunakan konfigurasi CMEK, semua konektor data lainnya juga harus menggunakan konfigurasi CMEK yang sama.
Konektor pihak pertama tidak kompatibel dengan CMEK, kecuali aplikasi "import-once" dan "periodic" serta konektor data untuk BigQuery dan Cloud Storage.
Untuk Gemini Notebook Enterprise, batasan Cloud KMS tambahan berlaku. Lihat Batasan Cloud KMS di Gemini Notebook Enterprise.
- Anda dapat menggunakan Terraform untuk mengonfigurasi CMEK untuk Gemini Enterprise. Lihat google_discovery_engine_cmek_config.
Sebelum memulai
Pastikan Anda memenuhi prasyarat berikut:
Buat kunci Cloud KMS simetris multi-region. Lihat Membuat key ring dan Membuat kunci dalam dokumentasi Cloud KMS.
Tetapkan periode rotasi ke Jangan pernah (Rotasi manual).
Untuk Location, pilih Multi-region, lalu pilih europe atau us dari menu drop-down.
Jika Anda menggunakan konektor pihak ketiga, buat tiga kunci simetris Cloud KMS satu region. Jika tidak, hal ini bersifat opsional.
Tetapkan periode rotasi ke Never (Manual rotation).
Untuk Lokasi, pilih wilayah.
Pilih region tunggal dalam tabel berikut dari drop-down lokasi. Anda harus memiliki ketiga kunci tersebut saat Anda Mendaftarkan kunci Cloud KMS untuk konektor pihak ketiga.
us single-regionseurope single-regionsus-east1europe-west1us-central1europe-west4us-west1europe-north1
Peran IAM CryptoKey Encrypter/Decrypter (
roles/cloudkms.cryptoKeyEncrypterDecrypter) pada kunci telah diberikan kepada agen layanan Discovery Engine. Akun agen layanan memiliki alamat email yang menggunakan format berikut:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Untuk mengetahui petunjuk umum tentang cara menambahkan peran ke agen layanan, lihat bagian Memberikan atau mencabut satu peran.Peran IAM CryptoKey Encrypter/Decrypter (
roles/cloudkms.cryptoKeyEncrypterDecrypter) pada kunci telah diberikan kepada agen layanan Cloud Storage. Jika peran ini tidak diberikan, impor data untuk aplikasi dan penghubung data yang dilindungi CMEK akan gagal karena Discovery Engine tidak dapat membuat bucket dan direktori sementara yang dilindungi CMEK yang diperlukan untuk mengimpor.Jangan membuat aplikasi atau konektor data yang ingin Anda kelola dengan kunci hingga setelah Anda menyelesaikan petunjuk pendaftaran kunci di halaman ini.
- Tetapkan kunci Anda sebagai default sebelum pengguna akhir Anda mulai menggunakan Gemini Enterprise. Data pengguna akhir yang dibuat sebelum default ditetapkan tidak dimigrasikan ke kunci. Untuk mengetahui informasi selengkapnya, lihat Data pengguna akhir dan konfigurasi Cloud KMS default.
Mendaftarkan kunci Cloud KMS Anda
Untuk mengenkripsi data menggunakan CMEK, Anda harus mendaftarkan kunci multi-region. Secara opsional, jika data Anda memerlukan kunci satu region, misalnya, saat menggunakan konektor pihak ketiga, Anda juga harus mendaftarkan kunci satu region.
Mendaftarkan kunci Cloud KMS multi-region Anda
Sebelum memulai
Pastikan hal berikut:
- Region belum dilindungi oleh kunci. Prosedur di bawah akan gagal jika kunci sudah terdaftar untuk region melalui perintah REST. Untuk menentukan apakah ada kunci aktif di Gemini Enterprise untuk suatu lokasi, lihat Melihat kunci Cloud KMS.
- Anda memiliki peran Gemini Enterprise Admin
(
roles/discoveryengine.agentspaceAdmin).
Prosedur
REST
Untuk mendaftarkan kunci Anda sendiri untuk Gemini Enterprise, ikuti langkah-langkah berikut:
Panggil metode
UpdateCmekConfigdengan kunci yang ingin Anda daftarkan.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Ganti kode berikut:
KMS_PROJECT_ID: ID project Anda yang berisi kunci. Nomor project tidak akan berfungsi.KMS_LOCATION: multi-region kunci Anda:usataueurope.KEY_RING: nama key ring yang menyimpan kunci.KEY_NAME: nama kunci.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.CMEK_CONFIG_ID: tetapkan ID unik untuk resource CmekConfig, misalnya,default_cmek_config.SET_DEFAULT: ditetapkan ketrueuntuk menggunakan kunci sebagai kunci default untuk aplikasi dan konektor data berikutnya yang dibuat di multi-region.
-
Pastikan kunci Anda siap digunakan sebelum Anda membuat aplikasi atau konektor data apa pun. Kunci terdaftar tidak dapat melindungi resource hingga siap. Biasanya, perlu waktu beberapa menit untuk mendaftarkan kunci. Lihat Memverifikasi bahwa kunci Cloud KMS Anda siap digunakan.
Untuk melacak operasi pendaftaran, Anda dapat mencatat nilai
nameyang ditampilkan oleh metode dan mengikuti Mendapatkan detail tentang operasi yang berjalan lama.Setelah kunci siap, aplikasi dan konektor data baru di multi-region tersebut akan dilindungi oleh kunci. Untuk informasi umum tentang cara membuat aplikasi, lihat Tentang aplikasi dan penyimpanan data.
-
Buat aplikasi. Untuk mengetahui petunjuknya, lihat Membuat aplikasi dan Tentang aplikasi dan penyimpanan data.
Konsol
Prosedur
Untuk mendaftarkan kunci Anda sendiri untuk Gemini Enterprise, ikuti langkah-langkah berikut:
Di konsol Google Cloud , buka halaman Gemini Enterprise.
Klik Setelan, lalu pilih tab CMEK.
Klik Add key untuk lokasi us atau eu.
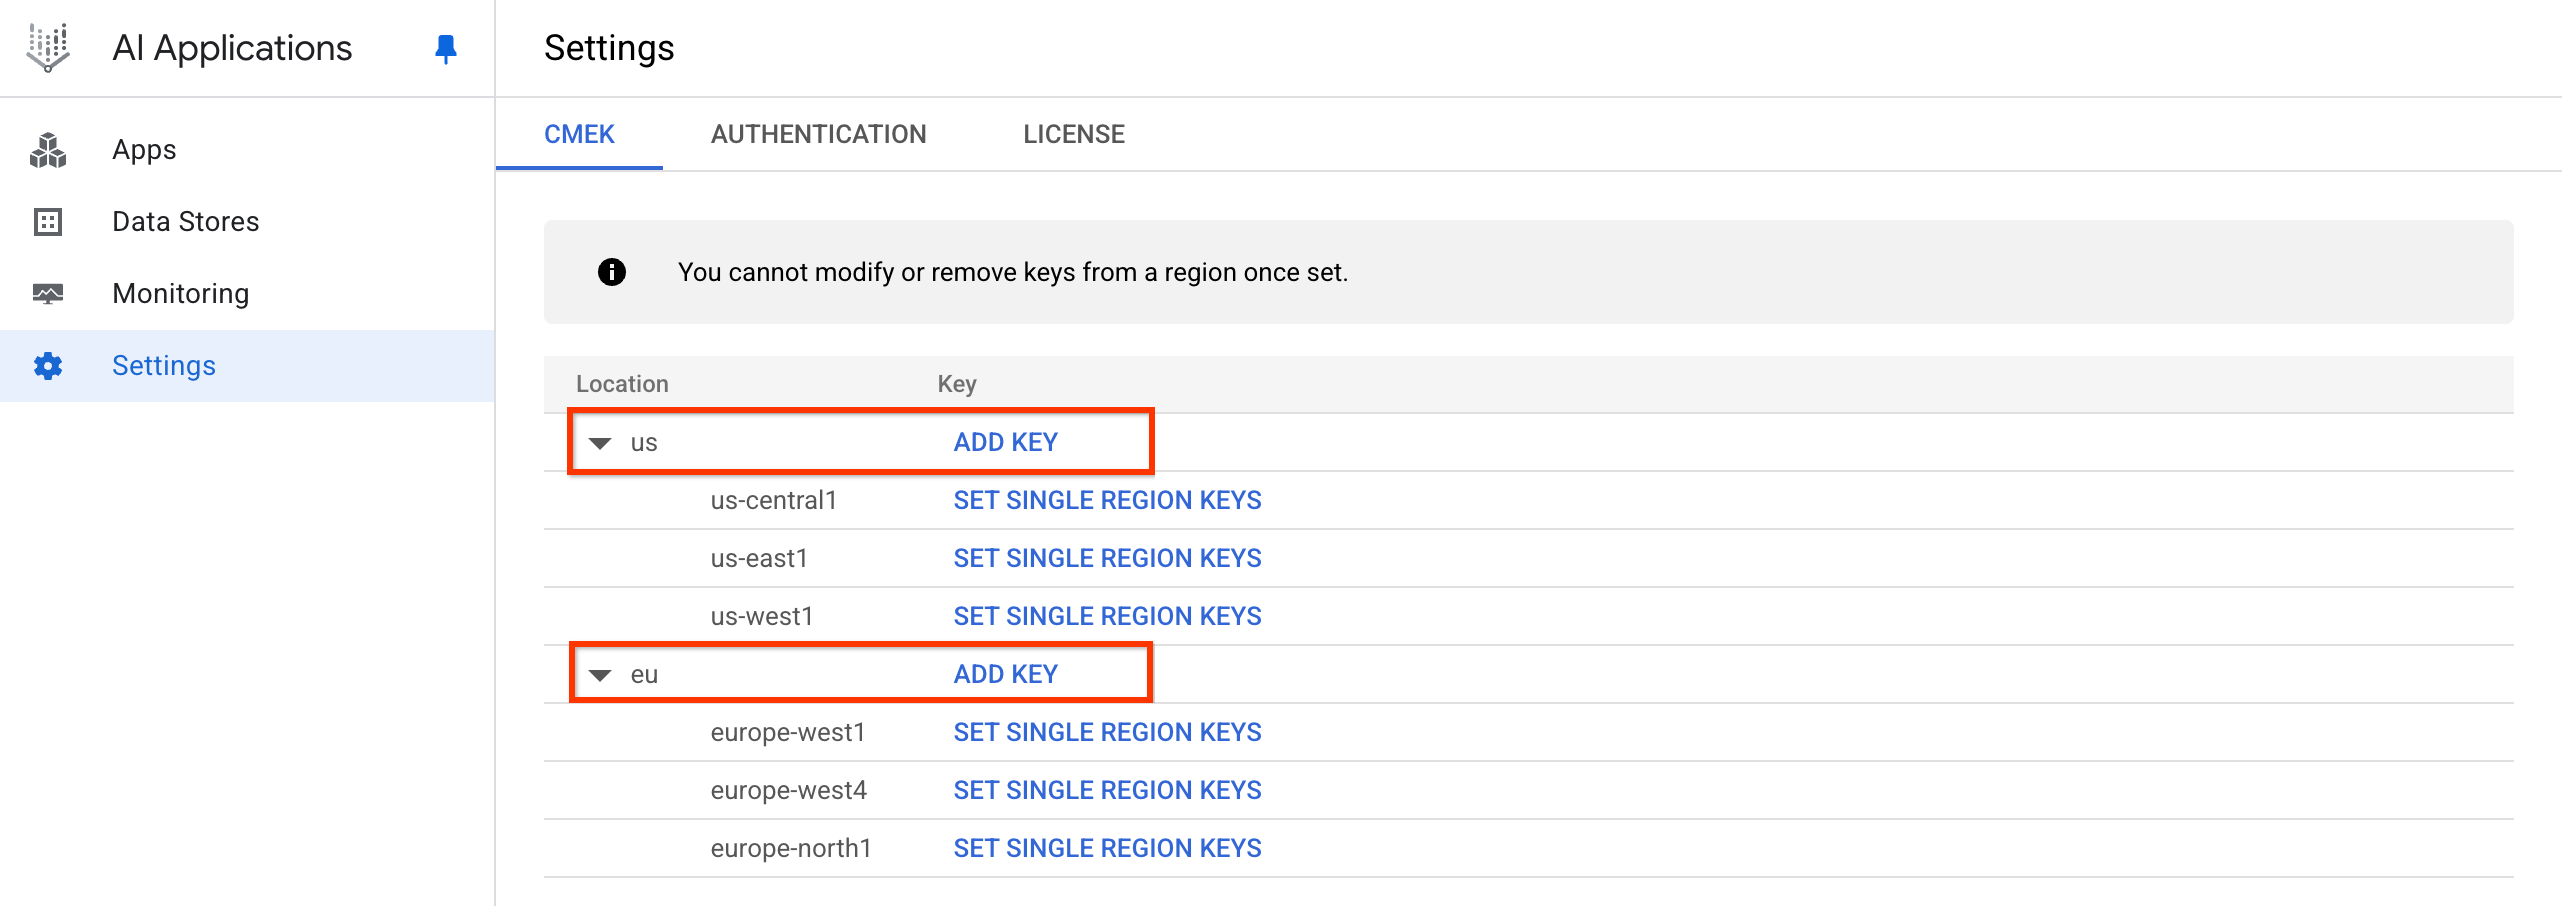
Klik tambahkan kunci. Klik drop-down Select a Cloud KMS key, lalu pilih kuncinya.
Jika kunci berada di project lain, klik Switch project, klik nama project Anda, ketik nama kunci yang Anda buat, lalu pilih kunci tersebut.
Jika Anda mengetahui nama resource kunci, klik Enter manually, tempel nama resource kunci, lalu klik Save.
Klik OK > Simpan.
-
Pastikan kunci Anda siap digunakan sebelum Anda membuat aplikasi atau konektor data apa pun. Kunci terdaftar tidak dapat melindungi resource hingga siap. Lihat Memverifikasi bahwa kunci Cloud KMS Anda siap digunakan.
-
Buat aplikasi. Untuk mengetahui petunjuknya, lihat Membuat aplikasi dan Tentang aplikasi dan penyimpanan data.
Tindakan ini akan mendaftarkan kunci Anda, sehingga membuat CmekResource bernama default_cmek_config.
Diperlukan waktu beberapa jam agar data yang diserap muncul di hasil penelusuran.
Mendaftarkan kunci Cloud KMS satu region untuk konektor pihak ketiga
REST
Untuk mendaftarkan kunci Anda sendiri untuk Gemini Enterprise, ikuti langkah-langkah berikut:
Panggil metode
UpdateCmekConfigdengan kunci yang ingin Anda daftarkan.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Ganti kode berikut:
KMS_PROJECT_ID: ID project Anda yang berisi kunci. Nomor project tidak akan berfungsi.KMS_LOCATION: multi-region kunci Anda:usataueurope.KEY_RING: nama key ring yang menyimpan kunci.KEY_NAME: nama kunci.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.CMEK_CONFIG_ID: Tetapkan ID unik untuk resource CmekConfig, misalnya,default_cmek_config.SET_DEFAULT: ditetapkan ketrueuntuk menggunakan kunci sebagai kunci default untuk aplikasi dan konektor data berikutnya yang dibuat di multi-region.
Opsional: Catat nilai
nameyang ditampilkan oleh metode dan ikuti petunjuk di Mendapatkan detail tentang operasi yang berjalan lama untuk melihat kapan operasi selesai.Biasanya diperlukan waktu beberapa menit untuk mendaftarkan kunci.
Setelah operasi selesai, aplikasi dan konektor data baru di multi-region tersebut akan dilindungi oleh kunci. Untuk informasi umum tentang cara membuat aplikasi, lihat Tentang aplikasi dan penyimpanan data.
Jika Anda menggunakan konektor pihak ketiga dan ingin melindungi data pihak ketiga dengan kunci Anda sendiri, buat tiga kunci tambahan satu wilayah sebagai berikut:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-d '{
  "kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME",
  "singleRegionKeys": [ \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_1/keyRings/KEY_RING_1/cryptoKeys/KEY_NAME_1"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_2/keyRings/KEY_RING_2/cryptoKeys/KEY_NAME_2"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_3/keyRings/KEY_RING_3/cryptoKeys/KEY_NAME_3"} \
  ] \
}' \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"
Ganti kode berikut:
KMS_PROJECT_ID: ID project Anda yang berisi kunci. Nomor project tidak akan berfungsi.Tetapkan nilai
REGION:REGION_1: untuk lokasieu, tetapkan ini keeurope-west1, dan untuk lokasius, tetapkan ini keus-east1.REGION_2: untuk lokasieu, tetapkan keeurope-west4, dan untuk lokasius, tetapkan keus-central1.REGION_3: untuk lokasieu, tetapkan ini keeurope-north1, dan untuk lokasius, tetapkan ini keus-west1.
KEY_RING: nama key ring yang menyimpan kunci.KEY_NAME: nama kunci multi-region.LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.CMEK_CONFIG_ID: Ditetapkan ke ID untuk resource CmekConfig. Gunakan nilai yang sama seperti di Langkah 1, misalnya,default_cmek_config.SET_DEFAULT: ditetapkan ketrueuntuk menggunakan kunci sebagai kunci default untuk aplikasi dan konektor data berikutnya yang dibuat di multi-region.
-
Pastikan kunci Anda siap digunakan sebelum Anda membuat aplikasi atau konektor data. Kunci yang terdaftar tidak dapat melindungi resource hingga kunci tersebut siap. Lihat Memverifikasi bahwa kunci Cloud KMS Anda siap digunakan.
-
Buat aplikasi. Untuk mengetahui petunjuknya, lihat Membuat aplikasi dan Tentang aplikasi dan penyimpanan data.
Konsol
Sebelum memulai
Pastikan region belum dilindungi oleh kunci. Prosedur berikut akan gagal jika kunci sudah terdaftar untuk region melalui perintah REST.
Untuk menentukan apakah ada kunci aktif untuk suatu lokasi, lihat Melihat kunci Cloud KMS.
Prosedur
Untuk mendaftarkan kunci Anda sendiri saat menggunakan konektor pihak ketiga Gemini Enterprise, ikuti langkah-langkah berikut:
Di konsol Google Cloud , buka halaman Gemini Enterprise.
Klik Setelan, lalu pilih tab CMEK.
Klik Add key untuk lokasi us atau eu.
Klik tambahkan kunci. Klik drop-down Select a cloud kms key, lalu pilih kuncinya.
Jika kunci berada di project lain, klik Switch project, klik nama project Anda, ketik nama kunci yang Anda buat, lalu pilih kunci.
Jika Anda mengetahui nama aset kunci, klik Masukkan secara manual, tempel nama aset kunci, lalu klik Simpan.
Klik Ok > Save.
Tindakan ini akan mendaftarkan kunci Anda, sehingga membuat CmekResource yang disebut
default_cmek_config.
Jika Anda menghubungkan sumber data pihak ketiga, klik Tetapkan kunci region tunggal.
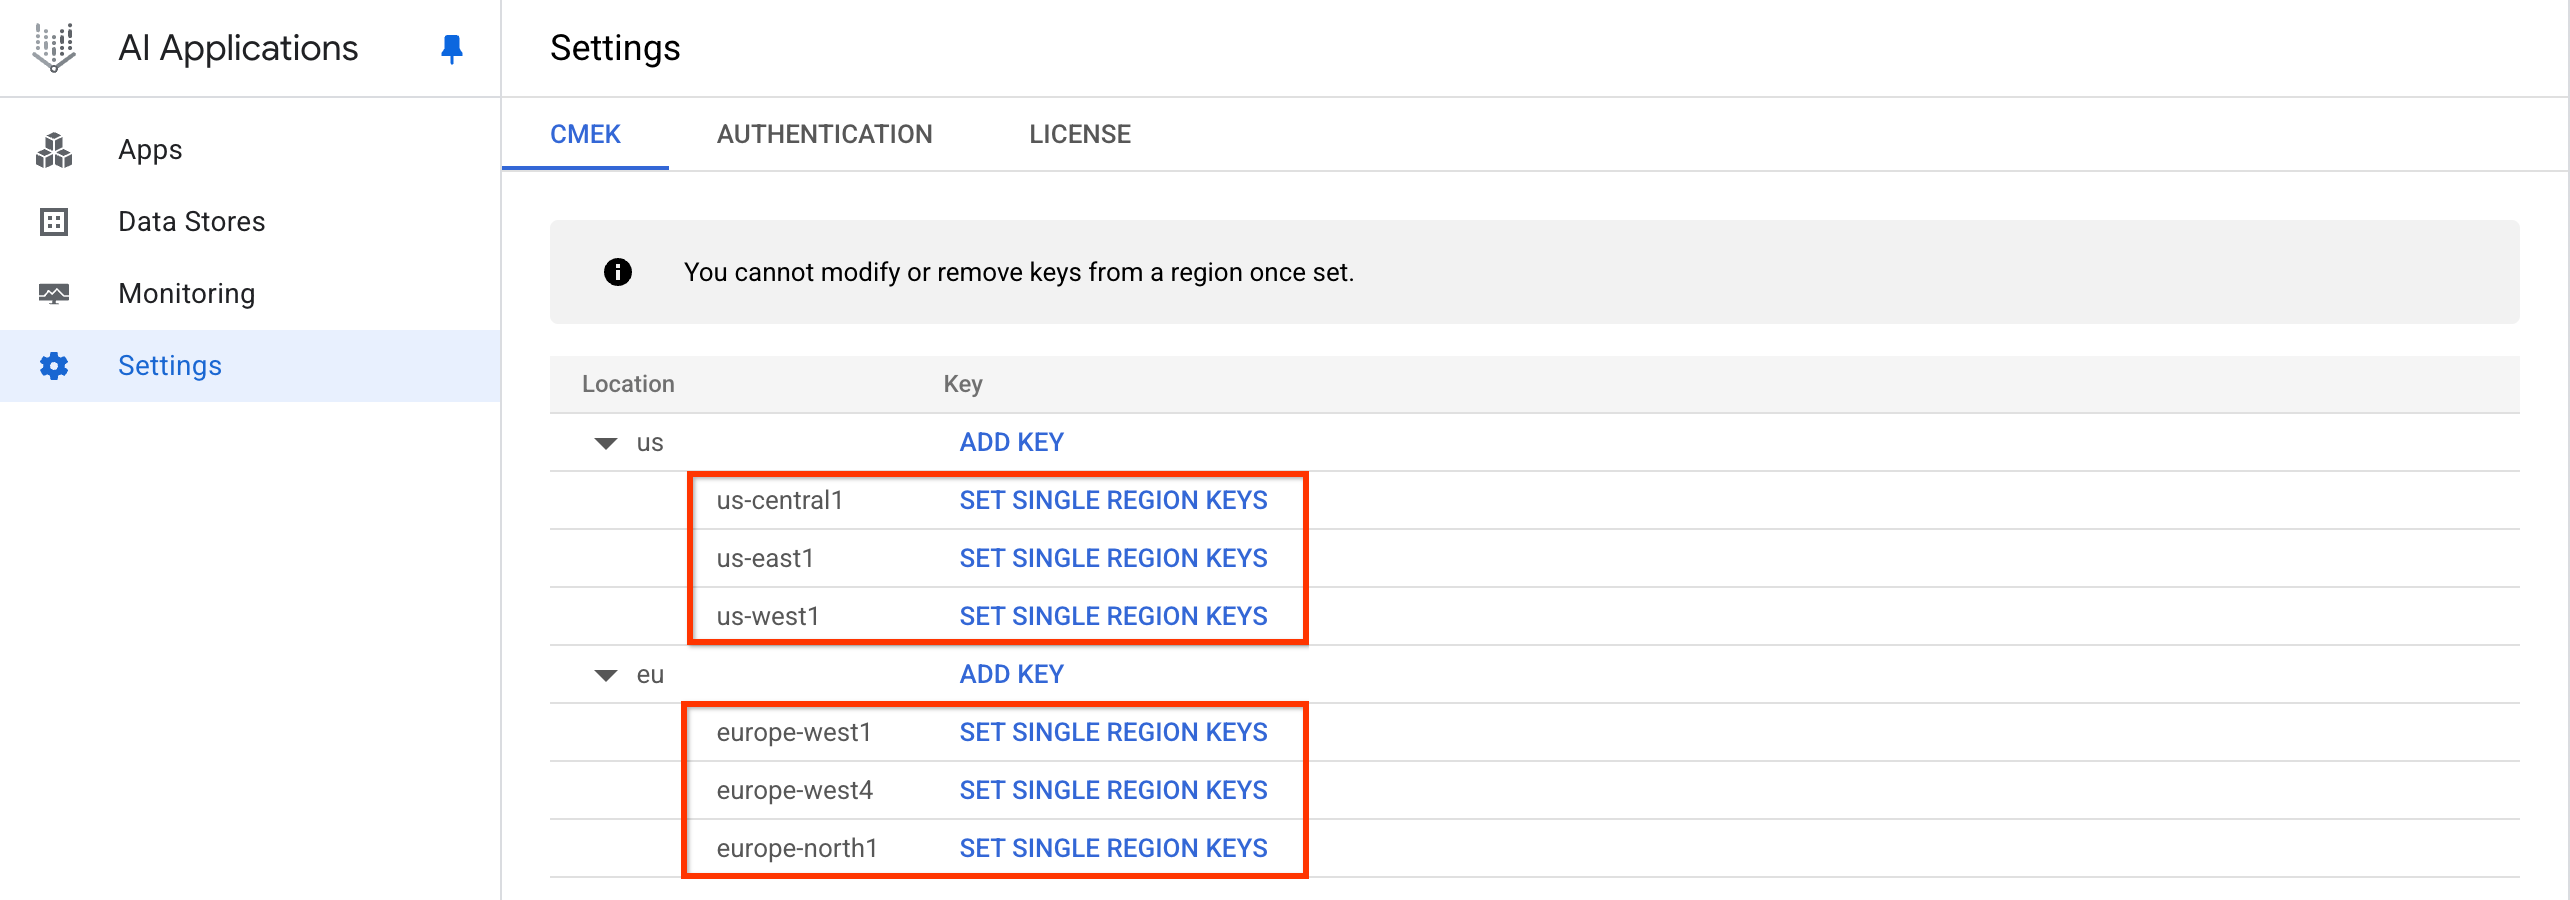
Klik Setel kunci region tunggal. Klik drop-down Pilih kunci Cloud KMS, lalu pilih kunci untuk setiap region.
Jika kunci berada di project lain, klik Switch project, klik nama project Anda, ketik nama kunci yang Anda buat, lalu pilih kunci.
Jika Anda mengetahui nama aset kunci, klik Masukkan secara manual, tempel nama aset kunci, lalu klik Simpan.
Klik Simpan.
Tindakan ini akan mendaftarkan kunci region tunggal Anda di CmekResource yang disebut
default_cmek_config.
-
Pastikan kunci Anda siap digunakan sebelum Anda membuat aplikasi atau konektor data apa pun. Kunci terdaftar tidak dapat melindungi resource hingga siap. Lihat Memverifikasi bahwa kunci Cloud KMS Anda siap digunakan.
-
Buat aplikasi. Untuk mengetahui petunjuknya, lihat Membuat aplikasi dan Tentang aplikasi dan penyimpanan data.
Diperlukan waktu beberapa jam agar data yang diserap muncul di hasil penelusuran.
Melihat kunci Cloud KMS
Untuk melihat kunci terdaftar untuk Gemini Enterprise, lakukan salah satu hal berikut:
Jika Anda memiliki nama resource CmekConfig, panggil metode
GetCmekConfig:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Ganti kode berikut:
LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.PROJECT_ID: ID project Anda yang berisi data.CMEK_CONFIG_ID: ID resource CmekConfig. Jika Anda mendaftarkan kunci menggunakan konsol, ID-nya adalahdefault_cmek_config.
Contoh panggilan dan respons curl terlihat seperti ini:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
  "name":
  "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
  "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
  "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
  "state": "ACTIVE",
  "isDefault": true,
  "lastRotationTimestampMicros": "1788220800000000"
}
Jika Anda tidak memiliki nama resource CmekConfig, panggil metode
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Ganti kode berikut:
LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.PROJECT_ID: ID project Anda yang berisi data.
Contoh panggilan dan respons curl terlihat seperti ini:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs"

{
  "cmek_configs": [
    {
      "name":
      "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
      "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
      "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
      "state": "ACTIVE",
      "isDefault": true,
      "lastRotationTimestampMicros": "1788220800000000"
    }
  ]
}
Memastikan kunci Cloud KMS Anda siap digunakan
Setelah mendaftarkan kunci, Anda harus memverifikasi bahwa kunci tersebut siap digunakan sebelum dapat melindungi resource apa pun:
Melihat kunci Cloud KMS yang terdaftar. Lihat Melihat kunci Cloud KMS.
Tinjau output dari perintah. CmekConfig siap digunakan jika semua nilai berikut ada dalam output:
"state": "ACTIVE""isDefault": true
Jika
"isDefault": true, kunci akan otomatis diterapkan untuk melindungi aplikasi dan konektor data baru.
Anda juga dapat memeriksa apakah konfigurasi CMEK default telah ditetapkan (yaitu,
"isDefault": true) menggunakan konsol Google Cloud :
Di konsol Google Cloud , buka halaman Gemini Enterprise.
Klik Settings, lalu pilih tab CMEK.
Periksa apakah status konfigurasi untuk lokasi Anda menampilkan kunci terdaftar Anda.
Membatalkan penetapan konfigurasi Cloud KMS default
Membatalkan setelan default akan menghentikan aplikasi dan konektor data baru agar tidak dilindungi secara otomatis oleh kunci, dan menghapus perlindungan CMEK dari data pengguna akhir. Konektor aplikasi dan data yang ada menyimpan kunci yang digunakan untuk membuatnya.
Untuk membatalkan penetapan default, panggil metode
UpdateCmekConfig
dengan set_default ditetapkan ke false:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=false"
Ganti kode berikut:
LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.CMEK_CONFIG_ID: ID resource CmekConfig. Jika Anda mendaftarkan kunci menggunakan konsol, ID-nya adalahdefault_cmek_config.
Menghapus setelan default tidak akan menghapus CmekConfig atau kunci Anda, dan penggunaan Cloud KMS akan berlanjut. Untuk menghentikan penggunaan Cloud KMS, batalkan pendaftaran kunci Anda.
Membatalkan pendaftaran kunci Cloud KMS Anda
Untuk membatalkan pendaftaran kunci Anda dari Gemini Enterprise, ikuti langkah-langkah berikut:
Panggil metode
DeleteCmekConfigdengan nama resource CmekConfig yang ingin Anda batalkan pendaftarannya.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Ganti kode berikut:
LOCATION: multi-region aplikasi atau konektor data Anda:usataueu.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.CMEK_CONFIG_ID: ID resource CmekConfig. Jika Anda mendaftarkan kunci menggunakan konsol, ID-nya adalahdefault_cmek_config.
Contoh panggilan dan respons curl terlihat seperti ini:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
Opsional: Catat nilai
nameyang ditampilkan oleh metode dan ikuti petunjuk di Mendapatkan detail tentang operasi yang berjalan lama untuk melihat kapan operasi selesai.Menghapus CmekConfig adalah operasi yang berjalan lama dan dapat memerlukan waktu hingga beberapa hari untuk diselesaikan. Hal ini karena resource terenkripsi yang mendasarinya sepenuhnya dibatalkan penyediaannya sebelum CmekConfig dihapus.
Jika data pengguna akhir masih dilindungi oleh CmekConfig, permintaan akan gagal dengan
error FAILED_PRECONDITION yang mirip dengan berikut ini:
The default user store is currently protected by this CmekConfig. Please unset
the default CmekConfig (UpdateCmekConfig with set_default set to false) before
trying to delete the CmekConfig.
Untuk mengatasi error ini, batalkan penetapan konfigurasi Cloud KMS default, lalu coba lagi permintaan penghapusan. Membatalkan penetapan default akan menghapus perlindungan CMEK dari data pengguna akhir. Untuk mengetahui informasi selengkapnya, lihat Data pengguna akhir dan konfigurasi Cloud KMS default.
Memverifikasi bahwa aplikasi atau konektor data dilindungi oleh kunci
Aplikasi dan konektor data yang dibuat setelah kunci Anda didaftarkan akan dilindungi oleh kunci tersebut. Jika Anda ingin mengonfirmasi bahwa aplikasi atau konektor data tertentu dilindungi oleh kunci Anda, ikuti langkah-langkah berikut:
Memverifikasi menggunakan konsol Google Cloud
Untuk memverifikasi apakah aplikasi dilindungi oleh kunci:
Di konsol Google Cloud , buka halaman Gemini Enterprise.
Klik Aplikasi, lalu pilih aplikasi Anda.
Klik Security, dan temukan bagian CMEK configuration.
Periksa apakah kolom KMS key menampilkan kunci terdaftar Anda.
Untuk memverifikasi apakah konektor data dilindungi oleh kunci:
Di konsol Google Cloud , buka halaman Gemini Enterprise.
Klik Penyimpanan data, lalu pilih konektor data Anda.
Pastikan kolom KMS key menampilkan kunci terdaftar Anda.
Memverifikasi menggunakan CLI / API
Untuk memverifikasi penyimpanan data:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/dataStores/DATA_STORE_ID"
Ganti kode berikut:
LOCATION: multi-region project Anda:usataueu.PROJECT_ID: ID project Anda yang berisi aplikasi atau konektor data.DATA_STORE_ID: ID penyimpanan data yang terkait dengan aplikasi atau konektor data Anda.
Contoh panggilan curl terlihat seperti ini:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/dataStores/my-data-store-1"
Untuk memverifikasi aplikasi:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/ENGINE_ID"
Ganti kode berikut:
LOCATION: multi-region project Anda:usataueu.PROJECT_ID: ID project Anda yang berisi aplikasi.ENGINE_ID: ID aplikasi Anda.
Contoh panggilan curl terlihat seperti ini:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/engines/my-app"
Tinjau output dari perintah: Jika kolom
cmekConfigada dalam output dan kolomkmsKeymenampilkan kunci yang Anda daftarkan, berarti aplikasi atau konektor data dilindungi oleh kunci tersebut.Contoh respons untuk penyimpanan data akan terlihat seperti ini:
{
 "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1",
 "displayName": "my-data-store-1",
 "industryVertical": "GENERIC",
 "createTime": "2023-09-05T21:20:21.520552Z",
 "solutionTypes": [
   "SOLUTION_TYPE_SEARCH"
 ],
 "defaultSchemaId": "default_schema",
 "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
Contoh respons untuk aplikasi akan terlihat seperti ini:
{
  "name": "projects/969795412903/locations/us/collections/default_collection/engines/my-app",
  "displayName": "my-app",
  "dataStoreIds": [
    "my-data-store-1"
  ],
  "solutionType": "SOLUTION_TYPE_SEARCH",
  "searchEngineConfig": {
    "searchTier": "SEARCH_TIER_STANDARD"
  },
  "industryVertical": "GENERIC",
  "appType": "APP_TYPE_INTRANET",
  "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
Data lain yang dilindungi oleh kunci Cloud KMS
Selain data di aplikasi dan konektor data, kunci Anda dapat melindungi jenis informasi inti lainnya milik aplikasi yang disimpan oleh Gemini Enterprise, seperti data sesi yang dihasilkan selama penelusuran dengan tindak lanjut. Jenis informasi inti ini dilindungi CMEK jika aplikasi dan konektor data dilindungi CMEK.
Meskipun Anda tidak dapat menjalankan perintah tertentu untuk memverifikasi bahwa sesi dilindungi, Anda dapat memverifikasi apakah aplikasi dilindungi. Jalankan perintah Memastikan aplikasi atau konektor data dilindungi oleh kunci untuk aplikasi agar dapat melihat kunci di resource cmekConfig. Kemudian, Anda akan mengetahui bahwa data sesi dilindungi.
Data pengguna akhir dan konfigurasi Cloud KMS default
Gemini Enterprise menyimpan data tentang pengguna akhir Anda, seperti setelan personalisasi mereka, preferensi UI mereka, dan kredensial yang mengizinkan konektor data Anda atas nama mereka. Gemini Enterprise menyediakan penyimpanan ini untuk project Anda secara otomatis. Anda tidak membuat atau menghapusnya, dan Anda tidak dapat menetapkan kunci secara langsung.
Sebagai gantinya, data pengguna akhir dilindungi oleh CmekConfig mana pun yang merupakan default untuk lokasi tersebut. Oleh karena itu, perlindungannya berubah saat default berubah:
| Tindakan | Dampak terhadap data pengguna akhir |
|---|---|
Anda menetapkan CmekConfig sebagai default (set_default=true) |
Data pengguna akhir dilindungi oleh kunci tersebut. |
| Anda menetapkan CmekConfig yang berbeda sebagai default | Data pengguna akhir dilindungi oleh kunci baru. Data yang disimpan dengan kunci sebelumnya tidak dimigrasikan dan menjadi tidak dapat diakses. |
Anda membatalkan setelan default (set_default=false) |
Data pengguna akhir tidak lagi dilindungi CMEK dan kembali ke Google-owned and Google-managed encryption key. Data yang disimpan di bawah kunci sebelumnya tidak dimigrasikan dan tidak dapat diakses. |
Karena data pengguna akhir mengikuti CmekConfig default, Anda tidak dapat menghapus CmekConfig saat masih melindungi data pengguna akhir. Untuk menghapusnya, batalkan penetapan konfigurasi Cloud KMS default terlebih dahulu. Untuk mengetahui informasi selengkapnya, lihat Membatalkan pendaftaran kunci Cloud KMS.
Merotasi kunci Cloud KMS
Anda tidak dapat mengubah kunci yang melindungi aplikasi atau konektor data yang ada, tetapi Anda dapat merotasi kunci tersebut ke versi kunci baru. Saat Anda menjadikan versi baru kunci terdaftar sebagai versi utama, Gemini Enterprise akan mendeteksi perubahan tersebut dan mengenkripsi ulang data Anda dengan versi kunci baru secara otomatis. Anda tidak perlu memanggil metode Gemini Enterprise untuk memulai rotasi.
Untuk mengetahui informasi umum tentang rotasi kunci, lihat Rotasi kunci dalam panduan Cloud KMS.
Penting: Jangan merotasi kunci pada aplikasi atau konektor data yang terkait dengan rekomendasi atau dengan aplikasi apa pun yang memerlukan analisis, dan jangan merotasi kunci satu region yang digunakan untuk konektor pihak ketiga. Lihat Batasan Cloud KMS di Gemini Enterprise.
Untuk merotasi kunci, ikuti langkah-langkah berikut:
Buat versi kunci baru dan jadikan versi utama. Untuk mengetahui petunjuknya, lihat Merotasi kunci dalam panduan Cloud KMS.
Biarkan versi kunci sebelumnya diaktifkan. Enkripsi ulang dimulai secara otomatis setelah Gemini Enterprise mendeteksi versi utama baru.
Pastikan Gemini Enterprise mendeteksi versi kunci baru. Untuk melihat CmekConfig, lihat Melihat kunci Cloud KMS. Periksa kolom berikut dalam output:
kmsKeyVersionmenampilkan versi kunci baru.stateadalahACTIVE.lastRotationTimestampMicrosmenunjukkan kapan rotasi dimulai.
Tetap aktifkan versi kunci sebelumnya selama minimal 30 hari setelah
kmsKeyVersionmenampilkan versi kunci baru.Nonaktifkan versi kunci sebelumnya, dan pastikan semuanya berfungsi seperti sebelumnya. Lihat Mengaktifkan dan menonaktifkan versi kunci di panduan Cloud KMS.
Jika Anda yakin bahwa tidak ada masalah yang disebabkan oleh penonaktifan versi kunci sebelumnya, hancurkan versi kunci tersebut. Lihat Menghancurkan dan memulihkan versi kunci dalam panduan Cloud KMS.
Jika kunci Cloud KMS dinonaktifkan atau dicabut
Jika kunci dinonaktifkan atau izin untuk kunci dicabut, aplikasi atau konektor data akan berhenti menyerap data dan berhenti menyajikan data dalam waktu 15 menit. Anda dapat mengaktifkan kembali kunci dalam waktu 30 hari untuk melanjutkan operasi sebelum konfigurasi CMEK berakhir dan data terkait dihapus secara permanen. Namun, mengaktifkan kembali kunci atau memulihkan izin memerlukan waktu yang lama. Mungkin perlu waktu hingga 24 jam sebelum aplikasi atau konektor data dapat melanjutkan penayangan data.
Oleh karena itu, jangan nonaktifkan kunci kecuali jika diperlukan. Menonaktifkan dan mengaktifkan kunci pada aplikasi atau konektor data adalah operasi yang memakan waktu. Misalnya, jika kunci berulang kali dialihkan antara dinonaktifkan dan diaktifkan, aplikasi atau konektor data akan membutuhkan waktu lama untuk mencapai status terlindungi. Menonaktifkan kunci dan mengaktifkannya kembali segera setelahnya dapat menyebabkan waktu henti kerja selama berhari-hari karena kunci pertama-tama dinonaktifkan dari aplikasi atau konektor data, lalu diaktifkan kembali.
Memecahkan masalah: Error project kunci KMS tidak ditemukan
Gejala: Saat Anda mencoba membuat aplikasi atau konektor data menggunakan kunci KMS, Anda menerima error yang mirip dengan berikut ini:
KMS key projects/[...] not found for location: [...] and project number: [...]
Masalah: Pesan error ini dapat menyesatkan. Hal ini tidak berarti bahwa kunci tersebut tidak ada. Namun, hal ini mungkin menunjukkan bahwa kunci KMS belum didaftarkan untuk digunakan dengan Gemini Enterprise di lokasi yang ditentukan.
Solusi: Untuk mengatasi masalah ini, daftarkan kunci Anda dengan mengikuti langkah-langkah di Mendaftarkan kunci Cloud KMS Anda. Setelah pendaftaran selesai, Anda dapat membuat aplikasi atau konektor data yang dilindungi oleh kunci tersebut.