에이전트는 상호작용 기록을 가져오거나 즉각적인 운영 워크플로를 트리거하기 위해 외부의 공개 소프트웨어 서비스 (SaaS) 플랫폼에 대한 실시간 API 액세스가 필요한 경우가 많습니다. 이는 도구 및 콜백 을 구성하여 수행됩니다.
이그레스 카테고리
컨텍스트를 인식하는 실시간 상호작용을 제공하려면 CX Agent Studio가 다양한 데이터 소스 및 워크플로 자동화 플랫폼 생태계와 원활하게 인터페이스해야 합니다. 이를 위해서는 공개 인터넷 경계와 매우 제한된 비공개 네트워크를 모두 통과할 수 있는 강력하고 안전한 이그레스 라우팅 메커니즘이 필요합니다. 통합 아키텍처는 일반적으로 두 가지 기본 이그레스 카테고리로 나뉩니다.
공개 및 하이브리드 SaaS 이그레스
기본적으로 CX Agent Studio 에이전트는 공유된 동적 공개 IP 주소 풀을 통해 이그레스 인터넷 트래픽을 라우팅하는 Google 관리 테넌트 프로젝트 내에서 작동합니다. 보안 아키텍처가 방화벽 허용 목록에 의존하고 이 기본 경로를 수용해야 하는 경우 Google API 및 서비스에 할당된 공개 IP 범위의 전체 목록을 가져올 수 있습니다.
하지만 Google은 이러한 IP 주소를 전역적으로 관리하므로 게시된 범위는 광범위하고 여러 Google Cloud 고객 간에 공유되며 자주 변경됩니다. 이 방법을 사용하면 개별 에이전트 애플리케이션 인스턴스 전용의 특정 IP 블록을 격리할 수 없습니다.
이러한 동적 변경사항을 추적하고 방화벽 동기화를 유지하려면 자동 동기화 프로세스를 구현해야 합니다.
Google은 기본 도메인의 IP 범위를 JSON 페이로드로 게시합니다. 이러한 범위는 사전 알림 없이 자주 변경되므로 페이로드를 가져오고 CIDR 블록을 파싱하며 엔터프라이즈 방화벽 규칙을 프로그래매틱 방식으로 업데이트하는 일일 자동 스크립트 (예: 크론 작업 또는 Cloud 함수)를 구성해야 합니다.
비공개, 멀티 클라우드, 온프레미스 이그레스
매우 민감하거나 독점적인 데이터의 경우 에이전트 애플리케이션을 구성하여 트래픽을 격리된 환경으로 안전하게 라우팅할 수 있습니다. 여기에는 안정적인 고정 외부 IP 주소를 활용하여 엄격한 인그레스 방화벽을 준수하는 비공개로 호스팅되는 모델 컨텍스트 프로토콜 (MCP) 도구, 커스텀 미들웨어, 핵심 데이터베이스 또는 공개 SaaS 플랫폼과의 인터페이스가 포함됩니다. 지원되는 네트워크 토폴로지는 다음과 같습니다.
- Cross-Cloud Interconnect (CCI) 는 전용 물리적 링크를 통해 에이전트 애플리케이션을 보조 클라우드 제공업체 (예: AWS, Azure 또는 OCI)에서 호스팅되는 비공개 엔드포인트에 직접 연결하여 공개 인터넷을 완전히 우회하여 지연 시간을 줄이고 보안을 강화합니다.
- Cloud Interconnect 및 고가용성 VPN (HA-VPN) 은 Google 관리 테넌트 프로젝트를 VPC에 연결한 다음 비공개 물리적 광섬유 연결을 통해 트래픽을 데이터 센터로 직접 라우팅하여 GECX 에이전트를 온프레미스 네트워크에 연결합니다.
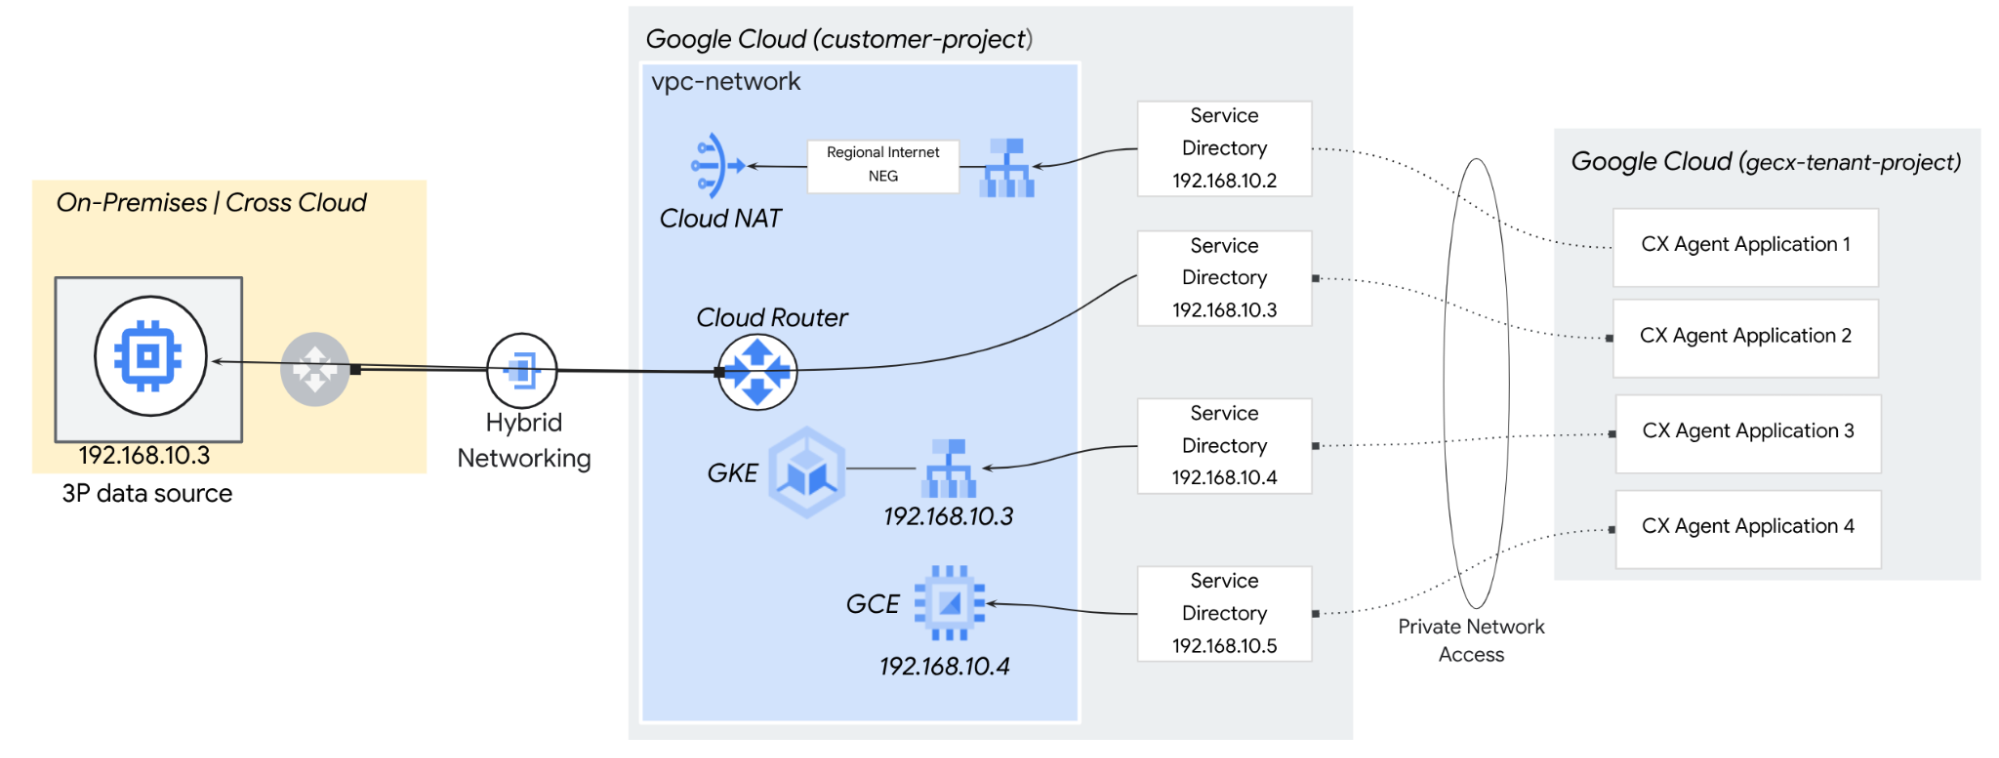
- 공개 SaaS: 인터넷 이그레스에 안정적인 고정 외부 IP 주소를 제공하려면 자체 관리형 VPC 내에 전용 인프라를 배포하고 서비스 디렉터리를 사용하여 에이전트 애플리케이션에 노출하면 됩니다. 이 아키텍처는 Google 관리 테넌트 프로젝트를 비공개 네트워크에 연결하여 GECX가 영구적인 고정 외부 IP 주소를 할당하고 제어할 수 있는 관리형 게이트웨이 (예: Cloud NAT, 네트워크 가상 어플라이언스)를 통해 아웃바운드 인터넷 트래픽을 라우팅할 수 있도록 합니다.
서비스 디렉터리 및 비공개 네트워크 액세스
CX Agent Studio는 조직이 VPC로의 안전한 이그레스를 위해 서비스를 등록하고 확인하도록 지원하는 관리형 레지스트리인 서비스 디렉터리와 통합됩니다. CX Agent Studio의 경우 서비스 디렉터리는 Google 관리 테넌트 프로젝트의 연결을 비공개 환경에 직접 매핑하는 기본 라우팅 레지스트리 역할을 합니다.
비공개 네트워크 액세스
CX Agent Studio는 비공개 네트워크 액세스 를 활용하여 에이전트 도구의 안전하고 격리된 이그레스 경로를 설정합니다. 에이전트 도구가 서비스 디렉터리를 참조하는 API를 호출하면 시스템은 일반 공개 라우팅을 우회하고 다음을 사용하여 데이터 경로를 보호합니다.
- CX Agent Studio는 이그레스 데이터를 서비스 디렉터리 엔드포인트의 지정된 비공개 IP 주소와 연결하여 Virtual Private Cloud (VPC) 내에서 직접 트래픽 라우팅을 지원합니다. 이 구성은 요청을 내부 네트워크 인프라로 효율적으로 전송하는 비공개 게이트웨이를 만듭니다.
- 지연 시간과 보안 위험을 초래하는 공개 인터넷을 통해 트래픽을 라우팅하는 대신 CX Agent Studio는 안전한 비공개 지점 간 터널을 설정합니다. 이 트래픽은 Google의 내부 네트워크 백본을 통해 완전히 이동하므로 민감한 정보가 공개 인프라에 절대 노출되지 않습니다.
- 비공개 네트워킹 액세스와 서비스 디렉터리를 결합하여 이 아키텍처를 사용하면 에이전트가 비공개 엔드포인트, 기존 온프레미스 도구, 격리된 멀티 클라우드 리소스에 안전하게 연결할 수 있습니다. 조직은 AI 에이전트에게 내부 API에 대한 운영 액세스 권한을 원활하게 부여하거나 예측 가능한 고정 외부 IP 주소를 사용하여 트래픽을 공개 API로 안전하게 라우팅하여 엄격한 방화벽 액세스 제어를 구현할 수 있습니다.
CX Agent Studio 도구는 서비스 디렉터리를 사용하여 비공개 네트워크 연결을 사용하도록 구성할 수 있습니다. 또는 테넌트 네트워크의 기본 인터넷 이그레스 경로를 사용할 수 있습니다.
다음 표에는 이러한 연결 옵션을 기반으로 각 CX Agent Studio 기능의 호환성이 나와 있습니다.
| CX Agent Studio 기능 | 비공개 | 공개 |
|---|---|---|
| OpenAPI | ✅ 비공개 네트워크 액세스 | ✅ 공개 인터넷 사용 |
| MCP 서버 | ✅ 비공개 네트워크 액세스 | ✅ 공개 인터넷 사용 |
| Salesforce 도구 | ✅ 비공개 네트워크 액세스 | ✅ 공개 인터넷 사용 |
| ServiceNow 도구 | ✅ 비공개 네트워크 액세스 | ✅ 공개 인터넷 사용 |
| Python 코드 도구 | ❌ | ✅ 공개 인터넷 사용 |
| Python 콜백 | ❌ | ✅ 공개 인터넷 사용 |
비공개 네트워크 액세스에 서비스 디렉터리 사용
서비스 디렉터리 비공개 네트워크 액세스를 사용하면 CX Agent Studio가 서비스 디렉터리로 구성된 도구가 Virtual Private Cloud (VPC) 네트워크 리소스와 통신할 수 있습니다. 요청은 Identity and Access Management(IAM) 및 VPC 서비스 제어를 적용하면서 비공개 네트워크를 통해 전송됩니다.
대상으로 지원되는 네트워크 리소스는 다음과 같습니다.
- Cloud Interconnect 또는 Cloud VPN을 통해 연결되는 온프레미스 IP 주소
- 리전 내부 애플리케이션 부하 분산기
- 가상 머신 (VM) 인스턴스
- 내부 패스 스루 네트워크 부하 분산기
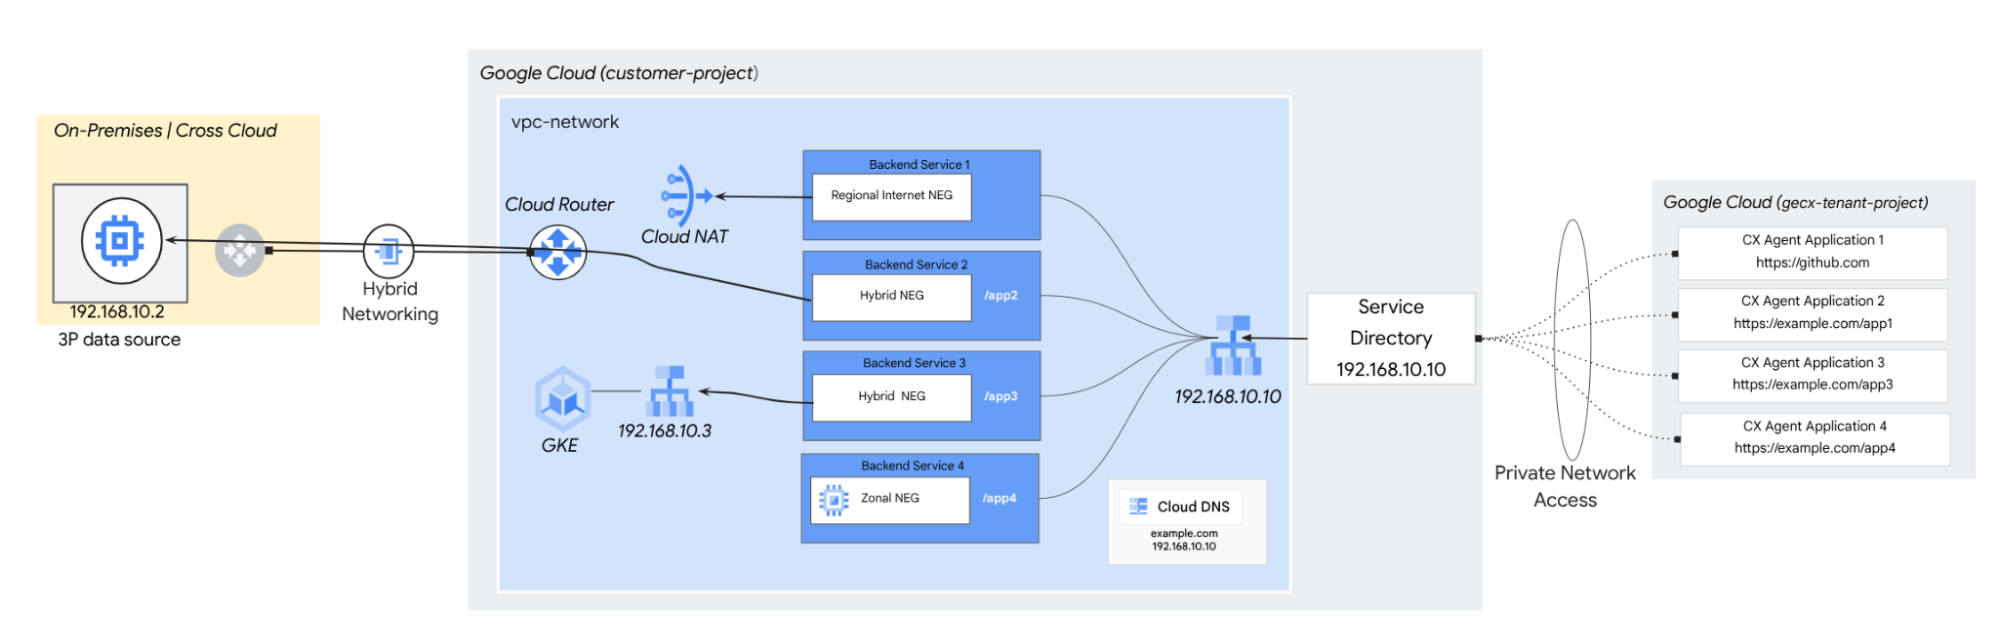
자세한 내용은 비공개 네트워크 액세스에 서비스 디렉터리 사용을 참조하세요.
서비스 디렉터리 제한사항:
- 서비스 디렉터리는 리전 서비스로 작동합니다.
- 각 CX Agent Studio 에이전트 애플리케이션은 단일 서비스 디렉터리 구성으로 제한됩니다.
- 서비스 디렉터리는 PSC 엔드포인트 타겟팅을 지원하지 않습니다.
아웃바운드 네트워킹 패턴
연결을 최적화하려면 내부 애플리케이션 부하 분산기 (ALB)를 타겟팅하도록 서비스 디렉터리 항목을 구성합니다. 이 접근 방식은 여러 이그레스 엔드포인트에 대한 중앙 집중식 액세스를 제공하며, 백엔드 서비스 전반에서 트래픽을 전달하기 위해 URL 맵 및 서버 이름 표시 (SNI) 라우팅을 활용합니다.