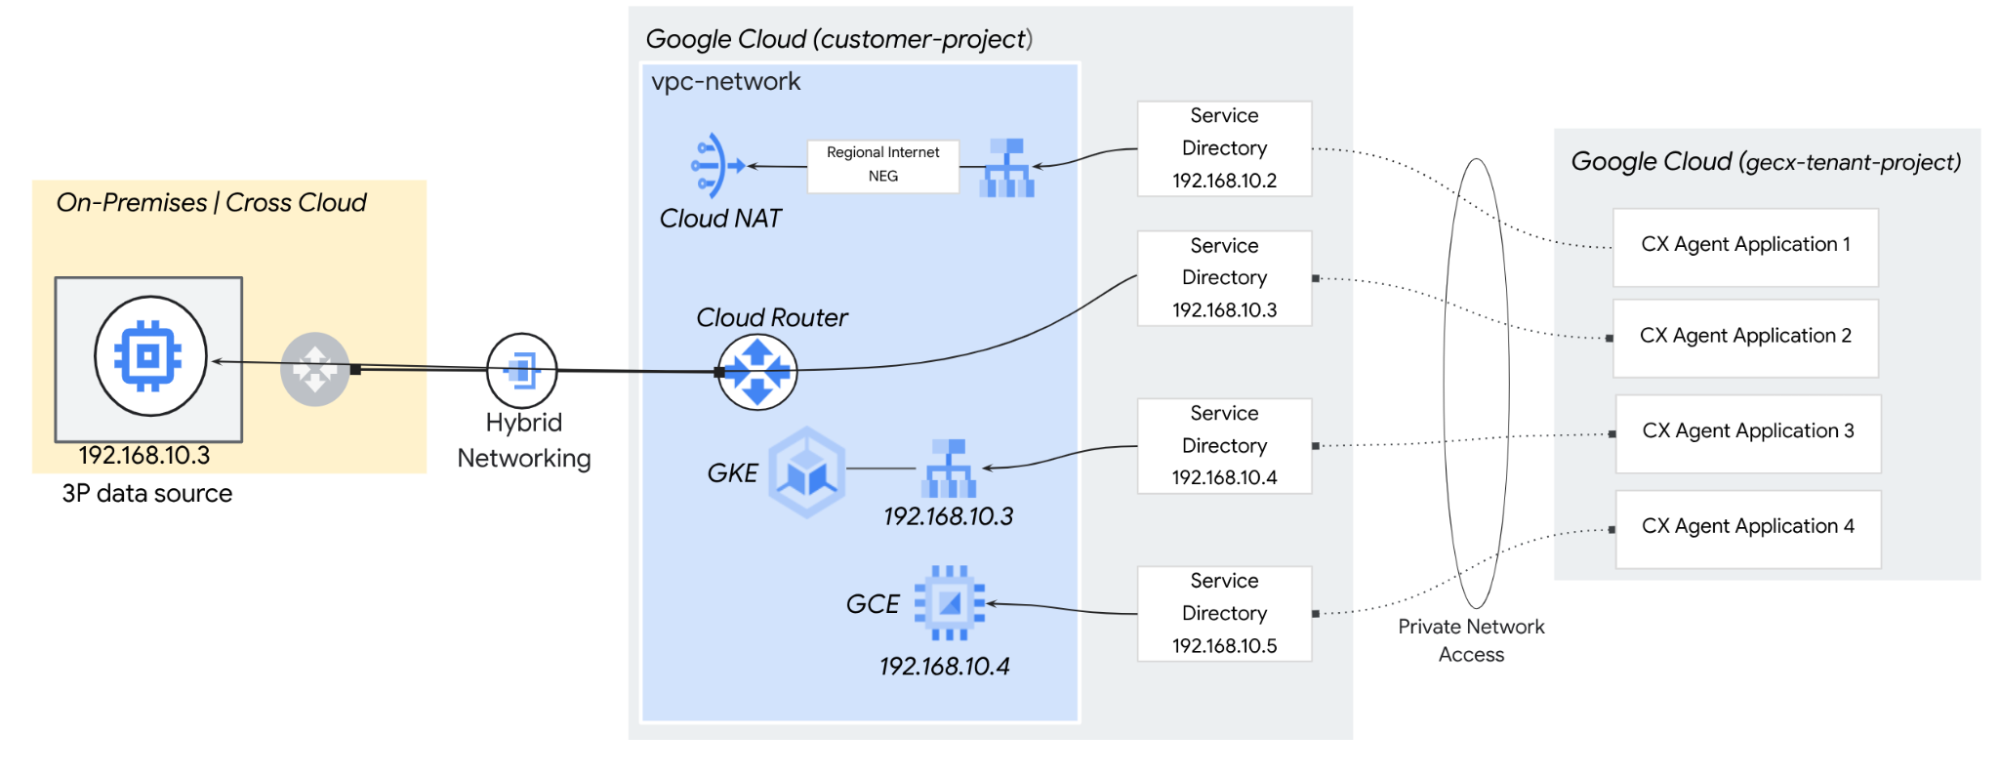
לסוכנים יש לעיתים קרובות צורך בגישה ל-API בזמן אמת לפלטפורמות חיצוניות של תוכנה כשירות (SaaS) שפתוחות לציבור, כדי לאחזר היסטוריית אינטראקציות או להפעיל תהליכי עבודה תפעוליים מיידיים. כדי לעשות את זה, צריך להגדיר כלים ופונקציות קריאה חוזרת.
קטגוריות של תעבורת נתונים יוצאת (egress)
כדי לספק אינטראקציות בזמן אמת שמודעות להקשר, CX Agent Studio צריך להתממשק בצורה חלקה עם מערכת אקולוגית מגוונת של מקורות נתונים ופלטפורמות לאוטומציה של תהליכי עבודה. לשם כך נדרשים מנגנוני ניתוב יציאה חזקים ומאובטחים, שיכולים לעבור גם את הגבולות של האינטרנט הציבורי וגם רשתות פרטיות מוגבלות מאוד. ארכיטקטורות של שילובים בדרך כלל משתייכות לשתי קטגוריות עיקריות של יציאה:
תעבורת נתונים יוצאת (egress) מ-SaaS ציבורי והיברידי
כברירת מחדל, סוכנים ב-CX Agent Studio פועלים בפרויקט דייר (tenant) שמנוהל על ידי Google, שמנתב תעבורת נתונים יוצאת (egress) דרך מאגר דינמי משותף של כתובות IP ציבוריות. אם ארכיטקטורת האבטחה שלכם מסתמכת על הוספה לרשימת ההיתרים של חומת האש, וצריך להתאים אותה לנתיב ברירת המחדל הזה, אתם יכולים לאחזר את הרשימה המלאה של טווחי כתובות ה-IP הציבוריות שהוקצו ל-Google APIs ולשירותים של Google.
עם זאת, מכיוון ש-Google מנהלת את כתובות ה-IP האלה באופן גלובלי, הטווחים שמתפרסמים הם רחבים, משותפים לכמה Google Cloud לקוחות, ועשויים להשתנות לעיתים קרובות. אי אפשר לבודד בלוקים ספציפיים של כתובות IP שמוקדשים באופן בלעדי למופע של אפליקציית הסוכן האישי באמצעות השיטה הזו.
כדי לעקוב אחרי השינויים הדינמיים האלה ולשמור על סנכרון חומת האש, צריך להטמיע תהליך סנכרון אוטומטי:
Google מפרסמת את טווחי כתובות ה-IP לדומיינים שמוגדרים כברירת מחדל במטען ייעודי (payload) בפורמט JSON. הטווחים האלה משתנים לעיתים קרובות בלי הודעה מוקדמת, ולכן מומלץ להגדיר סקריפט אוטומטי יומי (כמו משימת cron או פונקציה של Cloud Functions) כדי לאחזר את מטען הייעודי (payload), לנתח את בלוקי ה-CIDR ולעדכן באופן פרוגרמטי את כללי חומת האש של הארגון.
תעבורת נתונים יוצאת (egress) פרטית, מרובת עננים (multi-cloud) ומקומית
במקרה של נתונים רגישים מאוד או קנייניים, אפשר להגדיר את אפליקציות הסוכן כך שינתבו את התנועה בצורה מאובטחת לסביבות מבודדות. האפשרות הזו כוללת יצירת אינטראקציה עם כלים של Model Context Protocol (MCP) שמתארחים באופן פרטי, עם תוכנת ביניים מותאמת אישית ועם מסדי נתונים מרכזיים או פלטפורמות SaaS ציבוריות שעומדים בדרישות של חומות אש מחמירות לכניסת נתונים, באמצעות כתובת IP חיצונית סטטית ויציבה. טופולוגיות הרשת הנתמכות כוללות:
- Cross-Cloud Interconnect (CCI) מחבר אפליקציות של סוכנים ישירות לנקודות קצה פרטיות שמתארחות אצל ספקי ענן משניים (כמו AWS, Azure או OCI) באמצעות קישור פיזי ייעודי, תוך עקיפה מלאה של האינטרנט הציבורי כדי להבטיח זמן אחזור נמוך ואבטחה גבוהה.
- Cloud Interconnect ו-High Availability VPN (HA-VPN) מחברים סוכני GECX לרשתות מקומיות על ידי גישור פרויקט הדיירים שמנוהל על ידי Google ל-VPC שלכם, ולאחר מכן ניתוב התנועה ישירות למרכז הנתונים שלכם דרך חיבור סיבים פיזי פרטי.
- SaaS ציבורי: כדי לספק כתובת IP חיצונית סטטית ויציבה ליציאה מהאינטרנט, אפשר לפרוס תשתית ייעודית בתוך ה-VPC בניהול עצמי ולהציג אותה לאפליקציית הסוכן באמצעות Service Directory. הארכיטקטורה הזו מגשרת בין פרויקט הדייר שמנוהל על ידי Google לבין הרשת הפרטית שלכם, ומאפשרת ל-GECX לנתב תעבורת נתונים יוצאת לאינטרנט דרך השערים המנוהלים שלכם (כמו Cloud NAT, מכשיר וירטואלי לרשת) שבהם אתם יכולים להקצות ולשלוט בכתובות IP חיצוניות קבועות וסטטיות.
Service Directory וגישה לרשת פרטית
CX Agent Studio משולב עם Service Directory, מאגר מנוהל שמאפשר לארגונים לרשום שירותים ולפתור בעיות שקשורות לשירותים כדי לאפשר יציאה מאובטחת ל-VPC שלהם. ב-CX Agent Studio, ספריית השירותים פועלת כמאגר נתונים בסיסי לניתוב, וממפה חיבורים מפרויקט הדייר בניהול Google ישירות לסביבה הפרטית שלכם.
גישה לרשת פרטית
CX Agent Studio משתמש בגישה לרשת פרטית כדי ליצור נתיב מאובטח ומבודד לתעבורת נתונים יוצאת (egress) של כלי הסוכן. כשכלי של סוכן מפעיל API שמתייחס ל-Service Directory, המערכת עוקפת את הניתוב הציבורי הרגיל ומאבטחת את נתיב הנתונים באמצעות הפעולות הבאות:
- CX Agent Studio מאפשר ניתוב ישיר של תנועת נתונים בתוך ענן וירטואלי פרטי (VPC) על ידי שיוך נתוני תעבורת נתונים יוצאת (egress) לכתובת IP פרטית ייעודית מנקודת הקצה של Service Directory. ההגדרה הזו יוצרת שער פרטי שמעביר בקשות בצורה יעילה לתשתית הרשת הפנימית שלכם.
- במקום לנתב את התנועה באינטרנט הציבורי – מה שגורם לזמן אחזור וסיכוני אבטחה – CX Agent Studio יוצר מנהרה מאובטחת, פרטית, מנקודה לנקודה. התנועה הזו עוברת כולה בעמוד השדרה של הרשת הפנימית של Google, וכך מובטח שנתונים רגישים לא יגיעו לתשתית ציבורית.
- הארכיטקטורה הזו משלבת גישה לרשת פרטית עם Service Directory, ומאפשרת לסוכנים להגיע באופן מאובטח לנקודות קצה פרטיות, לכלים מדור קודם מקומיים ולמשאבים מבודדים בענן מרובה. ארגונים יכולים להעניק לסוכני AI גישה תפעולית לממשקי API פנימיים בצורה חלקה, או לנתב תעבורה לממשקי API ציבוריים בצורה מאובטחת באמצעות כתובות IP חיצוניות סטטיות וצפויות, כדי להפעיל בקרת גישה קפדנית על חומת האש.
אפשר להגדיר את הכלים של CX Agent Studio כך שישתמשו ב-Service Directory לקישוריות של רשת פרטית. לחלופין, הם יכולים להשתמש בנתיב היציאה מהאינטרנט שמוגדר כברירת מחדל מרשת הדייר.
בטבלה הבאה מפורטת התאימות של כל תכונה ב-CX Agent Studio לפי אפשרויות הקישוריות האלה:
| תכונה של CX Agent Studio | פרטי | גלוי לכולם |
|---|---|---|
| OpenAPI | ✅ גישה לרשת פרטית | ✅ שימוש באינטרנט ציבורי |
| שרת MCP | ✅ גישה לרשת פרטית | ✅ שימוש באינטרנט ציבורי |
| כלי Salesforce | ✅ גישה לרשת פרטית | ✅ שימוש באינטרנט ציבורי |
| כלי ServiceNow | ✅ גישה לרשת פרטית | ✅ שימוש באינטרנט ציבורי |
| כלי קוד Python | ❌ | ✅ שימוש באינטרנט ציבורי |
| התקשרות חזרה של Python | ❌ | ✅ שימוש באינטרנט ציבורי |
שימוש ב-Service Directory לגישה לרשת פרטית
גישה לרשת פרטית של Service Directory מאפשרת ל-CX Agent Studio לתקשר עם משאב רשת של ענן וירטואלי פרטי (VPC) אחרי שמגדירים כלי באמצעות Service Directory. הבקשות נשלחות דרך הרשת הפרטית תוך אכיפה של ניהול זהויות והרשאות גישה(IAM) ושל VPC Service Controls.
משאבי הרשת הנתמכים כיעדים הם:
- כתובות IP מקומיות שאפשר להגיע אליהן דרך Cloud Interconnect או Cloud VPN
- מאזני עומסים פנימיים אזוריים של אפליקציות (ALB)
- מכונות וירטואליות (VM)
- מאזני עומסי רשת פנימיים להעברת סיגנל ללא שינוי
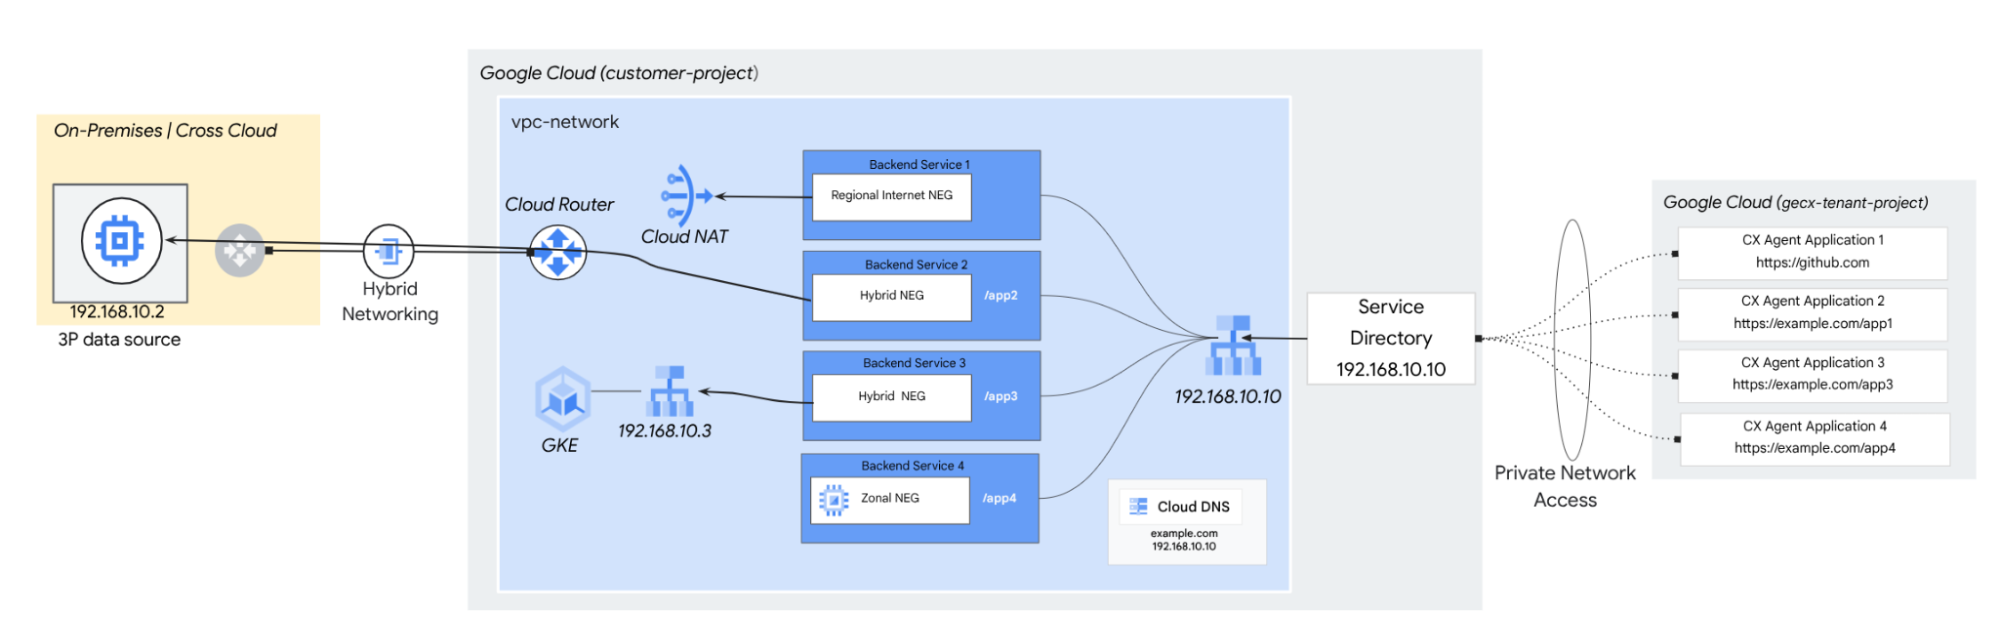
מידע נוסף זמין במאמר בנושא שימוש ב-Service Directory לגישה לרשת פרטית.
מגבלות של Service Directory:
- ספריית השירותים פועלת כשירות אזורי.
- כל אפליקציית סוכן ב-CX Agent Studio מוגבלת להגדרה אחת של Service Directory.
- אי אפשר לטרגט נקודת קצה של PSC ב-Service Directory
תבניות של רשתות יוצאות
כדי לבצע אופטימיזציה של הקישוריות, צריך להגדיר רשומה ב-Service Directory כדי לטרגט מאזן עומסים (ALB) של אפליקציה פנימית. הגישה הזו מספקת גישה מרכזית לכמה נקודות קצה של יציאה, תוך שימוש במיפוי כתובות URL ובניתוב של Server Name Indication (SNI) כדי לנתב תנועה בין שירותי הבק-אנד.