


CX Agent Studio offre servizi che utilizzano
API di Google
(ces.googleapis.com) progettate per prestazioni elevate e bassa latenza,
sfruttando l'ampia infrastruttura di rete globale di Google,
inclusi i suoi numerosi
Point of Presence (PoP).
Google pubblicizza gli indirizzi IP per le sue API e i suoi servizi utilizzando Anycast da numerose località Edge PoP in tutto il mondo.
Con Anycast,
lo stesso prefisso IP viene annunciato contemporaneamente da più punti
nella rete di Google.
Quando un utente o un'applicazione invia una richiesta a un'API di Google, l'infrastruttura di routing di internet indirizza il traffico al POP di Google topologicamente più vicino che annuncia l'indirizzo IP.
Il termine "più vicino" si riferisce agli hop di rete e alle metriche di routing,
che in genere sono correlati alla prossimità geografica.
In questo modo, la distanza che il traffico deve percorrere su internet pubblico viene ridotta al minimo, diminuendo la latenza portando la richiesta sulla rete backbone globale a prestazioni elevate e a bassa congestione di Google il più rapidamente possibile.
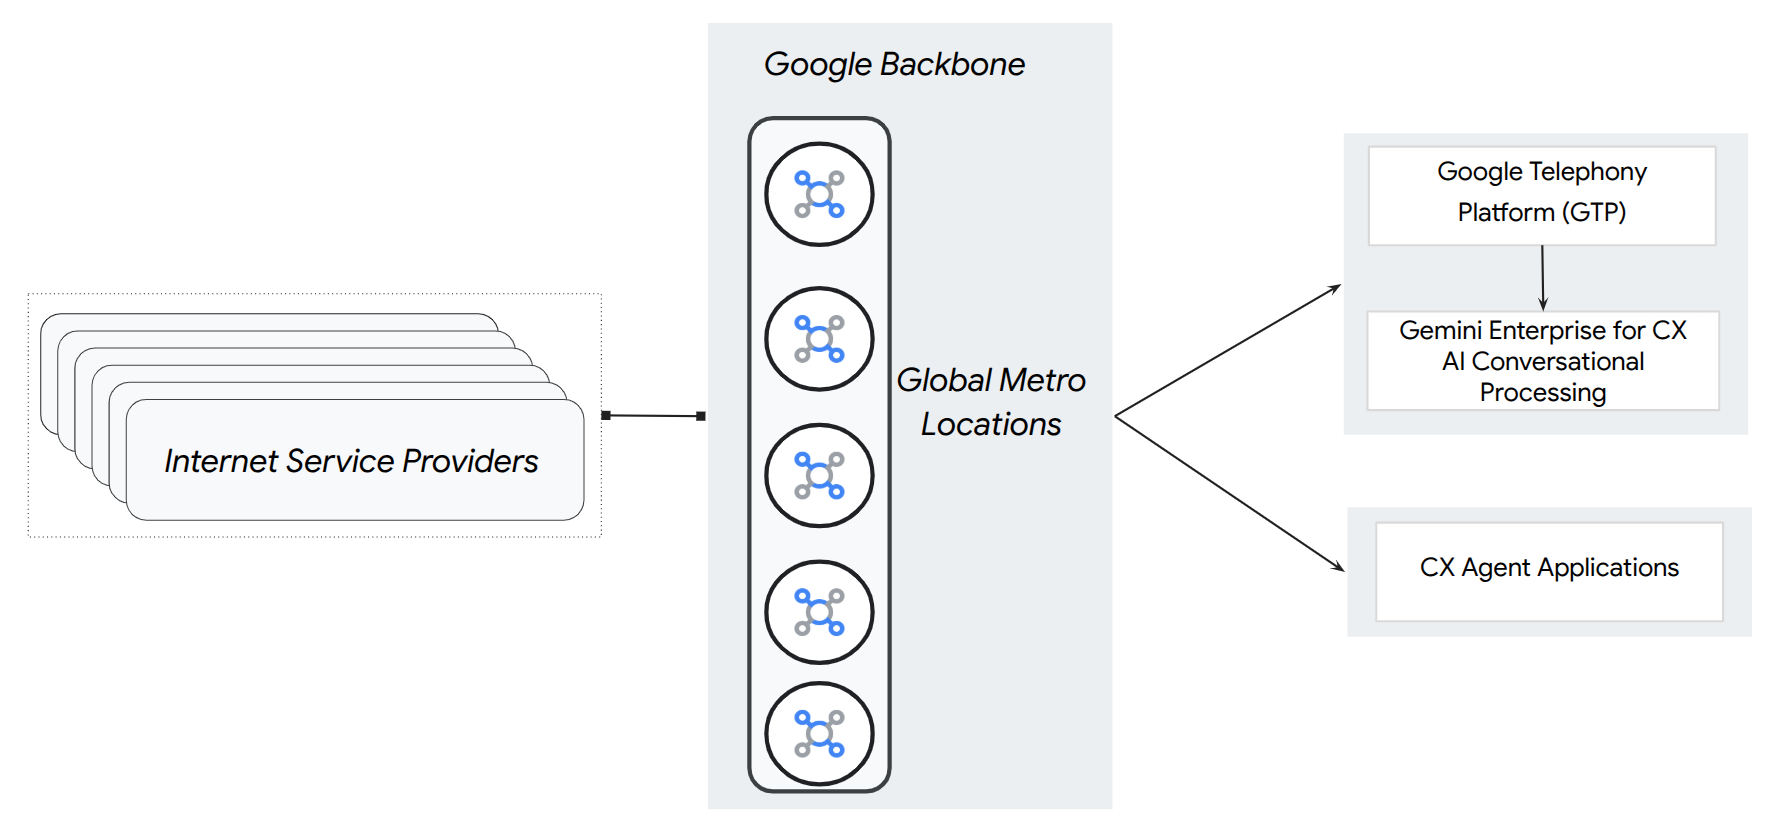
Per ottimizzare la connessione ai servizi Google, puoi andare oltre il routing internet standard utilizzando Verified Peering Provider (VPP) o Direct Peering. Entrambe le opzioni riducono gli hop di rete collegando la tua infrastruttura in modo più diretto al perimetro di Google.
La connettività privata diretta tramite il networking ibrido (incluso Cloud Interconnect) a CX Agent Studio non è supportata. Per mitigare i rischi di esfiltrazione di dati e migliorare la sicurezza, ti consigliamo di implementare i Controlli di servizio VPC (VPC-SC).
Tutte le opzioni di deployment di CX Agent Studio sono supportate con l'accesso in entrata.
Opzioni di connettività
Per ottimizzare ulteriormente le prestazioni oltre al routing internet standard, puoi utilizzare le opzioni di peering per connettere l'infrastruttura direttamente all'edge di Google.
Verified Peering Provider (consigliato)
Il Verified Peering Provider (VPP) identifica i provider di servizi internet (ISP) che hanno già stabilito collegamenti diversi, ad alta capacità e ridondanti a Google.
- Facilità d'uso: il tuo ISP gestisce la complessità del peering, le configurazioni BGP e la manutenzione.
- Affidabilità: i partner vengono esaminati da Google per garantire che soddisfino rigorosi standard di rendimento e ridondanza.
Peering diretto
Ciò fornisce un'interconnessione diretta fisica tra la tua rete on-premise e il perimetro di Google in un punto di presenza (PoP) reciproco. Questo servizio non è uguale alle offerte di interconnessione per stabilire la connettività alle Google Cloud reti VPC.
- Controllo: stabilisci una sessione BGP diretta con Google.
- Infrastruttura: richiede un numero di sistema autonomo (AS) registrato e la presenza fisica in una struttura di colocation in cui Google esegue il peering.
Scegliere l'opzione di connettività
| Funzionalità | Verified Peering Provider | Peering diretto |
|---|---|---|
| Ideale per | Accesso ad alta disponibilità semplificato e gestito. | Organizzazioni che richiedono il controllo diretto di BGP. |
| Gestione | Completamente gestito dal tuo ISP. | Gestito autonomamente dal tuo team di rete interno. |
| Competenza | Basso: non è necessaria una profonda competenza di networking. | Elevato: richiede il numero AS e la conoscenza del protocollo BGP. |
| SLA (accordo sul livello del servizio) | Verificati per l'affidabilità. | Nessun SLA fornito da Google. |
In sostanza:
- Scegli Verified Peering Provider se vuoi un modo più semplice e gestito per ottenere un accesso affidabile e ad alta disponibilità a tutti i servizi Google, senza bisogno di competenze approfondite in materia di networking.
- Scegli il peering diretto se hai la capacità tecnica di gestire il peering BGP, soddisfi i requisiti di Google e vuoi il controllo diretto dell'interconnessione, sapendo che non è previsto un SLA fornito da Google.