


Agent Gateway adalah lapisan penegakan tata kelola dan keamanan untuk tata kelola agen Google Cloud . Layanan ini bertindak sebagai titik masuk dan keluar software-defined networking untuk semua interaksi agentic di seluruh runtime terkelola, platform container, virtual machine Infrastructure as a Service (IaaS), dan lingkungan lintas cloud.
Agent Gateway memberi administrator platform dan keamanan perusahaan kemampuan untuk menerapkan postur keamanan dengan hak istimewa terendah yang konsisten untuk semua interaksi agen—baik yang terjadi antara pengguna manusia dan agen, agen dan alat Model Context Protocol (MCP), maupun di antara agen otonom itu sendiri.
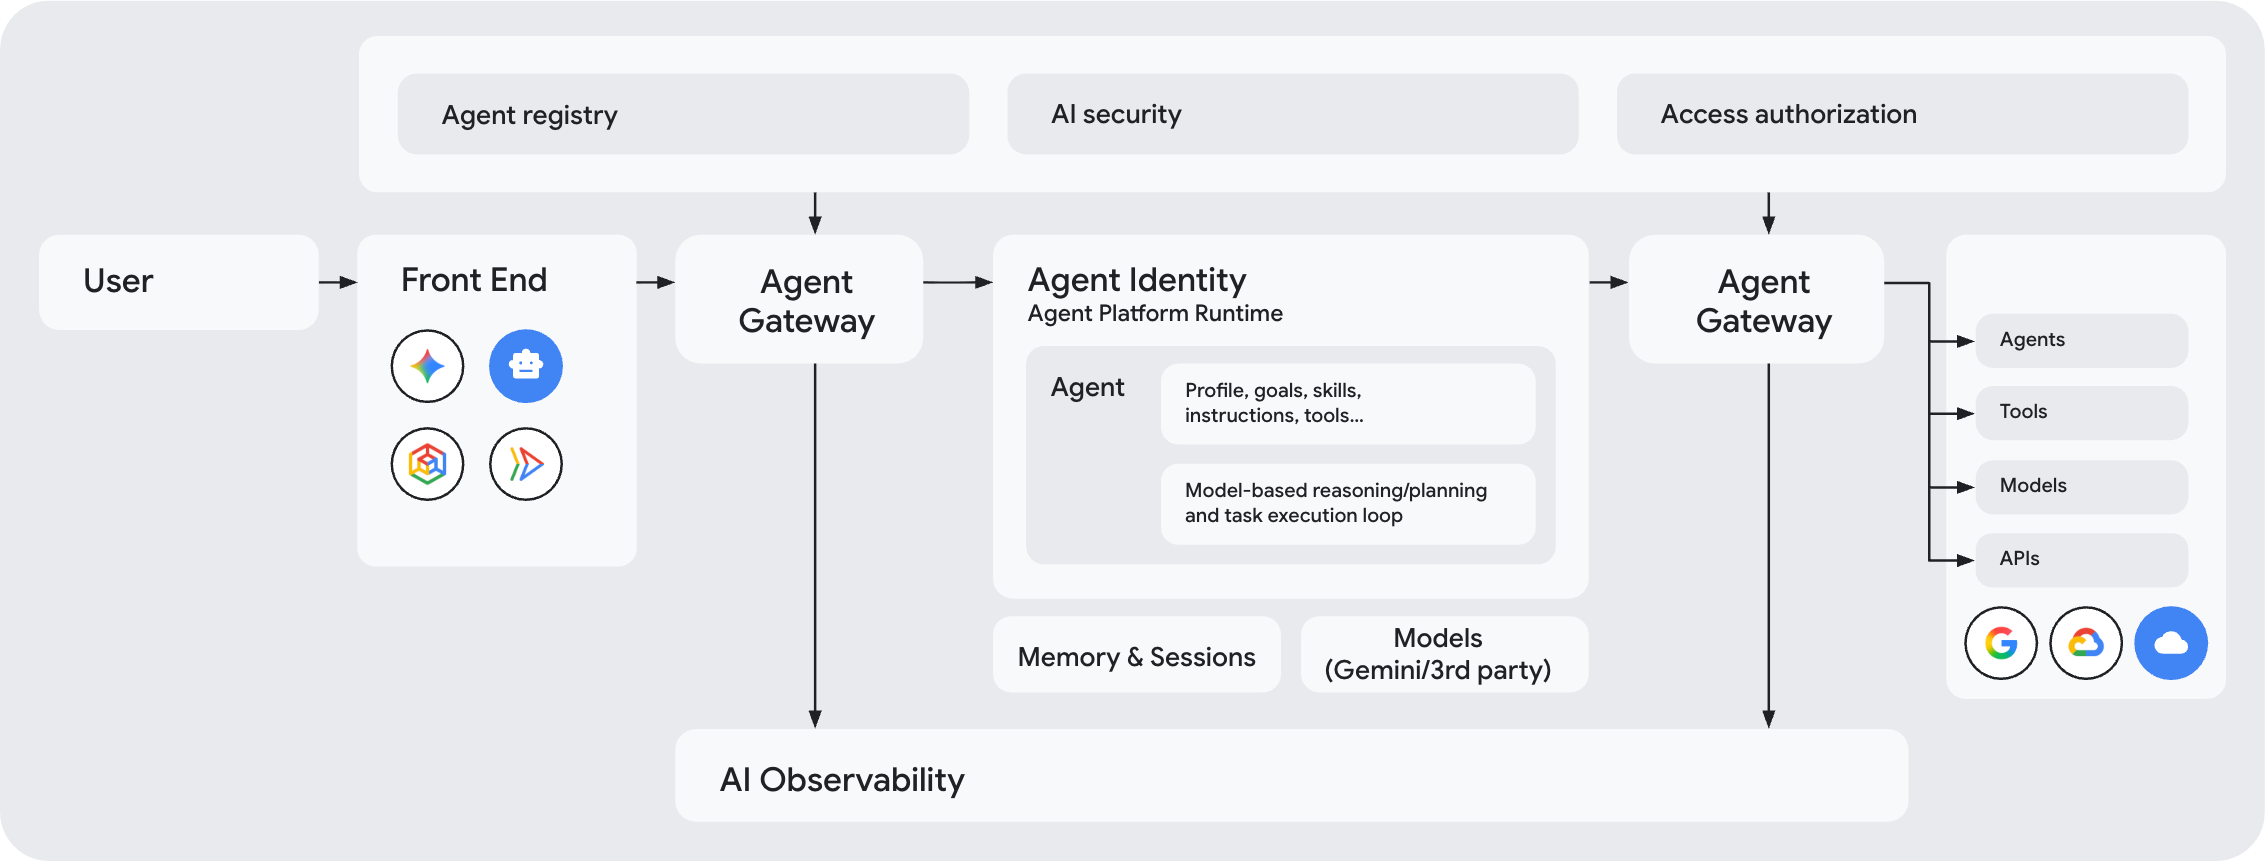
Komponen tata kelola inti
Komponen Agent Platform berikut bekerja sama untuk menyediakan arsitektur tata kelola agen terpadu:
Identitas Agen (Siapa yang membuat permintaan?): Menetapkan ID unik dan aman (ID SPIFFE) untuk setiap agen. Identitas ini berfungsi sebagai tanda tangan digital agen untuk autentikasi, kontrol akses, dan audit.
Identitas agen diamankan secara default dengan Akses Kontekstual yang menerapkan autentikasi kriptografis end-to-end menggunakan mTLS dan DPoP.
Agent Registry (Tujuan apa yang disetujui?): Bertindak sebagai direktori pusat untuk semua agen, alat, server Model Context Protocol (MCP), dan endpoint (seperti API Google Cloud penting) yang disetujui di organisasi Anda. Agent Gateway menggunakan direktori ini untuk memeriksa izin sebelum mengizinkan koneksi.
Kebijakan (Tindakan apa yang diizinkan?): Memungkinkan Anda menerapkan serangkaian kebijakan keamanan dan tata kelola agentic yang kaya, yang mengontrol agen mana yang dapat menjangkau resource tertentu dan konten apa yang diizinkan untuk diteruskan:
- IAM Unified Access Policies: Aturan akses yang menautkan identitas agen ke alat dan endpoint yang disetujui di Registry Agen. Secara default, semua koneksi diblokir kecuali jika kebijakan IAM eksplisit memberikan akses.
- Model Armor: Filter keamanan konten yang terpasang pada gateway. Model Armor memindai perintah pengguna dan respons alat secara real time untuk memblokir serangan injeksi perintah, kebocoran data sensitif, dan konten berbahaya.
- Kebijakan tata kelola semantik: Aturan yang ditulis dalam bahasa sederhana yang mengontrol cara agen menggunakan alat. Aturan ini menerapkan aturan bisnis saat runtime untuk mencegah agen melakukan tindakan yang tidak diinginkan, seperti menjalankan kombinasi alat yang tidak aman.
- Kebijakan pengelolaan token: Kebijakan yang memantau dan mengatribusikan penggunaan token model bahasa besar (LLM), serta menerapkan anggaran token bersama di seluruh agen dan aplikasi Anda untuk mencegah konsumsi token yang tidak terkendali dan lonjakan biaya yang tidak terduga.
- Mesin otorisasi kustom: Ekstensi otorisasi kustom yang memungkinkan Anda mendelegasikan keputusan otorisasi ke sistem pihak ketiga menggunakan Service Extensions.
Secara internal, semua jenis kebijakan ini diterapkan menggunakan kebijakan otorisasi atau binding ekstensi yang dikelola melalui Service Extensions.
Agent Gateway (Di mana kebijakan diterapkan?): Berfungsi sebagai titik masuk dan keluar utama untuk traffic jaringan antara klien-ke-agen dan agen-ke-mana saja, serta menerapkan kebijakan keamanan dan tata kelola ke semua traffic yang melewati gateway. Untuk mempelajari lebih lanjut, lihat Cara Agent Gateway menerapkan kebijakan.
Observabilitas agen: Agent Gateway menghasilkan telemetri observabilitas untuk semua interaksi agen di lapisan jaringan dan mengekspornya ke Agent Observability untuk memberi Anda pemahaman yang komprehensif tentang tindakan agen.
Manfaat utama
Agent Gateway mengatasi kompleksitas keamanan, kepatuhan, dan jaringan dalam mengoperasikan agen AI dalam skala besar di berbagai runtime komputasi heterogen.
Untuk developer AI:
- Inovasi yang disederhanakan: Fokus pada pembuatan logika agen tanpa mengelola perutean VPC yang mendasarinya, konfigurasi Envoy, atau rotasi sertifikat mTLS.
- Mediasi protokol: Hubungkan agen dengan lancar menggunakan Model Context Protocol (MCP), Agent-to-Agent (A2A), REST, atau gRPC sambil mematuhi standar tata kelola perusahaan.
- Agnostik framework: Dukungan untuk agen yang dibangun dengan framework AI standar atau klien kustom di berbagai lingkungan runtime.
- Transportasi dan identitas yang aman: Menghentikan handshake mTLS secara otomatis dan terintegrasi dengan Agent Identity Auth Manager Agent Platform untuk menangani handshake OAuth 2.0 dan Workload Identity Federation (WIF) secara transparan.
Untuk tim keamanan perusahaan dan administrator platform:
- Tata kelola terpusat di semua runtime: Tentukan dan terapkan kebijakan akses terpadu, RBAC alat, dan pagar pembatas keamanan di seluruh runtime terkelola, cluster Google Kubernetes Engine (GKE), layanan Cloud Run, dan cluster non-Google Cloud Kubernetes.
- Batasan pengamanan keamanan AI: Cegat dan bersihkan perintah masuk dan payload alat keluar menggunakan penyedia keamanan terintegrasi seperti Model Armor untuk memblokir injeksi perintah, jailbreak, dan kebocoran data sensitif.
- Keamanan perimeter & perlindungan pemindahan data yang tidak sah: Mengarahkan traffic melalui lampiran jaringan Virtual Private Cloud (VPC) pribadi untuk menerapkan aturan perimeter Kontrol Layanan VPC yang ketat.
- Kemampuan observasi menyeluruh: Ambil trace OpenTelemetry dan log akses Lapisan 7 dan Lapisan 8 yang diperkaya di Cloud Logging dan Cloud Trace untuk auditabilitas yang lengkap.
Jalur akses yang diatur
Agent Gateway memfasilitasi dua jalur akses utama yang diatur: Klien-ke-Agen (ingress) dan Agen-ke-Mana Saja (egress).
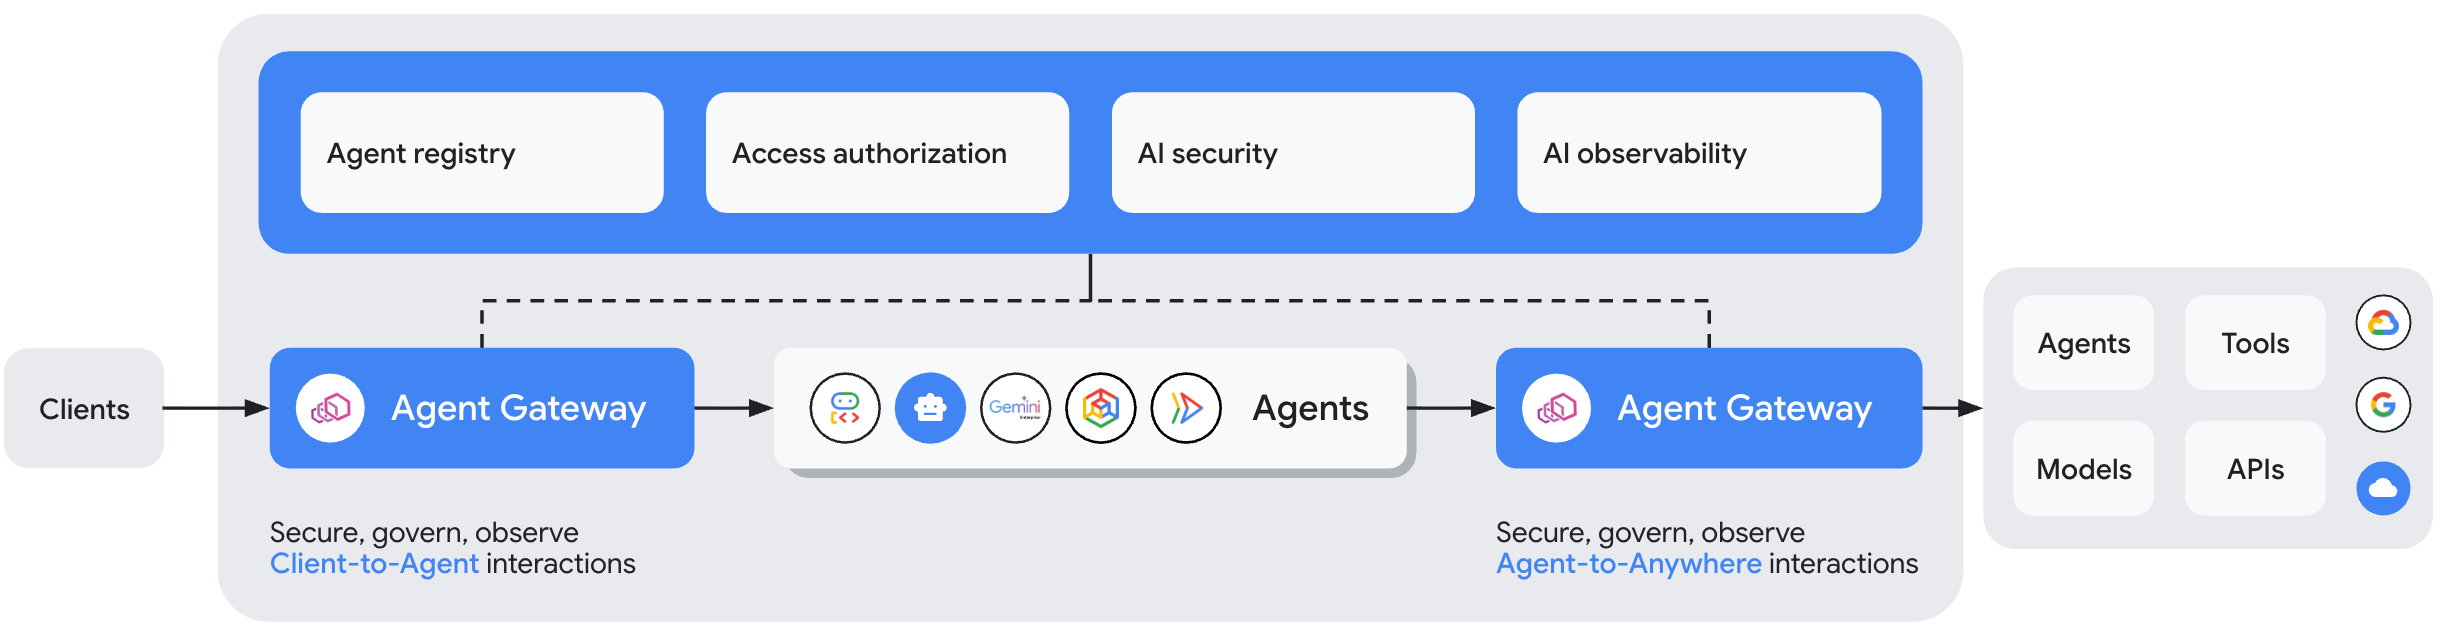
Klien-ke-Agen (ingress): Mengamankan komunikasi antara klien (seperti aplikasi web, CLI developer, atau sistem eksternal) dan agen yang dihosting atau alat MCP. Gateway bertindak sebagai titik penerapan kebijakan frontend, yang mengautentikasi kredensial pengguna yang masuk dan memeriksa perintah.
Agen-ke-Mana Saja (egress): Mengatur permintaan keluar yang dimulai oleh agen ke alat eksternal, server MCP jarak jauh, API SaaS, atau agen downstream. Menerapkan identitas yang terikat workload, kepatuhan registry tujuan, kebijakan akses Identity and Access Management (IAM), dan sanitasi payload.
Model deployment
Untuk mendukung beragam arsitektur aplikasi AI, Agent Gateway menyediakan model deployment fleksibel yang menentukan tempat dan cara infrastruktur proxy gateway disiapkan, dikelola, dan diintegrasikan dengan workload agen Anda. Baik agen Anda berjalan di runtime Google Cloud yang terkelola sepenuhnya, cluster Kubernetes yang dikelola sendiri, virtual machine, atau lingkungan lintas cloud, Agent Gateway menawarkan opsi deployment yang disesuaikan dengan preferensi kontrol infrastruktur dan persyaratan perimeter jaringan Anda.
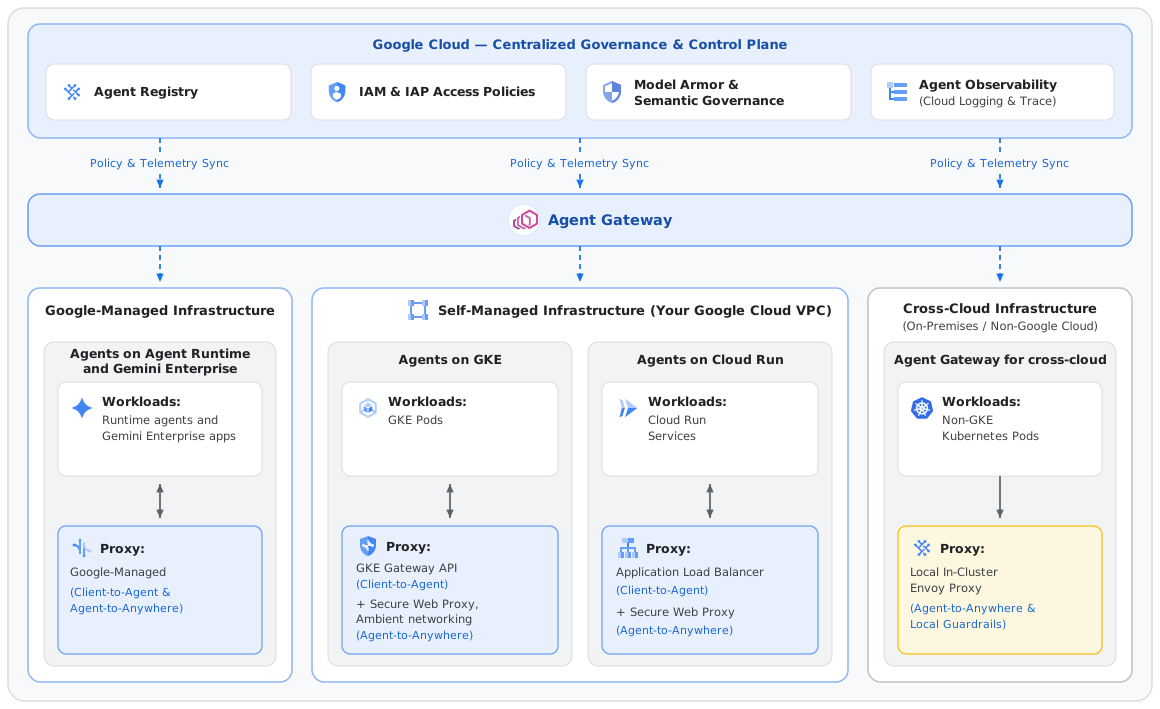
Ringkasan model deployment
| Lingkungan host agen | Model deployment yang didukung | Infrastruktur proxy | Dokumentasi |
|---|---|---|---|
| Agent Runtime dan Gemini Enterprise | Agent Gateway di Google Cloud (Dikelola Google) |
Tidak berlaku (Dikelola Google) | Ringkasan Penyiapan |
| GKE | Agent Gateway di Google Cloud (Dikelola sendiri) |
Klien-ke-Agen: GKE Gateway API Agent-to-Anywhere untuk konektivitas lintas cluster dan eksternal: Secure Web Proxy Agent-to-Anywhere untuk konektivitas pod-ke-pod: Ambient networking |
Segera hadir |
| Cloud Run | Agent Gateway di Google Cloud (Dikelola sendiri) |
Klien ke Agen: Load Balancer Aplikasi Agent-to-Anywhere: Secure Web Proxy |
Segera hadir |
| Lingkungan lintas cloud (non-Google Cloud) | Agent Gateway untuk lintas cloud | Proxy Envoy yang dikelola sendiri di lingkungan Anda | Segera hadir |
Agent Gateway di Google Cloud
Agent Gateway di Google Cloud mengatur agen dan server MCP yang berjalan di lingkungan komputasi Google Cloud , termasuk Agent Runtime, Gemini Enterprise, GKE, dan Cloud Run. Bergantung pada lingkungan host Anda, Google akan mengelola infrastruktur proxy gateway untuk Anda, atau Anda melampirkan Agent Gateway ke resource proxy dan load balancing yang Anda kelola di project Anda sendiri. Di semua runtime Google Cloud , Anda menggunakan bidang kontrol pusat yang sama untuk mengelola identitas agen, entri Agent Registry, dan kebijakan akses.
Untuk Agent Runtime dan Gemini Enterprise
Agent Gateway menyediakan infrastruktur gateway yang sepenuhnya dikelola Google dan tanpa pemeliharaan, yang dihosting langsung dalam Google Cloud. Model ini dioptimalkan secara khusus untuk agen yang berjalan di Agent Runtime dan Gemini Enterprise.
- Arsitektur & infrastruktur: Google sepenuhnya mengelola layanan pengelolaan gateway dan infrastruktur proxy. Organisasi tidak memerlukan penyiapan proxy, pengelolaan container, atau overhead pemeliharaan manual.
- Kemampuan utama: Menyediakan penghentian mTLS bawaan tanpa pemeliharaan, kebijakan akses IAP, pemindaian perintah dan DLP Model Armor, serta kebijakan tata kelola semantik.
- Kasus penggunaan utama: Ideal untuk tim perusahaan yang membangun agen AI serverless di Google Cloud yang menginginkan tata kelola komprehensif tanpa mengelola infrastruktur jaringan.
Untuk mengetahui detail penyiapan, lihat Ringkasan Agent Gateway di Agent Platform.
Untuk GKE
Agent Gateway memperluas tata kelola Agent Platform ke agen dan server MCP yang Anda jalankan di cluster GKE Anda sendiri. Tim platform mengonfigurasi tata kelola dengan resource native Kubernetes dan Gateway API Google Kubernetes Engine. Identitas Agen, Registry Agen, dan kebijakan yang sama yang mengatur agen di Agent Runtime juga berlaku untuk agen di GKE.
- Arsitektur dan infrastruktur: Anda menjalankan infrastruktur proxy di project Anda sendiri.
- Client-to-Agent: Traffic klien memasuki cluster Anda melalui GKE Gateway, yang merupakan Load Balancer Aplikasi regional.
- Agent-to-Anywhere: Jaringan ambient GKE mengalihkan traffic agen keluar ke Secure Web Proxy tanpa sidecar, dan kebijakan diterapkan sebelum traffic keluar dari cluster. Traffic agen ke agen dalam cluster diatur oleh proxy ambien Lapisan 7 yang berjalan per namespace.
- Kemampuan utama: Konfigurasi kebijakan native Kubernetes, kontrol akses berbasis identitas menggunakan identitas SPIFFE setiap agen, penyaringan perintah dan respons oleh Model Armor, pemeriksaan TLS pada traffic agen keluar, dan Policy Engine kustom melalui binding ekstensi.
- Kasus penggunaan utama: Tim platform dan keamanan yang menjalankan agen di GKE dan ingin mengatur traffic agen masuk, keluar, dan dalam cluster dengan alat Kubernetes yang sudah mereka gunakan.
Dukungan Agent Gateway untuk agen GKE akan segera hadir. Fitur dan waktu dapat berubah sewaktu-waktu. Untuk meminta akses awal, daftar untuk mendapatkan pratinjau.
Untuk Cloud Run
Agent Gateway memperluas tata kelola Agent Platform ke agen dan server MCP yang Anda deploy di Cloud Run. Anda menghubungkan Agent Gateway ke infrastruktur jaringanGoogle Cloud yang sudah Anda kelola di project Anda. Secure Web Proxy mengatur traffic keluar agen Anda, dan Load Balancer Aplikasi mengatur traffic masuk ke agen Anda. Agent Gateway menerapkan kebijakan di kedua jalur berdasarkan identitas agen dan penelepon, tanpa perubahan pada kode agen Anda.
Arsitektur dan infrastruktur: Anda menjalankan infrastruktur proxy di project Anda sendiri.
- Client-to-Agent: Untuk traffic Klien ke Agen, klien menjangkau agen Anda melalui Load Balancer Aplikasi regional, baik eksternal untuk klien internet maupun internal untuk klien di jaringan VPC Anda. Agent Gateway terpasang ke load balancer, sehingga mengautentikasi dan memeriksa setiap permintaan masuk sebelum permintaan mencapai agen.
- Agent-to-Anywhere: Untuk traffic Agen-ke-Mana Saja, jaringan ambient Cloud Run mencegat traffic keluar dari container agen Anda. Kemudian, traffic tersebut diteruskan melalui traffic keluar VPC Langsung melalui tunnel yang diautentikasi bersama (mTLS) yang membawa identitas agen, ke instance Secure Web Proxy di jaringan VPC Anda yang bertindak sebagai titik penerapan kebijakan.
Anda membuat dan mengelola resource Secure Web Proxy dan load balancer, serta tetap mengontrol jaringan VPC, sertifikat, dan perimeter jaringan Anda.
Kemampuan utama: Kebijakan akses berbasis identitas untuk panggilan keluar ke alat, model, dan API, autentikasi dan otorisasi penelepon masuk melalui Identity-Aware Proxy (IAP), penyaringan Model Armor terhadap perintah, respons, dan payload alat di kedua arah, pemeriksaan TLS traffic keluar dengan certificate authority yang Anda kontrol, dan satu set kebijakan pusat di banyak layanan Cloud Run, dengan mesin kebijakan kustom melalui binding ekstensi.
Kasus penggunaan utama: Tim keamanan dan platform yang menjalankan agen di Cloud Run dan memerlukan tata kelola terpusat untuk traffic agen masuk dan keluar. Hal ini mencakup organisasi yang memerlukan penegakan keamanan pada infrastruktur yang terpisah dari runtime aplikasi, dan organisasi yang merutekan traffic melalui jaringan VPC hub-and-spoke untuk pemeriksaan.
Dukungan Agent Gateway untuk agen Cloud Run akan segera hadir. Fitur dan waktu dapat berubah sewaktu-waktu. Untuk meminta akses awal, daftar untuk mendapatkan pratinjau.
Agent Gateway untuk lintas cloud
Agent Gateway untuk lintas cloud memperluas tata kelola Agent Platform ke agen yang berjalan di cluster Kubernetes di luar Google Cloud, seperti Amazon EKS, Azure AKS, Red Hat OpenShift, atau cluster di pusat data Anda sendiri. Anda mengelola tata kelola secara terpusat di Google Cloud, dan kebijakan diterapkan di dalam cluster Anda sendiri.
- Arsitektur dan infrastruktur: Google Cloud menghosting bidang pengelolaan, tempat Anda menentukan identitas agen, entri registry, dan kebijakan. Anda men-deploy Gateway Agen berbasis Envoy yang ringan dan komponen pendukungnya ke cluster Kubernetes Anda. Anda bertanggung jawab atas jaringan cluster Anda, termasuk merutekan traffic agen ke gateway. Traffic agen tetap berada di lingkungan Anda. Hanya pemeriksaan kebijakan yang Anda konfigurasi, seperti penyaringan Model Armor, yang memanggil Google Cloud.
- Kemampuan utama: Tata kelola traffic Agent-to-Anywhere dari agen Anda, pertukaran kredensial workload Kubernetes dengan kredensial Identitas Agen melalui workload identity federation, dan penerapan kebijakan yang Anda tentukan secara terpusat, seperti Model Armor. Fitur ini juga memperluas Registry Agen dan Observabilitas Agen (log akses dan trace) ke agen di luar Google Cloud.
- Kasus penggunaan utama: Perusahaan yang menjalankan agen di beberapa cloud atau di pusat data mereka sendiri dan menginginkan satu set kebijakan tata kelola, satu registry, dan satu tampilan aktivitas agen untuk semua agen mereka.
Agent Gateway untuk lintas cloud akan segera hadir. Fitur dan waktu dapat berubah sewaktu-waktu. Untuk meminta akses awal, daftar untuk mendapatkan pratinjau.
Protokol yang didukung
Agent Gateway mendukung protokol komunikasi agentic berbasis HTTP standar di semua model deployment, termasuk:
- Model Context Protocol (MCP): Mengatur panggilan alat MCP keluar dan masuk melalui Server-Sent Events (SSE) atau permintaan POST HTTP.
- Agent-to-Agent (A2A): Mengatur API delegasi antar-agen dan eksekusi tugas.
- REST dan gRPC: Mendukung traffic HTTP/1.1 dan HTTP/2 (gRPC) di seluruh deployment GKE, Cloud Run, dan lintas cloud.
Untuk traffic MCP, Agent Gateway memeriksa permintaan JSON-RPC untuk mengekstrak nama alat dan atribut metode, sehingga memungkinkan kebijakan akses alat yang mendetail di semua model deployment. Untuk mengetahui detailnya, lihat Otorisasi berdasarkan atribut MCP.
Batasan
- Setiap instance Agent Gateway dapat mengatur hingga 5.000 resource yang terdaftar di Agent Registry.
- Tinjau halaman berikut untuk mempelajari batasan yang terkait dengan model dan fitur deployment yang Anda pilih:
Referensi API dan gcloud
Untuk mengetahui detail tentang metode yang tersedia untuk Agent Gateway, lihat topik referensi berikut:
- Referensi gcloud:
gcloud network-services agent-gateways - Referensi API REST: agentGateways
Langkah berikutnya
Codelab: Mengatur workload agentic dengan Agent Platform
Pelajari cara mengelola workload agentic dengan Agent Gateway di Gemini Enterprise Agent Platform.
Partner Agent Gateway
Pelajari ekosistem penyedia keamanan identitas dan AI yang terintegrasi dengan Agent Gateway.
Memecahkan masalah Agent Gateway
Pelajari cara memecahkan masalah konektivitas Agent Gateway.