


En este documento se ofrece una descripción general de cómo funcionan los proyectos en Google Distributed Cloud (GDC) aislado. Un proyecto es una colección de tus recursos. Los proyectos ayudan a segmentar los recursos de tu organización y proporcionan un límite para gestionar los ciclos de vida de los recursos y aplicar políticas. Cuando se elimina un proyecto, también se eliminan todos los recursos que contiene, y las políticas que se aplican a un proyecto también se aplican a todos los recursos del proyecto. Puedes usar proyectos para organizar y gestionar tus recursos como un grupo. Para obtener más información, consulta Jerarquía de recursos.
Este documento está dirigido a audiencias como administradores de TI, ingenieros de seguridad y administradores de red del grupo de administradores de plataformas que se encargan de gestionar los recursos de su organización. Para obtener más información, consulta la documentación sobre las audiencias de GDC aislado.
Identificadores de proyecto
Un proyecto tiene dos identificadores:
Nombre visible: nombre legible por humanos de tu proyecto. Las APIs de GDC no usan el nombre visible. Puedes editar el nombre del proyecto en cualquier momento, tanto durante como después de crearlo. No es necesario que los nombres visibles sean únicos.
Nombre del proyecto: un identificador único global de tu proyecto. El nombre de un proyecto es una cadena única que se usa para diferenciar tu proyecto en GDC. El nombre del proyecto se genera a partir del nombre visible inicial cuando creas un proyecto y no se puede modificar una vez que el proyecto esté disponible. Los espacios de nombres propagados por un proyecto son los mismos que el nombre del proyecto.
No incluyas información sensible en el nombre visible, el nombre del proyecto ni en otros nombres de recursos. El nombre del proyecto se usa en el nombre de muchos otros recursos de GDC, y cualquier referencia al proyecto o a los recursos relacionados expone el nombre del proyecto y el nombre del recurso.
Espacio de nombres del proyecto
El espacio de nombres de un proyecto aloja varios recursos y configuraciones, como los siguientes:
- APIs de servicio de ámbito de proyecto o definiciones de recursos personalizados de Kubernetes.
- Configuraciones de políticas a nivel de proyecto, como roles y vinculaciones de roles.
Un proyecto se considera un espacio de nombres de Kubernetes que puede abarcar varios clústeres de Kubernetes compartidos en una organización. Un clúster compartido es un clúster de Kubernetes que se puede adjuntar a varios proyectos, mientras que un clúster estándar es un clúster de Kubernetes que opera dentro de un único espacio de nombres de proyecto. Para obtener más información sobre los clústeres de Kubernetes en GDC, consulta Configuraciones de clústeres de Kubernetes.
Kubernetes trata cada clúster compartido como una entidad independiente, y cada clúster compartido tiene un espacio de nombres de proyecto independiente. Sin embargo, en todos los clústeres compartidos de una organización de GDC, GDC considera que todos los espacios de nombres con el mismo nombre son el mismo espacio de nombres. Esto se conoce como igualdad de espacios de nombres. El espacio de nombres único tiene un propietario coherente en todo el conjunto de clústeres compartidos. Los proveedores de servicios crean servicios de ámbito de proyecto creando componentes de plano de control y de plano de datos en el espacio de nombres.
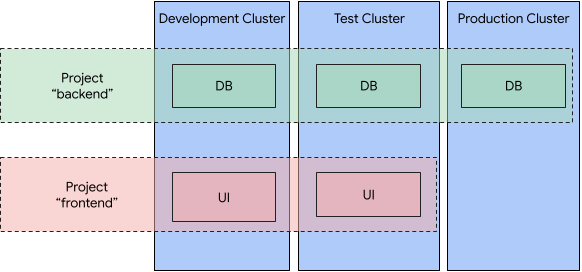
En este diagrama se muestra la similitud de los espacios de nombres en tres clústeres compartidos, cada uno de los cuales corresponde a las cargas de trabajo de contenedores del ciclo de vida de desarrollo de una organización. Hay dos espacios de nombres de proyecto, backend y frontend, que proporcionan espacios de nombres que abarcan todos los clústeres. Aunque un espacio de nombres de proyecto se replica en varios clústeres compartidos, se reconoce como un único espacio de nombres con permisos y características coherentes.
Siguientes pasos
- Crear un proyecto
- Diseñar límites de acceso entre recursos
- Diseñar la separación de las cargas de trabajo