


Questo documento fornisce un'architettura di alto livello per un sistema di AI agentica per orchestrare le interazioni con sistemi aziendali disparati. Un agente orchestratore automatizza processi complessi e unifica l'accesso a più sistemi aziendali tramite interfacce conversazionali moderne. Questi sistemi potrebbero essere applicazioni commerciali di terze parti o sistemi interni proprietari. Questo approccio di progettazione elimina le integrazioni di sistemi point-to-point, in modo che gli operatori possano evitare il cambio di contesto costante (elaborazione swivel-chair).
Il pubblico di destinazione di questo documento include architetti, sviluppatori e amministratori che creano e gestiscono applicazioni di AI agentica nel cloud. Il documento presuppone che tu abbia una conoscenza di base dell'AI agentica.
Architettura
Il seguente diagramma mostra un'architettura multilivello in cui un agente orchestratore utilizza l'AI per indirizzare le interazioni dei client da più canali ai sistemi di backend appropriati.
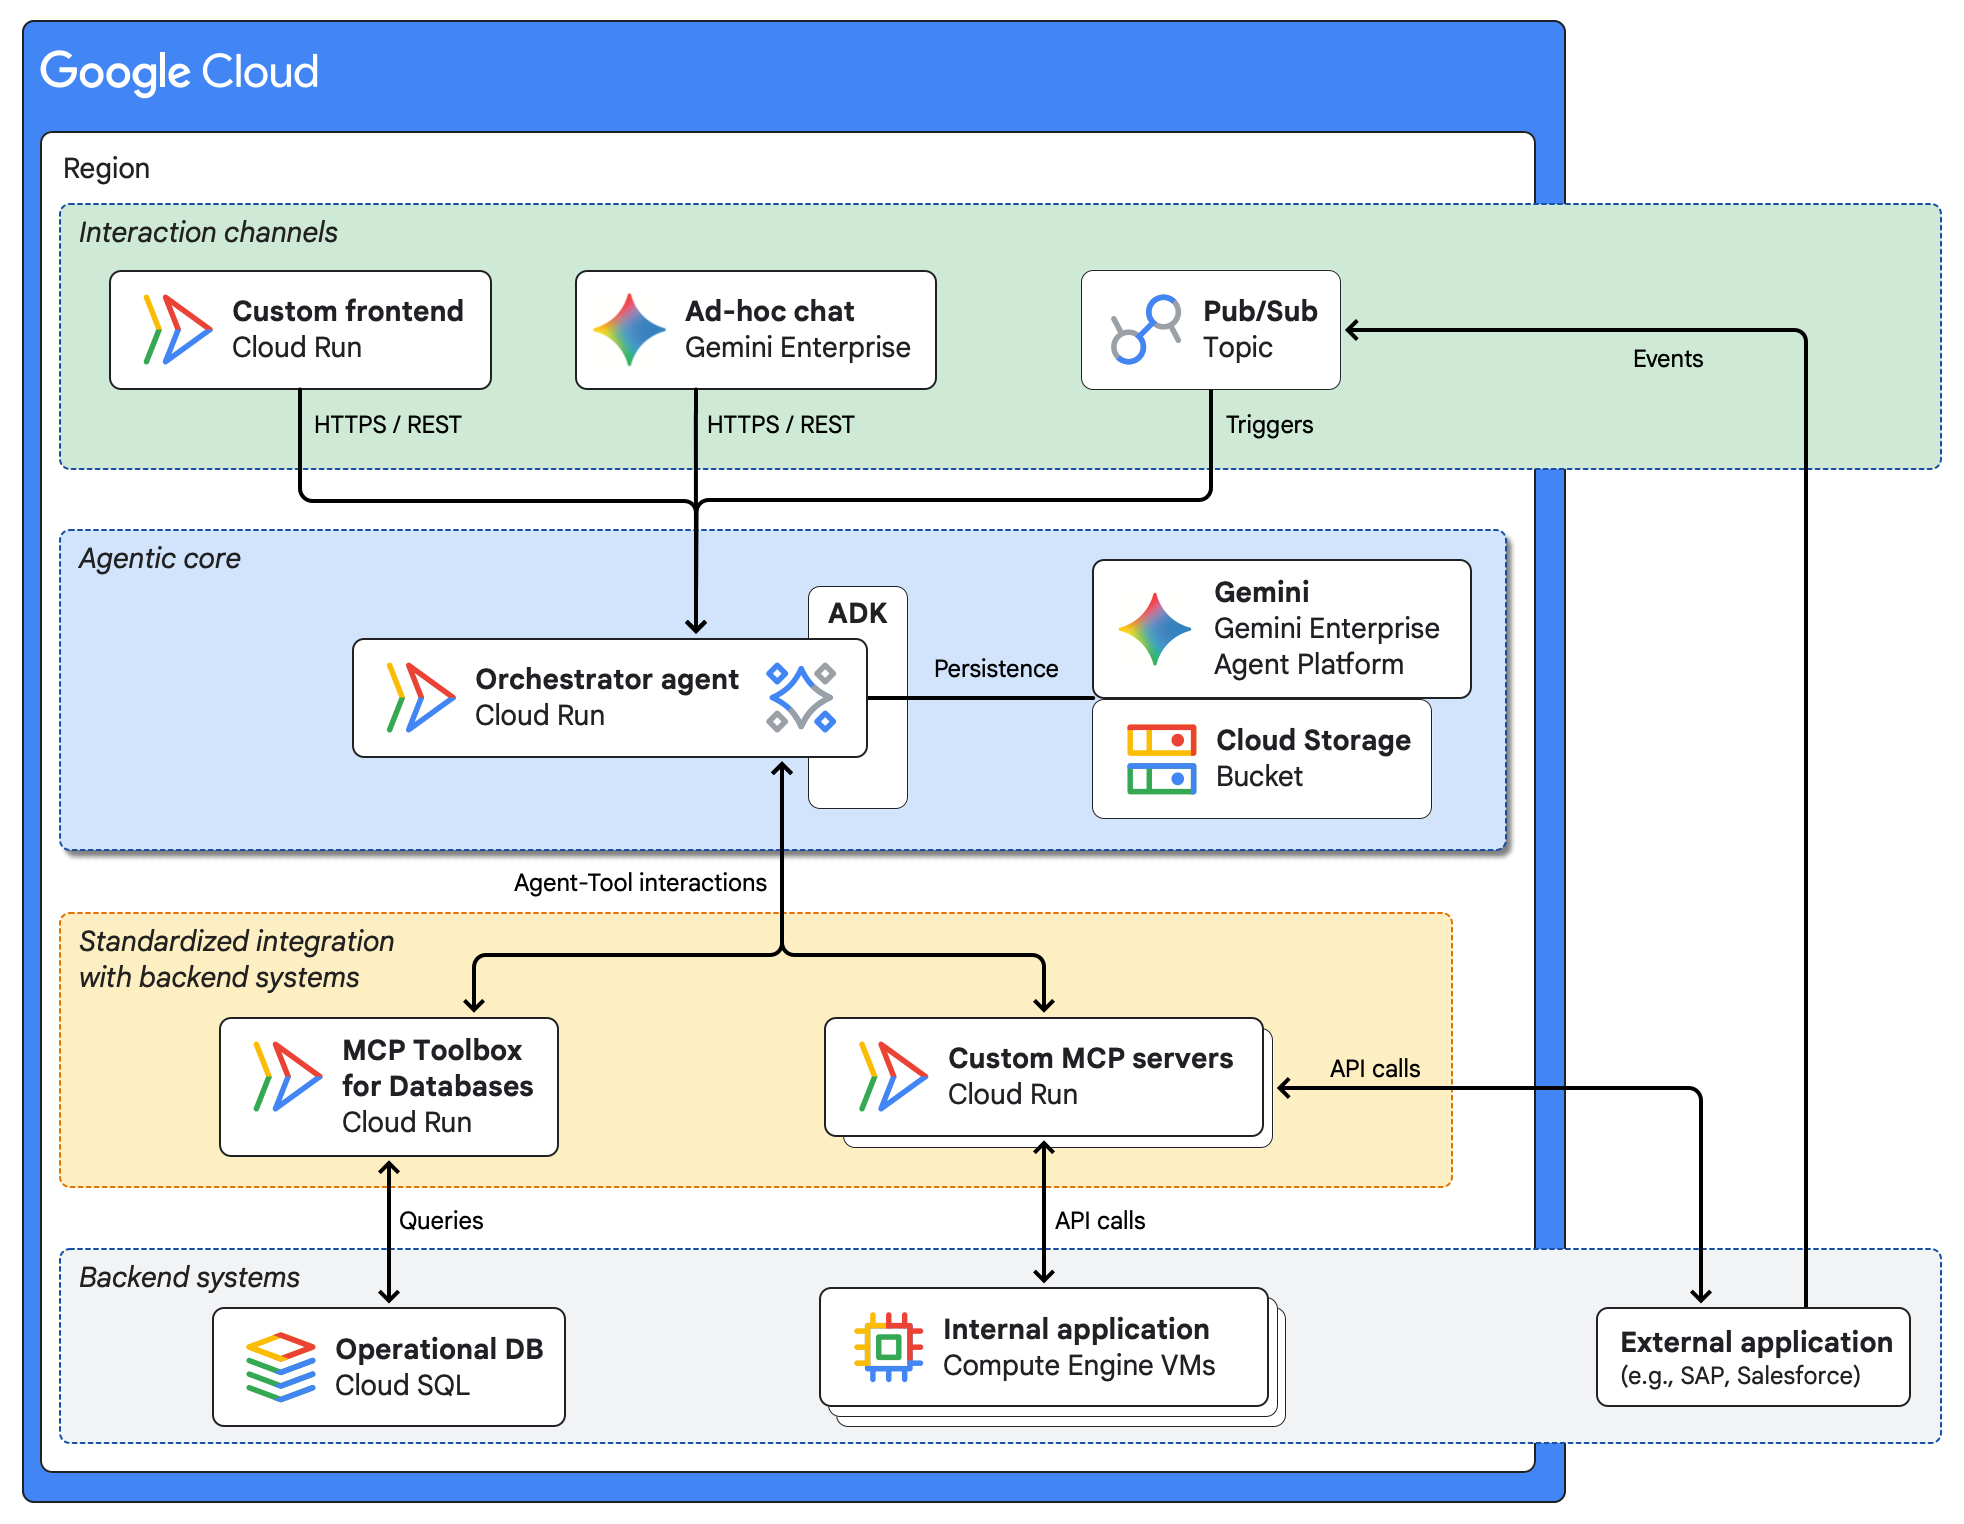
I componenti dell'architettura sono organizzati nei seguenti livelli:
- Canali di interazione
Nell'architettura di esempio, i client interagiscono con il sistema di AI agentica tramite più canali:
- Un frontend personalizzato, ad esempio un'applicazione web che comunica con l'agente tramite un'API REST sicura e supporta i processi human-in-the-loop.
- Un'interfaccia di chat ad hoc su Gemini Enterprise che richiama l'agente come strumento sicuro e consente agli utenti di interagire con sistemi di backend complessi utilizzando il linguaggio naturale.
- Un'applicazione esterna che avvia flussi di lavoro di automazione system-to-system pubblicando eventi aziendali in un argomento Pub/Sub.
- Core agentico
Il componente principale dell'architettura è un agente orchestratore creato utilizzando Agent Development Kit (ADK) ed eseguito il deployment su Cloud Run. L'orchestratore gestisce un sistema multi-agente. Questa piattaforma serverless fornisce scalabilità e controllo dell'accesso utilizzando Identity and Access Management (IAM) per l'API REST dell'agente.
Per mantenere lo stato tra attività in più passaggi, l'agente utilizza il supporto ADK integrato per rendere persistenti i dati di stato nelle sessioni di Gemini Enterprise Agent Platform o in Cloud Storage.
- Integrazione standardizzata con i sistemi di backend
Per la comunicazione tra l'agente e i sistemi di backend, l'architettura utilizza i server Model Context Protocol (MCP) di cui è stato eseguito il deployment su Cloud Run.
- MCP Toolbox for Databases fornisce un set di strumenti pronti all'uso e sicuri per l'accesso a database come Cloud SQL.
- I server MCP personalizzati forniscono l'accesso alle applicazioni di backend.
Ogni server MCP espone l'API di un sistema di backend specifico come un insieme standardizzato di strumenti. I server MCP formano un anti-corruption layer che isola l'agente dai sistemi di backend. Questo approccio consente di evitare l'alto accoppiamento dell'agente con i sistemi di backend. Semplifica la logica dell'agente e ti consente di modernizzare i sistemi di backend indipendentemente dall'agente.
- Sistemi di backend
Nell'architettura di esempio, l'agente AI orchestra l'accesso ai seguenti sistemi di backend:
- Un database operativo in Cloud SQL.
- Un'applicazione di cui è stato eseguito il deployment su VM di Compute Engine.
- Un'applicazione eseguita al di fuori di Google Cloud.
Prodotti utilizzati
Questa architettura di esempio utilizza i seguenti prodotti e strumenti Google Cloud e open source:
- Gemini Enterprise Agent Platform: una piattaforma completa che ti consente di creare, scalare, gestire e ottimizzare agenti AI di livello enterprise.
- Cloud Run: una piattaforma di serverless computing che consente di eseguire container direttamente sull'infrastruttura scalabile di Google.
- Cloud SQL: un servizio di database relazionale completamente gestito che ti aiuta a eseguire il provisioning, l'operatività e la gestione dei tuoi database MySQL, PostgreSQL e SQL Server su Google Cloud.
- Cloud Storage: un archivio di oggetti a basso costo e senza limiti per diversi tipi di dati. I dati sono accessibili dall'interno e dall'esterno di Google Cloude vengono replicati in più località per la ridondanza.
- Compute Engine: un servizio di computing sicuro e personalizzabile che ti consente di creare ed eseguire VM sull'infrastruttura di Google.
- Gemini: una famiglia di modelli di AI multimodali sviluppati da Google.
- Gemini Enterprise: una piattaforma sicura completamente gestita per eseguire il deployment e gestire gli agenti AI all'interno di un'azienda.
- Pub/Sub: un servizio di messaggistica asincrono e scalabile che disaccoppia i servizi che producono messaggi da quelli che li elaborano.
- Agent Development Kit (ADK): un insieme di strumenti e librerie per sviluppare, testare ed eseguire il deployment di agenti AI.
- Model Context Protocol (MCP): uno standard open source per connettere le applicazioni AI a sistemi esterni.
- MCP Toolbox for Databases: un server Model Context Protocol (MCP) open source che consente agli agenti AI di connettersi in modo sicuro ai database gestendo le complessità dei database come il pooling delle connessioni, l'autenticazione e l'osservabilità.
Per informazioni sui componenti alternativi per il tuo sistema di AI agentica, come il runtime dell'agente, gli strumenti e la memoria, consulta Scegli i componenti dell'architettura di AI agentica.
Casi d'uso
Questa architettura è utile per i seguenti casi d'uso:
- Automatizza l'elaborazione swivel-chair tra applicazioni esterne e interne diverse.
- Crea un'interfaccia unificata per più sistemi legacy senza una migrazione su larga scala.
- Aggiungi funzionalità intelligenti e conversazionali ai processi aziendali esistenti.
- Modernizza in modo incrementale le tue applicazioni con funzionalità basate sugli eventi.
L'architettura offre i seguenti vantaggi:
- Produttività: automatizza le attività ripetitive per ridurre l'errore umano, in modo che i tuoi team possano concentrarsi su attività a valore aggiunto.
- Scalabilità: utilizza un approccio basato sugli eventi per sviluppare, eseguire il deployment e scalare i servizi in modo indipendente.
- Esperienza utente migliorata: crea interfacce moderne e flessibili per integrare processi aziendali complessi.
- Integrazione a prova di futuro: standardizza l'integrazione con i sistemi di backend utilizzando i server MCP, in modo da poter sostituire e aggiornare i sistemi di backend in modo indipendente.
Considerazioni sulla progettazione
Questa sezione descrive i fattori di progettazione, le best practice e i suggerimenti da considerare quando utilizzi questa architettura di riferimento per sviluppare una topologia che soddisfi i tuoi requisiti specifici di sicurezza, efficienza operativa e prestazioni.
Le indicazioni riportate in questa sezione non sono esaustive. Per saperne di più sui fattori di progettazione e sulle best practice, nonché per i consigli sulla creazione e sul deployment di un sistema di AI multi-agente, consulta Sistema di AI multi-agente in Google Cloud.
Sicurezza, privacy e conformità
Per contribuire ad affrontare i rischi di sicurezza unici degli agenti AI, Google consiglia un approccio che combina controlli di sicurezza deterministici con difese dinamiche basate sul ragionamento:
- Supervisione umana: incorpora un flusso human-in-the-loop nei sistemi aziendali critici in modo che i supervisori umani possano esaminare gli output e approvare, ignorare o mettere in pausa le azioni degli agenti.
- Agent Identity: assegna a ogni agente un'identità associata al workload per applicare controllo dell'accesso con privilegio minimo e gestire centralmente le credenziali per gli strumenti esterni.
- Agent Gateway: applica la governance del traffico in entrata e in uscita, le policy di accesso con rifiuto predefinito e l'ispezione dei prompt e degli strumenti in linea con Model Armor.
Agent Registry: verifica che gli agenti si connettano solo a subagenti e strumenti MCP approvati.
Sicurezza dei servizi Cloud Run: per i servizi Cloud Run, utilizza service account IAM dedicati con autorizzazioni basate sul principio del privilegio minimo. Proteggi l'API dell'agente configurando i controlli in entrata di Cloud Run per limitare l'accesso ai chiamanti autenticati. Per autenticare e autorizzare le richieste di agenti e strumenti in entrata ai server MCP ospitati su Cloud Run, utilizza Identity-Aware Proxy (IAP) con Agent Gateway.
Efficienza operativa
Per assicurarti che le configurazioni degli agenti soddisfino i tuoi requisiti di efficienza operativa, tieni presente i seguenti suggerimenti:
- Osservabilità: nei sistemi distribuiti, il logging e il tracciamento sono fondamentali per la risoluzione dei problemi. Per ottenere visibilità sull'intero workflow degli agenti, strumenta i tuoi servizi per scrivere log strutturati in Cloud Logging e inviare tracce a Cloud Trace.
- Automazione del deployment: automatizza il provisioning e la gestione delle risorse utilizzando uno strumento di infrastructure as code (IaC) come Terraform. L'IaC contribuisce a garantire deployment ripetibili e controllabili in fase di sviluppo, gestione temporanea e produzione.
- Governance dell'infrastruttura: semplifica la progettazione e il deployment dell'infrastruttura della tua applicazione utilizzando App Design Center. Puoi utilizzare App Design Center per definire modelli che incorporano regole di governance e best practice per la tua organizzazione.
Ottimizzazione delle prestazioni
Cloud Run scala automaticamente in base alla domanda e, quando non c'è carico, scala fino a zero. Per le applicazioni sensibili alla latenza, puoi ridurre al minimo gli avvii a freddo configurando un numero minimo di istanze.
Passaggi successivi
- (Codelab) Come eseguire il deployment di un server MCP sicuro su Cloud Run.
- (Codelab) Crea ed esegui il deployment di un agente che utilizza un server MCP su Cloud Run.
- (Codelab) Chiamata asincrona dell'applicazione di AI agentica utilizzando gli eventi.
- (Corso Google Skills) Crea sistemi multi-agente con ADK.
- (Esempi di codice) Scopri altri esempi di codice in GitHub per la creazione di agenti con ADK.
- Per una panoramica dei principi e dei suggerimenti di architettura specifici per i workload di AI e ML in Google Cloud, consulta la prospettiva di AI e ML nel Well-Architected Framework.
Collaboratori
Autore: Casey West | Architecture Advocate, Google Cloud
Altri collaboratori:
- Amina Mansour | Tech Lead, Global Developer Relations & Strategic Content
- Kumar Dhanagopal | Cross-Product Solution Developer
- Leonid Yankulin | Developer Relations Engineer