


Ce document fournit une architecture de haut niveau pour un système d'IA agentique afin d'orchestrer les interactions avec des systèmes d'entreprise disparates. Un agent orchestrateur automatise les processus complexes et unifie l'accès à plusieurs systèmes d'entreprise via des interfaces conversationnelles modernes. Ces systèmes peuvent être des applications tierces commerciales ou des systèmes internes propriétaires. Cette approche de conception élimine les intégrations de systèmes point à point, de sorte que vos opérateurs puissent éviter un changement de contexte constant (traitement de type "swivel-chair").
Ce document s'adresse aux architectes, aux développeurs et aux administrateurs qui créent et gèrent des applications d'IA agentique dans le cloud. Ce document suppose que vous disposez de connaissances de base sur l'IA agentique.
Architecture
Le schéma suivant illustre une architecture multicouche dans laquelle un agent orchestrateur utilise l'IA pour acheminer les interactions des clients provenant de plusieurs canaux vers les systèmes de backend appropriés.
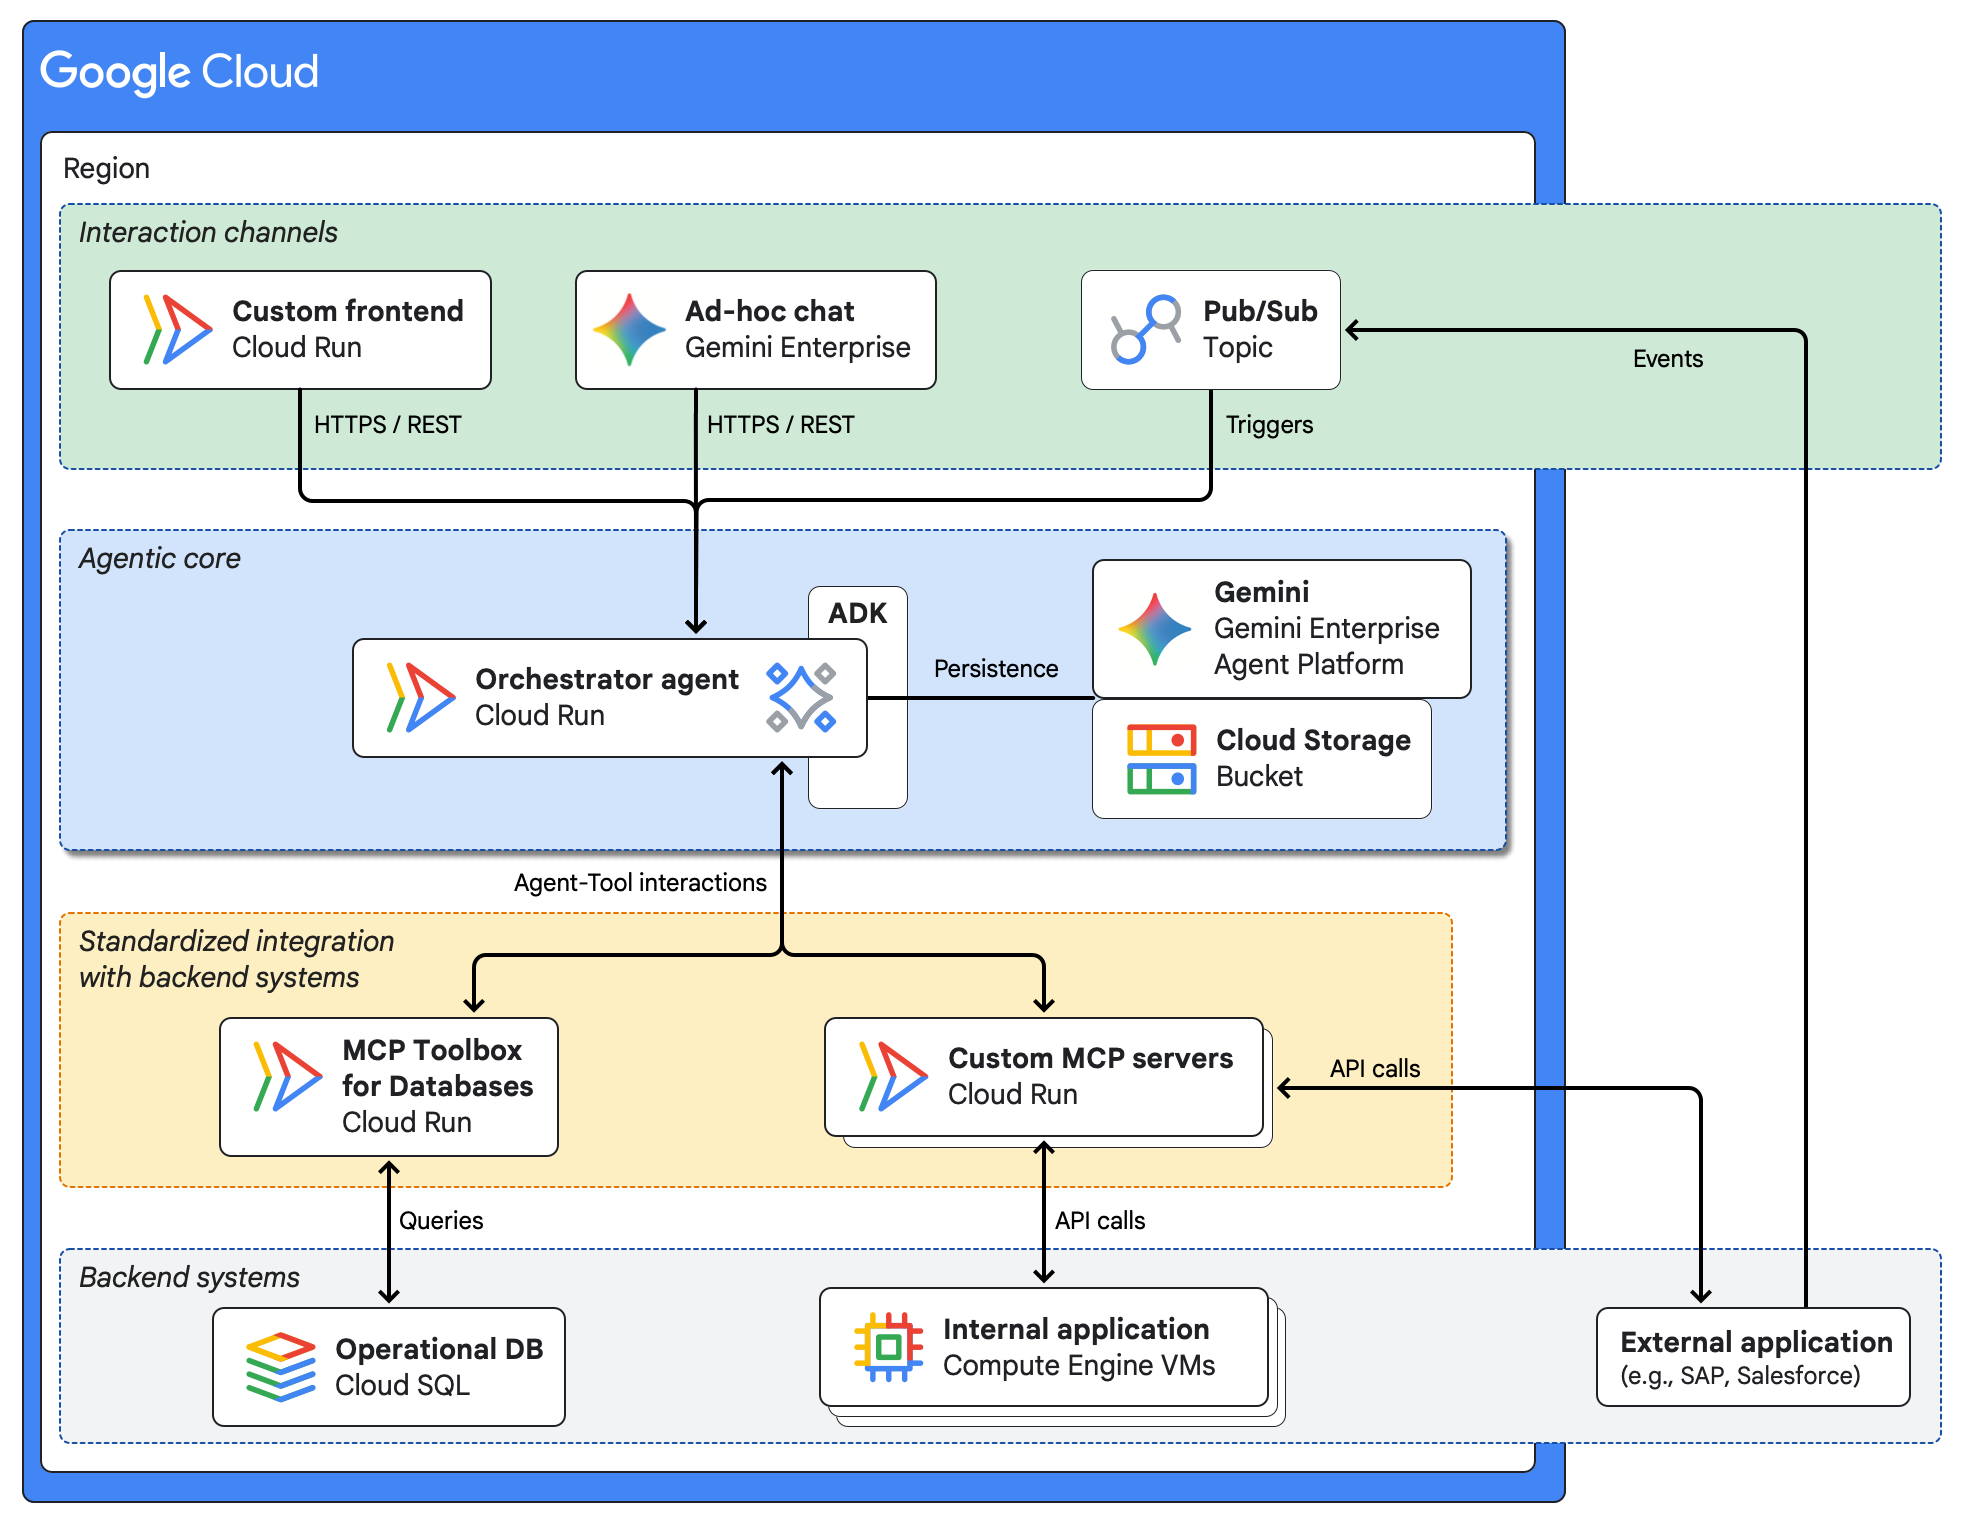
Les composants de l'architecture sont organisés selon les couches suivantes :
- Canaux d'interaction
Dans l'exemple d'architecture, les clients interagissent avec le système d'IA agentique via plusieurs canaux :
- Un frontend personnalisé, tel qu'une application Web qui communique avec l'agent via une API REST sécurisée et accepte les processus human-in-the-loop (avec intervention humaine).
- Une interface de chat ad hoc sur Gemini Enterprise qui appelle l'agent en tant qu'outil sécurisé et permet aux utilisateurs d'interagir avec des systèmes backend complexes en utilisant un langage naturel.
- Une application externe qui lance des workflows d'automatisation de système à système en publiant des événements d'entreprise dans un sujet Pub/Sub.
- Agentic core
Le composant principal de l'architecture est un agent d'orchestration créé à l'aide d'Agent Development Kit (ADK) et déployé sur Cloud Run. L'outil d'orchestration gère un système multi-agent. Cette plate-forme sans serveur offre une évolutivité et un contrôle des accès à l'aide d'Identity and Access Management (IAM) pour l'API REST de l'agent.
Pour maintenir l'état entre les tâches en plusieurs étapes, l'agent utilise la compatibilité intégrée avec l'ADK pour conserver les données d'état dans les sessions Gemini Enterprise Agent Platform ou dans Cloud Storage.
- Intégration standardisée aux systèmes de backend
Pour la communication entre l'agent et les systèmes de backend, l'architecture utilise des serveurs Model Context Protocol (MCP) déployés sur Cloud Run.
- MCP Toolbox for Databases fournit un ensemble d'outils sécurisés et prêts à l'emploi pour accéder à des bases de données telles que Cloud SQL.
- Les serveurs MCP personnalisés permettent d'accéder aux applications de backend.
Chaque serveur MCP expose l'API d'un système de backend spécifique sous la forme d'un ensemble d'outils standardisé. Les serveurs MCP forment une couche anti-corruption qui isole l'agent des systèmes backend. Cette approche permet d'éviter un couplage fort de l'agent avec les systèmes backend. Cela simplifie la logique de l'agent et vous permet de moderniser les systèmes backend indépendamment de l'agent.
- Systèmes backend
Dans l'exemple d'architecture, l'agent IA orchestre l'accès aux systèmes de backend suivants :
- Une base de données opérationnelle dans Cloud SQL.
- Une application déployée sur des VM Compute Engine.
- Une application qui s'exécute en dehors de Google Cloud.
Produits utilisés
Cet exemple d'architecture utilise les produits et outils Google Cloud et Open Source suivants :
- Gemini Enterprise Agent Platform : une plate-forme complète qui vous permet de créer, de faire évoluer, de gérer et d'optimiser des agents IA de niveau entreprise.
- Cloud Run : plate-forme de calcul gérée qui vous permet d'exécuter des conteneurs directement sur l'infrastructure évolutive de Google.
- Cloud SQL : service de base de données relationnelle entièrement gérée qui vous aide à provisionner, exploiter et gérer vos bases de données MySQL, PostgreSQL et SQL Server sur Google Cloud.
- Cloud Storage : store d'objets économique et sans limite pour tout type de données. Les données sont accessibles depuis et en dehors de Google Cloud, et sont répliquées sur plusieurs emplacements à des fins de redondance.
- Compute Engine : service de calcul sécurisé et personnalisable qui vous permet de créer et d'exécuter des machines virtuelles au sein de l'infrastructure de Google.
- Gemini : famille de modèles d'IA multimodaux développés par Google.
- Gemini Enterprise : plate-forme sécurisée entièrement gérée permettant de déployer et de gérer des agents IA au sein d'une entreprise.
- Pub/Sub : service de messagerie asynchrone et évolutif qui dissocie les services qui produisent des messages des services qui traitent ces messages.
- Agent Development Kit (ADK) : ensemble d'outils et de bibliothèques permettant de développer, de tester et de déployer des agents IA.
- Model Context Protocol (MCP) : norme Open Source permettant de connecter des applications d'IA à des systèmes externes.
- MCP Toolbox for Databases : serveur MCP (Model Context Protocol) Open Source qui permet aux agents IA de se connecter de manière sécurisée aux bases de données en gérant les complexités des bases de données, telles que le regroupement de connexions, l'authentification et l'observabilité.
Pour en savoir plus sur les autres composants de votre système d'IA agentive, tels que l'environnement d'exécution de l'agent, les outils et la mémoire, consultez Choisir les composants de votre architecture d'IA agentive.
Cas d'utilisation
Cette architecture est utile pour les cas d'utilisation suivants :
- Automatisez le traitement des données entre des applications externes et internes disparates.
- Créez une interface unifiée pour plusieurs anciens systèmes sans migration à grande échelle.
- Ajoutez des fonctionnalités intelligentes et conversationnelles aux processus métier existants.
- Modernisez progressivement vos applications avec des fonctionnalités basées sur les événements.
Cette architecture offre les avantages suivants :
- Productivité : automatisez les tâches répétitives pour réduire les erreurs humaines, afin que vos équipes puissent se concentrer sur les tâches à valeur ajoutée.
- Évolutivité : utilisez une approche basée sur les événements pour développer, déployer et faire évoluer des services de manière indépendante.
- Expérience utilisateur améliorée : créez des interfaces modernes et flexibles pour intégrer des processus métier complexes.
- Intégration pérenne : standardisez l'intégration avec les systèmes backend à l'aide de serveurs MCP, afin de pouvoir remplacer et mettre à niveau les systèmes backend de manière indépendante.
Considérations de conception
Cette section décrit les facteurs de conception, les bonnes pratiques et les recommandations à prendre en compte lorsque vous utilisez cette architecture de référence pour développer une topologie qui répond à vos exigences spécifiques en termes de sécurité, d'efficacité opérationnelle et de performances.
Les conseils de cette section ne sont pas exhaustifs. Pour en savoir plus sur les facteurs de conception et les bonnes pratiques, et pour obtenir des recommandations sur la création et le déploiement d'un système d'IA multi-agent, consultez Système d'IA multi-agent dans Google Cloud.
Sécurité, confidentialité et conformité
Pour aider à gérer les risques de sécurité uniques des agents d'IA, Google recommande une approche qui combine des contrôles de sécurité déterministes avec des défenses dynamiques basées sur le raisonnement :
- Supervision humaine : intégrez un flux human-in-the-loop (avec intervention humaine) dans les systèmes critiques pour l'entreprise afin que les superviseurs humains puissent examiner les résultats et approuver, ignorer ou suspendre les actions des agents.
- Agent Identity : attribuez à chaque agent une identité liée à la charge de travail pour appliquer le contrôle des accès selon le principe du moindre privilège et gérer de manière centralisée les identifiants des outils externes.
- Agent Gateway : appliquez la gouvernance du trafic entrant et sortant, des règles d'accès de refus par défaut, ainsi que l'inspection intégrée des prompts et des outils avec Model Armor.
Agent Registry : vérifiez que les agents ne se connectent qu'aux sous-agents et aux outils MCP approuvés.
Sécurité du service Cloud Run : pour les services Cloud Run, utilisez des comptes de service IAM dédiés avec des autorisations basées sur le principe du moindre privilège. Sécurisez l'API de l'agent en configurant les contrôles d'entrée Cloud Run pour limiter l'accès aux appelants authentifiés. Pour authentifier et autoriser les requêtes entrantes d'agents et d'outils vers des serveurs MCP hébergés sur Cloud Run, utilisez Identity-Aware Proxy (IAP) avec Agent Gateway.
Efficacité opérationnelle
Pour vous assurer que vos configurations d'agent répondent à vos exigences d'efficacité opérationnelle, tenez compte des recommandations suivantes :
- Observabilité : dans les systèmes distribués, la journalisation et le traçage sont essentiels pour le dépannage. Pour obtenir une visibilité sur l'ensemble du workflow agentique, instrumentez vos services pour écrire des journaux structurés dans Cloud Logging et émettre des traces dans Cloud Trace.
- Automatisation du déploiement : automatisez le provisionnement et la gestion des ressources à l'aide d'un outil d'infrastructure as code (IaC) tel que Terraform. L'IaC permet de garantir des déploiements reproductibles et auditables dans les environnements de développement, de préproduction et de production.
- Gouvernance de l'infrastructure : simplifiez la conception et le déploiement de l'infrastructure de votre application à l'aide d'App Design Center. Vous pouvez utiliser App Design Center pour définir des modèles qui intègrent les règles de gouvernance et les bonnes pratiques de votre organisation.
Optimisation des performances
Cloud Run effectue un scaling automatique en fonction de la demande et, en l'absence de charge, il effectue un scaling à zéro instance. Pour les applications sensibles à la latence, vous pouvez réduire les démarrages à froid en configurant un nombre minimal d'instances.
Étapes suivantes
- (Atelier de programmation) Déployer un serveur MCP sécurisé sur Cloud Run
- (Atelier de programmation) Créer et déployer un agent qui utilise un serveur MCP sur Cloud Run
- (Atelier de programmation) Invocation asynchrone d'une application d'IA agentique à l'aide d'événements
- (Cours Google Skills) Créer des systèmes multi-agents avec ADK
- (Exemples de code) Découvrez d'autres exemples de code sur GitHub pour créer des agents avec l'ADK.
- Pour obtenir une présentation des principes et des recommandations d'architecture spécifiques aux charges de travail d'IA et de ML dans Google Cloud, consultez la perspective IA et ML dans le Well-Architected Framework.
Contributeurs
Auteur : Casey West | Architecture Advocate, Google Cloud
Autres contributeurs :
- Amina Mansour | Tech Lead, Global Developer Relations & Strategic Content
- Kumar Dhanagopal Développeur de solutions multiproduits
- Leonid Yankulin | Ingénieur relations avec les développeurs