


La plantilla de aplicación Agent Platform con administración te permite implementar un agente de IA en Gemini Enterprise Agent Platform en Google Cloud con parámetros de configuración de seguridad, administración y observabilidad coherentes. La plantilla incluye puertas de enlace de tráfico, políticas de autorización y filtros de seguridad para la infraestructura de tu agente. La plantilla también conecta tu agente a un servidor de MCP para recuperar y analizar datos de forma controlada.
Por ejemplo, puedes implementar esta plantilla para abordar las siguientes necesidades empresariales:
| Ejemplo | Necesidad empresarial | Implementación |
|---|---|---|
| Analista de datos gobernados para conjuntos de datos financieros sensibles | Una empresa de servicios financieros necesita usar conjuntos de datos internos para generar informes para los analistas. Necesitan detectar información de identificación personal (IIP) y los intentos de omitir las reglas internas de acceso a los datos. | El agente descubre y consulta la base de datos financiera con un protocolo estandarizado. Solo la identidad específica del agente puede acceder a la herramienta de BigQuery. Una capa de seguridad final bloquea automáticamente los datos sensibles y las instrucciones maliciosas. |
| Agente de asistencia al cliente regional con residencia de datos regional | Una marca de venta minorista global necesita un agente de asistencia al cliente en una región específica para cumplir con las leyes de residencia de datos. El agente debe estar aislado para que su tráfico solo fluya a través de extremos regionales específicos y auditados. | Las puertas de enlace regionales aplican la residencia de datos fijando el tráfico en ubicaciones específicas. Las políticas de autorización proporcionan una postura de confianza cero, mientras que todo el tráfico de entrada y salida se canaliza a través de módulos regionales para proporcionar un registro de auditoría integral. |
| Moderador de contenido automatizado para foros de la comunidad | Una empresa de medios de comunicación necesita analizar los comentarios que envían los usuarios y marcarlos para su eliminación. La empresa necesita separar la lógica de moderación de la política de seguridad. | Las extensiones de autorización separan la lógica de moderación de la configuración de seguridad, mientras que Model Armor identifica el contenido tóxico. El agente escala automáticamente en un entorno de ejecución administrado y usa el servicio de registro para interactuar de forma segura con el conjunto de datos. |
Arquitectura
En la siguiente imagen, se muestran los componentes y las conexiones de la plantilla:
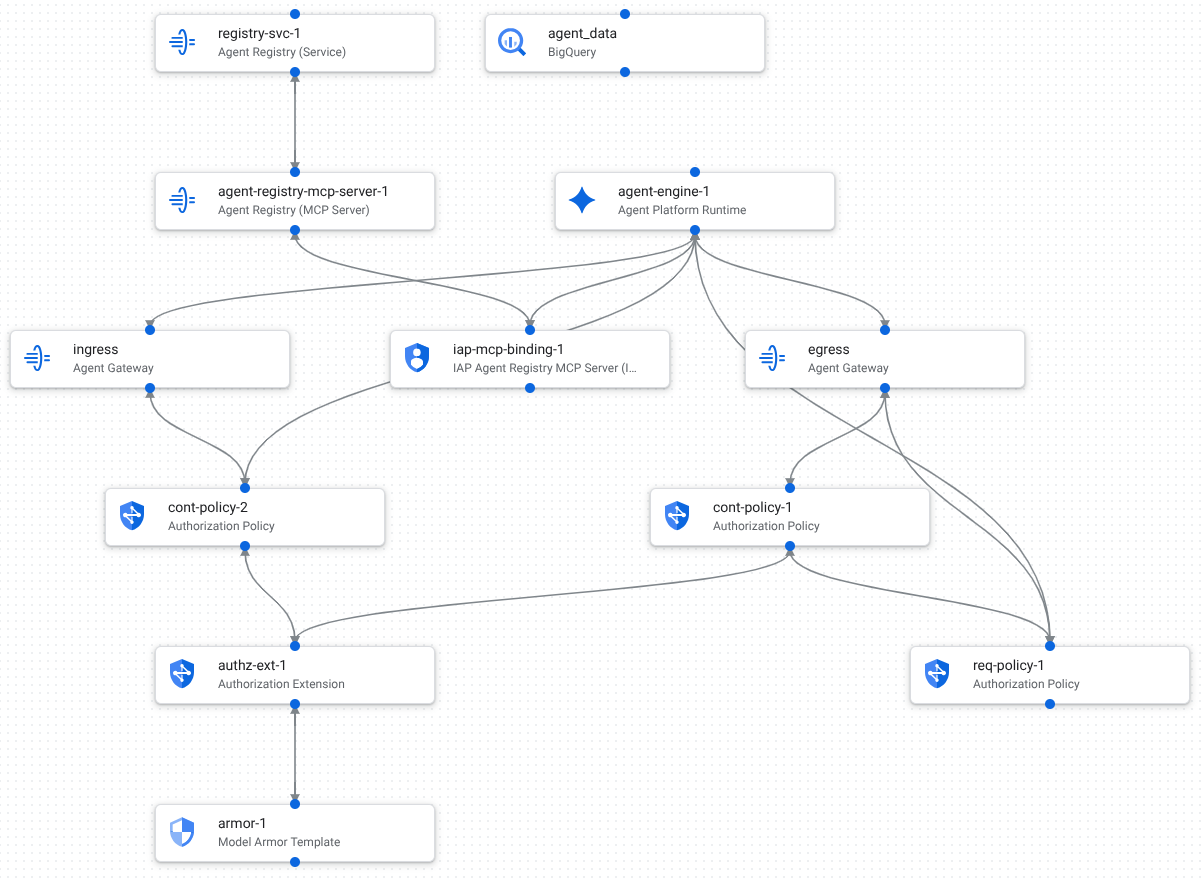
Los componentes de la plantilla se organizan en las siguientes capas:
Ejecución de la lógica del agente
- Agent Runtime: Aloja la lógica del agente en un entorno sin servidores administrado.
Administración del tráfico
Agent Gateway: Es un proxy regional que administra el tráfico entrante y dirige las solicitudes al entorno del agente. El componente de salida controla cómo y dónde el agente envía datos o llama a APIs externas.
Política de autorización: Ayuda a garantizar que los solicitantes tengan permiso para las acciones solicitadas. En esta plantilla, se configuran las siguientes políticas de autorización:
- Solicitudes entrantes.
- Solicitudes salientes
- Validación de contenido.
Extensiones de servicio de autorización: proporciona un hook programable para insertar lógica de autorización personalizada en el flujo de tráfico entrante y saliente.
Plantilla de Model Armor: Inspecciona la entrada y la salida del modelo para bloquear las filtraciones de datos sensibles, los intentos de jailbreak o el contenido tóxico.
Conexión de fuente de datos
Servicio de Agent Registry: Es un catálogo centralizado que te permite administrar, controlar versiones y descubrir herramientas y servicios.
Servidor de MCP de Agent Registry: Ayuda al agente a descubrir fuentes de datos de Google Cloud (BigQuery) y a interactuar con ellas a través de un protocolo estandarizado.
Servidor de MCP del registro de agentes de Identity-Aware Proxy (IAP): Conecta la identidad de Agent Runtime al servidor de MCP.
BigQuery: Es un conjunto de datos y una tabla de ejemplo que usa el agente para recuperar o analizar datos. Esta plantilla muestra cómo puedes aplicar políticas de administración a las interacciones de tu agente con las fuentes de datos a través de un servidor de MCP.
¿Qué sigue?
- Para aprender a duplicar y personalizar plantillas, consulta la Guía de inicio rápido: Personaliza e implementa una plantilla de Google.
- Define tus propios parámetros de configuración diseñando plantillas de aplicaciones.
- Planifica tu estrategia de aplicaciones de IA eligiendo los componentes de tu arquitectura de agentes.