


De forma predeterminada, Gemini Enterprise encripta el contenido del cliente en reposo. Gemini Enterprise controla la encriptación por ti sin que debas realizar ninguna acción adicional. Esta opción se denomina encriptación predeterminada de Google.
Si deseas controlar tus claves de encriptación, puedes usar las claves de encriptación administradas por el cliente (CMEK) en Cloud KMS con servicios integrados en CMEK, incluido Gemini Enterprise. El uso de claves de Cloud KMS te permite controlar su nivel de protección, ubicación, programa de rotación, permisos de uso y acceso, y límites criptográficos. El uso de Cloud KMS también te permite hacer un seguimiento del uso de las claves, ver los registros de auditoría y controlar los ciclos de vida de las claves. En lugar de que Google posea y administre las claves de encriptación de claves (KEK) simétricas que protegen tus datos, tú las controlas y administras en Cloud KMS.
Después de configurar tus recursos con CMEK, la experiencia de acceso a tus recursos de Gemini Enterprise es similar a usar la encriptación predeterminada de Google. Para obtener más información sobre tus opciones de encriptación, consulta Claves de encriptación administradas por el cliente (CMEK).
Cuando se registra una clave de CMEK, Gemini Enterprise llama a Cloud KMS de forma periódica para mantener una instancia aislada de forma lógica de tus datos. Esto sucede incluso si el parámetro de configuración de la CMEK no está establecido como predeterminado y no hay apps ni conectores de datos que la usen. El uso proviene de la configuración y la ejecución de la instancia, no del volumen de datos ni de la cantidad de usuarios que acceden a ella. Consulta los precios de Cloud Key Management Service.
Para detener por completo el uso de Cloud KMS, debes anular el registro de tu clave de Cloud KMS, inhabilitar la clave o revocar sus permisos. Si inhabilitas la API de Gemini Enterprise, no se borrarán tus datos ni tu CmekConfig, y se te seguirá facturando el uso de la CMEK.
Limitaciones de Cloud KMS en Gemini Enterprise
Las siguientes limitaciones se aplican a las claves de CMEK (Cloud KMS) en Gemini Enterprise:
- Las claves que ya se aplicaron a una app o a un conector de datos no se pueden cambiar, aunque se pueden rotar las versiones de las claves.
- Los datos del usuario final son una excepción a la limitación anterior. A diferencia de las apps y los conectores de datos, que conservan la clave con la que se crearon, los datos del usuario final siempre siguen la CmekConfig predeterminada actual. Para obtener más información, consulta Datos del usuario final y la configuración predeterminada de Cloud KMS.
- La protección con CMEK con Gemini Enterprise no está integrada en la búsqueda de Cloud Asset Inventory.
- Debes usar apps o almacenes de datos multirregionales de EE.UU. o la UE (no globales). Para obtener más información sobre las multirregiones y la residencia de datos, incluidos los límites asociados con el uso de ubicaciones no globales, consulta ubicaciones.
Si necesitas registrar más de una clave para un proyecto, comunícate con tu equipo de cuentas de Google para solicitar un aumento de la cuota para las configuraciones de CMEK y proporciona una justificación de por qué necesitas más de una clave.
Se aplican las siguientes limitaciones a EKM o HSM con CMEK:
Tu cuota de EKM y HSM para las llamadas de encriptación y desencriptación debe tener al menos 1,000 QPM de margen. Para saber cómo consultar tus cuotas, consulta Cómo consultar tus cuotas de Cloud KMS.
Si se usa EKM, se debe poder acceder a la clave durante más del 90% de cualquier período de más de 30 segundos. Si la clave no está disponible durante este período, puede afectar negativamente la indexación y la actualización de la búsqueda.
Si hay problemas de facturación, problemas persistentes de falta de cuota o problemas persistentes de inaccesibilidad durante más de 12 horas, el servicio desactiva automáticamente el CmekConfig asociado con la clave del EKM o HSM.
- Las apps o los conectores de datos creados antes de que se registre una clave en el proyecto no se pueden proteger con la clave.
- En el caso de las apps con varios conectores de datos, si un conector de datos usa una configuración de CMEK, todos los demás conectores de datos también deben usar la misma configuración de CMEK.
Los conectores de origen no cumplen con las CMEK, excepto los conectores de datos y apps de "importación única" y "periódicos" para BigQuery y Cloud Storage.
Para Gemini Notebook Enterprise, se aplican restricciones adicionales de Cloud KMS. Consulta Limitaciones de Cloud KMS en Gemini Notebook Enterprise.
- Puedes usar Terraform para configurar la CMEK para Gemini Enterprise. Consulta google_discovery_engine_cmek_config.
Antes de comenzar
Asegúrate de cumplir con los siguientes requisitos previos:
Crea una clave simétrica multirregional de Cloud KMS. Consulta Crea un llavero de claves y Crea una clave en la documentación de Cloud KMS.
Establece el período de rotación en Nunca (rotación manual).
En Ubicación, selecciona Multirregión y, luego, europe o us en el menú desplegable.
Si usas conectores de terceros, crea tres claves simétricas de Cloud KMS de una sola región. De lo contrario, es opcional.
Establece el período de rotación en Nunca (rotación manual).
En Ubicación, selecciona Región.
Selecciona las regiones únicas en el menú desplegable de ubicación de la siguiente tabla. Debes tener las tres claves contigo cuando registres tus claves de Cloud KMS para conectores de terceros.
us single-regionseurope single-regionsus-east1europe-west1us-central1europe-west4us-west1europe-north1
Se otorgó el rol de IAM de encriptador/desencriptador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) en la clave al agente de servicio de Discovery Engine. La cuenta del agente de servicio tiene una dirección de correo electrónico con el siguiente formato:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Para obtener instrucciones generales sobre cómo agregar un rol a un agente de servicio, consulta Otorga o revoca un solo rol.Se otorgó el rol de IAM de encriptador/desencriptador de CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) en la clave al agente de servicio de Cloud Storage. Si no se otorga este rol, la importación de datos para las apps y los conectores de datos protegidos por CMEK fallará porque Discovery Engine no puede crear el bucket y el directorio temporales protegidos por CMEK que se requieren para la importación.No crees ninguna app ni conector de datos que quieras administrar con tu clave hasta que hayas completado las instrucciones de registro de claves que se indican en esta página.
- Establece tu clave como predeterminada antes de que los usuarios finales comiencen a usar Gemini Enterprise. Los datos del usuario final que se crean antes de que se establezca el valor predeterminado no se migran a la clave. Para obtener más información, consulta Datos del usuario final y la configuración predeterminada de Cloud KMS.
Registra tu clave de Cloud KMS
Para encriptar datos con CMEK, debes registrar tu clave multirregional. De manera opcional, si tus datos necesitan claves de una sola región (por ejemplo, cuando usas conectores de terceros), también debes registrar tus claves de una sola región.
Registra tu clave de Cloud KMS multirregional
Antes de comenzar
Asegúrate de que se den las siguientes condiciones:
- La región aún no está protegida por una clave. El siguiente procedimiento falla si ya se registró una clave para la región a través del comando de REST. Para determinar si hay una clave activa en Gemini Enterprise para una ubicación, consulta Visualiza las claves de Cloud KMS.
- Tienes el rol de administrador de Gemini Enterprise (
roles/discoveryengine.agentspaceAdmin).
Procedimiento
REST
Para registrar tu propia clave de Gemini Enterprise, sigue estos pasos:
Llama al método
UpdateCmekConfigcon la clave que deseas registrar.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Reemplaza lo siguiente:
KMS_PROJECT_ID: Es el ID del proyecto que contiene la clave. El número de proyecto no funcionará.KMS_LOCATION: Es la multirregión de tu clave:usoeurope.KEY_RING: Es el nombre del llavero de claves que contiene la clave.KEY_NAME: el nombre de la clave.PROJECT_ID: Es el ID de tu proyecto que contiene la app o el conector de datos.LOCATION: Es la multirregión de tu app o conector de datos:usoeu.CMEK_CONFIG_ID: Establece un ID único para el recurso CmekConfig, por ejemplo,default_cmek_config.SET_DEFAULT: Se establece entruepara usar la clave como la clave predeterminada para las apps y los conectores de datos posteriores que se creen en la multirregión.
-
Verifica que tu clave esté lista para usarse antes de crear apps o conectores de datos. Una clave registrada no puede proteger los recursos hasta que esté lista. Por lo general, el registro de una clave tarda unos minutos. Consulta Verifica que tu clave de Cloud KMS esté lista para usarse.
Para realizar un seguimiento de la operación de registro, puedes registrar el valor
nameque muestra el método y seguir las instrucciones de Obtén detalles sobre una operación de larga duración.Una vez que la clave esté lista, las apps y los conectores de datos nuevos de esa multirregión estarán protegidos por la clave. Para obtener información general sobre cómo crear apps, consulta Acerca de las apps y los almacenes de datos.
-
Crea la app. Para obtener instrucciones, consulta Crea una app y Acerca de las apps y los almacenes de datos.
Console
Procedimiento
Para registrar tu propia clave de Gemini Enterprise, sigue estos pasos:
En la consola de Google Cloud , ve a la página Gemini Enterprise.
Haz clic en Configuración y selecciona la pestaña CMEK.
Haz clic en Agregar clave para la ubicación us o eu.
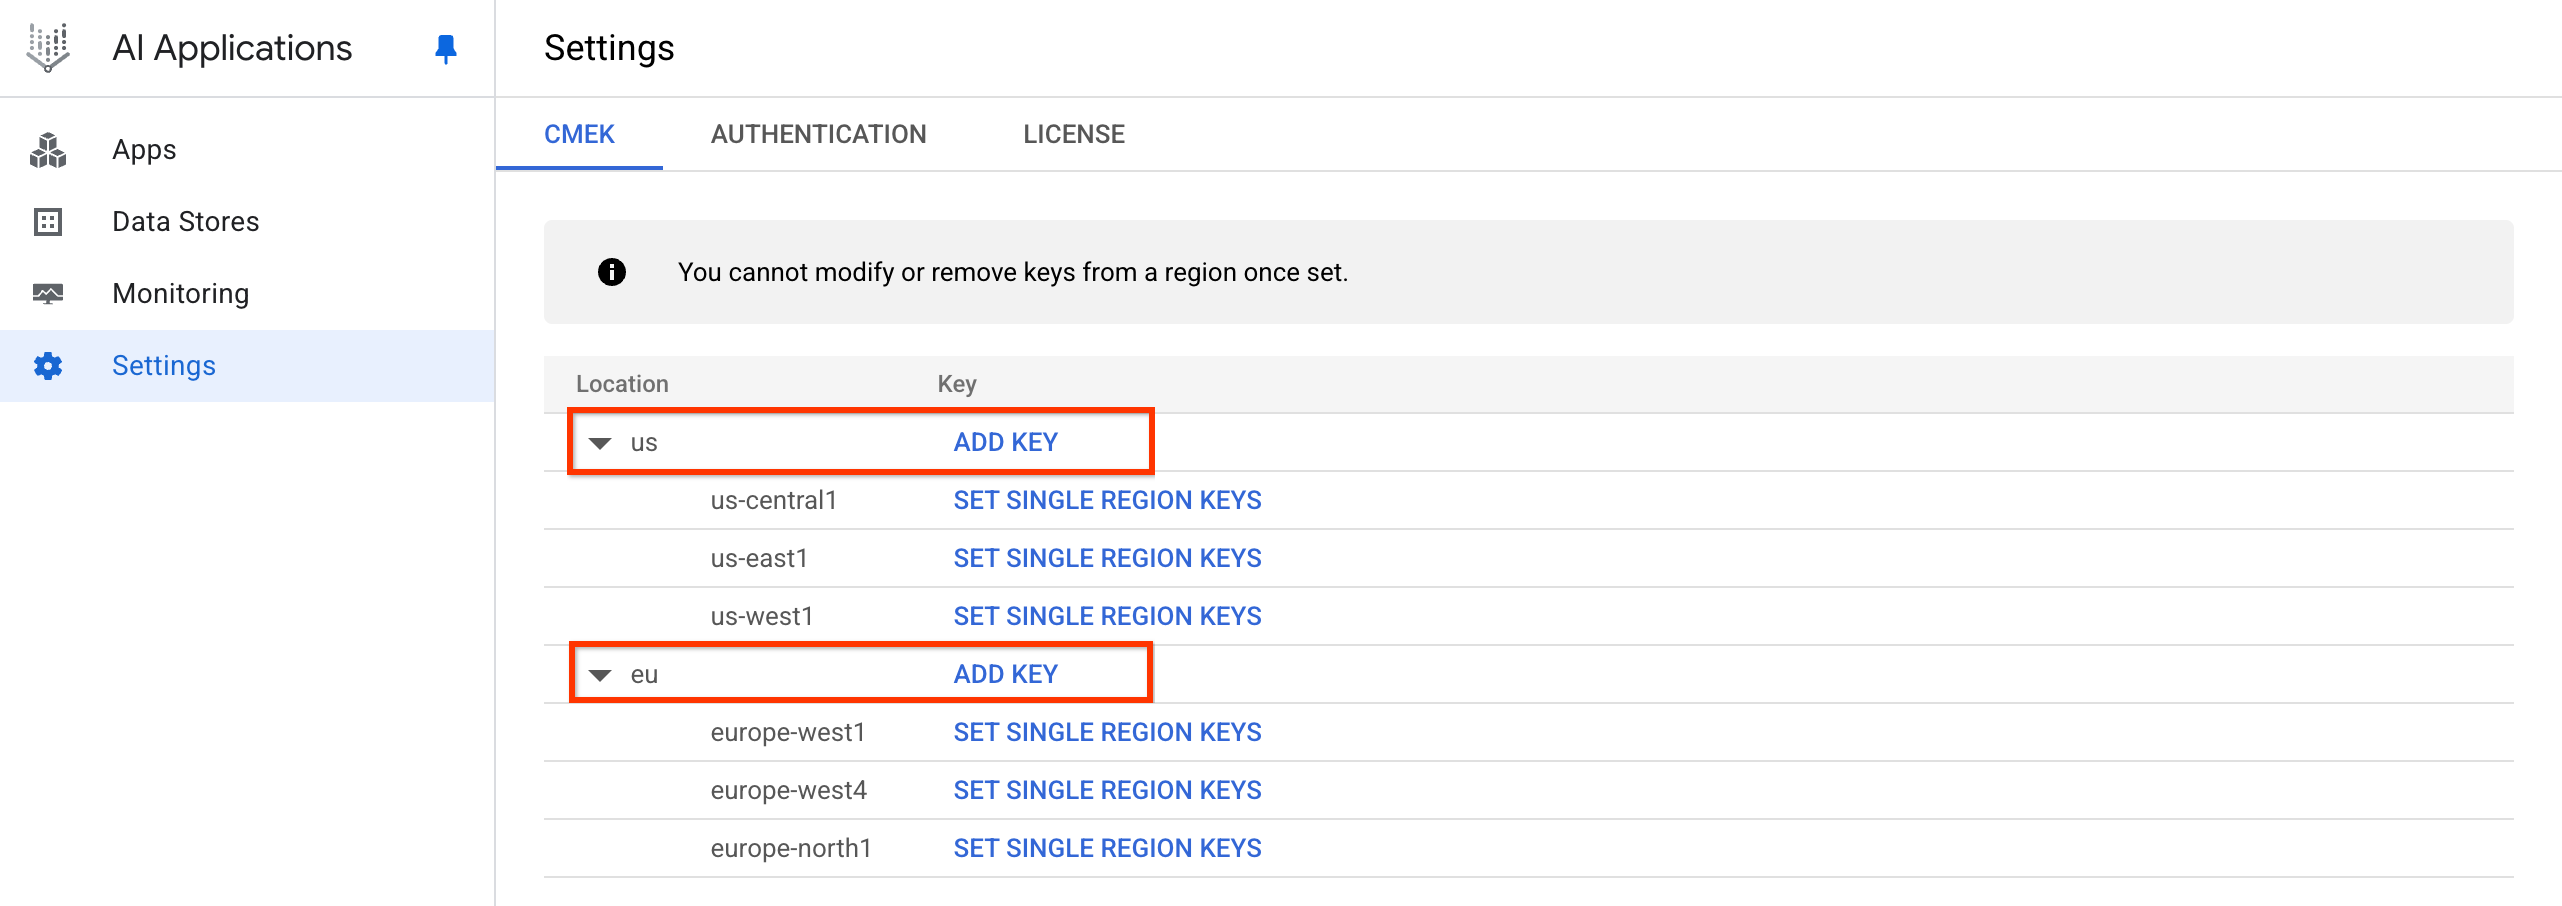
Haz clic en Agregar clave. Haz clic en el menú desplegable Selecciona una clave de Cloud KMS y elige la clave.
Si la clave está en otro proyecto, haz clic en Cambiar proyecto, haz clic en el nombre de tu proyecto, escribe el nombre de la clave que creaste y selecciona la clave.
Si conoces el nombre del recurso de la clave, haz clic en Ingresar manualmente, pega el nombre del recurso de la clave y haz clic en Guardar.
Haz clic en Aceptar > Guardar.
-
Verifica que tu clave esté lista para usar antes de crear apps o conectores de datos. Una clave registrada no puede proteger los recursos hasta que esté lista. Consulta Verifica que tu clave de Cloud KMS esté lista para usarse.
-
Crea la app. Para obtener instrucciones, consulta Crea una app y Acerca de las apps y los almacenes de datos.
Esto registra tu clave y crea un CmekResource llamado default_cmek_config.
Los datos transferidos pueden tardar varias horas en aparecer en los resultados de la búsqueda.
Registra claves de Cloud KMS de una sola región para conectores de terceros
REST
Para registrar tu propia clave de Gemini Enterprise, sigue estos pasos:
Llama al método
UpdateCmekConfigcon la clave que deseas registrar.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Reemplaza lo siguiente:
KMS_PROJECT_ID: Es el ID del proyecto que contiene la clave. El número de proyecto no funcionará.KMS_LOCATION: Es la multirregión de tu clave:usoeurope.KEY_RING: Es el nombre del llavero de claves que contiene la clave.KEY_NAME: el nombre de la clave.PROJECT_ID: Es el ID de tu proyecto que contiene la app o el conector de datos.LOCATION: Es la multirregión de tu app o conector de datos:usoeu.CMEK_CONFIG_ID: Establece un ID único para el recurso CmekConfig, por ejemplo,default_cmek_config.SET_DEFAULT: Se establece entruepara usar la clave como la clave predeterminada para las apps y los conectores de datos posteriores que se creen en la multirregión.
Opcional: Registra el valor de
nameque muestra el método y sigue las instrucciones en Cómo obtener detalles sobre una operación de larga duración para ver cuándo se completa la operación.Por lo general, el registro de una clave tarda unos minutos.
Una vez que se complete la operación, la clave protegerá las apps y los conectores de datos nuevos en esa multirregión. Para obtener información general sobre cómo crear apps, consulta Acerca de las apps y los almacenes de datos.
Si usas conectores de terceros y deseas proteger tus datos de terceros con tu propia clave, crea tres claves adicionales de una sola región de la siguiente manera:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-d '{
  "kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME",
  "singleRegionKeys": [ \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_1/keyRings/KEY_RING_1/cryptoKeys/KEY_NAME_1"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_2/keyRings/KEY_RING_2/cryptoKeys/KEY_NAME_2"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_3/keyRings/KEY_RING_3/cryptoKeys/KEY_NAME_3"} \
  ] \
}' \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"
Reemplaza lo siguiente:
KMS_PROJECT_ID: Es el ID del proyecto que contiene la clave. El número de proyecto no funcionará.Establece los valores de
REGION:REGION_1: Para la ubicacióneu, establece este valor eneurope-west1, y para la ubicaciónus, establécelo enus-east1.REGION_2: Para la ubicacióneu, configura este parámetro eneurope-west4y, para la ubicaciónus, configúralo enus-central1.REGION_3: Para la ubicacióneu, establece este valor eneurope-north1, y para la ubicaciónus, establécelo enus-west1.
KEY_RING: Es el nombre del llavero de claves que contiene la clave.KEY_NAME: Es el nombre de la clave multirregional.LOCATION: Es la multirregión de tu app o conector de datos:usoeu.PROJECT_ID: Es el ID de tu proyecto que contiene la app o el conector de datos.CMEK_CONFIG_ID: Se establece en el ID del recurso CmekConfig. Usa el mismo valor que en el paso 1, por ejemplo,default_cmek_config.SET_DEFAULT: Se establece entruepara usar la clave como la clave predeterminada para las apps y los conectores de datos posteriores que se creen en la multirregión.
-
Verifica que tu clave esté lista para usar antes de crear apps o conectores de datos. Una clave registrada no puede proteger recursos hasta que esté lista. Consulta Verifica que tu clave de Cloud KMS esté lista para usarse.
-
Crea la app. Para obtener instrucciones, consulta Cómo crear una app y Acerca de las apps y los almacenes de datos.
Console
Antes de comenzar
Asegúrate de que las regiones no estén protegidas por claves. El siguiente procedimiento falla si ya se registró una clave para la región a través del comando de REST.
Para determinar si hay una clave activa para una ubicación, consulta Visualiza claves de Cloud KMS.
Procedimiento
Para registrar tu propia clave cuando usas conectores de terceros de Gemini Enterprise, sigue estos pasos:
En la consola de Google Cloud , ve a la página Gemini Enterprise.
Haz clic en Configuración y selecciona la pestaña CMEK.
Haz clic en Agregar clave para la ubicación de EE.UU. o la UE.
Haz clic en Agregar clave. Haz clic en el menú desplegable Selecciona una clave de Cloud KMS y elige la clave.
Si la clave está en un proyecto diferente, haz clic en Cambiar proyecto, haz clic en el nombre de tu proyecto, escribe el nombre de la clave que creaste y selecciónala.
Si conoces el nombre del recurso de la clave, haz clic en Ingresar manualmente, pega el nombre del recurso de la clave y haz clic en Guardar.
Haz clic en Aceptar > Guardar.
Esto registra tu clave y crea un CmekResource llamado
default_cmek_config.
Si conectarás una fuente de datos de terceros, haz clic en Establecer claves de una sola región.
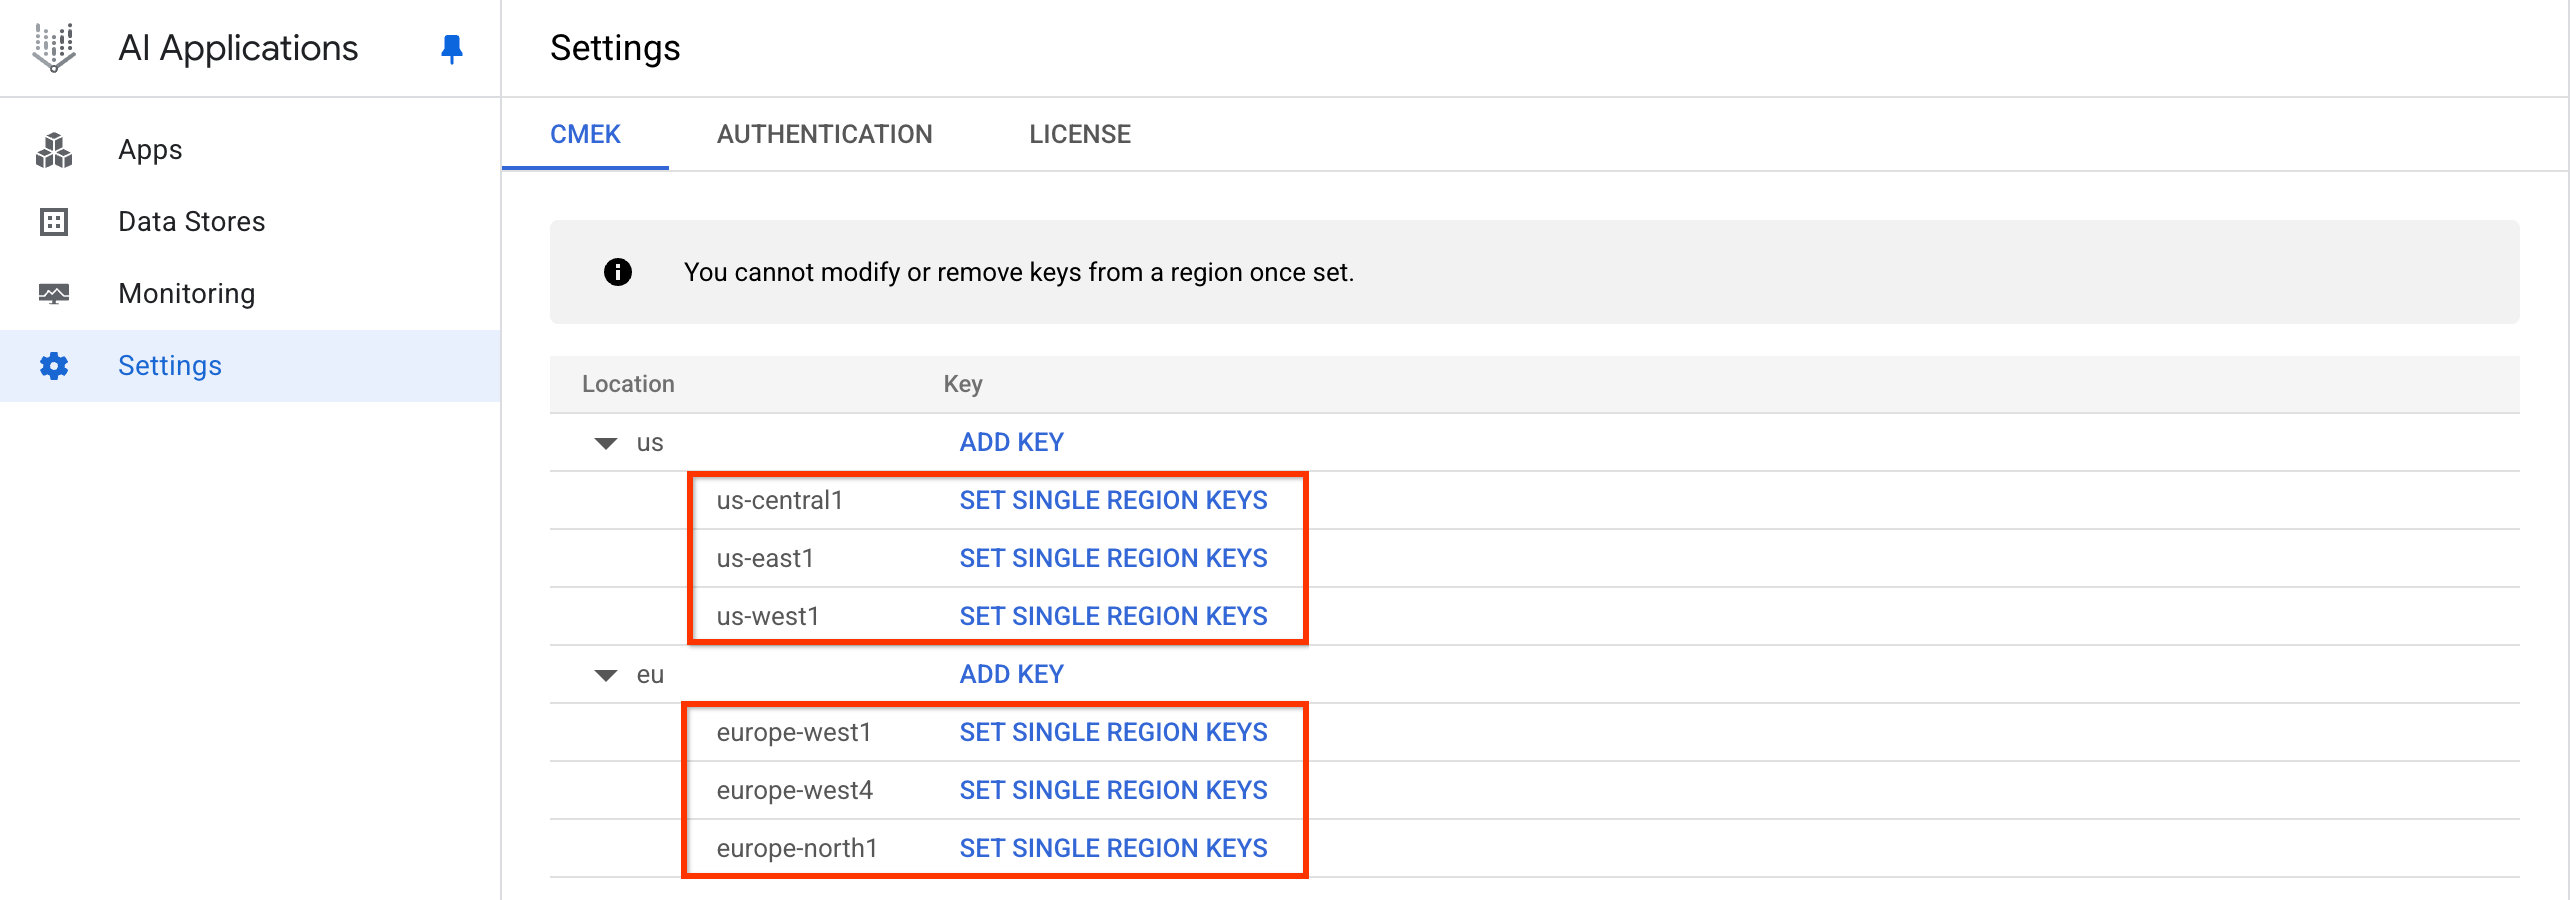
Haz clic en Establecer claves de una sola región. Haz clic en el menú desplegable Selecciona una clave de Cloud KMS y elige la clave para cada región.
Si la clave está en un proyecto diferente, haz clic en Cambiar proyecto, haz clic en el nombre de tu proyecto, escribe el nombre de la clave que creaste y selecciónala.
Si conoces el nombre del recurso de la clave, haz clic en Ingresar manualmente, pega el nombre del recurso de la clave y haz clic en Guardar.
Haz clic en Guardar.
Esto registra tus claves de una sola región en el CmekResource llamado
default_cmek_config.
-
Verifica que tu clave esté lista para usar antes de crear apps o conectores de datos. Una clave registrada no puede proteger los recursos hasta que esté lista. Consulta Verifica que tu clave de Cloud KMS esté lista para usarse.
-
Crea la app. Para obtener instrucciones, consulta Crea una app y Acerca de las apps y los almacenes de datos.
Los datos transferidos pueden tardar varias horas en aparecer en los resultados de la búsqueda.
Cómo ver las claves de Cloud KMS
Para ver una clave registrada para Gemini Enterprise, realiza una de las siguientes acciones:
Si tienes el nombre del recurso CmekConfig, llama al método
GetCmekConfig:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu app o conector de datos:usoeu.PROJECT_ID: Es el ID del proyecto que contiene los datos.CMEK_CONFIG_ID: Es el ID del recurso CmekConfig. Si registraste tu clave con la consola, el ID esdefault_cmek_config.
A continuación, se muestra un ejemplo de llamada y respuesta de curl:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
  "name":
  "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
  "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
  "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
  "state": "ACTIVE",
  "isDefault": true,
  "lastRotationTimestampMicros": "1788220800000000"
}
Si no tienes el nombre del recurso CmekConfig, llama al método
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu app o conector de datos:usoeu.PROJECT_ID: Es el ID del proyecto que contiene los datos.
Un ejemplo de llamada y respuesta de curl se ve de la siguiente manera:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs"

{
  "cmek_configs": [
    {
      "name":
      "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
      "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
      "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
      "state": "ACTIVE",
      "isDefault": true,
      "lastRotationTimestampMicros": "1788220800000000"
    }
  ]
}
Verifica que tu clave de Cloud KMS esté lista para usarse
Después de registrar una clave, debes verificar que esté lista para usarse antes de que pueda proteger recursos:
Visualiza tus claves de Cloud KMS registradas. Consulta Visualiza las claves de Cloud KMS.
Revisa el resultado del comando. CmekConfig está listo para usarse si todos los valores siguientes están en el resultado:
"state": "ACTIVE""isDefault": true
Si es
"isDefault": true, la clave se aplica automáticamente para proteger las apps y los conectores de datos nuevos.
También puedes verificar que se haya establecido una configuración de CMEK predeterminada (es decir,
"isDefault": true) con la consola de Google Cloud :
En la consola de Google Cloud , ve a la página Gemini Enterprise.
Haz clic en Configuración y selecciona la pestaña CMEK.
Verifica que el estado de configuración de tu ubicación muestre la clave registrada.
Anula la configuración predeterminada de Cloud KMS
Si anulas la configuración predeterminada, se detiene la protección automática de las apps y los conectores de datos nuevos con la clave, y se quita la protección de CMEK de los datos de los usuarios finales. Las apps y los conectores de datos existentes conservan la clave con la que se crearon.
Para anular la configuración predeterminada, llama al método UpdateCmekConfig con set_default configurado como false:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=false"
Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu app o conector de datos:usoeu.PROJECT_ID: Es el ID de tu proyecto que contiene la app o el conector de datos.CMEK_CONFIG_ID: Es el ID del recurso CmekConfig. Si registraste tu clave con la consola, el ID esdefault_cmek_config.
Si anulas la configuración predeterminada, no se borrará la CmekConfig ni tu clave, y el uso de Cloud KMS continuará. Para dejar de usar Cloud KMS, cancela el registro de tu clave.
Anula el registro de tu clave de Cloud KMS
Para anular el registro de tu clave en Gemini Enterprise, sigue estos pasos:
Llama al método
DeleteCmekConfigcon el nombre del recurso CmekConfig que deseas anular el registro.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu app o conector de datos:usoeu.PROJECT_ID: Es el ID del proyecto que contiene el conector de datos o la app.CMEK_CONFIG_ID: Es el ID del recurso CmekConfig. Si registraste tu clave con la consola, el ID esdefault_cmek_config.
A continuación, se muestra un ejemplo de llamada y respuesta de curl:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
Opcional: Registra el valor
nameque devuelve el método y sigue las instrucciones que se indican en Obtén detalles sobre una operación de larga duración para ver cuándo se completa la operación.Borrar un CmekConfig es una operación de larga duración que puede tardar hasta un par de días en completarse. Esto se debe a que los recursos encriptados subyacentes se desaprovisionan por completo antes de que se quite el CmekConfig.
Si los datos del usuario final aún están protegidos por CmekConfig, la solicitud falla con un
error FAILED_PRECONDITION similar al siguiente:
The default user store is currently protected by this CmekConfig. Please unset
the default CmekConfig (UpdateCmekConfig with set_default set to false) before
trying to delete the CmekConfig.
Para resolver este error, desactiva la configuración predeterminada de Cloud KMS y, luego, vuelve a intentar la solicitud de eliminación. Si se anula la configuración predeterminada, se quita la protección de CMEK de los datos del usuario final. Para obtener más información, consulta Datos del usuario final y la configuración predeterminada de Cloud KMS.
Verifica que una app o un conector de datos estén protegidos por una clave
Las apps y los conectores de datos que se creen después de que se registre tu clave estarán protegidos por ella. Si quieres confirmar que tu clave protege una app o un conector de datos en particular, sigue estos pasos:
Verifica con la consola de Google Cloud
Para verificar si una app está protegida por una clave, haz lo siguiente:
En la consola de Google Cloud , ve a la página Gemini Enterprise.
Haz clic en Apps y selecciona tu app.
Haz clic en Seguridad y busca la sección Configuración de CMEK.
Verifica que el campo Clave de KMS muestre tu clave registrada.
Para verificar si un conector de datos está protegido por una clave, haz lo siguiente:
En la consola de Google Cloud , ve a la página Gemini Enterprise.
Haz clic en Almacenes de datos y selecciona tu conector de datos.
Verifica que el campo Clave de KMS muestre la clave registrada.
Verifica con la CLI o la API
Para verificar un almacén de datos, haz lo siguiente:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/dataStores/DATA_STORE_ID"
Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu proyecto:usoeu.PROJECT_ID: Es el ID de tu proyecto que contiene la app o el conector de datos.DATA_STORE_ID: Es el ID del almacén de datos asociado con tu app o conector de datos.
Una llamada de ejemplo de curl se ve de la siguiente manera:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/dataStores/my-data-store-1"
Para verificar una app, sigue estos pasos:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/ENGINE_ID"
Reemplaza lo siguiente:
LOCATION: Es la multirregión de tu proyecto:usoeu.PROJECT_ID: Es el ID del proyecto que contiene la app.ENGINE_ID: Es el ID de tu app.
Una llamada de ejemplo de curl se ve de la siguiente manera:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/engines/my-app"
Revisa el resultado del comando: Si el campo
cmekConfigestá en el resultado y el campokmsKeymuestra la clave que registraste, la app o el conector de datos están protegidos por la clave.Una respuesta de ejemplo para un almacén de datos se ve de la siguiente manera:
{
 "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1",
 "displayName": "my-data-store-1",
 "industryVertical": "GENERIC",
 "createTime": "2023-09-05T21:20:21.520552Z",
 "solutionTypes": [
   "SOLUTION_TYPE_SEARCH"
 ],
 "defaultSchemaId": "default_schema",
 "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
A continuación, se muestra un ejemplo de respuesta para una app:
{
  "name": "projects/969795412903/locations/us/collections/default_collection/engines/my-app",
  "displayName": "my-app",
  "dataStoreIds": [
    "my-data-store-1"
  ],
  "solutionType": "SOLUTION_TYPE_SEARCH",
  "searchEngineConfig": {
    "searchTier": "SEARCH_TIER_STANDARD"
  },
  "industryVertical": "GENERIC",
  "appType": "APP_TYPE_INTRANET",
  "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
Otros datos protegidos por la clave de Cloud KMS
Además de los datos de las apps y los conectores de datos, tus claves pueden proteger otros tipos de información principal que pertenece a la app y que conserva Gemini Enterprise, como los datos de sesión que se generan durante la búsqueda con seguimientos. Este tipo de información principal está protegida por CMEK si las apps y los conectores de datos también lo están.
Si bien no puedes ejecutar un comando específico para verificar que las sesiones estén protegidas, puedes verificar si la app está protegida. Ejecuta el comando Verifica que una app o un conector de datos estén protegidos por una clave para que la app vea la clave en el recurso cmekConfig. De esta manera, sabrás que los datos de la sesión están protegidos.
Datos del usuario final y la configuración predeterminada de Cloud KMS
Gemini Enterprise almacena datos sobre tus usuarios finales, como su configuración de personalización, sus preferencias de IU y las credenciales que autorizan tus conectores de datos en su nombre. Gemini Enterprise aprovisiona este almacenamiento para tu proyecto automáticamente. No lo creas ni lo borras, y no puedes asignarle una clave directamente.
En cambio, los datos del usuario final están protegidos por cualquier CmekConfig que sea la predeterminada para la ubicación. Por lo tanto, su protección cambia cuando cambia la configuración predeterminada:
| Acción | Efecto en los datos del usuario final |
|---|---|
Estableciste un CmekConfig como predeterminado (set_default=true) |
Los datos del usuario final están protegidos por esa clave. |
| Estableciste un CmekConfig diferente como predeterminado | Los datos del usuario final están protegidos por la nueva clave. Los datos que se almacenan con la clave anterior no se migran y se vuelven inaccesibles. |
Anulaste la configuración predeterminada (set_default=false) |
Los datos del usuario final ya no están protegidos por CMEK y vuelven a Google-owned and Google-managed encryption key. Los datos que se almacenan con la clave anterior no se migran y se vuelven inaccesibles. |
Debido a que los datos del usuario final siguen la CmekConfig predeterminada, no puedes borrar una CmekConfig mientras aún protege los datos del usuario final. Para borrarla, primero desconfigura la configuración predeterminada de Cloud KMS. Para obtener más información, consulta Cómo anular el registro de tu clave de Cloud KMS.
Rota las claves de Cloud KMS
No puedes cambiar la clave que protege una app o un conector de datos existentes, pero puedes rotar esa clave a una versión nueva. Cuando creas una versión nueva de una clave registrada y la estableces como la versión principal, Gemini Enterprise detecta el cambio y vuelve a encriptar tus datos con la nueva versión de la clave de forma automática. No es necesario que llames a un método de Gemini Enterprise para iniciar una rotación.
Para obtener información general sobre la rotación de claves, consulta Rotación de claves en la guía de Cloud KMS.
Importante: No rotes las claves en las apps ni en los conectores de datos asociados con las recomendaciones ni con ninguna app que necesite estadísticas, y no rotes las claves de una sola región que se usan para los conectores de terceros. Consulta Limitaciones de Cloud KMS en Gemini Enterprise.
Para rotar una clave, sigue estos pasos:
Crea una versión de clave nueva y conviértela en la versión principal. Para obtener instrucciones, consulta Cómo rotar una clave en la guía de Cloud KMS.
Deja habilitada la versión de clave anterior. El reencriptado comienza automáticamente después de que Gemini Enterprise detecta la nueva versión principal.
Confirma que Gemini Enterprise detectó la nueva versión de la clave. Para ver tu CmekConfig, consulta Visualiza las claves de Cloud KMS. Verifica los siguientes campos en el resultado:
kmsKeyVersionmuestra la nueva versión de la clave.stateesACTIVE.lastRotationTimestampMicrosmuestra cuándo comenzó la rotación.
Mantén habilitada la versión de clave anterior durante al menos 30 días después de que
kmsKeyVersionmuestre la nueva versión de clave.Inhabilita la versión anterior de la clave y asegúrate de que todo funcione como antes. Consulta Habilita e inhabilita versiones de claves en la guía de Cloud KMS.
Cuando tengas la certeza de que la inhabilitación de la versión de clave anterior no causó problemas, destrúyela. Consulta Destruye y restablece versiones de claves en la guía de Cloud KMS.
Si se inhabilita o revoca una clave de Cloud KMS
Si una clave está inhabilitada o se revocan los permisos de la clave, la app o el conector de datos dejan de transferir datos y de entregar datos en un plazo de 15 minutos. Puedes volver a habilitar tu clave en un plazo de 30 días para reanudar las operaciones antes de que venza la configuración de CMEK y se borren de forma permanente los datos asociados. Sin embargo, volver a habilitar una clave o restablecer los permisos lleva mucho tiempo. La app o el conector de datos pueden tardar hasta 24 horas en reanudar la publicación de datos.
Por lo tanto, no inhabilites una clave, a menos que sea necesario. Habilitar o inhabilitar una clave en un conector de datos o una app es una operación que lleva mucho tiempo. Por ejemplo, cambiar de forma repetida una clave entre inhabilitada y habilitada significa que la app o el conector de datos tardarán mucho tiempo en alcanzar un estado protegido. Inhabilitar una clave y volver a habilitarla inmediatamente después podría generar días de tiempo de inactividad, ya que la clave primero se inhabilita desde la app o el conector de datos y, luego, se vuelve a habilitar.
Soluciona problemas: Error de proyectos de claves de KMS no encontrados
Síntoma: Cuando intentas crear una app o un conector de datos con una clave de KMS, recibes un error similar al siguiente:
KMS key projects/[...] not found for location: [...] and project number: [...]
Problema: Este mensaje de error puede ser engañoso. No significa necesariamente que la clave no exista. En cambio, podría indicar que la clave del KMS no se registró para usarla con Gemini Enterprise en la ubicación especificada.
Solución: Para resolver este problema, registra tu clave siguiendo los pasos que se indican en Registra tu clave de Cloud KMS. Una vez que se complete el registro, podrás crear apps o conectores de datos protegidos por esa clave.