


בדף הזה מוסבר איך לעבוד עם רשתות משנה של שרתי proxy בלבד, שמשמשות מאזני עומסים שמבוססים על Envoy. תת-רשת של שרת proxy בלבד מספקת מאגר של כתובות IP ששמורות באופן בלעדי לשרתי proxy של Envoy, שמשמשים את מאזני העומסים של Google Cloud . אי אפשר להשתמש בו למטרות אחרות.
שרתי ה-proxy סוגרים את החיבורים הנכנסים, ואז בודקים לאן כל בקשה צריכה להגיע על סמך מפת URL, הזיקה לסשן (session affinity) של השירות לקצה העורפי, מצב האיזון של כל קבוצת שרתי עורפיים (backend instance) או קבוצת נקודות קצה ברשת האינטרנט (NEG) וגורמים נוספים.
הלקוח מתחבר לכתובת ה-IP וליציאה של כלל ההעברה של מאזן העומסים.
כל שרת proxy מאזין לכתובת ה-IP וליציאה שצוינו בכלל ההעברה של מאזן העומסים התואם. אחד משרתי ה-proxy מקבל ומסיים את החיבור לרשת של הלקוח.
שרת ה-proxy יוצר חיבור למכונה הווירטלית או לנקודת הקצה המתאימה בקצה העורפי ב-NEG, כפי שנקבע על ידי מפת URL והשירותים לקצה העורפי של מאזן העומסים.
לכל אחד מהפרוקסי של מאזן העומסים מוקצית כתובת IP פנימית. לחבילות שנשלחות משרת proxy למכונה וירטואלית או לנקודת קצה בקצה העורפי יש כתובת IP של מקור מרשת המשנה של שרתי proxy בלבד.
אי אפשר להשתמש בתת-הרשת לשרתי proxy בלבד למטרה אחרת. כתובת ה-IP של כלל ההעברה של מאזן העומסים לא מגיעה מתת-הרשת של שרת ה-proxy בלבד. בנוסף, כתובות ה-IP של המכונות הווירטואליות ונקודות הקצה של ה-backend לא מגיעות מרשת המשנה proxy-only.
מאזני עומסים ומוצרים נתמכים
במוצרים של Cloud Load Balancing ו-Secure Web Proxy שמבוססים על Envoy, נדרשות רשתות משנה שמשמשות רק לשרתי proxy:
תת-רשת של שרת proxy בלבד עם המטרה
GLOBAL_MANAGED_PROXY: ברשת VPC ובאזור נתונים, רק תת-רשת אחת של שרת proxy בלבד עם המטרהGLOBAL_MANAGED_PROXYיכולה להיות פעילה בכל שלב. רשת המשנה הפעילה של שרתי proxy בלבד מפעילה את כל המוצרים הבאים:
תת-רשת של שרת proxy בלבד עם המטרה
REGIONAL_MANAGED_PROXY: ברשת VPC ובאזור נתונים, רק תת-רשת אחת של שרת proxy בלבד עם המטרהREGIONAL_MANAGED_PROXYיכולה להיות פעילה בכל שלב. רשת המשנה הפעילה של שרתי proxy בלבד מפעילה את כל המוצרים הבאים:
איך תת-רשתות של שרתי proxy בלבד משתלבות בארכיטקטורה של מאזן העומסים
בתרשים הבא מוצגים המשאבים של Google Cloud שנדרשים למאזן עומסים פנימי אזורי של אפליקציות (ALB).
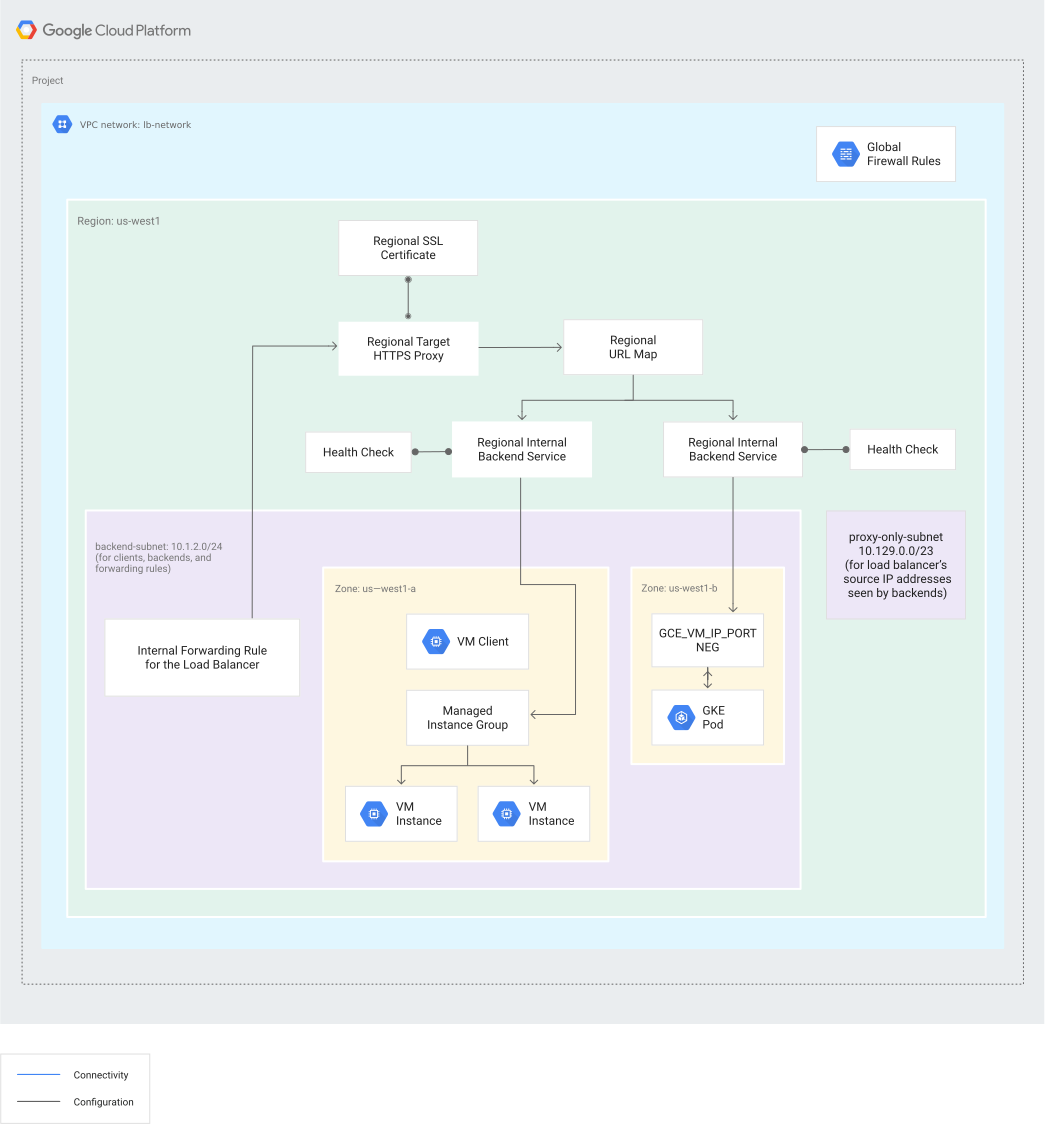
כפי שמוצג בתרשימים, פריסה של מאזן עומסים שמבוסס על Envoy דורשת לפחות שתי רשתות משנה:
- המכונות הווירטואליות ונקודות הקצה של הבק-אנד של מאזן העומסים משתמשות ברשת משנה אחת, שטווח כתובות ה-IP הראשי שלה הוא
10.1.2.0/24(בדוגמה הזו). תת-הרשת הזו היא לא תת-רשת של שרת proxy בלבד. אפשר להשתמש בכמה רשתות משנה ל-VMs ולנקודות הקצה של הקצה העורפי, אם רשתות המשנה נמצאות באותו אזור של מאזן העומסים. במאזני עומסים פנימיים של אפליקציות (ALB), כתובת ה-IP של מאזן העומסים שמשויכת לכלל ההעברה יכולה להיות גם בתת-הרשת הזו (אבל לא חייבת להיות). - רשת המשנה לשרתי proxy בלבד היא
10.129.0.0/23(בדוגמה הזו).
תכנון הגודל של רשת המשנה לשרתי proxy בלבד
תת-רשת של שרת proxy בלבד צריכה לספק 64 כתובות IP או יותר. היא מתאימה לקידומת שמכילה עד /26 תווים. מומלץ להתחיל עם רשת משנה של שרתי proxy בלבד עם קידומת /23 (512 כתובות של שרתי proxy בלבד) ולשנות את הגודל בהתאם לשינויים בצרכים של התנועה.
שרתי ה-proxy מוקצים ברמת ה-VPC, ולא ברמת מאזן העומסים. בכל אזור ברשת VPC שבו אתם משתמשים במאזני עומסים מבוססי-Envoy, אתם צריכים ליצור רשת משנה אחת של שרתי proxy בלבד. אם פורסים כמה מאזני עומסים באותו אזור ובאותה רשת VPC, הם חולקים את אותה רשת משנה של שרתי proxy בלבד לאיזון עומסים. במאזני עומסים שמבוססים על Envoy, מספר שרתי ה-proxy שזמינים לטיפול בתנועה משתנה באופן אוטומטי בהתאם לצורכי התנועה.
מספר שרתי ה-proxy שמוקצים למאזן העומסים מחושב על סמך הקיבולת שנמדדה ונדרשת כדי לטפל בתנועה שלכם במשך 10 דקות. במהלך התקופה הזו, אנחנו בודקים מה הערך הגבוה יותר מבין:
מספר שרתי ה-Proxy שנדרשים כדי לשרת את צורכי רוחב הפס של התנועה שלכם. כל מופע של שרת proxy יכול לטפל בעד 18MB לשנייה. אנחנו עוקבים אחרי רוחב הפס הכולל שנדרש ומחלקים את הסכום הכולל ברוחב הפס שמופע של שרת proxy יכול לתמוך בו.
מספר שרתי ה-Proxy שנדרשים כדי לטפל בחיבורים ובבקשות. אנחנו סופרים את סך כל המשאבים הבאים ומחלקים כל ערך בכמות שמופע proxy יכול לטפל בה:
- 600 (HTTP) או 150 (HTTPS) חיבורים חדשים לשנייה
- 3,000 חיבורים פעילים
1,400 בקשות לשנייה
מופע של שרת proxy יכול לטפל ב-1,400 בקשות לשנייה אם Cloud Logging מושבת. אם מפעילים את הרישום ביומן, מכונת ה-proxy יכולה לטפל בפחות בקשות לשנייה. לדוגמה: רישום ביומן של 100% מהבקשות מקטין את קיבולת הטיפול בבקשות של שרת ה-proxy ל-700 בקשות לשנייה. אפשר להגדיר ב-Logging דגימה של אחוז קטן יותר מתעבורת הנתונים. כך תוכלו לענות על צורכי הניטור שלכם תוך שליטה בעלויות.
כל שרת proxy נוסף כרוך בחיוב שעתי נוסף. בקטע חיוב על מכונות proxy שבמסמכי התיעוד בנושא תמחור של איזון עומסים ב-Cloud מוסבר איך מתבצע החיוב על רשתות משנה של שרתי proxy בלבד.
מאזני עומסים מבוססי-Envoy ושרתי proxy של Envoy ב-Secure Web Proxy
כשמגדירים גם מאזן עומסים מבוסס-Envoy וגם Secure Web Proxy באותו VPC, חשוב לשים לב לנקודות הבאות:
גם מאזן העומסים שמבוסס על Envoy וגם Secure Web Proxy משתמשים בכתובות IP מאותו Proxy-only subnet.
כדי לעמוד בדרישות של כתובות ה-IP בשני השירותים, כדאי להשתמש בתת-רשת גדולה יותר של שרתי proxy בלבד, כמו תת-רשת
/22. כך אפשר לוודא שיש מספיק מרחב כתובות לשתי ההגדרות.מומלץ לעקוב אחרי הקיבולת של שרת ה-proxy כדי לראות כמה כתובות IP נמצאות בשימוש. כך אפשר למנוע את מיצוי רשת המשנה של שרתי ה-proxy בלבד, מה שעלול לשבש את השירותים.
יצירת רשתות משנה מסוג proxy-only
בהתאם לדרישות של מאזן העומסים ושל הקצה העורפי, אתם יכולים ליצור את רשת המשנה שמשמשת רק לשרתי proxy עם פרוטוקול יחיד (IPV4_ONLY) או עם שני פרוטוקולים (IPV4_IPV6).
-
IPV4_ONLY: צריך להשתמש ברשת משנה עם מחסנית אחת (single-stack) שכוללת שרתי proxy בלבד, כשמאזן העומסים צריך לסיים תנועת IPv4. -
IPV4_IPV6: צריך להשתמש בתת-רשת של שרת proxy בלבד עם שני סוגי כתובות IP כשמאזן העומסים צריך לסיים תנועת IPv4 או IPv6. כדי לתמוך בכלל העברה של IPv6, תת-הרשת של שרת ה-Proxy בלבד צריכה להיות בפריסת רשת דואלית.
אתם צריכים ליצור רשתות משנה של שרתי proxy בלבד למאזני עומסים שמבוססים על Envoy, גם אם הרשת שלכם היא במצב אוטומטי וגם אם היא במצב מותאם אישית. התהליך ליצירת רשת משנה מסוג proxy-only זהה בעיקרון ליצירה של כל רשת משנה, אבל עם כמה דגלים נוספים.
בתת-רשת של שרת proxy בלבד, צריך להגדיר את --purpose לערך REGIONAL_MANAGED_PROXY או GLOBAL_MANAGED_PROXY, בהתאם למאזן העומסים.
אי אפשר להשתמש בתת-רשת קיימת בתור תת-רשת לשרתי proxy בלבד. חובה ליצור תת-רשת חדשה בכל אזור שיש בו מאזן עומסים מבוסס-Envoy.
הסיבה לכך היא, בין השאר, שהפקודה subnets update לא מאפשרת לשנות את השדה --purpose של רשת המשנה.
לפני שיוצרים כללי העברה למאזני העומסים האזוריים, צריך ליצור תת-רשת של שרתי proxy בלבד לשימוש על ידי שרתי ה-proxy של מאזני העומסים. אם תנסו להגדיר מאזן עומסים בלי ליצור קודם רשת משנה של שרתי proxy בלבד לאזור, תהליך היצירה של מאזן העומסים ייכשל.
יצירת רשת משנה מסוג proxy-only ב-IPV4-ONLY
כדי להגדיר רשת משנה של שרת proxy בלבד ב-IPV4-ONLY, מבצעים את השלבים הבאים:
המסוף
- במסוף Google Cloud , נכנסים לדף רשתות VPC.
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שרוצים להוסיף לה רשת משנה של שרתי proxy בלבד.
- לוחצים על Add subnet.
- מזינים שם.
- בוחרים Region.
- מגדירים את Purpose לאחת מהאפשרויות הבאות:
- למאזני עומסים אזוריים: Regional Managed Proxy
- למאזני עומסים בכמה אזורים: Cross-region Managed Proxy
- מזינים טווח כתובות IP.
- לוחצים על הוספה.
gcloud
הפקודה gcloud compute networks subnets create יוצרת רשת משנה של שרתי proxy בלבד.
gcloud compute networks subnets create SUBNET_NAME \
    --purpose=SUBNET_PURPOSE \
    --role=ACTIVE \
    --region=REGION \
    --network=VPC_NETWORK_NAME \
    --range=CIDR_RANGE
מחליפים את מה שכתוב בשדות הבאים:
-
SUBNET_NAME: השם של רשת המשנה לשרתי proxy בלבד. -
SUBNET_PURPOSE: מטרת רשת המשנה. מגדירים את הערךכ-REGIONAL_MANAGED_PROXYאו כ-GLOBAL_MANAGED_PROXY, בהתאם למאזן העומסים. -
REGION: האזור של רשת המשנה שמשמשת רק לשרתי proxy. -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשת המשנה. -
CIDR_RANGE: טווח כתובות ה-IP הראשי של רשת המשנה. חובה להשתמש במסכה של רשת משנה באורך של עד26, כדי שלפחות 64 כתובות IP יהיו זמינות לשרתי proxy באזור. האורך המומלץ של מסכה של רשת משנה הוא/23.
יצירת רשת משנה בשני פרוטוקולים לשרתי proxy בלבד
במאזני עומסים של אפליקציות (ALB) ובמאזני עומסי רשת בשרת proxy, שהם אזוריים פנימיים, אזוריים חיצוניים וחוצי-אזורים, אתם יכולים להגדיר את רשת המשנה proxy-only כך שתתמוך בתעבורת נתונים ב-dual-stack (IPv4 ו-IPv6).
יוצרים רשת VPC במצב מותאם אישית עם רשת משנה בשני פרוטוקולים. חשוב לוודא ש:
- רשת ה-VPC צריכה להשתמש במצב של רשת משנה בהתאמה אישית,
--subnet-mode custom. - צריך להפעיל IPv6 פנימי ברשת באמצעות הדגל
--enable-ula-internal-ipv6.
- רשת ה-VPC צריכה להשתמש במצב של רשת משנה בהתאמה אישית,
יוצרים רשת משנה בשני פרוטוקולים לשרתי proxy בלבד:
gcloud compute networks subnets create NEW_PROXY_ONLY_SUBNET_NAME \
   --purpose=SUBNET_PURPOSE \
   --role=ACTIVE \
   --region=REGION \
   --network=VPC_NETWORK_NAME \
   --range=NEW_PROXY_ONLY_SUBNET_RANGE \
   --stack-type=IPV4_IPV6
מחליפים את מה שכתוב בשדות הבאים:
-
NEW_PROXY_ONLY_SUBNET_NAME: השם של רשת המשנה לשרתי proxy בלבד. -
SUBNET_PURPOSE: מטרת רשת המשנה. מגדירים את הערךכ-REGIONAL_MANAGED_PROXYאו כ-GLOBAL_MANAGED_PROXY, בהתאם למאזן העומסים. -
REGION: האזור של רשת המשנה שמשמשת רק לשרתי proxy. -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשת המשנה. -
NEW_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של תת-הרשת, בסימון CIDR. לדוגמה,10.1.2.0/24. אי אפשר לציין טווח כתובות IPv6. הטווח מוקצה באופן אוטומטי מטווח ה-ULA (כתובת מקומית ייחודית) של הרשת.
-
הגדרת כללים לחומת האש של הקצה העורפי
דוגמה להגדרה מלאה מופיעה במאמר הגדרת רשת משנה לשרתי proxy בלבד.
צריך להגדיר כלל של חומת אש כדי שהשרתים העורפיים יקבלו חיבורים מתת-הרשת של שרת ה-proxy בלבד. דוגמה מלאה להגדרה, כולל הגדרת כלל חומת אש, מופיעה במאמרים הבאים:
- הגדרת מאזן עומסים חיצוני אזורי של אפליקציות (ALB)
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות (ALB)
- הגדרת מאזן עומסי רשת אזורי פנימי בשרת proxy
- הגדרת מאזן עומסי רשת אזורי חיצוני בשרת proxy
- הגדרת מאזן עומסים פנימי של אפליקציות (ALB) בכמה אזורים
- הגדרת מאזן עומסי רשת פנימי לשרת proxy בכמה אזורים
זמינות ה-Proxy
לפעמים באזורים של Google Cloud אין מספיק קיבולת של שרתי proxy למאזן עומסים חדש. במקרה כזה, כשיוצרים את מאזן העומסים, מופיעה במסוף Google Cloud הודעת אזהרה לגבי הזמינות של שרת ה-proxy. כדי לפתור את הבעיה, אתם יכולים לבצע אחת מהפעולות הבאות:
- בוחרים אזור אחר למאזן העומסים. זו יכולה להיות אפשרות מעשית אם יש לכם שרתי בק-אנד באזור אחר.
- בוחרים רשת VPC שכבר הוקצתה לה רשת משנה לשרתי proxy בלבד.
- צריך להמתין עד שהבעיה תיפתר.
שינוי הגודל או טווח הכתובות של רשת משנה לשרתי proxy בלבד
כשהתנועה שמטופלת על ידי מאזן העומסים גדלה, יכול להיות שתצטרכו להגדיל את הגודל של רשת המשנה של שרתי ה-proxy בלבד כדי לאפשר למספר גדול יותר של שרתי proxy של Envoy להפעיל את מאזני העומסים.
אי אפשר להרחיב את טווח כתובות ה-IPv4 הראשי של רשת משנה מסוג proxy-only באותו אופן שבו מרחיבים את טווח כתובות ה-IPv4 הראשי של רשת משנה רגילה (באמצעות הפקודה expand-ip-range). במקום זאת, צריך להחליף את רשת המשנה proxy-only ברשת משנה חדשה. תהליך ההחלפה פועל כך:
יוצרים רשת משנה חדשה לשרתי proxy בלבד, באותו אזור ורשת VPC כמו רשת המשנה הקיימת (המקורית) לשרתי proxy בלבד. כשיוצרים את רשת המשנה החדשה הזו, צריך להגדיר את
roleל-BACKUP. (לכל מטרה של רשת משנה proxy-only, Google Cloud מאפשרת לרשת משנה אחת מסוגACTIVEולרשת משנה אחת מסוגBACKUPלהתקיים באזור נתון וברשת VPC נתונה).משנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שרלוונטיים לקצוות העורפיים, כדי לאפשר חיבורים מטווח הכתובות הראשי של IPv4 גם של תת-הרשת המקורית וגם של תת-הרשת החדשה של שרת proxy בלבד.
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-
ACTIVEומציינים תקופת ניקוז כדי לאפשר לחיבורים בין הקצוות העורפיים לבין שרתי ה-proxy של Envoy בתת-הרשת המקורית של שרת proxy בלבד להסתיים. (Google Cloud מגדיר באופן אוטומטי את התפקיד של רשת המשנה המקורית לשרתי proxy בלבד ל-BACKUPכשמגדירים את התפקיד של רשת המשנה החדשה לשרתי proxy בלבד ל-ACTIVE).עוקבים אחרי הסטטוס של רשת המשנה המקורית לשרתי proxy בלבד (מידע נוסף על מעקב זמין בכרטיסייה gcloud). כשהסטטוס של רשת המשנה הוא
READY, היא לא בשימוש יותר, בתנאי שהתפקיד שלה הואBACKUP. בשלב הזה, אתם יכולים לשנות את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) כדי לאפשר חיבורים רק מטווח כתובות ה-IPv4 הראשי של תת-הרשת החדשה של שרת ה-proxy בלבד, ולמחוק את תת-הרשת המקורית של שרת ה-proxy בלבד.
המסוף
יוצרים את רשת המשנה החדשה של שרתי proxy בלבד באותו אזור ורשת VPC, ומציינים טווח כתובות IPv4 ראשי שמתאים לצרכים שלכם. מגדירים את התפקיד של רשת המשנה החדשה לשרתי proxy בלבד כגיבוי.
- במסוף Google Cloud , נכנסים לדף רשתות VPC.
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שרוצים להוסיף לה רשת משנה של שרתי proxy בלבד.
- לוחצים על Add subnet.
- מזינים שם.
- בוחרים Region.
- מגדירים את Purpose לאחת מהאפשרויות הבאות:
- למאזני עומסים אזוריים: Regional Managed Proxy
- למאזני עומסים בכמה אזורים: Cross-region Managed Proxy
- בשדה Role, בוחרים באפשרות Backup.
- מזינים טווח כתובות IP.
- לוחצים על הוספה.
- במסוף Google Cloud , נכנסים לדף רשתות VPC.
מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות של ה-backend, כך שיכללו את טווחי כתובות ה-IPv4 הראשיות של תת-הרשתות המקוריות והחדשות של שרת proxy בלבד.
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד כפעיל, ומציינים זמן קצוב לניקוז כדי לאפשר את סיום החיבורים בין ה-backends לבין תת-הרשת המקורית של שרת proxy בלבד.כשמגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד כפעיל, Google Cloud מגדיר באופן אוטומטי את התפקיד של תת-הרשת המקורית של שרת proxy בלבד כגיבוי.
- במסוף Google Cloud , נכנסים לדף רשתות VPC.
כניסה לדף VPC networks - לוחצים על השם של רשת ה-VPC המשותפת שרוצים לשנות.
- בקטע Reserved proxy-only subnets for load balancing, מאתרים את רשת המשנה לגיבוי שיצרתם בשלב הקודם.
- לוחצים על הפעלה.
- מציינים זמן קצוב לניקוז (אופציונלי).
- לוחצים על Activate the subnet.
- במסוף Google Cloud , נכנסים לדף רשתות VPC.
אחרי הזמן להשלמת תהליך (connection draining), או אחרי שאתם בטוחים שהחיבורים למכונות ה-VM או לנקודות הקצה של ה-backend לא מגיעים משרתי proxy ברשת המשנה המקורית של שרתי proxy בלבד, אתם יכולים:
- מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות העורפיות, כך שיכללו את טווח כתובות ה-IPv4 הראשי של תת-הרשת החדשה של שרת proxy בלבד.
- מוחקים את רשת המשנה המקורית של שרתי ה-Proxy בלבד.
gcloud
כך מחליפים רשת משנה קיימת של שרתי proxy בלבד ברשת משנה חדשה של שרתי proxy בלבד: בכל השלבים הבאים:
-
ORIGINAL_PROXY_ONLY_SUBNET_NAME: השם של רשת המשנה הקיימת שמשמשת רק כשרת proxy -
ORIGINAL_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של תת-הרשת הקיימת לשרתי proxy בלבד, בפורמט CIDR. זהו טווח הכתובות שבחרתם קודם. -
NEW_PROXY_ONLY_SUBNET_NAME: השם של תת-הרשת החדשה לשרתי proxy בלבד -
NEW_PROXY_ONLY_SUBNET_RANGE: טווח כתובות ה-IPv4 הראשי של רשת המשנה החדשה לשרתי proxy בלבד, בפורמט CIDR. בוחרים טווח כתובות IPv4 שמתאים לצרכים שלכם. -
PROXY_ONLY_SUBNET_FIREWALL_RULE: השם של כלל חומת אש מסוג VPC שמאפשר תעבורת נתונים נכנסת (ingress) מתת-רשתות של שרת proxy בלבד -
REGION: האזור שמכיל את רשתות המשנה המקוריות והחדשות של שרתי proxy בלבד -
VPC_NETWORK_NAME: השם של רשת ה-VPC שמכילה את רשתות המשנה המקוריות והחדשות של שרתי ה-Proxy בלבד
יוצרים רשת משנה חדשה של שרתי proxy בלבד באותו אזור ורשת VPC, באמצעות הפקודה gcloud compute networks subnets create עם הדגל
--role=BACKUP.gcloud compute networks subnets create NEW_PROXY_ONLY_SUBNET_NAME \ --purpose=SUBNET_PURPOSE \ --role=BACKUP \ --region=REGION \ --network=VPC_NETWORK_NAME \ --range=NEW_PROXY_ONLY_SUBNET_RANGE
מחליפים את מה שכתוב בשדות הבאים:
-
SUBNET_PURPOSE:REGIONAL_MANAGED_PROXYאוGLOBAL_MANAGED_PROXY, בהתאם למאזן העומסים שצריך להשתמש ברשת המשנה של שרתי ה-proxy בלבד. מידע נוסף מופיע במאמר מאזני עומסים נתמכים.
-
מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות של ה-backend, כך שיכללו את טווחי כתובות ה-IPv4 הראשיות של תת-הרשתות המקוריות והחדשות של שרת proxy בלבד.
gcloud compute firewall-rules update PROXY_ONLY_SUBNET_FIREWALL_RULE \
  --source-ranges=ORIGINAL_PROXY_ONLY_SUBNET_RANGE,NEW_PROXY_ONLY_SUBNET_RANGE
מגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-
ACTIVE, ומציינים זמן קצוב לניקוז (--drain-timeout) כדי לאפשר לחיבורים בין ה-backends לבין תת-הרשת המקורית של שרת proxy בלבד להסתיים. Google Cloud מגדיר באופן אוטומטי את התפקיד של תת-הרשת המקורית של שרת proxy בלבד ל-BACKUPכשמגדירים את התפקיד של תת-הרשת החדשה של שרת proxy בלבד ל-ACTIVE.כדי לנתק מיד את החיבורים בין הקצוות העורפיים לבין שרתי ה-proxy של Envoy ברשת המשנה המקורית לשרתי proxy בלבד, מגדירים את
--drain-timeoutל-0s.gcloud compute networks subnets update NEW_PROXY_ONLY_SUBNET_NAME \ --region=REGION \ --role=ACTIVE \ --drain-timeout=CONNECTION_DRAINING_TIMEOUT
מחליפים את מה שכתוב בשדות הבאים:
-
CONNECTION_DRAINING_TIMEOUT: משך הזמן, בשניות, שבו החיבורים הקיימים בין הקצוות העורפיים לבין שרתי ה-Proxy של Envoy בתת-הרשת המקורית של שרתי ה-Proxy בלבד יכולים להסתיים.
-
כדי לעקוב אחרי הסטטוס של רשת המשנה המקורית שמשמשת כשרת proxy בלבד, משתמשים בפקודה gcloud compute networks subnets describe.
gcloud compute networks subnets describe ORIGINAL_PROXY_ONLY_SUBNET_NAME \
   --region=REGION
מחכים עד שהניקוז יסתיים. במהלך הניקוז, הסטטוס של רשת המשנה המקורית לשרתי proxy בלבד הוא
DRAINING. יכול להיות שתצטרכו להריץ את הפקודהdescribeכמה פעמים לפני שהסטטוס של רשת המשנה המקורית של שרתי proxy בלבד ישתנה ל-READY.אחרי ש
READYאת רשת המשנה המקורית לשרתי proxy בלבד עם התפקידBACKUP, לא משתמשים יותר ברשת המשנה. מעדכנים את כללי חומת האש שמאפשרים תעבורת נתונים נכנסת (ingress) שחלים על נקודות הקצה או על המכונות הווירטואליות העורפיות, כך שיכללו את טווח כתובות ה-IPv4 הראשי של תת-הרשת החדשה של שרת ה-proxy בלבד.gcloud compute firewall-rules update PROXY_ONLY_SUBNET_FIREWALL_RULE \ --source-ranges=NEW_PROXY_ONLY_SUBNET_RANGE
מוחקים את רשת המשנה המקורית לשרתי proxy בלבד.
gcloud compute networks subnets delete ORIGINAL_PROXY_ONLY_SUBNET_NAME \
  --region=REGION
העברת המטרה של רשת משנה לשרתי proxy בלבד
אם יצרתם בעבר תת-רשת proxy-only עם --purpose=INTERNAL_HTTPS_LOAD_BALANCER, תצטרכו להעביר את מטרת תת-הרשת ל-REGIONAL_MANAGED_PROXY כדי שתוכלו ליצור מאזני עומסים אחרים שמבוססים על Envoy באותו אזור של רשת ה-VPC.
המסוף
אם אתם משתמשים במסוף Google Cloud כדי ליצור את מאזן העומסים, תתבקשו להעביר את המטרה של רשת משנה מסוג proxy-only שנוצרה בעבר מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY בזמן יצירת מאזן העומסים.
gcloud
כדי לשנות את המטרה של רשת משנה קיימת לשרתי proxy בלבד מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY, משתמשים בפקודה הבאה:
gcloud compute networks subnets update PROXY_ONLY_SUBNET \
    --purpose=REGIONAL_MANAGED_PROXY \
    --region=REGION
העברת המטרה של רשת משנה לשרתי proxy בלבד מ---purpose=INTERNAL_HTTPS_LOAD_BALANCER ל-REGIONAL_MANAGED_PROXY לא גורמת לזמן השבתה. השינוי ייכנס לתוקף כמעט באופן מיידי.
מחיקת רשת משנה לשרת proxy בלבד
כשמוחקים רשת משנה מסוג proxy-only, טווח כתובות ה-IP הראשי שלה משתחרר ואפשר להשתמש בו למטרה אחרת.כשמתקבלת בקשה למחיקת רשת משנה מסוג proxy-only, Google Cloud אוכף את הכללים הבאים:
אי אפשר למחוק רשת משנה פעילה של שרתי proxy בלבד אם יש לפחות מאזן עומסים אזורי אחד באותו אזור ורשת VPC.
אי אפשר למחוק תת-רשת פעילה של שרתי proxy בלבד אם יש תת-רשת לגיבוי של שרתי proxy בלבד באותו אזור ובאותה רשת VPC.
אם תנסו למחוק רשת משנה פעילה מסוג proxy-only לפני שתמחקו את הגיבוי, תופיע הודעת השגיאה הבאה: "Invalid resource usage: Cannot delete ACTIVE subnetwork because a BACKUP subnetwork exists".
בפועל, הכללים האלה משפיעים באופן הבא:
אם לא מוגדר מאזן עומסים אזורי באזור וברשת VPC מסוימים, אפשר למחוק את רשתות המשנה של שרתי ה-proxy בלבד באותו אזור. אם קיימת רשת משנה לגיבוי של שרתי proxy בלבד, צריך למחוק אותה לפני שמוחקים את רשת המשנה הפעילה של שרתי proxy בלבד.
אם יש לכם לפחות מאזן עומסים אזורי אחד שמוגדר באזור וברשת VPC מסוימים, אתם לא יכולים למחוק את רשת המשנה הפעילה של שרתי proxy בלבד. עם זאת, אתם יכולים לקדם רשת משנה של שרתי proxy בלבד לגיבוי לתפקיד הפעיל, מה שיוריד באופן אוטומטי את רשת המשנה של שרתי proxy בלבד שהייתה פעילה קודם לכן לתפקיד הגיבוי. אחרי שהחיבורים יתרוקנו, תוכלו למחוק את רשת המשנה לשרתי proxy בלבד שמשמשת לגיבוי (שהייתה פעילה קודם).
מידע נוסף זמין במאמר מחיקת רשתות משנה במסמכי התיעוד של רשת VPC.
מגבלות
המגבלות הבאות חלות על רשתות משנה של שרתי proxy בלבד:
אי אפשר ליצור רשת משנה לשרתי proxy בלבד עם סוג מחסנית
IPV6_ONLYלאף מאזן עומסים. במאזני עומסים חיצוניים אזוריים, סוג המחסנית של רשת המשנה לשרתי proxy בלבד יכול להיותIPV4_ONLYאוIPV4_IPV6(מחסנית כפולה) כדי לתמוך בתנועת IPv6. עם זאת, במאזני עומסים פנימיים אזוריים ובמאזני עומסים פנימיים חוצי-אזורים, צריך להשתמש בסוג המקבץIPV4_IPV6.אי אפשר להשתמש גם ברשת משנה מסוג
INTERNAL_HTTPS_LOAD_BALANCERוגם ברשת משנה מסוגREGIONAL_MANAGED_PROXYבאותה רשת ובאותו אזור, בדיוק כמו שאי אפשר להשתמש בשני שרתי proxy מסוגREGIONAL_MANAGED_PROXYאו בשני שרתי proxy מסוגINTERNAL_HTTPS_LOAD_BALANCER.בכל אזור בכל רשת VPC, אפשר ליצור רק רשת משנה אחת פעילה ורשת משנה אחת לגיבוי שהן proxy-only.
אי אפשר ליצור תת-רשת לגיבוי של שרת proxy בלבד, אלא אם כבר יצרתם תת-רשת פעילה של שרת proxy בלבד באותו אזור ורשת.
כדי לשנות את התפקיד של רשת משנה לשרתי proxy בלבד מגיבוי לפעיל, צריך לעדכן את רשת המשנה. כשעושים את זה, Google Cloud משנה באופן אוטומטי את רשת המשנה הפעילה הקודמת לשרתי proxy בלבד לגיבוי. אי אפשר להגדיר במפורש את התפקיד של רשת משנה לשרתי proxy בלבד כגיבוי על ידי עדכון שלה.
במהלך תקופת זמן להשלמת תהליך (connection draining) של רשת משנה לשרתי proxy בלבד (
--drain-timeout), אי אפשר לשנות את התפקיד של רשת משנה לשרתי proxy בלבד מגיבוי לפעיל.רשתות משנה של שרתי proxy בלבד לא תומכות ב-VPC Flow Logs.
המאמרים הבאים
- הגדרת מאזן עומסים אזורי חיצוני של אפליקציות (ALB) עם קבוצות של מכונות VM לקצה העורפי
- הגדרת מאזן עומסים חיצוני אזורי של אפליקציות (ALB) בסביבת VPC משותף
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות (ALB) עם קבוצות של מכונות VM לקצה העורפי
- הגדרת מאזן עומסים פנימי אזורי של אפליקציות או מאזן עומסים פנימי חוצה-אזורים של אפליקציות בסביבת VPC משותף
- הגדרת מאזן עומסי רשת אזורי פנימי לשרת proxy עם קבוצות של מכונות וירטואליות כ-backend
- הגדרת מאזן עומסי רשת אזורי חיצוני בשרת proxy עם קבוצות של מכונות וירטואליות בקצה העורפי
- הגדרה של מאזן עומסי רשת פנימי לשרת proxy בכמה אזורים עם קבוצות של מכונות וירטואליות בקצה העורפי