


Nesta página, descrevemos como definir e configurar uma configuração de terceiros antes de criar o repositório de dados do ServiceNow.
Pré-requisitos
Para concluir essa configuração, você precisa de um [site do ServiceNow para a instância de desenvolvedor pessoal (PDI, na sigla em inglês)]. Essa instância oferece um ambiente dedicado para configurar o OAuth e as permissões.
- URL da instância: é necessário ter um URL específico para seu ambiente. Por exemplo,
https://your-instance.service-now.com - Credenciais: é preciso ter acesso de administrador à instância.
Criar conta do ServiceNow
Se você ainda não tiver uma conta ou uma PDI, siga estas etapas para configurá-las:
Para criar uma conta do ServiceNow no site do desenvolvedor:
- Acesse o portal do desenvolvedor do ServiceNow e clique em Fazer login.
- Selecione Novo usuário? Receba um ID do ServiceNow.
- Insira suas informações e clique em Sign Up. Use seu e-mail e verifique sua conta usando o link de confirmação enviado para sua caixa de entrada.
Para criar uma instância de desenvolvedor pessoal (PDI, na sigla em inglês):
- Faça login na conta do portal do desenvolvedor do ServiceNow usando suas credenciais da conta.
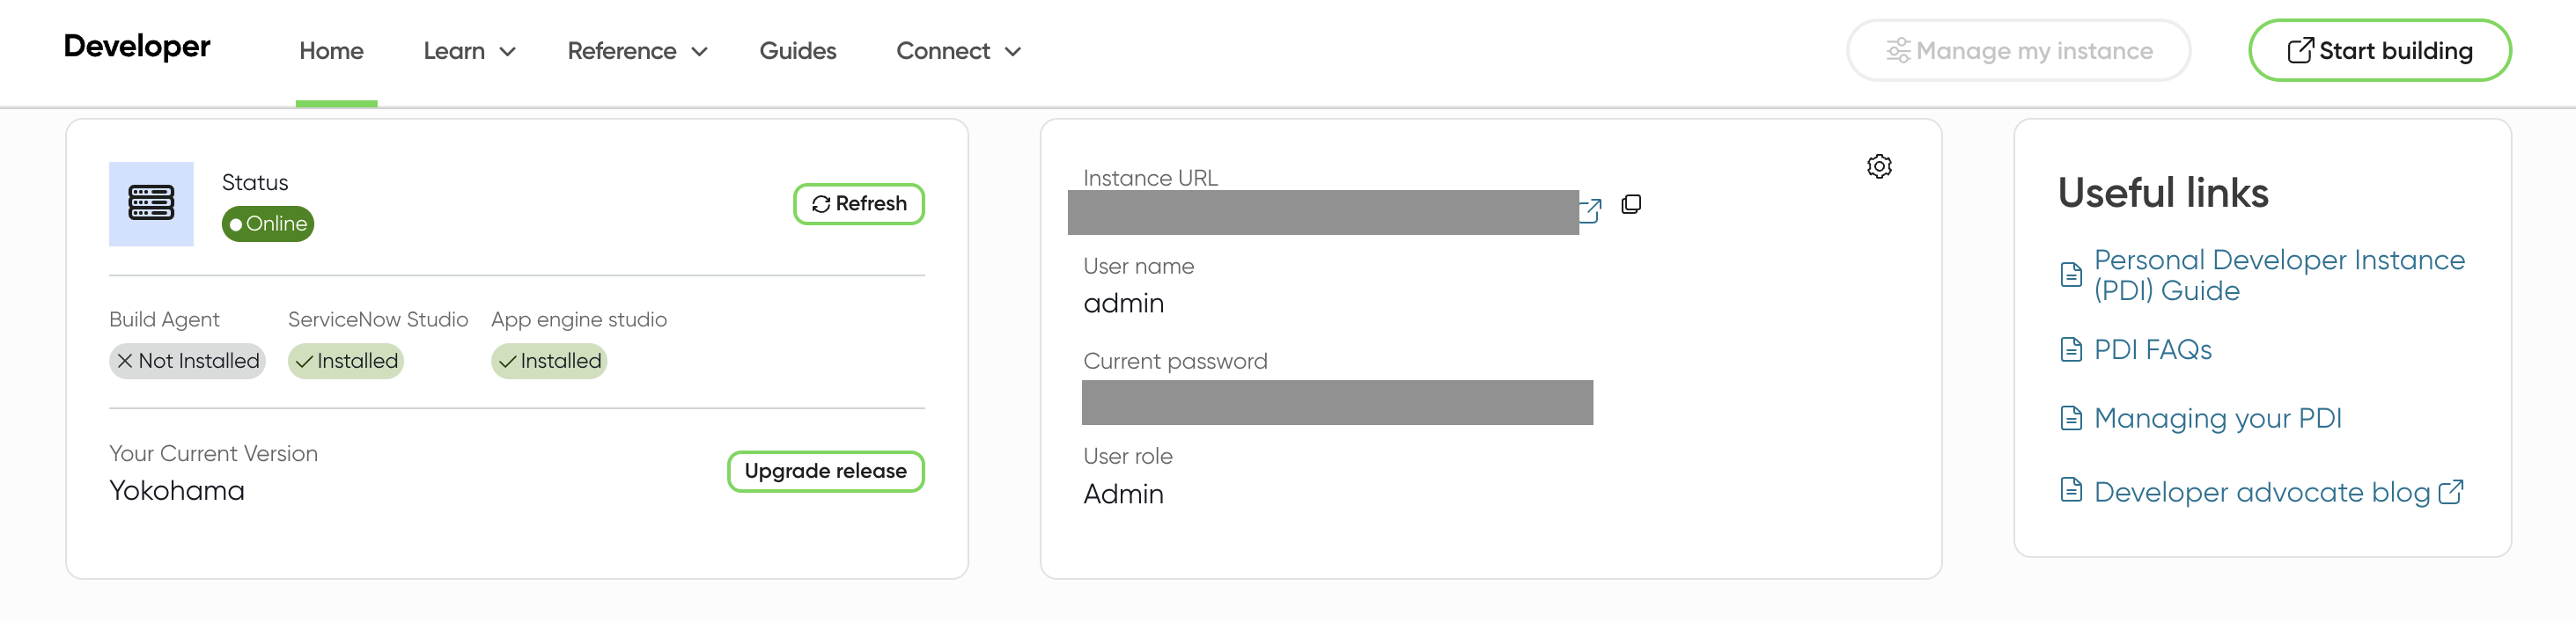
- Depois de fazer login, siga as instruções do portal para Solicitar uma instância. Após o provisionamento, uma caixa de diálogo de confirmação informa: "Sua instância está pronta!".
- Salve suas credenciais: quando a instância estiver pronta, o portal vai fornecer o URL da instância, o nome de usuário do administrador e a senha do administrador. Salve-os para as próximas etapas de configuração.
- Para acessar o novo ambiente, clique no botão Começar a criar no cabeçalho do site para desenvolvedores. Isso abre a instância em uma nova guia.
Configuração
Para conectar o Gemini Enterprise ao ServiceNow, configure um aplicativo OAuth 2.0 na sua instância do ServiceNow. As etapas de configuração dependem do uso de um conector de ingestão ou de um conector federado. Para mais informações sobre as diferenças, consulte Tipos de conector.
Para ver as etapas de configuração do seu conector, selecione-o no menu a seguir:
Configurar o OAuth para o conector federado
Para realizar pesquisas federadas e ações, basta configurar o fluxo de concessão do código de autorização do OAuth. Isso fornece a chave secreta do cliente necessária para a descoberta em tempo real e a execução de tarefas.
Para criar credenciais OAuth para um conector federado:- Acesse Todos > OAuth do sistema > Registro de aplicativos.
- Clique em Novo > Experiência de integração de entrada > Nova integração.
- Preencha os campos obrigatórios:
- Nome da integração: insira um nome exclusivo para a credencial OAuth, como "Ações OAuth do Gemini Enterprise".
- Ativo: marque a caixa de seleção.
- Tipo de permissão de acesso: selecione Código de autorização do OAuth.
- URL de redirecionamento: digite
https://vertexaisearch.cloud.google.com/console/oauth/default_oauth.html,https://vertexaisearch.cloud.google.com/oauth-redirect - Política de acesso à API e ao escopo: verifique se a caixa de seleção Permitir acesso apenas às APIs no escopo selecionado está desmarcada. Além disso, não selecione nenhum Escopo de autenticação. Deixar esse campo em branco garante que a integração tenha um escopo amplo.
- Clique em Enviar para criar a credencial.
- Depois do envio, clique no nome do registro para ver o ID do cliente e revelar a chave secreta do cliente. Salve-os para uso posterior.
Requisitos de acesso à API Table
Para que o LLM busque resultados, os usuários finais precisam ter o papel do sistema (geralmente snc_internal ou um papel REST personalizado) que permite acessar os endpoints de API da Tabela.
| Endpoint | Tabela do ServiceNow | Dados recuperados |
|---|---|---|
/api/now/table/incident |
Incidente | Tickets, atualizações de status e detalhes da resolução. |
/api/now/table/sc_catalog |
Catálogo | Definições e estruturas dos catálogos de serviços disponíveis. |
/api/now/table/sc_cat_item |
Item do catálogo | Produtos ou serviços individuais disponíveis para solicitação. |
/api/now/table/sys_attachment |
Anexo | Metadados de arquivos anexados a registros (nomes de arquivos, tamanhos). |
/api/now/table/kb_knowledge |
Conhecimento | Artigos, procedimentos e guias de solução de problemas publicados. |
Segurança e privacidade de dados: autenticação do usuário final
O conector do ServiceNow usa credenciais de usuário final para realizar consultas usando a API Table. O uso de credenciais de usuário final garante que a experiência de pesquisa mantenha uma paridade de segurança estrita de 1:1 com a interface do ServiceNow.
Modelo de segurança
Quando uma consulta é postada na API Table do ServiceNow, o conector a executa no contexto de segurança do usuário autenticado:
- Paridade de identidade: como o conector usa as credenciais do usuário, o sistema trata a solicitação de API da mesma forma que uma consulta na barra de pesquisa global do ServiceNow.
- ACLs herdadas: o ServiceNow avalia todas as listas de controle de acesso (ACLs) no nível do banco de dados. Se um usuário não tiver permissão de leitura para um registro, a API Table vai retornar um resultado vazio ou um erro 403 para esse registro.
- Aplicação de critérios do usuário: para itens de conhecimento (
kb_knowledge) e catálogo (sc_cat_item), o ServiceNow aplica critérios do usuário. A API filtra automaticamente os itens em que o usuário não atende aos requisitos de "Disponível para".
Configurar o OAuth para o conector de ingestão
Para sincronizar e indexar seus registros usando o conector de ingestão, é preciso criar credenciais OAuth e configurar papéis.
Conseguir credenciais de autenticação
Para criar credenciais do OAuth para um conector de ingestão usando a integração de entrada, é necessário criar dois conjuntos de credenciais:
- Credenciais de ingestão: usa o tipo de permissão de acesso de credenciais de senha do proprietário do recurso OAuth.
- Credenciais de ações: usa o tipo de permissão de acesso do código de autorização do OAuth.
1. Criar credenciais de ingestão
- Faça login na instância do PDI ServiceNow usando suas credenciais de administrador.
- Acesse Todos > OAuth do sistema > Registro de aplicativos.
- Clique em Novo.
- Clique em Nova experiência de integração de entrada > Nova integração > Tipo de permissão de acesso de credencial de senha do proprietário do recurso OAuth.
- Preencha os campos obrigatórios:
- Nome: insira um nome exclusivo.
- Nome do provedor: insira um nome para o provedor.
- Ativo: marque a caixa de seleção.
- Segurança de escopo e API: verifique se a caixa de seleção Permitir acesso apenas às APIs no escopo selecionado está desmarcada.
- Clique em Enviar.
- Clique no nome do registro para ver o ID do cliente e revelar a chave secreta do cliente. Salve-os para uso posterior.
2. Criar credenciais do Actions
- Acesse Todos > OAuth do sistema > Registro de aplicativos e clique em Novo.
- Clique em Nova experiência de integração de entrada > Nova integração.
- Preencha os campos obrigatórios:
- Nome da integração: insira um nome exclusivo para a credencial OAuth, como "Ações OAuth do Gemini Enterprise".
- Ativo: marque a caixa de seleção.
- Tipo de permissão de acesso: selecione Código de autorização do OAuth.
- URL de redirecionamento: digite
https://vertexaisearch.cloud.google.com/oauth-redirect. - Política de acesso ao escopo e à API: desmarque a caixa de seleção e não selecione nenhum escopo de autenticação.
- Clique em Enviar para criar a credencial.
- Clique no nome do registro para ver o ID do cliente e revelar a chave secreta do cliente. Salve-os para uso posterior.
Configurar a conta de usuário e atribuir permissões de administrador
Você pode usar a conta padrão de administrador do sistema ou criar um novo usuário e atribuir a função de administrador ao seu ID de usuário.
Atribuir a função de administrador
Para elevar seu próprio papel para security_admin:
- Faça login na instância do ServiceNow como um usuário com a função de administrador.
- Clique no ícone do seu perfil e selecione Promover função.
- Selecione security_admin e clique em Atualizar.
Para conceder o security_admin a outro usuário:
- Selecione Todos e, em seguida, Usuários em Administração de usuários.
- Localize e selecione o usuário que precisa de uma função mais alta.
- Na guia Papéis, clique em Editar.
- Selecione security_admin em Coleção e adicione-o à Lista de papéis.
Observação: o usuário com a função security_admin precisa clicar no ícone do perfil e selecionar Promover função para usá-la.
Configurar permissões e funções do usuário
Para criar um repositório de dados do ServiceNow no Gemini Enterprise, conceda as funções e permissões adequadas aos usuários.
Escolha uma das seguintes opções para definir as funções e permissões de usuário da sua instância do ServiceNow:
- Criar uma função personalizada com regras de ACL (recomendado)
- Usar um papel personalizado com administradores de entidades
- Usar um papel de administrador
Para mais informações sobre visibilidade e controle de acesso, consulte Visibilidade de incidentes e controle de acesso.
Criar uma função personalizada com regras de ACL (recomendado)
Crie um papel personalizado com o conjunto mínimo de permissões. Esse procedimento oferece o acesso mais seguro e restritivo à entidade incident. Os usuários só podem encontrar incidentes com os quais estão diretamente associados.
- Acesse Tudo > Administração de usuários > Funções.
- Clique em Novo, insira um nome e clique em Enviar.
- Acesse Segurança do sistema > Controle de acesso (ACL).
- Clique em Nova para criar uma regra de ACL.
- Repita as etapas a seguir até conceder acesso a todas as tabelas necessárias:
- Use
sys_user_rolecomo exemplo para ver como o acesso à tabela é concedido. - Clique em Enviar e selecione a função.
- Use
Acesso obrigatório à tabela
O conector precisa de acesso a essas tabelas para que cada entidade seja executada.| Nome da tabela | Descrição |
|---|---|
incidente |
Mostrar incidentes nos resultados da pesquisa. |
sc_cat_item |
Mostrar itens do catálogo nos resultados da pesquisa. |
sc_cat_item_user_criteria_mtom |
Mostre os usuários que podem acessar itens do catálogo com base nos critérios de usuário. |
sc_cat_item_user_criteria_no_mtom |
Mostra os usuários que não podem acessar itens do catálogo com base em critérios de usuário. |
sc_cat_item_user_mtom |
Mostrar quais usuários podem acessar itens do catálogo. |
sc_cat_item_user_no_mtom |
Mostrar usuários que não podem acessar itens do catálogo. |
kb_knowledge |
A lista de artigos de conhecimento que podem ser mostrados nos resultados da pesquisa. |
kb_knowledge_base |
A lista de bases de conhecimento que podem ser mostradas nos resultados da pesquisa. |
kb_uc_can_contribute_mtom |
Mostrar quem pode contribuir para bases de conhecimento com base nos critérios do usuário. |
kb_uc_can_read_mtom |
Mostrar quem pode ler bases de conhecimento com base nos critérios do usuário. |
kb_uc_cannot_read_mtom |
Mostre quem não consegue ler bases de conhecimento com base nos critérios do usuário. |
sys_user_role |
Lista de funções que podem ser atribuídas aos usuários. |
sys_user_has_role |
Lista de funções mapeadas para os usuários. |
sys_user_group |
Lista de segmentos de grupo de usuários. |
sys_user_grmember |
Lista de participantes do grupo. |
sys_user |
Lista de todos os usuários. |
core_company |
Lista de todos os atributos da empresa. |
cmn_location |
Lista de todos os atributos de local. |
cmn_department |
Lista de todos os atributos de departamento. |
user_criteria |
Lista de registros de critérios do usuário. |
sp_portal |
Vincular o URI do portal nos resultados da pesquisa. |
m2m_sp_portal_knowledge_base |
URI do portal de links para artigos de conhecimento nos resultados da pesquisa. |
m2m_sp_portal_catalog |
URI do portal de links para itens do catálogo nos resultados da pesquisa. |
Conceder e verificar o acesso à ACL
O conector exige acesso de ACL aos campos de item do catálogo da tabela sc_cat_item.
Para conceder e verificar o acesso, faça o seguinte:
-
Conceda acesso explícito criando uma nova regra de ACL e inserindo manualmente
sc_cat_item.*no campo Nome do formulário.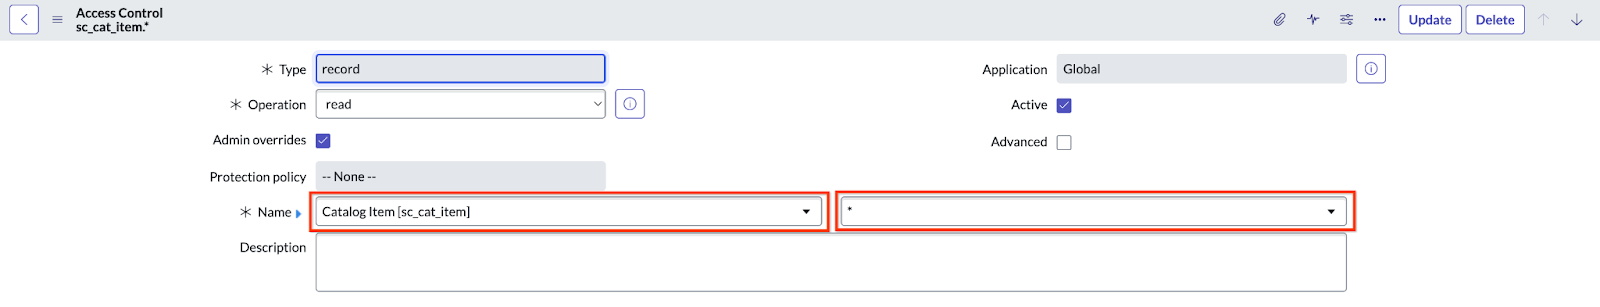
Digite sc_cat_item.* - Verifique se as ACLs foram atualizadas.
- Acesse
sys_security_acl_role_list.dona barra de pesquisa. - Defina Papel como o papel que você quer verificar.
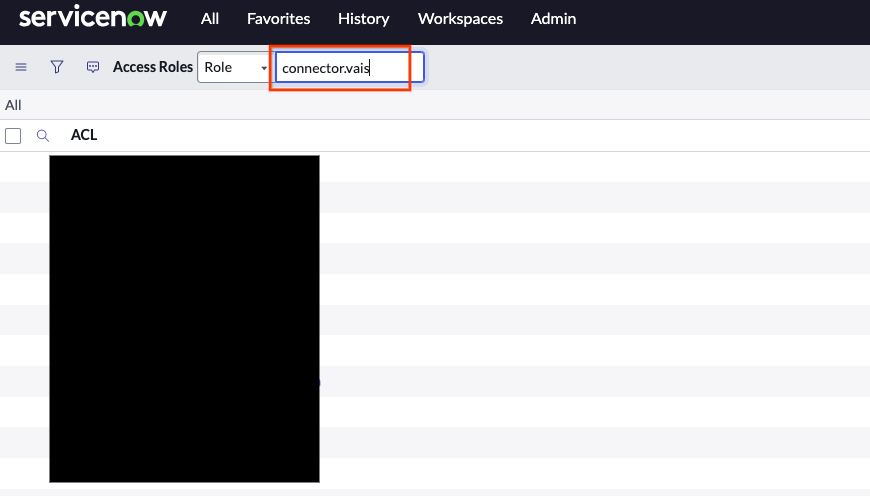
Selecione a função para verificar - Verifique se as ACLs necessárias estão atribuídas à função.
Usar uma função personalizada com administradores de entidades
Usar a função de administrador pode não ser adequado para equipes ou organizações que querem evitar a atribuição de permissões muito poderosas. Essa opção fornece um papel com três permissões específicas que concedem o acesso necessário.
- Acesse Todos > Segurança do sistema > Usuários e grupos > Funções.
- Selecione Novo e insira um nome.
- Clique em Enviar.
- Encontre o papel criada na lista.
- Navegue até Contém papéis > Editar.
-
Adicione os seguintes papéis ao papel recém-criado e clique em Salvar:
catalog_adminknowledge_adminincident_manager
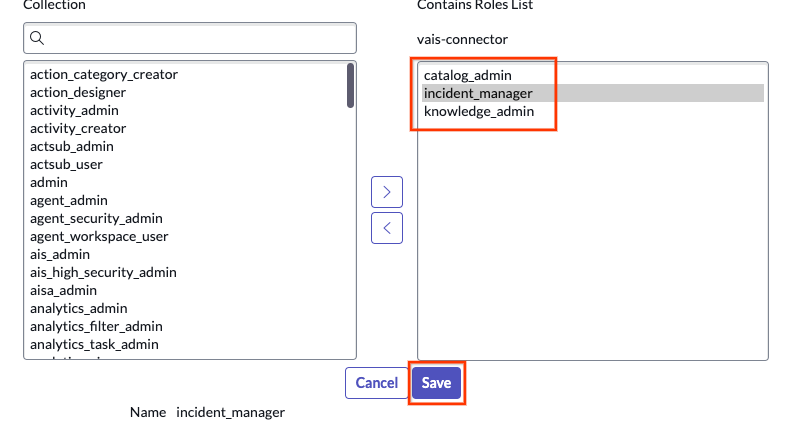
Adicione funções e clique no botão "Salvar" -
Confirme os papéis atualizados.
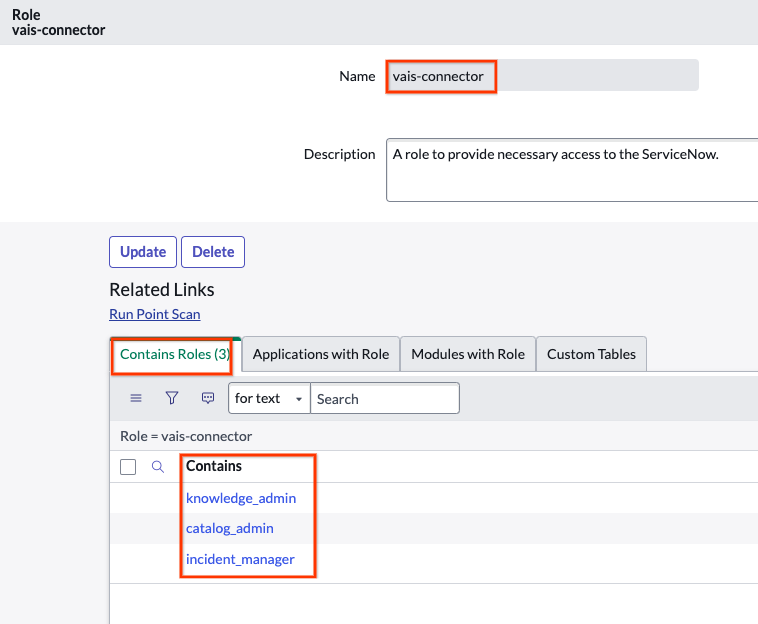
Confirmar papéis
Usar um papel de administrador
Você pode usar uma função de administrador para extrair dados. Use a função de administrador padrão configurada com a instância ou crie um novo usuário com uma função de administrador fazendo o seguinte:
- Acesse Todos > Administração de usuários > Usuários.
- Crie um novo usuário.
-
Ative a opção Somente acesso ao serviço da Web. Ao selecionar Acesso somente ao serviço da Web, você cria um usuário não interativo.
- Os usuários interativos podem fazer login na interface do ServiceNow e no portal de serviços usando credenciais padrão ou SSO, com acesso total às páginas da UI e aos endpoints de API.
- Os usuários não interativos têm acesso restrito UI e só podem autorizar conexões de API programáticas para integração entre serviços.
- Depois de criar o usuário, selecione-o na lista.
- Clique em Funções > Editar.
- Adicionar Administrador.
- Clique em Salvar para adicionar uma lista de papéis ao usuário.
- Clique em Definir senha, gere automaticamente e salve.
Conceder um papel a um usuário
- Acesse Todos > Administração de usuários > Usuários.
- Encontre ou crie um novo usuário. Se nenhum usuário estiver disponível, acesse Segurança do sistema > Usuários e grupos > Usuários.
- Clique em Novo.
- Crie uma conta de serviço na tabela de usuários. Clique em Acesso somente ao serviço da Web.
- Role até Papéis e clique em Editar.
- Conceda e atribua o papel criado ao usuário. Com base no tipo de papel que você criou na etapa anterior, selecione o adequado e atribua ao usuário. Clique em Salvar.
- Confira a função personalizada com ACL.
- Consiga o nome de usuário e a senha do usuário e clique em Definir senha.
- Gere uma senha automaticamente e guarde-a para uso posterior.
Visibilidade de incidentes e controle de acesso
Para aumentar a segurança e evitar a exposição não intencional de dados, o conector do ServiceNow usa um controle de acesso restritivo para a entidade incident. Isso garante que os usuários finais só possam ver os incidentes com que estão diretamente associados.
Como parte dessa abordagem restritiva, o conector não respeita permissões amplas e baseadas em função para visibilidade de incidentes. As funções padrão do ServiceNow, como itil e sn_incident_read, que podem conceder a um usuário visibilidade de todos os incidentes na interface do ServiceNow, não concedem o mesmo nível de acesso no Gemini Enterprise.
Os usuários com qualquer uma das seguintes funções têm visibilidade global de incidentes e podem ver todos os incidentes:
adminincident_managerchange_manager
Todos os outros usuários só podem ver um incidente se o abriram, reabriram, resolveram ou fecharam. Eles também podem ver um incidente se:
- No grupo de atribuições do incidente.
- Um autor da chamada associado ao incidente.
- Um cessionário.
- Em uma lista de interesses.
- Em uma lista de observações de trabalho.
- Em uma lista de atribuídos adicionais.
Esse comportamento impede que um usuário do Gemini Enterprise encontre um incidente a que não tem acesso. Devido às restrições adicionais em comparação com as permissões mais amplas do ServiceNow, esse comportamento pode impedir que um usuário encontre um incidente no Gemini Enterprise a que tem acesso no ServiceNow.