


כברירת מחדל, המשתמשים מקבלים גישה לממשקי Gemini Enterprise לתכונות כמו סוכנים, העוזר הדיגיטלי ו-Gemini Notebook Enterprise דרך האינטרנט הציבורי. כדי לעמוד בדרישות האבטחה של הארגון, אתם יכולים להגדיר גישה פרטית לממשק המשתמש באמצעות פתרונות של רשתות היברידיות כמו Cloud VPN או Cloud Interconnect.
כדי להגדיר קישוריות פרטית ל-Gemini Enterprise, צריך לנתב את תעבורת הנתונים של ה-API שלGoogle Cloud דרך נקודת קצה (endpoint) של Private Service Connect (PSC). כך המשתמשים יכולים לגשת לממשקי Gemini Enterprise דרך כתובת IP פנימית בענן הווירטואלי הפרטי (VPC), בלי להשתמש באינטרנט הציבורי.
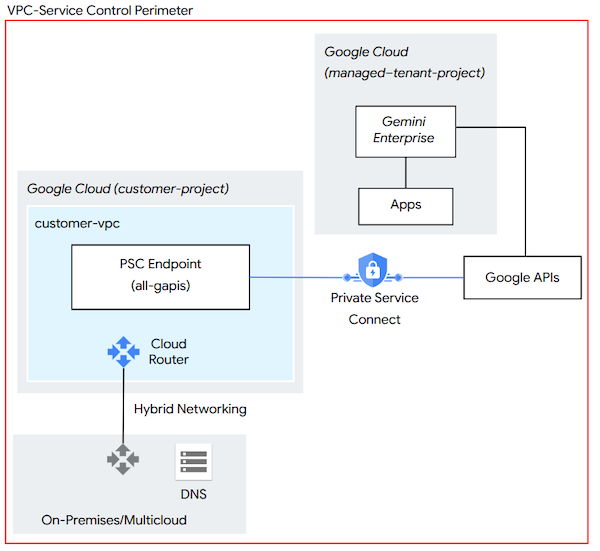
באדריכלות ההפניה הזו, משתמשים מקומיים או משתמשים בסביבות מרובות עננים (multi-cloud) מתחברים ל נקודת קצה (endpoint) של PSC, שמאפשרת גישה לממשקי Google API דרך כתובת IP פנימית שהוגדרה על ידי המשתמש בתוך Google Cloud הענן הווירטואלי הפרטי (VPC). בנוסף, צריך להגדיר את ה-DNS הפנימי כדי לפתור את הדומיינים של Gemini Enterprise לכתובת ה-IP של נקודת הקצה של ה-PSC.
לפני שמתחילים
לפני שמגדירים גישה פרטית לממשק המשתמש, חשוב לוודא שיש לכם:
Google Cloud רשת ענן וירטואלי פרטי (VPC) שמחוברת לרשת המקומית באמצעות Cloud Router, דרך Cloud VPN או Cloud Interconnect.
הרשאות ליצירת נקודות קצה (endpoint) של Private Service Connect ולניהול נתיבים בהתאמה אישית של Cloud Router.
הגדרת Private Service Connect
כתובות IP וירטואליות (VIP) פרטיות ומוגבלות שמשמשות לגישה פרטית ל-Google לא תומכות בגישה פרטית לממשק המשתמש של Gemini Enterprise. כדי להבטיח את הפונקציונליות המלאה, צריך לפתור את בעיות הדומיינים של Gemini Enterprise בנקודת קצה (endpoint) של Private Service Connect שהוגדרה עם חבילת all-apis.
יוצרים נקודת קצה חדשה של PSC באותו ענן וירטואלי פרטי (VPC) שבו נמצא Cloud Router שמשמש לרשת היברידית.
מטרגטים את חבילת ה-API All Google APIs. החבילה הזו מספקת גישה לרוב ממשקי ה-API של Google, כולל נקודות קצה של שירות
*.googleapis.com. חבילת ה-API של VPC-SC לא תומכת בכל הדומיינים של Gemini Enterprise.
הגדרת ניתוב ברשת
נקודת הקצה של PSC משתמשת בכתובת IP של /32 שלא מגיעה מרשת משנה רגילה של VPC, ולא תהיה גלויה מרשתות מקומיות או מרשתות מרובות עננים. צריך להגדיר את Cloud Router כך שיפרסם את כתובת ה-IP. מידע נוסף על הדרישות לגבי כתובות IP לנקודות קצה של Private Service Connect זמין במאמר דרישות לגבי כתובות IP.
מזהים את כתובת ה-IP שהקציתם לנקודת הקצה של ה-PSC.
בהגדרות של Cloud Router, יוצרים מסלול בהתאמה אישית לכתובת ה-IP. למידע נוסף על ציון נתיבים מותאמים אישית להצגה ב-Cloud Router, קראו את המאמר הצגת טווחי כתובות בהתאמה אישית.
מעדכנים את חומות האש המקומיות או מרובות העננים כדי לאפשר תעבורה יוצאת לכתובת ה-IP.
עדכון הגדרות ה-DNS
לבסוף, מעדכנים את הגדרות ה-DNS כדי לפתור את הדומיינים של Gemini Enterprise באמצעות נקודת הקצה של PSC. מידע נוסף זמין במאמר יצירת רשומות DNS באמצעות שמות DNS שמוגדרים כברירת מחדל.
מגדירים רשומות DNS פנימיות ברשת מקומית או ברשת בענן כדי להתאים את הדומיינים הבאים של Gemini Enterprise לכתובת ה-IP הפנימית של נקודת הקצה של PSC:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
אם הסביבה שלכם דורשת גבולות מחמירים להגנה מפני זליגת נתונים, הגדירו את הדומיין
discoveryengine.googleapis.comלכתובת ה-IP של חבילת VPC-SC.
הגדרת שרתי proxy, חומות אש ובדיקת TLS
אם המשתמשים שלכם ניגשים ל-Gemini Enterprise דרך שרת proxy ארגוני, שער אינטרנט מאובטח או חומת אש, אתם צריכים להגדיר את המכשירים האלה כך שהם לא יחסמו את התנועה ב-Gemini Enterprise, לא יאגרו אותה במאגר נתונים זמני ולא יגרמו להפסקת זמן קצוב לתפוגה. הדרישות האלה חלות גם אם המשתמשים מתחברים דרך האינטרנט הציבורי וגם אם הם מתחברים דרך נקודת קצה (endpoint) של Private Service Connect.
אם לא תגדירו את המכשירים האלה בצורה נכונה, יכול להיות שהמשתמשים יראו את התסמינים הבאים:
- העוזר הדיגיטלי נשאר במצב במחשבה… ואז מציג את כל התשובה בבת אחת, במקום להציג את התשובה תוך כדי יצירתה.
- הבקשות נכשלות באופן עקבי אחרי פרק זמן קבוע, למשל 20, 30 או 60 שניות, עם שגיאות כמו
HTTP 499אוHTTP 504. - אפליקציית האינטרנט פועלת ברשתות מסוימות, כמו רשת ביתית, אבל לא ברשת הארגונית.
כדי למנוע את הבעיות האלה, צריך לבצע את הפעולות הבאות:
צריך לאפשר תנועת HTTPS יוצאת ביציאה
443לכל הדומיינים של Gemini Enterprise שמפורטים במאמר עדכון הגדרות ה-DNS. צריך לאשר את הדומייניםglobal,usו-euגם אם האפליקציה משתמשת במיקום אחד, כי אפליקציית האינטרנט יכולה לקרוא ליותר מנקודת קצה אחת.צריך להחריג את הדומיינים הבאים של סטרימינג מבדיקת TLS (SSL) ומאגירת תגובות או מסריקת תוכן. התשובות של Assistant מועברות בסטרימינג דרך החיבורים האלה, ומכשירים שמחזיקים את התשובה עד שהיא מסתיימת גורמים לעיכובים ולפסק זמן.
content-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.com
צריך להגדיר את ערכי הזמן הקצובים לתפוגה של חוסר פעילות וקריאה בשרתי proxy, במאזני עומסים ובחומות אש בנתיב הבקשה ל-300 שניות לפחות. בקשות מורכבות, כמו בקשות שמשתמשות בכמה מחברים או נציגים, יכולות להימשך כמה דקות.
אם אתם קוראים ל-Gemini Enterprise API מהאפליקציות שלכם, הגדירו את זמן הקצוב לתפוגה של בקשת הלקוח ל-300 שניות לפחות, והשתמשו בשיטות סטרימינג כשהן זמינות.
מידע על אבטחת האפליקציה באמצעות VPC Service Controls
כדי לשפר את האבטחה, אתם יכולים להטמיע את VPC Service Controls (VPC-SC) ולמנוע זליגת מידע משירותים מנוהלים כמו Gemini Enterprise ו-BigQuery. בניגוד לניהול זהויות והרשאות גישה (IAM), שקובע למי יש גישה לנתונים, אמצעי הבקרה של VPC-SC קובעים מאיפה אפשר לגשת לנתונים ולאן אפשר להעביר אותם.
אם אתם שוקלים להשתמש בגישה הזו, חשוב לזכור את הדברים הבאים:
השימוש ב-VPC Service Controls הוא אופציונלי, אבל מומלץ להשתמש בו כדי לחסום גישה ציבורית לשירותי Google שנחשפים דרך
googleapis.com.בין היתר, שירותים (כמו
discoveryengine.googleapis.com) שנוספים להיקף VPC-SC חסומים לכל גישה ציבורית, כולל גישה דרך מסוף Google Cloud .כדי לאפשר גישה לשירותים מוגנים בתוך אזור של VPC-SC, האדמינים צריכים לאפשר תעבורת נתונים נכנסת באופן מפורש באמצעות כללי תעבורת נתונים נכנסת של VPC-SC או הגדרת רמות גישה באמצעות Access Context Manager.
מידע נוסף על אבטחת אפליקציית Gemini Enterprise באמצעות VPC-SC ו-Access Context Manager זמין במאמר אבטחת האפליקציה באמצעות VPC Service Controls.