


Gemini Enterprise verschlüsselt ruhende Kundeninhalte standardmäßig. Die Verschlüsselung wird von Gemini Enterprise für Sie übernommen. Weitere Maßnahmen Ihrerseits sind nicht erforderlich. Diese Option heißt Google-Standardverschlüsselung.
Wenn Sie Ihre Verschlüsselungsschlüssel selbst verwalten möchten, können Sie kundenverwaltete Verschlüsselungsschlüssel (CMEKs) in Cloud KMS mit CMEK-integrierten Diensten wie Gemini Enterprise verwenden. Mit Cloud KMS-Schlüsseln haben Sie die Kontrolle über Schutzlevel, Speicherort, Rotationszeitplan, Nutzungs- und Zugriffsberechtigungen sowie über kryptografische Grenzen. Mit Cloud KMS können Sie außerdem die Schlüsselnutzung verfolgen, Audit-Logs aufrufen und den Lebenszyklus von Schlüsseln steuern. Statt es Google zu überlassen, die symmetrischen Schlüsselverschlüsselungsschlüssel (Key Encryption Keys, KEKs) zum Schutz Ihrer Daten zu besitzen und zu verwalten, können Sie diese auch über Cloud KMS steuern und verwalten.
Nachdem Sie Ihre Ressourcen mit CMEKs eingerichtet haben, ähnelt der Zugriff auf Ihre Gemini Enterprise-Ressourcen der Verwendung der Standard-Verschlüsselung von Google. Weitere Informationen zu Ihren Verschlüsselungsoptionen finden Sie unter Kundenverwaltete Verschlüsselungsschlüssel (CMEK).
Wenn ein CMEK-Schlüssel registriert ist, ruft Gemini Enterprise Cloud KMS regelmäßig auf, um eine logisch isolierte Instanz Ihrer Daten zu verwalten. Dies geschieht auch dann, wenn die CMEK-Konfiguration nicht als Standard festgelegt ist und keine Apps oder Daten-Connectors sie verwenden. Die Nutzung ergibt sich aus der Einrichtung und Ausführung der Instanz, nicht aus dem Datenvolumen oder der Anzahl der Nutzer, die darauf zugreifen. Weitere Informationen finden Sie unter Cloud Key Management Service – Preise.
Wenn Sie die Verwendung von Cloud KMS vollständig deaktivieren möchten, müssen Sie Ihren Cloud KMS-Schlüssel abmelden, den Schlüssel deaktivieren oder seine Berechtigungen widerrufen. Wenn Sie die Gemini Enterprise API deaktivieren, werden weder Ihre CmekConfig noch Ihre Daten gelöscht. Die CMEK-Nutzung wird Ihnen weiterhin in Rechnung gestellt.
Einschränkungen von Cloud KMS in Gemini Enterprise
Für CMEK-Schlüssel (Cloud KMS) in Gemini Enterprise gelten die folgenden Einschränkungen:
- Schlüssel, die bereits auf eine App oder einen Datenconnector angewendet wurden, können nicht geändert werden. Schlüsselversionen können jedoch rotiert werden.
- Endnutzerdaten sind eine Ausnahme von der vorstehenden Einschränkung. Im Gegensatz zu Anwendungen und Daten-Connectors, die den Schlüssel beibehalten, mit dem sie erstellt wurden, folgen Endnutzerdaten immer der aktuellen Standard-CmekConfig. Weitere Informationen finden Sie unter Endnutzerdaten und die Cloud KMS-Standardkonfiguration.
- Der CMEK-Schutz mit Gemini Enterprise ist nicht in die Suche von Cloud Asset Inventory eingebunden.
- Sie müssen US- oder EU-multiregionale Apps oder Datenspeicher verwenden (keine globalen). Weitere Informationen zu multiregionalen Standorten und zum Datenstandort, einschließlich der Einschränkungen, die mit der Verwendung nicht-globaler Standorte verbunden sind, finden Sie unter Standorte.
Wenn Sie mehr als einen Schlüssel für ein Projekt registrieren müssen, wenden Sie sich an Ihr Google Konten-Team, um eine Erhöhung des Kontingents für CMEK-Konfigurationen zu beantragen. Geben Sie dabei an, warum Sie mehr als einen Schlüssel benötigen.
Für EKM oder HSM mit CMEK gelten die folgenden Einschränkungen:
Ihr EKM- und HSM-Kontingent für Verschlüsselungs- und Entschlüsselungsaufrufe muss pro Minute mindestens 1.000 zusätzliche freie Anfragen verarbeiten können, um Lastspitzen abzufangen. Informationen zum Prüfen Ihrer Kontingente finden Sie unter Cloud KMS-Kontingente prüfen.
Wenn Sie EKM verwenden, muss der Schlüssel in jedem beliebigen Zeitfenster von mehr als 30 Sekunden für mindestens 90 % der Zeit erreichbar sein. Wenn der Schlüssel in diesem Zeitraum nicht erreichbar ist, kann sich das negativ auf die Indexierung und Aktualität der Suche auswirken.
Bei Abrechnungsproblemen, dauerhaften Problemen mit dem Kontingent oder dauerhaften Problemen mit der Erreichbarkeit, d. h., wenn die Probleme länger als 12 Stunden bestehen, wird die mit dem EKM- oder HSM-Schlüssel verknüpfte CmekConfig-Ressource automatisch deaktiviert.
- Apps oder Daten-Connectors, die vor der Registrierung eines Schlüssels für das Projekt erstellt wurden, können nicht durch den Schlüssel geschützt werden.
- Wenn eine Anwendung mehrere Daten-Connectors hat und einer davon eine CMEK-Konfiguration verwendet, müssen alle anderen Daten-Connectors dieselbe CMEK-Konfiguration verwenden.
Erstanbieter-Connectors sind nicht CMEK-konform, mit Ausnahme der Apps und Daten-Connectors „import-once“ (einmaliger Import) und „periodic“ (regelmäßig) für BigQuery und Cloud Storage.
Für Gemini Notebook Enterprise gelten zusätzliche Cloud KMS-Einschränkungen. Weitere Informationen finden Sie unter Einschränkungen von Cloud KMS in Gemini Notebook Enterprise.
- Sie können CMEK für Gemini Enterprise mit Terraform konfigurieren. Weitere Informationen finden Sie unter google_discovery_engine_cmek_config.
Hinweis
Prüfen Sie, ob folgende Voraussetzungen erfüllt sind:
Erstellen Sie einen multiregionalen, symmetrischen Cloud KMS-Schlüssel. Weitere Informationen finden Sie in der Cloud KMS-Dokumentation unter Schlüsselbund erstellen und Schlüssel erstellen.
Legen Sie den Rotationszeitraum auf Nie (manuelle Rotation) fest.
Wählen Sie als Standort die Option Mehrere Regionen aus und wählen Sie im Drop-down-Menü Europa oder USA aus.
Wenn Sie Drittanbieter-Connectors verwenden, erstellen Sie drei symmetrische Cloud KMS-Schlüssel für einzelne Regionen. Andernfalls ist es optional.
Legen Sie den Rotationszeitraum auf Nie (manuelle Rotation) fest.
Wählen Sie als Standort die Option Region aus.
Wählen Sie die einzelnen Regionen, wie in der folgenden Tabelle dargestellt, aus dem Drop-down-Menü für den Standort aus. Sie benötigen alle drei Schlüssel, wenn Sie Ihre Cloud KMS-Schlüssel für Drittanbieter-Connectors registrieren.
us single-regionseurope single-regionsus-east1europe-west1us-central1europe-west4us-west1europe-north1
Die IAM-Rolle „CryptoKey Encrypter/Decrypter“ (
roles/cloudkms.cryptoKeyEncrypterDecrypter) für den Schlüssel wurde dem Discovery Engine-Dienst-Agent zugewiesen. Das Dienst-Agent-Konto hat eine E-Mail-Adresse im folgenden Format:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Eine allgemeine Anleitung zum Hinzufügen einer Rolle zu einem Dienst-Agent finden Sie unter Einzelne Rolle gewähren oder widerrufen.Die IAM-Rolle „CryptoKey Encrypter/Decrypter“ (
roles/cloudkms.cryptoKeyEncrypterDecrypter) für den Schlüssel wurde dem Cloud Storage-Dienst-Agent zugewiesen. Wenn diese Rolle nicht gewährt wird, schlägt der Datenimport für CMEK-geschützte Anwendungen und Daten-Connectors fehl, da Discovery Engine den CMEK-geschützten temporären Bucket und das Verzeichnis, die für den Import erforderlich sind, nicht erstellen kann.Erstellen Sie keine Apps oder Daten-Connectors, die von Ihrem Schlüssel verwaltet werden sollen, bevor Sie die Schlüsselregistrierung auf dieser Seite abgeschlossen haben.
- Legen Sie Ihren Schlüssel als Standard fest, bevor Ihre Endnutzer Gemini Enterprise verwenden. Endnutzerdaten, die vor dem Festlegen des Standardwerts erstellt wurden, werden nicht zum Schlüssel migriert. Weitere Informationen finden Sie unter Endnutzerdaten und die Cloud KMS-Standardkonfiguration.
Cloud KMS-Schlüssel registrieren
Wenn Sie Daten mit CMEK verschlüsseln möchten, müssen Sie Ihren multiregionalen Schlüssel registrieren. Wenn für Ihre Daten Schlüssel für einzelne Regionen erforderlich sind, z. B. bei Verwendung von Drittanbieter-Connectors, müssen Sie Ihre Schlüssel für einzelne Regionen registrieren.
Multiregionalen Cloud KMS-Schlüssel registrieren
Hinweis
Beachten Sie folgende Punkte:
- Die Region ist noch nicht durch einen Schlüssel geschützt. Die folgende Vorgehensweise schlägt fehl, wenn bereits ein Schlüssel für die Region über den REST-Befehl registriert ist. Informationen darüber, ob für einen Standort ein aktiver Schlüssel in Gemini Enterprise vorhanden ist, finden Sie unter Cloud KMS-Schlüssel ansehen.
- Sie haben die Rolle Gemini Enterprise Admin (
roles/discoveryengine.agentspaceAdmin).
Prozedur
REST
So registrieren Sie Ihren eigenen Schlüssel für Gemini Enterprise:
Rufen Sie die Methode
UpdateCmekConfigmit dem Schlüssel auf, den Sie registrieren möchten.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Ersetzen Sie Folgendes:
KMS_PROJECT_ID: die ID des Projekts, das den Schlüssel enthält. Die Projektnummer funktioniert nicht.KMS_LOCATION: der multiregionale Standort Ihres Schlüssels:usodereuropeKEY_RING: der Name des Schlüsselbunds, der den Schlüssel enthältKEY_NAME: der Name des SchlüsselsPROJECT_ID: die ID des Projekts, das die App oder den Datenconnector enthältLOCATION: der multiregionale Standort Ihrer App oder Ihres Daten-Connectors:usodereuCMEK_CONFIG_ID: eine eindeutige ID für die CmekConfig-Ressource festlegen, z. B.default_cmek_configSET_DEFAULT: ist auftruefestgelegt, um den Schlüssel als Standardschlüssel für nachfolgende Apps und Daten-Connectors zu verwenden, die an dem multiregionalen Standort erstellt werden.
-
Prüfen Sie, ob Ihr Schlüssel einsatzbereit ist, bevor Sie Apps oder Daten-Connectors erstellen. Ein registrierter Schlüssel kann Ressourcen erst schützen, wenn er bereit ist. Die Registrierung eines Schlüssels dauert in der Regel nur wenige Minuten. Weitere Informationen finden Sie unter Prüfen, ob der Cloud KMS-Schlüssel einsatzbereit ist.
Um den Registrierungsvorgang zu verfolgen, können Sie den
name-Wert notieren, der von der Methode zurückgegeben wird, und der Anleitung unter Details zu einem Vorgang mit langer Ausführungszeit abrufen folgen.Sobald der Schlüssel bereit ist, werden neue Anwendungen und Daten-Connectors in diesem multiregionalen Standort durch den Schlüssel geschützt. Allgemeine Informationen zum Erstellen von Apps finden Sie unter Anwendungen und Datenspeicher.
-
Erstellen Sie die App. Eine Anleitung dazu finden Sie unter App erstellen und Apps und Datenspeicher.
Console
Vorgehensweise
So registrieren Sie Ihren eigenen Schlüssel für Gemini Enterprise:
Rufen Sie in der Google Cloud Console die Seite Gemini Enterprise auf.
Klicken Sie auf Einstellungen und wählen Sie den Tab CMEK aus.
Klicken Sie für den Standort USA oder EU auf Schlüssel hinzufügen.
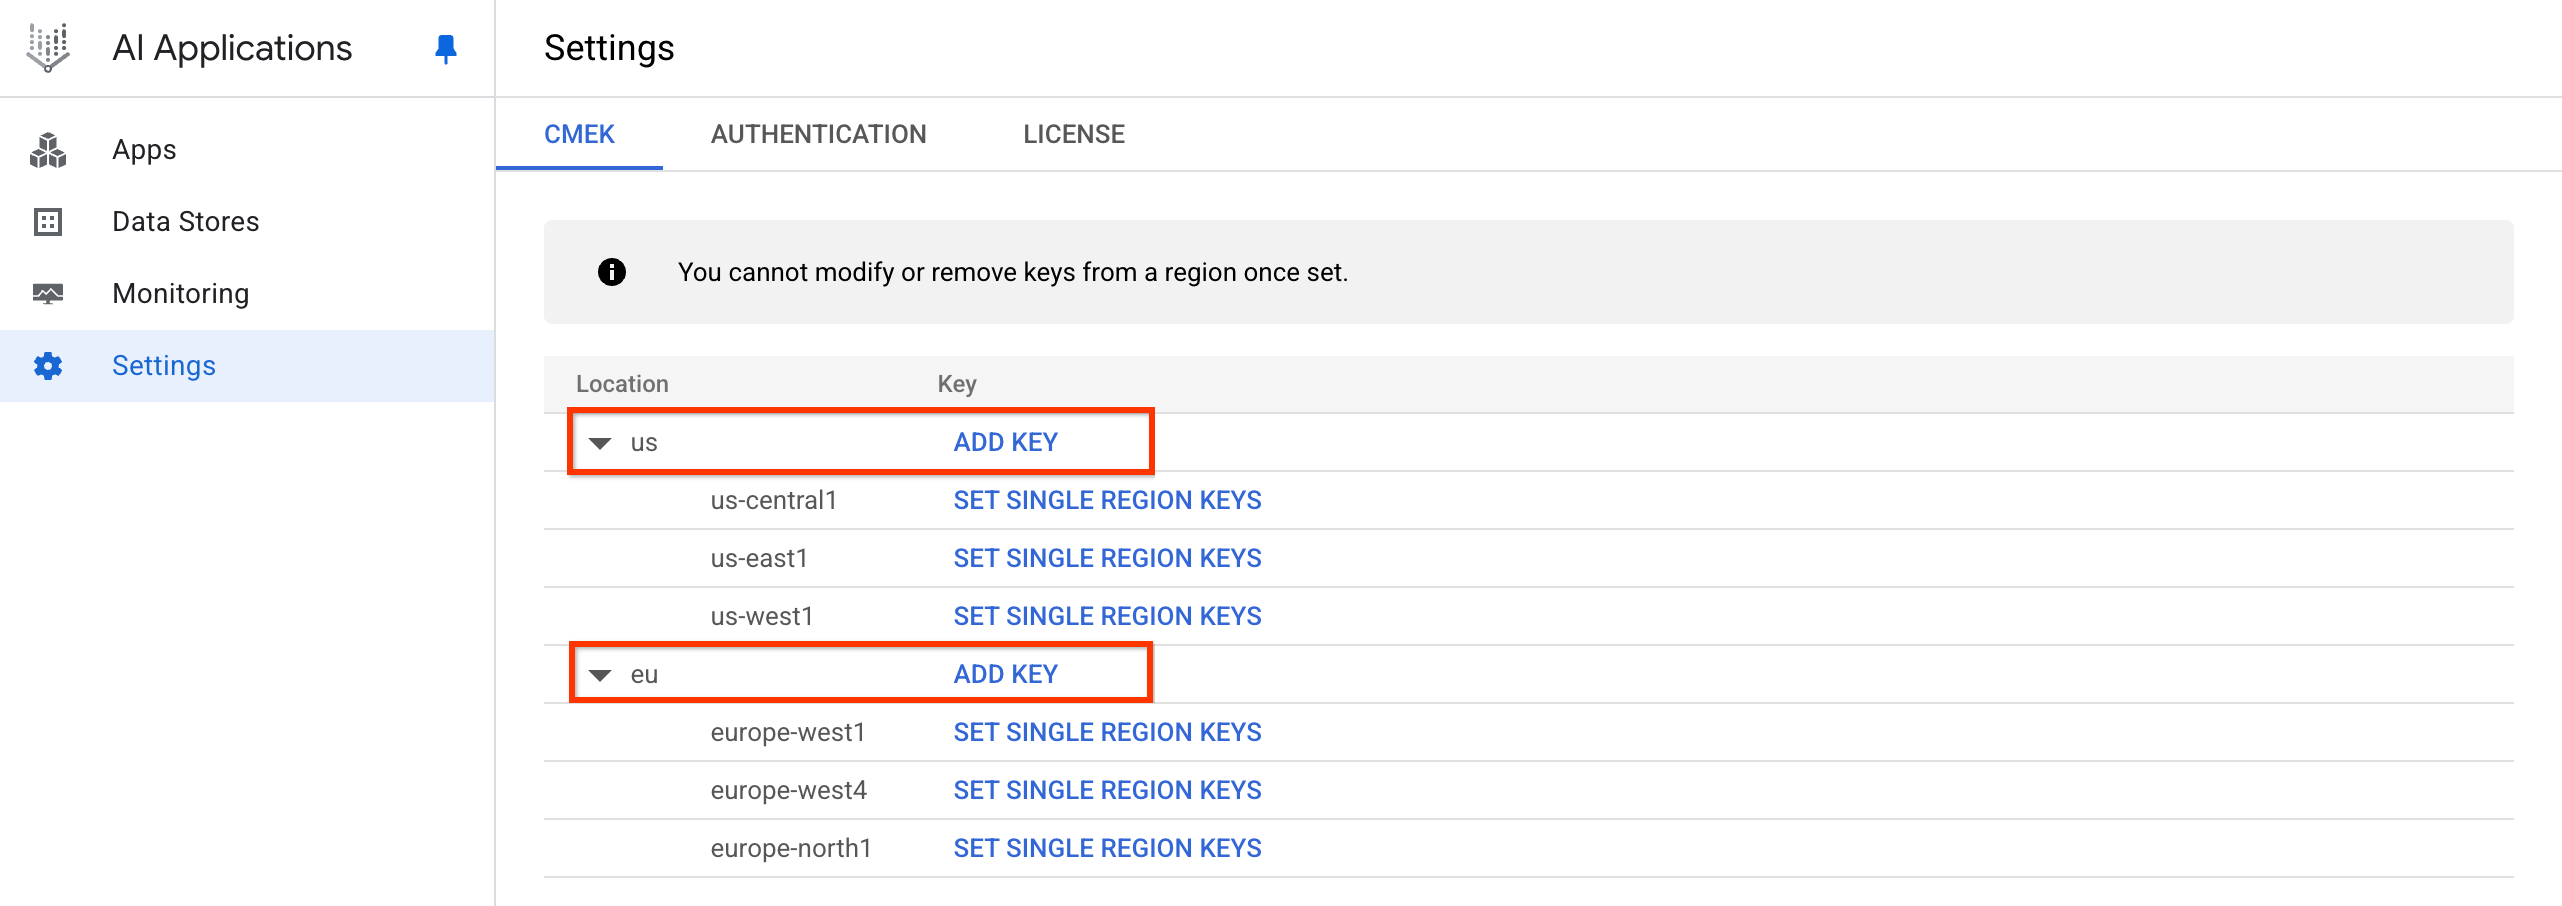
Auf „Schlüssel hinzufügen“ klicken. Klicken Sie auf das Drop-down-Menü Cloud KMS-Schlüssel auswählen und wählen Sie den Schlüssel aus.
Wenn sich der Schlüssel in einem anderen Projekt befindet, klicken Sie auf Projekt wechseln. Klicken Sie dann auf den Namen Ihres Projekts, geben Sie den Namen des von Ihnen erstellten Schlüssels ein und wählen Sie den Schlüssel aus.
Wenn Sie den Ressourcennamen des Schlüssels kennen, klicken Sie auf Manuell eingeben, fügen Sie den Ressourcennamen des Schlüssels ein und klicken Sie auf Speichern.
Klicken Sie auf OK > Speichern.
-
Prüfen Sie, ob Ihr Schlüssel einsatzbereit ist, bevor Sie Apps oder Daten-Connectors erstellen. Ein registrierter Schlüssel kann Ressourcen erst schützen, wenn er bereit ist. Weitere Informationen finden Sie unter Prüfen, ob der Cloud KMS-Schlüssel einsatzbereit ist.
-
Erstellen Sie die Anwendung. Eine Anleitung finden Sie unter Anwendung erstellen und Anwendungen und Datenspeicher.
Dadurch wird Ihr Schlüssel registriert und eine CMEK-Ressource namens default_cmek_config erstellt.
Es kann einige Stunden dauern, bis die aufgenommenen Daten in den Suchergebnissen angezeigt werden.
Cloud KMS-Schlüssel für eine einzelne Region für Drittanbieter-Connectors registrieren
REST
So registrieren Sie Ihren eigenen Schlüssel für Gemini Enterprise:
Rufen Sie die Methode
UpdateCmekConfigmit dem Schlüssel auf, den Sie registrieren möchten.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Ersetzen Sie Folgendes:
KMS_PROJECT_ID: die ID Ihres Projekts, das den Schlüssel enthält. Die Projektnummer funktioniert nicht.KMS_LOCATION: der multiregionale Standort Ihres Schlüssels:usodereuropeKEY_RING: der Name des Schlüsselbunds, der den Schlüssel enthältKEY_NAME: der Name des SchlüsselsPROJECT_ID: die ID des Projekts, das die Anwendung oder den Daten-Connector enthältLOCATION: der multiregionale Standort Ihrer App oder Ihres Daten-Connectors:usodereuCMEK_CONFIG_ID: eine eindeutige ID für die CmekConfig-Ressource festlegen, z. B.default_cmek_configSET_DEFAULT: ist auftruefestgelegt, um den Schlüssel als Standardschlüssel für nachfolgende Apps und Daten-Connectors zu verwenden, die an dem multiregionalen Standort erstellt werden.
Optional: Notieren Sie sich den
name-Wert, der von der Methode zurückgegeben wird. Folgen Sie der Anleitung unter Details zu einem Vorgang mit langer Ausführungszeit abrufen, um zu sehen, wann der Vorgang abgeschlossen ist.Die Registrierung eines Schlüssels dauert in der Regel nur wenige Minuten.
Nach Abschluss des Vorgangs werden neue Anwendungen und Daten-Connectors in diesem multiregionalen Standort durch den Schlüssel geschützt. Allgemeine Informationen zum Erstellen von Apps finden Sie unter Apps und Datenspeicher.
Wenn Sie Drittanbieter-Connectors verwenden und Ihre Drittanbieterdaten mit einem eigenen Schlüssel schützen möchten, erstellen Sie so drei zusätzliche Schlüssel für einzelne Regionen:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-d '{
  "kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME",
  "singleRegionKeys": [ \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_1/keyRings/KEY_RING_1/cryptoKeys/KEY_NAME_1"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_2/keyRings/KEY_RING_2/cryptoKeys/KEY_NAME_2"}, \
    {"kmsKey": "projects/KMS_PROJECT_ID/locations/REGION_3/keyRings/KEY_RING_3/cryptoKeys/KEY_NAME_3"} \
  ] \
}' \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"
Ersetzen Sie Folgendes:
KMS_PROJECT_ID: die ID Ihres Projekts, das den Schlüssel enthält. Die Projektnummer funktioniert nicht.Legen Sie die
REGION-Werte fest:REGION_1: setzen Sie dies für deneu-Standort aufeurope-west1und für denus-Standort aufus-east1.REGION_2: setzen Sie dies für deneu-Standort aufeurope-west4und für denus-Standort aufus-central1.REGION_3: setzen Sie dies für deneu-Standort aufeurope-north1und für denus-Standort aufus-west1.
KEY_RING: der Name des Schlüsselbunds, der den Schlüssel enthältKEY_NAME: der Name des multiregionalen SchlüsselsLOCATION: die Multiregion Ihrer App oder Ihres Daten-Connectors:usodereu.PROJECT_ID: die ID des Projekts, das die App oder den Datenconnector enthältCMEK_CONFIG_ID: auf die ID der CmekConfig-Ressource festlegen. Verwenden Sie denselben Wert wie in Schritt 1, z. B.default_cmek_config.SET_DEFAULT: ist auftruefestgelegt, um den Schlüssel als Standardschlüssel für nachfolgende Anwendungen und Daten-Connectors zu verwenden, die an dem multiregionalen Standort erstellt werden.
-
Prüfen Sie, ob Ihr Schlüssel einsatzbereit ist, bevor Sie Apps oder Daten-Connectors erstellen. Ein registrierter Schlüssel kann Ressourcen erst schützen, wenn er bereit ist. Weitere Informationen finden Sie unter Prüfen, ob der Cloud KMS-Schlüssel einsatzbereit ist.
-
Erstellen Sie die Anwendung. Eine Anleitung finden Sie unter Anwendung erstellen und Anwendungen und Datenspeicher.
Console
Hinweis
Prüfen Sie, ob die Regionen bereits durch Schlüssel geschützt sind. Die folgende Vorgehensweise schlägt fehl, wenn bereits ein Schlüssel für die Region über den REST-Befehl registriert ist.
Informationen darüber, ob ein aktiver Schlüssel für einen Standort vorhanden ist, finden Sie unter Cloud KMS-Schlüssel ansehen.
Vorgehensweise
So registrieren Sie Ihren eigenen Schlüssel, wenn Sie Drittanbieter-Connectors für Gemini Enterprise verwenden:
Rufen Sie in der Google Cloud Console die Seite Gemini Enterprise auf.
Klicken Sie auf Einstellungen und wählen Sie den Tab CMEK aus.
Klicken Sie für den Standort US- oder EU-Standort auf Schlüssel hinzufügen.
Auf „Schlüssel hinzufügen“ klicken. Klicken Sie auf das Drop-down-Menü Cloud KMS-Schlüssel auswählen und wählen Sie den Schlüssel aus.
Wenn sich der Schlüssel in einem anderen Projekt befindet, klicken Sie auf Projekt wechseln. Klicken Sie dann auf den Namen Ihres Projekts, geben Sie den Namen des von Ihnen erstellten Schlüssels ein und wählen Sie den Schlüssel aus.
Wenn Sie den Ressourcennamen des Schlüssels kennen, klicken Sie auf Manuell eingeben, fügen Sie den Ressourcennamen des Schlüssels ein und klicken Sie auf Speichern.
Klicken Sie auf Ok > Speichern.
Dadurch wird Ihr Schlüssel registriert und eine CMEK-Ressource namens
default_cmek_configerstellt.
Wenn Sie eine Datenquelle eines Drittanbieters verbinden, klicken Sie auf Schlüssel für einzelne Regionen festlegen.
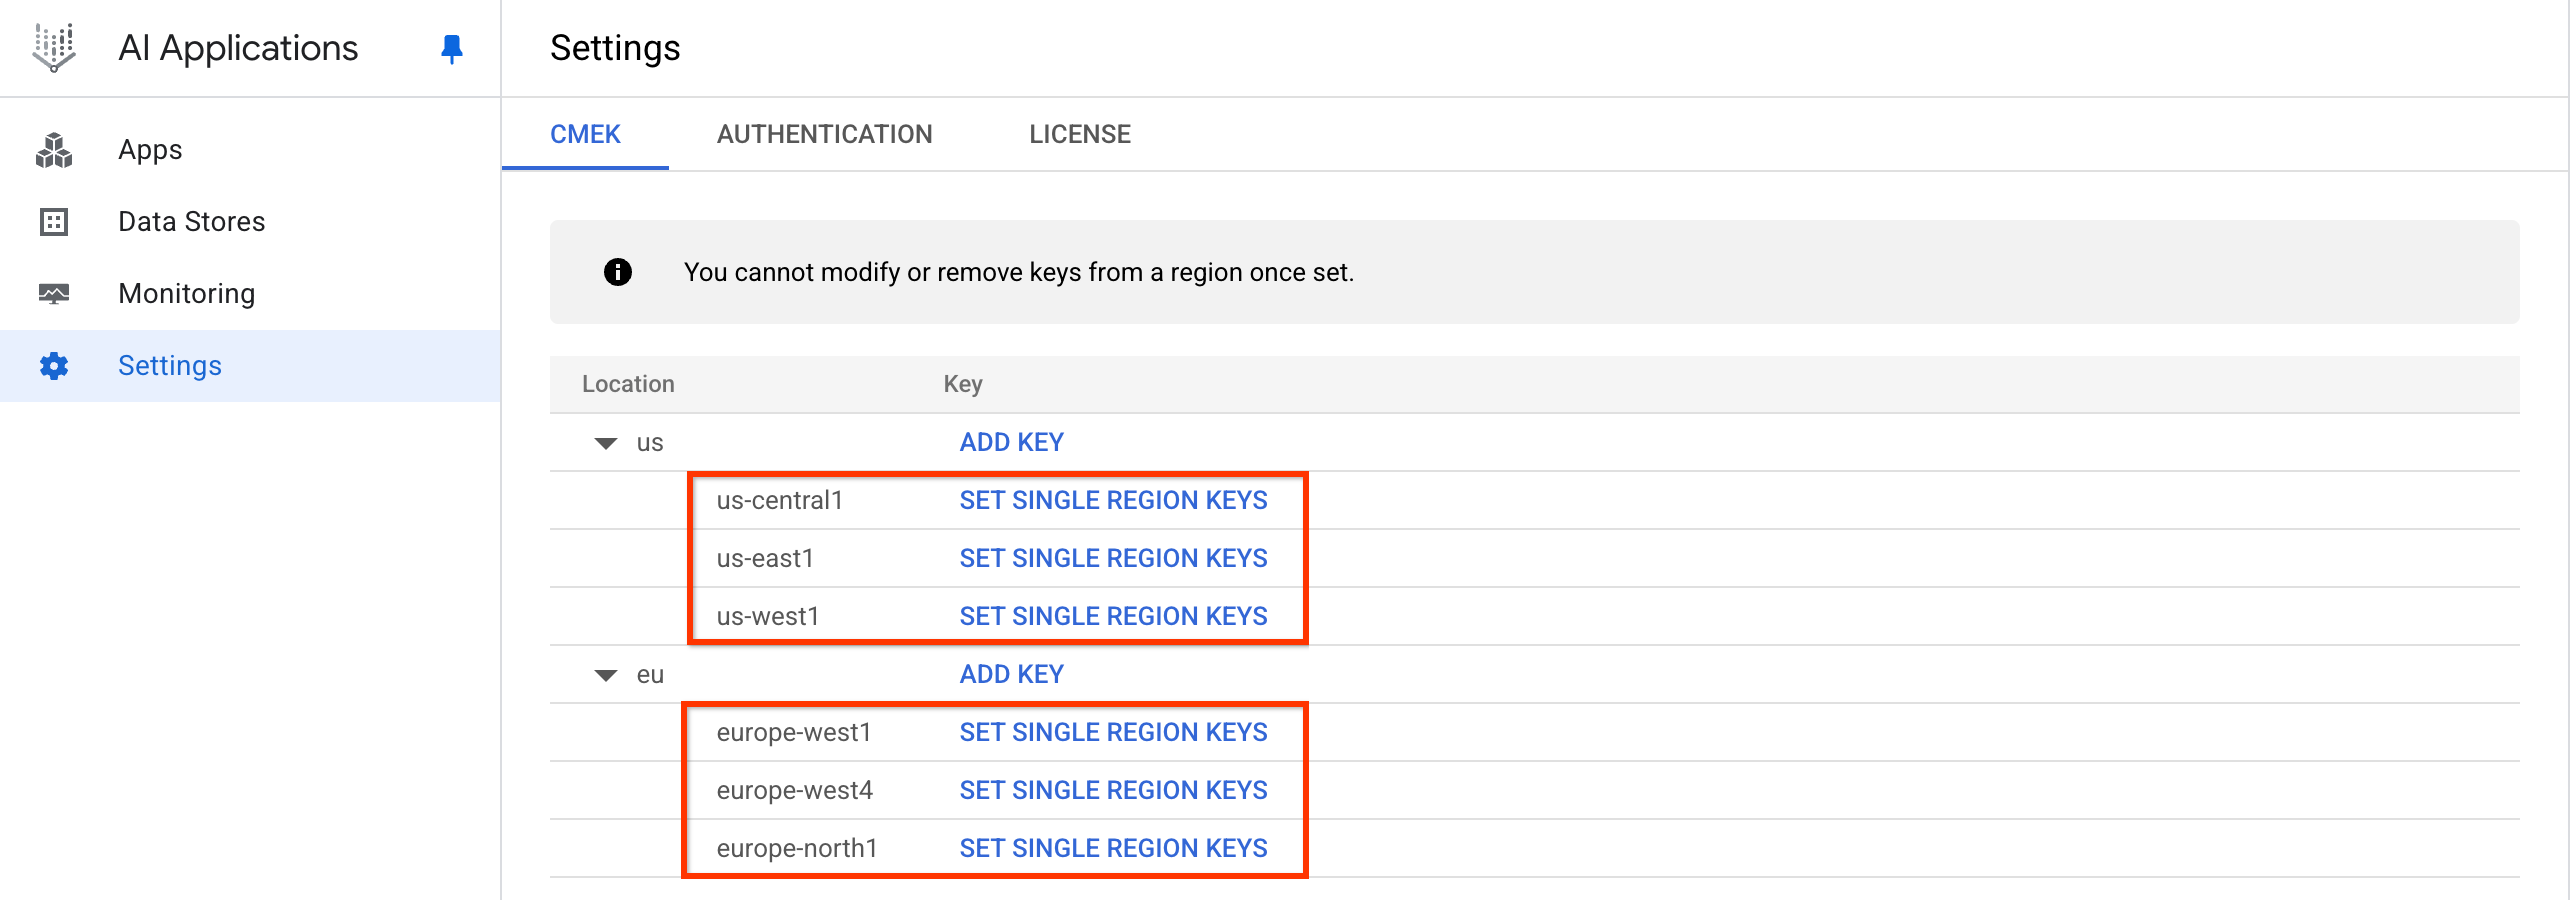
Auf „Schlüssel für einzelne Regionen festlegen“ klicken. Klicken Sie auf das Drop-down-Menü Cloud KMS-Schlüssel auswählen und wählen Sie den Schlüssel für jede Region aus.
Wenn sich der Schlüssel in einem anderen Projekt befindet, klicken Sie auf Projekt wechseln. Klicken Sie dann auf den Namen Ihres Projekts, geben Sie den Namen des von Ihnen erstellten Schlüssels ein und wählen Sie den Schlüssel aus.
Wenn Sie den Ressourcennamen des Schlüssels kennen, klicken Sie auf Manuell eingeben, fügen Sie den Ressourcennamen des Schlüssels ein und klicken Sie auf Speichern.
Klicken Sie auf Speichern.
Dadurch werden Ihre Schlüssel für eine einzelne Region in der CMEK-Ressource mit dem Namen
default_cmek_configregistriert.
-
Prüfen Sie, ob Ihr Schlüssel einsatzbereit ist, bevor Sie Apps oder Daten-Connectors erstellen. Ein registrierter Schlüssel kann Ressourcen erst schützen, wenn er bereit ist. Weitere Informationen finden Sie unter Prüfen, ob Ihr Cloud KMS-Schlüssel einsatzbereit ist.
-
Erstellen Sie die Anwendung. Eine Anleitung finden Sie unter Anwendung erstellen und Anwendungen und Datenspeicher.
Es kann einige Stunden dauern, bis die aufgenommenen Daten in den Suchergebnissen angezeigt werden.
Cloud KMS-Schlüssel ansehen
So rufen Sie einen registrierten Schlüssel für Gemini Enterprise ab:
Wenn Sie den Namen der CmekConfig-Ressource kennen, rufen Sie die Methode
GetCmekConfigauf:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Ersetzen Sie Folgendes:
LOCATION: der multiregionale Standort Ihrer App oder Ihres Daten-Connectors:usodereuPROJECT_ID: die ID des Projekts, das die Daten enthältCMEK_CONFIG_ID: die ID der CmekConfig-Ressource. Wenn Sie Ihren Schlüssel über die Console registriert haben, lautet die IDdefault_cmek_config.
Ein Beispiel für einen curl-Aufruf und eine Antwort sieht so aus:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
  "name":
  "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
  "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
  "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
  "state": "ACTIVE",
  "isDefault": true,
  "lastRotationTimestampMicros": "1788220800000000"
}
Wenn Sie den Namen der CmekConfig-Ressource nicht kennen, rufen Sie die Methode
ListCmekConfigsauf:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Ersetzen Sie Folgendes:
LOCATION: die Multiregion Ihrer App oder Ihres Daten-Connectors:usodereu.PROJECT_ID: die ID des Projekts, das die Daten enthält
Ein Beispiel für einen curl-Aufruf und eine Antwort sieht so aus:
$ curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs"

{
  "cmek_configs": [
    {
      "name":
      "projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config",
      "kmsKey": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key",
      "kmsKeyVersion": "projects/key-project-456/locations/us/keyRings/my-key-ring/cryptoKeys/my-key/cryptoKeyVersions/2",
      "state": "ACTIVE",
      "isDefault": true,
      "lastRotationTimestampMicros": "1788220800000000"
    }
  ]
}
Prüfen, ob der Cloud KMS-Schlüssel einsatzbereit ist
Nachdem Sie einen Schlüssel registriert haben, müssen Sie bestätigen, dass er einsatzbereit ist, bevor er Ressourcen schützen kann:
Registrierte Cloud KMS-Schlüssel ansehen Weitere Informationen finden Sie unter Cloud KMS-Schlüssel ansehen.
Sehen Sie sich die Ausgabe des Befehls an. Die CmekConfig ist einsatzbereit, wenn alle folgenden Werte in der Ausgabe enthalten sind:
"state": "ACTIVE""isDefault": true
Wenn
"isDefault": true, wird der Schlüssel automatisch angewendet, um neue Apps und Daten-Connectors zu schützen.
Sie können auch in der Google Cloud Console prüfen, ob eine CMEK-Standardkonfiguration festgelegt ist (also "isDefault": true):
Rufen Sie in der Google Cloud Console die Seite Gemini Enterprise auf.
Klicken Sie auf Einstellungen und wählen Sie den Tab CMEK aus.
Prüfen Sie, ob der Konfigurationsstatus für Ihren Standort den registrierten Schlüssel enthält.
Standard-Cloud KMS-Konfiguration entfernen
Wenn Sie die Standardeinstellung aufheben, werden neue Apps und Daten-Connectors nicht mehr automatisch durch den Schlüssel geschützt und der CMEK-Schutz wird von den Endnutzerdaten entfernt. Vorhandene Apps und Daten-Connectors behalten den Schlüssel, mit dem sie erstellt wurden.
Um die Standardeinstellung aufzuheben, rufen Sie die Methode UpdateCmekConfig auf, wobei set_default auf false gesetzt ist:
curl -X PATCH \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=false"
Ersetzen Sie Folgendes:
LOCATION: die Multiregion Ihrer App oder Ihres Daten-Connectors:usodereu.PROJECT_ID: die ID des Projekts, das die App oder den Daten-Connector enthältCMEK_CONFIG_ID: die ID der CmekConfig-Ressource. Wenn Sie Ihren Schlüssel über die Console registriert haben, lautet die IDdefault_cmek_config.
Wenn Sie die Standardeinstellung aufheben, werden weder die CmekConfig noch Ihr Schlüssel gelöscht und Cloud KMS wird weiterhin verwendet. Wenn Sie die Verwendung von Cloud KMS beenden möchten, melden Sie Ihren Schlüssel ab.
Cloud KMS-Schlüssel abmelden
So melden Sie die Registrierung Ihres Schlüssels bei Gemini Enterprise ab:
Rufen Sie die Methode
DeleteCmekConfigmit dem Namen der CmekConfig-Ressource auf, deren Registrierung Sie abmelden möchten.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Ersetzen Sie Folgendes:
LOCATION: die Multiregion Ihrer App oder Ihres Daten-Connectors:usodereu.PROJECT_ID: die ID des Projekts, das die Anwendung oder den Daten-Connector enthältCMEK_CONFIG_ID: die ID der CmekConfig-Ressource. Wenn Sie Ihren Schlüssel über die Console registriert haben, lautet die IDdefault_cmek_config.
Ein Beispiel für einen curl-Aufruf und eine Antwort sieht so aus:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
Optional: Notieren Sie sich den
name-Wert, der von der Methode zurückgegeben wird. Folgen Sie der Anleitung unter Details zu einem Vorgang mit langer Ausführungszeit abrufen, um zu sehen, wann der Vorgang abgeschlossen ist.Das Löschen einer CmekConfig ist ein Vorgang mit langer Ausführungszeit, der bis zu zwei Tage dauern kann. Das liegt daran, dass die zugrunde liegenden verschlüsselten Ressourcen vollständig deprovisioniert werden, bevor die CmekConfig entfernt wird.
Wenn Endnutzerdaten noch durch die CmekConfig geschützt sind, schlägt die Anfrage mit einem FAILED_PRECONDITION-Fehler wie dem folgenden fehl:
The default user store is currently protected by this CmekConfig. Please unset
the default CmekConfig (UpdateCmekConfig with set_default set to false) before
trying to delete the CmekConfig.
Um diesen Fehler zu beheben, entfernen Sie die Cloud KMS-Standardkonfiguration und wiederholen Sie die Löschanfrage. Wenn Sie die Standardeinstellung aufheben, wird der CMEK-Schutz für Endnutzerdaten entfernt. Weitere Informationen finden Sie unter Endnutzerdaten und die Cloud KMS-Standardkonfiguration.
Prüfen, ob eine App oder ein Datenconnector durch einen Schlüssel geschützt ist
Anwendungen und Daten-Connectors, die nach der Registrierung Ihres Schlüssels erstellt werden, sind durch den Schlüssel geschützt. So prüfen Sie, ob eine bestimmte App oder ein bestimmter Daten-Connector durch Ihren Schlüssel geschützt ist:
Über die Google Cloud Console bestätigen
So prüfen Sie, ob eine App durch einen Schlüssel geschützt ist:
Rufen Sie in der Google Cloud Console die Seite Gemini Enterprise auf.
Klicken Sie auf Apps und wählen Sie Ihre App aus.
Klicken Sie auf Sicherheit und suchen Sie den Bereich CMEK-Konfiguration.
Prüfen Sie, ob im Feld KMS-Schlüssel der von Ihnen registrierte Schlüssel angezeigt wird.
So prüfen Sie, ob ein Datenconnector durch einen Schlüssel geschützt ist:
Rufen Sie in der Google Cloud Console die Seite Gemini Enterprise auf.
Klicken Sie auf Datenspeicher und wählen Sie den Daten-Connector aus.
Prüfen Sie, ob im Feld KMS-Schlüssel der von Ihnen registrierte Schlüssel angezeigt wird.
Über die Befehlszeile / API überprüfen
So prüfen Sie einen Datenspeicher:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/dataStores/DATA_STORE_ID"
Ersetzen Sie Folgendes:
LOCATION: der multiregionale Standort Ihres Projekts:usodereuPROJECT_ID: die ID des Projekts, das die App oder den Daten-Connector enthältDATA_STORE_ID: die ID des Datenspeichers, der mit Ihrer Anwendung oder Ihrem Daten-Connector verknüpft ist.
Ein Beispiel für einen curl-Aufruf:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/dataStores/my-data-store-1"
So bestätigen Sie eine App:
curl -X GET \
-H "Authorization: Bearer $(gcloud auth print-access-token)" \
-H "Content-Type: application/json" \
-H "x-goog-user-project: PROJECT_ID" \
"https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/collections/default_collection/engines/ENGINE_ID"
Ersetzen Sie Folgendes:
LOCATION: der multiregionale Standort Ihres Projekts:usodereuPROJECT_ID: die ID des Projekts, das die Anwendung enthält.ENGINE_ID: die ID Ihrer App.
Ein Beispiel für einen curl-Aufruf:
curl -X GET
-H "Authorization: Bearer $(gcloud auth print-access-token)"
-H "Content-Type: application/json"
-H "x-goog-user-project: my-ai-app-project-123"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/collections/default_collection/engines/my-app"
Sehen Sie sich die Ausgabe des Befehls an: Wenn das Feld
cmekConfigin der Ausgabe enthalten ist und im FeldkmsKeyder von Ihnen registrierte Schlüssel angezeigt wird, ist die Anwendung oder der Daten-Connector durch den Schlüssel geschützt.Eine Beispielantwort für einen Datenspeicher sieht so aus:
{
 "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1",
 "displayName": "my-data-store-1",
 "industryVertical": "GENERIC",
 "createTime": "2023-09-05T21:20:21.520552Z",
 "solutionTypes": [
   "SOLUTION_TYPE_SEARCH"
 ],
 "defaultSchemaId": "default_schema",
 "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
Eine Beispielantwort für eine App sieht so aus:
{
  "name": "projects/969795412903/locations/us/collections/default_collection/engines/my-app",
  "displayName": "my-app",
  "dataStoreIds": [
    "my-data-store-1"
  ],
  "solutionType": "SOLUTION_TYPE_SEARCH",
  "searchEngineConfig": {
    "searchTier": "SEARCH_TIER_STANDARD"
  },
  "industryVertical": "GENERIC",
  "appType": "APP_TYPE_INTRANET",
  "cmekConfig": {
   "name": "projects/969795412903/locations/us/collections/default_collection/dataStores/my-data-store-1/cmekConfigs/default_cmek_config",
   "kmsKey": "projects/my-ai-app-project-123/locations/us/keyRings/my-key-ring/cryptoKeys/my-key"
 }
}
Andere durch den Cloud KMS-Schlüssel geschützte Daten
Zusätzlich zu den Daten in den Apps und Daten-Connectors können Ihre Schlüssel auch andere Arten von anwendungseigenen Kerndaten schützen, die von Gemini Enterprise gehalten werden – etwa Sitzungsdaten, die während einer Suche mit weiterführenden Fragen generiert werden. Diese Art von Kerndaten ist CMEK-geschützt, wenn die Anwendungen und Daten-Connectors CMEK-geschützt sind.
Sie können zwar keinen bestimmten Befehl ausführen, um zu prüfen, ob Sitzungen geschützt sind, aber Sie können prüfen, ob die Anwendung geschützt ist. Führen Sie den Befehl Prüfen, ob eine App oder ein Daten-Connector durch einen Schlüssel geschützt ist für die App aus, um den Schlüssel in der cmekConfig-Ressource zu sehen. Dann wissen Sie, dass die Sitzungsdaten geschützt sind.
Endnutzerdaten und die standardmäßige Cloud KMS-Konfiguration
Gemini Enterprise speichert Daten zu Ihren Endnutzern, z. B. ihre Personalisierungseinstellungen, ihre UI-Einstellungen und die Anmeldedaten, mit denen Ihre Daten-Connectors in ihrem Namen autorisiert werden. Gemini Enterprise stellt diesen Speicher automatisch für Ihr Projekt bereit. Sie können sie nicht erstellen oder löschen und ihr auch keinen Schlüssel direkt zuweisen.
Stattdessen werden Endnutzerdaten durch die CmekConfig geschützt, die für den Standort standardmäßig festgelegt ist. Der Schutz ändert sich daher, wenn sich die Standardeinstellung ändert:
| Aktion | Auswirkungen auf Endnutzerdaten |
|---|---|
Sie legen eine CmekConfig als Standard fest (set_default=true). |
Endnutzerdaten werden durch diesen Schlüssel geschützt. |
| Sie legen eine andere CmekConfig als Standard fest. | Endnutzerdaten werden durch den neuen Schlüssel geschützt. Daten, die unter dem vorherigen Schlüssel gespeichert sind, werden nicht migriert und sind nicht mehr zugänglich. |
Sie haben die Standardeinstellung (set_default=false) aufgehoben. |
Endnutzerdaten sind nicht mehr CMEK-geschützt und werden auf Google-owned and Google-managed encryption keyzurückgesetzt. Daten, die unter dem vorherigen Schlüssel gespeichert sind, werden nicht migriert und sind nicht mehr zugänglich. |
Da Endnutzerdaten der Standard-CmekConfig folgen, können Sie eine CmekConfig nicht löschen, solange sie noch Endnutzerdaten schützt. Wenn Sie sie löschen möchten, müssen Sie zuerst die Cloud KMS-Standardkonfiguration aufheben. Weitere Informationen finden Sie unter Cloud KMS-Schlüssel abmelden.
Cloud KMS-Schlüssel rotieren
Sie können nicht ändern, welcher Schlüssel eine vorhandene App oder einen vorhandenen Daten-Connector schützt. Sie können diesen Schlüssel jedoch in eine neue Schlüsselversion rotieren. Wenn Sie eine neue Version eines registrierten Schlüssels zur primären Version machen, erkennt Gemini Enterprise die Änderung und verschlüsselt Ihre Daten automatisch mit der neuen Schlüsselversion neu. Sie müssen keine Gemini Enterprise-Methode aufrufen, um eine Rotation zu starten.
Allgemeine Informationen zum Rotieren von Schlüsseln finden Sie im Cloud KMS-Leitfaden unter Schlüsselrotation.
Wichtig:Rotieren Sie keine Schlüssel für Apps oder Daten-Connectors, die mit Empfehlungen oder mit Apps verknüpft sind, die Analysen benötigen, und rotieren Sie auch nicht die Schlüssel für einzelne Regionen, die für Drittanbieter-Connectors verwendet werden. Weitere Informationen finden Sie unter Einschränkungen von Cloud KMS in Gemini Enterprise.
So rotieren Sie einen Schlüssel:
Erstellen Sie eine neue Schlüsselversion und legen Sie sie als primäre Version fest. Eine Anleitung finden Sie im Cloud KMS-Leitfaden unter Schlüssel rotieren.
Lassen Sie die vorherige Schlüsselversion aktiviert. Die erneute Verschlüsselung beginnt automatisch, nachdem Gemini Enterprise die neue primäre Version erkannt hat.
Prüfen Sie, ob Gemini Enterprise die neue Schlüsselversion erkannt hat. Informationen zum Aufrufen Ihrer CmekConfig finden Sie unter Cloud KMS-Schlüssel ansehen. Prüfen Sie die folgenden Felder in der Ausgabe:
kmsKeyVersionzeigt die neue Schlüsselversion.stateistACTIVE.lastRotationTimestampMicroszeigt an, wann die Rotation begonnen hat.
Lassen Sie die vorherige Schlüsselversion mindestens 30 Tage lang aktiviert, nachdem
kmsKeyVersiondie neue Schlüsselversion angezeigt hat.Deaktivieren Sie die vorherige Schlüsselversion und prüfen Sie, ob alles wie zuvor funktioniert. Weitere Informationen finden Sie im Cloud KMS-Leitfaden unter Schlüsselversionen aktivieren und deaktivieren.
Wenn Sie sicher sind, dass durch das Deaktivieren der vorherigen Schlüsselversion keine Probleme verursacht wurden, löschen Sie sie. Weitere Informationen finden Sie im Cloud KMS-Leitfaden unter Schlüsselversionen löschen und wiederherstellen.
Deaktivieren oder Widerrufen eines Cloud KMS-Schlüssels
Wenn ein Schlüssel deaktiviert wird oder die Berechtigungen für den Schlüssel widerrufen werden, hat dies diese Konsequenzen: Innerhalb von 15 Minuten können keine Daten mehr in die App oder den Daten-Connector aufgenommen und keine Daten mehr bereitgestellt werden. Sie können Ihren Schlüssel innerhalb von 30 Tagen wieder aktivieren, um den Betrieb fortzusetzen, bevor die CMEK-Konfiguration abläuft und alle zugehörigen Daten endgültig gelöscht werden. Soll derselbe Schlüssel später reaktiviert oder die Berechtigungen wiederhergestellt werden, dauert dies jedoch sehr lange. Es kann bis zu 24 Stunden dauern, bis die App oder der Daten-Connector die Daten wieder bereitstellen kann.
Deaktivieren Sie einen Schlüssel daher nur, wenn es unbedingt erforderlich ist. Das Deaktivieren und Aktivieren eines Schlüssels in einer App oder einem Daten-Connector ist ein zeitaufwendiger Vorgang. Wenn Sie einen Schlüssel beispielsweise wiederholt zwischen „Deaktiviert“ und „Aktiviert“ wechseln, dauert es lange, bis die App oder der Daten-Connector wieder einen geschützten Status erreicht. Wenn Sie einen Schlüssel deaktivieren und sofort wieder aktivieren, kann es zu tagelangen Ausfallzeiten kommen, da der Schlüssel zuerst in der App oder im Daten-Connector deaktiviert und dann wieder aktiviert wird.
Fehlerbehebung: Fehler „KMS-Schlüsselprojekte nicht gefunden“
Symptom: Wenn Sie versuchen, eine App oder einen Daten-Connector mit einem KMS-Schlüssel zu erstellen, erhalten Sie einen Fehler wie den folgenden:
KMS key projects/[...] not found for location: [...] and project number: [...]
Problem: Diese Fehlermeldung kann irreführend sein. Das bedeutet nicht zwangsläufig, dass der Schlüssel nicht vorhanden ist. Stattdessen kann es darauf hinweisen, dass der KMS-Schlüssel nicht für die Verwendung mit Gemini Enterprise am angegebenen Standort registriert wurde.
Lösung: Registrieren Sie Ihren Schlüssel, indem Sie die Schritte unter Cloud KMS-Schlüssel registrieren ausführen. Nach Abschluss der Registrierung können Sie Anwendungen oder Daten-Connectors erstellen, die durch diesen Schlüssel geschützt sind.