


בדף הזה מוסבר איך ליצור מכונה של Gemini Enterprise Agent Platform Workbench באמצעות מסוף Google Cloud או Google Cloud CLI. בזמן יצירת המכונה, אתם יכולים להגדיר את החומרה, סוג ההצפנה, הרשת ופרטים נוספים של המכונה.
לפני שמתחילים
לפני שיוצרים מכונה של Agent Platform Workbench, צריך לבצע את השלבים הבאים:
- נכנסים לחשבון Google Cloud . אנחנו ממליצים למשתמשים חדשים ב- Google Cloud ליצור חשבון כדי שיוכלו להעריך את הביצועים של המוצרים שלנו בתרחישים מהעולם האמיתי. לקוחות חדשים מקבלים בחינם גם קרדיט בשווי 300$ להרצה, לבדיקה ולפריסה של עומסי העבודה.
-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
Enable the Notebooks API, if it is not already enabled.
Roles required to enable APIs
To enable APIs, you need the
serviceusage.services.enablepermission. If you created the project, then you likely already have this permission through the Owner role (roles/owner). Otherwise, you can get this permission through the Service Usage Admin role (roles/serviceusage.serviceUsageAdmin). Learn how to grant roles.-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
Enable the Notebooks API, if it is not already enabled.
Roles required to enable APIs
To enable APIs, you need the
serviceusage.services.enablepermission. If you created the project, then you likely already have this permission through the Owner role (roles/owner). Otherwise, you can get this permission through the Service Usage Admin role (roles/serviceusage.serviceUsageAdmin). Learn how to grant roles.
התפקידים הנדרשים
כדי לקבל את ההרשאות שנדרשות ליצירה ולניהול של מכונת Agent Platform Workbench, צריך לבקש מהאדמין להקצות לכם את התפקיד אדמין של Notebooks (roles/notebooks.admin) ב-IAM בפרויקט.
כדי לקרוא הסבר על מתן תפקידים, ראו איך מנהלים את הגישה ברמת הפרויקט, התיקייה והארגון.
יכול להיות שאפשר לקבל את ההרשאות הנדרשות גם באמצעות תפקידים בהתאמה אישית או תפקידים מוגדרים מראש.
יצירת מכונה
אפשר ליצור מכונה של Agent Platform Workbench באמצעות מסוף Google Cloud , ה-CLI של gcloud או Terraform:
המסוף
נכנסים לדף Instances במסוף Google Cloud .
לוחצים על יצירת פריט חדש.
בתיבת הדו-שיח New instance, לוחצים על Advanced options.
בתיבת הדו-שיח Create instance, בקטע Details, מזינים את הפרטים הבאים של המכונה החדשה:
- Name: נותנים שם למכונה החדשה. השם חייב להתחיל באות, ואחריה עד 62 אותיות קטנות, מספרים או מקפים (-). הוא לא יכול להסתיים במקף.
- Region ו-Zone: בוחרים אזור ותחום למכונה החדשה. כדי לקבל את ביצועי הרשת הטובים ביותר, בחרו את האזור שהכי קרוב אליכם מבחינה גיאוגרפית. המיקומים הזמינים של Agent Platform Workbench
- תוויות: אופציונלי. מזינים תוויות מותאמות אישית של מפתח/ערך למכונה.
- תגי רשת: אופציונלי. מציינים תגי רשת למכונה.
בקטע Environment, מזינים את הפרטים הבאים:
- JupyterLab version: בוחרים גרסה של JupyterLab.
- Version: הגרסה העדכנית או גרסה קודמת של מכונות Agent Platform Workbench.
- Post-startup script: אופציונלי. לוחצים על Browse כדי לבחור סקריפט להרצה חד-פעמית, אחרי שיוצרים את המכונה.
הנתיב חייב להיות כתובת URL או נתיב של Cloud Storage, לדוגמה:
gs://PATH_TO_FILE/FILE_NAME. - מטא-נתונים: אופציונלי. מזינים מפתחות מטא-נתונים בהתאמה אישית למכונה.
בקטע Machine type, מזינים את הפרטים הבאים:
- Machine type: בוחרים את מספר המעבדים ואת כמות ה-RAM של המכונה החדשה. ב-Agent Platform Workbench מוצגות הערכות עלות חודשיות לכל סוג מכונה שבוחרים.
GPU: אופציונלי. אם רוצים להשתמש במעבדי GPU, בוחרים את סוג ה-GPU ואת מספר מעבדי ה-GPU למכונה החדשה. סוג המאיץ שאתם רוצים צריך להיות זמין באזור של המכונה. במאמר הזה מוסבר על הזמינות של מאיצים לפי אזור. למידע על סוגי ה-GPU השונים, קראו את המאמר יחידות GPU ב-Compute Engine.
מכונה וירטואלית מוגנת: אופציונלי. מסמנים או מבטלים את הסימון של תיבות הסימון הבאות:
- אתחול מאובטח
- מודול פלטפורמה וירטואלית מהימנה (vTPM)
- מעקב אחר תקינות
כיבוי במצב חוסר פעילות: אופציונלי.
כדי לשנות את מספר הדקות לפני הכיבוי, בשדה זמן חוסר הפעילות לפני הכיבוי (בדקות), משנים את הערך למספר שלם בין 10 ל-1,440.
כדי להשבית את הכיבוי במצב חוסר פעילות, מבטלים את הסימון של Enable Idle Shutdown.
בקטע Disks, מזינים את הפרטים הבאים:
Disks: אופציונלי. כדי לשנות את הגדרות ברירת המחדל של דיסק הנתונים, בוחרים Data disk type ו-Data disk size in GB. מידע נוסף על סוגי דיסקים זמין במאמר אפשרויות אחסון.
מחיקה לאשפה: אופציונלי. צריך לסמן את התיבה הזו כדי להשתמש בהתנהגות ברירת המחדל של האשפה במערכת ההפעלה. אם משתמשים בהתנהגות ברירת המחדל של האשפה, אפשר לשחזר קבצים שנמחקו באמצעות ממשק המשתמש של JupyterLab, אבל הקבצים שנמחקו תופסים מקום בכונן.
הצפנה: בוחרים באפשרות Google-managed encryption key או באפשרות מפתח הצפנה בניהול הלקוח (CMEK). כדי להשתמש ב-CMEK, קראו את המאמר מפתחות הצפנה בניהול הלקוח.
בקטע Networking, מזינים את הפרטים הבאים:
רשת: משנים את אפשרויות הרשת כדי להשתמש ברשת בפרויקט הנוכחי או ברשת VPC משותפת מפרויקט מארח, אם הוגדר פרויקט כזה. אם אתם משתמשים ב-VPC משותף בפרויקט המארח, אתם צריכים גם להקצות את התפקיד "משתמש ברשת Compute" (
roles/compute.networkUser) לסוכן השירות של Notebooks מפרויקט השירות.בשדה רשת, בוחרים את הרשת הרצויה. אפשר לבחור רשת VPC, כל עוד ברשת מופעלת גישה פרטית ל-Google או שיש לה גישה לאינטרנט. למידע נוסף, קראו את המאמר אפשרויות להגדרת הרשת.
בשדה Subnetwork, בוחרים את רשת המשנה הרצויה.
כדי להשבית את כתובת ה-IP החיצונית, מבטלים את הסימון בתיבה Assign external IP address.
כדי להשבית את הגישה לשרת ה-proxy, מבטלים את הסימון בתיבה Allow proxy access.
בקטע IAM and security, מספקים את הפרטים הבאים:
IAM ואבטחה: כדי לתת גישה לממשק JupyterLab של המכונה, מבצעים את אחת מהפעולות הבאות:
כדי לתת גישה ל-JupyterLab דרך חשבון שירות, בוחרים באפשרות Service account.
כדי להשתמש בחשבון השירות שמוגדר כברירת מחדל ב-Compute Engine, בוחרים באפשרות Use default Compute Engine service account.
כדי להשתמש בחשבון שירות בהתאמה אישית, מבטלים את הבחירה באפשרות Use default Compute Engine service account, ובשדה Service account email מזינים את כתובת האימייל של חשבון השירות בהתאמה אישית.
כדי לתת למשתמש יחיד גישה לממשק של JupyterLab:
בוחרים באפשרות Single user, ובשדה User email מזינים את חשבון המשתמש שרוצים לתת לו גישה. אם המשתמש שצוין הוא לא מי שיצר את המכונה, צריך להקצות לו את התפקיד "משתמש בחשבון שירות" (
roles/iam.serviceAccountUser) בחשבון השירות של המכונה.המכונה משתמשת בחשבון שירות כדי לקיים אינטראקציה עם שירותים וממשקי API שלGoogle Cloud .
כדי להשתמש בחשבון השירות שמוגדר כברירת מחדל ב-Compute Engine, בוחרים באפשרות Use default Compute Engine service account.
כדי להשתמש בחשבון שירות בהתאמה אישית, מבטלים את הבחירה באפשרות Use default Compute Engine service account, ובשדה Service account email מזינים את כתובת האימייל של חשבון השירות בהתאמה אישית.
אפשרויות אבטחה: מסמנים את התיבות הבאות או מבטלים את הסימון שלהן:
- גישת רוט (Root) למכונה
- nbconvert
- הורדת קבצים
- גישה לטרמינל
בקטע System health, מזינים את הפרטים הבאים:
שדרוג הסביבה ותקינות המערכת: כדי לשדרג באופן אוטומטי לגרסאות סביבה חדשות, בוחרים באפשרות שדרוג אוטומטי של הסביבה ומשלימים את לוח הזמנים לשדרוג.
בקטע דיווח, מסמנים או מבטלים את הסימון של התיבות הבאות:
- דיווח על תקינות המערכת
- דיווח על מדדים מותאמים אישית ל-Cloud Monitoring
- התקנת Cloud Monitoring
- דיווח על סטטוס ה-DNS של דומיינים נדרשים של Google
לוחצים על יצירה.
Agent Platform Workbench יוצר מכונה ומפעיל אותה באופן אוטומטי. כשהמכונה מוכנה לשימוש, ב-Agent Platform Workbench מופעל הקישור Open JupyterLab.
gcloud
לפני השימוש בנתוני הפקודה הבאים, צריך להחליף את הנתונים הבאים:
-
INSTANCE_NAME: השם של מכונת Agent Platform Workbench. השם חייב להתחיל באות, ואחריה עד 62 אותיות קטנות, מספרים או מקפים (-). השם לא יכול להסתיים במקף. -
PROJECT_ID: מזהה הפרויקט -
LOCATION: האזור שבו רוצים למקם את המכונה -
VM_IMAGE_PROJECT: מזהה הפרויקט ב- Google Cloud שאליו שייכת קובץ האימג' של ה-VM. מזהה הפרויקט ב- Google Cloud שמוגדר כברירת מחדל לקובצי אימג' נתמכים הואcloud-notebooks-managed -
VM_IMAGE_NAME: שם קובץ האימג'. כדי למצוא את שם קובץ האימג' של גרסה ספציפית, ראו חיפוש הגרסה הספציפית. -
MACHINE_TYPE: סוג המכונה של המכונה הווירטואלית -
METADATA: מטא-נתונים בהתאמה אישית שיוחלו על המכונה הזו. לדוגמה, כדי לציין סקריפט לאחר ההפעלה, אפשר להשתמש בתג המטא-נתוניםpost-startup-scriptבפורמט:--metadata=post-startup-script=gs://BUCKET_NAME/hello.sh
מריצים את הפקודה הבאה:
Linux, macOS או Cloud Shell
gcloud workbench instances create INSTANCE_NAME \
    --project=PROJECT_ID \
    --location=LOCATION \
    --vm-image-project=VM_IMAGE_PROJECT \
    --vm-image-name=VM_IMAGE_NAME \
    --machine-type=MACHINE_TYPE \
    --metadata=METADATA
Windows (PowerShell)
gcloud workbench instances create INSTANCE_NAME `
    --project=PROJECT_ID `
    --location=LOCATION `
    --vm-image-project=VM_IMAGE_PROJECT `
    --vm-image-name=VM_IMAGE_NAME `
    --machine-type=MACHINE_TYPE `
    --metadata=METADATA
Windows (cmd.exe)
gcloud workbench instances create INSTANCE_NAME ^
    --project=PROJECT_ID ^
    --location=LOCATION ^
    --vm-image-project=VM_IMAGE_PROJECT ^
    --vm-image-name=VM_IMAGE_NAME ^
    --machine-type=MACHINE_TYPE ^
    --metadata=METADATA
מידע נוסף על הפקודה ליצירת מכונה משורת הפקודה זמין במסמכי התיעוד של ה-CLI של gcloud.
Agent Platform Workbench יוצר מכונה ומפעיל אותה באופן אוטומטי. כשהמכונה מוכנה לשימוש, Agent Platform Workbench מפעיל קישור Open JupyterLab במסוף Google Cloud .
Terraform
בדוגמה הבאה נעשה שימוש במשאב Terraform google_workbench_instance כדי ליצור מכונה של Agent Platform Workbench בשם workbench-instance-example.
כדי ללמוד איך להחיל הגדרות ב-Terraform או להסיר אותן, ראו פקודות בסיסיות ב-Terraform.
שינוי הגרסה של JupyterLab במכונה קיימת
בקטע הזה מוסבר איך לשנות את הגרסה של JupyterLab במכונה באמצעות מסוף Google Cloud או ה-CLI של gcloud.
המסוף
כדי לשנות את הגרסה של JupyterLab במכונה קיימת:
נכנסים לדף Instances במסוף Google Cloud .
לוחצים על שם המכונה כדי לפתוח את הדף Instance details.
בכרטיסייה מערכת, מבצעים אחת מהפעולות הבאות:
כדי להפעיל את JupyterLab 3, מבטלים את הסימון בתיבה Enable JupyterLab 4.
כדי להפעיל את JupyterLab 4, משאירים את התיבה Enable JupyterLab 4 מסומנת.
לוחצים על שליחה.
כדי להפעיל מחדש את המכונה, בוחרים אותה ולוחצים על Start.
gcloud
כדי לשנות את הגרסה של JupyterLab במכונה קיימת, משתמשים בפקודה הבאה:
gcloud workbench instances update INSTANCE_NAME \
    --project="PROJECT_ID" \
    --location="LOCATION" \
    --metadata=enable-jupyterlab4=ENABLEMENT_BOOLEAN
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט -
LOCATION: האזור שבו רוצים למקם את המכונה -
INSTANCE_NAME: השם של מכונת Agent Platform Workbench -
ENABLEMENT_BOOLEAN: משתמשים באחת מהאפשרויות הבאות:false: שינויים ב-JupyterLab 3.-
true: שינויים ב-JupyterLab 4. JupyterLab 4 מופעל כברירת מחדל.
מגבלה של JupyterLab 4
כשמתזמנים הרצה של notebook ב-JupyterLab 4, Agent Platform Workbench שומר עותק של ה-notebook במצב הנוכחי שלו ב-Cloud Storage, ואז מריץ את העותק הזה של ה-notebook לפי לוח הזמנים. אם אתם עורכים את ה-notebook המקורי, אתם צריכים ליצור תזמון חדש כדי להריץ את הגרסה המעודכנת של ה-notebook.
אפשרויות להגדרת הרשת
מכונה של Agent Platform Workbench צריכה לגשת לנקודות קצה של שירותים שנמצאות מחוץ לרשת ה-VPC.
אפשר לתת את הגישה הזו באחת מהדרכים הבאות:
מקצים למכונה כתובת IP חיצונית. הפעולה הזו מתבצעת כברירת מחדל כשיוצרים מכונה חדשה. חשוב לוודא שהסביבה עומדת בדרישות לגישה לממשקי API ולשירותים של Google.
מחברים את המכונה לרשת משנה שבה מופעלת גישה פרטית ל-Google. מוודאים שהסביבה עומדת בדרישות של גישה פרטית ל-Google.
אם אתם משתמשים ב-VIP של private.googleapis.com או restricted.googleapis.com כדי לספק גישה לנקודות הקצה של השירות, הוסיפו רשומות DNS לכל אחת מנקודות הקצה הנדרשות של השירות:
notebooks.cloud.google.comnotebooks.googleapis.com*.notebooks.byoid.googleusercontent.com*.notebooks.cloud.google.com*.notebooks.googleusercontent.com*.kernels.googleusercontent.com
אם אתם משתמשים ב-Private Service Connect, אתם צריכים ליצור תחומי DNS פרטיים לדומיינים האלה, כמו kernels.googleusercontent.com. ממפים את הדומיינים והתווים הכלליים לחיפוש, כמו *.kernels.googleusercontent.com, לכתובת ה-IP הפנימית של נקודת הקצה של Private Service Connect.
אם אתם משתמשים בפרטי כניסה של צד שלישי, אתם צריכים להשתמש ב-restricted.googleapis.com ולהוסיף את רשומת ה-DNS הבאה:
*.byoid.googleusercontent.com
שיקולים לגבי VPC Service Controls ב-Private Service Connect
אם אתם משתמשים ב-VPC Service Controls בסביבה שלכם, אתם צריכים לכלול את הפרויקט שמארח את נקודת הקצה של Private Service Connect באותם גבולות גזרה לשירות כמו הפרויקטים של השירות. הפרויקט המארח של נקודת הקצה יכול להיות הפרויקט המארח של ה-VPC המשותף או פרויקט של מרכז מעבר גלובלי.
בלי ההגדרה הזו, VPC Service Controls חוסם חיבורים לדומיינים הנדרשים, כמו *.kernels.googleusercontent.com, מממשק המשתמש של JupyterLab. החסימה הזו מתרחשת כי ממשק המשתמש של JupyterLab משתמש בשרת ה-proxy ההפוך Kernels Mixer, שמפעיל הפרה של NETWORK_NOT_IN_SAME_SERVICE_PERIMETER.
תגי רשת
למכונה החדשה של Agent Platform Workbench מוקצים באופן אוטומטי תגי הרשת deeplearning-vm ו-notebook-instance.
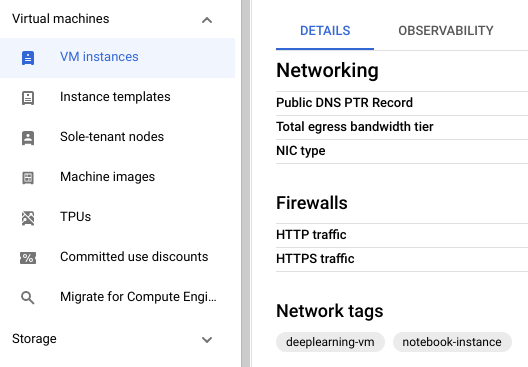
התגים האלה מאפשרים לכם לנהל את הגישה לרשת אל מכונת Agent Platform Workbench וממנה, על ידי הפניה לתגים בכללי חומת האש של רשת ה-VPC. למידע נוסף על תגי רשת, קראו את המאמר הוספת תגי רשת.
כדי לראות את תגי הרשת של מכונה של Agent Platform Workbench:
-
נכנסים לדף VM instances במסוף Google Cloud .
לוחצים על השם של המכונה.
בקטע Networking, מאתרים את Network tags.
פתרון בעיות
אם נתקלתם בבעיה כשניסיתם ליצור מכונה, תוכלו להיעזר במאמר פתרון בעיות ב-Agent Platform Workbench כדי לפתור בעיות נפוצות.
המאמרים הבאים
- כדי להשתמש ב-Notebook כדי להתחיל להשתמש ב-Gemini Enterprise Agent Platform ובשירותים אחרים של Google Cloud , עיינו במדריכים של Agent Platform Notebook.
- יצירת מכונה עם Confidential Computing.
- כדי לבדוק את סטטוס התקינות של המכונה של Agent Platform Workbench, קראו את המאמר מעקב אחרי סטטוס התקינות.
- במאמר פתרונות פשוטים להגדרת רשתות בענן מוסבר איך להשתמש ב-Terraform כדי להגדיר בקלות רשתות ב-Agent Platform.
- אתם יכולים ליצור מכונה של Agent Platform Workbench באמצעות כתובת IP פרטית. לפתרון של Terraform, ראו Workbench.
- איך מנהלים את הרשאות הגישה?
- כדי להשתמש ב-CMEK, קראו את המאמר CMEK.