


Agent Gateway는 Gemini Enterprise Agent Platform 생태계의 네트워킹 구성요소입니다. 사용자와 에이전트 간, 에이전트와 도구 간 또는 에이전트 간에 발생하는 모든 에이전트 상호작용의 연결을 보호하고 제어합니다.
Agent Platform 생태계와의 통합
Agent Platform은 에이전트 개발자와 기업이 에이전트형 애플리케이션을 빌드, 확장, 제어, 최적화하는 데 도움이 되는 완전한 에이전트 개발 수명 주기를 위한 전체 제품군을 제공합니다.
Agent Gateway는 모든 에이전트 상호작용의 네트워크 진입점 및 종료점 역할을 하는 Agent Platform의 핵심 구성요소입니다. 기업 보안 관리자는 플랫폼 인프라의 일부로 에이전트에 보안 및 거버넌스 정책을 적용할 수 있습니다.
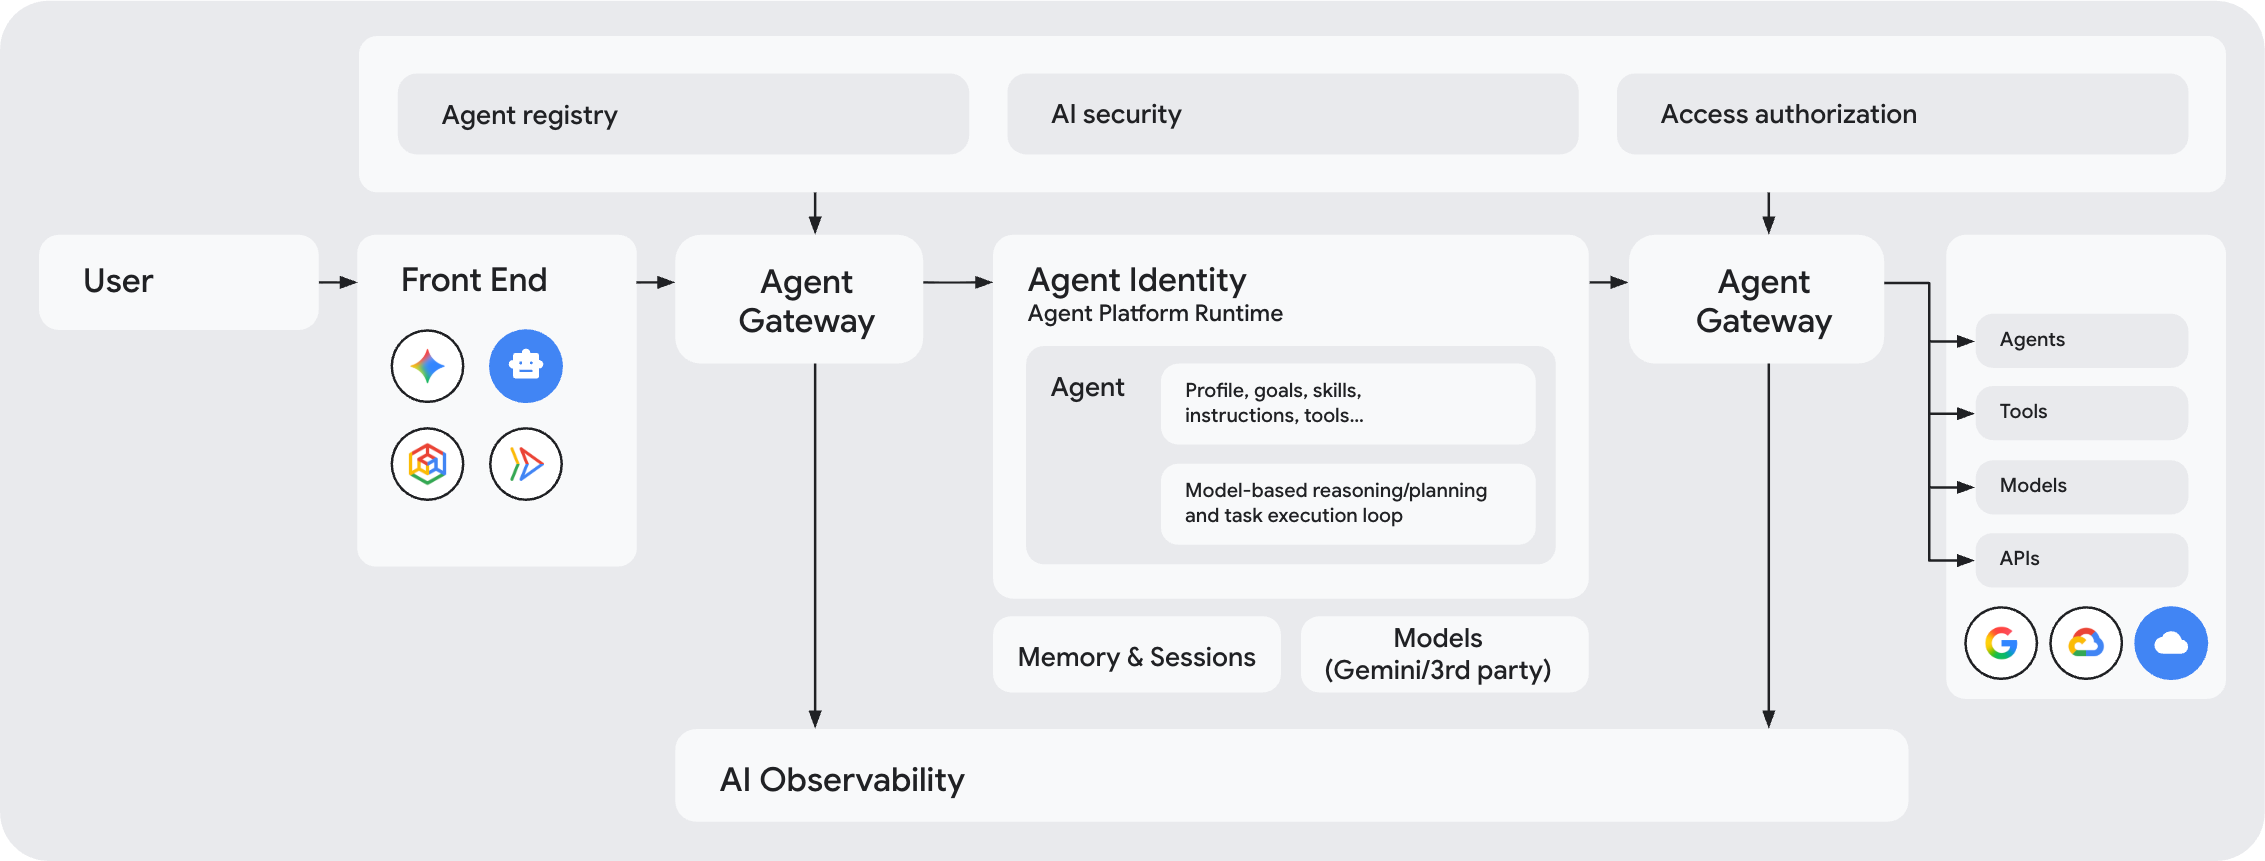
Agent Gateway는 포괄적인 거버넌스를 제공하기 위해 여러 다른 Agent Platform 구성요소와 통합됩니다.
- Agent Registry: 승인된 에이전트 및 도구의 중앙 라이브러리입니다. 서드 파티 모델 컨텍스트 프로토콜 (MCP) 서버를 포함합니다. Agent Gateway는 레지스트리에서 메타데이터를 조회하여 세분화된 액세스 정책을 적용합니다.
- 에이전트 ID: 상호작용하는 Google Cloud모든 에이전트의 고유하고 추적 가능한 페르소나입니다. Agent Gateway는 이러한 ID를 승인 결정의 주체로 사용합니다. 에이전트 ID 는 mTLS를 사용하여 엔드 투 엔드 암호화 인증을 적용하는 컨텍스트 인식 액세스 및 DPoP로 기본적으로 보호됩니다.
- 관리형 에이전트 런타임: Agent Runtime 및 Gemini Enterprise는 Agent Gateway를 통해 에이전트 트래픽을 자동으로 라우팅합니다.
- Agent Platform 정책: Agent Gateway는 IAM, 시맨틱 거버넌스 정책, Model Armor와 같은 Agent Platform 정책에 위임된 승인을 제공하므로 다양한 에이전트 보안 및 거버넌스 제어 기능을 구현할 수 있습니다.
- 에이전트 관측 가능성: Agent Gateway는 네트워크 계층의 모든 에이전트 상호작용에 대한 관측 가능성 원격 분석을 생성하고 이를 Agent Observability로 내보내 에이전트 작업에 대한 포괄적인 이해를 제공합니다.
주요 이점
Agent Gateway는 AI 개발자와 기업 관리자 모두에게 여러 혜택을 제공하여 대규모 AI 에이전트 상호작용을 보호하고 관리하는 복잡성을 해결합니다.
AI 개발자:
- 간소화된 혁신: 개발자는 복잡한 네트워킹 기본 요소 또는 보안 오버헤드를 관리하지 않고 에이전트 빌드에 집중할 수 있습니다.
- 프로토콜 중재: 개발자는 기업 보안 표준을 준수하면서 모델 컨텍스트 프로토콜 (MCP), 에이전트 간(A2A), REST, gRPC와 같은 에이전트 프로토콜을 선택하여 원활하게 사용할 수 있습니다.
- 프레임워크에 구애받지 않음: 사용되는 개발 프레임워크 또는 클라이언트에 관계없이 기능을 사용할 수 있습니다.
- 보안 전송 및 인증: 개발자의 노력 없이 에이전트와 도구 간의 암호화된 연결을 보장하기 위해 mTLS 핸드셰이크 및 종료를 자동으로 처리합니다. Agent Platform의 에이전트 ID 인증 관리자와 통합되어 에이전트와 도구 간의 Oauth 2.0 핸드셰이크를 간소화하고 보호합니다.
기업 관리자 및 보안팀:
- 모든 에이전트 상호작용에 대한 중앙 집중식 거버넌스: 다양한 에이전트 런타임 및 배포 모델 전반에서 일관된 액세스 정책을 구성하고 적용하여 런타임 시 에이전트에 최소 권한이 적용되도록 합니다.
- AI 보안 가드레일: Model Armor와 같은 통합 서비스를 사용하여 모델 컨텍스트 프로토콜 (MCP) 프롬프트 인젝션 공격과 같은 새로운 위험으로부터 보호합니다.
- 포괄적인 관측 가능성: Cloud Logging 및 Cloud Trace를 통해 에이전트 상호작용에 대한 심층적인 가시성을 확보하여 보안 조사 및 성능 모니터링을 용이하게 합니다.
배포 모드
Agent Gateway는 복잡한 네트워킹 세부정보를 관리할 필요 없이 에이전트 통신 규칙을 정의하고 안전, 보안, 액세스 제어 정책을 적용할 수 있는 네트워킹 추상화입니다.
Agent Gateway는 클라이언트-에이전트 상호작용과 에이전트에서 모든 위치로 상호작용이라는 두 가지 기본 관리형 액세스 경로를 지원합니다.
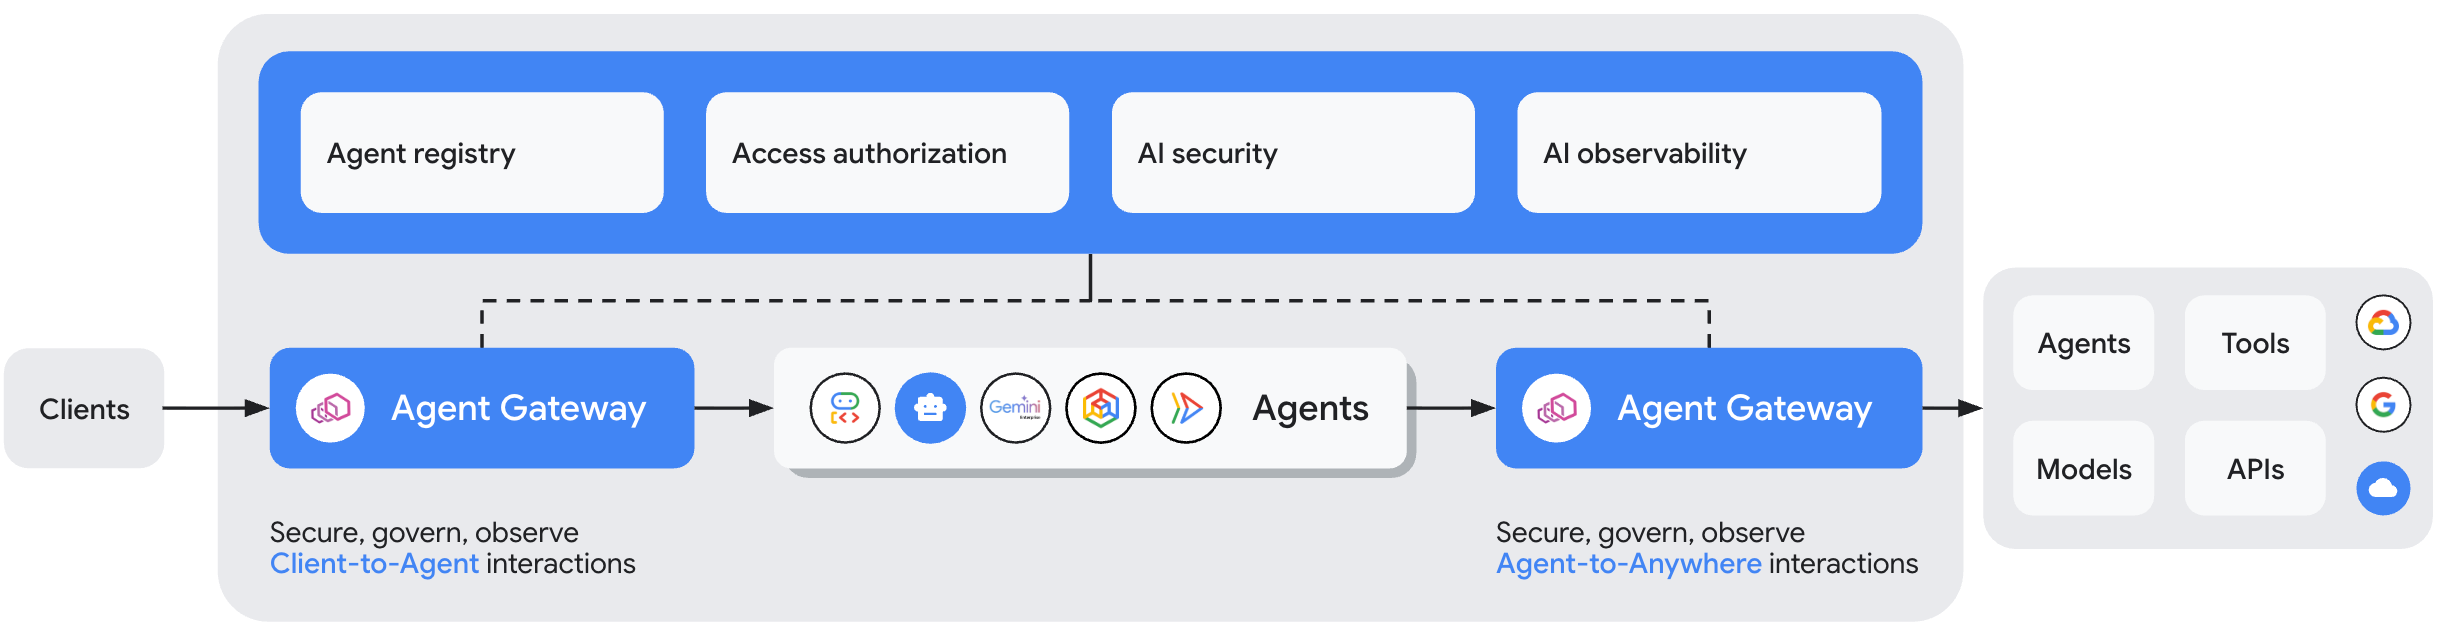
클라이언트-에이전트 (인그레스) : 이 모드는 클라이언트 (예: Cursor, Claude Code, Gemini CLI)와 에서 실행되는 에이전트 (및 도구) 간의 통신을 보호하는 데 사용됩니다. Google Cloud이 모드에서 Agent Gateway는 에이전트의 프런트엔드 역할을 하며 에이전트 (및 도구)에 액세스할 수 있는 클라이언트와 이러한 상호작용에 적용해야 하는 보안 정책을 제어할 수 있습니다.
에이전트에서 모든 위치로 (이그레스): 이 모드는 에서 실행되는 에이전트와 Google Cloud 모든 위치에서 실행되는 서버, 에이전트, 도구 또는 API 간의 통신을 보호하는 데 사용됩니다. 예를 들어 Agent Gateway를 사용하여 자체 조직에서 만들고 호스팅하는 MCP 서버 또는 서드 파티에서 호스팅하는 원격 MCP 서버와 통신해야 하는 에이전트에 대한 액세스 권한 및 보안 가드레일을 적용할 수 있습니다.
Agent Gateway 배포의 구성요소
Agent Gateway를 사용하는 엔드 투 엔드 배포를 구성하려면 다음 섹션에 설명된 리소스가 필요합니다.
에이전트 런타임
Agent Gateway를 사용하면 다음 런타임 플랫폼에서 실행되는 에이전트 및 도구의 트래픽을 제어할 수 있습니다.
Agent Runtime: Agent Gateway는 에이전트에서 모든 위치로 (이그레스) 모드와 클라이언트에서 에이전트로 (인그레스) 모드를 모두 지원합니다.
Gemini Enterprise: Agent Gateway는 에이전트에서 모든 위치로 (이그레스) 모드만 지원합니다.
이러한 런타임으로 배포를 계획하는 방법에 대한 자세한 내용은 Agent Gateway 배포 계획을 참조하세요.
Agent Registry 항목
에이전트와 연결하려는 엔드포인트, 서버 또는 도구는 모두 Agent Registry에 등록되어야 합니다.
각 런타임 유형의 Agent Registry 위치를 안내하는 Agent Registry 요구사항 및 샘플 배포 패턴에 대한 자세한 내용은 Agent Gateway 배포 계획을 참조하세요.
액세스 제어 정책
에이전트가 Agent Gateway를 통해 도구 또는 다른 에이전트와 상호작용할 때 Google Cloud의 승인 정책을 사용하여 세분화된 액세스 제어 정책을 적용할 수 있습니다. 이러한 승인 정책은 여러 다른 Google Cloud 서비스 와 통합되어 다음을 수행할 수 있습니다.
- 하나의 중앙 집중식 위치에서 액세스 제어 정책을 만들고 Identity-Aware Proxy를 사용하여 프로젝트의 여러 게이트웨이에서 모든 승인 결정을 위임합니다. IAP는 ID 및 액세스 관리 (IAM) 내에 정의된 정책을 사용하여 에이전트 및 도구를 인증합니다.
- AI 콘텐츠 정리 결정을 Model Armor에 위임합니다. Model Armor를 사용하면 프롬프트 인젝션 공격 및 민감한 정보 유출과 같은 위험에 대한 런타임 보호를 추가하여 Agent Gateway의 기능을 확장할 수 있습니다.
- 동적 에이전트 정책을 Agent Platform의 시맨틱 거버넌스 정책에 위임하여 도구의 유해한 조합에 대한 보호와 같은 에이전트 실행에 대한 컨텍스트 인식 제어를 설정할 수 있습니다.
- Service Extensions를 사용하여 커스텀 승인 엔진 또는 서드 파티 시스템에 승인을 위임합니다.

다음에 유의하세요.
- 게이트웨이에서 제어해야 하는 에이전트, 도구, MCP 서버 또는 엔드포인트에 대해 IAM 정책을 구성해야 합니다. 기본적으로 게이트웨이는 IAM을 사용하여 명시적으로 승인된 리소스의 트래픽만 허용합니다.
- 기본적으로 로컬 Agent Registry에 등록되지 않은 원격 MCP 서버, 에이전트 또는 도구에 대한 액세스는 차단됩니다. 선택적으로 등록되지 않은 MCP 서버 및 등록되지 않은 도구에 대한 액세스를 허용하도록 선택할 수 있습니다.
- 도구 이름과 도구가 읽기 전용인지 읽기/쓰기인지에 따라 개별 에이전트 또는 클라이언트에 MCP 서버 및 도구에 대한 액세스 권한을 부여하거나 거부할 수 있습니다. 권한은 조직, 폴더 또는 프로젝트 수준에서 부여할 수 있습니다.
액세스 제어 기능은 배포 모드에 따라 다릅니다. 다음 표를 사용하여 게이트웨이에 사용할 수 있는 정책을 확인하세요.
| Google Cloud 제품 | 에이전트에서 모든 위치로 (이그레스) | 클라이언트에서 에이전트로 (인그레스) |
|---|---|---|
| IAM | 에이전트의 ID (SPIFFE ID)를 기반으로 에이전트를 특정 도구 또는 메서드로 제한하는 정책을 정의하는 데 사용됩니다. IAM 이그레스 정책은 Agent Gateway와 독립적으로 작동하지만 런타임 시 IAP 에서 적용됩니다. 자세한 내용은 정책 개요를 참조하세요. |
IAM 정책은 게이트웨이에서 적용되지 않습니다. |
| IAP(Identity-Aware Proxy) | Agent Gateway의 기본 적용 계층 역할을 합니다. IAM을 사용하여 에이전트의 ID를 확인하고 다른 에이전트 또는 도구에 대한 호출을 허용하기 전에 할당된 권한을 확인합니다. IAP는 Agent Gateway에 대해 항상 기본적으로 사용 설정되어 있지만 감사 전용 드라이 런 모드로 실행하도록 선택할 수 있습니다. 자세한 내용은 만들기 IAM 에이전트 정책을 참조하세요. 승인 정책 및 Service Extensions를 사용하여 Agent Gateway에 구현됩니다. |
인그레스 중에는 IAP가 지원되지 않습니다. |
| Model Armor (선택사항) |
에이전트가 민감한 정보를 유출하지 않거나 다른 유형의 프롬프트 인젝션 공격을 받지 않도록 하는 데 사용할 수 있습니다. 승인 정책 Service Extensions를 사용하여 Agent Gateway에 구현됩니다. |
클라이언트에서 전송된 인바운드 프롬프트 인젝션 공격 또는 유해한 콘텐츠로부터 에이전트를 보호하는 데 사용할 수 있습니다. 승인 정책 및 Service Extensions를 사용하여 Agent Gateway에 구현됩니다. |
자세한 내용은 다음 페이지를 참조하세요.
지원 프로토콜
Agent Gateway는 MCP 및 A2A 트래픽을 포함한 모든 HTTP 기반 트래픽을 지원합니다. 게이트웨이는 최소한 수신 트래픽을 안전하게 종료하고 라우팅하는 패스스루 역할을 합니다.
MCP 트래픽의 경우에만 Agent Gateway가 요청 데이터를 파싱하여 속성을 추출할 수 있습니다. 이를 통해 이러한 속성을 기반으로 조건을 사용하여 승인 정책을 만들 수 있습니다. 예를 들어 특정 도구에 대한 액세스를 제한하는 정책을 만들 수 있습니다. 자세한 내용은 MCP 속성을 기반으로 한 승인을 참조하세요.
제한사항
- Gemini Enterprise의 경우 Agent Gateway에서 클라이언트-에이전트 모드를 지원하지 않습니다.
- Agent Gateway는 VPC 서비스 제어를 지원하지 않습니다. 에이전트가 승인한 Agent Gateway 리소스만 사용하도록 하려면 커스텀 조직 정책 제약조건을 사용하여 에이전트 및 게이트웨이 바인딩을 제한할 수 있습니다. 자세한 내용은 승인된 Agent Gateway로만 Agent Runtime 제한 및 승인된 Agent Gateway로만 Gemini Enterprise 제한을 참조하세요.
- Agent Gateway는 자체 서명된 인증서 체인이 있는 공개 또는 비공개 대상에 대한 연결을 지원하지 않습니다. 모든 대상에 공개적으로 신뢰할 수 있는 CA 인증서를 사용하세요.
- 각 Agent Gateway 인스턴스는 Agent Registry에 등록된 최대 5,000개의 리소스를 제어할 수 있습니다.
- Agent Runtime과 관련된 제한사항 을 검토합니다.
- 승인 정책과 관련된 제한사항을 검토합니다.
API 및 gcloud 참조
Agent Gateway에 사용할 수 있는 메서드에 대한 자세한 내용은 다음 참조 주제를 참조하세요.
- gcloud 참조:
gcloud network-services agent-gateways - REST API 참조: agentGateways
다음 단계
Codelab: Agent Platform으로 에이전트 워크로드 제어
Gemini Enterprise Agent Platform에서 Agent Gateway를 사용하여 에이전트 워크로드를 제어하는 방법을 알아봅니다.