


Agent Gateway は、 Google Cloud エージェント ガバナンスのガバナンスとセキュリティの適用レイヤです。マネージド ランタイム、コンテナ プラットフォーム、Infrastructure as a Service(IaaS)仮想マシン、クロスクラウド環境にわたるすべてのエージェント インタラクションのソフトウェア定義ネットワーキングのエントリ ポイントとエグジット ポイントとして機能します。
Agent Gateway を使用すると、企業のセキュリティ管理者とプラットフォーム管理者は、すべてのエージェントのやり取り(人間のユーザーとエージェント、エージェントと Model Context Protocol(MCP)ツール、自律型エージェント間など)に対して、一貫した最小権限のセキュリティ ポスチャーを適用できます。
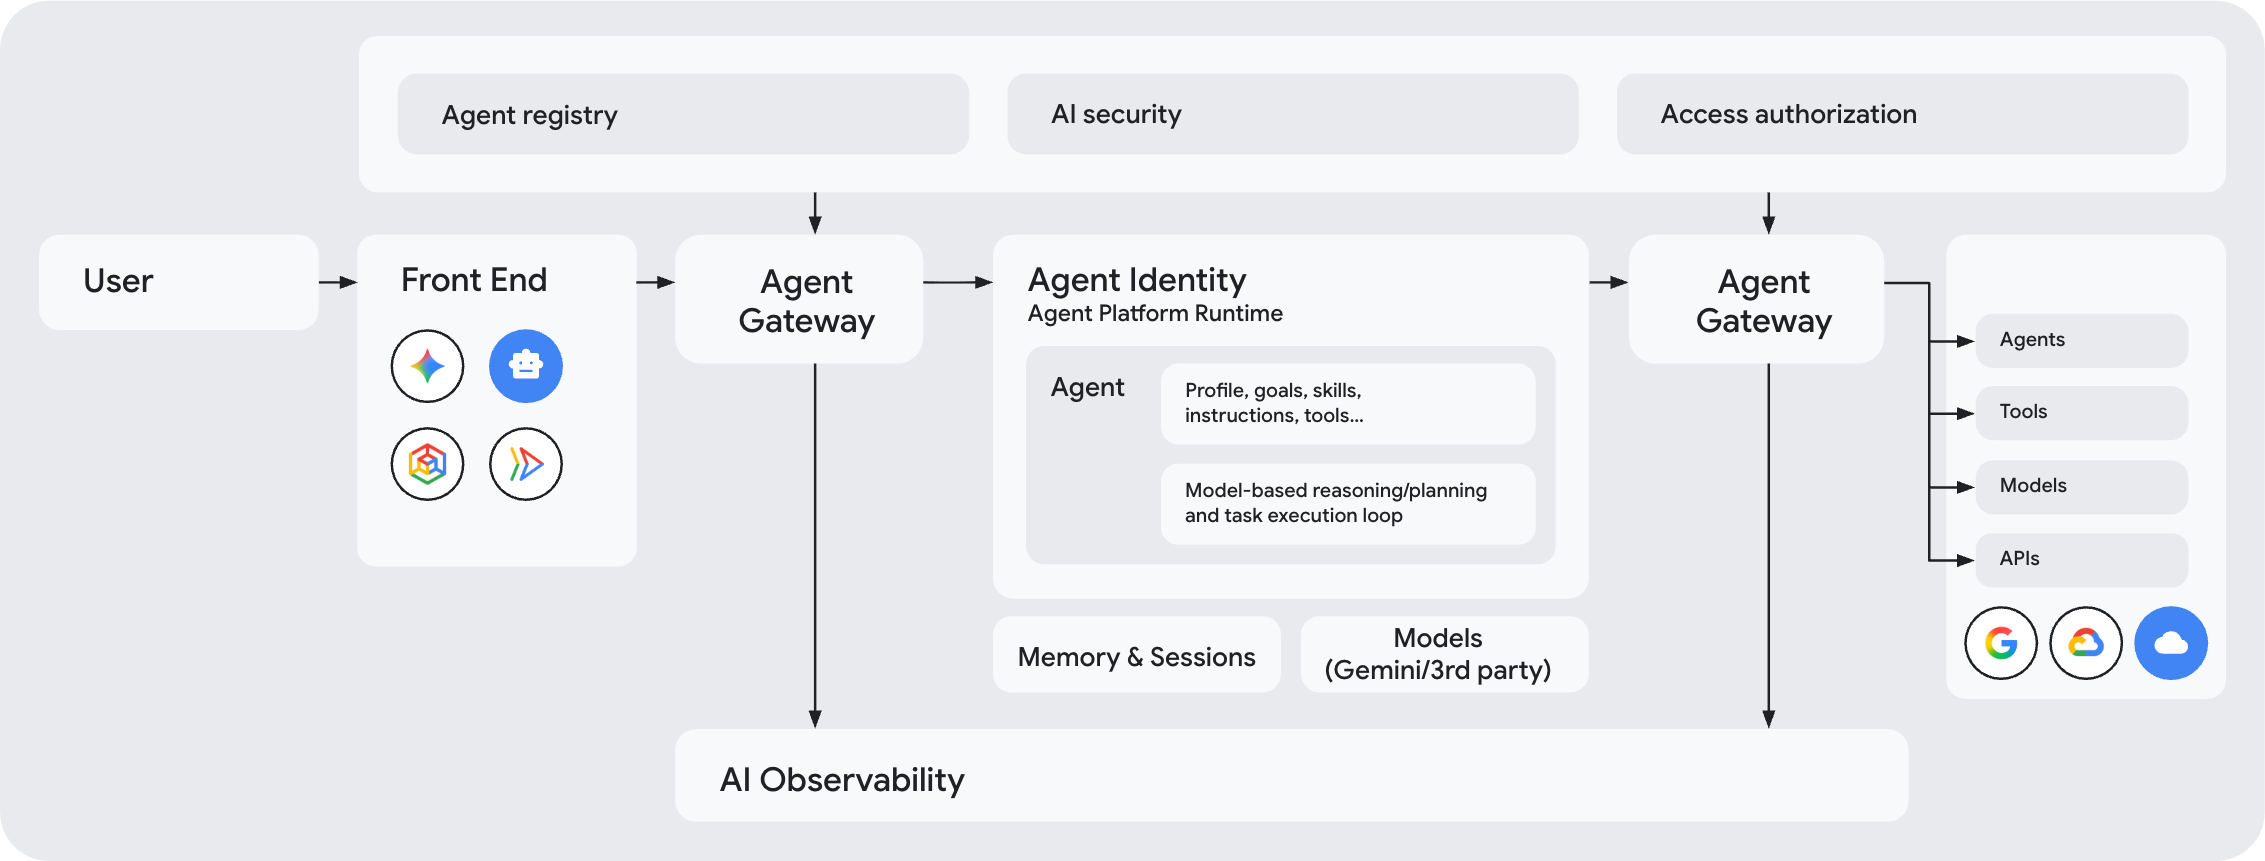
コア ガバナンス コンポーネント
次の Agent Platform コンポーネントは連携して、統合されたエージェント ガバナンス アーキテクチャを提供します。
エージェントの ID(リクエストを行ったユーザー): 各エージェントに一意の安全な ID(SPIFFE ID)を割り当てます。この ID は、認証、アクセス制御、監査のためのエージェントのデジタル署名として機能します。
エージェント ID は、mTLS と DPoP を使用してエンドツーエンドの暗号認証を適用するコンテキストアウェア アクセスによって、デフォルトで保護されます。
エージェント レジストリ(承認されている宛先): 組織内のすべての承認済みエージェント、ツール、Model Context Protocol(MCP)サーバー、エンドポイント(重要な Google Cloud API など)の一元的なディレクトリとして機能します。Agent Gateway は、接続を許可する前にこのディレクトリを使用して権限を確認します。
ポリシー(許可されるアクション): 特定のリソースにアクセスできるエージェントと、通過を許可するコンテンツを制御する、エージェント セキュリティ ポリシーとガバナンス ポリシーの豊富なセットを実装できます。
- IAM 統合アクセス ポリシー: エージェントの ID を Agent Registry の承認済みツールとエンドポイントにリンクするアクセスルール。デフォルトでは、明示的な IAM ポリシーでアクセス権が付与されていない限り、すべての接続がブロックされます。
- Model Armor: ゲートウェイに接続されたコンテンツ セキュリティ フィルタ。Model Armor は、ユーザー プロンプトとツール レスポンスをリアルタイムでスキャンして、プロンプト インジェクション攻撃、機密データの漏洩、有害なコンテンツをブロックします。
- セマンティック ガバナンス ポリシー: エージェントがツールを使用する方法を制御する、わかりやすい言語で記述されたルール。実行時にビジネスルールを適用して、エージェントが安全でないツールの組み合わせを実行するなど、意図しないアクションを実行しないようにします。
- トークン管理ポリシー: 大規模言語モデル(LLM)のトークン使用量をモニタリングして割り当て、エージェントとアプリケーション間で共有トークン予算を適用して、トークンの過剰な消費や予期しない費用の急増を防ぐポリシー。
- カスタム認可エンジン: サービス拡張機能を使用して認可の決定をサードパーティ システムに委任できるカスタム認可拡張機能。
内部的には、これらのポリシータイプはすべて、Service Extensions で管理される認可ポリシーまたは拡張機能バインディングを使用して適用されます。
Agent Gateway(ポリシーが適用される場所): クライアントからエージェント、エージェントから任意の場所へのネットワーク トラフィックのメインのエントリ ポイントとエグジット ポイントとして機能し、ゲートウェイを通過するすべてのトラフィックにセキュリティ ポリシーとガバナンス ポリシーを適用します。詳細については、Agent Gateway がポリシーを適用する方法をご覧ください。
エージェントのオブザーバビリティ: Agent Gateway は、ネットワーク層でのすべてのエージェント インタラクションのオブザーバビリティ テレメトリーを生成し、Agent Observability にエクスポートして、エージェントのアクションを包括的に把握できるようにします。
主なメリット
Agent Gateway は、異種のコンピューティング ランタイムにわたって AI エージェントを大規模に運用する際のセキュリティ、コンプライアンス、ネットワーキングの複雑さに対処します。
AI デベロッパー向け:
- イノベーションの簡素化: 基盤となる VPC ルーティング、Envoy 構成、mTLS 証明書のローテーションを管理することなく、エージェント ロジックの構築に集中できます。
- プロトコル メディエーション: Model Context Protocol(MCP)、Agent-to-Agent(A2A)、REST、gRPC を使用して、エンタープライズ ガバナンス標準に準拠しながら、エージェントをシームレスに接続します。
- フレームワーク非依存: 標準の AI フレームワークまたはカスタム クライアントで構築されたエージェントを、あらゆるランタイム環境でサポートします。
- 安全な転送と ID: mTLS handshake を自動的に終了し、Agent Platform の Agent Identity Auth Manager と統合して、OAuth 2.0 handshake と Workload Identity 連携(WIF)を透過的に処理します。
企業のセキュリティ チームとプラットフォーム管理者向け:
- すべてのランタイムにわたる一元化されたガバナンス: マネージド ランタイム、Google Kubernetes Engine(GKE)クラスタ、Cloud Run サービス、Google Cloud 以外の Kubernetes クラスタにわたって、統合されたアクセス ポリシー、ツール RBAC、安全ガードレールを定義して適用します。
- AI セキュリティ ガードレール: Model Armor などの統合された安全性プロバイダを使用して、インバウンド プロンプトとアウトバウンド ツール ペイロードをインターセプトしてサニタイズし、プロンプト インジェクション、ジェイルブレイク、機密データの漏洩をブロックします。
- 境界セキュリティとデータ引き出し防止: プライベート Virtual Private Cloud(VPC)ネットワーク アタッチメントを介してトラフィックを転送し、厳格な VPC Service Controls 境界ルールを適用します。
- エンドツーエンドのオブザーバビリティ: 強化されたレイヤ 7 とレイヤ 8 の OpenTelemetry トレースとアクセスログを Cloud Logging と Cloud Trace にキャプチャして、完全な監査性を実現します。
管理対象アクセスパス
Agent Gateway は、Client-to-Agent(内向き)と Agent-to-Anywhere(外向き)の 2 つの主要な管理対象アクセスパスを容易にします。
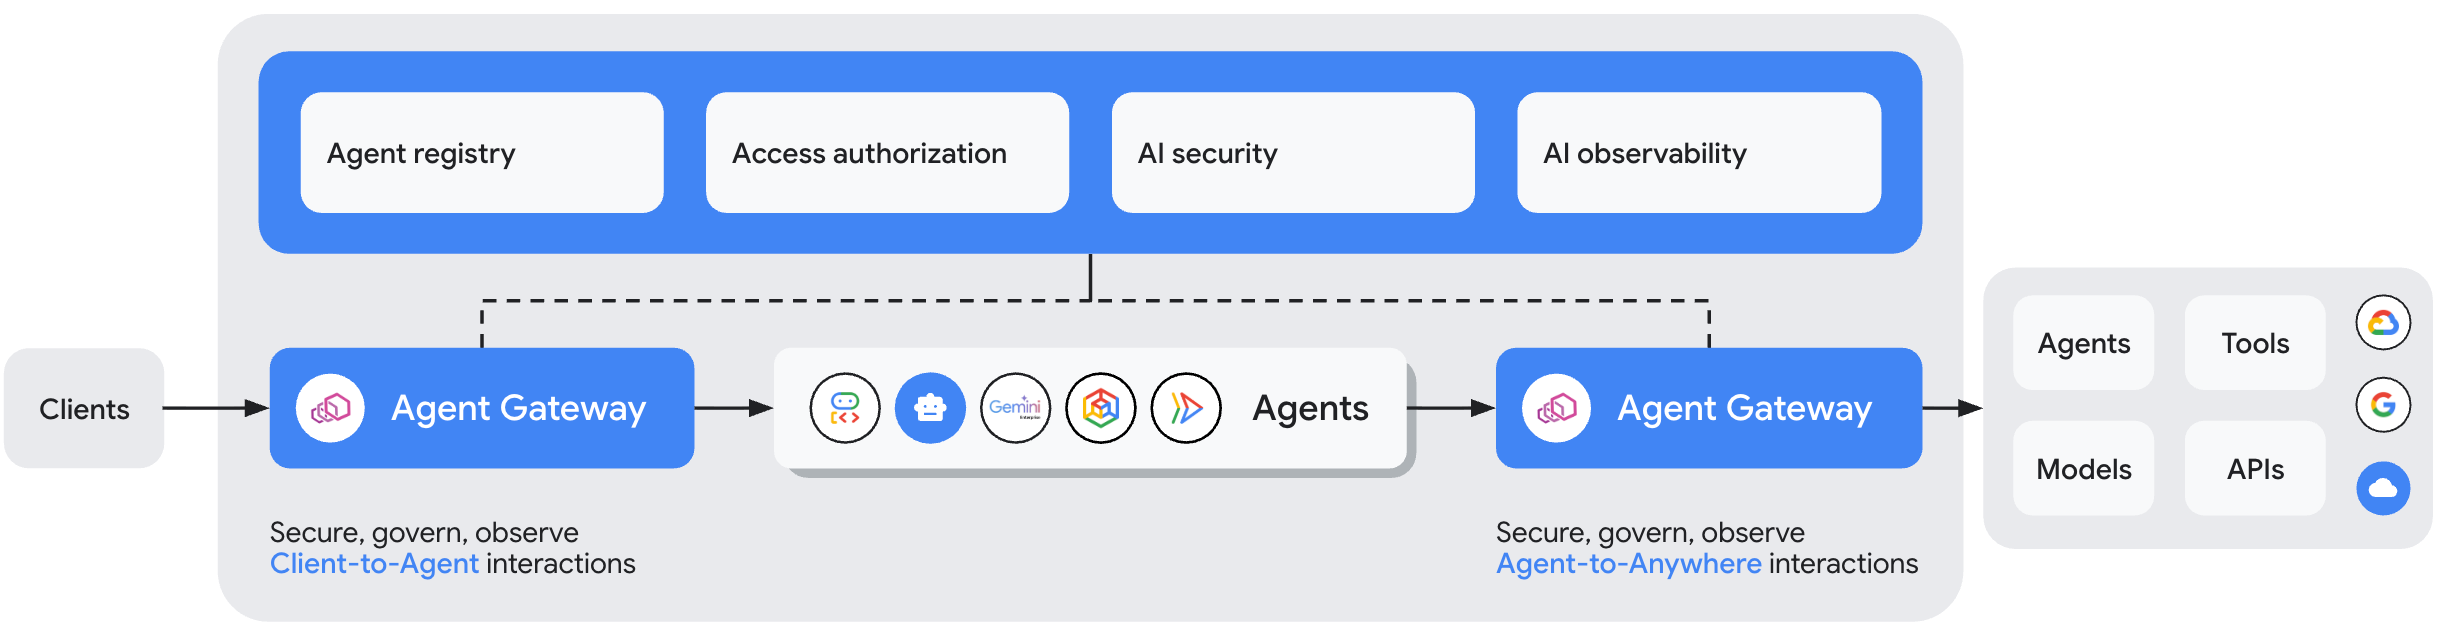
クライアントからエージェント(上り(内向き)): クライアント(ウェブ アプリケーション、デベロッパー CLI、外部システムなど)とホスト型エージェントまたは MCP ツール間の通信を保護します。ゲートウェイはフロントエンドのポリシー適用ポイントとして機能し、受信したユーザー認証情報を認証してプロンプトを検査します。
Agent-to-Anywhere(外向き): エージェントが外部ツール、リモート MCP サーバー、SaaS API、ダウンストリーム エージェントに対して開始するアウトバウンド リクエストを制御します。ワークロードにバインドされた ID、宛先レジストリのコンプライアンス、Identity and Access Management(IAM)アクセス ポリシー、ペイロードのサニタイズを適用します。
デプロイモデル
多様な AI アプリケーション アーキテクチャをサポートするため、Agent Gateway には、ゲートウェイ プロキシ インフラストラクチャのプロビジョニング、管理、エージェント ワークロードとの統合の場所と方法を決定する柔軟なデプロイモデルが用意されています。エージェントがフルマネージドの Google Cloudランタイム、セルフマネージドの Kubernetes クラスタ、仮想マシン、クロス クラウド環境のいずれで実行されているかにかかわらず、Agent Gateway は、インフラストラクチャ制御の設定とネットワーク境界の要件に合わせてデプロイ オプションを提供します。
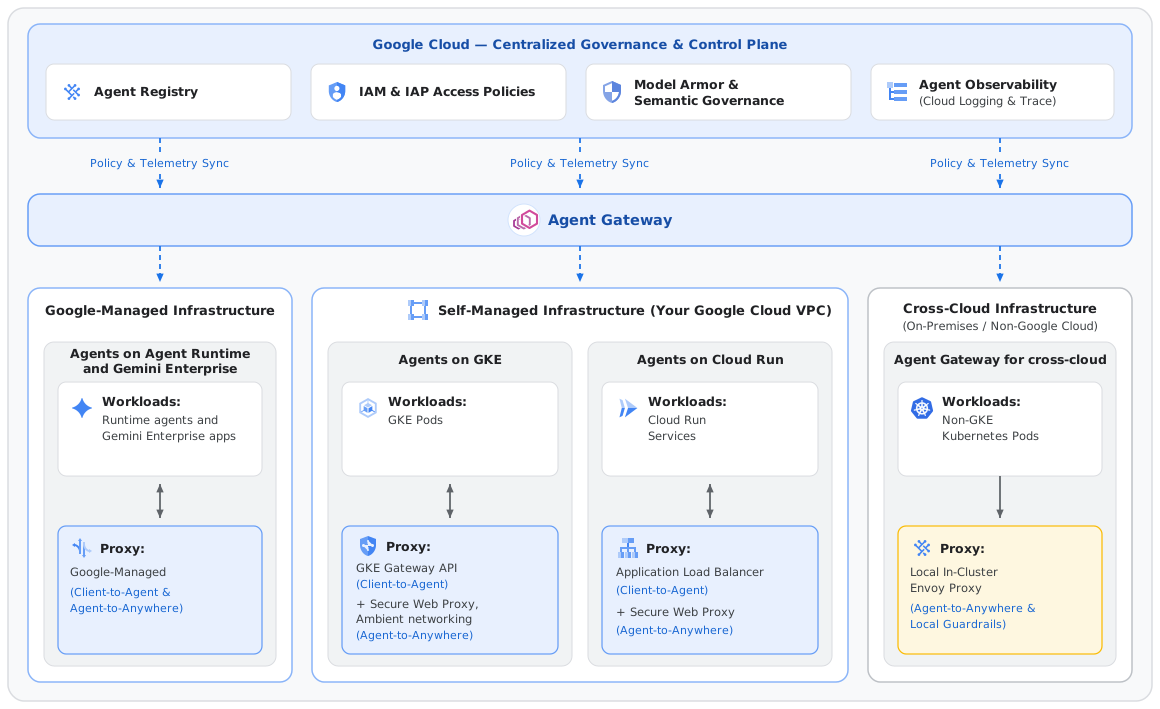
デプロイモデルの概要
| エージェント ホスト環境 | サポートされているデプロイモデル | プロキシ インフラストラクチャ | ドキュメント |
|---|---|---|---|
| Agent Runtime と Gemini Enterprise | Google Cloudの Agent Gateway (Google が管理) |
該当なし(Google が管理) | 概要 設定 |
| GKE | Google Cloudの Agent Gateway (セルフマネージド) |
クライアントからエージェント: GKE Gateway API クラスタ間接続と外部接続用の Agent-to-Anywhere: Secure Web Proxy Pod 間の接続のための Agent-to-Anywhere: アンビエント ネットワーキング |
近日提供予定 |
| Cloud Run | Google Cloudの Agent Gateway (セルフマネージド) |
クライアントからエージェントへ: アプリケーション ロードバランサ エージェントから任意の場所: Secure Web Proxy |
近日提供予定 |
| クロスクラウド環境(Google Cloud以外) | クロスクラウド用の Agent Gateway | 環境内のセルフマネージド Envoy プロキシ | 近日提供予定 |
Google Cloudの Agent Gateway
Google Cloud の Agent Gateway は、Agent Runtime、Gemini Enterprise、GKE、Cloud Run などの Google Cloud コンピューティング環境で実行されるエージェントと MCP サーバーを管理します。ホスト環境に応じて、Google がゲートウェイ プロキシ インフラストラクチャを管理するか、お客様が独自のプロジェクトで管理するプロキシ リソースとロード バランシング リソースに Agent Gateway を接続します。すべての Google Cloud ランタイムで、同じ一元的なコントロール プレーンを使用して、エージェント ID、Agent Registry エントリ、アクセス ポリシーを管理します。
Agent Runtime と Gemini Enterprise の場合
Agent Gateway は、 Google Cloud内に直接ホストされる、Google が完全に管理するメンテナンス不要のゲートウェイ インフラストラクチャを提供します。Agent Runtime と Gemini Enterprise で実行されるエージェントに特化して最適化されています。
- アーキテクチャとインフラストラクチャ: Google がゲートウェイ管理サービスとプロキシ インフラストラクチャの両方を完全に管理します。組織は、プロキシの設定、コンテナ管理、手動メンテナンスのオーバーヘッドを必要としません。
- 主な機能: メンテナンス不要の組み込みの mTLS 終端、IAP アクセス ポリシー、Model Armor プロンプト スキャンと DLP、セマンティック ガバナンス ポリシーを提供します。
- 主なユースケース: Google Cloud でサーバーレス AI エージェントを構築し、ネットワーク インフラストラクチャを管理することなく包括的なガバナンスを実現したいエンタープライズ チームに最適です。
設定の詳細については、Agent Platform の Agent Gateway の概要をご覧ください。
GKE の場合
Agent Gateway は、Agent Platform のガバナンスを、独自の GKE クラスタで実行するエージェントと MCP サーバーに拡張します。プラットフォーム チームは、Kubernetes ネイティブ リソースと Google Kubernetes Engine Gateway API を使用してガバナンスを構成します。Agent Runtime でエージェントを管理する同じ Agent Identity、Agent Registry、ポリシーが、GKE のエージェントにも適用されます。
- アーキテクチャとインフラストラクチャ: プロキシ インフラストラクチャを独自のプロジェクトで実行します。
- Client-to-Agent: クライアント トラフィックは、リージョン アプリケーション ロードバランサである GKE Gateway を介してクラスタに入ります。
- Agent-to-Anywhere: GKE アンビエント ネットワーキングは、サイドカーなしでアウトバウンド エージェント トラフィックを Secure Web Proxy にリダイレクトします。ポリシーは、トラフィックがクラスタから送信される前に適用されます。クラスタ内のエージェント間のトラフィックは、名前空間ごとに実行されるレイヤ 7 アンビエント プロキシによって制御されます。
- 主な機能: Kubernetes ネイティブのポリシー構成、各エージェントの SPIFFE ID を使用した ID ベースのアクセス制御、プロンプトとレスポンスの Model Armor スクリーニング、送信エージェント トラフィックの TLS 検査、拡張機能バインディングによるカスタム ポリシー エンジン。
- 主なユースケース: GKE でエージェントを実行し、すでに使用している Kubernetes ツールでインバウンド、アウトバウンド、クラスタ内のエージェント トラフィックを管理するプラットフォーム チームとセキュリティ チーム。
GKE エージェントの Agent Gateway サポートは近日公開予定です。機能とタイミングは変更される場合があります。早期アクセスをリクエストするには、プレビューに登録してください。
Cloud Run の場合
Agent Gateway は、Agent Platform のガバナンスを、Cloud Run にデプロイするエージェントと MCP サーバーに拡張します。Agent Gateway は、プロジェクトですでに管理しているGoogle Cloud ネットワーキング インフラストラクチャに接続します。Secure Web Proxy はエージェントのアウトバウンド トラフィックを管理し、アプリケーション ロードバランサはエージェントへのインバウンド トラフィックを管理します。Agent Gateway は、エージェント コードを変更することなく、エージェントと呼び出し元の ID に基づいて両方のパスにポリシーを適用します。
アーキテクチャとインフラストラクチャ: 独自のプロジェクトでプロキシ インフラストラクチャを実行します。
- Client-to-Agent: クライアントからエージェントへのトラフィックの場合、クライアントはリージョン アプリケーション ロードバランサを介してエージェントにアクセスします。インターネット クライアントの場合は外部、VPC ネットワーク内のクライアントの場合は内部です。Agent Gateway はロードバランサに接続されているため、リクエストがエージェントに到達する前に、すべての受信リクエストを認証してチェックします。
- Agent-to-Anywhere: エージェントから任意の場所へのトラフィックの場合、Cloud Run アンビエント ネットワーキングは、エージェント コンテナからのアウトバウンド トラフィックをインターセプトします。次に、エージェントの ID を持つ相互認証(mTLS)トンネルを介して、ダイレクト VPC 下り(外向き)経由でトラフィックを転送します。このトンネルは、ポリシー適用ポイントとして機能する VPC ネットワーク内の Secure Web Proxy インスタンスに転送されます。
Secure Web Proxy とロードバランサのリソースを作成して管理し、VPC ネットワーク、証明書、ネットワーク境界を制御します。
主な機能: ツール、モデル、API への発信呼び出しに対する ID ベースのアクセス ポリシー、Identity-Aware Proxy(IAP)を介した着信呼び出し元の認証と認可、Model Armor によるプロンプト、レスポンス、ツール ペイロードの双方向のスクリーニング、管理する認証局によるアウトバウンド トラフィックの TLS 検査、拡張機能バインディングを介したカスタム Policy Engine による、多くの Cloud Run サービスにわたる一元的なポリシーセット。
主なユースケース: Cloud Run でエージェントを実行し、インバウンドとアウトバウンドのエージェント トラフィックの一元的なガバナンスを必要とするセキュリティ チームとプラットフォーム チーム。これには、アプリケーション ランタイムとは別のインフラストラクチャでセキュリティを適用する必要がある組織や、検査のためにハブアンドスポーク VPC ネットワーク経由でトラフィックをルーティングする組織が含まれます。
Cloud Run エージェントの Agent Gateway サポートは近日公開予定です。機能と提供時期は変更される可能性があります。早期アクセスをリクエストするには、プレビューに登録してください。
クロスクラウド用の Agent Gateway
クロスクラウド用の Agent Gateway は、Agent Platform のガバナンスを、 Google Cloudの外部の Kubernetes クラスタ(Amazon EKS、Azure AKS、Red Hat OpenShift、独自のデータセンター内のクラスタなど)で実行されるエージェントに拡張します。ガバナンスは Google Cloudで一元管理し、ポリシーは独自のクラスタ内で適用します。
- アーキテクチャとインフラストラクチャ: Google Cloud は、エージェント ID、レジストリ エントリ、ポリシーを定義する管理プレーンをホストします。軽量の Envoy ベースの Agent Gateway とそのサポート コンポーネントを Kubernetes クラスタにデプロイします。ゲートウェイへのエージェント トラフィックのルーティングなど、クラスタのネットワーキングはお客様の責任となります。エージェントのトラフィックは環境内に留まります。Model Armor スクリーニングなど、構成したポリシー チェックのみがGoogle Cloudを呼び出します。
- 主な機能: エージェントから任意の場所へのトラフィックのガバナンス、Workload Identity 連携による Kubernetes ワークロード認証情報とエージェント ID 認証情報の交換、一元的に定義したポリシー(Model Armor など)の適用。また、Agent Registry とエージェントのオブザーバビリティ(アクセスログとトレース)を Google Cloud外部のエージェントに拡張します。
- 主なユースケース: 複数のクラウドまたは独自のデータセンターでエージェントを実行し、すべてのエージェントに対して 1 つのガバナンス ポリシー、1 つのレジストリ、1 つのエージェント アクティビティ ビューを必要とする企業。
クロスクラウド用の Agent Gateway は近日公開予定です。機能とタイミングは変更される可能性があります。早期アクセスをリクエストするには、プレビューに登録してください。
サポートされているプロトコル
Agent Gateway は、すべてのデプロイモデルで標準の HTTP ベースのエージェント通信プロトコルをサポートしています。
- Model Context Protocol(MCP): サーバー送信イベント(SSE)または HTTP POST リクエストを介したアウトバウンドおよびインバウンドの MCP ツール呼び出しを管理します。
- Agent-to-Agent(A2A): エージェント間の委任とタスク実行 API を管理します。
- REST と gRPC: GKE、Cloud Run、クロス クラウド デプロイ全体で HTTP/1.1 と HTTP/2(gRPC)トラフィックをサポートします。
MCP トラフィックの場合、Agent Gateway は JSON-RPC リクエストを検査してツール名とメソッド属性を抽出し、すべてのデプロイモデルできめ細かいツール アクセス ポリシーを適用できるようにします。詳細については、MCP 属性に基づく認可をご覧ください。
制限事項
- 各 Agent Gateway インスタンスは、Agent Registry に登録されている最大 5,000 個のリソースを管理できます。
- 選択したデプロイモデルと機能に関連する制限事項については、次のページをご覧ください。
API と gcloud のリファレンス
Agent Gateway で使用できるメソッドの詳細については、次のリファレンス トピックをご覧ください。
- gcloud リファレンス:
gcloud network-services agent-gateways - REST API リファレンス: agentGateways
次のステップ
Codelab: Agent Platform でエージェント ワークロードを管理する
Gemini Enterprise Agent Platform の Agent Gateway でエージェント ワークロードを管理する方法について説明します。