


Agent Gateway è il livello di applicazione della governance e della sicurezza per la governance degli agenti Google Cloud . Funge da punto di ingresso e uscita della rete software-defined per tutte le interazioni degli agenti tra runtime gestiti, piattaforme container, macchine virtuali Infrastructure as a Service (IaaS) e ambienti cross-cloud.
Agent Gateway offre agli amministratori della sicurezza e della piattaforma aziendali la possibilità di applicare security posture coerenti e con privilegio minimo per tutte le interazioni degli agenti, che avvengano tra utenti umani e agenti, tra agenti e strumenti Model Context Protocol (MCP) o tra agenti autonomi stessi.
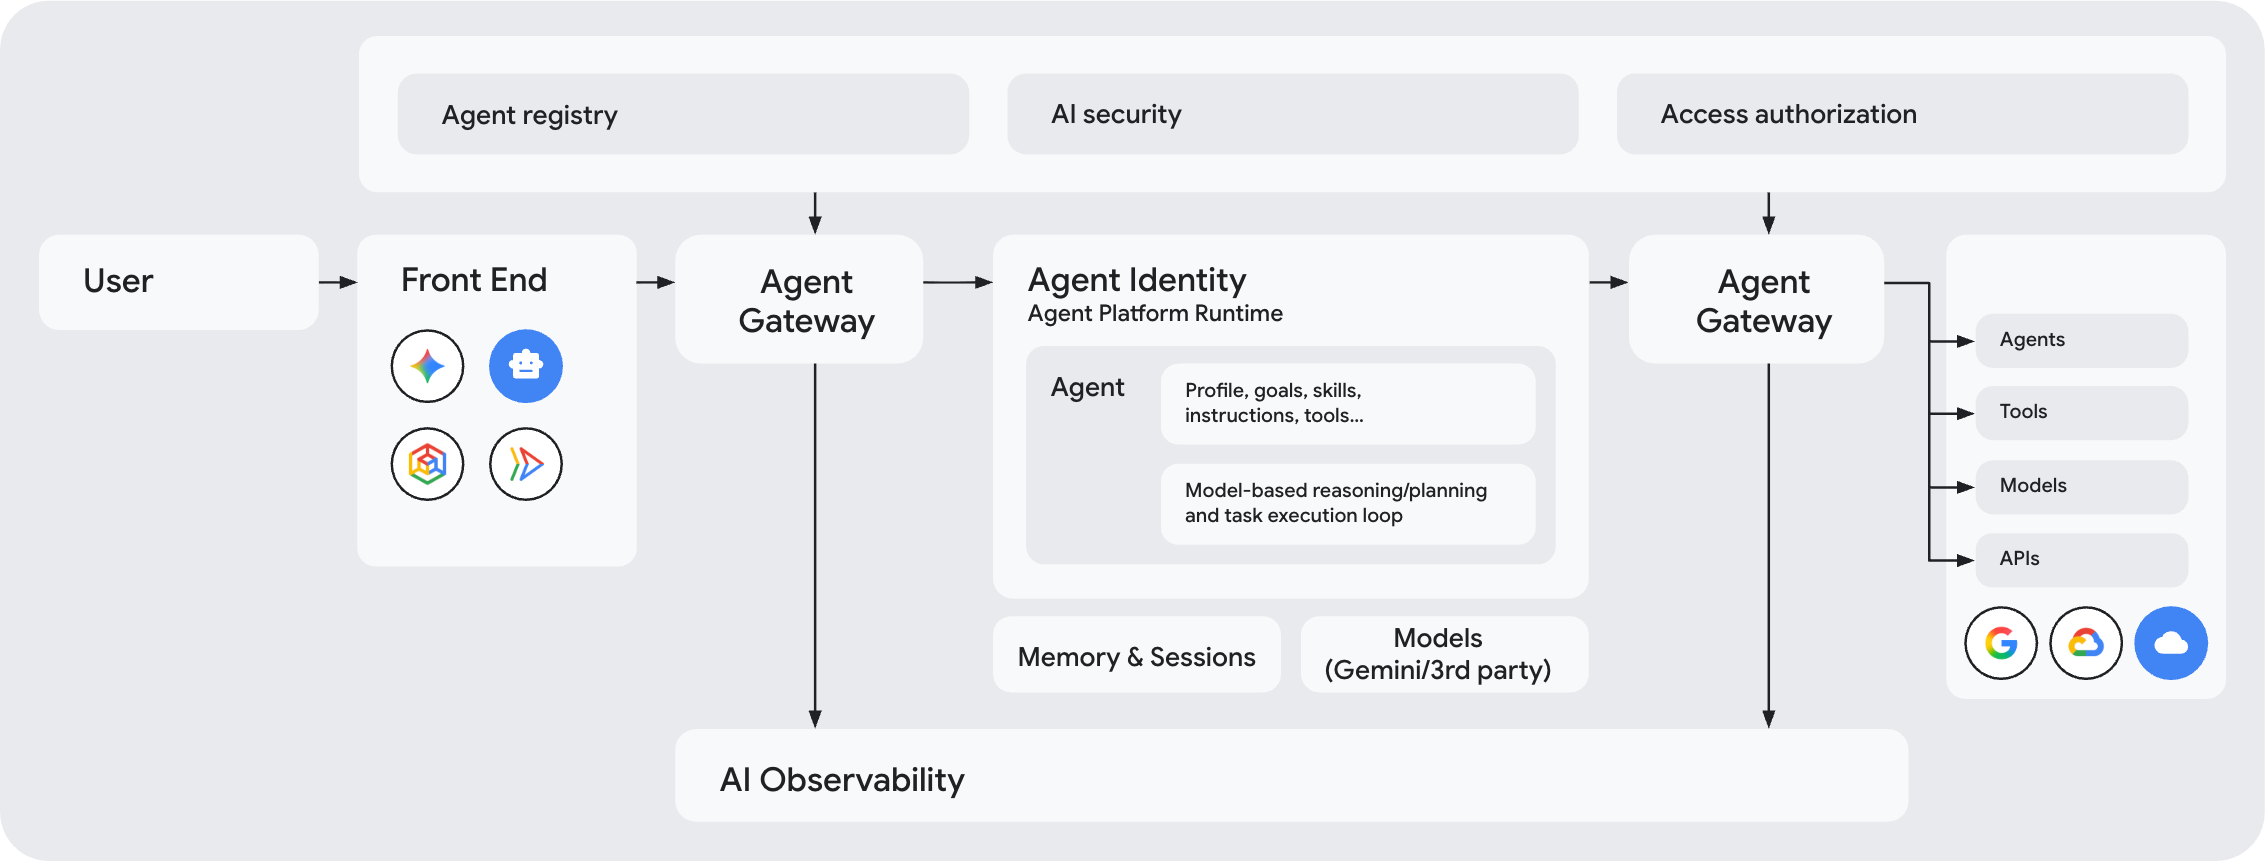
Componenti principali della governance
I seguenti componenti della piattaforma degli agenti collaborano per fornire un'architettura di governance degli agenti unificata:
Agent Identity (Chi ha effettuato la richiesta?): Assegna un ID univoco e sicuro (un ID SPIFFE) a ogni agente. Questa identità funge da firma digitale dell'agente per l'autenticazione, il controllo degli accessi e l'auditing.
Le identità degli agenti sono sicure di default con l'accesso sensibile al contesto, che applica l'autenticazione crittografica end-to-end utilizzando mTLS e DPoP.
Agent Registry (What destinations are approved?): Funge da directory centrale per tutti gli agenti, gli strumenti, i server Model Context Protocol (MCP) e gli endpoint (come le API Google Cloud essenziali) approvati nella tua organizzazione. Agent Gateway utilizza questa directory per controllare le autorizzazioni prima di consentire le connessioni.
Norme (quali azioni sono consentite?): Consente di implementare un ricco insieme di policy di sicurezza e governance degli agenti che controllano quali agenti possono accedere a risorse specifiche e quali contenuti possono passare:
- Policy di accesso unificato IAM: regole di accesso che collegano l'identità di un agente agli strumenti e agli endpoint approvati in Agent Registry. Per impostazione predefinita, tutte le connessioni sono bloccate, a meno che una policy IAM esplicita non conceda l'accesso.
- Model Armor: filtri di sicurezza dei contenuti collegati ai gateway. Model Armor scansiona i prompt degli utenti e le risposte degli strumenti in tempo reale per bloccare gli attacchi di prompt injection, le fughe di dati sensibili e i contenuti dannosi.
- Norme di governance semantica: regole scritte in un linguaggio semplice che controllano il modo in cui gli agenti utilizzano gli strumenti. Applicano le regole aziendali in fase di runtime per impedire agli agenti di intraprendere azioni indesiderate, come l'esecuzione di combinazioni di strumenti non sicure.
- Policy di gestione dei token: policy che monitorano e attribuiscono l'utilizzo dei token dei modelli linguistici di grandi dimensioni (LLM) e applicano budget di token condivisi tra gli agenti e le applicazioni per evitare un consumo incontrollato di token e picchi di costi imprevisti.
- Motori di autorizzazione personalizzati: estensioni dell'autorizzazione personalizzate che ti consentono di delegare le decisioni di autorizzazione a sistemi di terze parti utilizzando Service Extensions.
Internamente, tutti questi tipi di policy vengono applicati utilizzando policy di autorizzazione o binding delle estensioni gestiti tramite Service Extensions.
Agent Gateway (dove vengono applicate le policy?): Funge da punto di ingresso e uscita principale per il traffico di rete tra client e agenti e tra agenti e qualsiasi altra destinazione, applicando policy di sicurezza e governance a tutto il traffico che passa attraverso il gateway. Per saperne di più, consulta Come Agent Gateway applica le policy.
Osservabilità degli agenti: Agent Gateway genera dati di telemetria di osservabilità per tutte le interazioni degli agenti a livello di rete e li esporta in Agent Observability per fornirti una comprensione completa delle azioni degli agenti.
Vantaggi principali
Agent Gateway affronta le complessità di sicurezza, conformità e networking legate al funzionamento degli agenti AI su larga scala in runtime di computing eterogenei.
Per gli sviluppatori di AI:
- Innovazione semplificata: concentrati sulla creazione della logica degli agenti senza gestire il routing VPC, le configurazioni Envoy o la rotazione dei certificati mTLS sottostanti.
- Mediazione dei protocolli: connetti facilmente gli agenti utilizzando Model Context Protocol (MCP), Agent-to-Agent (A2A), REST o gRPC, rispettando al contempo gli standard di governance aziendale.
- Indipendenza dai framework: supporto per agenti creati con framework AI standard o client personalizzati in qualsiasi ambiente di runtime.
- Trasporto e identità sicuri: termina automaticamente gli handshake mTLS e si integra con il gestore di autenticazione di Agent Identity della piattaforma agente per gestire in modo trasparente gli handshake OAuth 2.0 e la federazione delle identità per i workload (WIF).
Per i team di sicurezza aziendali e gli amministratori della piattaforma:
- Governance centralizzata in tutti i runtime: definisci e applica policy di accesso unificate, RBAC degli strumenti e guardrail di sicurezza in runtime gestiti, cluster Google Kubernetes Engine (GKE), servizi Cloud Run e cluster nonGoogle Cloud Kubernetes.
- Sistemi di protezione della sicurezza dell'AI: intercetta e sanifica i prompt in entrata e i payload degli strumenti in uscita utilizzando provider di sicurezza integrati come Model Armor per bloccare prompt injection, jailbreak e fughe di dati sensibili.
- Sicurezza del perimetro e protezione dall'esfiltrazione di dati: indirizza il traffico tramite collegamenti di rete Virtual Private Cloud (VPC) privati per applicare regole rigorose del perimetro dei Controlli di servizio VPC.
- Osservabilità end-to-end: acquisisci tracce OpenTelemetry e log di accesso avanzati di livello 7 e 8 in Cloud Logging e Cloud Trace per una completa controllabilità.
Percorsi di accesso regolati
Agent Gateway facilita due percorsi di accesso regolati principali: da client ad agente (in entrata) e da agente a ovunque (in uscita).
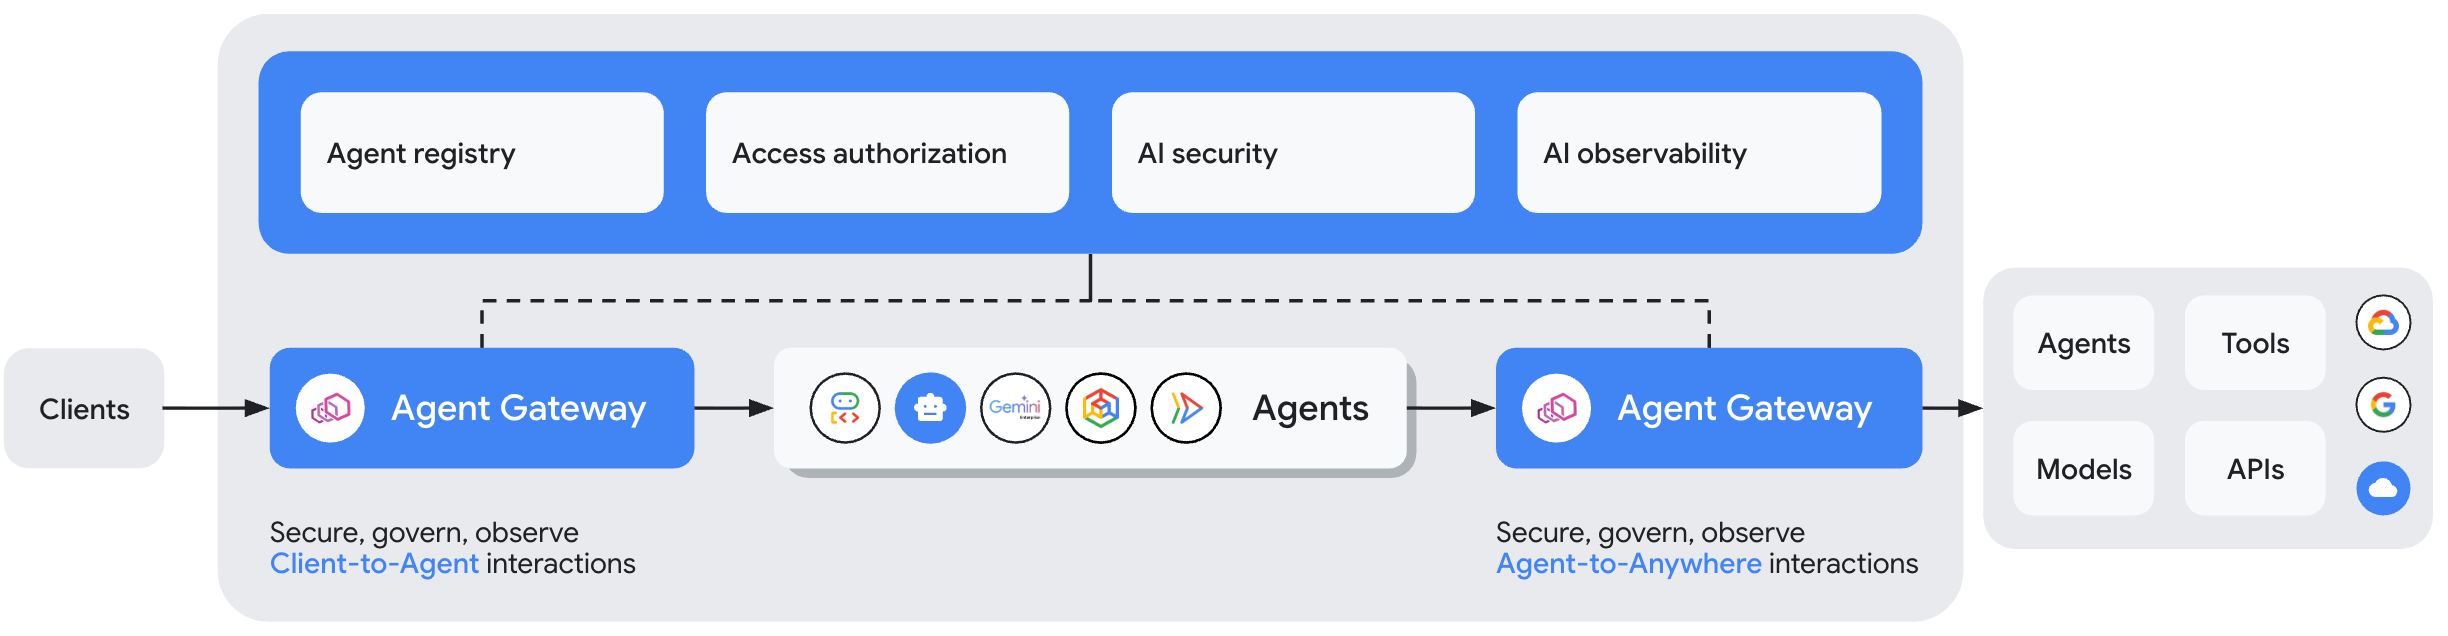
Da client ad agente (ingress): protegge le comunicazioni tra i client (come applicazioni web, CLI per sviluppatori o sistemi esterni) e gli agenti o gli strumenti MCP ospitati. Il gateway funge da punto di applicazione delle policy di frontend, autenticando le credenziali utente in entrata e ispezionando i prompt.
Da agente a qualsiasi destinazione (in uscita): regola le richieste in uscita avviate dagli agenti verso strumenti esterni, server MCP remoti, API SaaS o agenti downstream. Applica l'identità associata al workload, la conformità del registry di destinazione, le policy di accesso di Identity and Access Management (IAM) e la sanitizzazione del payload.
Modelli di deployment
Per supportare diverse architetture di applicazioni di AI, Agent Gateway fornisce modelli di deployment flessibili che determinano dove e come viene eseguito il provisioning, la gestione e l'integrazione dell'infrastruttura proxy del gateway con i workload degli agenti. Sia che i tuoi agenti vengano eseguiti su runtime Google Cloudcompletamente gestiti, cluster Kubernetes autogestiti, macchine virtuali o ambienti cross-cloud, Agent Gateway offre un'opzione di deployment su misura per le tue preferenze di controllo dell'infrastruttura e i requisiti del perimetro di rete.
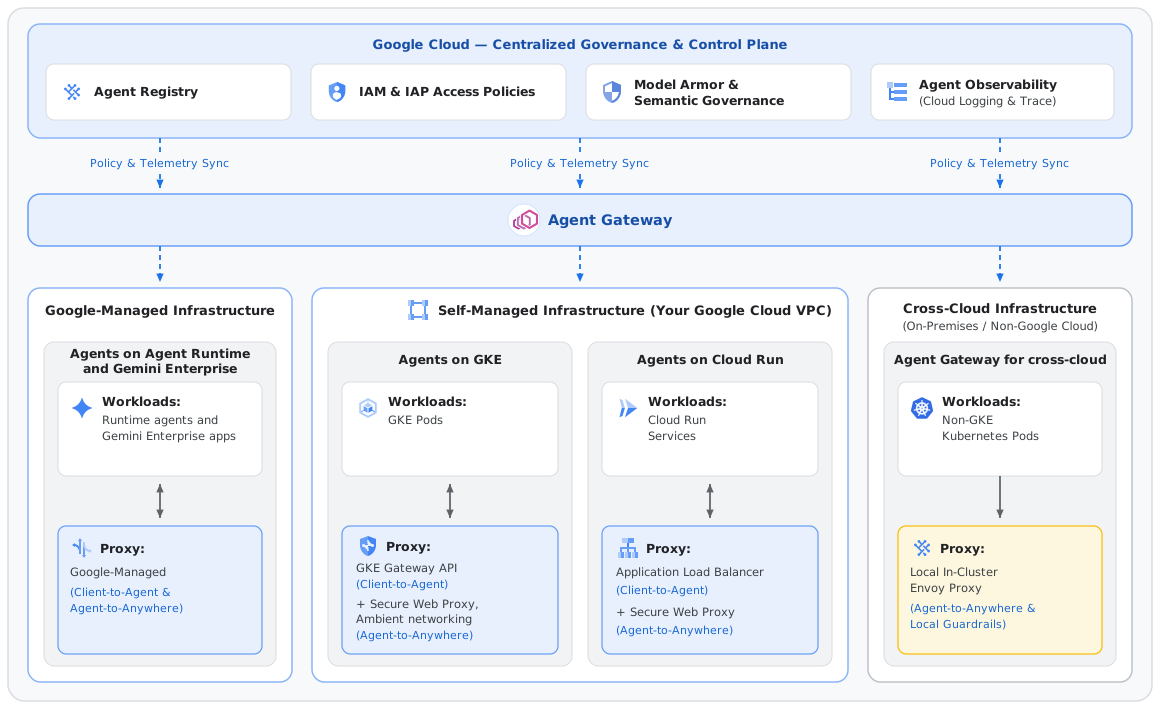
Riepilogo dei modelli di deployment
| Ambiente host dell'agente | Modello di deployment supportato | Infrastruttura proxy | Documentazione |
|---|---|---|---|
| Agent Runtime e Gemini Enterprise | Agent Gateway su Google Cloud (gestita da Google) |
Non applicabile (gestita da Google) | Panoramica Configurazione |
| GKE | Agent Gateway su Google Cloud (Autogestito) |
Da client ad agente: API gateway GKE Agent-to-Anywhere per la connettività tra cluster ed esterna: Secure Web Proxy Da agente a ovunque per la connettività tra pod: Ambient Networking |
Disponibile a breve |
| Cloud Run | Agent Gateway su Google Cloud (Autogestito) |
Da client ad agente: bilanciatore del carico delle applicazioni Da agente a ovunque: Secure Web Proxy |
Disponibile a breve |
| Ambienti cross-cloud (nonGoogle Cloud) | Agent Gateway per cross-cloud | Proxy Envoy autogestito nel tuo ambiente | Disponibile a breve |
Agent Gateway su Google Cloud
Agent Gateway su Google Cloud gestisce gli agenti e i server MCP che vengono eseguiti su Google Cloud ambienti di computing, tra cui Agent Runtime, Gemini Enterprise, GKE e Cloud Run. A seconda dell'ambiente host, Google gestisce l'infrastruttura del proxy gateway per te oppure colleghi Agent Gateway alle risorse di proxy e bilanciamento del carico che gestisci nel tuo progetto. In tutti i runtime Google Cloud , utilizzi lo stesso control plane centrale per gestire le identità degli agenti, le voci di Agent Registry e le policy di accesso.
Per Agent Runtime e Gemini Enterprise
Agent Gateway fornisce un'infrastruttura di gateway completamente gestita da Google e senza manutenzione, ospitata direttamente all'interno di Google Cloud. È ottimizzato specificamente per gli agenti in esecuzione su Agent Runtime e Gemini Enterprise.
- Architettura e infrastruttura: Google gestisce completamente sia i servizi di gestione dei gateway sia l'infrastruttura proxy. Le organizzazioni non devono occuparsi della configurazione dei proxy, della gestione dei container o della manutenzione manuale.
- Funzionalità chiave: offre terminazione mTLS integrata senza manutenzione, policy di accesso IAP, scansione dei prompt e DLP di Model Armor e norme di governance semantica.
- Caso d'uso principale: ideale per i team aziendali che creano agenti AI serverless su Google Cloud e che desiderano una governance completa senza gestire l'infrastruttura di rete.
Per i dettagli sulla configurazione, consulta Panoramica di Agent Gateway su Agent Platform.
Per GKE
Agent Gateway estende la governance di Agent Platform agli agenti e ai server MCP che esegui sui tuoi cluster GKE. I team della piattaforma configurano la governance con risorse native di Kubernetes e l'API Gateway di Google Kubernetes Engine. Le stesse policy, Agent Identity e Agent Registry che regolano gli agenti su Agent Runtime si applicano anche agli agenti su GKE.
- Architettura e infrastruttura: l'infrastruttura del proxy viene eseguita nel tuo progetto.
- Client-to-Agent: il traffico client entra nel cluster tramite un gateway GKE, che è un bilanciatore del carico delle applicazioni regionale.
- Agent-to-Anywhere: Ambient Networking di GKE reindirizza il traffico degli agenti in uscita a Secure Web Proxy senza sidecar e le policy vengono applicate prima che il traffico lasci il cluster. Il traffico tra agenti all'interno del cluster è regolato da proxy ambientali di livello 7 eseguiti per spazio dei nomi.
- Funzionalità principali: configurazione delle policy native di Kubernetes, controllo dell'accesso basato sull'identità utilizzando l'identità SPIFFE di ogni agente, screening dei prompt e delle risposte di Model Armor, ispezione TLS del traffico degli agenti in uscita e motori di policy personalizzati tramite associazioni di estensioni.
- Caso d'uso principale: team di sicurezza e della piattaforma che eseguono agenti su GKE e vogliono gestire il traffico degli agenti in entrata, in uscita e all'interno del cluster con gli strumenti Kubernetes che già utilizzano.
Il supporto di Agent Gateway per gli agenti GKE sarà disponibile a breve. Le funzionalità e le tempistiche sono soggette a modifica. Per richiedere l'accesso in anteprima, registrati per l'anteprima.
Per Cloud Run
Agent Gateway estende la governance di Agent Platform agli agenti e ai server MCP di cui esegui il deployment su Cloud Run. Collega Agent Gateway all'infrastruttura di networkingGoogle Cloud che gestisci già nel tuo progetto. Secure Web Proxy gestisce il traffico in uscita degli agenti, mentre un bilanciatore del carico delle applicazioni gestisce il traffico in entrata verso gli agenti. Agent Gateway applica le policy su entrambi i percorsi in base all'identità dell'agente e del chiamante, senza modifiche al codice dell'agente.
Architettura e infrastruttura: l'infrastruttura del proxy viene eseguita nel tuo progetto.
- Client-to-Agent: per il traffico da client ad agente, i client raggiungono i tuoi agenti tramite un bilanciatore del carico delle applicazioni regionale, esterno per i client internet o interno per i client nella tua rete VPC. Agent Gateway è collegato al bilanciatore del carico, quindi autentica e controlla ogni richiesta in entrata prima che raggiunga l'agente.
- Agent-to-Anywhere: per il traffico da agente a ovunque, il networking Ambient di Cloud Run intercetta il traffico in uscita dal container dell'agente. Quindi, inoltra il traffico tramite il traffico in uscita VPC diretto attraverso un tunnel con autenticazione reciproca (mTLS) che trasporta l'identità dell'agente a un'istanza di Secure Web Proxy nella rete VPC che funge da punto di applicazione delle policy.
Sei tu a creare e gestire le risorse di Secure Web Proxy e del bilanciatore del carico e a mantenere il controllo della rete VPC, dei certificati e del perimetro di rete.
Funzionalità chiave: policy di accesso basate sull'identità per le chiamate in uscita a strumenti, modelli e API, autenticazione e autorizzazione dei chiamanti in entrata tramite Identity-Aware Proxy (IAP), screening di Model Armor di prompt, risposte e payload degli strumenti in entrambe le direzioni, ispezione TLS del traffico in uscita con un'autorità di certificazione che controlli e un set centrale di policy in molti servizi Cloud Run, con Policy Engine personalizzati tramite associazioni di estensioni.
Caso d'uso principale: team di sicurezza e della piattaforma che eseguono agenti su Cloud Run e hanno bisogno di una governance centralizzata del traffico degli agenti in entrata e in uscita. Sono incluse le organizzazioni che richiedono l'applicazione della sicurezza su un'infrastruttura separata dal runtime dell'applicazione e le organizzazioni che instradano il traffico attraverso una rete VPC hub and spoke per l'ispezione.
Il supporto di Agent Gateway per gli agenti Cloud Run sarà disponibile a breve. Le funzionalità e le tempistiche sono soggette a modifica. Per richiedere l'accesso in anteprima, registrati per l'anteprima.
Agent Gateway per cross-cloud
Agent Gateway per il cross-cloud estende la governance della piattaforma degli agenti agli agenti in esecuzione su cluster Kubernetes esterni a Google Cloud, come Amazon EKS, Azure AKS, Red Hat OpenShift o cluster nei tuoi data center. La governance viene gestita centralmente in Google Cloude le policy vengono applicate all'interno del tuo cluster.
- Architettura e infrastruttura: Google Cloud ospita il piano di gestione, dove definisci le identità degli agenti, le voci del registry e le policy. Esegui il deployment di un Agent Gateway leggero basato su Envoy e dei relativi componenti di supporto nel tuo cluster Kubernetes. Sei responsabile del networking del tuo cluster, incluso il routing del traffico degli agenti al gateway. Il traffico dell'agente rimane nel tuo ambiente. Solo i controlli delle policy che configuri, come la schermatura di Model Armor, richiamanoGoogle Cloud.
- Funzionalità chiave: governance del traffico Agent-to-Anywhere dai tuoi agenti, scambio di credenziali dei workload Kubernetes con credenziali di Agent Identity tramite la federazione delle identità per i workload e applicazione di policy definite centralmente, come Model Armor. Inoltre, estende Agent Registry e osservabilità dell'agente (log di accesso e tracce) agli agenti esterni a Google Cloud.
- Caso d'uso principale: aziende che eseguono agenti su più cloud o nei propri data center e vogliono un unico set di policy di governance, un unico registro e un'unica visualizzazione dell'attività degli agenti per tutti i loro agenti.
Agent Gateway per il cross-cloud sarà disponibile a breve. Le funzionalità e le tempistiche sono soggette a modifica. Per richiedere l'accesso in anteprima, registrati per l'anteprima.
Protocolli supportati
Agent Gateway supporta i protocolli di comunicazione agentica standard basati su HTTP in tutti i modelli di deployment, tra cui:
- Model Context Protocol (MCP): gestisce le chiamate degli strumenti MCP in uscita e in entrata tramite Server-Sent Events (SSE) o richieste POST HTTP.
- Agent-to-Agent (A2A): gestisce le API di delega tra agenti ed esecuzione delle attività.
- REST e gRPC: supporta il traffico HTTP/1.1 e HTTP/2 (gRPC) tra GKE, Cloud Run e i deployment cross-cloud.
Per il traffico MCP, Agent Gateway ispeziona le richieste JSON-RPC per estrarre i nomi degli strumenti e gli attributi dei metodi, consentendo policy di accesso agli strumenti granulari in tutti i modelli di deployment. Per maggiori dettagli, consulta Autorizzazione basata sugli attributi MCP.
Limitazioni
- Ogni istanza di Agent Gateway può gestire fino a 5000 risorse registrate in Agent Registry.
- Consulta le seguenti pagine per informazioni sulle limitazioni associate al modello di deployment e alle funzionalità che hai scelto:
Riferimento API e gcloud
Per informazioni dettagliate sui metodi disponibili per Agent Gateway, consulta i seguenti argomenti di riferimento:
- Riferimento gcloud:
gcloud network-services agent-gateways - Riferimento API REST: agentGateways
Passaggi successivi
Codelab: gestisci i workload degli agenti con Agent Platform
Scopri come gestire i workload degli agenti con Agent Gateway su Gemini Enterprise Agent Platform.
Partner di Agent Gateway
Esplora l'ecosistema di fornitori di sicurezza dell'identità e dell'AI che si integrano con Agent Gateway.
Risolvi i problemi di Agent Gateway
Scopri come risolvere i problemi di connettività di Agent Gateway.