


Gemini Enterprise Agent Platform offre una suite completa di funzionalità per l'intero ciclo di vita dello sviluppo agentico, per aiutare gli sviluppatori di agenti e le aziende a creare, scalare, gestire e ottimizzare le loro applicazioni agentiche.
La governance fornisce il framework per scoprire, proteggere e controllare gli agenti AI e la loro infrastruttura sottostante su larga scala. Man mano che le organizzazioni implementano Agentic Workflows complessi, la suite di funzionalità Govern funge da centro di comando centralizzato per gli amministratori e i team di sicurezza per mantenere la supervisione.
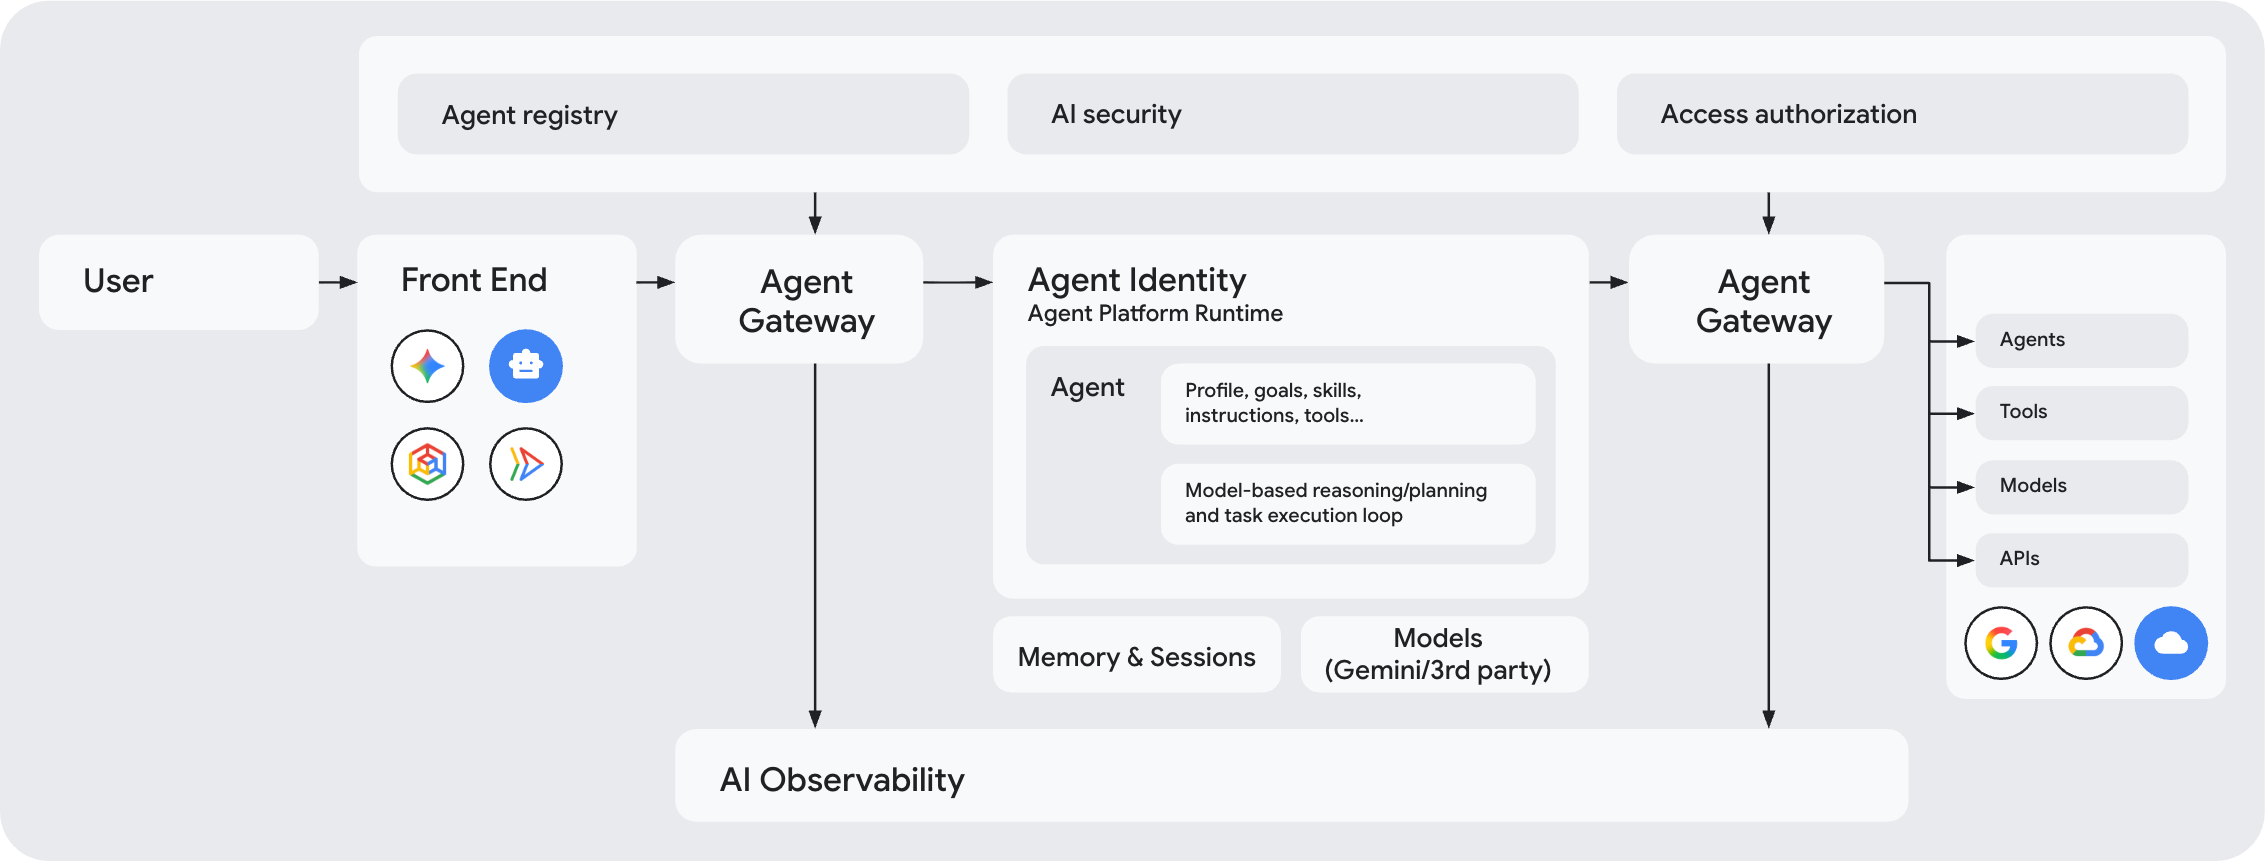
Componenti principali della governance
I seguenti componenti della piattaforma degli agenti collaborano per fornire un'architettura di governance degli agenti unificata:
Agent Identity (Chi ha effettuato la richiesta?): Assegna un ID univoco e sicuro (un ID SPIFFE) a ogni agente. Questa identità funge da firma digitale dell'agente per l'autenticazione, il controllo degli accessi e l'auditing.
Le identità degli agenti sono sicure di default con l'accesso sensibile al contesto, che applica l'autenticazione crittografica end-to-end utilizzando mTLS e DPoP.
Agent Registry (What destinations are approved?): Funge da directory centrale per tutti gli agenti, gli strumenti, i server Model Context Protocol (MCP) e gli endpoint (come le API Google Cloud essenziali) approvati nella tua organizzazione. Agent Gateway utilizza questa directory per controllare le autorizzazioni prima di consentire le connessioni.
Policy (What actions are permitted?): Consente di implementare un ricco insieme di policy di sicurezza e governance degli agenti che controllano quali agenti possono accedere a risorse specifiche e quali contenuti possono passare:
- Policy di accesso unificato IAM: regole di accesso che collegano l'identità di un agente agli strumenti e agli endpoint approvati in Agent Registry. Per impostazione predefinita, tutte le connessioni sono bloccate, a meno che una policy IAM esplicita non conceda l'accesso.
- Model Armor: filtri di sicurezza dei contenuti collegati ai gateway. Model Armor scansiona i prompt degli utenti e le risposte degli strumenti in tempo reale per bloccare gli attacchi di prompt injection, le fughe di dati sensibili e i contenuti dannosi.
- Policy di governance semantica: regole scritte in un linguaggio semplice che controllano il modo in cui gli agenti utilizzano gli strumenti. Applicano le regole aziendali in fase di runtime per impedire agli agenti di intraprendere azioni indesiderate, come l'esecuzione di combinazioni di strumenti non sicure.
- Policy di gestione dei token: policy che monitorano e attribuiscono l'utilizzo dei token dei modelli linguistici di grandi dimensioni (LLM) e applicano budget di token condivisi tra gli agenti e le applicazioni per evitare un consumo incontrollato di token e picchi di costi imprevisti.
- Motori di autorizzazione personalizzati: Estensioni dell'autorizzazione personalizzate che consentono di delegare le decisioni di autorizzazione a sistemi di terze parti tramite Service Extensions.
Internamente, tutti questi tipi di policy vengono applicati utilizzando policy di autorizzazione o associazioni di estensioni gestite tramite Service Extensions.
Agent Gateway (dove vengono applicate le policy?): Funge da punto di ingresso e uscita principale per il traffico di rete tra client e agenti e tra agenti e qualsiasi altra destinazione. Gestisce le connessioni criptate (mTLS), traduce i protocolli (come MCP, REST e gRPC) e applica i controlli delle policy a tutto il traffico. Per saperne di più, consulta In che modo Agent Gateway applica le policy.
Osservabilità degli agenti: Agent Gateway genera dati di telemetria di osservabilità per tutte le interazioni degli agenti a livello di rete e li esporta in Agent Observability per fornirti una comprensione completa delle azioni degli agenti.
Ordine di configurazione consigliato
Per garantire un processo di deployment senza problemi, ti consigliamo di seguire questa sequenza durante la configurazione di un ambiente Agent Platform regolamentato:
Esegui il provisioning delle identità degli agenti: esegui il provisioning delle Workload Identity (ID SPIFFE) per i tuoi agenti. Per istruzioni, vedi Identità degli agenti.
Registra le destinazioni in Agent Registry: registra gli strumenti, i server MCP, gli endpoint e gli agenti di destinazione in Agent Registry. Per istruzioni, consulta Agent Registry.
Configura le policy IAM: definisci le policy di accesso IAM che concedono alle identità degli agenti (ID SPIFFE) l'accesso alle API della piattaforma essenziali e alle destinazioni registrate. Per istruzioni, consulta Configura le policy di accesso IAM.
Configura i template di Model Armor: configura i template di sicurezza dei contenuti per ispezionare i payload dei prompt e le risposte degli strumenti per rilevare prompt injection, jailbreak e fughe di dati sensibili. Per istruzioni, consulta Configura Model Armor.
Configura le norme di governance semantica: definisci i vincoli del linguaggio naturale che regolano l'utilizzo degli strumenti e impediscono combinazioni di strumenti non sicure in fase di runtime. Per istruzioni, consulta Configura le policy di governance semantica.
Esegui il deployment di Agent Gateway e monitora il traffico: esegui il deployment di Agent Gateway per iniziare a intercettare il traffico. Se hai attivato uno dei meccanismi di controllo dell'accesso in modalità di controllo, controlla i log in Cloud Logging per verificare che l'accesso venga valutato come previsto prima di passare le policy alla postura di applicazione attiva. Per istruzioni, consulta Configura Agent Gateway.
Agent Registry, sicurezza e condivisione
Agent Registry
Agent Registry è un catalogo centralizzato che consente di archiviare, scoprire e gestire server, strumenti e agenti AI in Google Cloud.
Agent Identity
L'identità dell'agente consente agli agenti di autenticarsi in modo sicuro su risorse cloud, endpoint e altri agenti, agendo per conto proprio o dell'utente finale.
Sicurezza
Assicurati che i tuoi agenti siano sicuri e affidabili utilizzando Google Agent Platform.
Visualizza le relazioni con le agenzie
Visualizza le relazioni e i flussi di traffico in tempo reale tra tutti gli agenti e i server MCP noti ad Agent Registry.
Policy
Configura le norme di governance semantica
Le norme di governance semantica aggiungono un ulteriore livello di sicurezza per garantire che le azioni dell'agente corrispondano allo user intent e ai vincoli dell'organizzazione.
Agent Gateway
Instrada il traffico di Agent Runtime tramite Agent Gateway
Scopri come instradare il traffico di Agent Runtime tramite Agent Gateway per una connettività sicura e controllata.
Codelab: gestisci i workload degli agenti con Agent Platform
Scopri come gestire i workload degli agenti con Agent Gateway su Gemini Enterprise Agent Platform.
Codelab: traffico in uscita di Agent Gateway da Agent Runtime ai server Google MCP
Scopri di più sulla governance del traffico in uscita di Agent Gateway per gli agenti AI che accedono ai server Model Context Protocol (MCP) di Google Cloud.
Codelab: traffico in uscita di Agent Gateway da Agent Runtime ai server MCP esterni
Scopri di più sulla governance del traffico in uscita di Agent Gateway per gli agenti AI che accedono a server MCP esterni.
Codelab: traffico in uscita da Agent Gateway da Agent Runtime alle reti VPC
Scopri di più sulla governance del traffico in uscita di Agent Gateway per gli agenti AI che accedono alle destinazioni in una rete VPC.
Codelab: governance di Agent Gateway con Agent Runtime tra progetti
Scopri di più sulla governance di Agent Gateway per gli agenti Agent Runtime tra progetti.
Codelab: traffico in uscita di Agent Gateway da Gemini Enterprise ai server MCP personalizzati
Scopri come configurare la governance del traffico in uscita privato di Agent Gateway per Gemini Enterprise.
Delega l'autorizzazione per Agent Gateway
Scopri come delegare l'autorizzazione per Agent Gateway a IAP, Model Armor o al tuo servizio di autorizzazione personalizzato.
Risolvi i problemi di Agent Gateway
Scopri come risolvere i problemi di connettività di Agent Gateway.
Instrada il traffico di Gemini Enterprise tramite Agent Gateway
Scopri come instradare il traffico di Gemini Enterprise tramite Agent Gateway.
Sicurezza
Codelab: proteggi le applicazioni di AI agentica cross-cloud
Scopri come proteggere le tue applicazioni agentiche nel codelab Protezione delle applicazioni di AI agentica cross-cloud.
White paper: creazione di sistemi multi-agente sicuri su Google Cloud
Scopri come creare architetture multi-agente sicure su Gemini Enterprise Agent Platform di Google Cloud.
Visualizza i risultati relativi alla sicurezza
Scopri come visualizzare i risultati sulla sicurezza.
Visualizza gli intervalli di Model Armor
Scopri come visualizzare gli intervalli di Model Armor.