


Nesta página, explicamos como conectar o Google Distributed Cloud (GDC) com isolamento físico ao provedor de identidade (IdP) da sua organização. Um IdP é um sistema que gerencia e protege centralmente as identidades dos usuários, fornecendo serviços de autenticação. Ao se conectar a um IdP, os usuários podem acessar o GDC usando as credenciais da organização, sem precisar criar ou gerenciar contas separadas no GDC. Esse processo garante uma experiência de login integrada e segura. Como um IdP é um recurso global, os usuários podem acessar o GDC pelo mesmo IdP, independentemente da zona em que trabalham.
Esta página é destinada a públicos-alvo do grupo de administradores de plataforma, como administradores de TI ou engenheiros de segurança, que querem se conectar a um IdP. Para mais informações, consulte Públicos-alvo da documentação do GDC com isolamento físico.
É possível se conectar a um provedor de identidade atual usando uma das seguintes opções:
Antes de começar
Antes de se conectar a um provedor de identidade, verifique se a configuração inicial foi concluída, solicite as permissões necessárias e prepare o ambiente.
Configuração inicial da conexão do provedor de identidade
Um membro do grupo de operadores de infraestrutura da sua organização precisa configurar a conexão inicial do IdP antes que os usuários possam acessar os clusters ou painéis do GDC.
Para isso, basta abrir um tíquete no , o sistema de tíquetes, e fornecer as informações necessárias do provedor de identidade. Para mais informações, consulte Conectar o provedor de identidade do cliente à organização.
Solicitar papéis do IAM
Para criar, ler, atualizar e excluir configurações de provedores de identidade, entre em contato
com o administrador da organização do IAM para solicitar o papel de administrador da federação de IdP
(idp-federation-admin).
Verifique se o administrador inicial especificado ao conectar o provedor de identidade tem o papel de admin. da organização do IAM (organization-iam-admin).
Preparar o ambiente
Faça o download e instale a CLI gdcloud, caso ainda não tenha feito isso.
Gere um kubeconfig para configurar o acesso ao
kubectl.
Conectar-se a um provedor de identidade atual
Para conectar o provedor de identidade, você precisa ter um ID do cliente e uma chave secreta do seu provedor de identidade. É possível se conectar a um provedor OIDC ou SAML.
Conectar-se a um provedor OIDC atual
Para se conectar a um provedor OIDC, siga estas etapas:
Console
- Faça login no console do GDC. O exemplo a seguir mostra o console depois de fazer login em uma organização chamada
org-1: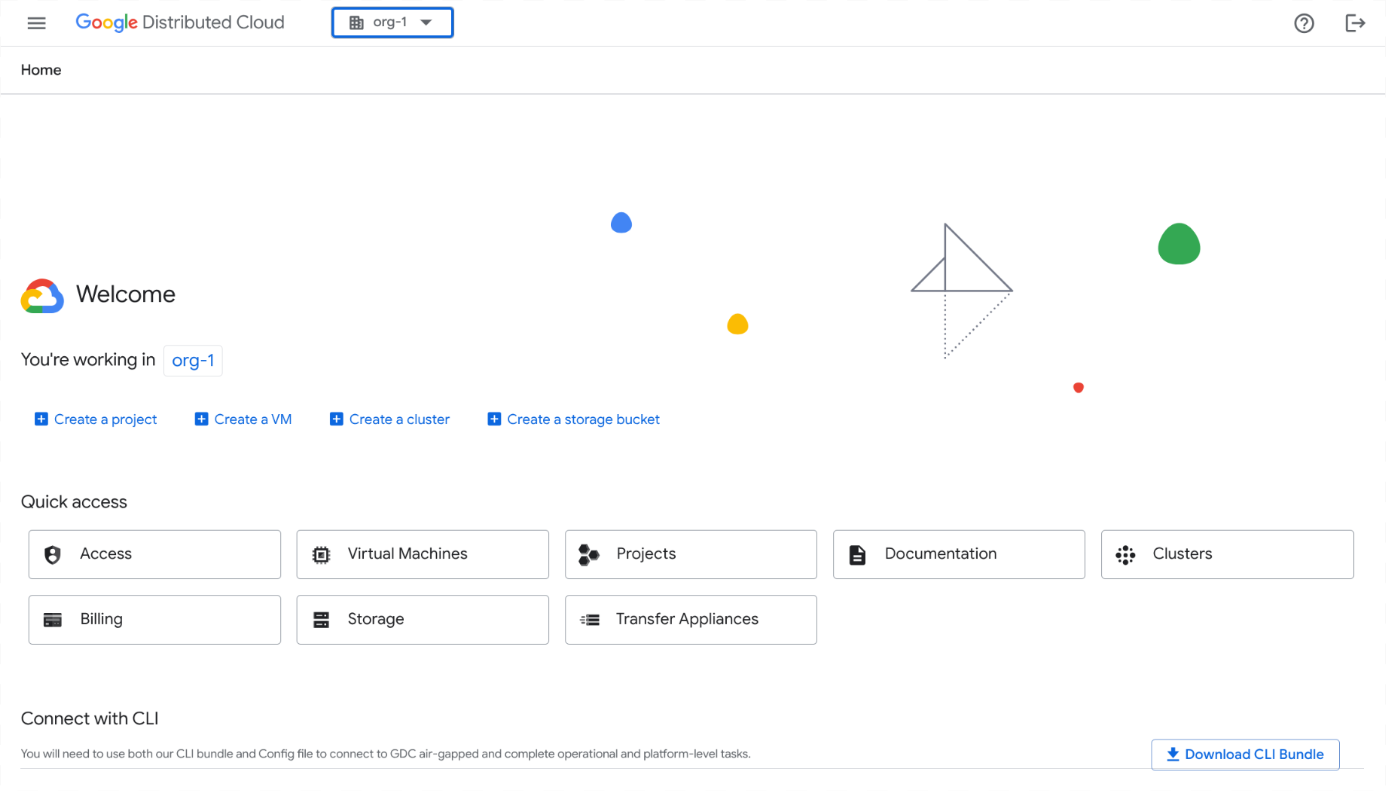
- No menu de navegação, clique em Identidade e acesso > Identidade.
- Clique em Adicionar provedor de identidade.
Na seção Configurar provedor de identidade, siga estas etapas:
- No menu suspenso Provedor de identidade, selecione Open ID Connect (OIDC).
- Insira um Nome do provedor de identidade.
- No campo URI do emissor, insira o URL para onde as solicitações de autorização são enviadas ao seu provedor de identidade. O servidor da API Kubernetes usa esse URL para descobrir chaves públicas de verificação de tokens. O URL precisa usar HTTPS.
- No campo ID do cliente, insira o ID do aplicativo cliente que faz solicitações de autenticação ao provedor de identidade.
- No campo Chave secreta do cliente, insira a chave secreta do cliente, que é uma chave secreta compartilhada entre o provedor de identidade e o Distributed Cloud.
Opcional: no campo Prefixo do provedor de identidade, insira um prefixo. O prefixo é adicionado ao início das declarações de usuário e de grupo. Os prefixos são usados para distinguir entre diferentes configurações de provedor de identidade. Por exemplo, se você definir um prefixo de
myidp, uma declaração de usuário poderá sermyidp-username@example.come uma declaração de grupo poderá sermyidp-group@example.com. O prefixo também precisa ser incluído ao atribuir permissões de controle de acesso baseado em papéis (RBAC) a grupos.Opcional: na seção Criptografia, selecione Ativar tokens de criptografia.
Para ativar os tokens de criptografia, peça ao administrador da organização do IAM para conceder a você o papel de administrador da federação do IdP (
idp-federation-admin).- No campo ID da chave, insira o ID da chave. O ID da chave identifica a chave pública de um token de criptografia da Web JSON (JWE). O provedor OIDC configura e provisiona um ID de chave.
- No campo Chave de descriptografia, insira a chave de descriptografia no formato PEM. A chave de descriptografia é uma chave assimétrica usada para descriptografar tokens. O provedor OIDC configura e provisiona uma chave de descriptografia.
Clique em Próxima.
Na seção Configurar atributos, siga estas etapas:
- No campo Autoridade certificadora do provedor OIDC, insira
um certificado codificado em PEM e em base64 para o provedor de identidade.
Para mais informações, consulte
Privacy-Enhanced Mail
na Wikipédia.
- Para criar a string, codifique o certificado em
base64, incluindo cabeçalhos. - Inclua a string resultante como uma única linha.
Exemplo:
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==
- Para criar a string, codifique o certificado em
- No campo Reivindicação de grupo, insira o nome da reivindicação no token do provedor de identidade que contém as informações do grupo do usuário.
- No campo Declaração do usuário, insira a declaração para identificar cada
usuário. A declaração padrão para muitos provedores é
sub. É possível escolher outras declarações, comoemailouname, dependendo do provedor de identidade. Declarações que não sejamemailsão prefixadas com o URL do emissor para evitar conflitos de nomenclatura. - Opcional: na seção Atributos personalizados, clique em Adicionar par e insira pares de chave-valor para outras declarações sobre um usuário, como o departamento ou o URL da foto do perfil.
- Se o provedor de identidade exigir mais escopos, no campo Escopos, insira os escopos separados por vírgulas para enviar ao provedor de identidade.
- Na seção Parâmetros extras, insira os pares de chave-valor adicionais (separados por vírgulas) exigidos pelo provedor de identidade.
Se você estiver autorizando um grupo, transmita
resource=token-groups-claim. - Clique em Próxima.
- No campo Autoridade certificadora do provedor OIDC, insira
um certificado codificado em PEM e em base64 para o provedor de identidade.
Para mais informações, consulte
Privacy-Enhanced Mail
na Wikipédia.
Na seção Especificar administradores iniciais, siga estas etapas:
- Escolha se você quer adicionar usuários individuais ou grupos como administradores iniciais.
- No campo Nome de usuário ou alias do grupo, insira o endereço de e-mail do usuário ou do grupo para acessar a organização. Se você for o
administrador, insira seu endereço de e-mail, por exemplo,
kiran@example.com. O prefixo é adicionado antes do nome de usuário, comomyidp-kiran@example.com. - Clique em Próxima.
Revise as opções selecionadas e clique em Configurar.
O novo perfil do provedor de identidade está disponível na lista de perfis de identidade.
API
Para conectar o provedor de identidade à sua organização, crie o recurso personalizado global IdentityProviderConfig.
Crie um arquivo YAML de recurso personalizado
IdentityProviderConfig, comopa-idp-oidc.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-oidc namespace: platform spec: oidc: certificateAuthorityData: "IDP_BASE64_ENCODED_CERTIFICATE" clientID: IDP_CLIENT_ID clientSecret: IDP_CLIENT_SECRET groupPrefix: IDP_GROUP_PREFIX groupsClaim: IDP_GROUP_CLAIM issuerURI: IDP_ISSUER_URI scopes: openid,email,profile userClaim: IDP_USER_CLAIM userPrefix: IDP_USER_PREFIXSubstitua as seguintes variáveis:
IDP_BASE64_ENCODED_CERTIFICATE: o certificado codificado em base64 para o IdP.IDP_CLIENT_ID: o ID do cliente do IdP.IDP_CLIENT_SECRET: a chave secreta do cliente para o IdP.IDP_GROUP_PREFIX: o prefixo para grupos no IdP.IDP_GROUP_CLAIM: o nome da declaração no token do IdP que agrupa informações.IDP_ISSUER_URI: o URI do emissor do IdP.IDP_USER_CLAIM: o nome da declaração no token do IdP para o usuário.IDP_USER_PREFIX: o prefixo do IdP do usuário.
Aplique o recurso personalizado
IdentityProviderConfigao servidor de API global:kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-oidc.yamlSubstitua a variável
GLOBAL_API_SERVER_KUBECONFIGpelo caminho para o arquivo kubeconfig do servidor de API global.
Conectar-se a um provedor SAML atual
Para se conectar a um provedor SAML, siga estas etapas:
Console
- Faça login no console do GDC. O exemplo a seguir mostra o
console depois de fazer login em uma organização chamada
org-1: - No menu de navegação, clique em Identidade e acesso > Identidade.
- Clique em Adicionar provedor de identidade.
Na seção Configurar provedor de identidade, siga estas etapas:
- No menu suspenso Provedor de identidade, selecione Linguagem de marcação para autorização de segurança (SAML).
- Insira um Nome do provedor de identidade.
- No campo ID de identidade, insira o ID do aplicativo cliente que faz solicitações de autenticação ao provedor de identidade.
- No campo URI de SSO, insira o URL do endpoint de logon único
do provedor. Por exemplo,
https://www.idp.com/saml/sso. No campo Prefixo do provedor de identidade, insira um prefixo. O prefixo é adicionado ao início das declarações de usuário e grupo. Os prefixos distinguem as diferentes configurações do provedor de identidade. Por exemplo: se você definir um prefixo de
myidp, uma declaração de usuário poderá aparecer comomyidp-username@example.come uma declaração de grupo poderá aparecer comomyidp-group@example.com. Você também precisa incluir o prefixo ao atribuir permissões de RBAC a grupos.Para aumentar a segurança, configure o provedor SAML para emitir declarações com uma vida útil de 5 a 10 minutos. Essa configuração pode ser definida nas configurações do seu provedor de SAML.
Opcional: na seção Declarações SAML, selecione Ativar declarações SAML de criptografia.
Para ativar as declarações SAML criptografadas, peça ao administrador da organização do IAM para conceder a você o papel de administrador da federação do IdP (
idp-federation-admin).- No campo Certificado de declaração de criptografia, insira seu certificado de criptografia no formato PEM. Você recebe o certificado de criptografia do seu provedor SAML.
- No campo Chave de declaração de criptografia, digite sua chave privada. Você vai receber a chave de descriptografia depois de gerar o provedor SAML.
Opcional: na seção Solicitações assinadas do SAML, selecione Ativar solicitações assinadas do SAML.
- No campo Certificado de assinatura, insira seu certificado de assinatura no formato do arquivo PEM. Seu provedor SAML emite um certificado de assinatura.
- No campo Chave de assinatura, insira sua chave de assinatura no formato de arquivo PEM. Seu provedor de SAML configura e produz uma chave de assinatura para você.
Clique em Próxima.
Na página Configurar atributos, siga estas etapas:
- No campo Certificado do IDP, insira
um certificado codificado em PEM e em base64 para o provedor de identidade.
Para mais informações, consulte
Privacy-Enhanced Mail
na Wikipédia.
- Para criar a string, codifique o certificado em
base64, incluindo cabeçalhos. - Inclua a string resultante como uma única linha. Por exemplo:
LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tC...k1JSUN2RENDQWFT==.
- Para criar a string, codifique o certificado em
- Insira outros certificados no campo Certificado adicional do IdP.
- No campo Atributo do usuário, insira o atributo para identificar cada
usuário. O atributo padrão para muitos provedores é
sub. É possível escolher outros atributos, comoemailouname, dependendo do provedor de identidade. Atributos que não sejamemailsão prefixados com o URL do emissor para evitar conflitos de nomenclatura. - No campo Atributo de grupo, insira o nome do atributo no token do provedor de identidade que contém as informações do grupo do usuário.
- Opcional: na seção Mapeamento de atributos, clique em Adicionar par e insira pares de chave-valor para outros atributos de um usuário, como o departamento ou o URL da foto do perfil.
- Clique em Próxima.
- No campo Certificado do IDP, insira
um certificado codificado em PEM e em base64 para o provedor de identidade.
Para mais informações, consulte
Privacy-Enhanced Mail
na Wikipédia.
Na seção Especificar administradores iniciais, siga estas etapas:
- Escolha se você quer adicionar usuários individuais ou grupos como administradores iniciais.
- No campo Nome de usuário ou alias do grupo, insira o endereço de e-mail do usuário ou do grupo para acessar a organização. Se você for o
administrador, insira seu endereço de e-mail, por exemplo,
kiran@example.com. O prefixo é adicionado antes do nome de usuário, comomyidp-kiran@example.com. - Clique em Próxima.
Na página Revisar, verifique todos os valores de cada configuração de identidade antes de continuar.
Clique em Voltar para retornar às páginas anteriores e fazer as correções necessárias.
Clique em Configurar.
O novo perfil do provedor de identidade está disponível na lista de perfis de identidade.
API
Para conectar o provedor de identidade à sua organização, crie o recurso personalizado global IdentityProviderConfig.
Crie um arquivo YAML de recurso personalizado
IdentityProviderConfig, comopa-idp-saml.yaml:apiVersion: iam.global.gdc.goog/v1 kind: IdentityProviderConfig metadata: name: pa-idp-saml namespace: platform spec: saml: groupPrefix: IDP_GROUP_PREFIX groupsAttribute: IDP_GROUP_ATTRIBUTE idpCertificateDataList: - "IDP_BASE64_ENCODED_CERTIFICATE" idpEntityID: IDP_SAML_ENTITY_ID idpSingleSignOnURI: IDP_SAML_SSO_URI userAttribute: IDP_USER_ATTRIBUTE userPrefix: IDP_USER_PREFIXSubstitua as seguintes variáveis:
IDP_GROUP_PREFIX: o prefixo para grupos no IdP.IDP_GROUP_ATTRIBUTE: o atributo para grupos no IdP.IDP_BASE64_ENCODED_CERTIFICATE: o certificado codificado em base64 para o IdP.IDP_SAML_ENTITY_ID: o URL ou URI para identificar exclusivamente o IdP.IDP_SAML_SSO_URI: o URI do emissor do IdP.IDP_USER_ATTRIBUTE: o atributo do usuário do IdP, como um e-mail.IDP_USER_PREFIX: o nome da declaração no token do IdP para o usuário.
Aplique o recurso personalizado
IdentityProviderConfigao servidor de API global:kubectl --kubeconfig GLOBAL_API_SERVER_KUBECONFIG apply -f pa-idp-saml.yamlSubstitua a variável
GLOBAL_API_SERVER_KUBECONFIGpelo caminho para o arquivo kubeconfig do servidor de API global.
Excluir um provedor de identidade
Exclua um provedor de identidade atual usando o console do GDC:
- Faça login no console do GDC.
- No seletor de projetos, selecione a organização em que você quer excluir o provedor de identidade.
- No menu de navegação, clique em Identidade e acesso > Identidade.
Marque a caixa ao lado do nome de um ou mais provedores de identidade.
Uma mensagem vai aparecer com o número de provedores de identidade selecionados e um botão Excluir.
Clique em Excluir.