


Este documento mostra como criar e remover atribuições de funções num projeto da nuvem distribuída com a consola do GDC ou a CLI gdcloud.
Este documento destina-se a públicos-alvo no grupo de operadores de aplicações que gerem autorizações em projetos do GDC. Para mais informações, consulte o artigo Públicos-alvo para a documentação do GDC air-gapped.
Antes de começar
Antes de criar ou remover atribuições de funções, tem de pedir as autorizações necessárias.
Peça funções de IAM
Para criar, atualizar e eliminar atribuições de funções num projeto, contacte o administrador de IAM da organização ou o administrador de IAM do projeto para pedir a função de administrador de IAM do projeto (project-iam-admin).
O administrador de IAM da organização pode atribuir esta função a qualquer projeto na organização. O administrador de IAM do projeto pode atribuir esta função no âmbito do respetivo projeto específico.
Configure atribuições de funções
Siga os passos abaixo para configurar atribuições de funções:
Consola
- Inicie sessão na consola do GDC.
Por exemplo, a imagem seguinte inicia sessão na consola do GDC para
uma organização com o nome
org-1:
- Clique em Selecionar projeto na barra de menu. Selecione um dos projetos existentes nos quais quer configurar a atribuição de funções e, de seguida, clique em Abrir. O projeto selecionado é apresentado após o nome da organização na barra de menu. O
exemplo seguinte mostra o projeto
iam-testselecionado: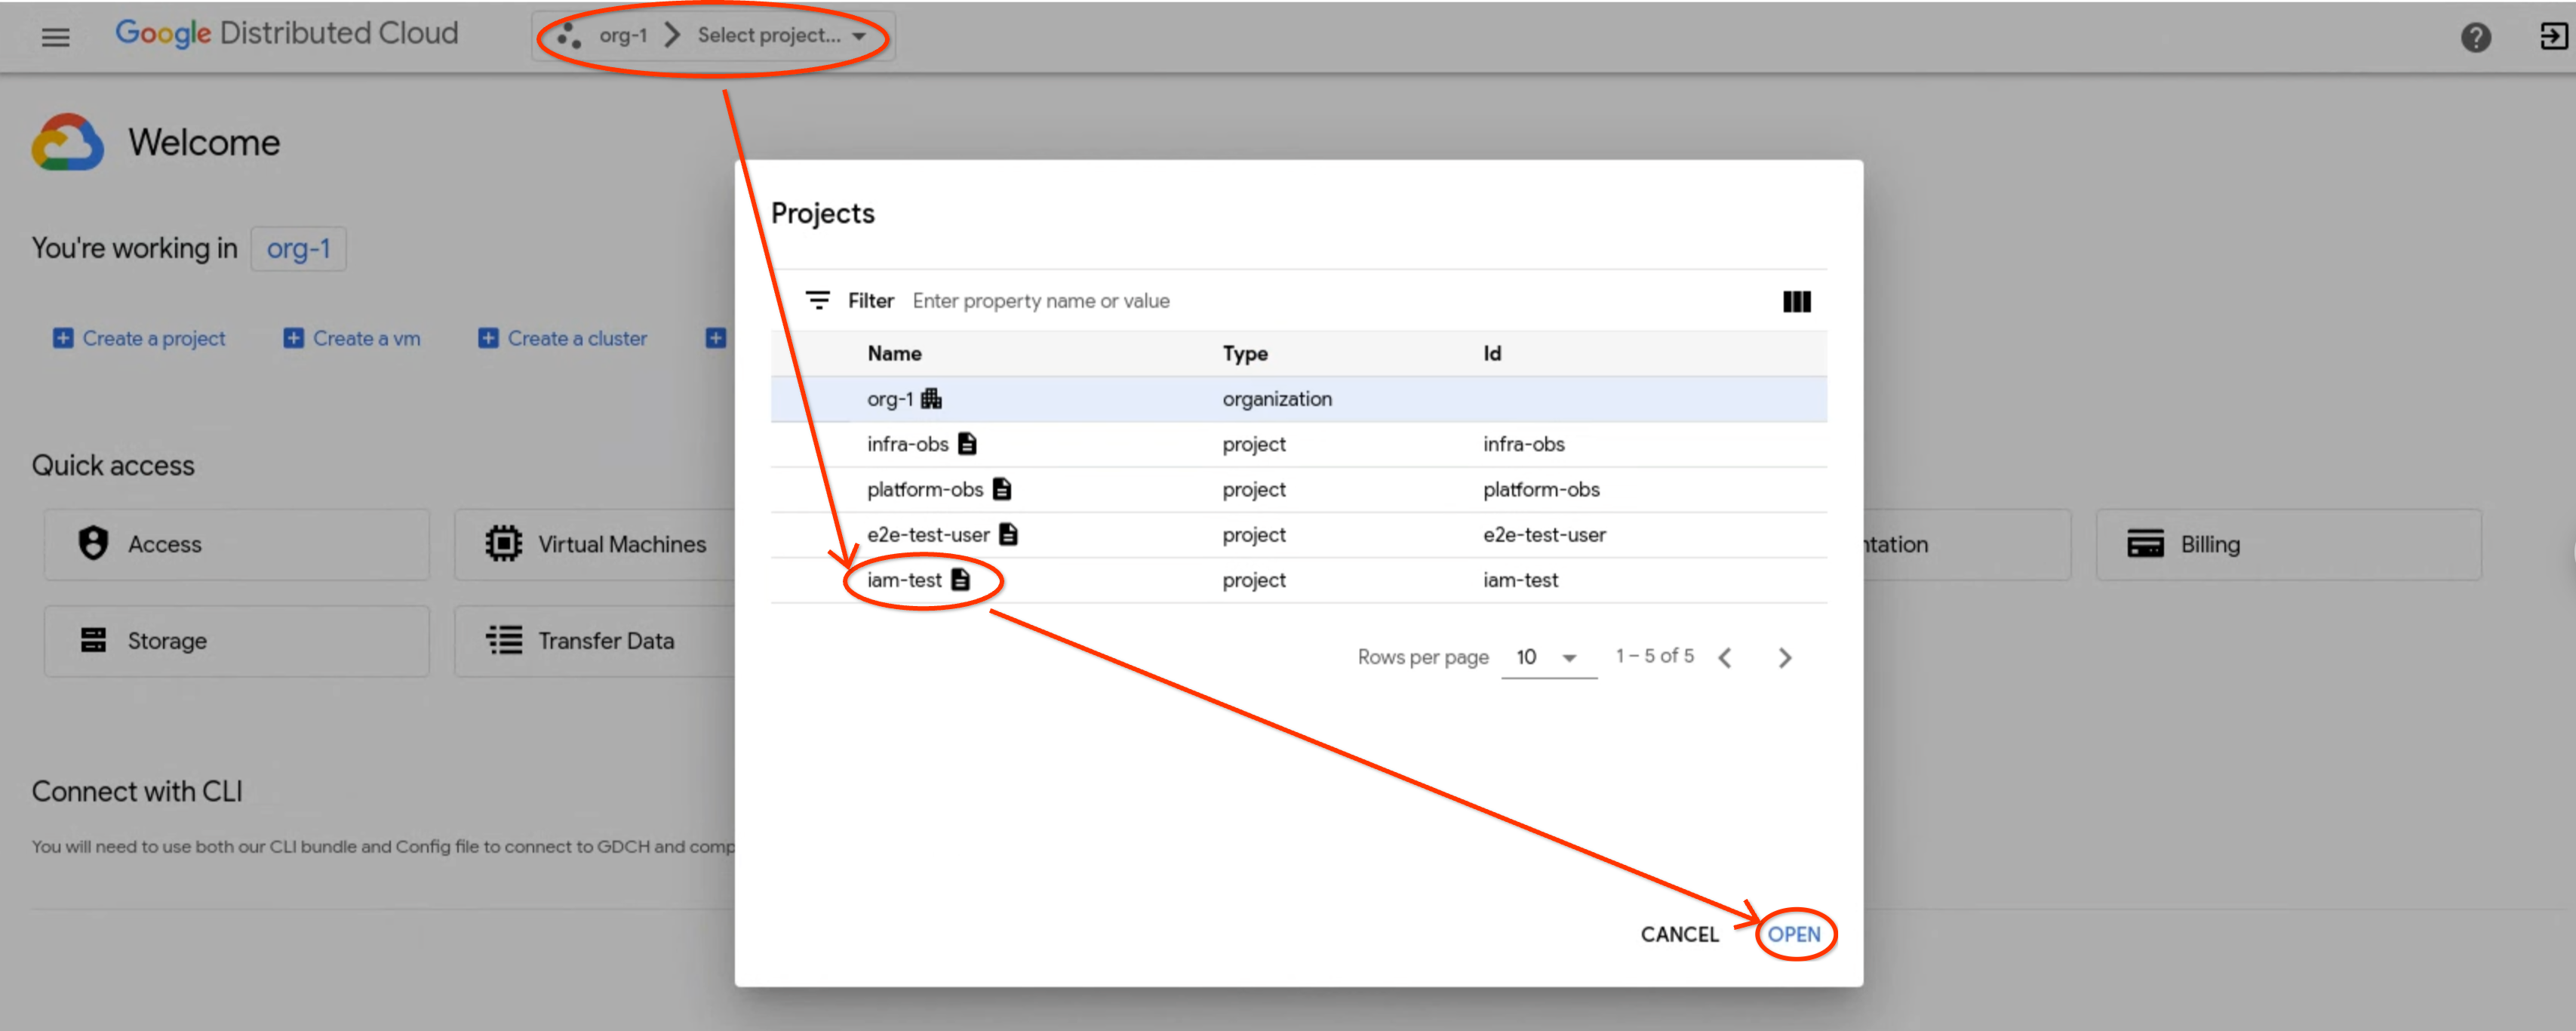
- No menu de navegação, clique em Identidade e acesso e Acesso.
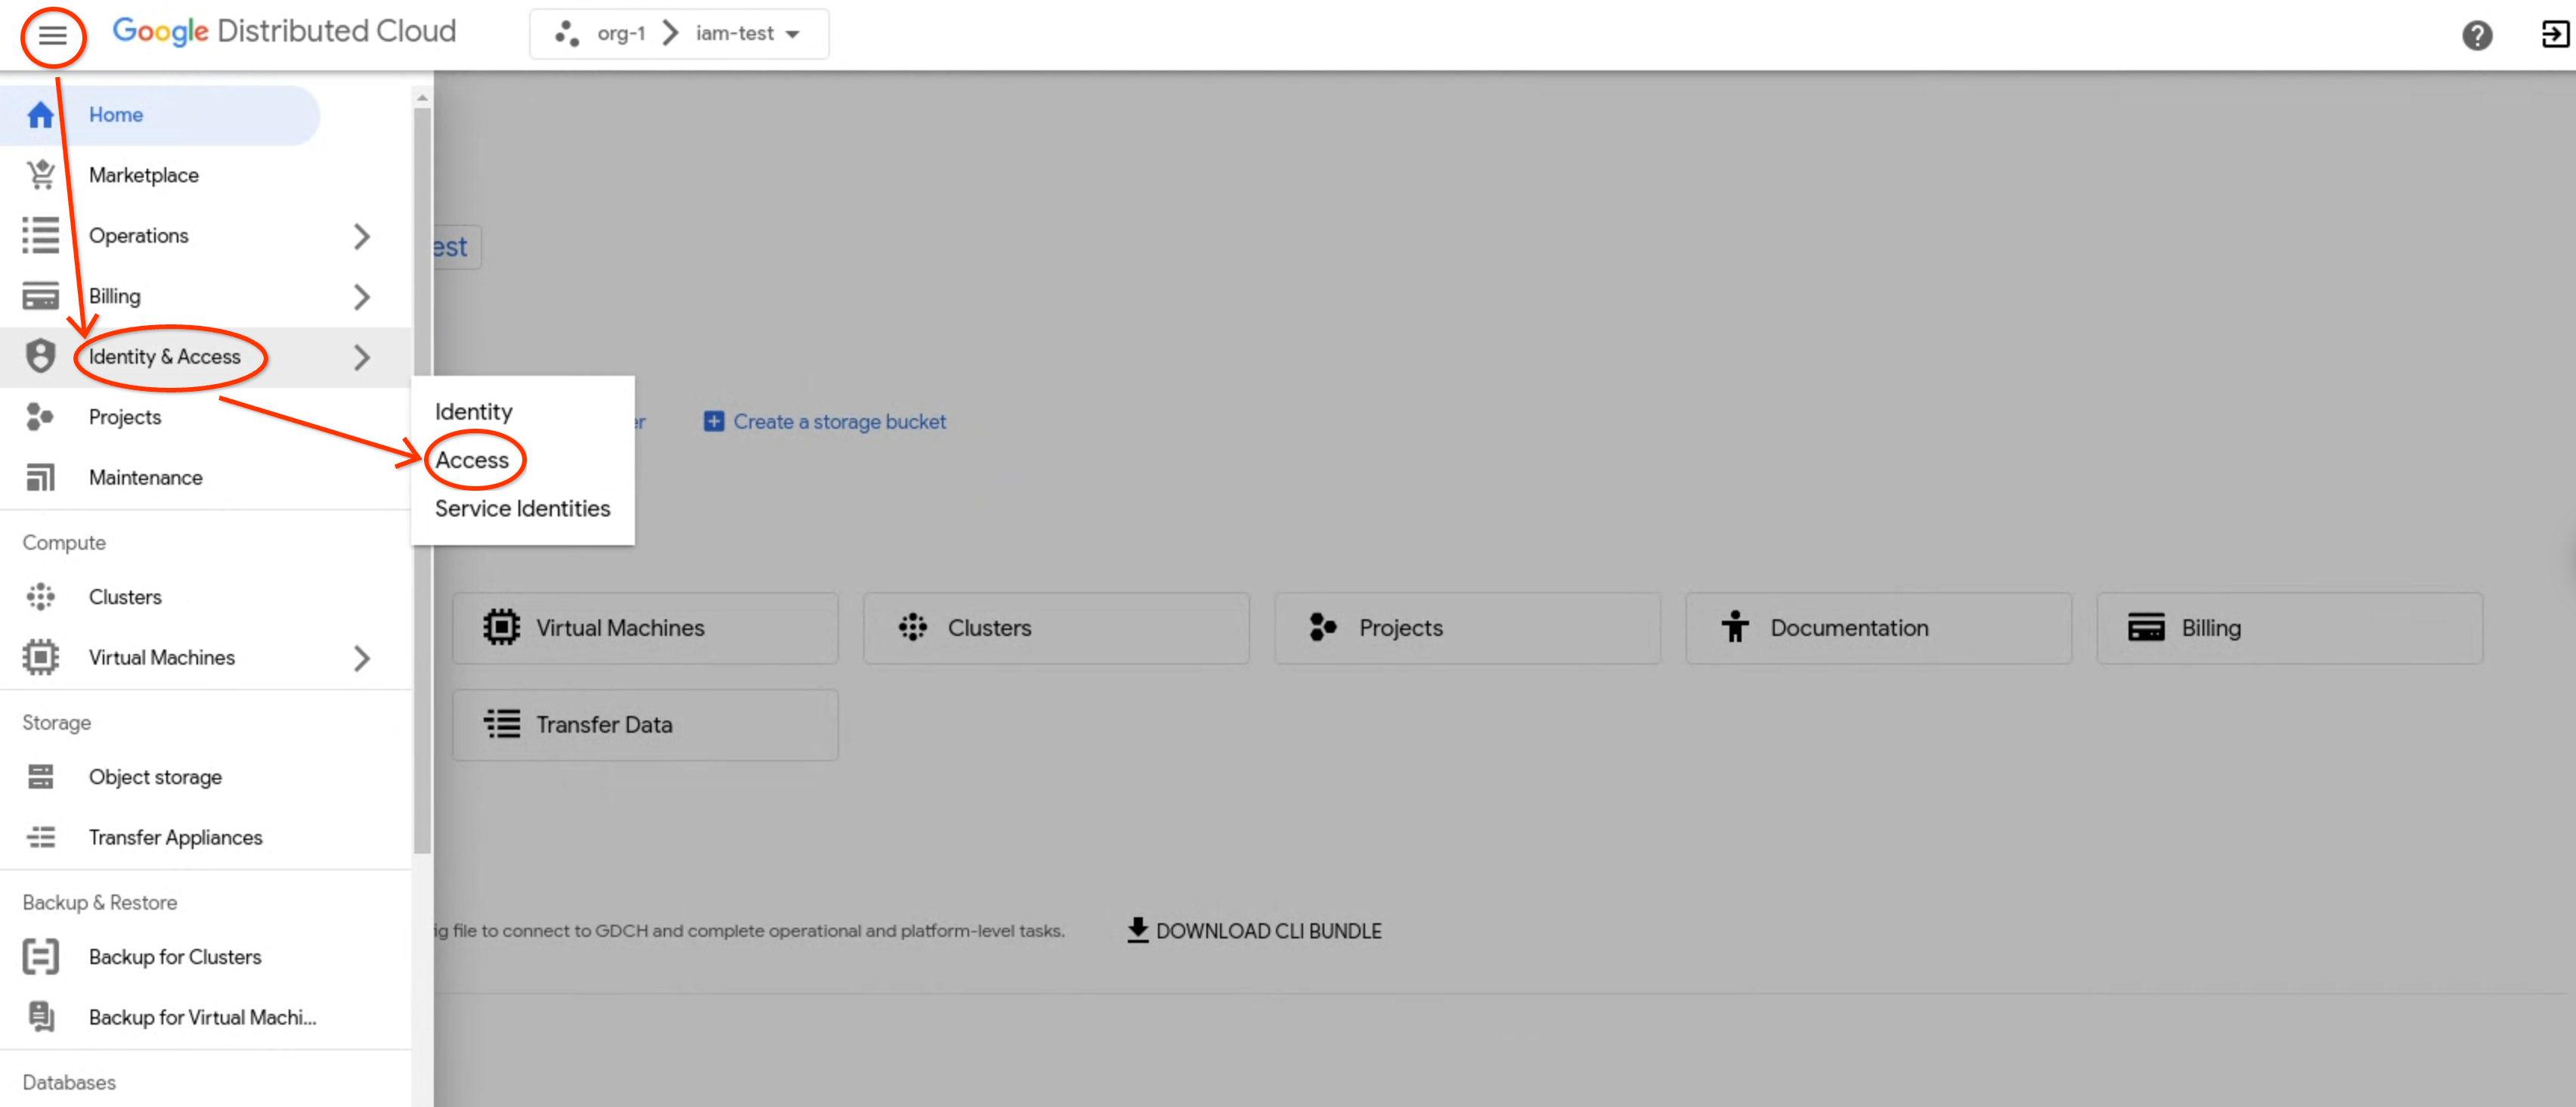
- Clique em Adicionar membro.
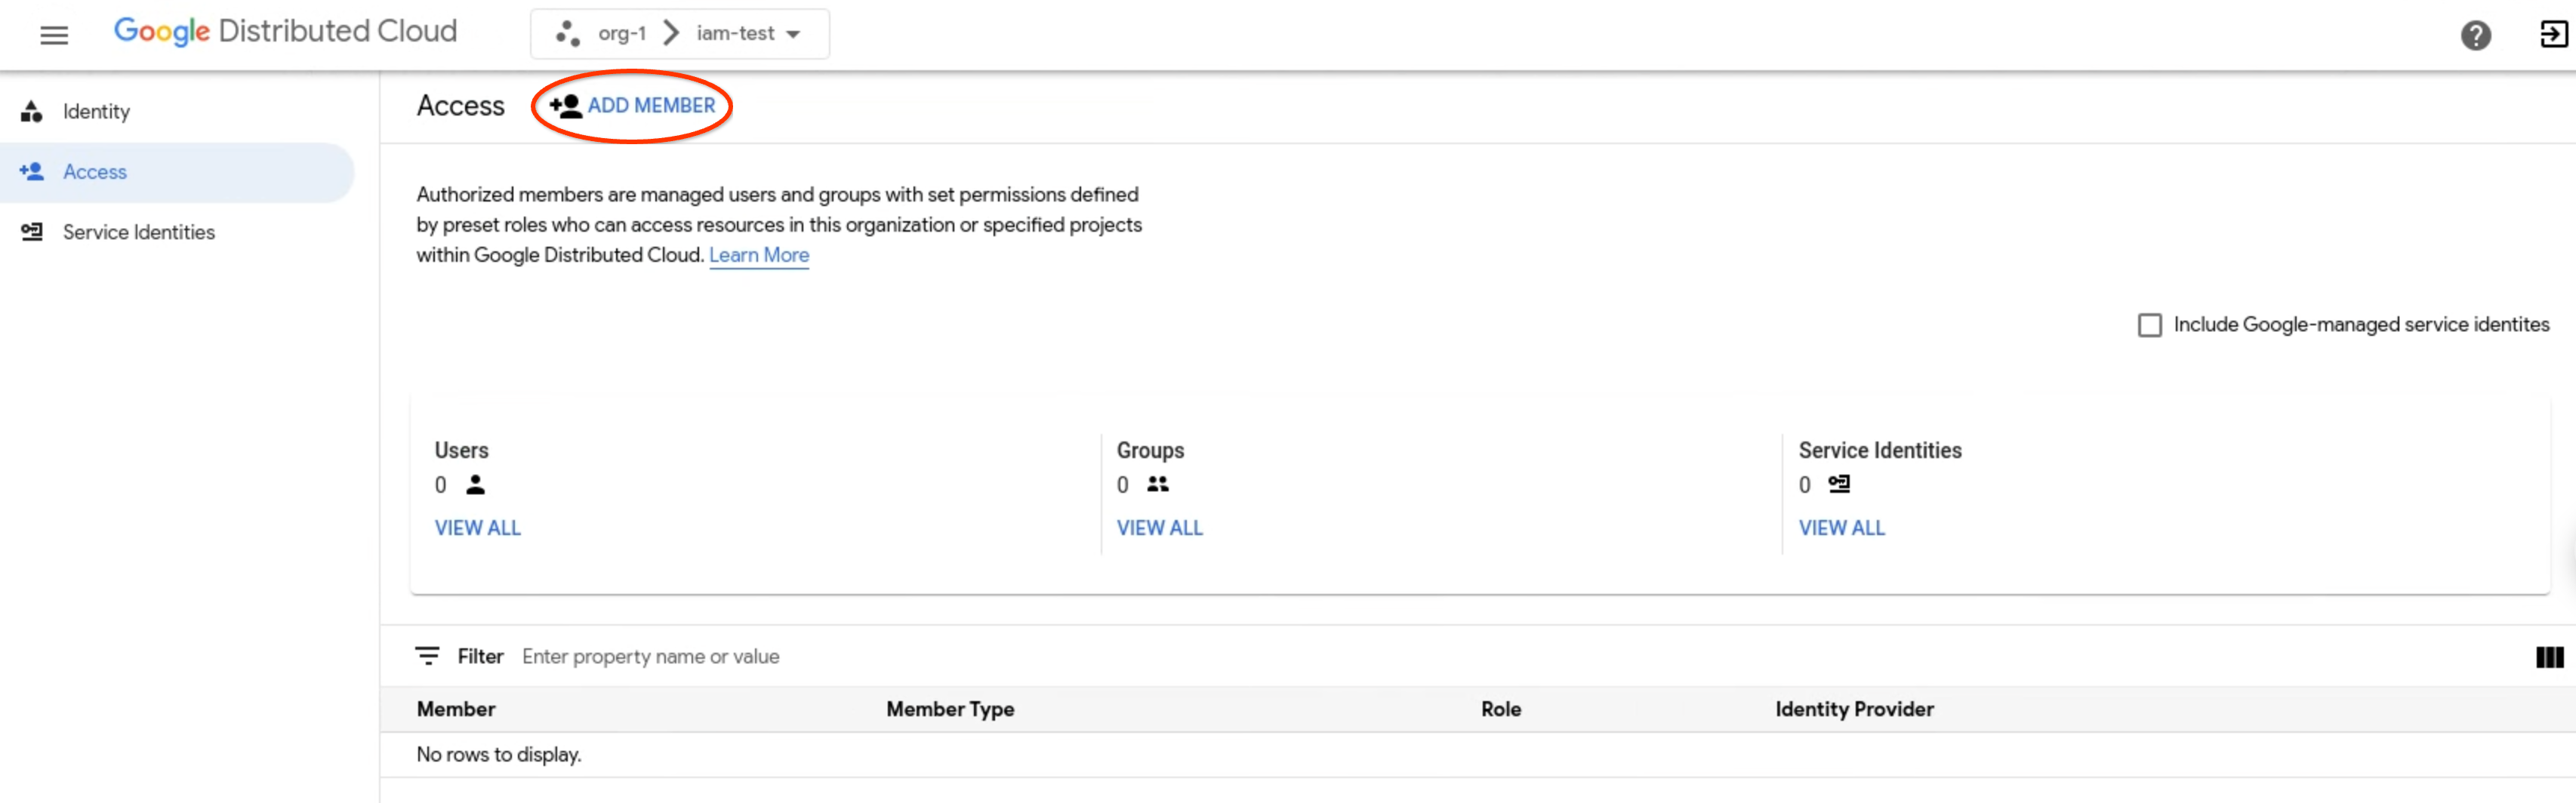
- No menu pendente Fornecedor de identidade, selecione um fornecedor de identidade.
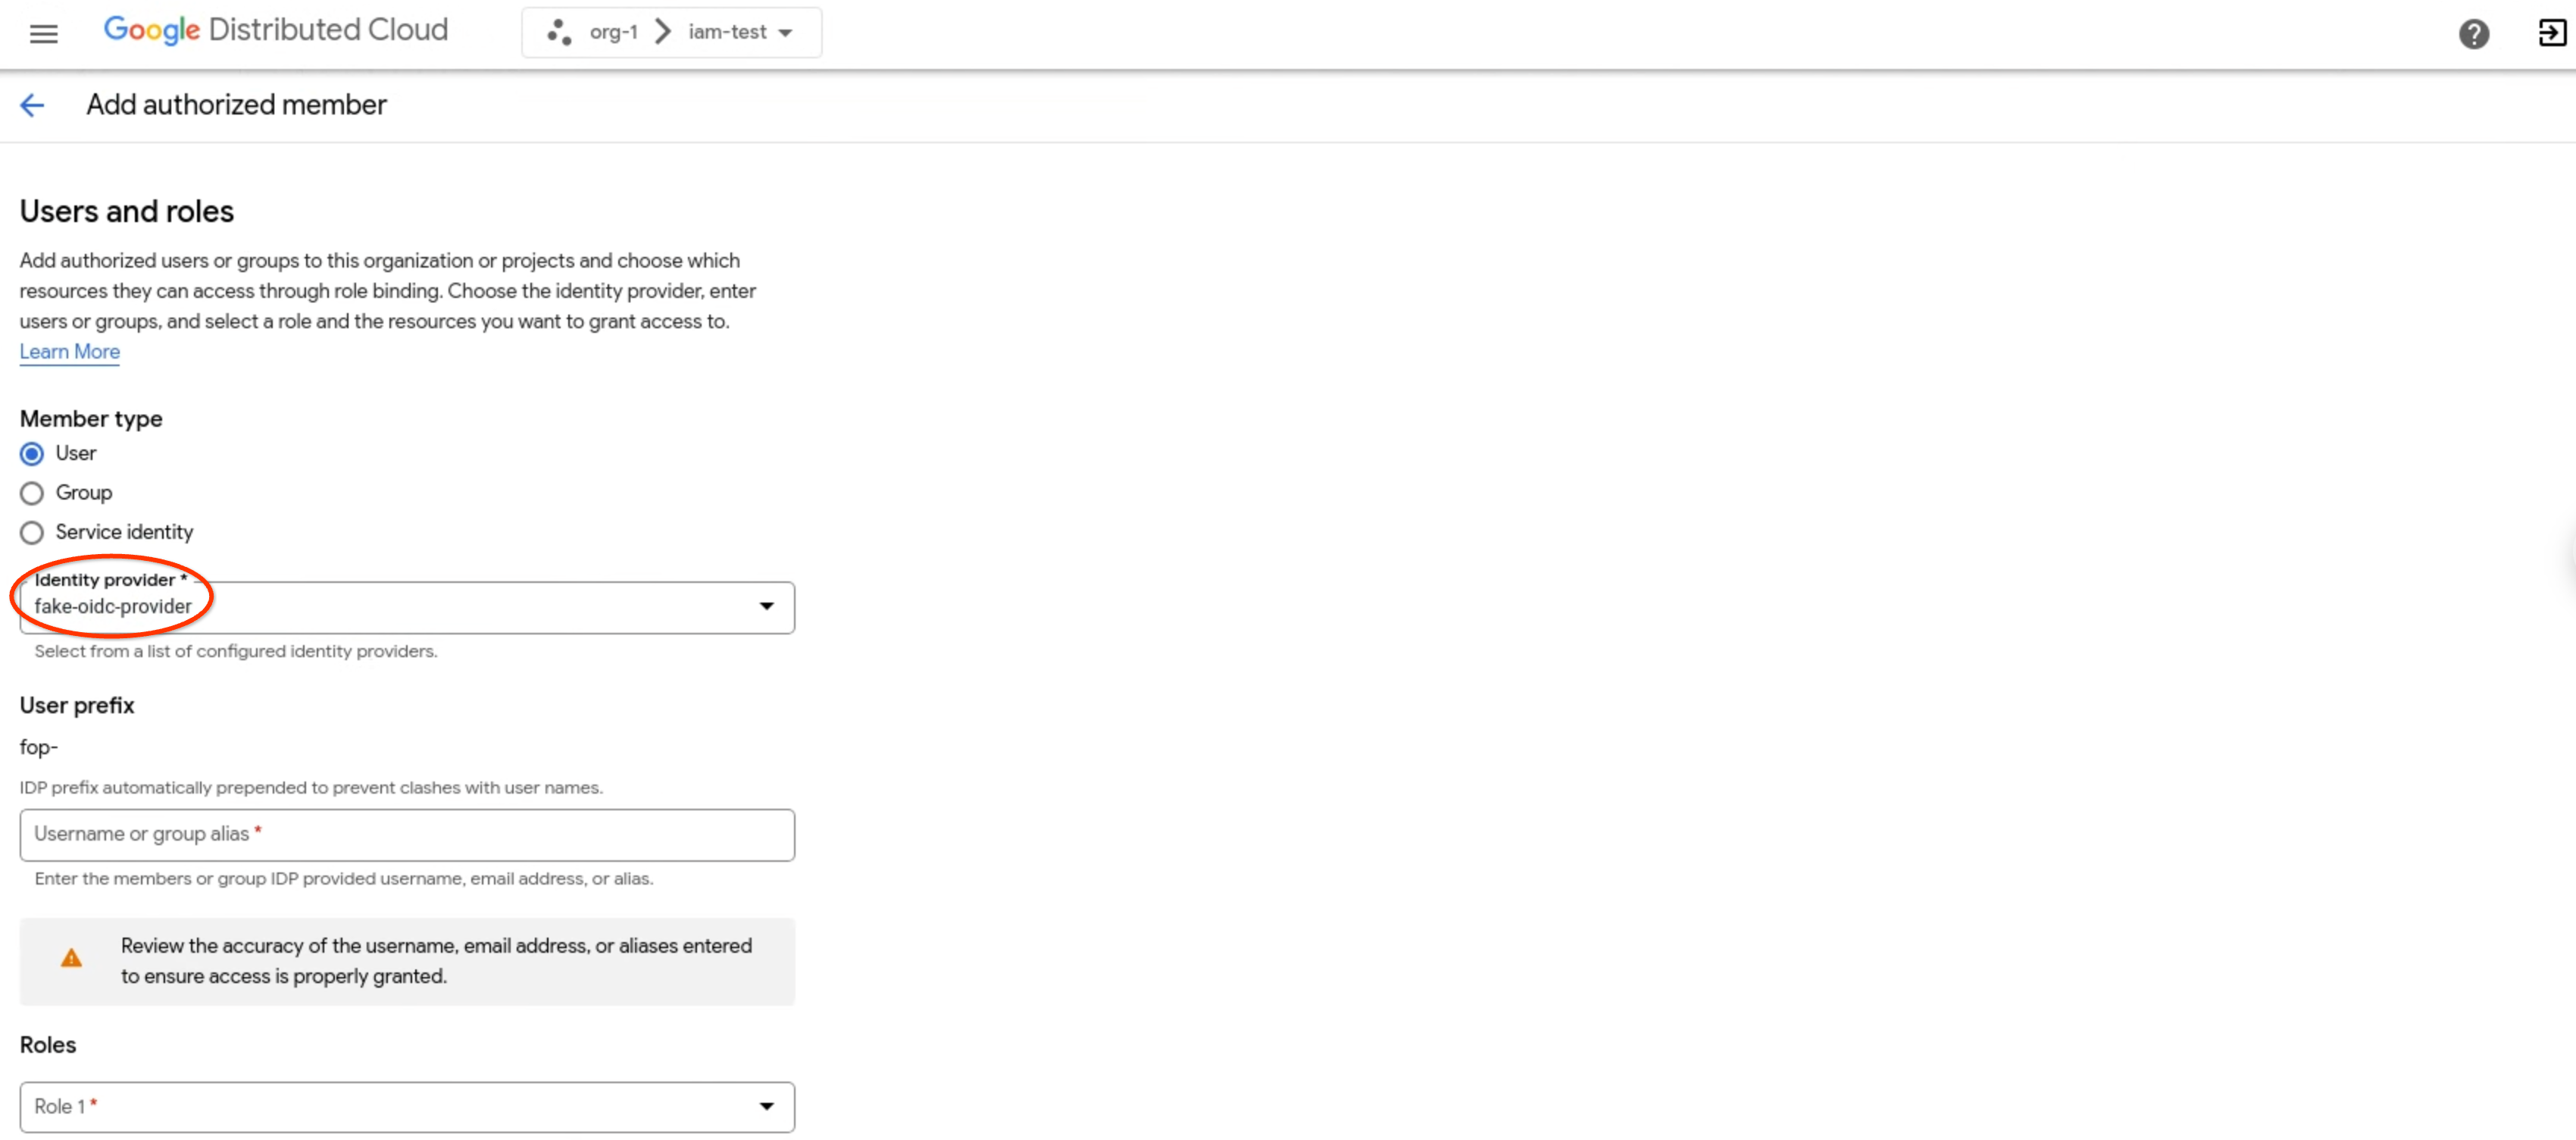
- Em Tipo de membro, escolha se quer adicionar utilizadores individuais com
Utilizador ou grupos com Grupo. O exemplo seguinte mostra o selecionado
User:
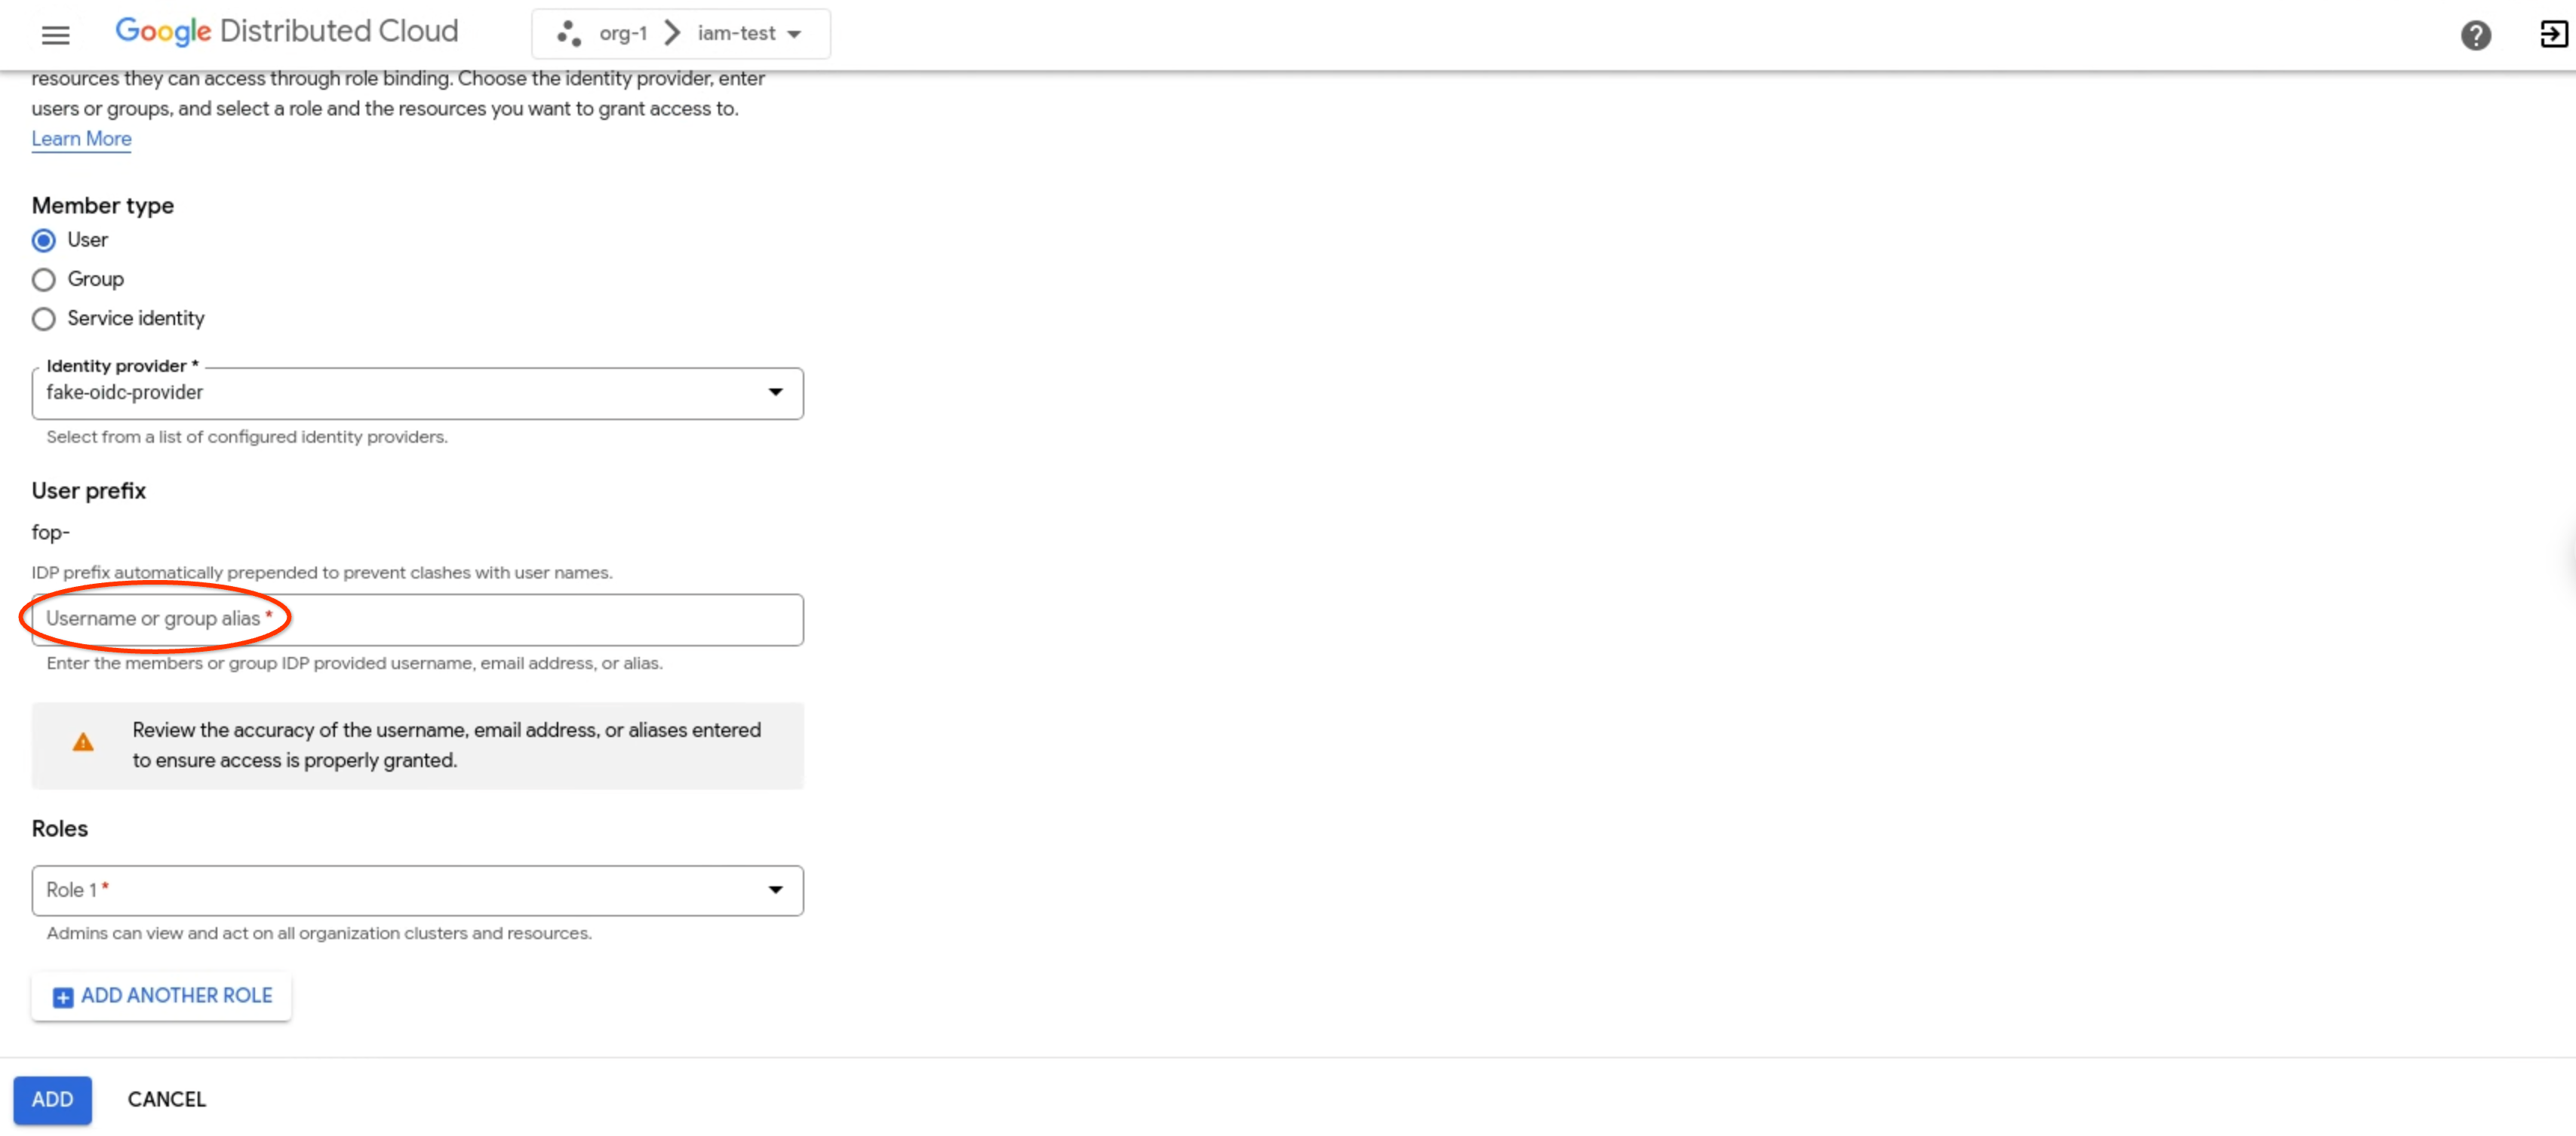
- No campo Nome de utilizador ou alias do grupo, introduza o nome de utilizador, o endereço de email,
ou o alias.
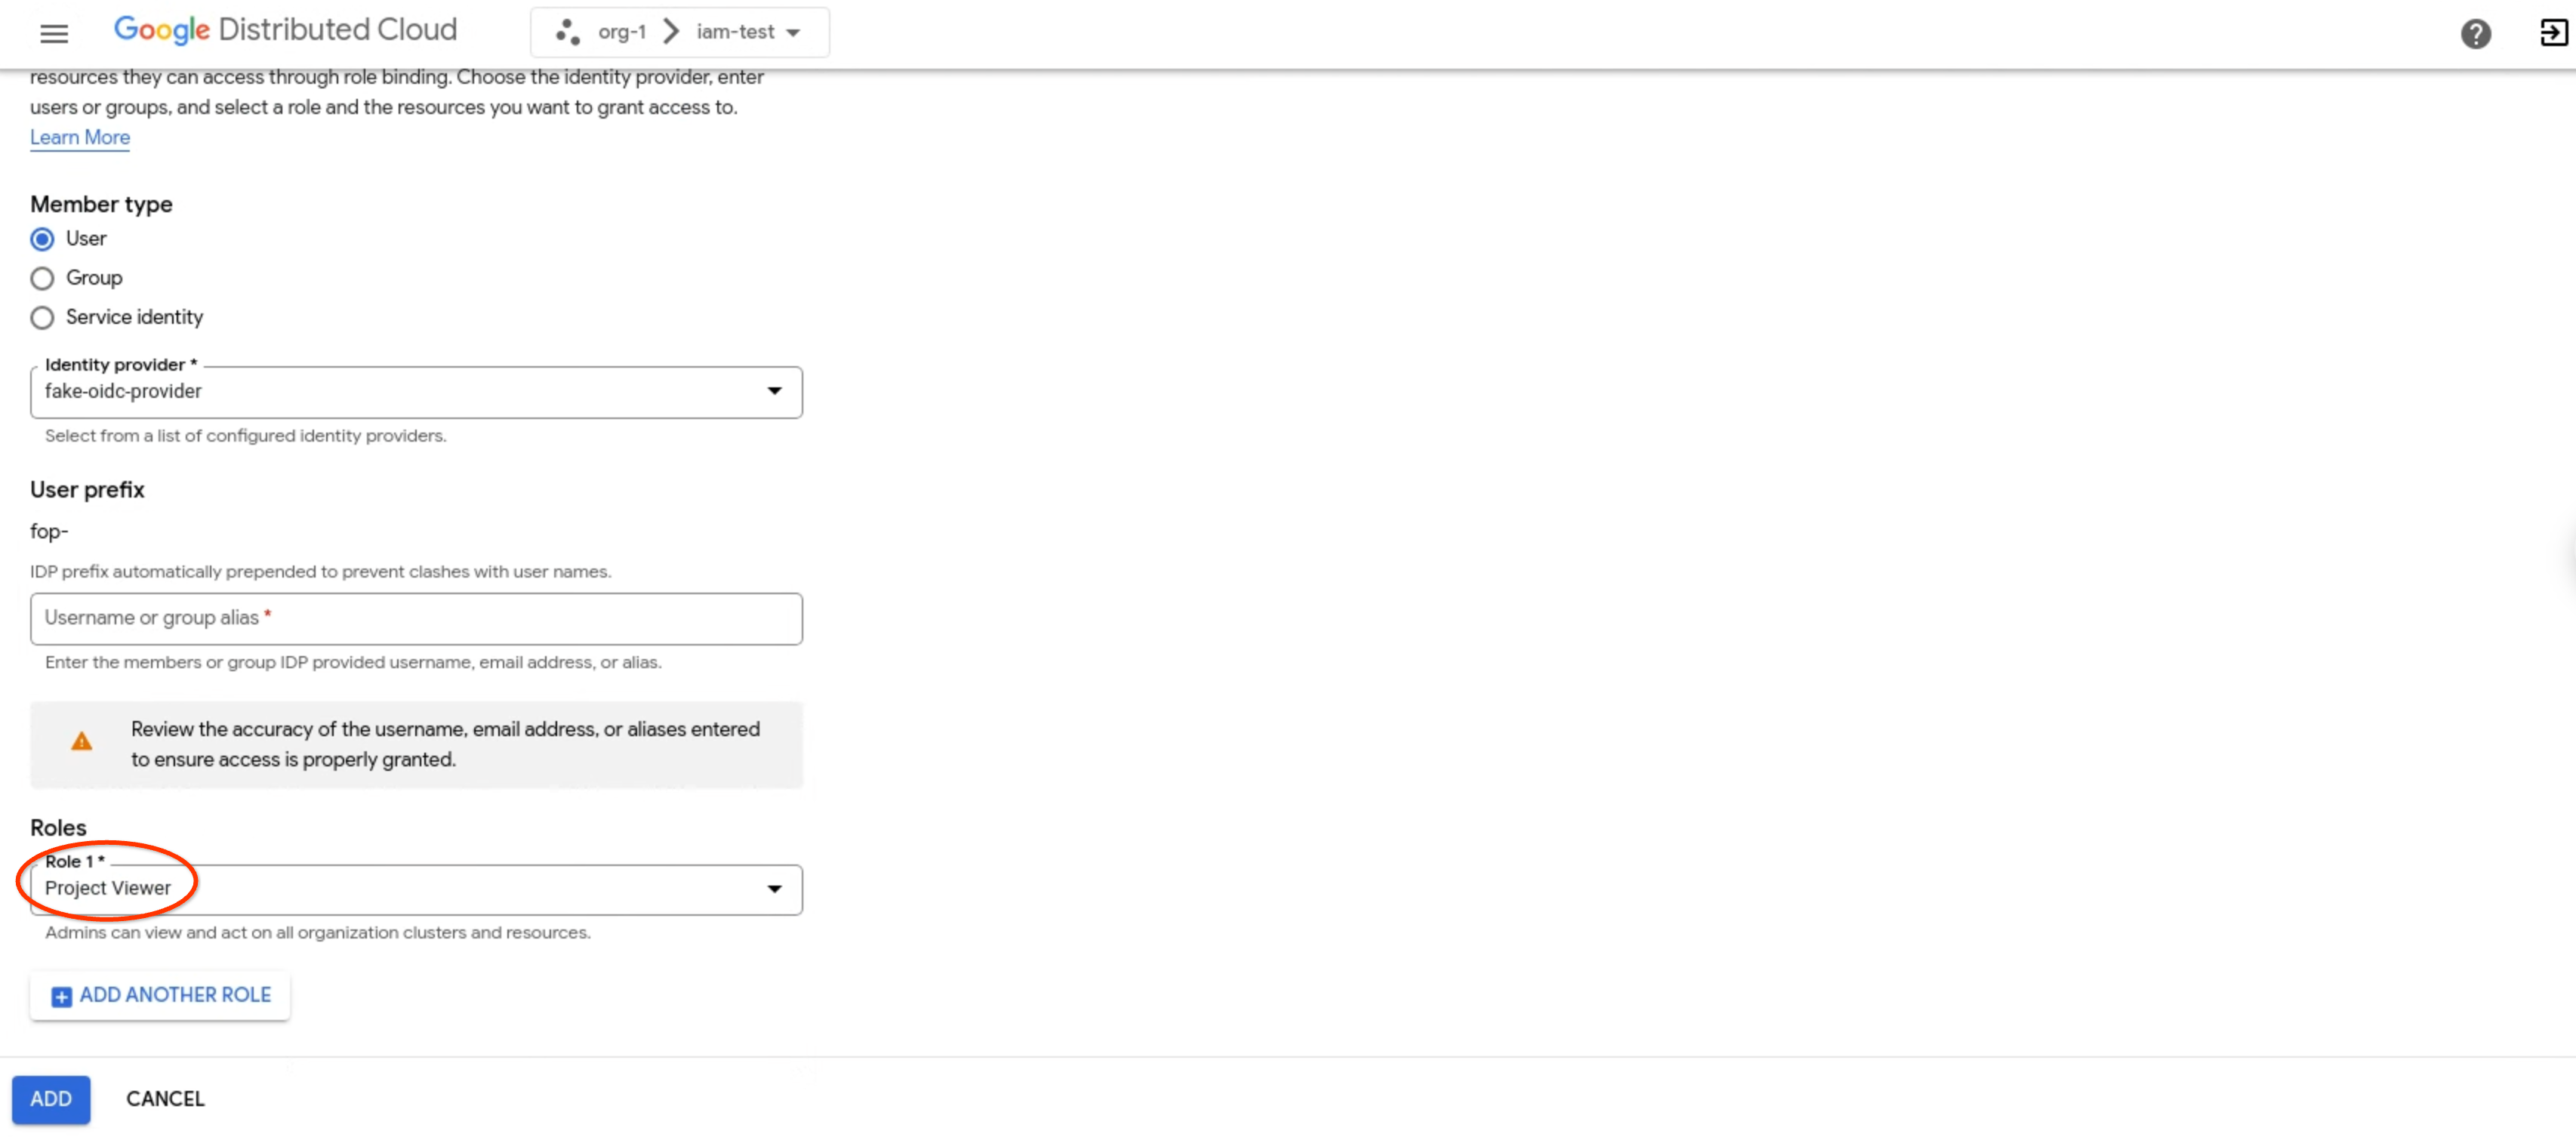
- Na lista pendente Funções, selecione a função que quer atribuir ao utilizador ou ao grupo, como Visualizador do projeto. Para atribuir várias funções ao
utilizador ou ao grupo selecionado em simultâneo, clique em
Adicionar outra função.
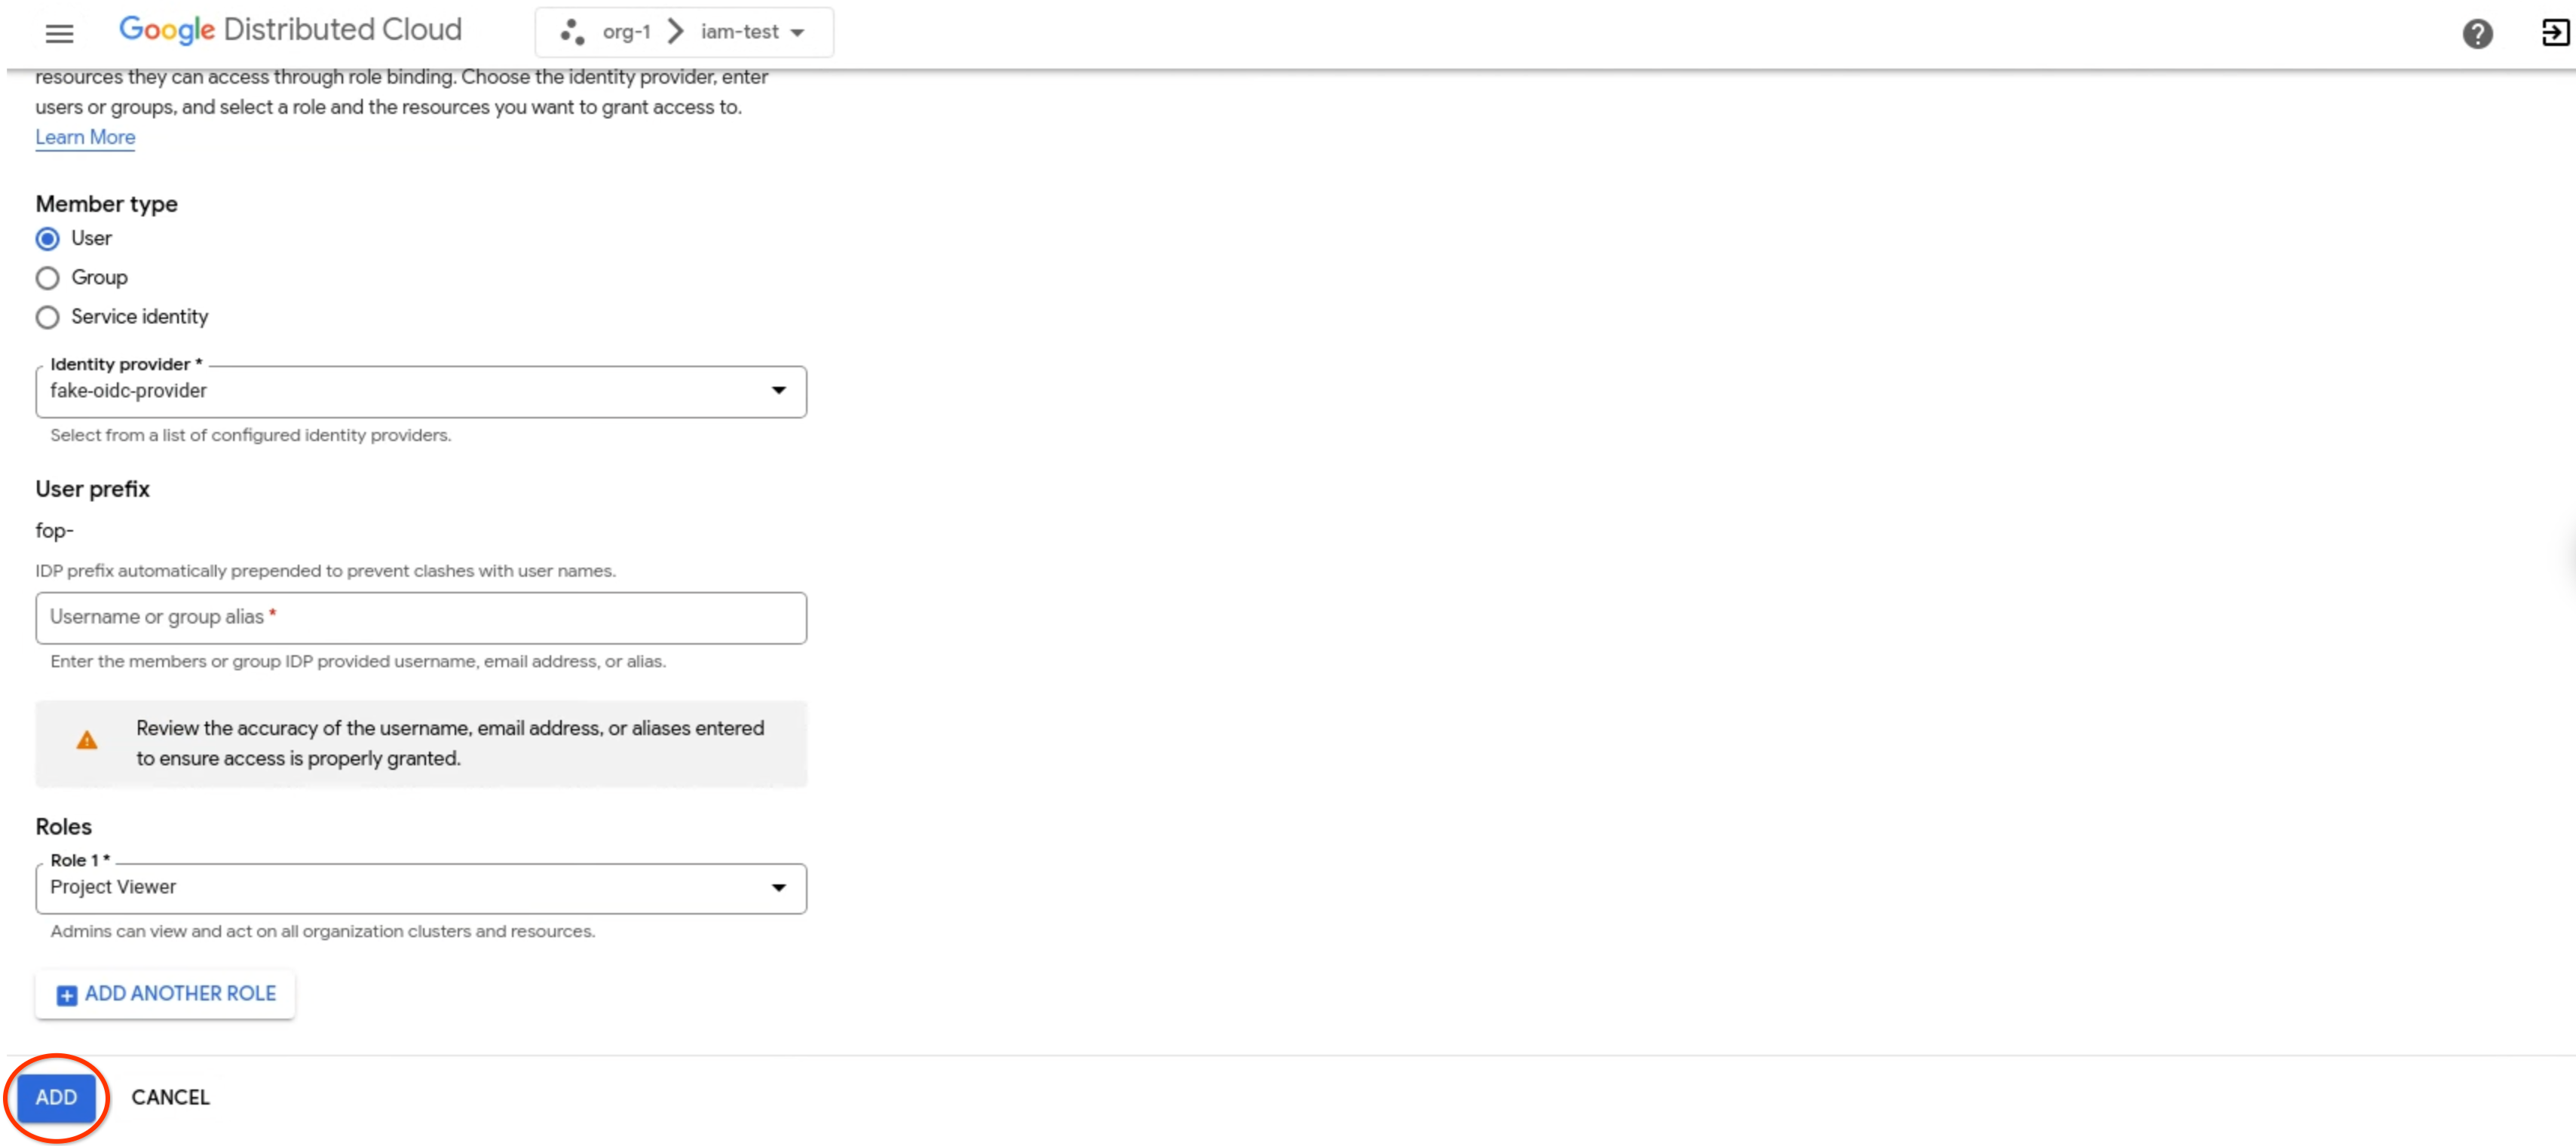
- Clique em Adicionar.
gdcloud
Certifique-se de que tem a CLI gdcloud instalada.
Inicie sessão com o comando
gdcloud auth loginpara autenticar com o seu fornecedor de identidade. Para mais informações, consulte o artigo Autenticação da CLI gdcloud.Configure atribuições de funções para um projeto:
gdcloud projects add-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Substitua as seguintes variáveis:
PROJECT: o nome do projeto para o qual está a configurar a atribuição de funções.USER_ACCOUNT: a conta de utilizador à qual quer atribuir a função. Esta sinalização aceita um endereço de email do utilizador com o prefixo do fornecedor de identidade (user:idpprefix-user@example.com) ou um nome da conta de serviço com o projeto da conta de serviço (serviceAccount:projectName:serviceAccountName).ROLE: o nome da função predefinida ou personalizada que quer atribuir ao utilizador.
Remova atribuições de funções
Quando o acesso já não for necessário, remova um membro e as respetivas funções, autorizações e acesso associados.
Para remover membros, siga os passos abaixo:
Consola
- Inicie sessão na consola do GDC.
- Clique em Selecionar projeto na barra de menu. Selecione um dos projetos existentes nos quais quer configurar a atribuição de funções e, de seguida, clique em Abrir. O projeto selecionado é apresentado após o nome da organização na barra de menu.
- No menu de navegação, clique em Identidade e acesso e Acesso.
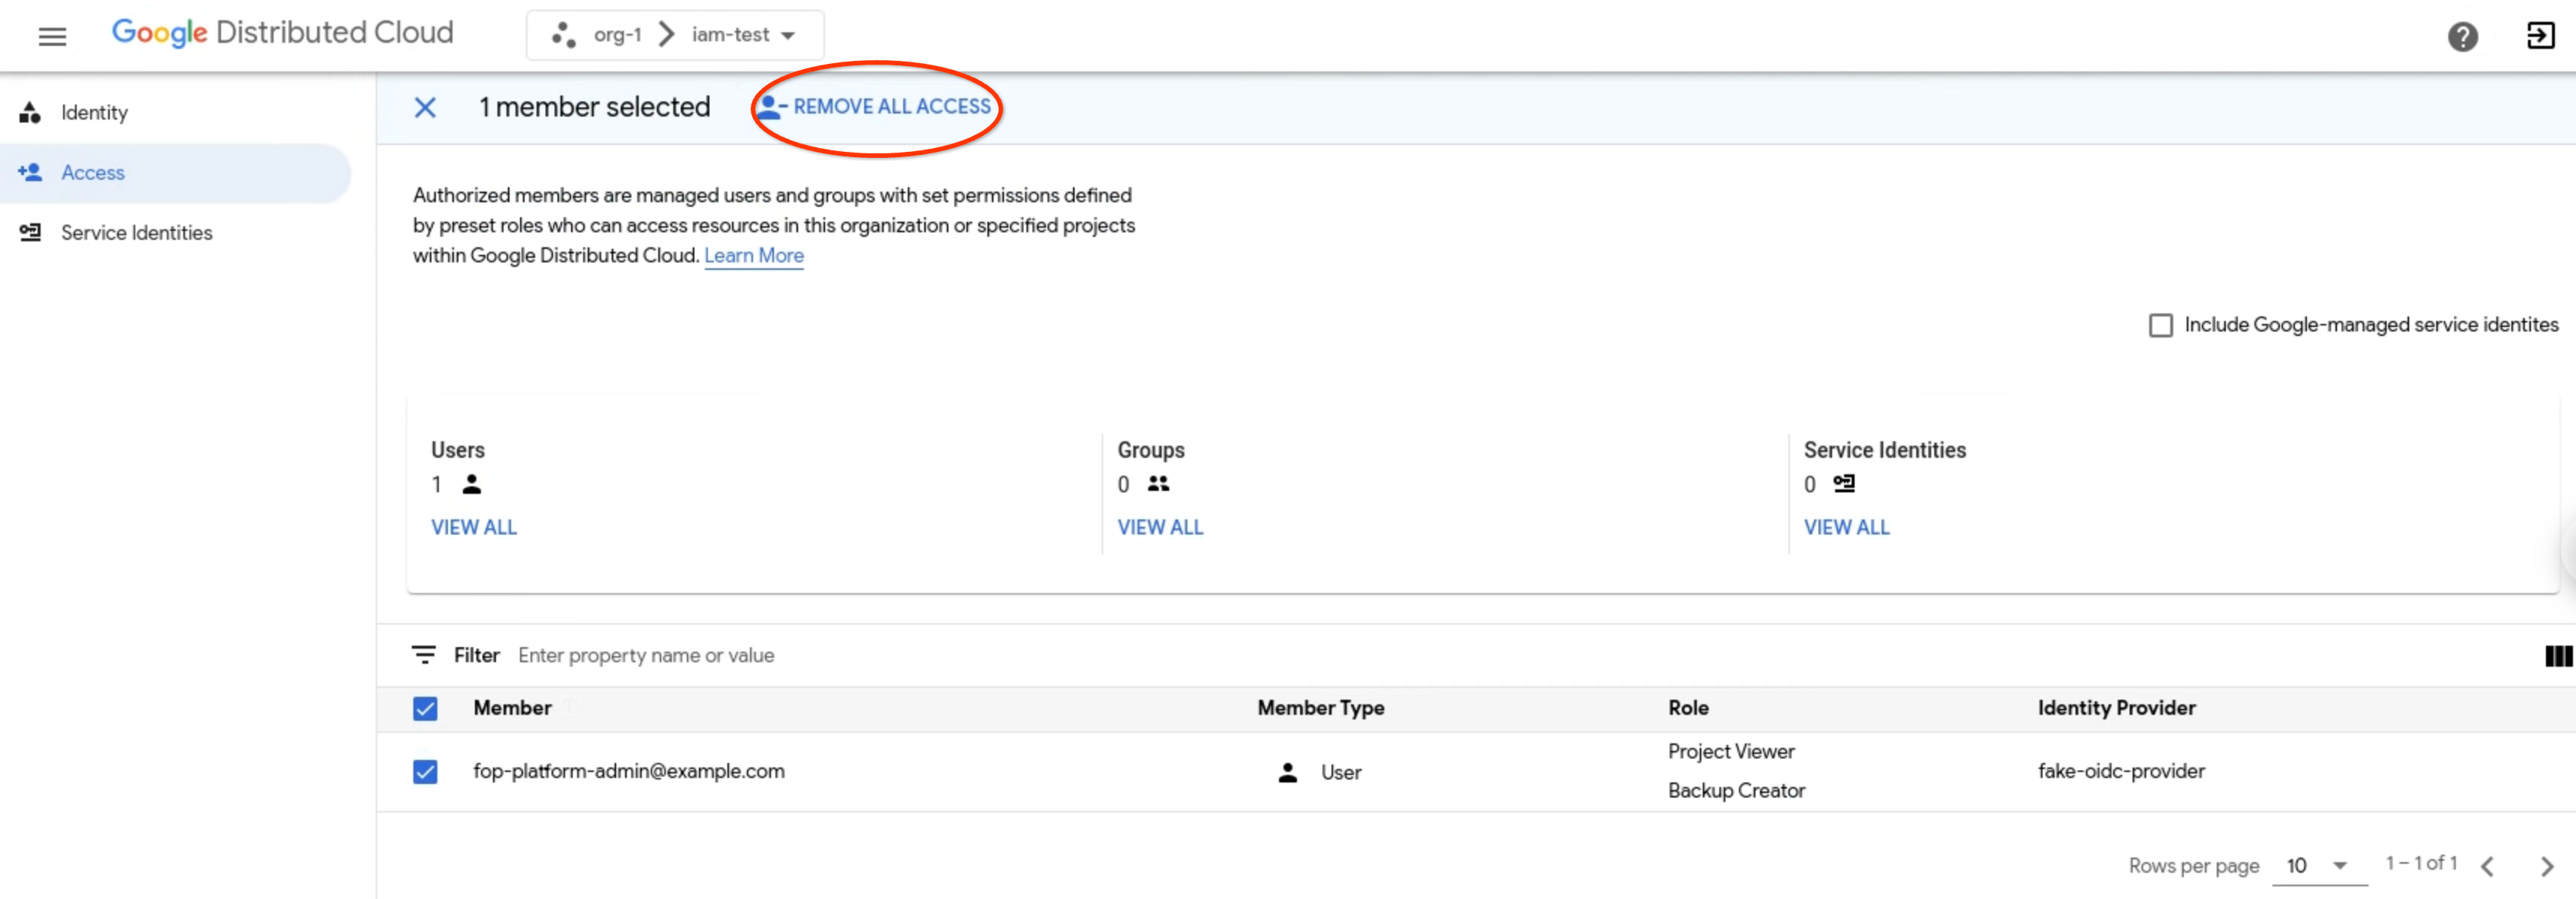
- Na lista de membros autorizados, selecione um membro. Para remover vários
membros em simultâneo, selecione-os na lista.
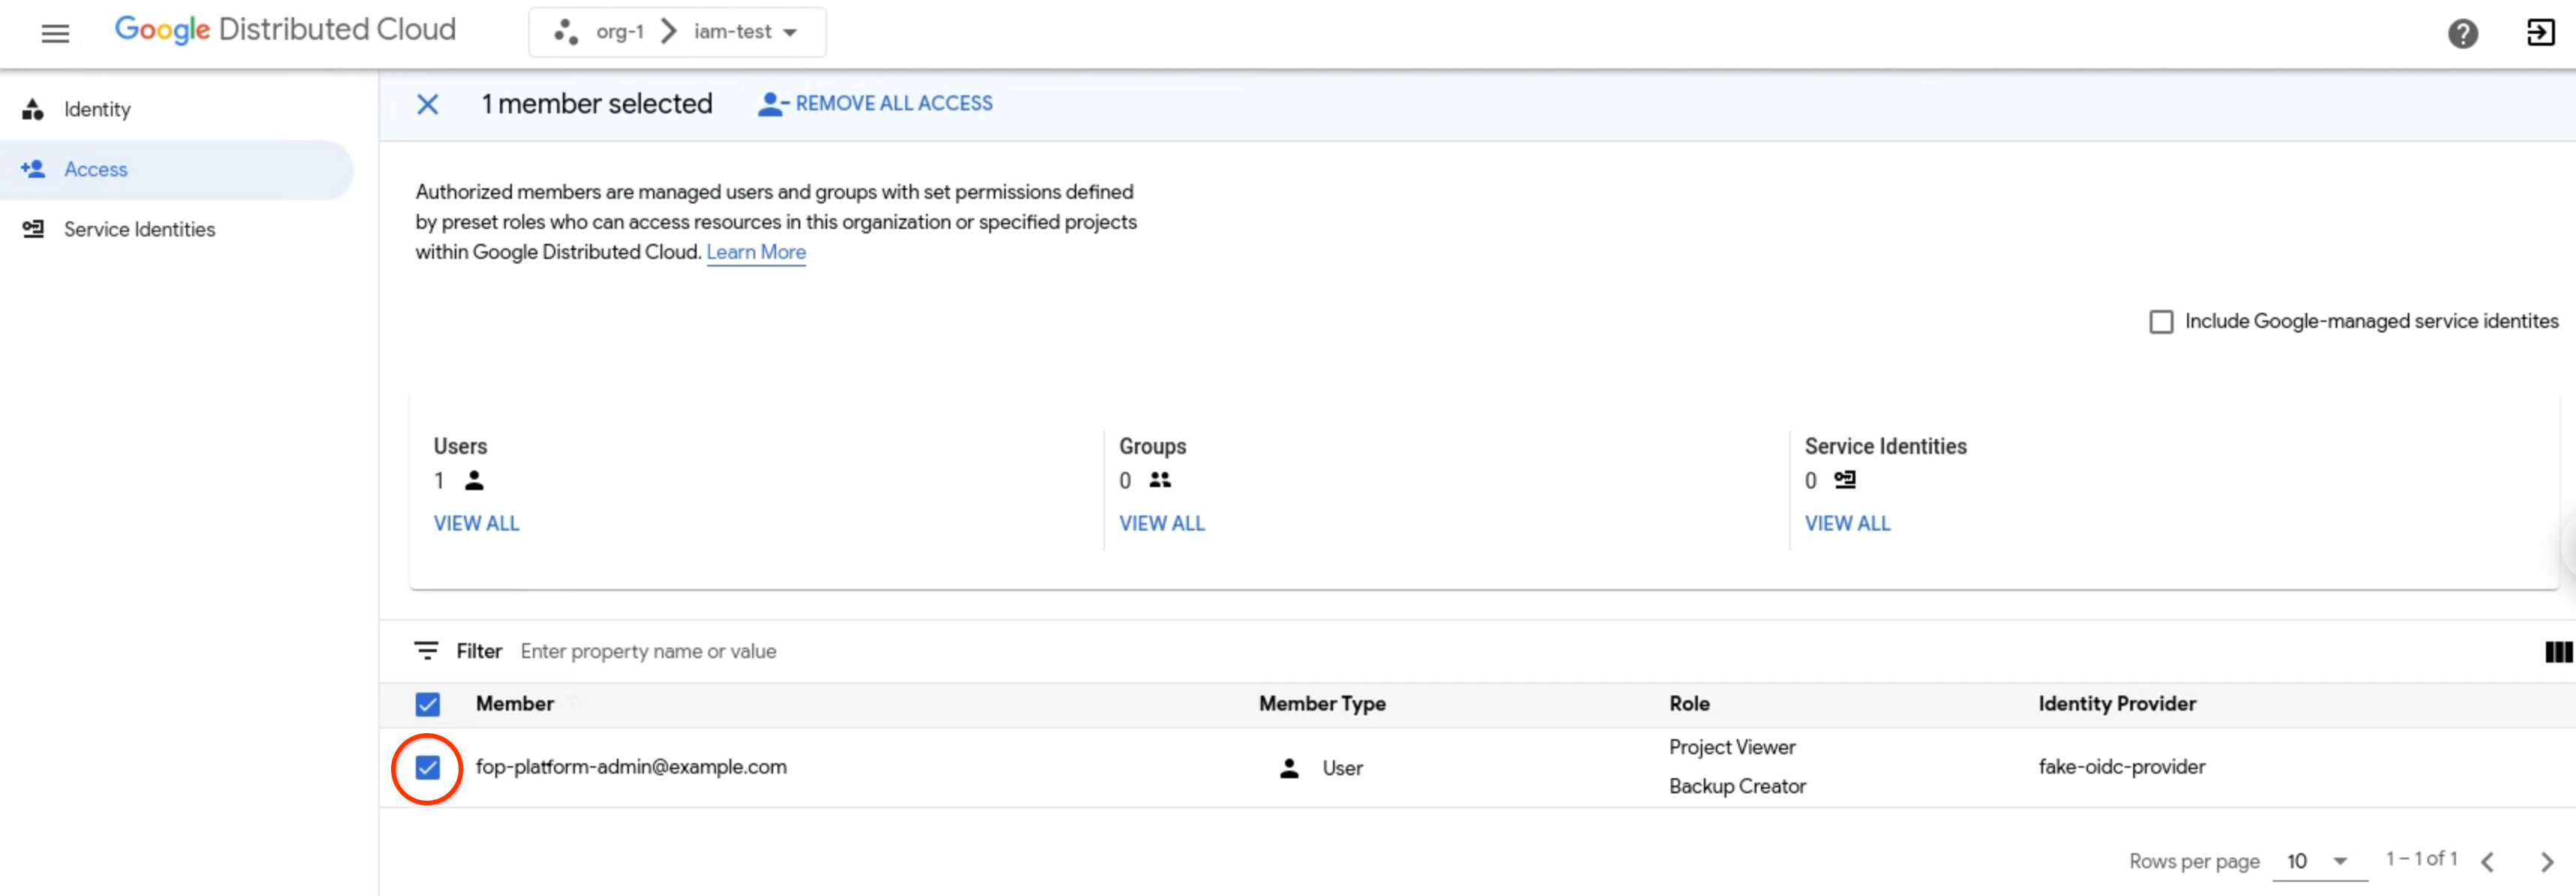
- Clique em Remover todo o acesso para remover todas as atribuições de funções associadas a
um membro do projeto atual.
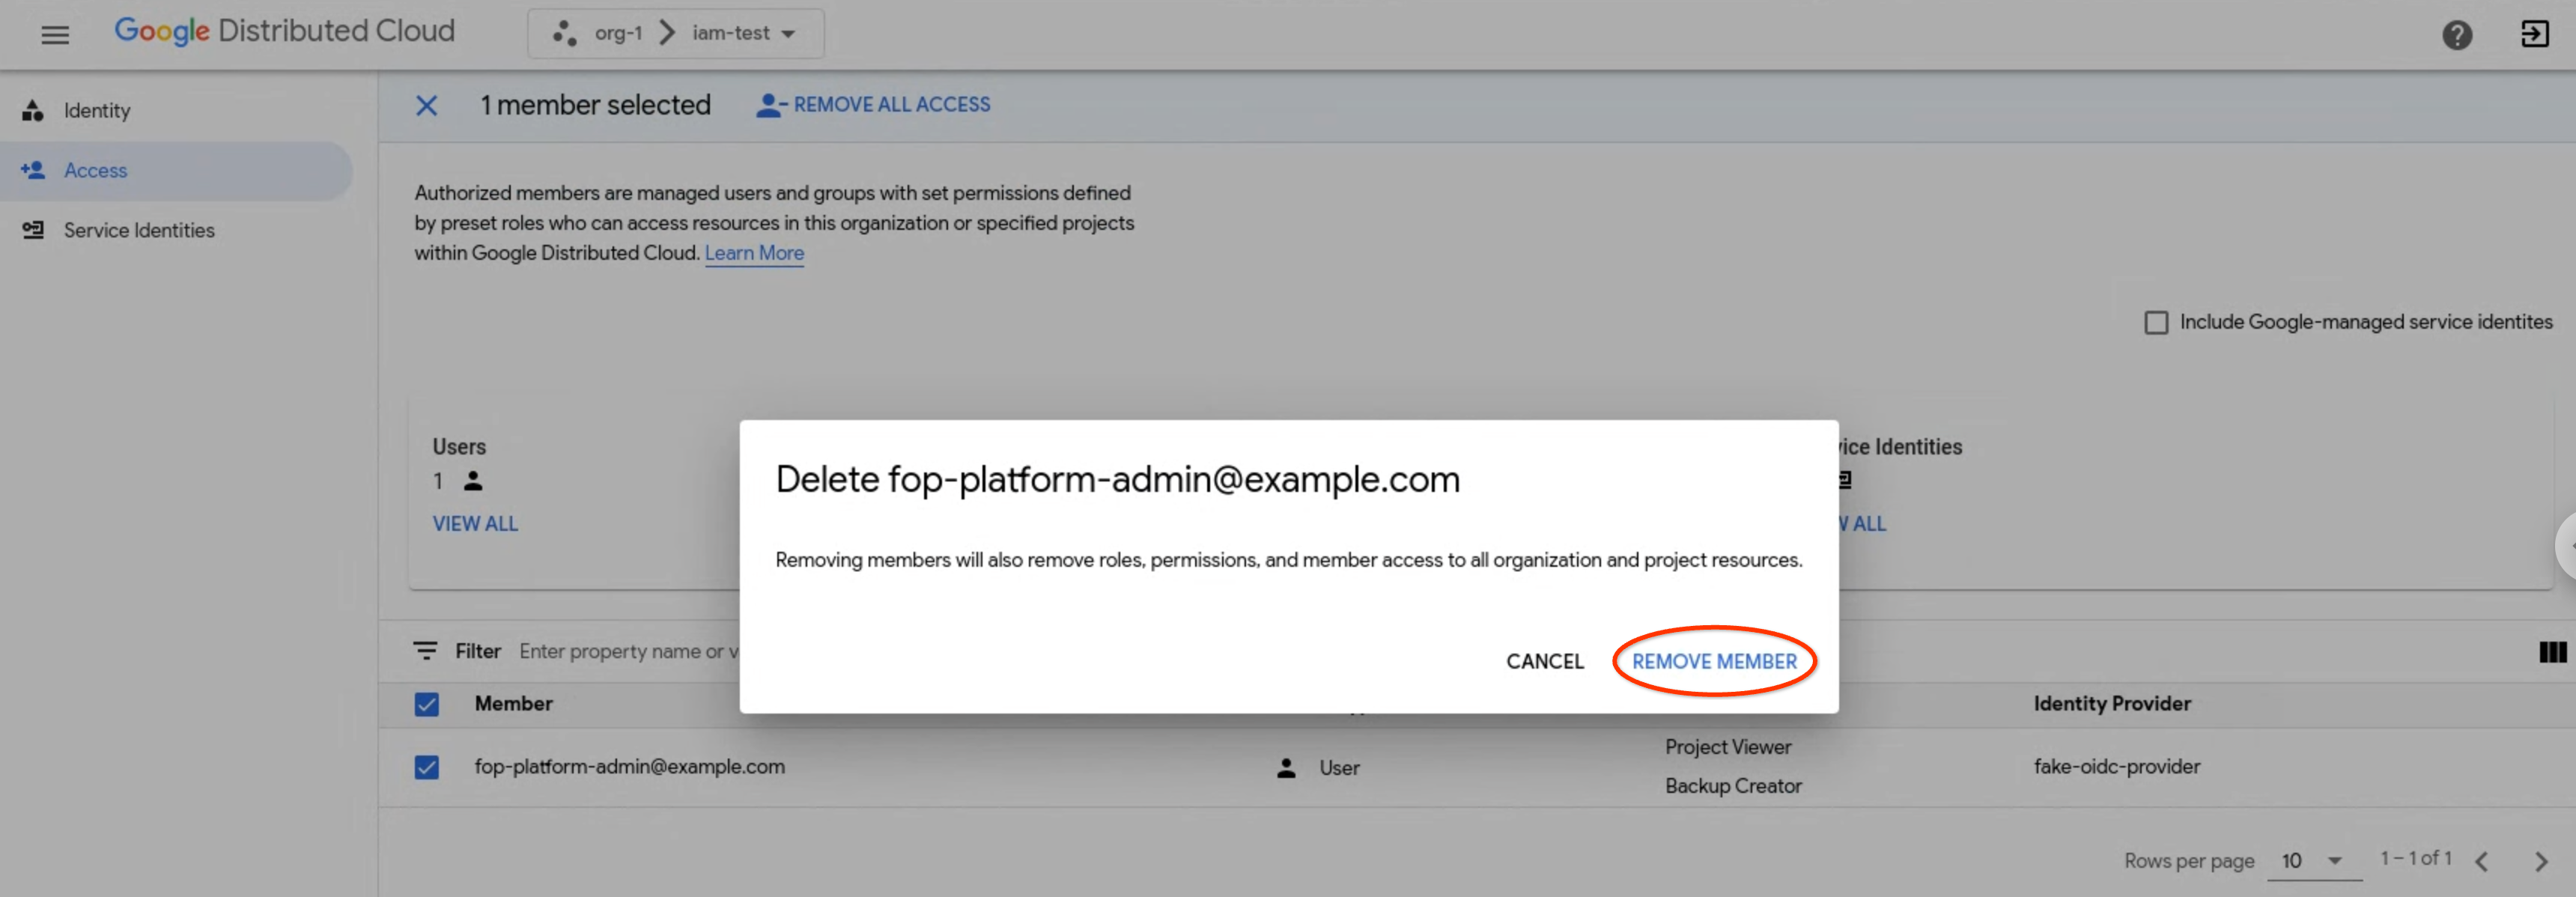
- Quando lhe for pedido, clique em Remover membro para confirmar.
gdcloud
Certifique-se de que tem a CLI gdcloud instalada.
Inicie sessão com o comando
gdcloud auth loginpara autenticar com o seu fornecedor de identidade. Para mais informações, consulte o artigo Autenticação da CLI gdcloud.Remova atribuições de funções para um projeto:
gdcloud projects remove-iam-policy-binding PROJECT \
  --member=USER_ACCOUNT \
  --role=ROLE
Substitua as seguintes variáveis:
PROJECT: o nome do projeto do qual está a remover a atribuição de funções.USER_ACCOUNT: a conta de utilizador da qual quer remover a função. Esta sinalização aceita um endereço de email do utilizador com o prefixo do fornecedor de identidade (user:idpprefix-user@example.com) ou um nome da conta de serviço com o projeto da conta de serviço (serviceAccount:projectName:serviceAccountName).ROLE: o nome da função predefinida ou personalizada que quer remover da conta de utilizador.