


Il vault di backup è una risorsa di regione gestita da Google che fornisce spazio di archiviazione isolato, immutabile e indelebile per i backup. Organizza i dati in una gerarchia di vault, origini dati e backup, proteggendo i dati dall'eliminazione accidentale o dannosa tramite periodi di conservazione applicati e isolamento dell'identità a livello di progetto.
Questo documento spiega come funzionano i vault di backup, inclusi il modello di risorse gerarchico, i workload supportati, i modelli di backup, la compatibilità delle località, la disponibilità e i requisiti di denominazione.
Gerarchia delle risorse
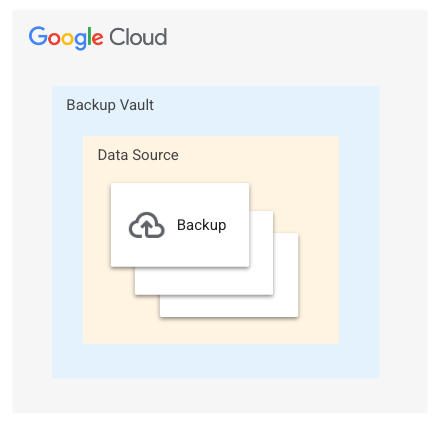
I dati all'interno di Backup e RE sono organizzati in una gerarchia a tre livelli all'interno del vault di backup:
Vault di backup: un container di primo livello che applica policy di conservazione minima globali.
Origine dati: una risorsa secondaria che rappresenta un'entità protetta specifica (ad esempio un'istanza Compute Engine). Il sistema lo crea automaticamente al primo backup.
Backup: una risorsa secondaria di un'origine dati che rappresenta un backup discreto con un punto di recupero point-in-time specifico.
Il seguente diagramma mostra il modello di risorsa del vault di backup:
Limitazioni
Questa pagina descrive i vault di backup per le risorse gestite tramite la consoleGoogle Cloud (come Compute Engine o Cloud SQL). Se utilizzi la console di gestione delle appliance per workload come Oracle o Google Cloud VMware Engine, consulta Panoramica dei vault di backup gestiti dalla console di gestione delle appliance.
I cluster AlloyDB e le istanze Filestore nei vault di backup non sono supportati per più regioni.
Backup e RE non impone alcuna limitazione alle località di destinazione compatibili durante il ripristino di un workload da un backup del vault di backup.
Potrebbero essere applicate tariffe per il trasferimento di rete a seconda delle località del vault di backup e del workload di origine. Per saperne di più, consulta Prezzi di RE e DR.
Risorse supportate
| Tipo di workload | Gestione |
|---|---|
| Istanza Compute Engine | ConsoleGoogle Cloud |
| Disco Compute Engine | ConsoleGoogle Cloud |
| Istanza Filestore | ConsoleGoogle Cloud |
| Istanza Cloud SQL | ConsoleGoogle Cloud |
| Cluster AlloyDB | ConsoleGoogle Cloud |
| Google Cloud VMware Engine, database Oracle e database SQL Server | Console di gestione dell'appliance |
Modelli di backup per le risorse
| Modello centralizzato | Modello decentralizzato | |
|---|---|---|
| ConsoleGoogle Cloud | Consolida la gestione dei backup creando vault di backup e piani di backup in un progetto di amministratore centrale. Gli amministratori possono utilizzare questi piani gestiti centralmente per proteggere le risorse in più progetti di servizio o utilizzare le autorizzazioni IAM per delegare l'accesso al piano di backup ai proprietari delle applicazioni. |
Isola la gestione dei backup creando un vault di backup e un piano di backup separati all'interno di ogni progetto. Questo approccio è ideale per le organizzazioni decentralizzate in cui i singoli team di applicazioni sono responsabili del backup delle proprie risorse. |
| Console di gestione dell'appliance | Consolida la gestione dei backup eseguendo il deployment della console di gestione delle appliance e creando vault di backup in un progetto amministratore centrale. Gli amministratori configurano le policy di backup all'interno della console di gestione centrale per proteggere le risorse, come le VM di Google Cloud VMware Engine, in più progetti di servizio. |
Isola la gestione dei backup eseguendo il deployment di una console di gestione delle appliance e di un vault di backup separati per ogni progetto o linea di business. Questo approccio è ideale per le organizzazioni decentralizzate in cui le responsabilità di gestione dei backup sono suddivise tra più team. |
Località supportate per il vault di backup
Puoi creare un vault di backup nella stessa regione del workload di origine (regionale), in una regione diversa dal workload di origine (interregionale) o in più regioni (multiregionale).
Regioni supportate e interregionali
Puoi creare vault di backup nelle seguenti regioni e tra regioni:
| Area geografica | Nome della regione | Descrizione della regione | |
|---|---|---|---|
| Nord America | |||
northamerica-northeast1 * |
Montréal |
 Bassi livelli di CO2 |
|
northamerica-northeast2 |
Toronto |
Bassi livelli di CO2
|
|
us-central1 |
Iowa |
Bassi livelli di CO2
|
|
us-east1 |
Carolina del Sud | ||
us-east4 |
Virginia del Nord | ||
us-east5 |
Columbus | ||
us-south1 |
Dallas |
Bassi livelli di CO2
|
|
us-west1 |
Oregon |
Bassi livelli di CO2
|
|
us-west2 |
Los Angeles | ||
us-west3 |
Salt Lake City | ||
us-west4 |
Las Vegas | ||
northamerica-south1 * |
Querétaro | ||
| Sud America | |||
southamerica-east1 |
San Paolo |
Bassi livelli di CO2
|
|
southamerica-west1 |
Santiago |
Bassi livelli di CO2
|
|
| Europa | |||
europe-central2 |
Varsavia |
Bassi livelli di CO2
|
|
europe-north1 |
Finlandia |
Bassi livelli di CO2
|
|
europe-north2 |
Stoccolma |
Bassi livelli di CO2
|
|
europe-southwest1 |
Madrid |
Bassi livelli di CO2
|
|
europe-west1 |
Belgio |
Bassi livelli di CO2
|
|
europe-west2 |
Londra |
Bassi livelli di CO2
|
|
europe-west3 |
Francoforte | ||
europe-west4 |
Paesi Bassi |
Bassi livelli di CO2
|
|
europe-west6 |
Zurigo |
Bassi livelli di CO2
|
|
europe-west8 |
Milano |
Bassi livelli di CO2
|
|
europe-west9 |
Parigi |
Bassi livelli di CO2
|
|
europe-west10 |
Berlino | ||
europe-west12 |
Torino |
Bassi livelli di CO2
|
|
| Medio Oriente | |||
me-central1 |
Doha | ||
me-central2 |
Dammam | ||
me-west1 |
Israele | ||
| Africa | |||
africa-south1 |
Johannesburg | ||
| Asia Pacifico | |||
asia-east1 |
Taiwan | ||
asia-east2 |
Hong Kong | ||
asia-northeast1 |
Tokyo | ||
asia-northeast2 * |
Osaka | ||
asia-northeast3 |
Seul | ||
asia-southeast1 |
Singapore | ||
asia-southeast2 |
Giacarta | ||
australia-southeast1 |
Sydney | ||
australia-southeast2 |
Melbourne | ||
| India | |||
asia-south1 |
Mumbai | ||
asia-south2 |
Delhi |
* Querétaro (northamerica-south1), Montréal (northamerica-northeast1) e Osaka (asia-northeast2) non supportano la separazione delle zone. Ciò significa che le diverse zone all'interno di ciascuna di queste regioni potrebbero non trovarsi in campus di data center fisicamente separati. Di conseguenza, un singolo evento di disastro fisico localizzato potrebbe potenzialmente influire su più zone all'interno della stessa regione, aumentando il rischio di perdita di dati rispetto alle regioni che supportano la separazione delle zone.
Multi-regioni supportate
Puoi creare vault di backup nelle seguenti multi-regioni:
| Nome della multi-regione | Descrizione |
|---|---|
ASIA |
Data center in Asia |
EU |
Data center nell'Unione Europea |
US |
Data center negli Stati Uniti |
Compatibilità della località del workload
La tabella seguente descrive le località dei backup vault compatibili per ogni workload supportato, quando si utilizzano backup vault regionali e tra regioni. Tieni presente che i piani di backup nella console Google Cloud devono essere creati nella stessa regione del workload di origine.
| Workload | Il vault di backup deve trovarsi nella stessa regione del workload di origine | Supporto regionale | Supporto multiregionale | Supporto tra regioni |
|---|---|---|---|---|
| Istanza Compute Engine | No | |||
| Disco Compute Engine | No | |||
| Istanza Cloud SQL | Sì | |||
| Cluster AlloyDB | Sì | |||
| Istanza Filestore | No | |||
| Google Cloud VMware Engine, database Oracle e database SQL Server | No |
Compatibilità multiregionale
Per utilizzare le regioni multiple, devono essere soddisfatti i seguenti requisiti:
Se un workload supporta i vault di backup multiregionali, la località del workload di origine deve essere compatibile con quella del vault di backup multiregionale.
Puoi eseguire il backup delle risorse solo nelle regioni che condividono lo stesso prefisso. Ad esempio, è consentito eseguire il backup delle risorse nelle regioni con il prefisso
asiasolo nella multi-regioneasia.
La tabella seguente descrive le località dei vault di backup compatibili per ogni workload supportato quando si utilizzano vault di backup multiregionali:
| Tipo di workload | Supporta l'utilizzo di vault di backup multiregionali? | Multi-regioni supportate per i vault di backup |
|---|---|---|
| Istanza Compute Engine | asia, eu, us |
|
| Disco Compute Engine | asia, eu, us |
|
| Istanza Filestore | N/D | |
| Istanza Cloud SQL | asia, eu, us |
|
| Cluster AlloyDB | N/D | |
| Google Cloud VMware Engine, database Oracle e database SQL Server | N/D |
Disponibilità
I vault di backup creati in località regionali e interregionali offrono resilienza contro le interruzioni in una singola zona. I dati di backup vengono archiviati in modo ridondante in almeno due zone separate.
I vault di backup creati in località multiregionali offrono resilienza contro le interruzioni in una singola regione. I dati di backup vengono archiviati in modo ridondante in almeno due regioni separate.
Confronta i vault di backup multiregionali e interregionali
| Criteri | Backup multiregionali | Backup tra regioni |
|---|---|---|
| Creazione del backup | Automatizzato da Google in due regioni all'interno di un continente. | Autonomia per definire esplicitamente una regione in cui creare il backup. |
| Caso d'uso | Alta affidabilità e semplicità operativa | Conformità rigorosa, leggi sulla residenza dei dati o siti di disaster recovery mirati, all'interno e all'esterno dei confini regionali di origine. |
| Gestione | Overhead ridotto. Vault singolo, bilanciamento automatico | Overhead medio. Richiede la configurazione di un accoppiamento target specifico. |
| Chiavi di crittografia gestite dal cliente (CMEK) | Il vault di backup multiregionale deve utilizzare CMEK della stessa regione del vault di backup. | Il vault di backup interregionale deve utilizzare CMEK della stessa regione del vault di backup. |
| Implicazioni sui costi | Tariffa per il caricamento e il download multiregionale, se applicabile. Costo di archiviazione dei backup per il vault multiregionale. Commissione di gestione. | Costi del trasferimento di dati tra regioni. Costo di archiviazione dei backup. Commissione di gestione. |
| Workload supportati |
|
|
Nomi dei vault di backup
I nomi dei vault di backup devono soddisfare i seguenti requisiti:
I nomi dei vault di backup possono contenere solo lettere minuscole, caratteri numerici e trattini (
-). Non sono consentiti spazi.I nomi dei vault di backup devono iniziare e terminare con un numero o con una lettera.
I nomi dei vault di backup devono contenere da 3 a 63 caratteri. I nomi che includono punti possono contenere fino a 222 caratteri, ma ogni singolo componente separato da un punto non può essere più lungo di 63 caratteri.
I nomi dei vault di backup non possono essere rappresentati da un indirizzo IP con notazione decimale puntata. Ad esempio,
192.0.2.255.
Impedisci eliminazione del backup
Per proteggere i dati da eliminazioni accidentali o dannose, tu (l'amministratore) configuri un periodo di conservazione forzato per il vault di backup. Una volta configurati, i backup sono completamente immutabili: non possono essere eliminati manualmente da te, da altri utenti o da Google fino alla scadenza della durata specificata.
Puoi controllare la conservazione forzata utilizzando tre impostazioni principali di Vault:
- Conservazione minima applicata: quando crei un vault, devi impostare un periodo di conservazione di base (tra 1 giorno e 99 anni). In questo modo viene creato un floor obbligatorio per l'intero vault:
Nessun backup può essere eliminato prima che sia trascorso questo periodo di tempo. Qualsiasi piano di backup che archivia dati in questo vault deve avere un periodo di conservazione dei backup uguale o superiore a questo minimo.
Eredita la conservazione dalla regola di backup: anziché fare affidamento esclusivamente sul valore minimo di base del vault, puoi configurare il vault in modo che adotti l'esatto periodo di conservazione definito nei tuoi piani di backup specifici. Devi attivare questa impostazione durante la creazione del vault.
Se il periodo minimo del vault è di 3 giorni, ma la conservazione del piano di backup è di 7 giorni, il backup viene bloccato per tutti i 7 giorni. Risultato: l'eliminazione manuale è completamente impedita. I backup vengono eliminati automaticamente solo alla scadenza della durata specifica del piano di backup.
Blocca il periodo di conservazione applicato: per requisiti di conformità rigorosi, puoi bloccare in modo permanente la configurazione della conservazione minima applicata.
Quando imposti un blocco, selezioni una data di validità. Prima della data di validità, puoi comunque aumentare o diminuire il periodo di conservazione minimo per correggere gli errori. Dopo la data di validità, nessuno (nemmeno un Proprietario progetto) può ridurre il periodo di conservazione. Puoi solo aumentarlo.
Limitazione di accesso al vault di backup
L'impostazione delle limitazioni di accesso di un vault di backup ti consente di controllare le origini da cui è possibile eseguire il backup o il ripristino dei dati in un vault di backup. Questa impostazione determina i tipi di risorse che puoi archiviare in un vault di backup.
Puoi selezionare una delle seguenti impostazioni di limitazione dell'accesso per un vault di backup. Tieni presente che questa impostazione è definitiva e non può essere modificata.
Limita l'accesso all'organizzazione attuale: le operazioni di backup e ripristino sono supportate solo all'interno dell'organizzazione attuale. Questa selezione rende il vault di backup compatibile con le risorse gestite tramite la consoleGoogle Cloud , ad esempio le istanze di Compute Engine, ma non con le risorse gestite tramite la console di gestione delle appliance.
Limita l'accesso al progetto attuale: le operazioni di backup e ripristino sono supportate solo all'interno del progetto attuale. Questa selezione rende il vault di backup compatibile con le risorse gestite tramite la consoleGoogle Cloud (ad esempio, le istanze di Compute Engine), ma non con le risorse gestite tramite la console di gestione dell'appliance.
Limita l'accesso all'organizzazione attuale e abilita l'accesso illimitato per le appliance di backup: per le risorse gestite tramite la console Google Cloud , le operazioni di backup e ripristino sono supportate solo all'interno della tua organizzazione attuale. Sono supportate anche le risorse gestite tramite la console di gestione dell'appliance (ad esempio, le VM di Google Cloud VMware Engine), ma le operazioni di backup e ripristino per queste risorse non sono limitate alla tua organizzazione attuale. Questa selezione rende il vault di backup compatibile con le risorse gestite tramite la consoleGoogle Cloud e con le risorse gestite tramite la console di gestione delle appliance.
Consenti accesso illimitato: consente le operazioni di backup e ripristino da o verso qualsiasi progetto o organizzazione. Questa selezione rende il vault di backup compatibile con le risorse gestite tramite la console Google Cloud e con le risorse gestite tramite la console di gestione delle appliance.
Crittografia
Per impostazione predefinita, Google Cloud cripta automaticamente i dati at-rest utilizzando Google-owned and Google-managed encryption keys. Se hai requisiti normativi o di conformità specifici relativi alle chiavi che proteggono i tuoi dati, puoi utilizzare le chiavi di crittografia gestite dal cliente (CMEK) per i tuoi backup. Vedi Chiavi di crittografia gestite dal cliente (CMEK).
Passaggi successivi
- Automatizza la protezione delle istanze di Compute Engine
- Crea e gestisci un vault di backup nella console Google Cloud
- Esegui il backup dei dischi in un vault di backup