


このドキュメントでは、異なるエンタープライズ システムとのやり取りをオーケストレートするエージェント型 AI システムのアーキテクチャの概要について説明します。オーケストレーター エージェントは、複雑なプロセスを自動化し、最新の会話型インターフェースを介して複数のエンタープライズ システムへのアクセスを統合します。これらのシステムは、商用のサードパーティ アプリケーションまたは独自の内部システムである場合があります。この設計アプローチにより、ポイントツーポイントのシステム統合が不要になるため、オペレーターはコンテキストの切り替え(スイベルチェア処理)を常に行う必要がなくなります。
このドキュメントは、クラウドでエージェント型 AI アプリケーションを構築して管理するアーキテクト、デベロッパー、管理者を対象としています。このドキュメントでは、エージェント型 AI の基本的な知識があることを前提としています。
アーキテクチャ
次の図は、オーケストレーター エージェントが AI を使用して、複数のチャネルからのクライアント インタラクションを適切なバックエンド システムにルーティングする多層アーキテクチャを示しています。
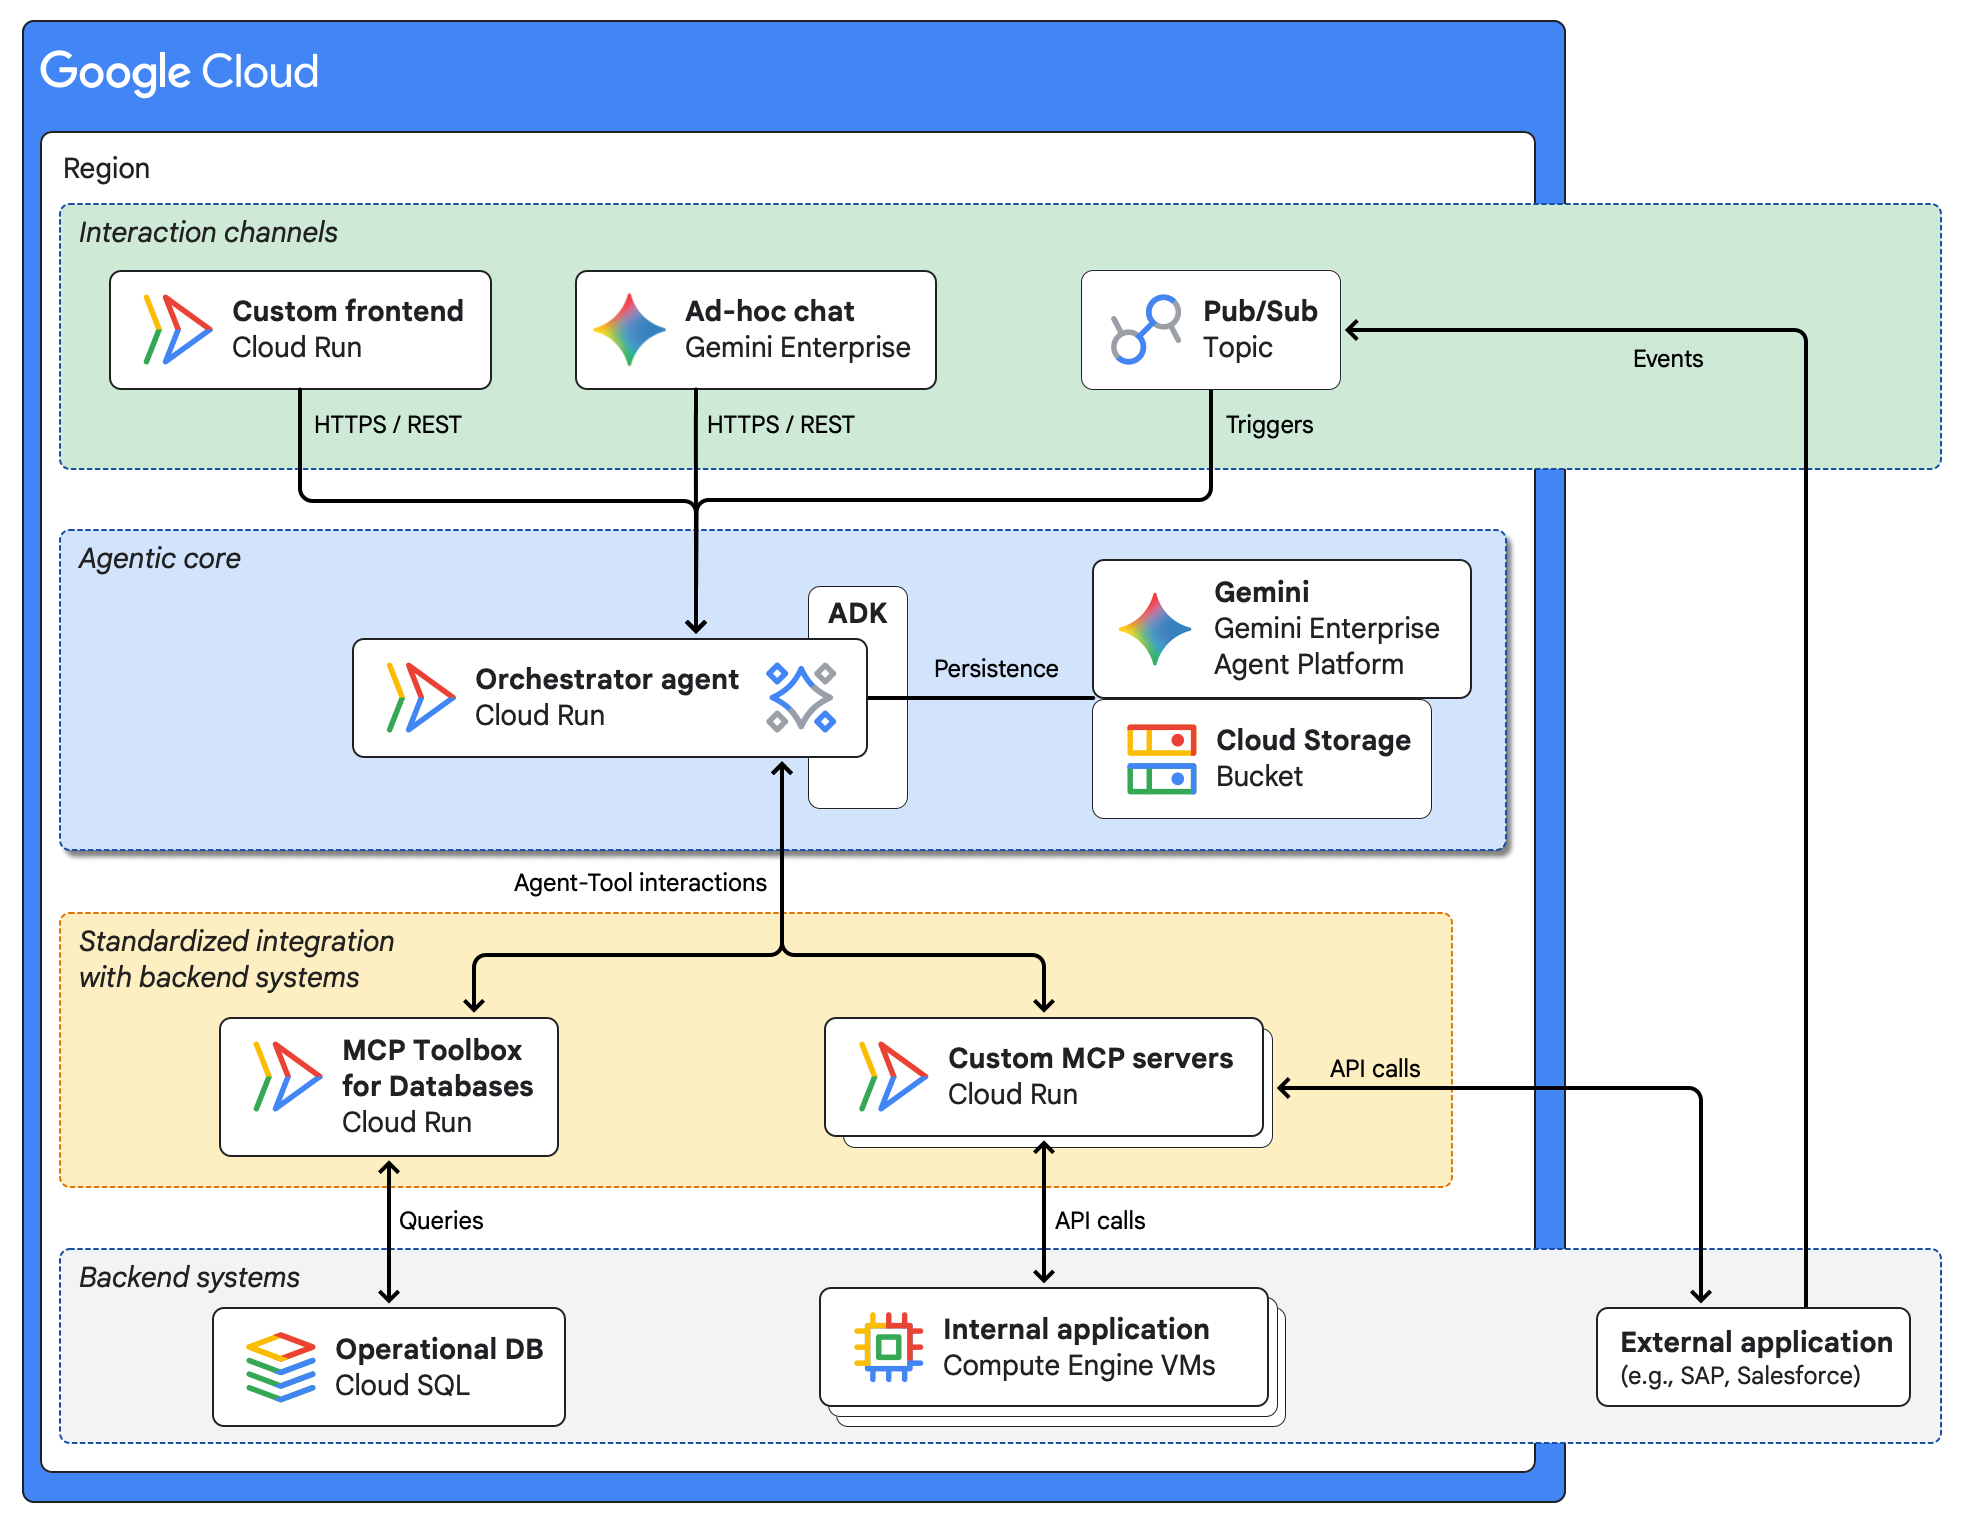
アーキテクチャのコンポーネントは、次のレイヤに編成されています。
- インタラクション チャネル
このアーキテクチャの例では、クライアントは複数のチャネルを介してエージェント型 AI システムとやり取りします。
- カスタム フロントエンド。たとえば、安全な REST API を介してエージェントと通信し、人間参加型プロセスをサポートするウェブ アプリケーションなどです。
- Gemini Enterprise のアドホック チャット インターフェース。エージェントを安全なツールとして呼び出し、ユーザーが自然言語を使用して複雑なバックエンド システムを操作できるようにします。
- Pub/Sub トピックにビジネス イベントをパブリッシュして、システム間の自動化ワークフローを開始する外部アプリケーション。
- エージェント型コア
このアーキテクチャの中核となるコンポーネントは、Agent Development Kit(ADK)を使用して構築され、Cloud Run にデプロイされたオーケストレーター エージェントです。オーケストレーターは、マルチエージェント システムを管理します。このサーバーレス プラットフォームは、エージェントの REST API に Identity and Access Management(IAM)を使用して、スケーラビリティとアクセス制御を提供します。
マルチステップ タスク全体で状態を維持するために、エージェントは組み込みの ADK サポートを使用して、Gemini Enterprise Agent Platform セッションまたは Cloud Storage に状態を保持します。
- バックエンド システムとの標準化された統合
エージェントとバックエンド システム間の通信には、Cloud Run にデプロイされた Model Context Protocol(MCP)サーバーを使用します。
- データベース向け MCP ツールボックスは、Cloud SQL などのデータベースにアクセスするための安全な、すぐに使えるツールセットを提供します。
- カスタム MCP サーバーは、バックエンド アプリケーションへのアクセスを提供します。
各 MCP サーバーは、特定のバックエンド システムの API を標準化されたツールセットとして公開します。MCP サーバーは、エージェントをバックエンド システムから分離する腐敗防止層を形成します。このアプローチにより、エージェントとバックエンド システムの密結合を回避できます。これにより、エージェントのロジックが簡素化され、エージェントとは独立してバックエンド システムをモダナイズできます。
- バックエンド システム
このアーキテクチャの例では、AI エージェントが次のバックエンド システムへのアクセスをオーケストレートします。
- Cloud SQL の運用データベース。
- Compute Engine VM にデプロイされているアプリケーション。
- Google Cloudの外部で実行されるアプリケーション。
使用するプロダクト
このサンプル アーキテクチャでは、次の Google Cloud プロダクトとオープンソース プロダクトおよびツールを使用します。
- Gemini Enterprise Agent Platform: エンタープライズ グレードの AI エージェントを構築、スケーリング、管理、最適化できる包括的なプラットフォーム。
- Cloud Run: Google のスケーラブルなインフラストラクチャ上でコンテナを直接実行できるサーバーレス コンピューティング プラットフォーム。
- Cloud SQL: Google Cloud上の MySQL、PostgreSQL、SQL Server データベースのプロビジョニング、運用、管理を支援するフルマネージド リレーショナル データベース サービス。
- Cloud Storage: 低コストで無制限のオブジェクト ストア。さまざまなデータ型に対応しています。データには Google Cloudの内部および外部からアクセスでき、冗長性を確保するために複数のロケーションに複製されます。
- Compute Engine: Google のインフラストラクチャで VM を作成して実行できる、安全でカスタマイズ可能なコンピューティング サービス。
- Gemini: Google が開発したマルチモーダル AI モデルのファミリー。
- Gemini Enterprise: 企業内で AI エージェントをデプロイして管理するためのフルマネージドの安全なプラットフォーム。
- Pub/Sub: メッセージを処理するサービスとメッセージを生成するサービスを切り離す、非同期でスケーラブルなメッセージング サービス。
- Agent Development Kit(ADK): AI エージェントを開発、テスト、デプロイするための一連のツールとライブラリ。
- Model Context Protocol(MCP): AI アプリケーションを外部システムに接続するためのオープンソース標準。
- データベース向け MCP ツールボックス: オープンソースの Model Context Protocol(MCP)サーバー。接続プーリング、認証、オブザーバビリティなどのデータベースの複雑さを管理することで、AI エージェントがデータベースに安全に接続できるようにします。
Agent Runtime、ツール、メモリーなど、エージェント型 AI システムの代替コンポーネントについては、エージェント型 AI アーキテクチャ コンポーネントを選択するをご覧ください。
ユースケース
このアーキテクチャは、次のユースケースに役立ちます。
- 異なる外部アプリケーションと内部アプリケーション間のスイベルチェア処理を自動化します。
- 大規模な移行を行わずに、複数のレガシー システム用の統合インターフェースを作成する。
- 既存のビジネス プロセスにインテリジェントな会話機能を追加します。
- イベント ドリブン機能を使用して、アプリケーションを段階的にモダナイズします。
このアーキテクチャには、次のメリットがあります。
- 生産性: 反復的なタスクを自動化してヒューマン エラーを減らし、チームが付加価値の高いタスクに集中できるようにします。
- スケーラビリティ: イベント ドリブン型のアプローチを使用して、サービスの開発、デプロイ、スケーリングを独立して行います。
- ユーザー エクスペリエンスの向上: 最新の柔軟なインターフェースを構築して、複雑なビジネス プロセスを統合します。
- 将来を見据えた統合: MCP サーバーを使用してバックエンド システムとの統合を標準化することで、バックエンド システムを個別に置き換えたりアップグレードしたりできます。
設計上の考慮事項
このセクションでは、このリファレンス アーキテクチャを使用して、セキュリティ、運用効率、パフォーマンスに関する特定の要件を満たすトポロジを開発する際に考慮すべき設計要素、ベスト プラクティス、推奨事項について説明します。
このセクションのガイダンスはすべてを網羅しているわけではありません。設計要素とベスト プラクティスの詳細、およびマルチエージェント AI システムの構築とデプロイに関する推奨事項については、 Google Cloudのマルチエージェント AI システムをご覧ください。
セキュリティ、プライバシー、コンプライアンス
AI エージェントに固有のセキュリティ リスクに対処するため、Google は、決定論的なセキュリティ管理と動的な推論ベースの防御を組み合わせたアプローチを推奨しています。
- 人間による監視: ビジネス クリティカルなシステムに人間参加型のフローを組み込み、人間の監督者がアウトプットを確認して、エージェントのアクションを承認、オーバーライド、一時停止できるようにします。
- Agent Identity: 各エージェントにワークロードにバインドされた ID を割り当てて、最小権限のアクセス制御を適用し、外部ツールの認証情報を一元管理します。
- Agent Gateway: 上り(内向き)トラフィックと下り(外向き)トラフィックのガバナンス、デフォルト拒否のアクセス ポリシー、Model Armor によるインライン プロンプトとツールの検査を適用します。
Agent Registry: エージェントが承認済みのサブエージェントと MCP ツールにのみ接続することを確認します。
Cloud Run サービスのセキュリティ: Cloud Run サービスには、最小権限の原則に基づく権限を持つ専用の IAM サービス アカウントを使用します。Cloud Run の内向きの制御を構成して、認証された呼び出し元にアクセスを制限することで、エージェントの API を保護します。Cloud Run でホストされている MCP サーバーへのインバウンド エージェントとツールのリクエストを認証して認可するには、Agent Gateway で Identity-Aware Proxy(IAP)を使用します。
運用効率
エージェント構成が運用効率の要件を満たすようにするには、次の推奨事項を検討してください。
- オブザーバビリティ: 分散システムでは、ロギングとトレースがトラブルシューティングに不可欠です。Agentic Workflows 全体を可視化するには、Cloud Logging に構造化ログを書き込み、Cloud Trace にトレースを出力するようにサービスを計測します。
- デプロイの自動化: Terraform などの Infrastructure as Code(IaC)ツールを使用して、リソースのプロビジョニングと管理を自動化します。IaC は、開発、ステージング、本番環境全体で、繰り返し可能で監査可能なデプロイを実現するのに役立ちます。
- インフラストラクチャ ガバナンス: App Design Center を使用して、アプリケーションのインフラストラクチャの設計とデプロイを効率化します。App Design Center を使用して、組織のガバナンス ルールとベスト プラクティスを組み込んだテンプレートを定義できます。
パフォーマンスの最適化
Cloud Run は需要に基づいて自動的にスケーリングし、負荷がない場合はゼロにスケーリングします。レイテンシに敏感なアプリケーションの場合は、最小インスタンス数を構成することで、コールド スタートを最小限に抑えることができます。
次のステップ
- (Codelab)Cloud Run で安全な MCP サーバーをデプロイする方法。
- (Codelab)Cloud Run で MCP サーバーを使用するエージェントを構築してデプロイする。
- (Codelab)イベントを使用したエージェント型 AI アプリケーションの非同期呼び出し。
- (Google Skills コース)ADK を使用してマルチエージェント システムを構築する。
- (コードサンプル)ADK を使用したエージェントの構築に関するその他のコードサンプルを GitHub で確認する。
- Google Cloudの AI ワークロードと ML ワークロードに固有のアーキテクチャ原則と推奨事項の概要について、Well-Architected Framework の AI と ML の視点を確認する。
寄稿者
作成者: Casey West | アーキテクチャ アドボケイト、 Google Cloud
その他の寄稿者:
- Amina Mansour | グローバル デベロッパー リレーションズおよび戦略的コンテンツ担当テクニカル リード
- Kumar Dhanagopal | クロス プロダクト ソリューション デベロッパー
- Leonid Yankulin | デベロッパー リレーションズ エンジニア