


במאמר הזה מוצגת ארכיטקטורה ברמה גבוהה של מערכת AI אקטיבי, שמתאמת אינטראקציות עם מערכות ארגוניות שונות. סוכן תזמור הופך תהליכים מורכבים לאוטומטיים ומאחד את הגישה למספר מערכות ארגוניות באמצעות ממשקי שיחה מודרניים. המערכות האלה יכולות להיות אפליקציות מסחריות של צד שלישי או מערכות פנימיות קנייניות. גישת העיצוב הזו מבטלת את הצורך בשילובים של מערכות חיבור מנקודה לנקודה, כך שהמפעילים יכולים להימנע ממעבר תמידי בין הקשרים (עיבוד בכיסא מסתובב).
המסמך הזה מיועד לאדריכלי מערכות, למפתחים ולאדמינים שיוצרים ומנהלים אפליקציות של AI אקטיבי בענן. ההנחה היא שיש לכם הבנה בסיסית ב-AI אקטיבי.
ארכיטקטורה
בתרשים הבא מוצגת ארכיטקטורה בכמה שכבות, שבה סוכן תזמור משתמש ב-AI כדי לנתב אינטראקציות של לקוחות מכמה ערוצים למערכות בקצה העורפי המתאימות.
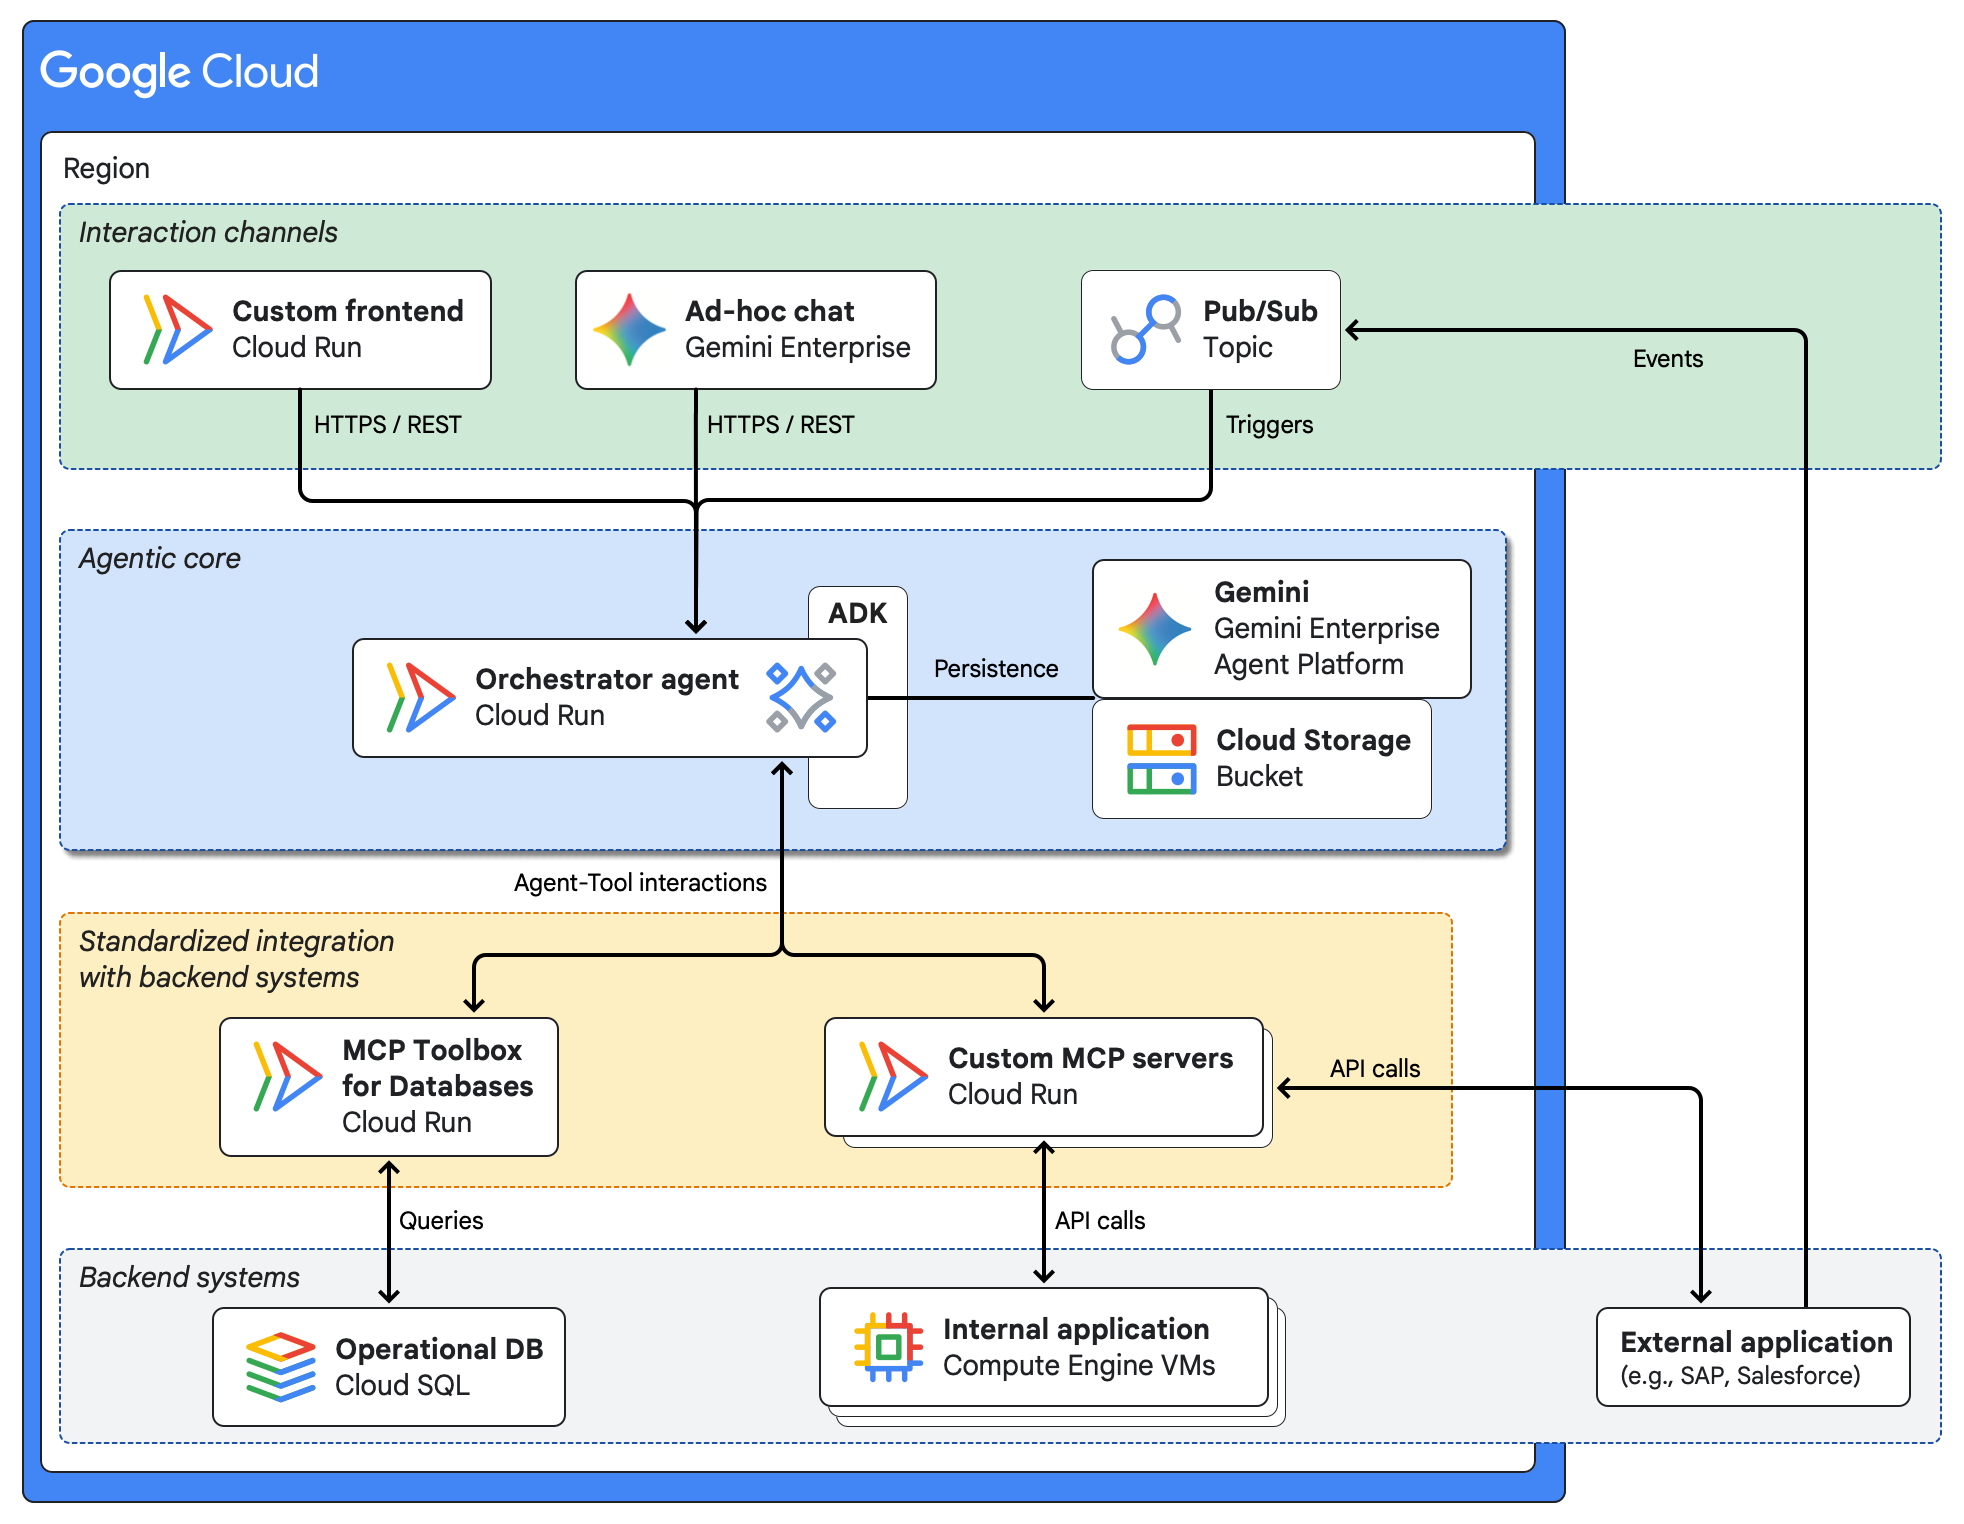
הרכיבים בארכיטקטורה מאורגנים בשכבות הבאות:
- ערוצי אינטראקציה
בארכיטקטורה לדוגמה, הלקוחות יוצרים אינטראקציה עם מערכת ה-AI האקטיבי דרך כמה ערוצים:
- ממשק משתמש מותאם אישית, כמו אפליקציית אינטרנט שמתקשרת עם הנציג באמצעות API מאובטח בארכיטקטורת REST ותומכת בתהליכים שכוללים מעורבות אנושית.
- ממשק צ'אט אד הוק ב-Gemini Enterprise שמפעיל את הנציג ככלי מאובטח ומאפשר למשתמשים לתקשר עם מערכות בקצה העורפי באמצעות שפה טבעית.
- אפליקציה חיצונית שמפעילה תהליכי עבודה אוטומטיים ממערכת למערכת, על ידי פרסום אירועים עסקיים בנושא Pub/Sub.
- ליבת הסוכן
הרכיב המרכזי בארכיטקטורה הוא סוכן תזמור שנבנה באמצעות הערכה לפיתוח סוכנים (ADK) ונפרס ב-Cloud Run. התזמור מנהל מערכת מרובת סוכנים. הפלטפורמה הזו, שפועלת בלי שרת (serverless), מספקת יכולת התרחבות ובקרת גישה באמצעות ניהול זהויות והרשאות גישה (IAM) ל-API בארכיטקטורת REST של הנציג.
כדי לשמור על המצב במשימות עם כמה שלבים, הסוכן משתמש בתמיכה המובנית של ADK כדי לשמר את נתוני המצב בסשנים של Gemini Enterprise Agent Platform או ב-Cloud Storage.
- שילוב סטנדרטי עם מערכות בקצה העורפי
כדי שהסוכן יוכל לתקשר עם מערכות הקצה העורפי, הארכיטקטורה משתמשת בשרתי Model Context Protocol (MCP) שנפרסו ב-Cloud Run.
- MCP Toolbox for Databases מספק קבוצת כלים מאובטחת ומוכנה לשימוש כדי לגשת למסדי נתונים כמו Cloud SQL.
- שרתי MCP בהתאמה אישית מספקים גישה לאפליקציות בקצה העורפי.
כל שרת MCP חושף את ה-API של מערכת בקצה העורפי ספציפית כקבוצה סטנדרטית של כלים. שרתי ה-MCP יוצרים שכבת הגנה שמבודדת את הסוכן ממערכות הקצה העורפי. הגישה הזו עוזרת להימנע מצימוד חזק של הנציג למערכות בקצה העורפי. הוא מפשט את הלוגיקה של הנציג ומאפשר לכם לשדרג את מערכות הקצה העורפי בלי קשר לנציג.
- מערכות בקצה העורפי
בארכיטקטורה לדוגמה, סוכן ה-AI מתזמר את הגישה למערכות הקצה העורפי הבאות:
- מסד נתונים תפעולי ב-Cloud SQL.
- אפליקציה שפרוסה במכונות וירטואליות של Compute Engine.
- אפליקציה שפועלת מחוץ ל- Google Cloud.
המוצרים שהשתמשו בהם
בארכיטקטורה לדוגמה הזו נעשה שימוש במוצרים ובכלים הבאים של Google Cloud ושל קוד פתוח:
- Gemini Enterprise Agent Platform: פלטפורמה מקיפה שמאפשרת לפתח, להרחיב, לנהל ולשפר סוכני AI ברמה שמתאימה לארגונים.
- Cloud Run: פלטפורמת מחשוב בלי שרת (serverless computing) שמאפשרת להריץ קונטיינרים ישירות בתשתית של Google, שניתנת להתאמה לעומס.
- Cloud SQL: שירות מנוהל של מסד נתונים רלציוני, שבעזרתו אפשר להקצות, להפעיל ולנהל את מסדי הנתונים של MySQL, PostgreSQL ו-SQL Server ב- Google Cloud.
- Cloud Storage: מאגר אובייקטים בעלות נמוכה וללא הגבלה, לסוגי נתונים שונים. אפשר לגשת לנתונים מתוך Google Cloudומחוץ לו, והם משוכפלים במיקומים שונים כדי ליצור יתירות.
- Compute Engine: שירות מחשוב מאובטח שניתן להתאמה אישית, שמאפשר ליצור ולהריץ מכונות וירטואליות בתשתית של Google.
- Gemini: משפחה של מודלי AI מולטי-מודאליים שפותחו על ידי Google.
- Gemini Enterprise: פלטפורמה מאובטחת ומנוהלת לפריסה ולניהול של סוכני AI בארגון.
- Pub/Sub: שירות אסינכרוני וניתן להתאמה להעברת הודעות, שמפריד בין השירותים שיוצרים את ההודעות לבין השירותים שמעבדים אותן.
- Agent Development Kit (ADK): ערכה של כלים וספריות לפיתוח, לבדיקה ולפריסה של סוכני AI.
- Model Context Protocol (MCP): תקן קוד פתוח לחיבור אפליקציות AI למערכות חיצוניות.
- MCP Toolbox for Databases: שרת Model Context Protocol (MCP) בקוד פתוח שמאפשר לסוכני AI להתחבר בצורה מאובטחת למסדי נתונים, על ידי ניהול המורכבות של מסדי הנתונים כמו מאגר חיבורים, אימות וניראות.
במאמר בחירת רכיבי הארכיטקטורה של מערכת ה-AI האקטיבי מוסבר על רכיבים חלופיים למערכת ה-AI האקטיבי, כמו Agent Runtime, הכלים והזיכרון.
תרחישים לדוגמה
הארכיטקטורה הזו שימושית בתרחישים הבאים:
- אוטומציה של תהליכי עבודה בין אפליקציות פנימיות וחיצוניות שונות.
- ליצור ממשק מאוחד לכמה מערכות מדור קודם בלי העברה בקנה מידה גדול.
- הוספת יכולות חכמות של שיחה לתהליכים עסקיים קיימים.
- מודרניזציה הדרגתית של האפליקציות באמצעות פונקציונליות מבוססת-אירועים.
הארכיטקטורה מספקת את היתרונות הבאים:
- פרודוקטיביות: הפיכת משימות שחוזרות על עצמן לאוטומטיות כדי לצמצם טעויות אנוש, כך שהצוותים יוכלו להתמקד במשימות שמוסיפות ערך.
- יכולת התאמה לעומס (scalability): שימוש בגישה מבוססת-אירועים כדי לפתח, לפרוס ולהתאים שירותים לעומס באופן עצמאי.
- חוויית משתמש משופרת: פיתוח ממשקים מודרניים וגמישים לשילוב תהליכים עסקיים מורכבים.
- שילוב שמתאים לעתיד: אתם יכולים להשתמש בשרתי MCP כדי ליצור שילוב סטנדרטי עם מערכות לקצה העורפי, וכך להחליף ולשדרג את המערכות האלה באופן עצמאי.
שיקולים שקשורים לעיצוב
בקטע הזה מתוארים גורמי תכנון, שיטות מומלצות והמלצות שכדאי להביא בחשבון כשמשתמשים בארכיטקטורה לדוגמה כדי לפתח טופולוגיה שעומדת בדרישות הספציפיות שלכם לאבטחה, ליעילות תפעולית ולביצועים.
ההנחיות בקטע הזה הן חלקיות. מידע נוסף על גורמי תכנון ושיטות מומלצות, והמלצות לבנייה ולפריסה של מערכת AI אקטיבי עם כמה סוכנים, זמינים במאמר מערכת AI אקטיבי עם כמה סוכנים ב- Google Cloud.
אבטחה, פרטיות ותאימות
כדי להתמודד עם סיכוני האבטחה הייחודיים של סוכני AI, Google ממליצה על גישה שמשלבת אמצעי אבטחה דטרמיניסטיים עם הגנות דינמיות שמבוססות על הסקת מסקנות:
- פיקוח אנושי: שלבו תהליך של "האדם שבתהליך" במערכות קריטיות לעסק, כדי שמפקחים אנושיים יוכלו לבדוק את הפלט ולאשר, לשנות או להשהות את הפעולות של הנציג.
- Agent Identity: מקצים לכל נציג זהות שקשורה לעומס העבודה כדי לאכוף בקרת גישה לפי הרשאות מינימליות, ולנהל באופן מרוכז את פרטי הכניסה לכלים חיצוניים.
- Agent Gateway: אכיפת משילות על תנועה נכנסת ויוצאת, כללי מדיניות של דחיית גישה כברירת מחדל, ובדיקה של הנחיות וכלים מוטבעים באמצעות הגנה מוגברת על המודל.
Agent Registry: מוודאים שהסוכנים מתחברים רק לסוכני משנה ולכלי MCP שאושרו.
אבטחת שירות Cloud Run: בשירותי Cloud Run, משתמשים בחשבונות שירות ייעודיים של IAM עם הרשאות שמבוססות על העיקרון של הרשאות מינימליות. כדי לאבטח את ה-API של הנציג, מגדירים את אמצעי הבקרה של תעבורת הנתונים הנכנסת (ingress) ב-Cloud Run כך שהגישה תוגבל למשתמשים מאומתים. כדי לאמת ולאשר בקשות נכנסות של סוכנים וכלים לשרתי MCP שמתארחים ב-Cloud Run, השתמשו בשרת proxy לאימות זהויות (IAP) עם Agent Gateway.
יעילות תפעולית
כדי לוודא שהגדרות הסוכן עומדות בדרישות היעילות התפעולית, כדאי לפעול לפי ההמלצות הבאות:
- ניראות: במערכות מבוזרות, רישום ביומן ומעקב הם קריטיים לפתרון בעיות. כדי לקבל תצוגה של כל Agentic Workflows, צריך לבצע אינסטרומנטציה לשירותים כך שיכתבו יומנים מובְנים ב-Cloud Logging וישלחו נתוני מעקב אל Cloud Trace.
- אוטומציה של פריסה: אתם יכולים להפוך את ההקצאה והניהול של המשאבים לאוטומטיים באמצעות כלי של תשתית כקוד (IaC) כמו Terraform. השימוש ב-IaC עוזר להבטיח פריסות שניתן לחזור עליהן ולבקר אותן בסביבות הפיתוח, ה-staging והייצור.
- ניהול תשתית: ייעול התכנון והפריסה של תשתית האפליקציה באמצעות Application Design Center. אתם יכולים להשתמש ב-App Design Center כדי להגדיר תבניות שמשלבות כללי פיקוח ושיטות מומלצות לארגון שלכם.
אופטימיזציה של הביצועים
ב-Cloud Run, ההתאמה לעומס מתבצעת באופן אוטומטי לפי הביקוש, וכשאין עומס, הפעולה מצטמצמת לאפס. באפליקציות שרגישות לזמן אחזור, אפשר לצמצם את ההפעלות במצב התחלתי (cold start) על ידי הגדרת מספר מינימלי של מכונות.
המאמרים הבאים
- (Codelab) איך פורסים שרת MCP מאובטח ב-Cloud Run.
- (Codelab) פיתוח ופריסה של סוכן שמשתמש בשרת MCP ב-Cloud Run.
- (Codelab) הפעלה אסינכרונית של אפליקציית AI אקטיבי באמצעות אירועים
- (קורס Google Skills) יצירת מערכות מרובות סוכנים באמצעות ADK.
- (דוגמאות קוד) ב-GitHub יש עוד דוגמאות קוד לפיתוח נציגים באמצעות ADK.
- במאמר נקודת המבט של AI ו-ML ב-Well-Architected Framework מפורטים עקרונות והמלצות לארכיטקטורה שספציפיים לעומסי עבודה של AI ו-ML ב- Google Cloud.
שותפים ביצירת התוכן
מחבר: קייסי ווסט | מומחה לארכיטקטורה, Google Cloud
תורמים אחרים:
- אמינה מנסור | ראש צוות טכני, קשרי מפתחים גלובליים ותוכן אסטרטגי
- קומאר דהנגופאל | מפתח פתרונות למוצרים שונים
- לאוניד ינקולין | מהנדס קשרי מפתחים