


O modelo de aplicativo Plataforma de Agentes com governança permite implantar um agente de IA na Plataforma de Agentes do Gemini Enterprise no Google Cloud com configurações consistentes de segurança, governança e observabilidade. O modelo inclui gateways de tráfego, políticas de autorização e filtros de segurança para sua infraestrutura de agente. O modelo também conecta seu agente a um servidor MCP para recuperação e análise de dados controlados.
Por exemplo, é possível implementar esse modelo para atender às seguintes necessidades de negócios:
| Exemplo | Necessidade comercial | Implementação |
|---|---|---|
| Analista de dados governados para conjuntos de dados financeiros sensíveis | Uma empresa de serviços financeiros precisa usar conjuntos de dados internos para gerar relatórios para analistas. Eles precisam detectar informações de identificação pessoal (PII) e tentativas de burlar as regras internas de acesso a dados. | O agente descobre e consulta o banco de dados financeiro usando um protocolo padronizado. Somente a identidade específica do agente pode acessar a ferramenta do BigQuery. Uma camada de segurança final bloqueia automaticamente dados sensíveis e comandos maliciosos. |
| Agente regional de suporte ao cliente com residência de dados regional | Uma marca global de varejo precisa de um agente de suporte ao cliente em uma região específica para obedecer às leis de residência de dados. O agente precisa ser isolado para que o tráfego dele flua apenas por endpoints regionais específicos e auditados. | Os gateways regionais aplicam a residência de dados fixando o tráfego em locais específicos. As políticas de autorização oferecem uma postura de confiança zero, enquanto todas as entradas e saídas são canalizadas por módulos regionais para fornecer uma trilha de auditoria abrangente. |
| Moderador de conteúdo automatizado para fóruns da comunidade | Uma empresa de mídia precisa verificar os comentários enviados pelos usuários e sinalizá-los para remoção. A empresa precisa separar a lógica de moderação da política de segurança. | As extensões de autorização separam a lógica de moderação da configuração de segurança, enquanto o Model Armor identifica conteúdo tóxico. O agente é escalonado automaticamente em um ambiente de execução gerenciado e usa o serviço de registro para interagir com o conjunto de dados de forma segura. |
Arquitetura
A imagem a seguir mostra os componentes e as conexões do modelo:
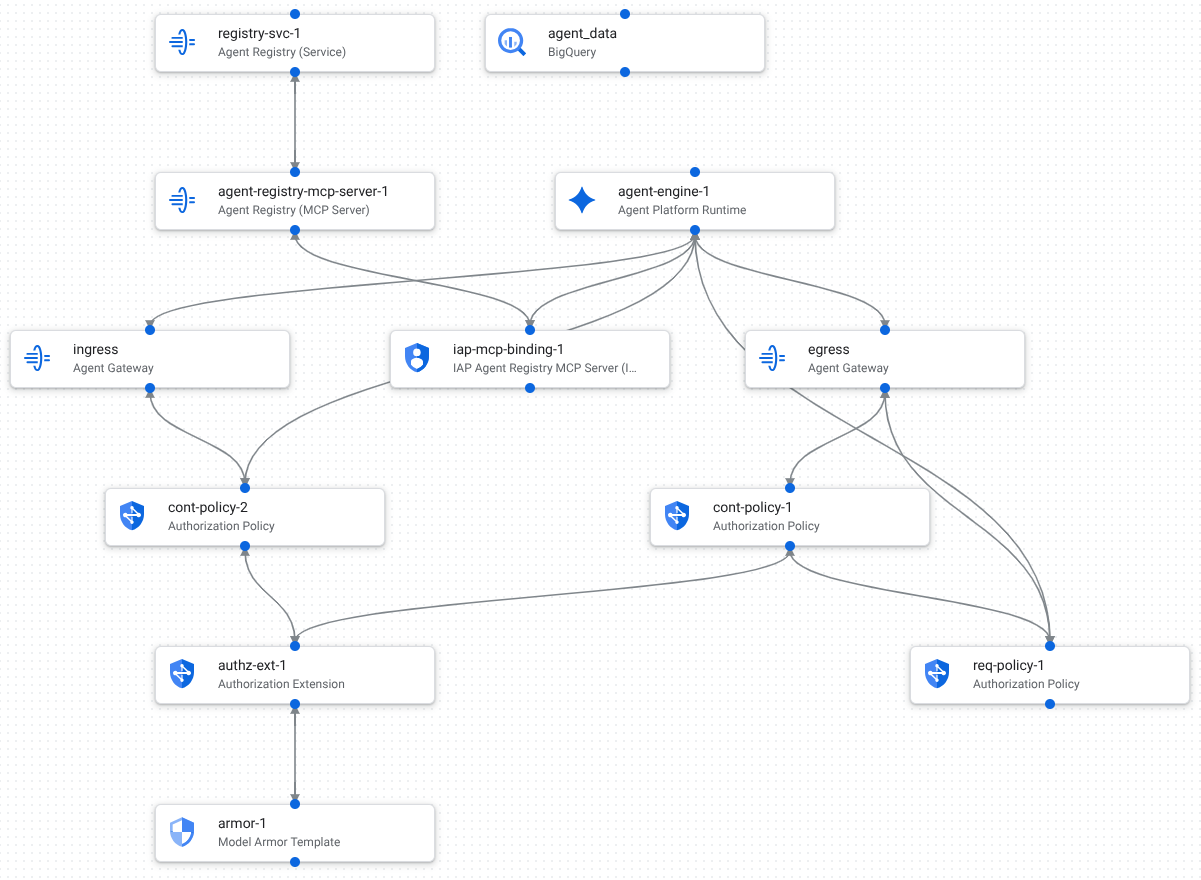
Os componentes do modelo são organizados nas seguintes camadas:
Execução da lógica do agente
- Agent Runtime: hospeda a lógica do agente em um ambiente gerenciado sem servidor.
Gerenciamento de tráfego
Gateway de Agente: um proxy regional que gerencia o tráfego de entrada e direciona as solicitações para o ambiente do agente. O componente de saída controla como e para onde o agente envia dados ou chama APIs externas.
Política de autorização: ajuda a garantir que os solicitantes tenham permissão para as ações solicitadas. As seguintes políticas de autorização são configuradas neste modelo:
- Solicitações de entrada.
- Solicitações de saída.
- Validação de conteúdo.
Extensões de serviço de autorização: fornece um gancho programável para injetar lógica de autorização personalizada no fluxo de tráfego de entrada e saída.
Modelo do Model Armor: inspeciona a entrada e a saída do modelo para bloquear vazamentos de dados sensíveis, tentativas de jailbreak ou conteúdo tóxico.
Data source connection
Serviço de registro de agentes: um catálogo centralizado que permite gerenciar, controlar versões e descobrir ferramentas e serviços.
Servidor MCP do Agent Registry: ajuda o agente a descobrir e interagir com as fontes de dados do Google Cloud (BigQuery) usando um protocolo padronizado.
Servidor MCP do registro de agentes do Identity-Aware Proxy (IAP): conecta a identidade do Agent Runtime ao servidor MCP.
BigQuery: um conjunto de dados e uma tabela de exemplo usados pelo agente para recuperação ou análise de dados. Este modelo demonstra como aplicar políticas de governança às interações do seu agente com fontes de dados por um servidor MCP.
A seguir
- Para saber como duplicar e personalizar modelos, consulte Guia de início rápido: personalizar e implantar um modelo do Google.
- Defina suas próprias configurações criando modelos de aplicativos.
- Planeje sua estratégia de aplicativos de IA escolhendo os componentes da arquitetura de agente.