


מידע על שירותים שפורסמו
במאמר הזה אנחנו מסבירים איך להשתמש ב-Private Service Connect כדי להפוך שירות לזמין לצרכני שירותים.
בתור בעלים של שירות מנוהל, אתם יכולים להשתמש ב-Private Service Connect כדי לפרסם שירותים באמצעות כתובות IP פנימיות ברשת ה-VPC שלכם. צרכני השירותים יכולים לגשת לשירותים שפרסמתם באמצעות כתובות IP פנימיות ברשתות ה-VPC שלהם.
כדי להפוך שירות לזמין לצרכנים, יוצרים רשתות משנה ייעודיות. לאחר מכן יוצרים קובץ מצורף של שירות שמפנה לרשתות המשנה האלה. לצירוף השירות יכולות להיות העדפות חיבור שונות.
סוגי צרכני שירות
יש שני סוגים של צרכנים שיכולים להתחבר לשירות Private Service Connect:
נקודות הקצה מבוססות על כלל העברה.
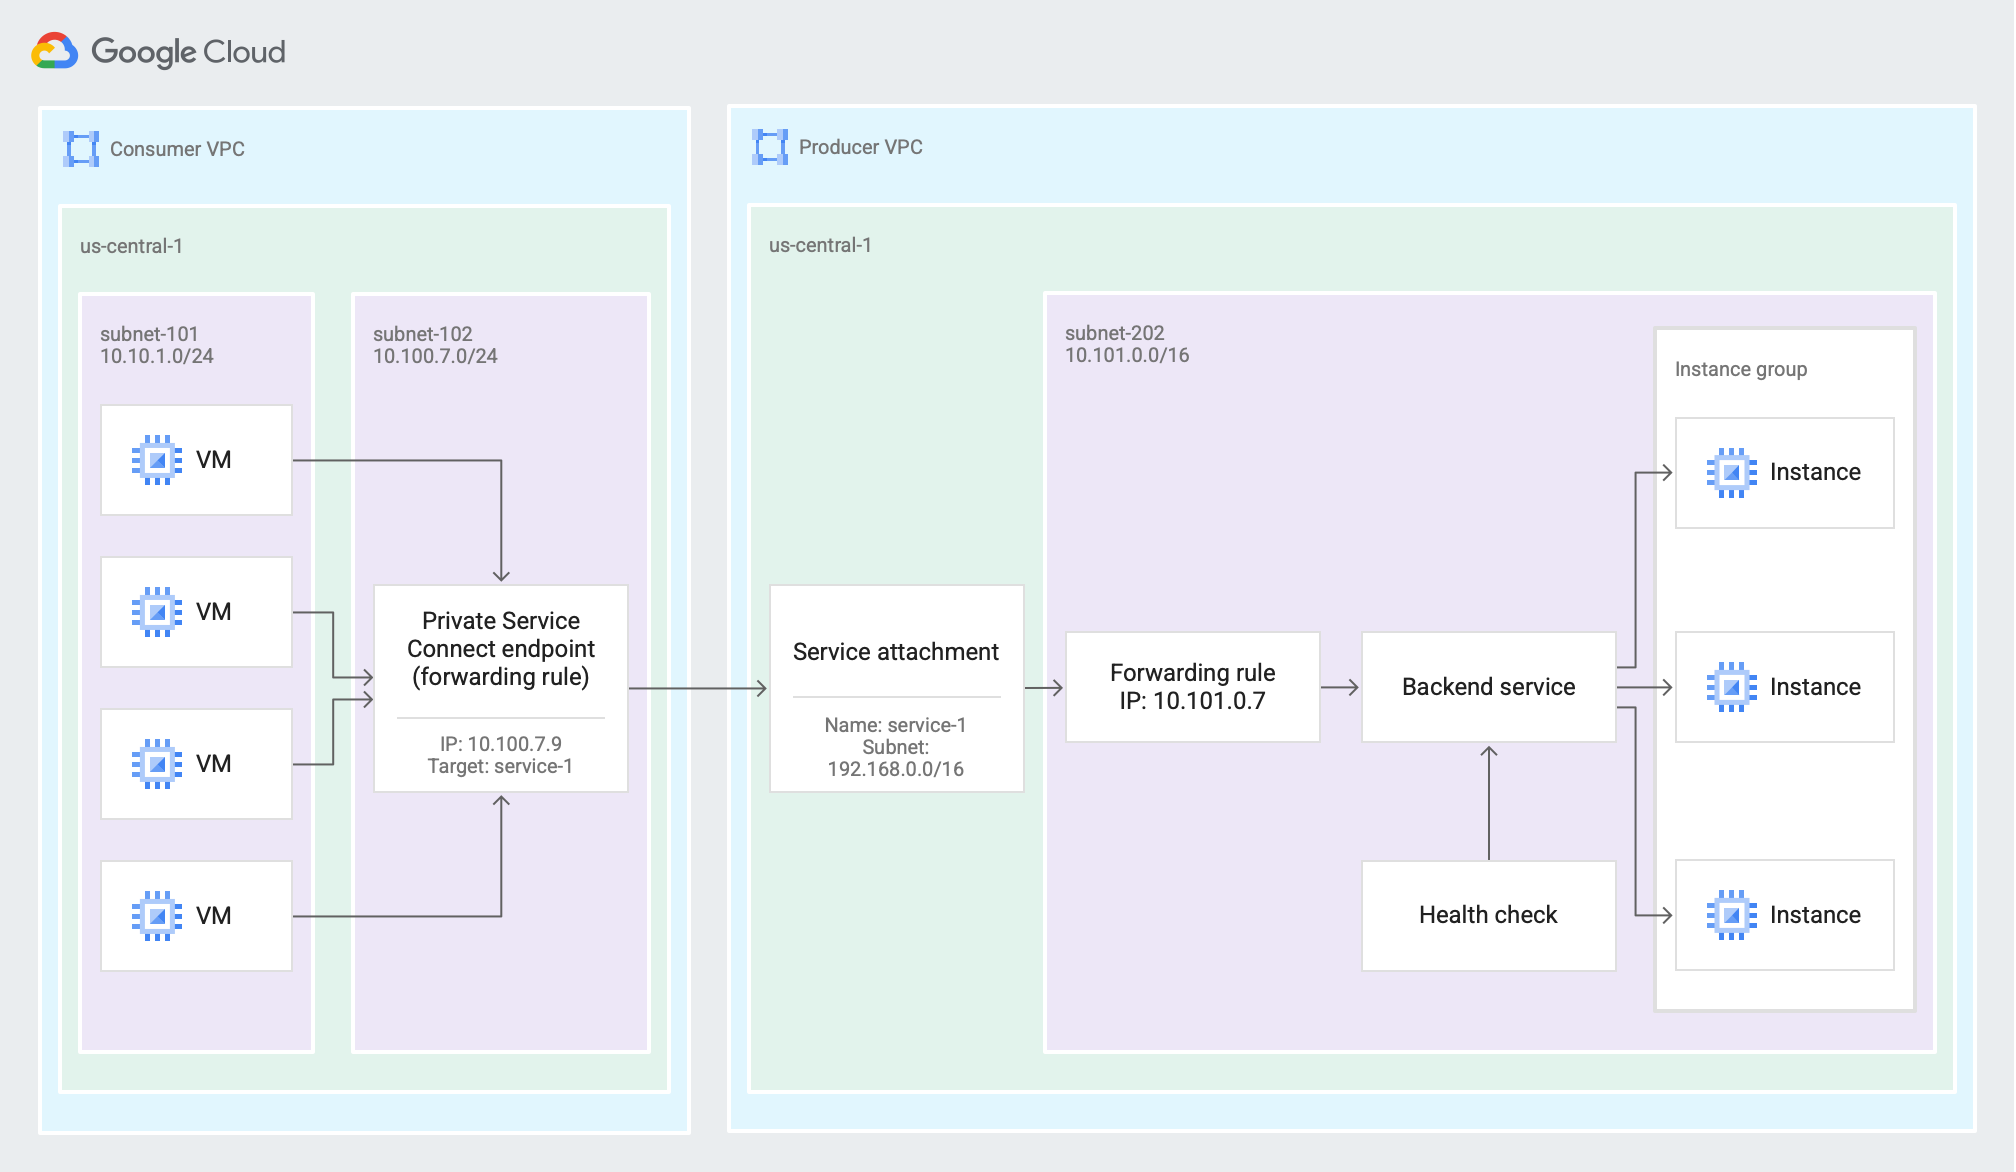
נקודת קצה מאפשרת לצרכני שירות לשלוח תנועה מרשת ה-VPC של הצרכן לשירותים ברשת ה-VPC של ספק השירות (אפשר ללחוץ כדי להגדיל).
קצה עורפי מבוסס על מאזן עומסים.
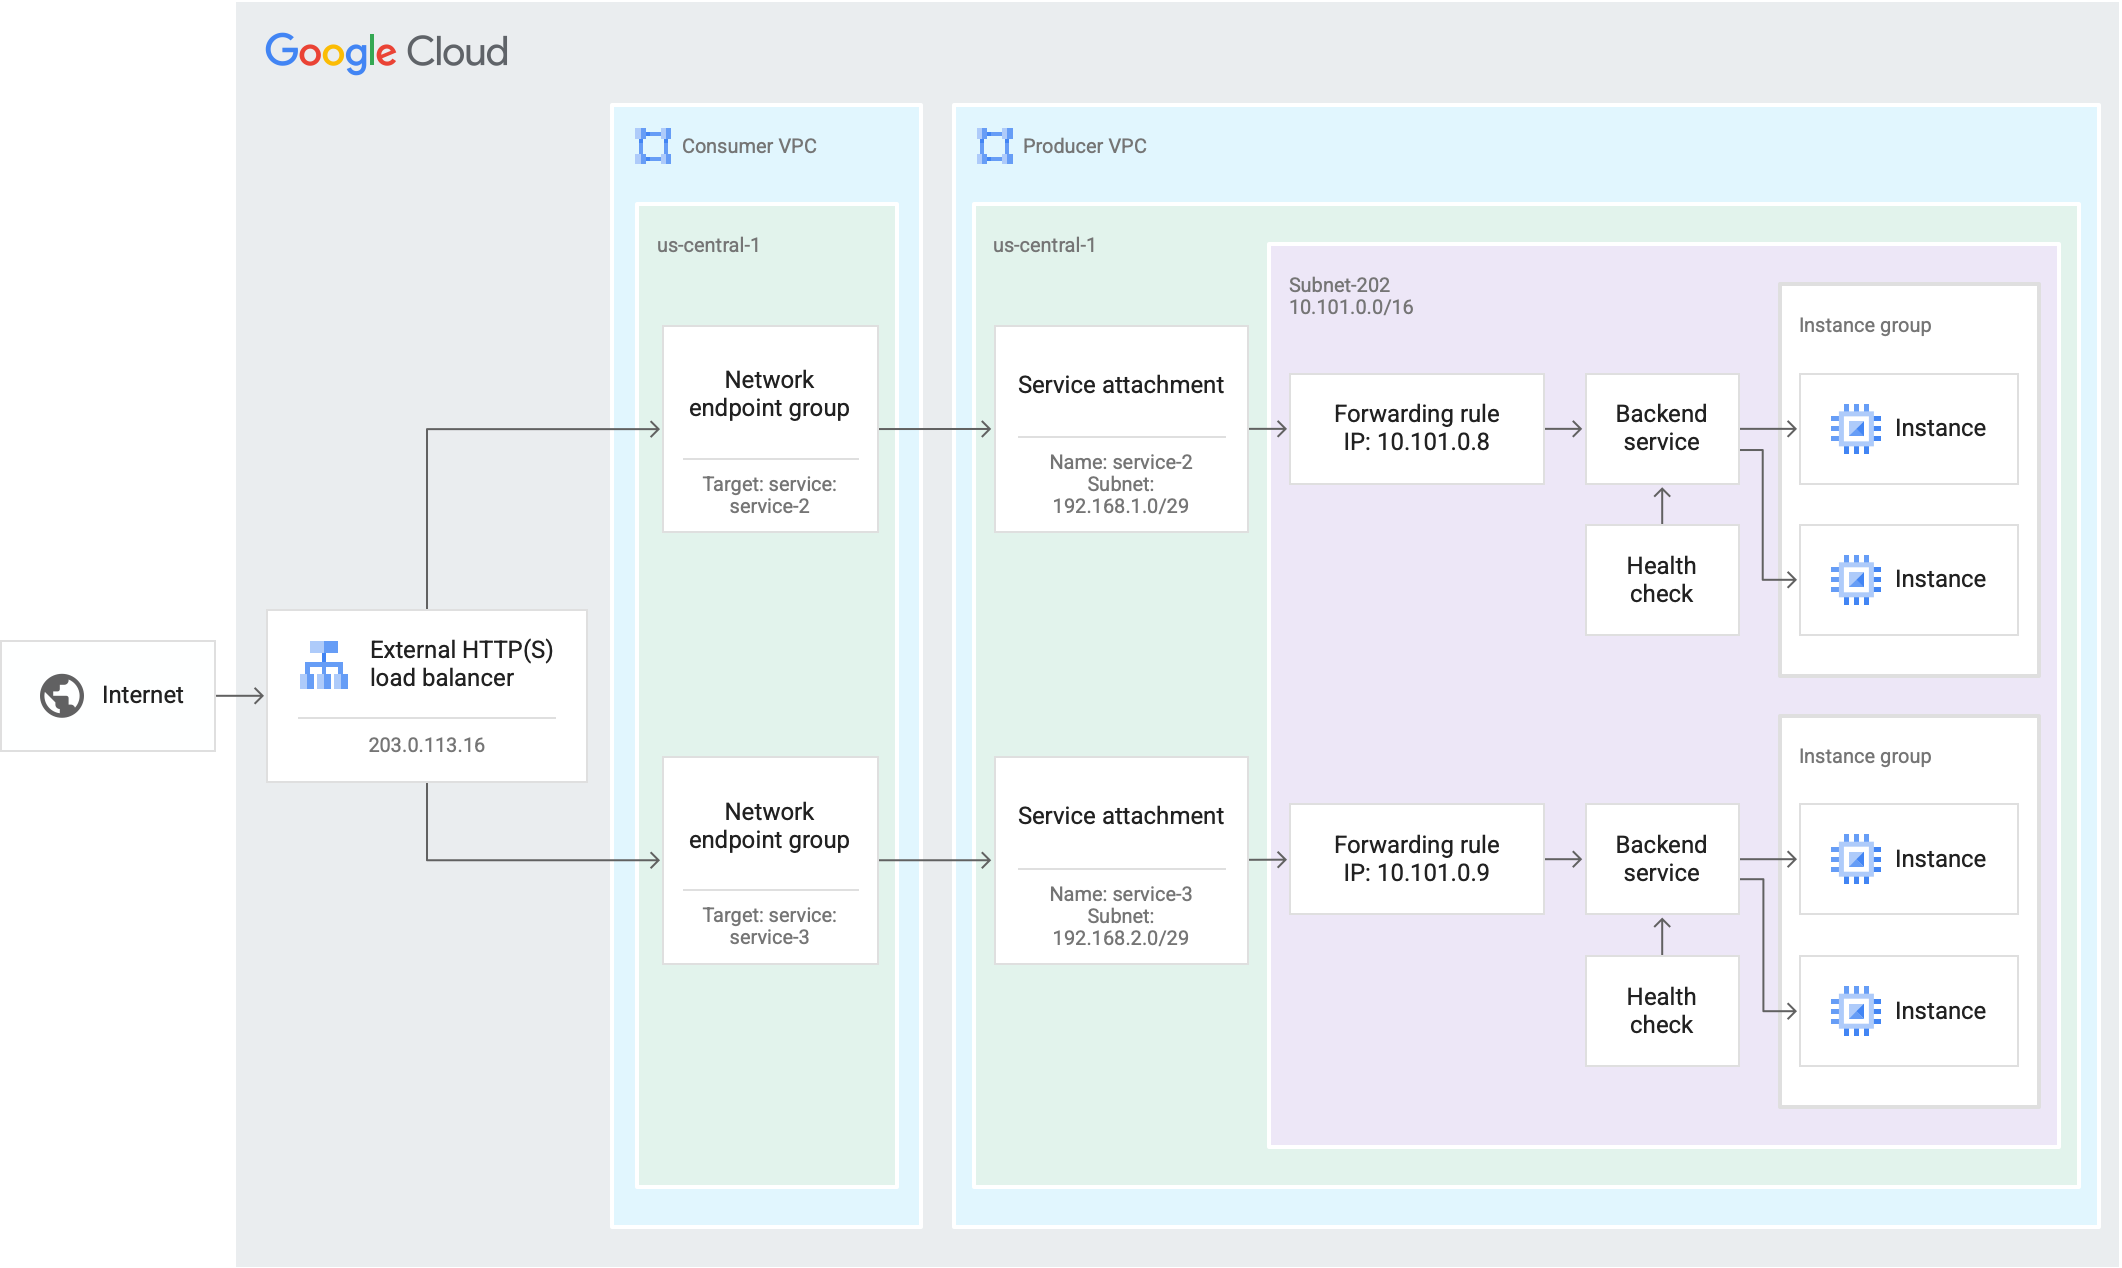
קצה עורפי שמשתמש במאזן עומסים חיצוני גלובלי של אפליקציות (ALB) מאפשר לצרכני שירות עם גישה לאינטרנט לשלוח תעבורה לשירותים ברשת ה-VPC של ספק השירות (אפשר ללחוץ כדי להגדיל).
רשתות משנה של NAT
קובצי שירות מצורפים של Private Service Connect מוגדרים עם רשתות משנה של NAT (שנקראות גם רשתות משנה של Private Service Connect). המערכת מתרגמת את המנות מרשת ה-VPC של הצרכן באמצעות NAT של כתובת המקור (SNAT), כך שכתובות ה-IP המקוריות של המקור מומרות לכתובות IP של המקור מרשת המשנה של ה-NAT ברשת ה-VPC של היצרן.
לחיבורי שירות יכולות להיות כמה רשתות משנה של NAT. אפשר להוסיף לחיבור השירות רשתות משנה נוספות של NAT בכל שלב, בלי להפריע לתעבורה.
אפשר להגדיר כמה רשתות משנה של NAT לחיבור שירות, אבל אי אפשר להשתמש ברשת משנה של NAT ביותר מחיבור שירות אחד.
אי אפשר להשתמש ברשתות משנה של NAT ב-Private Service Connect למשאבים כמו מכונות וירטואליות (VM) או כללי העברה. תתי הרשתות משמשות רק כדי לספק כתובות IP ל-SNAT של חיבורים נכנסים של צרכנים.
הגדרת גודל של רשת משנה של NAT
גודל רשת המשנה קובע כמה צרכנים יכולים להתחבר לשירות שלכם. אם כל כתובות ה-IP ברשת המשנה של NAT נוצלו, כל חיבור נוסף של Private Service Connect ייכשל. כמה נקודות שכדאי לזכור:
כברירת מחדל, כתובת IP אחת נצרכת מתת-רשת ה-NAT לכל נקודת קצה או לכל קצה עורפי שמחוברים לצירוף השירות. אפשר להגדיר קובץ מצורף לשירות כדי להקצות שתי כתובות IP של NAT מרשת המשנה של NAT לכל נקודת קצה או לכל קצה עורפי.
מספר חיבורי ה-TCP או ה-UDP, הלקוחות או רשתות ה-VPC של הצרכנים לא משפיע על השימוש בכתובות IP מרשת המשנה של NAT.
אם צרכנים משתמשים בהפצת חיבורים, נצרכות כתובת IP אחת או שתיים נוספות (שמתאימות לכתובות ה-IP של ה-NAT שהוגדרו לנקודת הקצה של קובץ השירות) לכל נקודת קצה, לכל רשת מסוג spoke ב-VPC שהחיבורים מופצים אליה.
כדי לקבוע כמה חיבורים מועברים ייצרו, אתם יכולים להגדיר את המגבלה על חיבורים מועברים.
כשמעריכים כמה כתובות IP צריך לנקודות קצה ולשרתי קצה עורפיים, צריך לקחת בחשבון שירותים מרובי דיירים או צרכנים שמשתמשים בגישה מרובת נקודות ל-Private Service Connect.
מעקב אחרי רשתות משנה של NAT
כדי לוודא שחיבורים של Private Service Connect לא ייכשלו בגלל כתובות IP לא זמינות בתת-רשת NAT, מומלץ לבצע את הפעולות הבאות:
- עוקבים אחרי
private_service_connect/producer/used_nat_ip_addressesמדד הצמדת השירות. מוודאים שמספר כתובות ה-IP של NAT שנמצאות בשימוש לא חורג מהקיבולת של רשתות המשנה של NAT בחיבור שירות. - עוקבים אחרי סטטוס החיבור של חיבורים של קבצים מצורפים לשירות. אם הסטטוס של חיבור הוא נדרשת התערבות, יכול להיות שלא נותרו כתובות IP ברשתות המשנה של NAT בקובץ המצורף.
- בשירותים מרובי-דיירים, אפשר להשתמש במגבלות על חיבורים כדי לוודא שצרכן יחיד לא ינצל את כל הקיבולת של רשתות המשנה של NAT בחיבור שירות.
במקרה הצורך, אפשר להוסיף רשתות משנה של NAT ל-Service Attachment בכל שלב בלי להפריע לתנועה.
מפרטי NAT
כשמתכננים את השירות שמפרסמים, כדאי לקחת בחשבון את המאפיינים הבאים של NAT ב-Private Service Connect:
הזמן הקצוב לתפוגה של מיפוי UDP בלי פעילות הוא 30 שניות ואי אפשר להגדיר אותו.
הזמן הקצוב לתפוגה של חיבור TCP במצב סרק הוא 20 דקות, ואי אפשר להגדיר אותו.
כדי למנוע בעיות שקשורות לחיבורים של לקוחות שתם הזמן הקצוב שלהם לתפוגה, אפשר לנסות את הפתרונות הבאים:
לוודא שכל החיבורים פעילים למשך פחות מ-20 דקות.
מוודאים שחלק מהתנועה נשלח בתדירות גבוהה יותר מפעם ב-20 דקות. אתם יכולים להשתמש ב-heartbeat או ב-keepalive באפליקציה, או ב-TCP keepalives. לדוגמה, אפשר להגדיר keepalive בשרת ה-proxy ליעד של מאזן עומסים אזורי פנימי של אפליקציות או של מאזן עומסי רשת אזורי פנימי בשרת proxy.
הזמן הקצוב לתפוגה של חיבור TCP זמני בלי פעילות הוא 30 שניות ואי אפשר להגדיר אותו.
יש עיכוב של 65 שניות לפני שאפשר לעשות שימוש חוזר ב-5-tuple (כתובת IP של מקור ברשת משנה של NAT ויציאת מקור בתוספת פרוטוקול יעד, כתובת IP ויציאת יעד).
SNAT ל-Private Service Connect לא תומך בפרגמנטים של כתובות IP.
מספר החיבורים המקסימלי
המספר המקסימלי של חיבורים בו-זמניים שאפשר ליצור דרך נקודת קצה או קצה עורפי של Private Service Connect לשירות שפורסם מוגבל על ידי הגורמים הבאים:
יציאות מקור אפימריות בלקוח: המספר המקסימלי של חיבורים בו-זמניים שמכונה וירטואלית של לקוח יכולה לפתוח לכתובת IP ויציאה מסוימות של יעד, כמו נקודת קצה או קצה עורפי של Private Service Connect, מוגבל על ידי מספר יציאות המקור האפימריות וכתובות ה-IP של המקור שהלקוח עשוי להשתמש בהן. בלקוחות Linux, מספר החיבורים בו-זמנית שיכולים להשתמש באותה כתובת IP של המקור, כתובת IP של היעד ופרוטוקול נשלט על ידי פרמטר הליבה
net.ipv4.ip_local_port_range. למעט יציאות עם הרשאות, יציאות המקור1024עד65535זמינות, כך שניתן להשתמש ב-64,512 חיבורים בו-זמניים שמשתמשים באותה כתובת IP של מקור, כתובת IP של יעד ופרוטוקול. שימו לב: חיבורים בו-זמניים ל-TCP כוללים חיבורים במצבTIME_WAITאחרי סגירה פעילה.כתובות IP של NAT ויציאות מקור לכל נקודת קצה או לכל קצה עורפי: המספר המקסימלי של חיבורים בו-זמניים לכתובת IP, ליציאה ולפרוטוקול של יעד מסוים, שיכולים להשתמש בנקודת קצה או בקצה עורפי יחידים של Private Service Connect, מוגבל על ידי מספר יציאות המקור שזמינות בכתובות ה-IP של NAT שמוקצות לנקודת הקצה או לקצה העורפי. למעט יציאות עם הרשאות, כל כתובת IP של NAT מספקת 64,512 יציאות מקור.
- כברירת מחדל, לכל נקודת קצה או קצה עורפי שאושרו מצורפת כתובת IP אחת של NAT, כך שכל נקודת קצה או קצה עורפי מוגבלים ל-64,512 חיבורים בו-זמנית.
בחיבורי IPv4, אפשר לספק יותר יציאות מקוריות על ידי הגדרת קובץ השירות כך שיקצה שתי כתובות IP של NAT לכל נקודת קצה או לכל קצה עורפי. הגדלת מספר החיבורים האפשריים יכולה להגדיל את המספר המקסימלי של חיבורי IPv4 בו-זמניים דרך נקודת קצה אחת או דרך קצה עורפי לשירות, בתנאי שהמספר המקסימלי לא מוגבל על ידי ההגבלות האחרות שמתוארות בקטע הזה.
בטבלה הבאה מתואר המספר המקסימלי הפוטנציאלי של חיבורי IPv4 על סמך הגדרת ה-NAT IP של קובץ השירות ומספר ה-vCPU של מכונות ה-Backend הווירטואליות של המפיק.
כתובות IP של NAT לכל נקודת קצה מעבדים וירטואליים של מכונת בק-אנד מספר מקסימלי של חיבורי IPv4 בו-זמניים לכל נקודת קצה 1 (ברירת מחדל) הכול 64,512 2 1 עד 7 65,535 2 8 עד 15 98,302 2 16 או יותר 131,070
מגבלת חיבורים לכל בק-אנד ב-Private Service Connect: כל בק-אנד של בעלי השירות (מכונה וירטואלית או שרת proxy של Envoy) יכול לתמוך במספר מוגבל של חיבורים בו-זמנית מכל הלקוחות בכל הפרוטוקולים. מגבלת הבסיס היא 65,535 חיבורים.
מגבלת החיבור הזו לכל בק-אנד חלה כי Private Service Connect משתמש ב-NAT במערכת המארחת שמריצה כל בק-אנד של ספק.
בחיבורי IPv4 למכונות וירטואליות של קצה עורפי של שירותים מנוהלים, המגבלה יכולה לגדול בהתאם למספר ליבות ה-vCPU של המכונה הווירטואלית. גם אם למכונת VM של קצה עורפי יש מספיק מעבדים וירטואליים כדי לתמוך במגבלה גבוהה יותר לכל קצה עורפי, מספר החיבורים מנקודת קצה או מקצה עורפי יוגבל ל-64,512 בגלל יציאות מקור NAT זמינות, אלא אם מצורף השירות מוגדר להקצאת שתי כתובות IP של NAT לכל נקודת קצה או קצה עורפי.
בשירותים שמשתמשים בשרתי proxy של Envoy, קצה העורף של היצרן הוא שרת ה-proxy של Envoy, ולא המכונות הווירטואליות של קצה העורף שמקבלות תנועה מה-proxy. בדרך כלל, המגבלה על מספר החיבורים לכל קצה עורפי לא מגבילה את מספר החיבורים המקסימלי לשירותים האלה, כיGoogle Cloud מוסיף באופן אוטומטי עוד מופעי proxy כדי למנוע ממקרים פרטיים להגיע למגבלה הזו, כל עוד לרשת המשנה של ה-proxy בלבד של היצרן יש מספיק כתובות IP זמינות.
מספר המכונות הווירטואליות של העורף או שרתי ה-proxy של Envoy: Google Cloud לא מוטלת מגבלה כוללת על מספר החיבורים בו-זמניים מכל הלקוחות, שעוברים עיבוד על ידי כל המכונות הווירטואליות של היצרן או שרתי ה-proxy של Envoy ביחד. עם זאת, הגבול העליון המעשי בשירות הוא המכפלה של מספר מכונות ה-VM או שרתי ה-proxy של Envoy של הבעלים ומגבלת החיבור לכל קצה עורפי.
קבצים מצורפים לשירות
הבעלים של השירות המנוהל חושף את השירות שלו באמצעות קובץ מצורף של שירות. לחיבורי שירות יש את המאפיינים הבאים:
- כדי לחשוף שירות, הבעלים של השירות המנוהל יוצר משאב לצירוף שירות שמפנה לשירות היעד. שירות היעד יכול להיות אחד מהערכים הבאים:
- כלל ההעברה של מאזן עומסים
- מופע של Secure Web Proxy
- הפורמט של ה-URI של קובץ השירות המצורף הוא:
projects/SERVICE_PROJECT/regions/REGION/serviceAttachments/SERVICE_NAME - לכל קובץ מצורף של שירות יכול להיות רק שירות יעד אחד.
- כמה קבצים מצורפים של שירות יכולים לשתף את אותו שירות יעד.
- אתם יכולים לעדכן את שירות היעד של קובץ מצורף לשירות בלי ליצור מחדש את הקובץ המצורף לשירות.
- קבצים מצורפים של שירותים מאפשרים לכם לשלוט בגישה לשירות שפרסמתם, לראות את החיבורים ולהגדיר מגבלות על החיבורים. מידע נוסף זמין במאמר שליטה בגישה לשירותים שפורסמו.
סטטוסים של חיבור
לחיבורי שירות יש סטטוסים שמתארים את מצב החיבורים שלהם. מידע נוסף מופיע במאמר בנושא סטטוסים של חיבורים.
הגדרת DNS
מידע על הגדרת DNS לשירותים שפורסמו ולנקודות קצה (endpoints) שמתחברות לשירותים שפורסמו זמין במאמר הגדרת DNS לשירותים.
הגדרה של מספר אזורים למעבר אוטומטי לגיבוי (failover)
כדי להפעיל שירות בכמה אזורים, צריך ליצור את ההגדרות הבאות.
הגדרות של Producer:
- פורסים את השירות בכל אזור. כל מופע אזורי של השירות צריך להיות מוגדר במאזן עומסים אזורי שתומך בגישה של קצה עורפי.
- יוצרים שירות מצורף כדי לפרסם כל מופע אזורי של השירות.
הגדרות לצרכנים:
- יוצרים בק-אנד של Private Service Connect כדי לגשת לשירותים שפורסמו. הבק-אנד צריך להתבסס על מאזן עומסים שתומך ביתירות כשל בין אזורים, ולכלול את ההגדרה הבאה:
- קבוצת נקודות קצה לרשת (NEG) של Private Service Connect בכל אזור שמצביעה על קובץ מצורף עם השירות של אותו אזור
- שירות לקצה עורפי גלובלי שמכיל את הקצוות העורפיים של Private Service Connect NEG
ההגדרה הזו תומכת במעבר אוטומטי לגיבוי במקרה של כשל באזור אחר. במעבר אוטומטי ליתירות כשל, אם מופעלת מכונה של שירות שפורסם באזור מסוים והמכונה לא תקינה, מאזן העומסים של הצרכן מפסיק להפנות תעבורת נתונים לשירות הזה ומפנה אותה לשירות שפורסם ותקין באזור חלופי.
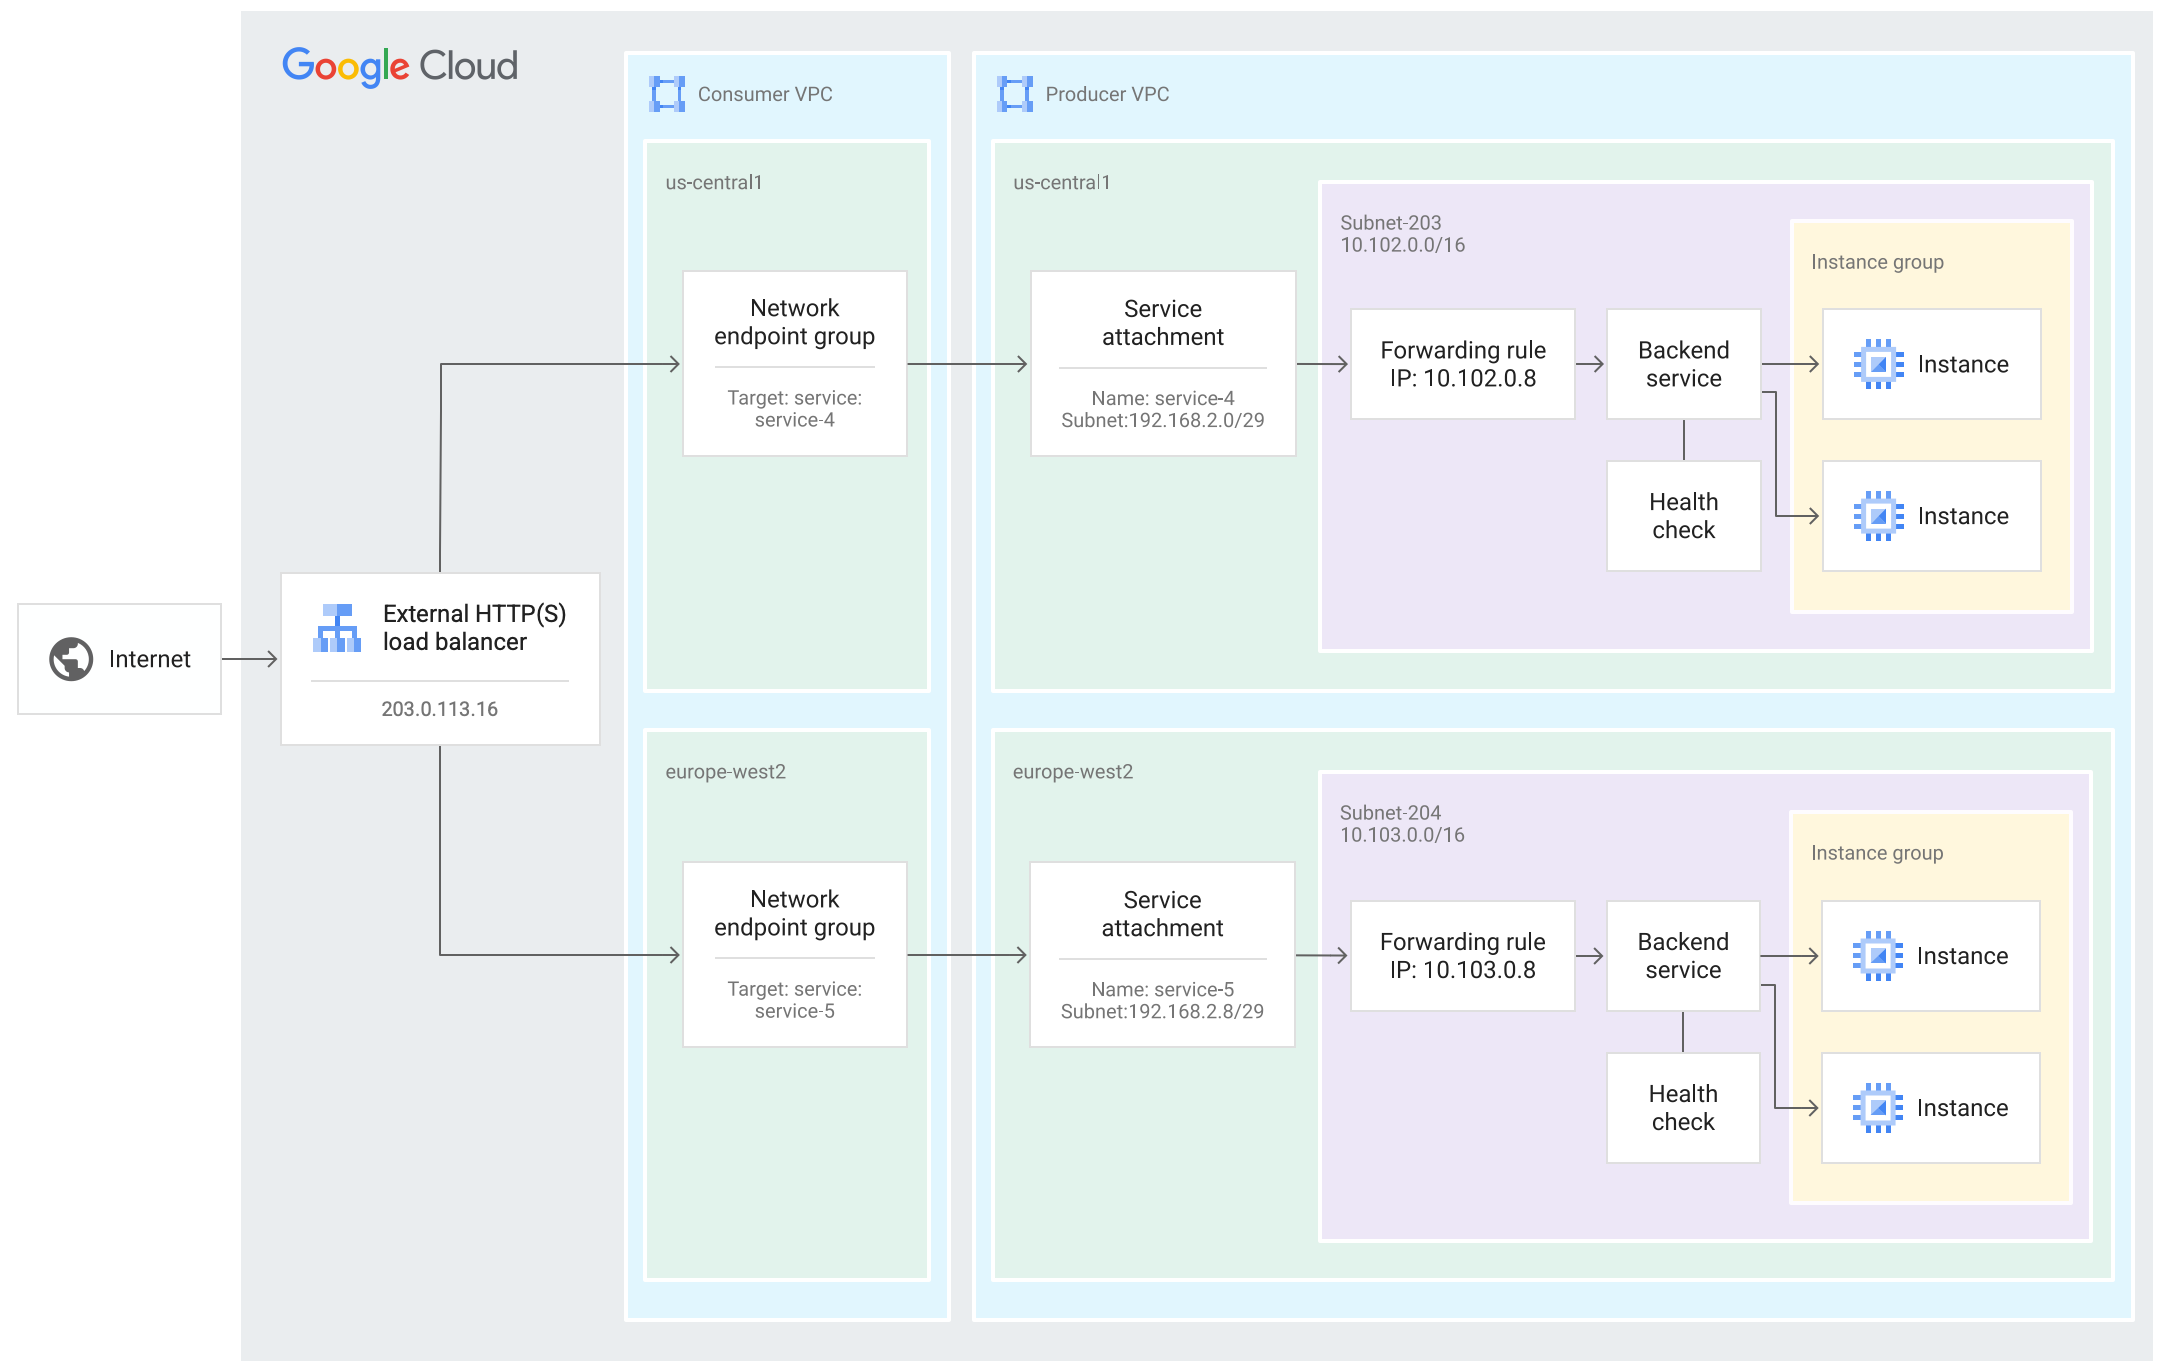
שימוש במאזן עומסים חיצוני גלובלי של אפליקציות (ALB) מאפשר לצרכני השירות עם גישה לאינטרנט לשלוח תעבורת נתונים לשירותים ברשת ה-VPC של בעלים של שירות מנוהל. מכיוון שהשירות נפרס בכמה אזורים, מאזן העומסים של הצרכן יכול לנתב את התנועה למופע תקין של השירות שפורסם באזור חלופי (אפשר ללחוץ כדי להגדיל).
מידע נוסף על מעבר לגיבוי בעת כשל באזורים שונים:
תרגום גרסת ה-IP
בנקודות קצה של Private Service Connect שמחוברות לשירותים שפורסמו (קבצים מצורפים לשירות), גרסת ה-IP של כתובת ה-IP של כלל ההעברה של הצרכן קובעת את גרסת ה-IP של נקודת הקצה והתנועה שיוצאת מנקודת הקצה. כתובת ה-IP יכולה להיות מרשת משנה מסוג IPv4 בלבד, IPv6 בלבד או dual-stack. גרסת ה-IP של נקודת הקצה יכולה להיות IPv4 או IPv6, אבל לא שתיהן.
לגבי שירותים שפורסמו, גרסת ה-IP של קובץ ה-Service Attachment נקבעת לפי כתובת ה-IP של כלל ההעברה המשויך או של מופע Secure Web Proxy. כתובת ה-IP הזו צריכה להיות תואמת לסוג הערימה של רשת המשנה של NAT של קובץ השירות. רשת המשנה של NAT יכולה להיות רשת משנה של IPv4 בלבד, של IPv6 בלבד או של dual-stack. אם תת-הרשת של ה-NAT היא תת-רשת עם תמיכה כפולה, נעשה שימוש בטווח כתובות IPv4 או IPv6, אבל לא בשניהם.
אי אפשר להשתמש ב-Private Service Connect כדי לחבר נקודת קצה של IPv4 לקובץ מצורף של שירות IPv6. במקרה כזה, יצירת נקודת הקצה נכשלת ומופיעה הודעת השגיאה הבאה:
Private Service Connect forwarding rule with an IPv4 address
  cannot target an IPv6 service attachment.
אלה השילובים האפשריים של הגדרות נתמכות:
- נקודת קצה של IPv4 לנקודת קצה של שירות IPv4
- נקודת קצה של IPv6 לקישור שירות של IPv6
-
נקודת קצה של IPv6 לקישור שירות של IPv4
בהגדרה הזו, Private Service Connect מתרגם באופן אוטומטי בין שתי גרסאות ה-IP.
בחיבורים בין בק-אנדים של Private Service Connect לבין קבצים מצורפים של שירותים, כללי ההעברה של הצרכן ושל הספק חייבים להשתמש ב-IPv4.
תכונות ותאימות
בטבלאות הבאות, הסימן מציין שיש תמיכה בתכונה, והסימן מציין שאין תמיכה בתכונה.
בהתאם למאזן העומסים של שירות ההפקה שנבחר, שירות ההפקה יכול לתמוך בגישה באמצעות נקודות קצה, קצוות עורפיים או שניהם.
תמיכה בנקודות קצה
בקטע הזה מפורטות אפשרויות ההגדרה שזמינות לצרכנים ולספקים כשמשתמשים בנקודות קצה כדי לגשת לשירותים שפורסמו.
הגדרות צרכן
בטבלה הבאה מפורטות אפשרויות ההגדרה והיכולות הנתמכות של נקודות קצה שמאפשרות גישה לשירותים שפורסמו, על סמך סוג היעד של היצרן.
הגדרות של Producer
בטבלה הבאה מפורטות אפשרויות ההגדרה והיכולות הנתמכות של שירותים שפורסמו ושיש אליהם גישה דרך נקודות קצה.
| סוג המפיק | הגדרות של הבעלים של שירות מנוהל (שירות שפורסם) | |||
|---|---|---|---|---|
| מערכות קצה עורפיות נתמכות של יוצרים | פרוטוקול PROXY (תנועת TCP בלבד) | גרסת IP | ||
| מאזן עומסים פנימי של אפליקציות (ALB) בין אזורים |
|
|
||
| מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי |
|
|
||
| העברת פרוטוקול פנימית (מופע יעד) |
|
|
||
| שירותי מיפוי יציאות |
|
|
||
| מאזן עומסים פנימי אזורי של אפליקציות (ALB) |
|
|
||
| מאזן עומסי רשת פנימי אזורי בשרת proxy |
|
|
||
| Secure Web Proxy |
|
|
||
מאזני עומסים שונים תומכים בהגדרות שונות של יציאות. חלקם תומכים ביציאה אחת, חלקם תומכים בטווח של יציאות וחלקם תומכים בכל היציאות. מידע נוסף זמין במאמר בנושא מפרטים של יציאות.
תמיכה בשרתי קצה עורפיים
בק-אנד של Private Service Connect לשירותים שפורסמו דורש שני מאזני עומסים – מאזן עומסים של צרכן ומאזן עומסים של בעלים. בסעיף הזה מפורטות אפשרויות ההגדרה שזמינות לצרכנים ולספקים כשמשתמשים בשרתי קצה עורפיים כדי לגשת לשירותים שפורסמו.
הגדרות צרכן
בטבלה הזו מתוארים מאזני העומסים של הצרכנים שנתמכים על ידי קצה עורפי מסוג Private Service Connect בשירותים שפורסמו, כולל פרוטוקולי שירות לקצה העורפי שאפשר להשתמש בהם עם כל מאזן עומסים של צרכן. מאזני העומסים של הצרכנים יכולים לגשת לשירותים שפורסמו ומאוחסנים במאזני עומסים נתמכים של ספקים.
| מאזן עומסים לצרכנים | פרוטוקולים | גרסת ה-IP | מעבר לגיבוי ומערכת חלופית באזור אחר |
|---|---|---|---|
|
IPv4 | ||
|
IPv4 | ||
|
מאזן עומסים גלובלי חיצוני של אפליקציות (ALB) שימו לב:
|
|
IPv4 | |
|
מאזן עומסי רשת גלובלי חיצוני לשרת proxy כדי לשייך את איזון העומסים הזה ל-NEG של Private Service Connect, משתמשים ב-Google Cloud CLI או שולחים בקשת API. הערה: אין תמיכה במאזן עומסי רשת קלאסי לשרת proxy. |
|
IPv4 | |
|
IPv4 | ||
|
IPv4 | ||
|
IPv4 | ||
|
IPv4 |
הגדרות של Producer
בטבלה הזו מתוארת התצורה של מאזני עומסים של שירותים מנוהלים שנתמכים על ידי קצה עורפי מסוג Private Service Connect.
| סוג המפיק | הגדרות של הבעלים של שירות מנוהל (שירות שפורסם) | |||||
|---|---|---|---|---|---|---|
| מערכות קצה עורפיות נתמכות של יוצרים | פרוטוקולים של כללי העברה | יציאות של כלל העברה | פרוטוקול PROXY | גרסת ה-IP | תמיכה בנתוני בריאות משולבים | |
| מאזן עומסים פנימי של אפליקציות (ALB) בין אזורים |
|
|
תמיכה ביציאה אחת, בכמה יציאות או בכל היציאות | IPv4 | ||
| מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי |
|
|
הגדרת יציאה של יצרן | IPv4 | ||
| מאזן עומסים פנימי אזורי של אפליקציות (ALB) |
|
|
תמיכה ביציאה אחת | IPv4 | ||
|
מאזן עומסי רשת פנימי אזורי בשרת proxy הערה: לא ניתן להשתמש בחיבורים ממאזני עומסים חיצוניים גלובליים של אפליקציות לצרכנים. |
|
|
תמיכה ביציאה אחת | IPv4 | ||
| Secure Web Proxy |
|
|
לא רלוונטי | IPv4 | ||
הגדרת יציאה של תוכן
כשמפרסמים מאזן עומסי רשת פנימי מסוג passthrough באמצעות Private Service Connect, צרכנים שמשתמשים בבק-אנדים של Private Service Connect כדי לגשת לשירות צריכים לדעת באיזו יציאה להשתמש כדי לתקשר עם השירות. כשיוצרים את כלל ההעברה למאזן עומסי הרשת הפנימי להעברת סיגנל ללא שינוי של היצרן, צריך לשים לב לנקודות הבאות:
- מומלץ להודיע לצרכנים באיזה פורט נעשה שימוש בכלל ההעברה של היצרן, כדי שהם יוכלו לציין את הפורט כשהם יוצרים NEG.
אם צרכנים לא מציינים יציאה של הבעלים של השירות המנוהל כשהם יוצרים קבוצות NEG, היציאה של הבעלים של השירות המנוהל נקבעת על סמך ההגדרה של כלל העברת התנועה של הבעלים של השירות המנוהל:
- אם כלל ההעברה של המפיק משתמש ביציאה אחת, העורף של הצרכן משתמש באותה יציאה.
אם כלל ההעברה של היוצר משתמש בכמה יציאות, התנאים הבאים חלים:
- אם היציאה
443נכללת, ה-backend של הצרכן משתמש ביציאה443. - אם היציאה
443לא נכללת, ה-backend של הצרכן משתמש ביציאה הראשונה ברשימה, אחרי שהרשימה ממוינת לפי סדר אלפביתי. לדוגמה, אם מציינים את יציאה80ואת יציאה1111, ה-backend של הצרכן משתמש ביציאה1111. שינוי היציאות שמשמשות את ה-backend של הספק עלול לגרום להפסקת שירות לצרכנים.
לדוגמה, נניח שאתם יוצרים שירות שפורסם עם כלל העברה שמשתמש ביציאות
443ו-8443, ומכונות וירטואליות של קצה עורפי שמגיבות ביציאות443ו-8443. כשבקצה העורפי של הצרכן מתבצע חיבור לשירות הזה, נעשה שימוש ביציאה443לצורך תקשורת.אם תשנו את מכונות ה-VM של ה-backend כך שיגיבו רק ביציאה
8443, ה-backend של הצרכן לא יוכל יותר לגשת לשירות שפורסם.
- אם היציאה
אם כל היציאות משמשות את כלל ההעברה של הבעלים של השירות המנוהל, צרכן השירות חייב לציין יציאה של הבעלים של השירות המנוהל כשהוא יוצר את ה-NEG. אם לא מציינים יציאה, ה-backend של הצרכן משתמש ביציאה
1, שלא פועלת.
יכולת שינוי של שירות
אפשר לעדכן את שירות היעד של קובץ מצורף לשירות בלי ליצור מחדש את הקובץ המצורף לשירות. כדי לעשות את זה, מעדכנים את קובץ השירות המצורף כך שיכוון לשירות היעד החדש.
חיבורים של צרכנים לא נמחקים או נוצרים מחדש במהלך העדכון, וכל חיבור שומר על מזהה החיבור שלו ב-Private Service Connect (pscConnectionId). עם זאת, במהלך העדכון, התנועה מופרעת לזמן קצר. אחרי שהעדכון יסתיים, זרימת התנועה תחזור לפעולה בלי שיהיה צורך בפעולה נוספת מצד היצרן או הצרכן.
כשמחליפים שירות יעד, חלות ההגבלות הבאות:
- צריך לשייך את קובץ ה-Service Attachment לשירות יעד.
- לשירות היעד החדש צריכות להיות אותה רשת VPC, אותו אזור ואותה גרסת IP כמו לשירות הקודם.
- אי אפשר לעדכן שירות יעד של מיפוי יציאות אם לחיבור השירות יש חיבורים מצרכנים שמשתמשים בבק-אנדים של Private Service Connect.
- ההגדרות של הגישה הגלובלית (
allow-psc-global-access) בשירותי היעד החדשים והקיימים צריכות להיות זהות. אם צריך לשנות את הגישה הגלובלית, קודם מעדכנים את קובץ ה-attachment של השירות כך שיפנה לשירות היעד החדש, ואז מעדכנים את מאפיין הגישה הגלובלית של השירות בפעולה נפרדת. - כדי לעדכן שירות יעד להעברת פרוטוקול פנימי, אתם צריכים להשתמש ב-CLI של gcloud או לשלוח בקשת API.
בטבלה הבאה מפורטים השילובים הנתמכים של שירותי היעד המקוריים והחדשים. סימן וי מציין שההחלפה נתמכת, והסימן לא מציין שהיא לא נתמכת.
| שירות היעד המקורי | שירות יעד חדש | ||||||
|---|---|---|---|---|---|---|---|
| מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי | העברת פרוטוקול פנימית (מופע יעד) | שירותי מיפוי יציאות | מאזן עומסים פנימי אזורי של אפליקציות (ALB) | מאזן עומסי רשת אזורי פנימי בשרת proxy | מאזן עומסים פנימי של אפליקציות (ALB) בין אזורים | Secure Web Proxy | |
| מאזן עומסי רשת פנימי להעברת סיגנל ללא שינוי | |||||||
| העברת פרוטוקול פנימית (מופע יעד) | |||||||
| שירותי מיפוי יציאות | |||||||
| מאזן עומסים פנימי אזורי של אפליקציות (ALB) | |||||||
| מאזן עומסי רשת פנימי אזורי בשרת proxy | |||||||
| מאזן עומסים פנימי של אפליקציות (ALB) בין אזורים | |||||||
| Secure Web Proxy | |||||||
VPC משותף
אדמינים של פרויקטים של שירותים יכולים ליצור קבצים מצורפים לשירותים בפרויקטים של שירותים ב-VPC משותף, שמתחברים למשאבים ברשתות VPC משותפות.
ההגדרה זהה לזו של חיבור שירות רגיל, למעט ההבדלים הבאים:
- כלל ההעברה של מאזן העומסים של הספק משויך לכתובת IP מרשת ה-VPC המשותפת. רשת המשנה של כלל ההעברה צריכה להיות משותפת עם פרויקט השירות.
- קובץ מצורף של שירות משתמש ברשת משנה של Private Service Connect מרשת ה-VPC המשותפת. צריך לשתף את רשת המשנה הזו עם פרויקט השירות.
רישום ביומן
אפשר להפעיל את יומני הזרימה של VPC ברשתות המשנה שמכילות את מכונות ה-VM של ה-Backend. היומנים מציגים זרימות בין המכונות הווירטואליות של הקצה העורפי לבין כתובות IP ברשת המשנה של Private Service Connect.
VPC Service Controls
VPC Service Controls ו-Private Service Connect תואמים זה לזה. אם רשת ה-VPC שבה נקודת הקצה של Private Service Connect פרוסה נמצאת בגבולות גזרה של VPC Service Controls, נקודת הקצה היא חלק מאותם גבולות גזרה. כל השירותים שנתמכים על ידי VPC Service Controls שאליהם ניגשים דרך נקודת הקצה כפופים למדיניות של גבולות הגזרה של VPC Service Controls.
כשיוצרים נקודת קצה, מתבצעות קריאות ל-API של מישור הבקרה בין פרויקט הצרכן לפרויקט הבעלים כדי ליצור חיבור Private Service Connect. כדי ליצור חיבור Private Service Connect בין פרויקטים של צרכנים וספקים שלא נמצאים באותו גבול גזרה של VPC Service Controls, לא נדרש אישור מפורש באמצעות מדיניות יציאה. התקשורת עם שירותים שנתמכים על ידי VPC Service Controls דרך נקודת הקצה מוגנת על ידי היקף VPC Service Controls.
צפייה בפרטי החיבור של הצרכן
כברירת מחדל, Private Service Connect מתרגם את כתובת ה-IP של המקור של הצרכן לכתובת באחת מתת-הרשתות של Private Service Connect ברשת ה-VPC של ספק השירות. אם רוצים לראות את כתובת ה-IP המקורית של הצרכן, אפשר להפעיל את פרוטוקול ה-PROXY כשמפרסמים שירות. Private Service Connect תומך בפרוטוקול PROXY בגרסה 2.
לא כל השירותים תומכים בפרוטוקול PROXY. מידע נוסף זמין במאמר בנושא תכונות ותאימות.
אם פרוטוקול PROXY מופעל, אפשר לקבל את כתובת ה-IP של המקור של הלקוח ואת מזהה החיבור של PSC (pscConnectionId) מכותרת פרוטוקול PROXY.
הפורמט של כותרות פרוטוקול ה-PROXY תלוי בגרסת ה-IP של נקודת הקצה של הלקוח. אם למאזן העומסים של קובץ ה-Service Attachment יש כתובת IPv6, צרכני השירות יכולים להתחבר באמצעות כתובות IPv4 ו-IPv6. מגדירים את האפליקציה כך שתקבל ותקרא כותרות של פרוטוקול PROXY עבור גרסת ה-IP של תעבורת הנתונים שהיא אמורה לקבל.
בתעבורת נתונים של צרכנים שעוברת דרך חיבור שהועבר, כתובת ה-IP של המקור של הצרכן ומזהה החיבור של PSC מתייחסים לנקודת הקצה של Private Service Connect שהועברה.
כשמפעילים את פרוטוקול PROXY לחיבור שירות, השינוי חל רק על חיבורים חדשים. החיבורים הקיימים לא כוללים את כותרת פרוטוקול ה-PROXY.
אם מפעילים את פרוטוקול PROXY, צריך לעיין במסמכים של תוכנת שרת האינטרנט של העורף כדי לקבל מידע על ניתוח ועיבוד של כותרות פרוטוקול PROXY נכנסות במטענים הייעודיים (payloads) של TCP בחיבור הלקוח. אם פרוטוקול PROXY מופעל בחיבור השירות, אבל שרת האינטרנט העורפי לא מוגדר לעיבוד כותרות של פרוטוקול PROXY, יכול להיות שיהיו בקשות אינטרנט פגומות. אם הבקשות פגומות, השרת לא יכול לפרש אותן.
מזהה החיבור של Private Service Connect (pscConnectionId) מקודד בכותרת של פרוטוקול PROXY בפורמט Type-Length-Value (TLV).
| שדה | אורך השדה | ערך שדה |
|---|---|---|
| סוג | בייט אחד | 0xE0 (PP2_TYPE_GCP)
|
| אורך | 2 בייטים | 0x8 (8 בייט) |
| ערך | 8 בייטים | הערך pscConnectionId באורך 8 בייט בסדר רשת |
אפשר לראות את הערך pscConnectionId בן 8 הבייטים מכלל העברת הנתונים של צרכן השירות או מהקובץ המצורף של שירות היצרן.
הערך של pscConnectionId הוא ייחודי באופן גלובלי לכל החיבורים הפעילים בנקודת זמן מסוימת. עם זאת, לאורך זמן, יכול להיות שיהיה שימוש חוזר ב-pscConnectionId בתרחישים הבאים:
ברשת VPC נתונה, אם מוחקים נקודת קצה (כלל העברה) ויוצרים נקודת קצה חדשה באמצעות אותה כתובת IP, יכול להיות שייעשה שימוש באותו ערך
pscConnectionId.אם מוחקים רשת VPC שמכילה נקודות קצה (כללי העברה), אחרי תקופת המתנה של שבעה ימים, יכול להיות שהערך
pscConnectionIdששימש את נקודות הקצה האלה ישמש נקודת קצה אחרת ברשת VPC אחרת.
אפשר להשתמש בערכים של pscConnectionId כדי לנפות באגים ולעקוב אחרי המקורות של החבילות.
מזהה נפרד של קובץ מצורף עם שירות Private Service Connect בגודל 16 בייט (pscServiceAttachmentId) זמין מקובץ מצורף עם שירות ההפקה.
הערך pscServiceAttachmentId הוא מזהה ייחודי וגלובלי שמזהה קובץ מצורף עם השירות Private Service Connect. אפשר להשתמש בערך pscServiceAttachmentId לצורך בדיקה ופתרון בעיות. הערך הזה לא נכלל בכותרת של פרוטוקול ה-PROXY.
תמחור
המחירים של Private Service Connect מפורטים בדף המחירים של VPC.
מכסות
מספר נקודות הקצה הכולל של Private Service Connect והחיבורים המועברים, מכל צרכן, שיכולים לגשת לרשת ה-VPC של הספק, נשלט על ידי מכסת PSC ILB consumer forwarding rules per producer VPC network.
נקודות הקצה נכללות במכסת השימוש הזו עד שהן נמחקות, גם אם קובץ השירות המשויך נמחק או מוגדר לדחיית החיבור. חיבורים שהועברו תורמים למכסת החיבורים עד למחיקת נקודת הקצה המשויכת, גם אם העברת החיבורים מושבתת ב-NCC hub או אם ה-spoke של החיבור שהועבר נמחק.
גישה מקומית
שירותי Private Service Connect זמינים באמצעות נקודות קצה. אפשר לגשת לנקודות הקצה האלה ממארחים מקומיים מחוברים נתמכים. מידע נוסף זמין במאמר בנושא גישה לנקודת הקצה ממארחים מקומיים.
מגבלות
לשירותים שפורסמו יש את המגבלות הבאות:
- מאזני עומסים שמוגדרים עם
כמה פרוטוקולים – הפרוטוקול מוגדר ל-
L3_DEFAULT– לא נתמכים. - אי אפשר לבצע רפליקציה של חבילות נתונים באמצעות Packet Mirroring עבור תעבורת נתונים של שירותים שפורסמו ב-Private Service Connect.
- כדי ליצור קובץ מצורף לשירות שמפנה לכלל העברה שמשמש להעברת פרוטוקול פנימית, צריך להשתמש ב-Google Cloud CLI או ב-API.
למידע על בעיות ופתרונות, אפשר לעיין במאמר בנושא בעיות מוכרות.