


מידע על קשרים שמועברים
בדף הזה מובאת סקירה כללית על חיבורים שהועברו ב-Private Service Connect.
באמצעות חיבורים שהועברו, אפשר לגשת באופן פרטי לשירותים שנגישים ב-VPC spoke אחד של צרכן דרך נקודות קצה של Private Service Connect, על ידי VPC spokes אחרים של צרכן שמחוברים לאותו Network Connectivity Center hub. חיבורים מועברים מאפשרים לרשתות VPC מסוג Hub של צרכן לגשת לשירותים מנוהלים ברשתות VPC של ספק כאילו שתי רשתות ה-VPC מחוברות ישירות דרך נקודות קצה.
היתרונות של חיבורים שמופצים:
- אתם יכולים להשתמש ברשת VPC משותפת של שירותים כדי לפשט את הפריסה של נקודות קצה של Private Service Connect.
- אתם יכולים לקבוע אילו שירותים יהיו נגישים לכל רשת VPC מסוג spoke דרך ה-hub של NCC.
סקירה כללית של חיבורים שמופצים מ-NCC, אפשר לקרוא במאמר חיבורים שמופצים ב-Private Service Connect דרך Network Connectivity Center.
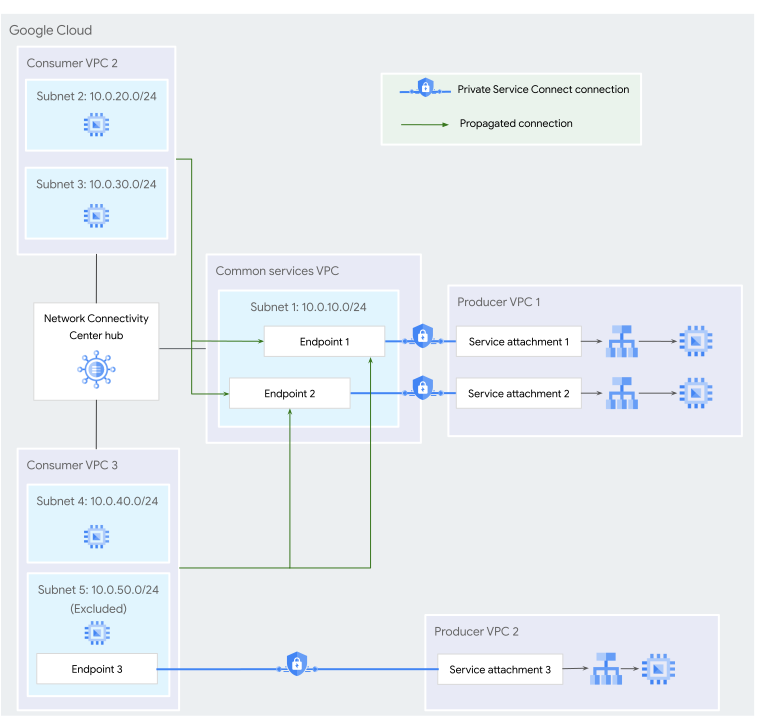
לדוגמה, באיור 1, ה-VPC spoke Common services VPC מכיל שתי נקודות קצה. שני מרכזי VPC אחרים מחוברים לאותו מרכז NCC כמו Common services VPC.
מכיוון שהחיבורים המועברים מופעלים במרכז, יש שני חיבורים מועברים ב-Consumer VPC 2 ושני חיבורים מועברים ב-Consumer VPC 3.
החיבורים המועברים האלה מאפשרים לעומסי עבודה ב-Consumer VPC 2 וב-Consumer VPC 3 לגשת לשירותים מנוהלים ב-Producer VPC 1 כאילו הם מחוברים ישירות דרך נקודות הקצה.
לא נוצרים חיבורים שהועברו בשביל Endpoint 3 כי טווח כתובות ה-IP של רשת המשנה של נקודת הקצה הזו לא נכלל בייצוא ולא מפורסם לרשתות מסוג spoke אחרות ב-VPC.
הגדרת חיבורים שמועברים
חיבורים שמופצים מנוהלים על ידי NCC. אי אפשר לנהל ישירות חיבורים שהועברו באמצעות Private Service Connect.
הפעלת העברת החיבור
קישורים שמועברים מוקמים באופן אוטומטי כשהפעולות הבאות מתרחשות:
- כשמנהל מרכזיות מפעיל הפצה של חיבורים במרכזייה, NCC יוצר חיבורים מופצים לנקודות קצה קיימות ברשתות ה-VPC מסוג Hub and Spoke שמחוברות למרכזייה.
- כשמנהל של רשת מרכזית מוסיף רשת VPC מסוג spoke לרשת מרכזית שמופעלת בה העברת קישוריות, NCC יוצרת קישורים שהועברו ברשת ה-VPC החדשה מסוג spoke עבור נקודות קצה קיימות ברשתות VPC אחרות מסוג spoke שמחוברות לאותה רשת מרכזית של NCC. אם יש ל-spoke החדש נקודות קצה קיימות, נוצרים חיבורים שהועברו לנקודות הקצה האלה בכל spoke מחובר.
- כשמנהל של שירות צרכן יוצר נקודת קצה ברשת VPC מסוג spoke שמצורפת לרכזת NCC עם הפעלת העברת חיבורים, NCC יוצר חיבורים שהועברו לנקודת הקצה הזו ברשתות VPC אחרות מסוג spoke שמחוברות לרכזת.
- כשמנהל של שירות יצרן מגדיל את מגבלת החיבורים המועברים של קובץ מצורף לשירות, NCC יוצר חיבורים מועברים שנחסמו בעבר בגלל המגבלה הזו, כל עוד החיבורים החדשים לא חורגים מהמגבלה החדשה.
הקשרים שמופצים לשירותים שפורסמו ולממשקי Google API אזוריים נוצרים באופן אסינכרוני, ולכן יכול להיות שהם לא יהיו זמינים באופן מיידי. חיבורים שהועברו ל-Google APIs גלובליים (תצוגה מקדימה) נוצרים מיד אחרי סיום הפעולה שהפעילה את העברת החיבור.
החרגת תת-רשתות
כשיוצרים רשת spoke של VPC, אפשר להחריג את טווחי כתובות ה-IP של תת-רשתות מייצוא למרכז NCC.
אם מחריגים רשת משנה מייצוא, עומסי העבודה ברשת המשנה הזו לא יכולים לגשת לחיבורים שהועברו, וחיבורים שהועברו לא נוצרים לנקודות קצה ברשת המשנה הזו. לדוגמה, באיור 1, עומסי העבודה ב-Consumer VPC 2 וב-Consumer VPC 3 לא יכולים לגשת לשירות ב-Producer VPC 2, ועומסי העבודה ב-Subnet 5 לא יכולים לגשת לשירותים ב-Producer VPC 1.
סיום חיבורים שהועברו
הפעולות הבאות שולטות בעקיפין במחיקה של חיבורים שהועברו:
- מחיקת נקודת הקצה המשויכת.
- מחיקת רשת מסוג spoke שמכילה נקודת קצה מסוג Private Service Connect.
- השבתה של העברת חיבורים במרכז NCC.
כשמתרחשת אחת מהפעולות הקודמות, החיבורים המועברים מסתיימים. התהליך הזה הוא אסינכרוני, ויכול להיות שהוא לא יקרה באופן מיידי.
מפרטים
- אפשר להפוך את סוגי נקודות הקצה הבאים של Private Service Connect לזמינים באמצעות הפצת חיבורים:
- נקודות קצה שניגשות לשירות שפורסם
- נקודות קצה שניגשות ל-Google API אזורי
- נקודות קצה שניגשות לממשקי Google API גלובליים (תצוגה מקדימה)
- הגדרת העברת חיבורים לממשקי Google APIs גלובליים והגדרת העברת חיבורים לשירותים שפורסמו ולממשקי Google APIs אזוריים מתבצעות בנפרד. אדמין של Hub יכול להפעיל או להשבית את ההפצה לכל אחד מהסוגים בנפרד ב-NCC Hub.
- הקישורים לנקודות קצה שיש להן גישה לשירותים שפורסמו או לממשקי API אזוריים של Google מועברים רק אם
Acceptedסטטוס החיבור של נקודת הקצה הואAccepted. - כברירת מחדל, עומסי עבודה באותו אזור ורשת VPC כמו החיבורים שהועברו יכולים לגשת לחיבורים האלה.
- אפשר להגדיר גישה גלובלית לנקודת קצה כדי שהחיבורים שהועברו לנקודת הקצה הזו יהיו זמינים לעומסי עבודה בכל אזור של רשת ה-VPC של החיבור שהועבר.
מכסות ומגבלות
המכסות והמגבלות הבאות חלות על הפצת חיבורים ב-Private Service Connect:
- מכסות לצרכנים:
- מגבלות המכסה של חיבורים שהועברו באמצעות PSC לכל רשת VPC מגבילות את מספר החיבורים שהועברו לשירותים שפורסמו ולממשקי Google APIs אזוריים שיכולים להיות זמינים ברשת VPC של צרכן.
- המכסה PSC global GAPI routes per route table מגבילה את המספר המקסימלי של נקודות קצה (endpoints) של Private Service Connect עבור ממשקי Google APIs גלובליים, שאפשר להפיץ ל-VPC spokes שמצורפים לאותו רכזת של Network Connectivity Center. כל נקודת קצה שמופצת נספרת פעם אחת במסגרת המקסימום הזה, בלי קשר למספר הרשתות מסוג VPC hub and spoke שהנקודה מופצת אליהן.
- מכסת יצרן: המכסה כללי העברה של מאזן עומסים פנימי של PSC לכל רשת VPC של יצרן מגבילה את מספר נקודות הקצה והחיבורים המועברים שיכולים להתחבר לרשת VPC של יצרן.
- מגבלת חיבורים לבעלים של השירות המנוהל: לכל שירות שפורסם (חיבור שירות) יש מגבלת חיבורים שמועברת הלאה, שמגבילה את מספר החיבורים שמועברים הלאה שאפשר ליצור לשירות מצרכן יחיד. מידע נוסף על הגדרת ה-Producer זמין במאמר הפצת חיבורים.
אם אין לכם גישה לחיבור שהועבר, יכול להיות שאחת מהמכסות האלה או מגבלת החיבור משפיעות על הגישה שלכם. מידע נוסף זמין במאמר פתרון בעיות.
מגבלות
יש מגבלות על חיבורים שמועברים:
- אם יש ל-VPC spoke הפצה של חיבורים ל-Google APIs, מחיקה של נקודת קצה ל-Google APIs גלובליים עלולה לשבש את התנועה בין ה-spokes של NCC לנקודות קצה אחרות של Google APIs גלובליים ב-spoke הזה. כדי לעקוף את הבעיה, אפשר לעיין בבעיה המוכרת.
- חיבורים שהועברו לא תומכים בנקודות קצה שמשתמשות בכתובות IPv6.
- לא נוצרים חיבורים שהועברו עבור מרכזי תקשורת היברידיים.
- חיבורים שמופצים לא נוצרים עבור רשתות מסוג Hub של ספק שירות.
פתרון בעיות
אם אתם צרכני שירותים שאין להם גישה לנקודת קצה שהועברה, אתם יכולים לבקש מהאדמין של מרכז ה-NCC עזרה בפתרון הבעיה. לאדמין של ה-hub יש את הגישה הנדרשת כדי לפתור בעיות בהפצה של חיבורים ל-Private Service Connect.
המאמרים הבאים
- עבודה עם רכזות וחיבורים.
- מידע על גישה לשירותים שפורסמו דרך נקודות קצה
- גישה לשירותים שפורסמו דרך נקודות קצה.