


Componenti e networking di VMware Cloud Foundation
Questa pagina descrive i domini VMware Cloud Foundation (VCF), le appliance di gestione, i costrutti di networking e gli strumenti di automazione nella soluzione VMware su Google Cloud.
VMware Cloud Foundation (VCF) combina servizi di computing (vSphere), archiviazione (vSAN), networking (NSX) e gestione del cloud in una piattaforma di data center software-defined (SDDC) integrata. Nella soluzione VMware, esegui il deployment di VCF su istanze Compute Engine bare metal dedicate nel tuo progettoGoogle Cloud utilizzando il tuo abbonamento VCF portatile.
Domini VCF e componenti principali
Un deployment VCF di VMware Solution utilizza i seguenti componenti di base dell'architettura:
- Dominio di gestione: il cluster SDDC iniziale creato durante l'attivazione di VCF che ospita le appliance di gestione cloud principali, tra cui vCenter Server, SDDC Manager e il cluster NSX Manager. Per informazioni dettagliate sull'attivazione di VCF, consulta Esegui il deployment di un nuovo parco risorse VCF o di una nuova istanza VCF nella documentazione di Broadcom.
- Workload domain VI: container di risorse basati su policy di cui SDDC Manager esegue il provisioning per eseguire i workload tenant e di produzione su risorse di computing, spazio di archiviazione vSAN e networking NSX dedicate.
- VMware SDDC Manager: software di gestione centralizzata che automatizza l'avvio, la configurazione e la gestione del ciclo di vita (LCM) dei domini VCF e dei bundle software.
- NSX Federation: fornisce networking multi-sito, applicazione centralizzata delle policy di sicurezza e orchestrazione del ripristino di emergenza in più istanze o regioni VCF.
Appliance di gestione VCF
La tabella seguente elenca le appliance di gestione e perimetrali VCF e il numero di macchine virtuali (VM) di cui è stato eseguito il deployment per le topologie semplici e ad alta affidabilità (HA):
| Tipo di appliance | Finalità | VM con topologia semplice | VM con topologia HA |
|---|---|---|---|
| SDDC Manager | Automatizza il deployment, la configurazione e la gestione del ciclo di vita dei componenti VCF | 1 | 1 |
| vCenter Server | Piattaforma di gestione centralizzata per host, cluster e risorse di computing virtualizzate ESXi | 1 | 1 |
| NSX Manager | Fornisce la virtualizzazione della rete e la gestione della sicurezza nel fabric VCF | 1 | 3 (più VIP del cluster) |
| VCF Fleet Manager | Appliance di gestione centralizzata a livello di parco risorse per l'orchestrazione VCF multi-sito | 1 | 1 |
| VCF Operations | Fornisce monitoraggio delle prestazioni, analisi dei log, pianificazione della capacità e visibilità operativa | 1 | 3 (nodo primario, di replica e di dati più VIP del bilanciatore del carico) |
| VCF Automation | Offre automazione cloud self-service, provisioning dell'infrastruttura e orchestrazione del catalogo | 1 | 3 (cluster più VIP) |
| Appliance di raccolta | Raccoglie metriche, tracce e dati di telemetria nei servizi VCF per le operazioni e il monitoraggio | 1 | 1 |
| NSX Edge | Fornisce routing nord-sud di livello 0 e livello 1 e connettività perimetrale per il traffico dei workload | 2 | 2 o più (scala fino a 8 nodi perimetrali attivi in base ai requisiti di velocità effettiva) |
Subnet VPC e interfacce dinamiche (NIC) sottostanti
La soluzione VMware opera su due livelli di rete distinti, come mostrato nel seguente diagramma (fai clic per ingrandire):
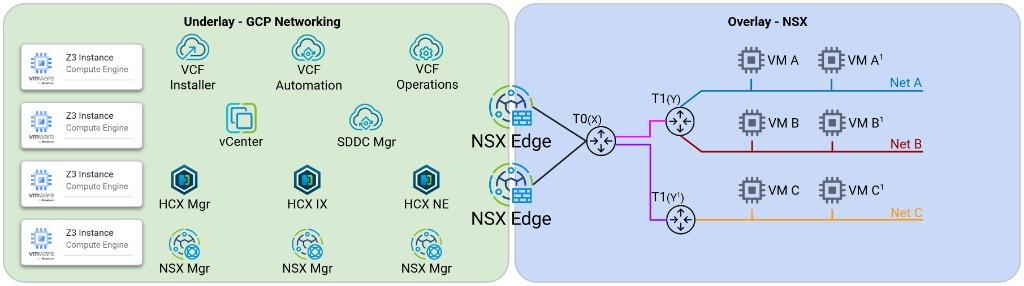
- Underlay (Google Cloud VPC): la rete virtuale con routing che ospita istanze ESXi bare metal, interfacce VMkernel e appliance di gestione principali (nodi vCenter Server, SDDC Manager e NSX Manager).
- Overlay (VMware NSX SDN): il fabric di rete virtualizzato in cui risiedono le VM dei workload, disaccoppiato dall'indirizzamento IP VPC. Gli host ESXi eseguono il tunneling del traffico dei workload attraverso i Tunnel Endpoint (TEP) degli host utilizzando l'incapsulamento Geneve.
Per isolare i tipi di traffico VMware sull'underlay VPC Google Cloud , ogni nodo bare metal utilizza un'interfaccia principale e interfacce di rete dinamiche (NIC) dedicate con tag VLAN 802.1Q connesse a subnet VPC separate:
- Interfaccia di rete principale (
nic0): trasporta il traffico di gestione dell'host ESXi non codificato (vmk0) e si connette alla subnet VPC di gestione. - NIC dinamica per vSAN (
nic0.VLAN_ID): trasporta il traffico di clustering dello spazio di archiviazione (vmk2) tra gli host ESXi. - NIC dinamica per vMotion (
nic0.VLAN_ID): trasporta il traffico di migrazione live delle VM (vmk1) tra gli host bare metal. - NIC dinamica per NSX TEP (
nic0.VLAN_ID): trasporta il traffico dell'endpoint tunnel Geneve incapsulato (vmk10ovmk3) per le reti overlay NSX. - NIC dinamiche aggiuntive: interfacce secondarie con tag VLAN facoltative (
nic0.VLAN_ID) per i uplink NSX Edge (NSX-Uplink) o segmenti di workload VLAN dedicati.
Gruppi di endpoint di rete (NEG)
La soluzione VMware utilizza gruppi di endpoint di rete (NEG) di zona e bilanciatori del carico di rete passthrough interni regionali con la policy Fast IP Move (GARP_RA) per supportare vMotion in tempo reale e il failover ad alta affidabilità per le appliance di gestione VCF in esecuzione nell'underlay VPC:
- Iscrizione automatica: quando esegui il deployment dei nodi tramite il flusso di lavoro di deployment guidato o i moduli Terraform E2E, le interfacce di uplink principali e NSX di ogni nodo vengono registrate con il NEG di zona corrispondente.
- Requisito del cluster: tutti i nodi di un cluster vSphere situato in una singola zona devono appartenere allo stesso NEG per le interfacce principali e TEP, in modo che i bilanciatori del carico regionali possano indirizzare il traffico VIP dell'appliance verso l'host ESXi che esegue la VM di gestione.
Toolkit per soluzioni VMware
Il toolkit della soluzione VMware
è una raccolta open source di moduli Terraform e script di automazione Python
sviluppati da Google Cloud. Il toolkit automatizza il provisioning di VPC e bare metal, configura i gruppi di porte ESXi vSwitch0 e i datastore vSAN, configura i record Cloud DNS, esegue il deployment dell'appliance del programma di installazione VCF dal repository offline regionale e genera una specifica JSON di attivazione VCF convalidata.
Passaggi successivi
- Scopri di più sulle mappature delle NIC host e sui domini di broadcast di livello 2 in Networking VPC underlay, apprendimento MAC di livello 2 e DNS.
- Scopri l'alta affidabilità e vMotion per le appliance VCF in Bilanciamento del carico ad alta affidabilità per le appliance VCF.
- Esamina le topologie di routing overlay e BGP in Routing overlay e perimetrale NSX.
- Segui la guida passo passo per eseguire il deployment dei nodi e configurare il networking delle appliance utilizzando la console o preparare i nodi ed eseguire il deployment di VCF utilizzando il toolkit.