


Bilanciamento del carico ad alta affidabilità per le appliance VCF
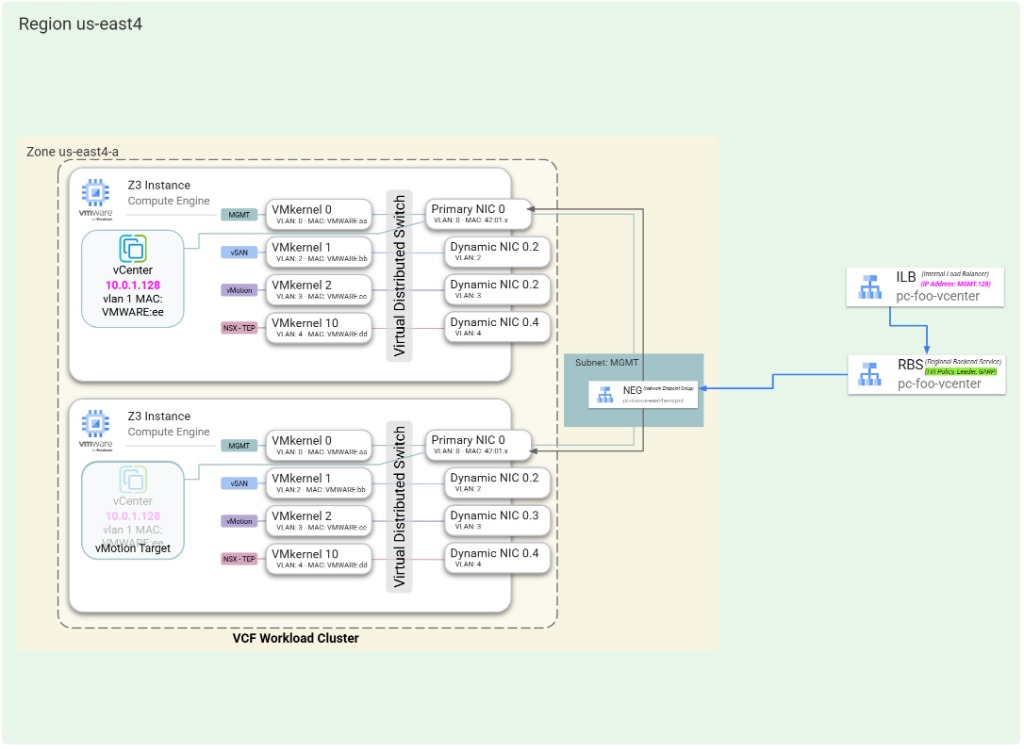
Questo documento spiega in che modo i bilanciatori del carico interni regionali e i gruppi di endpoint di rete (NEG) a livello di zona nella soluzione VMware su Google Cloud forniscono alta affidabilità di livello 2, mobilità delle macchine virtuali (vMotion) e failover automatico per le appliance di gestione di VMware Cloud Foundation (VCF) di cui è stato eseguito il deployment nell'underlay del virtual private cloud (VPC), come mostrato nel seguente diagramma (fai clic per ingrandire):
Perché le appliance di underlay richiedono un bilanciatore del carico
Nei data center on-premise, le macchine virtuali di gestione, come vCenter Server, SDDC Manager e i nodi NSX Manager in cluster, si basano su domini di broadcast di livello 2 fisici. Quando un'appliance esegue il failover o la migrazione tra host ESXi utilizzando vMotion, l'appliance trasmette un pacchetto Gratuitous ARP (GARP) per aggiornare le tabelle degli indirizzi MAC degli switch fisici top-of-rack (ToR) in modo che il suo indirizzo IP si sposti tra i server fisici.
Una rete VPC Google Cloud è una rete software-defined (SDN) di livello 3 con routing con i seguenti comportamenti:
- Ogni indirizzo IP è associato in modo programmatico a un'interfaccia di rete virtuale (vNIC) Compute Engine specifica nella tabella di forwarding SDN.
- Il piano di routing VPC non si basa sull'apprendimento MAC dello switch fisico per instradare il traffico di livello 3 agli indirizzi IP mobili.
- Se una VM di gestione underlay viene spostata in un host ESXi bare metal diverso, la tabella di routing VPC richiede un meccanismo esplicito per indirizzare il traffico per l'indirizzo IP dell'appliance alla nuova interfaccia host.
Per supportare la mobilità IP senza aggiornamenti manuali delle route o riassegnazione degli indirizzi delle VM, la soluzione VMware esegue il provisioning di un bilanciatore del carico di rete passthrough interno regionale configurato con Fast IP Move (GARP_RA) per ogni appliance di gestione dell'underlay mobile.
Componenti dell'architettura ad alta affidabilità
Ogni appliance di rete nella soluzione VMware utilizza un'architettura di bilanciamento del caricoGoogle Cloud a tre livelli per supportare l'alta affidabilità e la mobilità di vMotion:
Gruppi di endpoint di rete (NEG) a livello di zona
- Tipo di costrutto: NEG di zona di tipo
GCE_VM_IP_DEDICATED_BACKENDconfigurati nella subnet VPC di destinazione. - Funzione: un NEG dedicato in ogni zona raggruppa le interfacce di rete principali o dinamiche di tutte le istanze ESXi bare metal che appartengono al dominio di mobilità vMotion del cluster.
- Riutilizzabilità: tutti i bilanciatori del carico delle appliance underlay all'interno dello stesso cluster e della stessa subnet condividono un singolo insieme di NEG di zona.
Servizio di backend regionale con spostamento IP rapido
- Tipo di costrutto: servizio di backend regionale (
loadBalancingScheme: INTERNAL,protocol: UNSPECIFIED) che fa riferimento ai NEG di zona del cluster. - Policy di failover (
haPolicy): configurata confastIPMove: GARP_RA. - Funzione: indica al piano dati Andromeda Google Cloud di monitorare la subnet abilitata per la trasmissione per i frame GARP e Router Advertisement (RA) emessi dalla VM dell'appliance di gestione e di aggiornare dinamicamente l'host di backend attivo.
Bilanciatore del carico di rete passthrough interno regionale
- Tipo di costrutto: regola di forwarding interno regionale configurata con l'indirizzo IP virtuale (VIP) riservato dell'appliance.
- Funzione: funge da endpoint IP permanente per l'appliance di gestione o il VIP del cluster. Gli amministratori, i workload e altri componenti VCF si connettono a questo indirizzo VIP.
Alta affidabilità dell'underlay con NEG dedicati
Quando più interfacce di rete (come l'interfaccia nic0 principale e le NIC dinamiche con tag VLAN) si connettono alla stessa rete VPC, i NEG GCE_VM_IP standard non possono avere come target sottointerfacce arbitrarie. La soluzione VMware utilizza invece i NEG GCE_VM_IP_DEDICATED_BACKEND, che funzionano come segue:
- Targeting automatico dell'interfaccia: collega automaticamente la vNIC principale o la NIC dinamica specifica che corrisponde alla subnet del NEG.
- Un singolo NEG per zona: un servizio di backend regionale configurato con NEG
GCE_VM_IP_DEDICATED_BACKENDpuò contenere un solo NEG per zona. - Requisito delle policy di alta affidabilità interna: i NEG
GCE_VM_IP_DEDICATED_BACKENDsono supportati solo con i servizi di backend regionali configurati per i bilanciatori del carico di rete passthrough interni (loadBalancingScheme: INTERNAL) che utilizzanohaPolicy.
Limitazioni delle policy HA sulle subnet di trasmissione
Quando esegui il deployment dei servizi di backend haPolicy nelle subnet con trasmissione ARP e apprendimento MAC abilitati, si applicano le seguenti regole:
- Schema di bilanciamento del carico: sono supportati solo i bilanciatori del carico di rete passthrough interni (
INTERNAL). - Allineamento delle subnet: tutti i NEG di backend in tutte le zone per un determinato servizio di backend devono appartenere alla stessa subnet VPC.
- Mappatura delle regole di forwarding: un servizio di backend configurato con NEG di trasmissione può essere referenziato da una sola regola di forwarding.
- Tipo di subnet di backend immutabile: devi collegare i backend in una subnet di trasmissione ARP quando crei il servizio di backend. Non puoi sostituirli con backend in subnet non di trasmissione in un secondo momento.
Impedisci la rivendicazione incrociata delle norme di assistenza sanitaria
In una subnet abilitata per la trasmissione ARP, un'interfaccia host che appartiene a un servizio di backend della policy ad alta affidabilità potrebbe rivendicare temporaneamente la leadership per una policy ad alta affidabilità non correlata se trasmette un frame GARP per il VIP della regola di forwarding della policy.
Per evitare rivendicazioni incrociate involontarie, includi esattamente lo stesso insieme di backend host ESXi (tutti gli host nel NEG di zona del cluster) in tutti i servizi di backend della policy ad alta affidabilità che operano in quella subnet.
Passaggi successivi
- Esamina il routing overlay e l'alta affidabilità di NSX Edge in Routing overlay ed edge NSX.
- Scopri come configurare il networking dell'appliance utilizzando la console in Esegui il deployment dei nodi e configura il networking dell'appliance utilizzando la console.
- Scopri come aggiungere appliance di gestione VCF nel giorno 2 in Aggiungi appliance VCF utilizzando Terraform.