


Puedes elegir entre varias opciones de configuración de red para una instancia de Looker (Google Cloud Core) que cumpla con los requisitos de seguridad, arquitectura y acceso a los datos de tu organización. Debes seleccionar una configuración de red cuando creas una instancia. Algunos parámetros de configuración de red se pueden modificar después de la creación, mientras que otros no. Cada opción de configuración tiene diferentes implicaciones en la complejidad de la configuración, el mantenimiento continuo y la forma en que tu instancia se conecta a recursos y fuentes de datos externos.
Descripción general
Están disponibles las siguientes opciones de configuración de red para Looker (Google Cloud Core):
- Usar conexiones seguras públicas: Es una instancia que usa una dirección IP externa accesible desde Internet.
Usa conexiones privadas: Las conexiones privadas usan redes privadas para acceder a las instancias de Looker (Google Cloud Core) y desde ellas. Existen dos opciones para usar redes privadas:
- Private Service Connect: Una instancia habilitada para Private Service Connect usa una dirección IP interna de nube privada virtual (VPC) alojada en Google y usa Private Service Connect para conectarse de forma privada a Google y a servicios de terceros.
- Acceso privado a servicios: Una instancia habilitada para el acceso privado a servicios usa una dirección IP interna de nube privada virtual (VPC) alojada en Google y usa el acceso privado a servicios para conectarse de forma privada a Google y a servicios de terceros.
Usa conexiones híbridas: Es una instancia que admite una dirección IP pública para la entrada y una dirección IP de VPC interna alojada en Google y un acceso privado a servicios o Private Service Connect para la salida.
Cuando consideres una configuración de red para tu instancia de Looker (Google Cloud Core), la siguiente información puede ser útil para tomar una decisión:
- La configuración de red debe establecerse cuando se crea la instancia. Una instancia configurada para conexiones públicas seguras no se puede cambiar después de su creación. Una instancia configurada para conexiones híbridas se puede cambiar a conexiones privadas, o una instancia con conexiones privadas se puede cambiar a una configuración de conexiones híbridas después de crear la instancia.
- La disponibilidad de las funciones varía según la opción de red. Consulta la página de documentación Disponibilidad de funciones en Looker (Google Cloud Core) para obtener más información.
- Todas las conexiones a BigQuery se realizan a través de la red privada de Google, independientemente de la configuración de red.
- Si se configura un proveedor de identidad de terceros para el inicio de sesión único, el navegador del usuario se comunica con el proveedor de identidad y, luego, se lo redirecciona a la instancia de Looker (Google Cloud Core). Siempre que se pueda acceder a la URL de redireccionamiento a través de la red del usuario, los proveedores de identidad de terceros funcionarán para todas las configuraciones de red.
Consulta también la tabla de la sección Cómo elegir una opción de red de esta página de documentación para obtener más información sobre cómo decidir la configuración de red adecuada para tu equipo.
Conexiones seguras públicas
Se puede acceder a Looker (Google Cloud core) implementado como una instancia de conexión segura pública desde una dirección IP externa accesible desde Internet. En esta configuración, se admite el tráfico entrante (northbound) a Looker (Google Cloud Core), además del acceso saliente (southbound) de Looker (Google Cloud Core) a los extremos de Internet. Esta configuración es similar a la de una instancia de Looker (original) alojada por Looker.
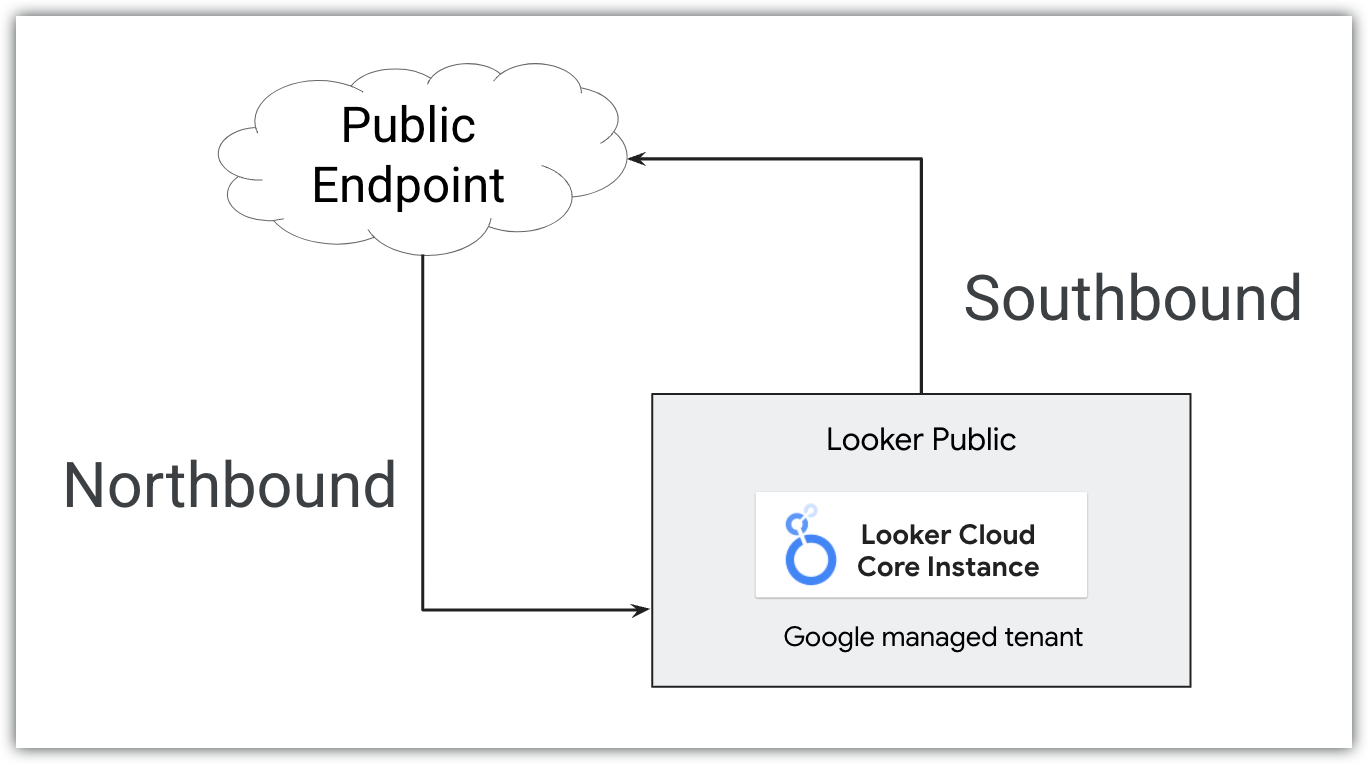
Las conexiones públicas seguras solo permiten el tráfico HTTPS a Looker (Google Cloud Core). Google aprovisiona automáticamente un certificado SSL cuando se actualiza el CNAME y Google puede ubicar los registros DIG. Este certificado se rota automáticamente cada cuatro meses. Para conectarte de forma segura a bases de datos externas desde una instancia de Looker (Google Cloud Core) con conexión pública segura, puedes configurar una conexión SSL encriptada.
Las configuraciones de conexiones seguras públicas son fáciles de establecer y conectar, y no requieren una configuración de red avanzada ni experiencia.
Para crear una instancia de conexión segura pública de Looker (Google Cloud Core), consulta la página de documentación Crea una instancia de conexión segura pública de Looker (Google Cloud Core).
Después de crear una instancia de conexión segura pública, en la pestaña Detalles de la instancia en la consola de Google Cloud , se mostrará el campo IP pública habilitada como verdadero y los campos IP privada habilitada y PSC habilitado como falso.
Conexiones privadas
Una instancia de Looker (Google Cloud Core) configurada para usar conexiones privadas usa una dirección IP de VPC interna alojada en Google. Puedes usar esta dirección para comunicarte con otros recursos que pueden acceder a la VPC. Las conexiones privadas permiten que se pueda acceder a los servicios sin pasar por la Internet pública ni usar direcciones IP externas. Como no atraviesan Internet, las conexiones privadas suelen proporcionar una latencia más baja y vectores de ataque limitados.
En una configuración de conexiones privadas, Google administra por completo los certificados internos y no se exponen a nadie. Si aprovisionas una instancia de conexiones privadas con certificados personalizados, no necesitas administrar los certificados privados internos. En su lugar, usa tu propio certificado personalizado y asegúrate de que se mantenga la rotación de ese certificado.
En una configuración de conexiones privadas, Looker (Google Cloud Core) no tiene una URL pública. Tú controlas todo el tráfico entrante (hacia el norte) y todo el tráfico saliente (hacia el sur) se enrutará a través de tu VPC.
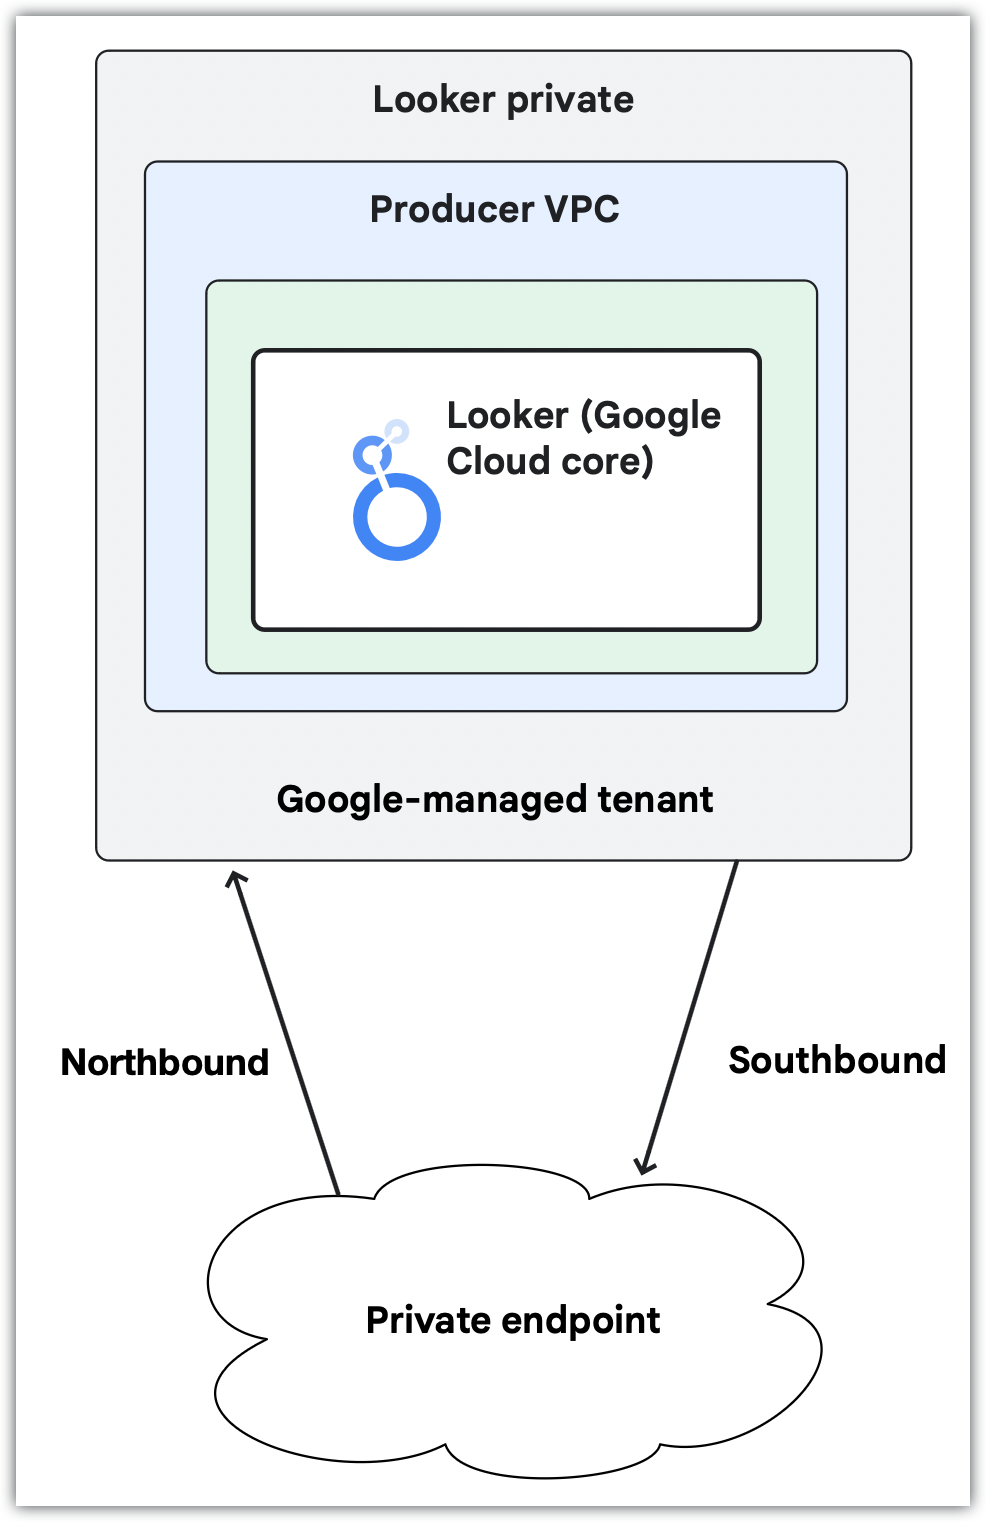
Si tu instancia solo usa una conexión privada, se requiere una configuración adicional para establecer un dominio personalizado y el acceso de los usuarios a la instancia, usar algunas funciones de Looker (Google Cloud Core) o conectarse a recursos externos, como proveedores de Git. La experiencia interna en redes es útil para planificar y ejecutar esta configuración.
Looker (Google Cloud Core) admite las siguientes dos opciones para las conexiones privadas:
El uso del acceso privado a servicios o de Private Service Connect se debe decidir en el momento de la creación de la instancia.
Private Service Connect
El uso de Private Service Connect con Looker (Google Cloud Core) se debe configurar en el momento de la creación de la instancia.
Para crear una instancia de Private Service Connect de Looker (Google Cloud Core), consulta la página de documentación Crea una instancia de Private Service Connect de Looker (Google Cloud Core).
Después de crear una instancia de Private Service Connect, la pestaña Detalles de la instancia en la consola de Google Cloud mostrará true para el campo PSC habilitado.
Cuando se usa con Looker (Google Cloud Core), Private Service Connect difiere del acceso privado a servicios de las siguientes maneras:
- Los extremos y backends admiten métodos de acceso públicos o privados.
- Looker (Google Cloud Core) puede conectarse a otros servicios de Google, como Cloud SQL, a los que se puede acceder a través de Private Service Connect.
- No es necesario asignar bloques de IP grandes.
- Las conexiones directas permiten la comunicación transitiva.
- No es necesario compartir una red con otros servicios.
- Admite la multiusuario.
- Admite el acceso global.
- Admite certificados administrados por Google para dominios personalizados.
La experiencia interna en redes es útil para planificar y ejecutar configuraciones de Private Service Connect.
Para obtener más información sobre las instancias de Private Service Connect, consulta la página de documentación Usa Private Service Connect con Looker (Google Cloud Core).
Accede a una instancia de Looker (Google Cloud Core) con Private Service Connect
Los backends de Private Service Connect se pueden usar para acceder de forma privada a las instancias de Private Service Connect de Looker (Google Cloud Core) o para acceder a Looker (Google Cloud Core) a través de la Internet pública.
Salida nativa controlada
Cuando usas el parámetro de configuración FQDN global o el parámetro de configuración Habilitar la conexión con Looker Marketplace, Looker (Google Cloud Core) usa la salida nativa controlada. Esta solución integrada y administrada simplifica la conectividad de salida a Internet (HTTPS) para las implementaciones basadas en Private Service Connect. La salida nativa controlada elimina la necesidad de crear un servicio de productor para la salida de Internet en tu nube privada virtual (VPC). La salida nativa controlada enruta el tráfico de Internet a través de la VPC de Looker administrada por Google, lo que proporciona varios beneficios clave, principalmente enfocados en simplificar la configuración y mejorar la usabilidad para los clientes con entornos seguros.
Estos son los beneficios clave de la salida nativa controlada:
- Reduce la complejidad de la configuración: La configuración se simplifica quitando requisitos previos, como implementar balanceadores de cargas y puertas de enlace NAT, o asignar espacio de subred para un servicio de productor de Private Service Connect. Looker (Google Cloud Core) administra la salida nativa controlada para facilitar la salida de Internet HTTPS.
- Elimina soluciones alternativas complicadas: Ofrece una forma simplificada de conectarse a servicios como Marketplace sin implementar infraestructura de red.
- Admite servicios externos clave: Habilita la salida nativa configurable para los nombres de dominio completamente calificados (FQDN) especificados por el cliente, como Marketplace administrado por Looker, github.com y gitlab.com.
Cuando elijas la salida nativa controlada, ten en cuenta lo siguiente:
- La salida nativa controlada admite la salida de Internet HTTPS para los extremos públicos.
Para identificar las direcciones IP que usa Looker (Google Cloud core) para la salida nativa controlada, navega a la pestaña Detalles de la página Instancias de tu instancia de Looker (Google Cloud core) en la consola de Google Cloud . Las direcciones IP que se usan para el tráfico de salida de Internet aparecen en el campo IPs de salida de la sección Configuración de salida controlada. Las direcciones IP son únicas para tu instancia de Looker (Google Cloud Core). Estas direcciones IP se asignan con el Secure Web Proxy, son dinámicas y pueden cambiar sin previo aviso.
El tráfico a las APIs de Google que son compatibles con la VIP restringida se enruta automáticamente a través de la salida nativa controlada. En el caso de las APIs de Google que no son compatibles con la VIP restringida, puedes agregar una regla de salida de FQDN global para permitir el tráfico a esa API con la salida nativa controlada.
Si tu instancia de Looker (Google Cloud Core) se encuentra en un perímetro de Controles del servicio de VPC, estos bloquearán el tráfico de salida nativo controlado hacia las APIs de Google que no sean compatibles con los Controles del servicio de VPC. Esos servicios se deben publicar como servicios de productor, y se puede permitir el tráfico a través de Private Service Connect agregando el servicio a la lista de entidades permitidas de FQDN local. Un ejemplo de este tipo de servicio es la API de Google Maps.
El Action Hub de Looker no es compatible con la salida nativa controlada.
Las conexiones salientes a servicios que no son de Google pueden usar la salida nativa controlada agregándolas a la lista de entidades permitidas de FQDN global.
Si se agota el tiempo de espera de la conexión o se producen fallas de autenticación con servicios externos cuando usas la salida nativa controlada, consulta Soluciona problemas de red de Looker (Google Cloud Core).
Para obtener una comparación entre las conexiones salientes que usan la salida nativa controlada o los servicios publicados de Private Service Connect, consulta la sección Comparación entre la salida nativa controlada y las conexiones de Private Service Connect.
Conéctate a servicios externos con Private Service Connect
Las instancias de Private Service Connect de Looker (Google Cloud Core) pueden usar extremos para conectarse a Google Cloud o a recursos externos. Si un recurso es externo, también se deben configurar un grupo de extremos de red (NEG) y un balanceador de cargas. Además, cada conexión saliente a un servicio único requiere que el servicio se publique con Private Service Connect. En el extremo de Looker (Google Cloud Core), cada conexión de salida única se debe crear a través del parámetro de configuración de FQDN local y mantener para cada servicio al que quieras conectarte.
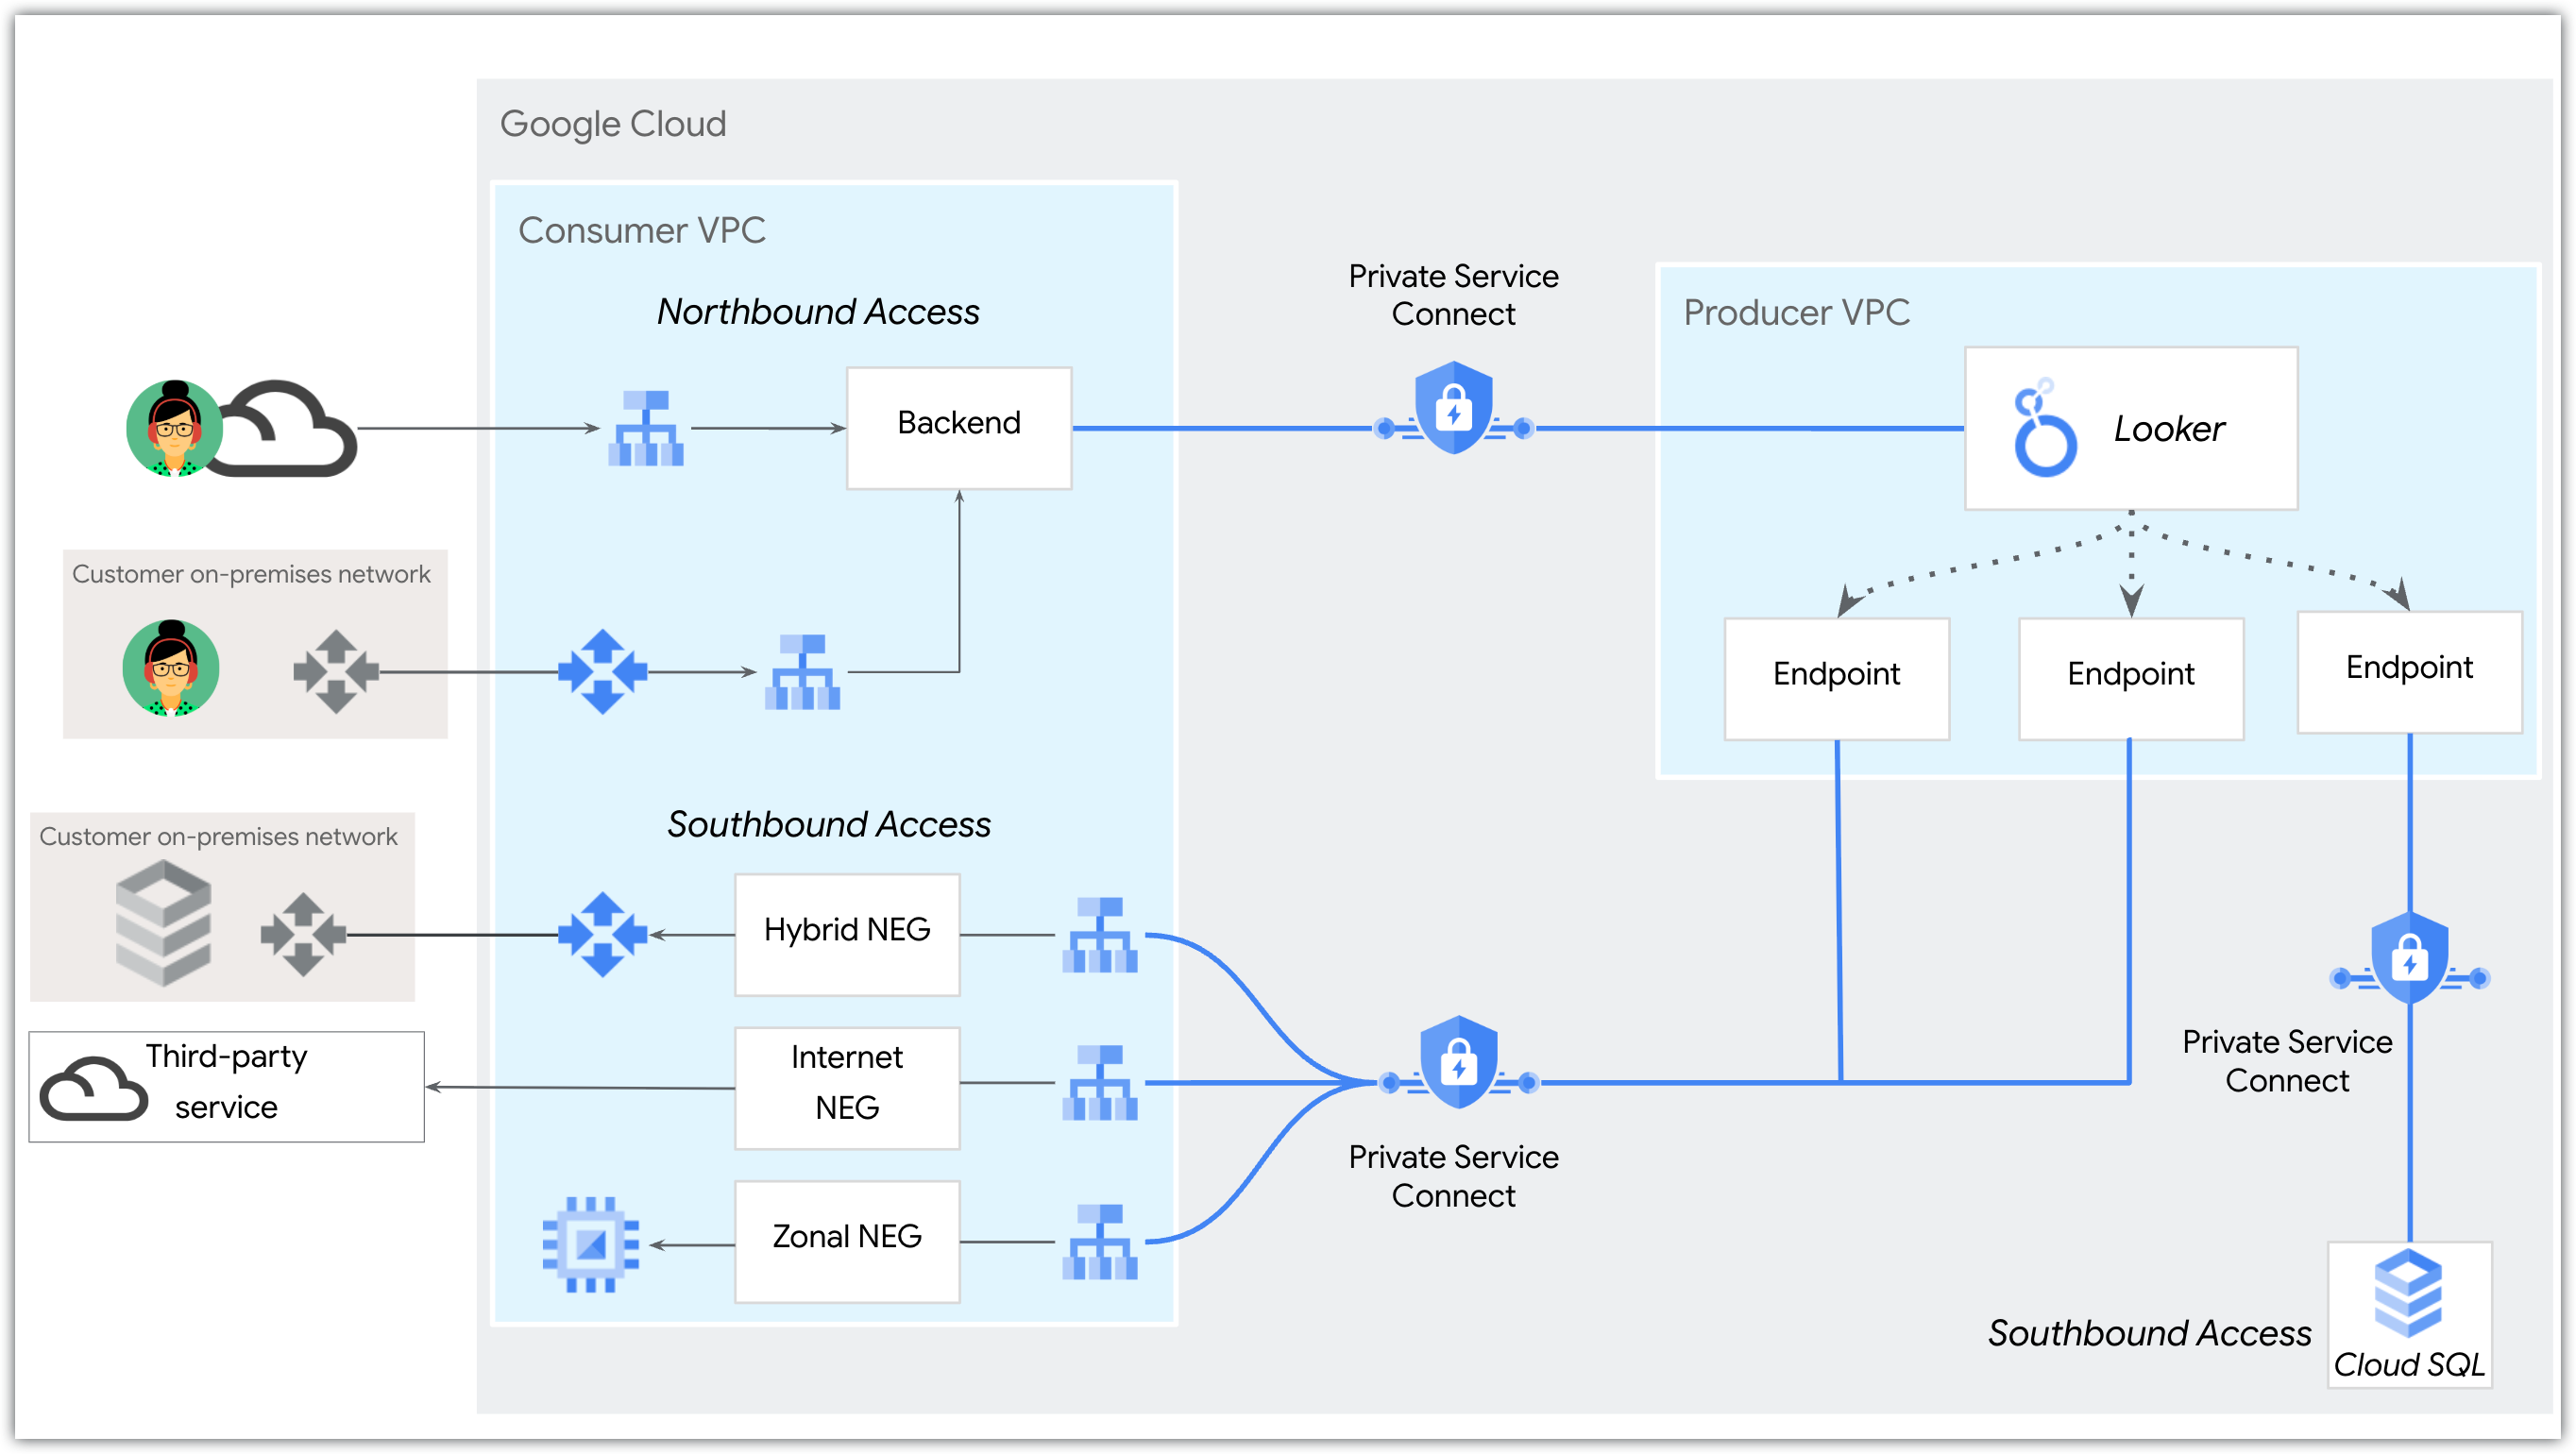
Para ver un ejemplo de conexión a un servicio externo con Private Service Connect, consulta el codelab de NEG de Internet HTTPS de Looker PSC Southbound.
Para obtener una comparación de los tipos de conexiones salientes de Private Service Connect, consulta la sección Salida nativa controlada en comparación con las conexiones de Private Service Connect.
Salida nativa controlada en comparación con las conexiones de Private Service Connect
En la siguiente tabla, se comparan las funciones clave de la conexión a servicios externos con la salida nativa controlada o a través de conexiones descendentes de Private Service Connect.
| Función | Salida nativa controlada | Conexiones descendentes con Private Service Connect |
|---|---|---|
| Objetivo principal | Simplificar la configuración para acceder a servicios externos públicos específicos y comunes (por ejemplo, Marketplace, GitHub) | Permite que Looker (Google Cloud Core) actúe como consumidor de servicios para establecer comunicación con los servicios de tu VPC, tu red de múltiples nubes o Internet. |
| Administración y complejidad | Una función administrada e integrada de Private Service Connect de Looker (Google Cloud Core), diseñada para eliminar los requisitos complejos de conocimiento de redes. | Requiere que el cliente realice una configuración manual y detallada para establecer las conexiones hacia el sur. |
| Servicios de segmentación | Diseñado para servicios de salida de Internet HTTPS (por ejemplo, Marketplace, github.com, gitlab.com) | Admite una amplia variedad de servicios de salida (tanto privados como públicos), incluidas las bases de datos administradas por Google (por ejemplo, Cloud SQL), las bases de datos locales y los servicios autoadministrados. |
Acceso privado a servicios
El uso de conexiones privadas de acceso privado a servicios con Looker (Google Cloud Core) se debe configurar en el momento de la creación de la instancia. Las instancias de Looker (Google Cloud Core) pueden incluir, de forma opcional, una conexión pública segura con su conexión privada (acceso privado a servicios). Después de crear una instancia que use el acceso privado a servicios, puedes agregar o quitar una conexión privada a esa instancia.
Para crear una conexión privada (acceso privado a servicios), debes asignar un rango CIDR de /22 en tu VPC a Looker (Google Cloud Core).
Para configurar el acceso de los usuarios a una instancia que solo usa una conexión privada (acceso privado a servicios), debes configurar un dominio personalizado y el acceso al dominio según las necesidades de tu organización. Para conectarte a recursos externos, deberás realizar una configuración adicional. La experiencia interna en redes es útil para planificar y ejecutar esta configuración.
Para crear una instancia de acceso privado a servicios de Looker (Google Cloud Core), consulta la página de documentación Crea una instancia de conexiones privadas.
Después de crear una instancia de acceso privado a servicios, la pestaña Detalles de la instancia en la consola de Google Cloud mostrará el campo IP privada habilitada como verdadero.
Configuración de conexiones híbridas
Las instancias de Looker (Google Cloud Core) que usan el acceso privado a servicios o Private Service Connect para su conexión privada admiten una configuración de conexiones híbridas.
Una instancia de Looker (Google Cloud Core) que usa el acceso privado a servicios y que tiene una conexión híbrida tiene una URL pública, y todo el tráfico entrante (hacia el norte) pasará por la conexión pública con HTTPS. El tráfico saliente (hacia el sur) se enruta a través de tu VPC, que se puede configurar para permitir solo el tráfico de conexión privada, con HTTPS o encriptación. Todo el tráfico en tránsito se encripta.
Una instancia de Looker (Google Cloud Core) habilitada para Private Service Connect usa una dirección IP definida por el cliente a la que se puede acceder en una VPC para la entrada. La comunicación con la VPC y las cargas de trabajo locales o de múltiples nubes usan adjuntos de servicio que implementas para el tráfico de salida.
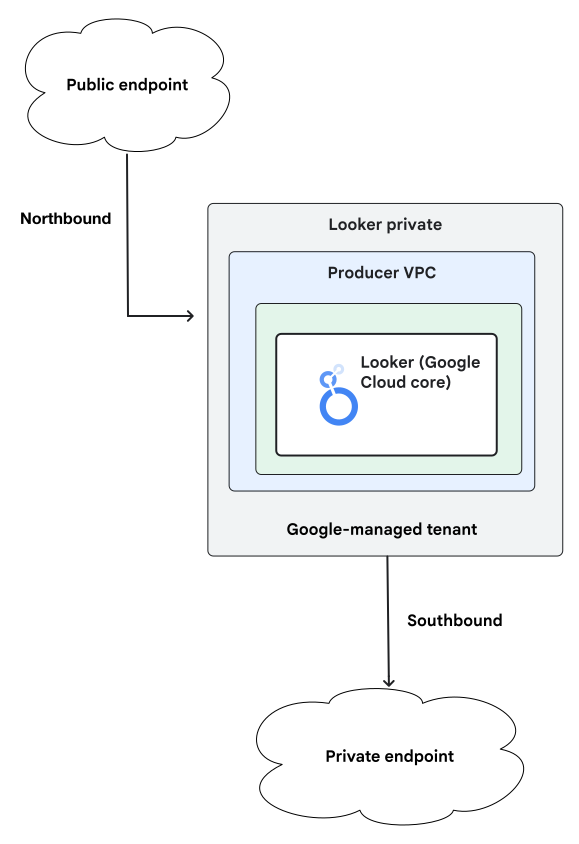
Después de crear una instancia con una configuración de conexiones híbridas, la pestaña Detalles de la instancia en la consola de Google Cloud mostrará true para el campo IP pública habilitada y true para el campo IP privada habilitada o PSC habilitado.
Cómo elegir una opción de herramientas de redes
En la siguiente tabla, se muestra la disponibilidad de las funciones para las diferentes opciones de redes.
| Requisitos de red | |||||
|---|---|---|---|---|---|
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| Requiere la asignación de un rango de IP para crear la instancia | No | Sí (/22 por instancia, por región)
|
Sí (/22 por instancia, por región)
|
No | No |
| Google Cloud Armor | Sí. Looker (Google Cloud Core) usa reglas predeterminadas de Google Cloud Armor, que administra Google. Estas reglas no se pueden configurar. | Sí. Looker (Google Cloud Core) usa reglas predeterminadas de Google Cloud Armor, que administra Google. Estas reglas no se pueden configurar. | No | Sí. Looker (Google Cloud Core) usa reglas predeterminadas de Google Cloud Armor, que administra Google. Estas reglas no se pueden configurar. | Compatible con el balanceador de cargas de aplicaciones externo regional administrado por el cliente, el backend de Private Service Connect y Google Cloud Armor administrado por el cliente |
| Dominio personalizado | Sí | Se admite como una URL pública. | Sí | Se admite como una URL pública. | Sí |
| Acceso entrante | |||||
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| Internet público | Sí | Sí | No | Compatible con el balanceador de cargas de aplicaciones externo regional administrado por Google | Compatible con el balanceador de cargas de aplicaciones externo regional administrado por el cliente, el backend de Private Service Connect y el dominio personalizado |
| Intercambio de tráfico de VPC (acceso privado a servicios) | No | Sí | Sí | No | No |
| Enrutamiento basado en PSC | No | No | No |
Se admite con lo siguiente:
Se admite el acceso global (con el URI del adjunto de servicio mejorado), lo que te permite acceder a tu instancia desde una región diferente a la de la instancia. |
|
| Redes híbridas | No | Sí | Sí | Sí | Sí |
| Acceso saliente | |||||
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| Internet | Sí | No | No | Se admite con el balanceador de cargas interno del proxy TCP regional, el NEG de Internet y la puerta de enlace de Cloud NAT. | |
| Intercambio de tráfico de VPC (acceso privado a servicios) | No | Sí | Sí | No | No |
| Enrutamiento basado en Private Service Connect | No | No | No | Compatible con el balanceador de cargas interno de proxy TCP regional y el NEG híbrido | |
| Redes híbridas (múltiples nubes y locales) | No | Sí | Sí | Compatible con el balanceador de cargas interno de proxy TCP regional, el NEG híbrido y los productos de redes deGoogle Cloud | |
| Aplicación | |||||
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| GitHub | Sí | Compatible con el balanceador de cargas interno del proxy TCP y el NEG de Internet | Sí. Para ver un ejemplo, consulta el codelab de NEG de Internet de PSC de Looker con dirección sur de HTTPS. | ||
| GitHub Enterprise | No | Sí | Sí | Sí | Sí |
| Cloud SQL | Sí | Se admite con Cloud SQL implementado en la misma VPC que Looker (Google Cloud Core) | Sí | Sí | Sí |
| BigQuery | Sí | Sí | Sí | Sí | Sí |
| Incorporar | Sí | Sí | Sí | Sí | Sí |
| Marketplace | Sí | No | No | Sí | Sí |
| Action Hub de Looker | Sí | Sí | No | Sí | No |
| Servidor de MCP administrado por Looker | Sí | Sí | Sí | Sí | Sí |
| Hojas conectadas | Sí | Sí | Sí | Sí | Sí |
| SMTP | Sí | Sí | Sí | Sí. Requiere conectividad saliente. | |
| Beneficios | |||||
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| Beneficios |
|
|
|
|
|
| Consideraciones | |||||
| Función | Conexiones seguras públicas | Conexiones híbridas (PSA) | Conexiones privadas (PSA) | Conexiones híbridas (PSC) | Conexiones privadas (PSC) |
| Consideraciones | Si quieres una URL personalizada, debes configurar un nombre de dominio completamente calificado (por ejemplo, looker.examplepetstore.com). No puedes tener una URL personalizada como examplepetstore.looker.com.
|
|
|
|
|
Cambia la configuración de red
Después de crear una instancia de Looker (Google Cloud Core), es posible que debas cambiar su configuración de red para adaptarla a los requisitos de seguridad o infraestructura en evolución. Según la configuración de red actual y de destino, puedes actualizar los parámetros directamente en tu instancia existente o crear una instancia nueva con la configuración actualizada y migrar tus datos:
- Cambio de configuración directo: Puedes cambiar entre conexiones privadas y conexiones híbridas editando la configuración de la instancia en la consola de Google Cloud .
- Se requiere migración: No puedes cambiar directamente una instancia existente hacia o desde conexiones seguras públicas, ni cambiar el mecanismo de conectividad privada subyacente entre el acceso privado a servicios (PSA) y Private Service Connect (PSC). En estos casos, debes crear una nueva instancia de Looker (Google Cloud Core) con la configuración de red de destino y, luego, exportar los datos de la instancia original y, luego, importarlos a la instancia nueva.
En la siguiente tabla, se resumen los requisitos para cambiar entre las configuraciones de red:
| Configuración de red actual | Configuración de la red de destino | Cómo cambiar |
|---|---|---|
| Conexiones privadas | Conexiones híbridas | Edita la configuración de la instancia en la consola de Google Cloud . |
| Conexiones híbridas | Conexiones privadas | Edita la configuración de la instancia en la consola de Google Cloud . |
| Conexiones seguras públicas | Conexiones privadas | Crea una instancia nueva con conexiones privadas y, luego, exporta e importa datos. |
| Conexiones seguras públicas | Conexiones híbridas | Crea una instancia nueva con conexiones híbridas y, luego, exporta e importa datos. |
| Conexiones privadas | Conexiones seguras públicas | Crea una instancia nueva con conexiones públicas seguras y, luego, exporta e importa datos. |
| Conexiones híbridas | Conexiones seguras públicas | Crea una instancia nueva con conexiones públicas seguras y, luego, exporta e importa datos. |
¿Qué sigue?
- Comprende la configuración de red adecuada para Looker Core
- Crea una instancia de Looker (Google Cloud Core) de conexiones públicas seguras
- Usa Private Service Connect con Looker (Google Cloud Core)
- Crea una instancia de Private Service Connect de conexiones privadas de Looker (Google Cloud Core)
- Sigue un instructivo para realizar una conexión HTTPS saliente a GitHub desde un PSC.
- Crea una instancia de Looker (Google Cloud Core) con conexiones privadas (acceso privado a servicios)
- Soluciona problemas de redes de Looker (Google Cloud Core)