


כדי לחבר את Looker ל-Snowflake, פועלים לפי השלבים הבאים:
- יוצרים משתמש Looker ב-Snowflake ומקצים גישה.
- מגדירים חיבור למסד נתונים ב-Looker.
הצפנת התנועה ברשת
מומלץ להצפין את התנועה ברשת בין אפליקציית Looker למסד הנתונים. כדאי לשקול אחת מהאפשרויות שמתוארות בדף התיעוד הפעלת גישה מאובטחת למסד נתונים.
יצירת משתמש Looker ב-Snowflake
אנחנו ממליצים על הפקודות הבאות ליצירת משתמש Looker. חשוב להריץ כל שורה בנפרד, או לבחור באפשרות All Queries בחלונית החיבור של Snowflake כדי לוודא שכל השורות ירוצו (כברירת מחדל, Snowflake מריץ רק את השורות שנבחרו):
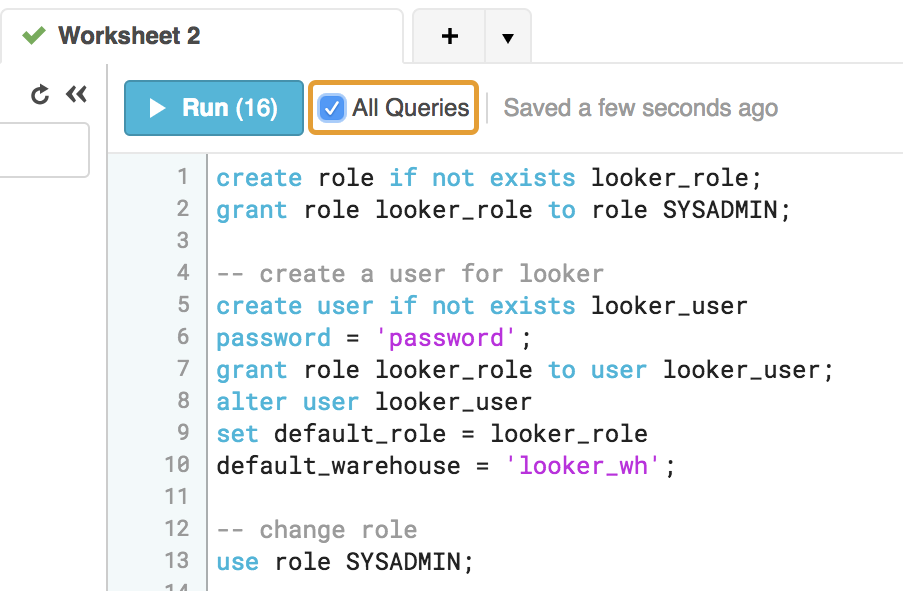
מומלץ להוסיף את מילת המפתח ON FUTURE לכל הצהרת GRANT כדי שלאובייקטים שנוצרו לאחרונה יהיו אותן הרשאות בלי שיהיה צורך בפעולה נוספת.
-- change role to ACCOUNTADMIN
use role ACCOUNTADMIN;

-- create role for looker
create role if not exists looker_role;
grant role looker_role to role SYSADMIN;
    -- Note that we are not making the looker_role a SYSADMIN,
    -- but rather granting users with the SYSADMIN role to modify the looker_role

-- create a user for looker
create user if not exists looker_user
password = <enter password here>;
grant role looker_role to user looker_user;
alter user looker_user
set default_role = looker_role
default_warehouse = looker_wh;

-- change role
use role SYSADMIN;

-- create a warehouse for looker (optional)
create warehouse if not exists looker_wh

-- set the size based on your dataset
warehouse_size = medium
warehouse_type = standard
auto_suspend = 1800
auto_resume = true
initially_suspended = true;
grant all privileges
on warehouse looker_wh
to role looker_role;

-- grant read only database access (repeat for all database/schemas)
grant usage on database <database> to role looker_role;
grant usage on schema <database>.<schema> to role looker_role;

-- rerun the following any time a table is added to the schema
grant select on all tables in schema <database>.<schema> to role looker_role;
-- or
grant select on future tables in schema <database>.<schema> to role looker_role;

-- create schema for looker to write back to
use database <database>;
create schema if not exists looker_scratch;
use role ACCOUNTADMIN;
grant ownership on schema looker_scratch to role SYSADMIN revoke current grants;
grant all on schema looker_scratch to role looker_role;
אם רוצים להפעיל ניתוחים בשירות עצמי בחיבור, צריך גם להקצות את ההרשאה CREATE STAGE לתפקיד ב-Looker:
GRANT CREATE STAGE ON SCHEMA looker_scratch TO ROLE looker_role;
יצירת החיבור של Looker למסד הנתונים
בקטע Admin ב-Looker, בוחרים באפשרות Connections ולוחצים על Add Connection.
ממלאים את פרטי החיבור. רוב ההגדרות משותפות לרוב הניבים של מסדי הנתונים. מידע נוסף זמין בדף התיעוד קישור Looker למסד הנתונים. התיאורים הבאים של ההגדרות כוללים הערות ספציפיות ל-Snowflake:
הגדרות מסד הנתונים – מארח: מזינים את שם המארח של Snowflake. הוא ייראה כך:
<account_name>.snowflakecomputing.com. כדי לוודא שאתם משתמשים בערך הנכון לפריסה שלכם, כדאי לעיין בדוגמאות לשמות של חשבונות Snowflake לפי אזור.Database Settings - Authentication Method: בוחרים אחת משיטות האימות הבאות:
רק לקוחות קיימים שצריכים זמן כדי לעבור לשיטת אימות רב-שלבי לפני המועד האחרון של Snowflake בנובמבר 2025 צריכים להשתמש ב-Database Account. מציינים את שם המשתמש ואת הסיסמה של חשבון המשתמש ב-Snowflake שישמש לחיבור ל-Looker.
לקוחות שרוצים להטמיע את אימות זוג המפתחות של Snowflake כדי להתחבר למסד הנתונים שלהם צריכים להשתמש בזוג מפתחות. בשדה Username, מציינים את חשבון המשתמש שישמש להתחברות ל-Snowflake. מעלים קובץ מפתח מוצפן או לא מוצפן בפורמט p8 בשדה קובץ זוג מפתחות. במסמכי התיעוד של Snowflake מוסבר איך ליצור קובץ מפתח פרטי. אם אתם מעלים קובץ p8 מוצפן, בצעו את הפעולות הבאות:
- מפעילים את המתג Key Pair is Encrypted (זוג המפתחות מוצפן).
- בשדה סיסמה לפענוח קובץ של זוג מפתחות, מציינים את הסיסמה לקובץ ה-p8.
לקוחות שלא צריכים טבלאות נגזרות מתמידות (PDT) ורוצים להגדיר OAuth לחיבור צריכים להשתמש ב-OAuth.
הגדרות אופציונליות – פרמטרים נוספים של JDBC: מוסיפים פרמטרים נוספים של JDBC ממנהל ההתקן של Snowflake JDBC. רשימת הפרמטרים הנתמכים מופיעה בקטע פרמטרים נתמכים של JDBC בדף הזה.
- מוסיפים את
warehouse=<YOUR WAREHOUSE NAME>. בנוסף, כברירת מחדל, Looker יגדיר את הפרמטרים הבאים של Snowflake בכל סשן:
TIMESTAMP_TYPE_MAPPING=TIMESTAMP_LTZJDBC_TREAT_DECIMAL_AS_INT=FALSETIMESTAMP_INPUT_FORMAT=AUTOAUTOCOMMIT=TRUE
אפשר לשנות כל אחד מהפרמטרים האלה על ידי הגדרת ערך חלופי בשדה Additional JDBC parameters, לדוגמה:
&AUTOCOMMIT=FALSE
- מוסיפים את
הגדרות אופציונליות – הפעלת טבלאות נגזרות קבועות (PDT): טבלאות נגזרות קבועות לא נתמכות בחיבורים ל-Snowflake שמשתמשים באימות OAuth. אם צריך טבלאות PDT, משתמשים באפשרות האימות זוג מפתחות.
הגדרות אופציונליות – הפעלת שינויים ידניים ב-PDT: שינויים ידניים ב-PDT נתמכים בחיבורים ל-Snowflake, כך שאפשר להזין פרמטרים נפרדים של JDBC שספציפיים לתהליכי PDT, כמו מארח, יציאה, מסד נתונים, שם משתמש, סיסמה, סכימה, פרמטרים נוספים וערכים לשדה PDT Override After Connect Statements. כדי להשתמש באימות באמצעות זוג מפתחות בשינויים של ה-PDT:
- מעלים קובץ זוג מפתחות מוצפן או לא מוצפן בפורמט p8 בשדה PDT Override Key Pair file. במסמכי התיעוד של Snowflake מוסבר איך ליצור קובץ מפתח פרטי.
- אם מעלים קובץ p8 מוצפן, מציינים את הסיסמה של קובץ ה-p8 בשדה PDT Override Password.
כדי לוודא שהחיבור הצליח, לוחצים על הכפתור בדיקת החיבור בקטע פרטי הסטטוס שבתחתית הדף הגדרות החיבור.
אם ב-Looker מוצגת ההודעה Can Connect, לוחצים על Connect כדי ליצור את החיבור.
החיבור למסד הנתונים יתווסף לרשימה בדף Admin Connections ב-Looker.
הקצאת מחסני נתונים ב-Snowflake על בסיס קבוצה או משתמש
אתם יכולים להשתמש במאפייני משתמשים ב-Looker כדי להקצות מחסני נתונים נפרדים ב-Snowflake למשתמשים או לקבוצות ספציפיים ב-Looker. האפשרות הזו שימושית, למשל, אם יש לכם משתמשים שזקוקים לרמות שונות של כוח מחשוב. אתם יכולים להקצות מחסן עם משאבי מחשוב גדולים יותר רק למשתמשים שזקוקים לו, ולהקצות מחסן עם פחות משאבים למשתמשים עם צרכים פחותים.
כדי להקצות מחסנים לפי קבוצה או לפי משתמש, פועלים לפי השלבים הבאים:
- מוסיפים את הקבוצות או את המשתמשים ב-Looker.
מגדירים ב-Looker מאפיין משתמש שבו יאוחסנו השמות של מחסני הנתונים ב-Snowflake. אפשר לתת למאפיין הזה כל שם, למשל
snowflake_wh.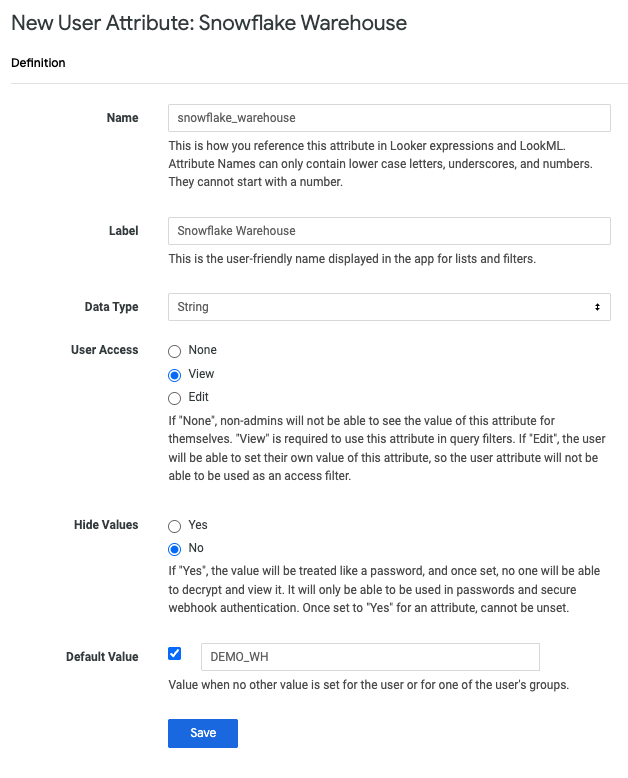
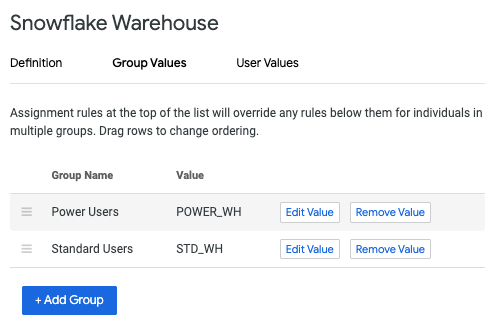
במאפיין המשתמש שהגדרתם, מקצים את ערכי השמות של המחסנים לקבוצות או למשתמשים שצריכים גישה שונה למחסנים.
בשדה Additional JDBC parameters בדף Connection Settings, מוסיפים את הפרמטר הבא ומחליפים את
snowflake_warehouseבשם של מאפיין המשתמש שהגדרתם:warehouse={{ _user_attributes['snowflake_warehouse'] }}כדי לבדוק את הגדרות החיבור הנפרדות, אתם יכולים להשתמש בפקודה sudo כמשתמש שהקציתם לו ערך של שם מחסן נתונים.
ניהול התכונה של השעיה אוטומטית ב-Snowflake
במחסני Snowflake יש תכונת השהיה אוטומטית שמופעלת כברירת מחדל. אחרי פרק זמן מסוים, המחסן יושעה באופן אוטומטי. אם המחסן מושעה, כל השאילתות יגרמו לשגיאה. השגיאה הזו לא מוצגת במרכזי הבקרה (בדרך כלל השגיאות האלה גורמות לכך שלא מוצגים נתונים), אבל היא מוצגת לכל משתמש שמבצע שאילתה בדף "ניתוח נתונים".
בדרך כלל משתמשים בשתי שיטות כדי לנהל את זה:
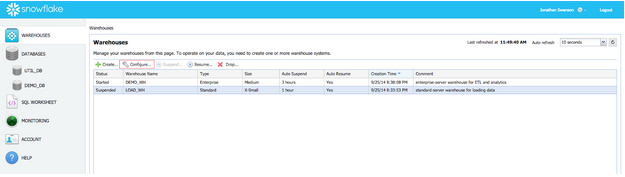
ל-Snowflake יש תכונת המשך אוטומטי שתמשיך את מחסן הנתונים כשתתבצע בו שאילתה. עם זאת, חידוש הפעילות של המחסן יכול להימשך עד חמש דקות, ולגרום לשאילתות להפסיק להגיב למשך חמש דקות לפני שהן מוחזרות. אי אפשר להגדיר המשך אוטומטי ב-Looker. מפעילים את התכונות האלה בכרטיסייה Warehouses בממשק המשתמש של Snowflake:
אם הפעלתם טבלאות נגזרות מתמידות (PDT), הגדרת ברירת המחדל של Looker היא לבדוק אם צריך ליצור מחדש את הטבלה הנגזרת כל 5 דקות. הבדיקה הזו תשאיר את מחסני הנתונים ב-Snowflake פעילים. עם זאת, יכול להיות שתרצו להשעות את המחסנים ב-Snowflake מחוץ לשעות העבודה כדי להוזיל את העלויות. כדי לעשות את זה, אפשר לשנות את לוח הזמנים ליצירה מחדש של ה-PDT, כמו שמתואר במסמכי התיעוד של לוח הזמנים לתחזוקה.
תמיכה ב-PDT
אין תמיכה בטבלאות PDT בחיבורים ל-Snowflake שמשתמשים ב-OAuth.
כדי לתמוך בטבלאות נגזרות מתמידות (PDT), צריך ליצור חשבון משתמש ב-Snowflake ל-PDT עם גישת כתיבה למסד הנתונים ולסכימה הזמנית שבה Looker ישתמש כדי ליצור PDT. בדף Connections Settings ב-Looker, בכרטיסייה Optional Settings בקטע Persistent Derived Table (PDT) Settings, מפעילים את המתג Enable PDTs. לאחר מכן, בשדה Temp database, מזינים את שם הסכימה הזמנית שבה Looker ישתמש כדי ליצור טבלאות PDT.
בחיבורים ל-Snowflake, Looker מגדיר את הערך של הפרמטר AUTOCOMMIT של Snowflake ל-TRUE, שהוא ערך ברירת המחדל של Snowflake. ההרשאה AUTOCOMMIT נדרשת לפקודות SQL ש-Looker מריץ כדי לתחזק את מערכת הרישום של ה-PDT.
הגדרת OAuth לחיבורים ל-Snowflake
Looker תומך ב-OAuth לחיבורים של Snowflake, כלומר כל משתמש ב-Looker מאמת את מסד הנתונים באמצעות חשבון המשתמש שלו ב-OAuth.
באמצעות OAuth, מנהלי מסדי נתונים יכולים לבצע את המשימות הבאות:
- לבדוק אילו משתמשי Looker מריצים שאילתות במסד הנתונים
- אכיפת בקרות גישה שמבוססות על תפקידים באמצעות הרשאות ברמת מסד הנתונים
- להשתמש באסימוני OAuth לכל התהליכים והפעולות שניגשים למסד הנתונים, במקום להטמיע מזהים וסיסמאות של מסד הנתונים בכמה מקומות
- ביטול ההרשאה של משתמש מסוים ישירות דרך מסד הנתונים
בחיבורים ל-Snowflake שמשתמשים ב-OAuth, המשתמשים צריכים להיכנס שוב מדי פעם כשתוקף אסימוני ה-OAuth שלהם פג. הגיל המקסימלי של אסימוני OAuth ב-Snowflake מוגדר ב-Snowflake עצמה.
שימו לב לנקודות הבאות לגבי חיבורי OAuth ברמת מסד הנתונים:
- טבלאות נגזרות מתמידות (PDT) לא נתמכות בחיבורי Snowflake עם OAuth.
- אם פג התוקף של אסימון ה-OAuth של משתמש, כל לוחות הזמנים או ההתראות של Looker שבבעלותו יושפעו. כדי למנוע את זה, Looker תשלח התראה באימייל לבעלים של כל תזמון וכל התראה 14 ימים, 7 ימים ויום אחד לפני שתוקף האסימון יפוג. המשתמש יכול לעבור לדף המשתמש שלו ב-Looker כדי לאשר מחדש את Looker למסד הנתונים, וכך למנוע הפרעות בלוחות הזמנים ובהתראות שלו. פרטים נוספים זמינים בדף התיעוד התאמה אישית של הגדרות חשבון המשתמש.
- מכיוון שחיבורים למסדי נתונים שמשתמשים ב-OAuth הם "לכל משתמש", גם כללי המדיניות של השמירה במטמון הם לכל משתמש ולא רק לכל שאילתה. המשמעות היא ש-Looker ישתמש בתוצאות שנשמרו במטמון רק אם אותו משתמש הריץ את אותה שאילתה בתוך תקופת השמירה במטמון. למידע נוסף על שמירה במטמון, קראו את דף התיעוד בנושא שאילתות לשמירה במטמון.
- כשמשתמשים ב-OAuth, אי אפשר לעבור לתפקידים אחרים בחשבון המשתמש ב-Snowflake. כפי שמתואר במסמכי התיעוד של Snowflake, מערכת Snowflake משתמשת בתפקיד ברירת המחדל של חשבון המשתמש ב-Snowflake, אלא אם תפקיד ברירת המחדל הוא ACCOUNTADMIN או SECURITYADMIN. התפקידים האלה חסומים ל-OAuth, ולכן Snowflake ישתמש בתפקיד PUBLIC. מידע נוסף זמין במסמכי התיעוד של Snowflake.
- כשאדמין ב-Looker משתמש בפקודת sudo כמשתמש אחר, האדמין משתמש בטוקן הגישה של OAuth של אותו משתמש. כשמשתמשים מאשרים חיבור OAuth ב-Looker, מופיעה תיבת הדו-שיח Authorize OAuth Connection (אישור חיבור OAuth) שמודיעה להם שמשתמשים עם הרשאות ב-Looker, כמו אדמינים או מפתחים, עשויים לראות את הנתונים שלהם. אם פג התוקף של טוקן הגישה של המשתמש, האדמין לא יכול ליצור טוקן חדש בשם המשתמש שקיבל הרשאות sudo. במאמר העזרה בנושא משתמשים מוסבר איך להשתמש בפקודה
sudo.
הגדרת מסד נתונים של Snowflake ל-OAuth עם Looker
כדי ליצור חיבור של Snowflake ל-Looker באמצעות OAuth, צריך להגדיר את השילוב של OAuth ב-Snowflake. לשם כך, נדרש חשבון משתמש ב-Snowflake עם הרשאת ACCOUNTADMIN.
מריצים את הפקודה הבאה ב-Snowflake, כאשר
<looker_hostname>הוא שם המארח של המכונה של Looker:CREATE SECURITY INTEGRATION LOOKER TYPE = OAUTH ENABLED = TRUE OAUTH_CLIENT = LOOKER OAUTH_REDIRECT_URI = 'https://<looker_hostname>/external_oauth/redirect';כדי לקבל את מזהה הלקוח ואת סוד הלקוח ב-OAuth, מריצים את הפקודה הבאה:
SELECT SYSTEM$SHOW_OAUTH_CLIENT_SECRETS('LOOKER');התגובה תכלול את הערכים
OAUTH_CLIENT_IDו-OAUTH_CLIENT_SECRET, שתצטרכו בהמשך התהליך.ב-Looker, יוצרים חיבור חדש למחסן הנתונים ב-Snowflake, כמו שמתואר בקטע יצירת החיבור של Looker למסד הנתונים בדף הזה. כשיוצרים את החיבור החדש, בוחרים באפשרות OAuth בשדה Authentication. כשבוחרים באפשרות OAuth, מוצגים ב-Looker השדות מזהה לקוח OAuth ו-סוד לקוח OAuth.
מדביקים את הערכים של
OAUTH_CLIENT_IDו-OAUTH_CLIENT_SECRETשקיבלתם ממסד הנתונים בשלב מוקדם יותר בתהליך הזה.משלימים את שאר השלבים של התהליך לקישור Looker למסד הנתונים.
בדיקת החיבור ל-OAuth
אחרי שמגדירים את החיבור של Looker למסד הנתונים, אפשר לבדוק את החיבור עצמו באחת מהדרכים הבאות:
- לוחצים על הכפתור Test בתחתית הדף Connections Settings, כמו שמתואר בדף התיעוד Connecting Looker to your database.
- לוחצים על הכפתור בדיקה לצד החיבור בדף הניהול חיבורים, כמו שמתואר בדף התיעוד חיבורים.
בנוסף, אתם יכולים לבדוק את החיבור ולפרוס אותו במודל. כך עושים את זה:
- ב-Looker, נכנסים ל-מצב פיתוח.
- עוברים לקובצי הפרויקט של פרויקט Looker שמשתמש בחיבור ל-Snowflake.
- פותחים קובץ מודל ומחליפים את הערך
connectionשל המודל בשם של החיבור החדש ל-Snowflake, ואז שומרים את קובץ המודל. - פותחים את אחד מהניתוחים או מלוחות הבקרה של המודל ומריצים שאילתה. כשמנסים להריץ שאילתה, Looker מבקש להיכנס ל-Snowflake.
- פועלים לפי ההנחיות לכניסה ל-Snowflake ומזינים את פרטי הכניסה ל-Snowflake.
אחרי שתיכנסו לחשבון ב-Snowflake, המערכת של Looker תחזיר אתכם לשאילתה. אם השאילתה פועלת כמו שצריך, אפשר להחיל את ערך החיבור החדש ולפרוס את השינויים בסביבת הייצור.
כניסה ל-Snowflake כדי להריץ שאילתות
אחרי שמגדירים את החיבור ל-Snowflake באמצעות OAuth, המשתמשים מתבקשים להיכנס לחשבון ב-Snowflake לפני שהם מריצים שאילתות. הנתונים האלה כוללים שאילתות מ-Explores, ממרכזי בקרה, מ-Looks ומ-SQL Runner.
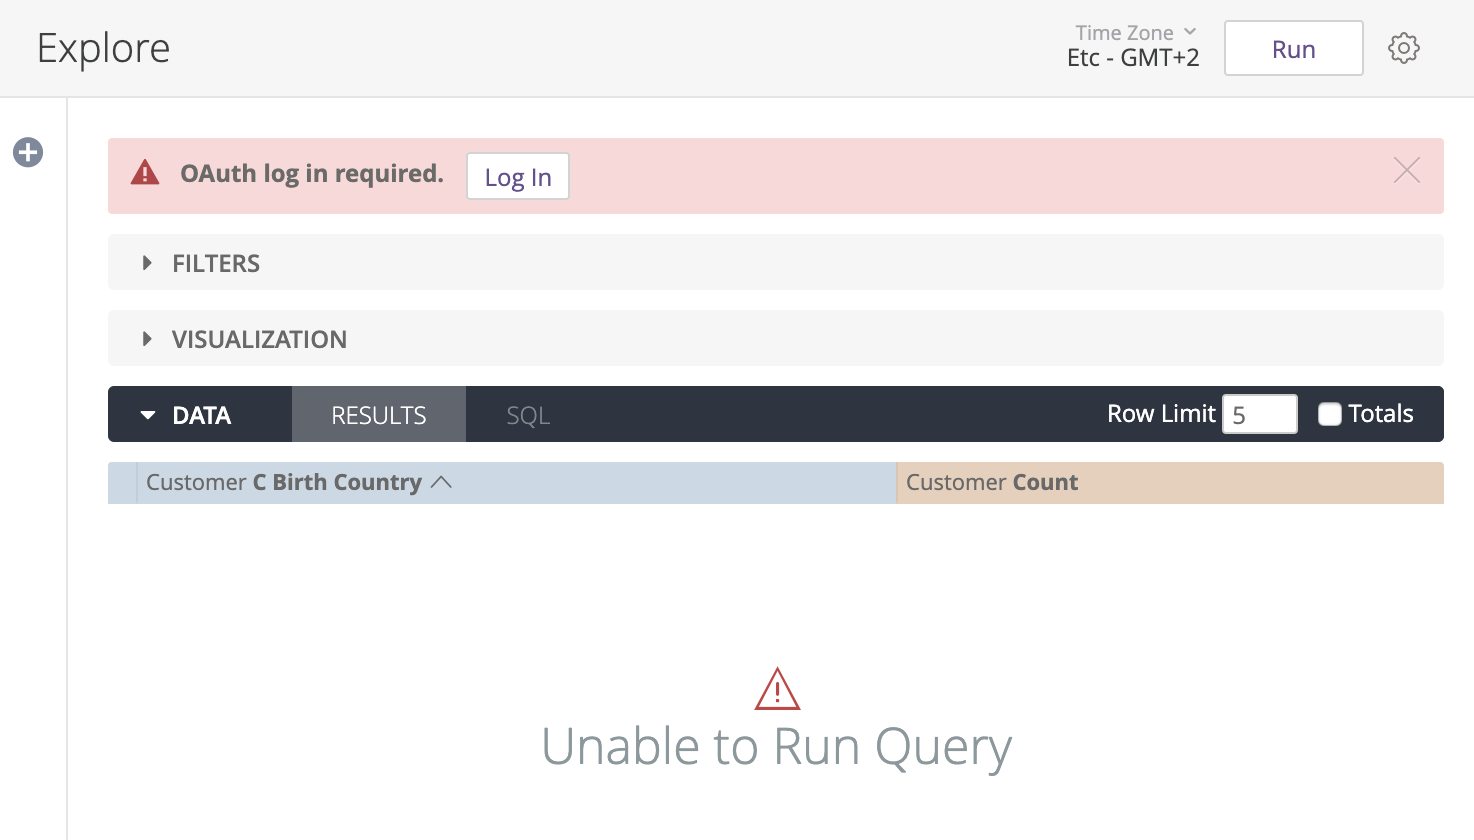
המשתמשים יכולים גם להיכנס ל-Snowflake מהקטע פרטי כניסה לחיבור OAuth בדף חשבון.
כדי להיכנס לחשבון Snowflake באמצעות Looker:
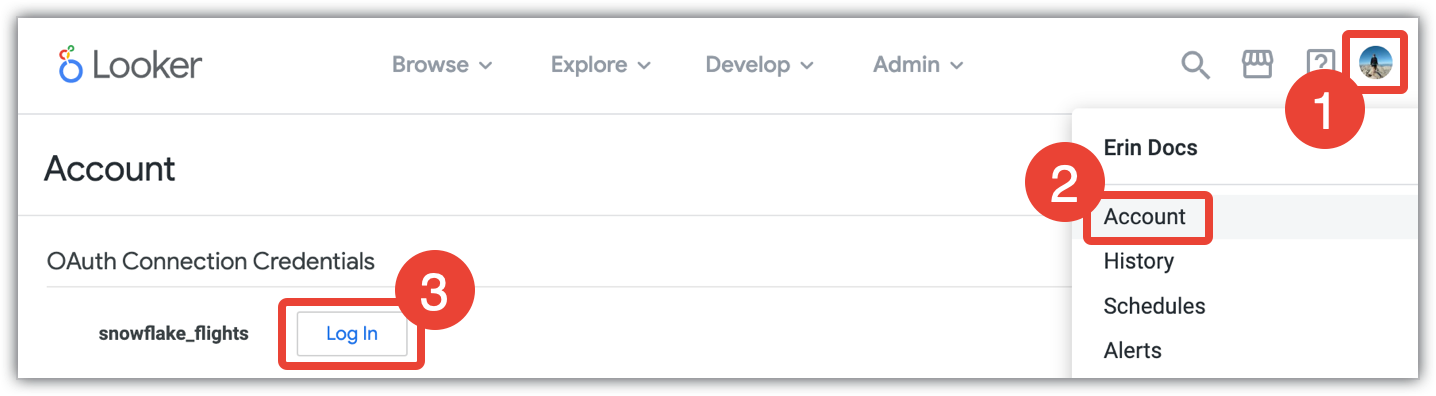
- לוחצים על תפריט המשתמש ב-Looker.
- לוחצים על חשבון.
- בדף Account, עוברים לקטע OAuth Connection Credentials ולוחצים על הכפתור Log In של מסד הנתונים המתאים ב-Snowflake.
כשלוחצים על Log In, מופיעה תיבת הדו-שיח Authorize OAuth Connection ב-Looker. בתיבה הזו מוסבר שאישור החיבור מאפשר למכונה של Looker לגשת לנתונים בשמכם, ושמשתמשים עם הרשאות ב-Looker, כמו אדמינים או מפתחים, יכולים לראות את הנתונים שלכם. לוחצים על Authorize (אישור) כדי להמשיך לתיבת הדו-שיח של ההתחברות ל-Snowflake. (Looker שומר את ההסכמה הזו באחסון המקומי של הדפדפן. אם תמחקו את האחסון המקומי, תיבת הדו-שיח תופיע שוב בפעם הבאה שתתחילו תהליך הרשאה של OAuth). מזינים את פרטי הכניסה ל-Snowflake, לוחצים על Log In (כניסה) ואז על Allow (אישור) כדי לתת ל-Looker גישה לחשבון Snowflake.
אחרי שאתם נכנסים ל-Snowflake דרך Looker, אתם יכולים לצאת או לאשר מחדש את פרטי הכניסה שלכם בכל שלב דרך הדף Account, כמו שמתואר בדף התיעוד Personalizing your user account.
הערות הקשר לחיבורים של Snowflake
ברוב הדיאלקטים של מסדי הנתונים, Looker מוסיף הערות הקשר של SQL לתחילת כל שאילתת SQL יוצאת. בחיבורים ל-Snowflake, Looker מוסיפה הערות הקשר בסוף כל שאילתת SQL ולא בתחילתה, כי Snowflake מסירה הערות בתחילת השאילתה.
למידע נוסף על הערות הקשר והשדות שהן כוללות, קראו את המאמר הערות הקשר לשאילתות SQL.
פרמטרים נתמכים של JDBC
ב-Snowflake, Looker תומך בפרמטרים הבאים של JDBC בשדה Additional JDBC parameters של החיבור. מידע על הפרמטרים האלה מופיע במסמכי התיעוד של מסד הנתונים.
accountallowUnderscoresInHostapplicationauthenticatorAUTOCOMMITCLEAR_BATCH_ONLY_AFTER_SUCCESSFUL_EXECUTIONCLIENT_SESSION_KEEP_ALIVEdbdisableGcsDefaultCredentialsdisableOCSPChecksdisableSamlURLCheckdisableSocksProxyENABLE_WILDCARDS_IN_SHOW_METADATA_COMMANDSenablePatternSearchHTTP_CLIENT_CONNECTION_TIMEOUTHTTP_CLIENT_SOCKET_TIMEOUTIMPLICIT_SERVER_SIDE_QUERY_TIMEOUTinsecureModeJDBC_DEFAULT_FORMAT_DATE_WITH_TIMEZONEJDBC_GET_DATE_USE_NULL_TIMEZONEjdbc_use_session_timezoneJDBC_TREAT_DECIMAL_AS_INTloginTimeoutMAX_TLS_VERSIONmaxHttpRetriesMIN_TLS_VERSIONMULTI_STATEMENT_COUNTnetworkTimeout-
nonProxyHosts: במכונות ציבוריות של Looker, הערך של הפרמטרnonProxyHostsחייב להיות כתובת ה-IP הציבורית של המכונה. -
oauthAuthorizationUrl: במכונות ציבוריות של Looker, הערך של הפרמטרoauthAuthorizationUrlחייב להיות כתובת ה-IP הציבורית של המכונה. oauthClientIdoauthClientSecretoauthScope-
oauthTokenRequestUrl: במכונות ציבוריות של Looker, הערך של הפרמטרoauthTokenRequestUrlחייב להיות כתובת ה-IP הציבורית של המכונה. ocspFailOpenOWNER_ONLY_STAGE_FILE_PERMISSIONS_ENABLEDpasscodepasscodeInPasswordpasswordprivate_keyprivate_key_base64private_key_pwdprivatekey-
proxyHost: במכונות ציבוריות של Looker, הערך של הפרמטרproxyHostחייב להיות כתובת ה-IP הציבורית של המכונה. proxyPasswordproxyPortproxyProtocolproxyUserQUERY_TAGqueryTimeoutQUOTED_IDENTIFIERS_IGNORE_CASEROLEschemaSTATEMENT_QUEUED_TIMEOUT_IN_SECONDSSTATEMENT_TIMEOUT_IN_SECONDSstringsQuotedForColumnDefTIMESTAMP_INPUT_FORMATTIMESTAMP_TYPE_MAPPINGTIMEZONEtokentracinguseProxyuserwarehouseWEEK_OF_YEAR_POLICYWEEK_STARTworkloadIdentityProvider
תמיכה בתכונות
כדי ש-Looker יתמוך בתכונות מסוימות, גם הניב של מסד הנתונים צריך לתמוך בהן.
החל מגרסה 26.20 של Looker, Snowflake תומך בתכונות הבאות:
| תכונה | יש תמיכה? |
|---|---|
| Looker (Google Cloud core) | |
| צבירה סימטרית | |
| טבלאות נגזרות | |
| טבלאות נגזרות מתמידות של SQL | |
| טבלאות נגזרות מתמידות מבוססות LookML | |
| תצוגות יציבות | |
| סגירת שאילתות | |
| טבלאות ציר שמבוססות על SQL | |
| אזורי זמן | |
| SSL | |
| סיכומי ביניים | |
| פרמטרים נוספים של JDBC | |
| תלוי אותיות רישיות (case-sensitive) | |
| סוג מיקום | |
| סוג הרשימה | |
| מאון | |
| מאון ייחודי | |
| הצגת תהליכים ב-SQL Runner | |
| SQL Runner Describe Table | |
| הצגת אינדקסים ב-SQL Runner | |
| SQL Runner Select 10 | |
| מספר השאילתות ב-SQL Runner | |
| הסבר על קוד SQL | |
| פרטי כניסה של OAuth 2.0 | |
| הערות להוספת הקשר | |
| מאגר חיבורים (connection pooling) | |
| שרטוטי HLL | |
| מודעות מצטברת | |
| טבלאות PDT מצטברות | |
| אלפיות השנייה | |
| מיקרו-שניות | |
| תצוגות מהותיות | |
| מדדים להשוואה בין תקופות שונות | |
| ספירה משוערת של ערכים ייחודיים | |
| מודלים של ניתוח נתונים במסד הנתונים | |
| יומנים בהתאמה אישית |
השלבים הבאים
אחרי שמקשרים את מסד הנתונים ל-Looker, מגדירים את אפשרויות הכניסה של המשתמשים.