


Google Distributed Cloud adalah solusi software dan hardware yang terkelola sepenuhnya yang memperluas infrastruktur dan layananGoogle Cloud ke pusat data Anda. Google Distributed Cloud tersedia dalam konfigurasi terhubung dan air gap yang berjalan di hardware yang disediakan Google. Google Distributed Cloud juga tersedia sebagai produk khusus software yang berjalan di hardware Anda sendiri. Software Google Distributed Cloud dapat diinstal di VMware atau bare metal. Panduan ini ditujukan untuk software Google Distributed Cloud yang berjalan langsung di mesin bare metal Anda.
Software Google Distributed Cloud didasarkan pada Google Kubernetes Engine (GKE), dengan paket Kubernetes-nya sendiri yang memperluas GKE untuk digunakan di lingkungan lokal. Dengan Google Distributed Cloud, Anda dapat membuat, mengelola, dan mengupgrade cluster GKE di infrastruktur lokal Anda sendiri sambil menggunakan fiturGoogle Cloud , serta men-deploy dan mengoperasikan aplikasi dalam container di cluster Anda dalam skala besar menggunakan infrastruktur Google.
Mengapa menggunakan Distributed Cloud khusus software untuk bare metal?
Menjalankan software Distributed Cloud khusus untuk bare metal memanfaatkan infrastruktur perusahaan yang ada dan membantu Anda memodernisasi aplikasi di sepanjang siklus prosesnya.
Bring your own node
Dengan penginstalan khusus software di bare metal Google Distributed Cloud, Anda men-deploy aplikasi langsung di infrastruktur hardware Anda sendiri, yang memberikan performa dan fleksibilitas terbaik. Anda memiliki kontrol langsung atas skala, keamanan, dan latensi jaringan aplikasi. Anda juga mendapatkan manfaat aplikasi dalam container melalui komponen GKE.
Peningkatan performa dan penurunan biaya
Google Distributed Cloud mengelola deployment dan kondisi aplikasi di seluruh pusat data perusahaan yang ada untuk operasi yang lebih efisien. Selain itu, Anda dapat menjalankan container di edge jaringan, sehingga aplikasi analisis dapat berjalan dengan performa penuh.
Menggunakan software Distributed Cloud hanya untuk bare metal, bukan virtual machine, memberi Anda kemampuan untuk mengelola container aplikasi di berbagai jenis hardware yang dioptimalkan performanya, seperti GPU dan SSD. Menjalankan software Distributed Cloud khusus untuk bare metal juga memungkinkan akses aplikasi langsung ke hardware.
Keamanan yang kompatibel
Karena Anda mengontrol lingkungan node, Anda dapat mengoptimalkan jaringan, hardware, dan aplikasi untuk memenuhi persyaratan spesifik Anda. Hasilnya, Anda dapat langsung mengontrol keamanan sistem, tanpa harus mengkhawatirkan kompatibilitas dengan virtual machine dan sistem operasi.
Deployment aplikasi yang dipantau
Google Distributed Cloud menyediakan pemantauan lanjutan terhadap kondisi dan performa lingkungan Anda. Kemampuan pemantauan ini membantu Anda menyesuaikan skala aplikasi sekaligus menjaga keandalan meskipun terjadi fluktuasi dalam workload dan traffic jaringan.
Anda mengelola pemantauan, logging, dan analisis cluster serta workload melalui Connect Agent.
Latensi dan fleksibilitas jaringan
Karena Anda mengelola persyaratan jaringan, jaringan Anda dapat dioptimalkan untuk latensi rendah. Pengoptimalan jaringan ini dapat menjadi sangat penting untuk performa dalam analisis komersial atau keuangan serta aplikasi edge jaringan atau perusahaan lainnya.
Sangat tersedia
Google Distributed Cloud menyertakan dukungan untuk beberapa node bidang kontrol dalam cluster. Jika node bidang kontrol tidak aktif, Anda masih dapat mengelola lingkungan Anda.
Desain dan kontrol yang aman
Keamanan infrastruktur Anda dapat disesuaikan untuk kebutuhan Anda sendiri, dengan koneksi minimal ke resource luar. Yang terpenting, tidak ada kompleksitas VM tambahan saat men-deploy sistem keamanan, dan Anda mempertahankan kontrol OS sepenuhnya saat berinteraksi dengan sistem keamanan yang ada.
Google Distributed Cloud berfungsi dengan koneksi aman yang ringan ke Google API. Anda dapat mengelola cluster dan aplikasi dari lokasi terpusat dengan Connect dan Cloud Monitoring. Sentralisasi ini juga membantu menjaga deployment Anda berjalan lancar, dan memungkinkan Dukungan Google Cloud memecahkan masalah dengan lebih efektif.
Pemeriksaan awal saat penginstalan
Dengan Google Distributed Cloud, cluster Anda berjalan di sistem Linux open source dan perusahaan, serta di infrastruktur hardware minimal, yang menciptakan fleksibilitas di lingkungan Anda. Alat ini juga mencakup berbagai pemeriksaan preflight untuk membantu memastikan konfigurasi dan penginstalan berhasil.
Deployment aplikasi dan load balancing
Google Distributed Cloud menyertakan mekanisme load balancing Lapisan 4 dan Lapisan 7 saat pembuatan cluster.
Keandalan etcd yang ditingkatkan
Untuk memantau ukuran dan mendefragmentasi database etcd, bidang kontrol Google Distributed Cloud
menyertakan Pod etcddefrag. Pod etcddefrag mengklaim kembali penyimpanan dari database etcd yang besar dan memulihkan etcd saat kapasitas disk terlampaui.
Cara kerjanya
Google Distributed Cloud memperluas Google Kubernetes Engine (GKE) untuk memungkinkan Anda membuat cluster di server Linux Anda sendiri di infrastruktur lokal Anda sendiri. Anda mengelola cluster lokal ini di Google Cloud bersama dengan cluster GKE reguler dan cluster di lingkungan lain sebagai bagian dari fleet.
Cluster GKE berjalan di Google Cloud tempat bidang kontrol Kubernetes dan infrastruktur jaringan dikelola oleh Google Cloud. Karena cluster yang dibuat dengan Google Distributed Cloud berjalan di pusat data Anda, kami menyediakan beberapa software administrasi dan bidang kontrol selain software GKE. Software yang berjalan di pusat data Anda didownload sebagai bagian dari proses penginstalan dan upgrade.
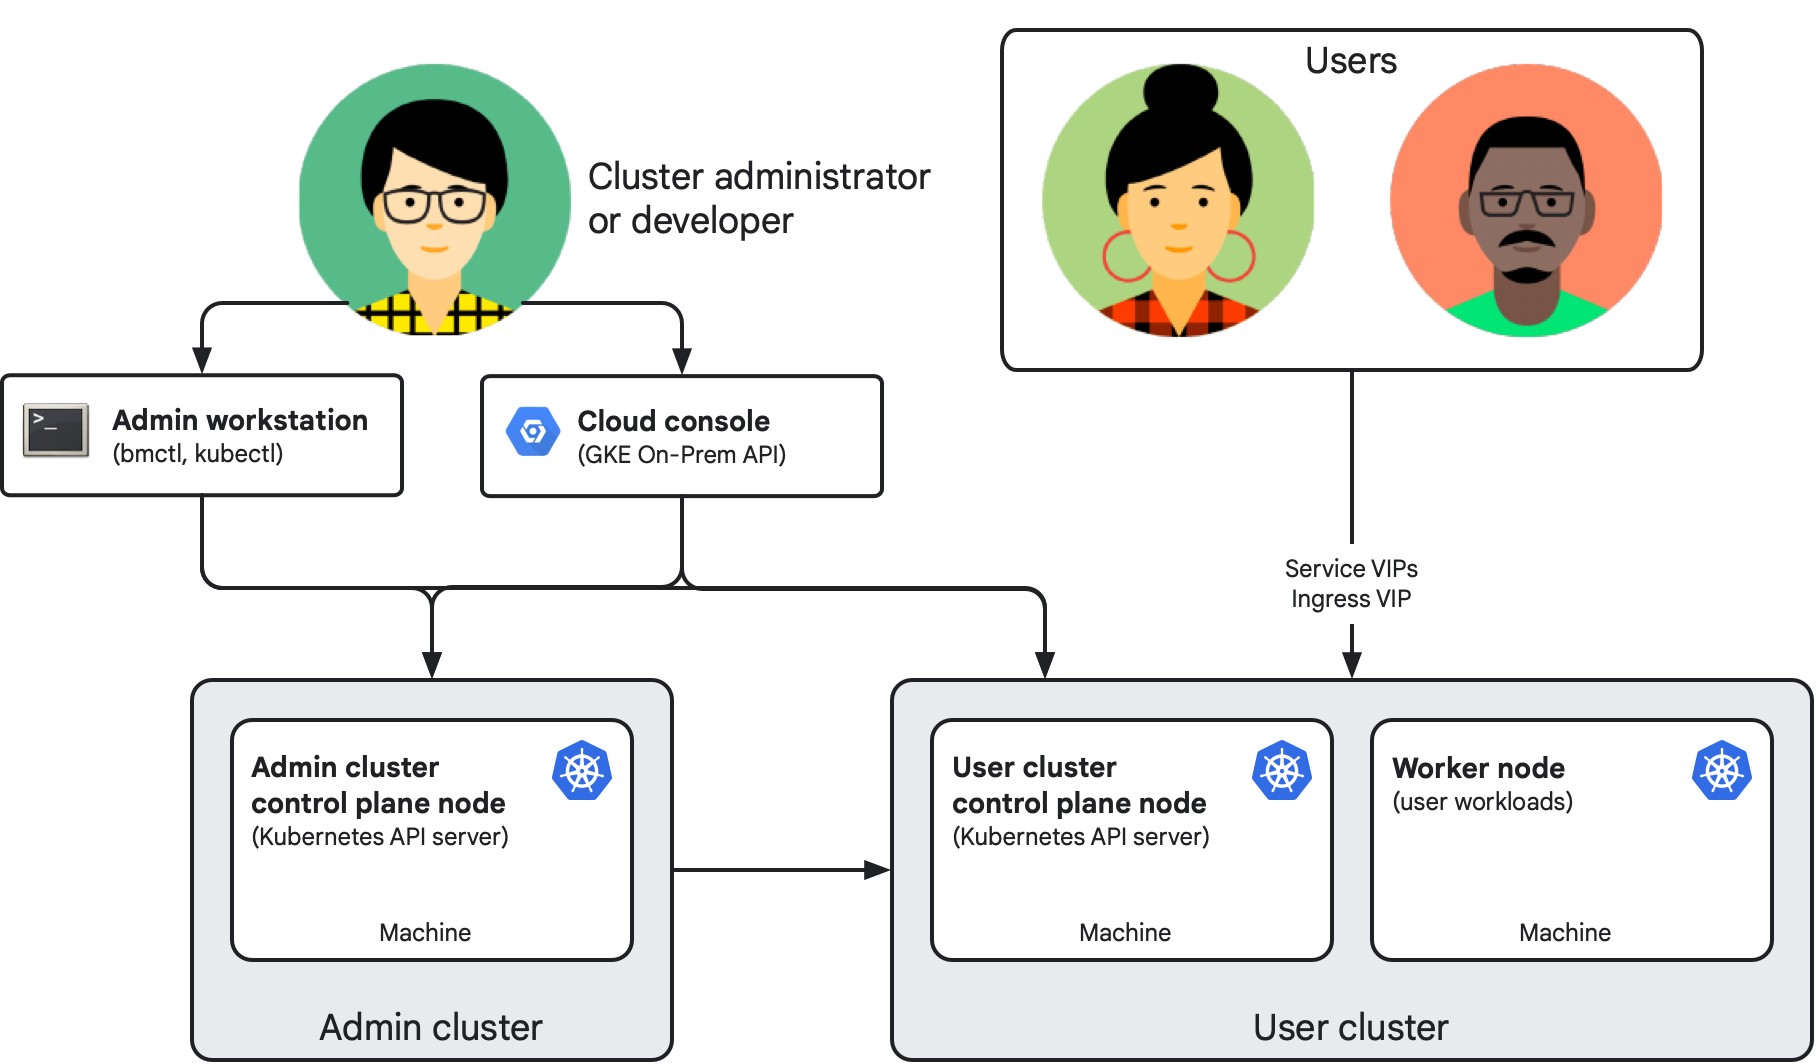
Diagram berikut menunjukkan hasil yang disederhanakan dari penginstalan yang telah selesai:
Komponen penting
Komponen berikut membentuk penginstalan khusus software di bare metal Google Distributed Cloud:
Cluster admin terdiri dari satu atau beberapa node bidang kontrol. Setiap node adalah mesin fisik yang menjalankan sistem operasi Linux yang didukung. Deployment standar terdiri dari cluster admin yang mengelola siklus proses satu atau beberapa cluster pengguna melalui Kubernetes Resource Management (KRM). Setiap mesin node dalam penginstalan memiliki alamat IP-nya sendiri.
Cluster pengguna adalah tempat workload yang mengimplementasikan aplikasi Anda berjalan, seperti di GKE di Google Cloud. Setiap cluster pengguna terdiri dari setidaknya satu node bidang kontrol dan satu worker node.
Workstation admin adalah mesin terpisah (biasanya) yang mencakup alat dan artefak cluster, seperti file konfigurasi. Pembuat dan developer cluster menggunakan alat dan artefak ini untuk mengelola cluster lokal mereka, dengan izin yang sesuai:
Menjalankan
bmctldari workstation admin memungkinkan Anda membuat dan mengupdate cluster serta melakukan beberapa tugas administratif lainnya.Menjalankan
kubectldari workstation admin memungkinkan Anda berinteraksi dengan cluster admin dan pengguna, termasuk men-deploy dan mengelola workload.
GKE On-Prem API adalah API yang dihosting Google Clouduntuk pengelolaan siklus proses cluster. Anda menggunakan klien API (konsolGoogle Cloud , Google Cloud CLI, dan Terraform) untuk membuat dan mengelola siklus proses cluster lokal sebagai alternatif untuk login ke workstation admin guna mengelola cluster dengan
bmctlCLI.Konsol ini juga menyediakan antarmuka web untuk projectGoogle Cloud Anda, termasuk cluster lokal. Konsol menampilkan metrik utama tentang cluster Anda untuk membantu Anda memantau kondisi cluster.
Administrator dan developer cluster menggunakan
kubectluntuk mengakses bidang kontrol cluster melalui alamat IP virtual (VIP) yang ditentukan sebagai bagian dari konfigurasi cluster. Pengguna dan developer aplikasi menggunakan VIP Service dan Ingress untuk mengakses dan mengekspos workload.
Menghubungkan ke fleet
Semua cluster pengguna (dan secara opsional cluster admin) adalah anggota fleet: grup logis cluster Kubernetes. Fleet memungkinkan organisasi Anda meningkatkan pengelolaan dari tiap-tiap cluster ke seluruh grup cluster, dan dapat membantu tim Anda mengadopsi praktik terbaik yang serupa dengan yang digunakan di Google. Anda dapat melihat dan mengelola cluster fleet bersama-sama di konsol Google Cloud , dan menggunakan fitur GKE yang mendukung fleet untuk membantu Anda mengelola, mengatur, dan mengoperasikan workload dalam skala besar. Anda dapat melihat daftar lengkap fitur fleet yang tersedia untuk lingkungan lokal.
Setiap koneksi cluster fleet ke Google Cloud dikelola oleh Connect Agent, yang di-deploy sebagai bagian dari proses penginstalan Google Distributed Cloud. Anda dapat mempelajari lebih lanjut cara kerja agen ini di Ringkasan Connect Agent.
Keanggotaan fleet juga digunakan untuk mengelola harga Google Distributed Cloud di bare metal, seperti yang dijelaskan di bagian berikutnya.
Harga
Cluster lokal yang dibuat menggunakan Google Distributed Cloud ditagih per vCPU. Anda dapat mengaktifkan penagihan dengan mengaktifkan Anthos API di project Google Cloud.
Untuk mengetahui informasi harga selengkapnya, termasuk cara menghubungi bagian penjualan, lihat harga Google Kubernetes Engine.
Versi
Untuk mempelajari versi Google Distributed Cloud, lihat Kebijakan Dukungan Versi.
Dokumentasi ini membahas semua versi Google Distributed Cloud yang didukung. Jika relevan, kami juga menyimpan informasi terbatas untuk versi lama yang tidak didukung dalam dokumentasi ini. Perbedaan persyaratan dan perilaku khusus versi dicatat dalam dokumentasi. Demikian pula, saat fitur baru tersedia, versi yang didukung untuk fitur tersebut akan didokumentasikan.
Untuk mengetahui daftar versi minor yang didukung dan patch yang tersedia, lihat Pembuatan versi.
Mulai rilis 1.29, kami tidak lagi membuat direktori bernomor untuk dokumentasi rilis minor sebelumnya. Anda dapat menemukan dokumentasi yang diarsipkan untuk versi 1.16 dan yang lebih lama dengan menambahkan nomor versi minor di URL berikut:
https://cloud.google.com/anthos/clusters/docs/bare-metal/VERSION/
Ganti VERSION dengan versi minor dari 1.6 hingga 1.16 dan salin URL ke kolom URL di browser Anda.
Menginstal Distributed Cloud khusus software untuk bare metal
Karena cluster yang dibuat menggunakan Google Distributed Cloud berjalan di infrastruktur Anda sendiri, cluster tersebut sangat dapat dikonfigurasi. Setelah memilih model deployment yang memenuhi kebutuhan organisasi dan kasus penggunaan tertentu, Anda dapat memilih dari berbagai mode load balancing, opsi alamat IP, fitur keamanan, opsi konektivitas, dan lainnya yang didukung. Menyiapkan cluster melibatkan pengambilan keputusan sebelum dan selama penginstalan. Kumpulan dokumentasi ini mencakup panduan untuk membantu tim Anda memutuskan fitur dan opsi yang tepat untuk Anda. Untuk memastikan penginstalan Anda memenuhi kebutuhan organisasi, konsultasikan dengan tim jaringan dan aplikasi Anda.
Tempat data Anda disimpan
Saat Anda menjalankan software Distributed Cloud khusus untuk bare metal, cluster, aplikasi, dan data bisnis Anda tetap berada di pusat data Anda. Secara default, Google Distributed Cloud mengirimkan Google Cloud informasi tentang cluster Anda, seperti setelan, kondisi, dan penggunaannya, tetapi tidak mengirimkan data aplikasi Anda.
Data yang tetap berada di pusat data Anda
Data berikut tetap berada di pusat data Anda:
- Container, Pod, PersistentVolume, backend penyimpanan lokal, dan data yang diproses aplikasi Anda.
- Bidang kontrol (
kube-apiserver,kube-scheduler, dankube-controller-manager) serta databaseetcd, yang menyimpan semua objek Kubernetes Anda. - Kunci pribadi untuk certificate authority (CA),
termasuk CA cluster, CA
etcd, dan CA front-proxy. Namespace cluster pengguna cluster admin menyimpan CA cluster pengguna. - Rahasia aplikasi, token OAuth, kunci pribadi SSH, kredensial container registry, dan file kunci akun layanan disimpan di
etcdatau di workstation administrator Anda. Data tersebut tidak dikirim ke GKE On-Prem API, dan snapshot diagnostik default tidak menyertakan kredensial cluster. - File konfigurasi cluster Anda disimpan di workstation admin. Jika cluster terdaftar di GKE On-Prem API, beberapa setelan akan dikirim. Lihat Data yang dikirim ke Google Cloud untuk mengetahui informasi selengkapnya.
- Log audit ditulis ke disk hanya jika Anda menonaktifkan Cloud Audit Logs di node bidang kontrol.
- Jika Anda menyiapkan akun layanan untuk upload snapshot diagnostik, file akan diupload ke Cloud Storage. Anda dapat memilih apakah akan membagikan snapshot kepada Cloud Customer Care atau tidak.
Data yang dikirim ke Google Cloud
Tabel berikut menunjukkan apa yang dikirim, cara penggunaan dan penyimpanannya, serta apakah Anda dapat menonaktifkannya:
| Data | Yang dikirim | Penggunaan dan penyimpanan | Default |
|---|---|---|---|
| Koneksi dan pendaftaran fleet ( gkehub.googleapis.com,
gkeconnect.googleapis.com) |
|
Mengelola cluster dari konsolGoogle Cloud , gateway Connect, dan fleet dengan Agen Connect. | Wajib |
| Setelan dan status cluster ( gkeonprem.googleapis.com) |
|
Memungkinkan Anda mengelola cluster dengan konsol Google Cloud , Google Cloud CLI, atau Terraform. Disimpan oleh GKE On-Prem API di region yang ditetapkan di gkeOnPremAPI.location, yang secara default ditetapkan ke clusterOperations.location. |
Aktif di versi 1.16 dan yang lebih baru, jika GKE On-Prem API diaktifkan di project Google Cloud Anda. Untuk menonaktifkannya, tetapkan
gkeOnPremAPI.enabled ke false. |
| Penggunaan penagihan ( anthos.googleapis.com) |
Kapasitas vCPU, jumlah node, dan status hak lisensi. | Digunakan untuk pengukuran, penagihan, dan pemeriksaan lisensi. | Wajib diisi. Data penagihan di-buffer selama pemadaman layanan dan dikirim nanti. |
| Data kesehatan sistem ( logging.googleapis.com, monitoring.googleapis.com,
opsconfigmonitoring.googleapis.com) |
|
Digunakan untuk Cloud Monitoring,tampilan status konsol Google Cloud , dan pemecahan masalah Layanan Pelanggan. Disimpan di project Google Cloud
yang ditetapkan di clusterOperations.projectID. Metrik disimpan di region yang ditetapkan di clusterOperations.location, dan log mengikuti setelan Router Log Anda. |
Aktif untuk log sistem dan metrik, yang diperlukan oleh dukungan layanan pelanggan dan cakupan SLA penuh. Nonaktif
untuk log dan metrik aplikasi, kecuali jika Anda menetapkan
enableCloudLoggingForApplications atau
enableGMPForApplications ke true di
resource Stackdriver. |
| Log audit ( anthosaudit.googleapis.com) |
Log audit Aktivitas Admin (audit-proxy): siapa yang mengubah apa
melalui kube-apiserver, dan kapan. Entri mencakup waktu, cluster, host atau VM, akun pengguna atau layanan, peran RBAC, operasi, dan hasil. Permintaan baca tidak dicatat. |
Disimpan di Cloud Audit Logs dalam project Google Cloud Anda, di bucket _Required, dan disimpan selama 400 hari. |
On. Untuk menonaktifkannya, tetapkan
clusterOperations.disableCloudAuditLogging ke true.
Log audit kemudian hanya disimpan di disk node bidang kontrol. |
Langkah berikutnya
Untuk mulai menggunakan Google Distributed Cloud, lihat panduan berikut:
- Membuat cluster admin dan pengguna Google Distributed Cloud demo di VM Compute Engine
- Merencanakan penginstalan dasar di hardware Anda
- Membuat cluster dasar di hardware Anda