


Um eine Gemini Enterprise-Anwendung richtig zu schützen und das Risiko einer Daten-Exfiltration zu minimieren, müssen Sie einen VPC Service Controls-Perimeter konfigurieren. Mit VPC Service Controls und Access Context Manager können Sie den Zugriff auf Ihre Gemini Enterprise-Anwendung und die verbundenen Unternehmensdaten schützen und steuern.
VPC Service Controls mit Gemini Enterprise einrichten
So schützen Sie Ihre Gemini Enterprise-Ressourcen mit VPC Service Controls:
Prüfen Sie, ob ein VPC Service Controls-Perimeter konfiguriert ist. Sie können einen neuen Perimeter speziell für Ihre Gemini Enterprise-Anwendung erstellen oder einen vorhandenen Perimeter verwenden, in dem sich zugehörige Ressourcen befinden.
Weitere Informationen zu Dienstperimetern finden Sie unter Informationen zu Dienstperimetern und deren Konfiguration.
Fügen Sie das Google Cloud Projekt, das Ihre Gemini Enterprise-Anwendung enthält, der Liste der geschützten Ressourcen im Dienstperimeter hinzu.
Fügen Sie die folgenden APIs der Liste der eingeschränkten Dienste für den Perimeter hinzu:
- Discovery Engine API:
discoveryengine.googleapis.com
- Discovery Engine API:
Nachdem der Dienstperimeter aktiviert wurde und die Discovery Engine API als eingeschränkter Dienst aufgeführt ist, werden durch VPC Service Controls die folgenden Sicherheitsmaßnahmen ergriffen:
Auf die
discoveryengine.googleapis.comAPI kann nicht mehr über das öffentliche Internet zugegriffen werden.Der Zugriff auf die Gemini Enterprise-Benutzeroberfläche ist blockiert, sofern er nicht durch Regeln für eingehenden Traffic zugelassen wird.
Das Erstellen neuer Datenspeicher, die Gemini Enterprise-Aktionen unterstützen, ist blockiert, bis ein Administrator die erforderlichen Datenquellen und Egress-Domains zu den entsprechenden Einschränkungen für verwaltete Organisationsrichtlinien hinzufügt. Vorhandene Datenspeicher, einschließlich derer, die zuvor auf Anfrage über einen Google-Vertreter aktiviert wurden, funktionieren weiterhin ohne weitere Maßnahmen. Weitere Informationen finden Sie unter Datenspeicher nach dem Aktivieren von VPC Service Controls erstellen.
Öffentlichen Zugriff mit Access Context Manager einschränken
Gemini Enterprise-Anwendungen werden öffentlich im Internet zugänglich gemacht. Standardmäßig müssen sich Nutzer bei Gemini Enterprise authentifizieren und der Zugriff muss autorisiert werden. VPC Service Controls und Access Context Manager bieten zusätzliche Steuerelemente, mit denen Sie den Zugriff kontrollieren können.
Mit Access Context Manager können Sie eine differenzierte, attributbasierte Zugriffssteuerung für Projekte und Ressourcen in Google Clouddefinieren. Dazu müssen Sie eine Zugriffsrichtlinie definieren. Dies ist ein organisationsweiter Container für Zugriffsebenen und Dienstperimeter.
Zugriffsebenen beschreiben die Anforderungen, die erfüllt sein müssen, damit eine Anfrage berücksichtigt wird. Sie können Anfragen beispielsweise anhand der folgenden Kriterien einschränken:
- Gerätetyp und Betriebssystem (erfordert eine Chrome Enterprise Premium-Lizenz)
- IP-Adresse
- Nutzeridentität
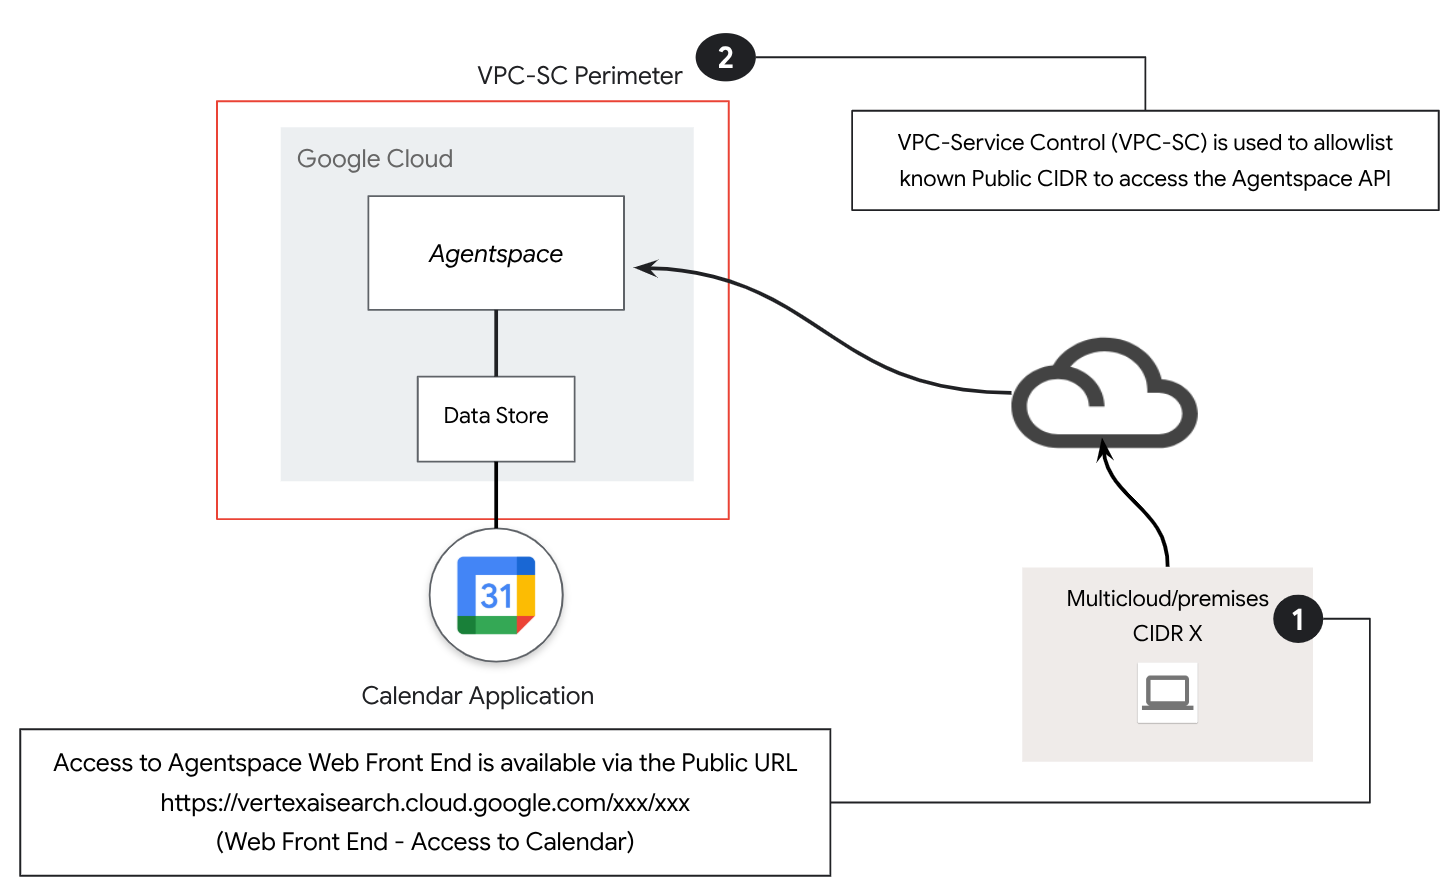
In dieser Referenzarchitektur wird eine Zugriffsebene für öffentliche IP-Subnetze verwendet, um die VPC Service Controls-Zugriffsrichtlinie zu erstellen.
Wenn Sie den Zugriff auf Gemini Enterprise mit Access Context Manager kontrollieren möchten, folgen Sie der Anleitung unter Einfache Zugriffsebene erstellen. Geben Sie die folgenden Optionen an:
Wählen Sie unter Bedingungen erstellen in die Option Standardmodus aus.
Geben Sie in das Feld Titel der Zugriffsebene
corp-public-blockein.Wählen Sie im Abschnitt Bedingungen für Bei erfüllter Bedingung Folgendes zurückgeben die Option WAHR aus.
Wählen Sie für IP-Subnetzwerke die Option Öffentliche IP aus.
Geben Sie für den IP-Adressbereich Ihre externe IP-Adresse an.
VPC Service Controls auf vorhandene Datenspeicher anwenden
Das Erzwingen eines VPC Service Controls-Perimeters für ein Projekt mit vorhandenen Datenspeichern wird nicht unterstützt.
So erzwingen Sie VPC Service Controls für einen vorhandenen Datenspeicher:
Löschen Sie den Datenspeicher und erstellen Sie ihn dann neu.
Dadurch werden die Dienststeuerungen angewendet und der Traffic kann ordnungsgemäß fließen.
Datenspeicher nach dem Aktivieren von VPC Service Controls erstellen
VPC Service Controls soll in erster Linie Daten-Exfiltration verhindern, indem ein sicherer Dienstperimeter für Ihre Projekte und Ressourcen erstellt wird. Neue Datenspeicher, die Gemini Enterprise-Aktionen wie das Senden einer E‑Mail oder das Erstellen eines Jira-Tickets unterstützen, sind potenzielle Wege, über die Daten diesen Perimeter verlassen können. Daher blockiert VPC Service Controls die Erstellung neuer Datenspeicher, bis ein Administrator sie explizit über verwaltete Organisationsrichtlinienbeschränkungen zulässt.
Wenn Sie VPC Service Controls für ein Google Cloud Projekt aktivieren, das eine Gemini Enterprise-App enthält, wird in der Benutzeroberfläche verhindert, dass Sie neue Datenspeicher erstellen. Datenspeicher, die vor der Aktivierung des Perimeters erstellt wurden, und alle Dienste, die zuvor auf Anfrage über einen Google-Vertreter aktiviert wurden, funktionieren weiterhin. Nur das Erstellen neuer Datenspeicher ist eingeschränkt.
So können Administratoren einen neuen Datenspeicher innerhalb des Perimeters erstellen:
Fügen Sie die Datenquelle der Einschränkung für die verwaltete Organisation Zulässige Datenquellen für Daten-Connectors einschränken hinzu. Wenn Sie diesem Constraint eine Datenquelle hinzufügen, werden die bekannten wichtigen Domains automatisch zugelassen, z. B.
graph.microsoft.comundapi.atlassian.com.Wenn für den Datenspeicher domainspezifische Domains für Ihre Organisation erforderlich sind (z. B.
cymbal.atlassian.netodercymbal.com), fügen Sie diese Domains der verwalteten Organisationsrichtlinie Ausgangsdomains für Datenconnectors einschränken hinzu.
Eine Übersicht über diese Einschränkungen finden Sie unter Einschränkungen für verwaltete Richtlinien.