

במאמר הזה מוסבר איך להחיל מדיניות תוכן של Sensitive Data Protection על מחברים ואפליקציות של Gemini Enterprise ועל מחברות של Gemini Notebook Enterprise.
מידע על הגנה על נתונים רגישים ב-Gemini Enterprise
כללי מדיניות התוכן של Sensitive Data Protection נועדו לבדוק אם יש בנתונים הפרות או תוכן לא רצוי, ולהחליט מתי לאשר או לחסום את התוכן הזה. זה כולל חסימה של חומרי מקור סודיים או בלתי הולמים, כמו מניעת הצגה של מידע אישי רגיש למשתמשים וחסימת העלאות קבצים ל-Assistant או ל-Gemini Notebook Enterprise אם הם מפרים את המדיניות. היכולת הזו משפרת את האבטחה והבטיחות של אפליקציות Gemini Enterprise על ידי הגנה מפני סיכונים שונים והבטחה של שיטות לפיתוח אחראי של AI.
השילוב בין Sensitive Data Protection לבין Model Armor
Sensitive Data Protection ו-Model Armor פועלים יחד ב-Gemini Enterprise כדי לספק הגנה על הנתונים שלכם בכמה שכבות אבטחה. הם מגינים על היבטים שונים של האינטראקציות שלכם עם AI.
Sensitive Data Protection (SDP) – הגנה על נתונים נכנסים
במחברי נתונים, Sensitive Data Protection מונע הטמעה או הוספה לאינדקס של מידע אישי רגיש. כללי מדיניות התוכן יכולים לבדוק סוגי תוכן שונים, כולל תוכן טקסטואלי (עם OCR לתמונות), זיהוי אובייקטים בתמונות, בטיחות תמונות, מסמכים עשירים (כמו PDF, DOCx, PPTx ו-XLSx) עם תמונות מוטמעות ותוויות מטא-נתונים (תוויות רגישות של מיקרוסופט ותוויות של Google Workspace). Sensitive Data Protection מתמקד בהבטחה שרק מידע תואם ייכנס למערכת כמקור.
אם מקורות שמעלים ל-Assistant ול-Gemini Notebook Enterprise מפרים את מדיניות התוכן, הם לא מועלים.
הגנה מוגברת על המודל מאבטחת את נתיב ההצגה
התכונה Model Armor עוזרת להגן על האינטראקציה של המשתמש ב-Gemini Enterprise על ידי סינון הפרומפטים לפני העיבוד ב-LLM וסינון התשובות של המודל לפני שהן מועברות למשתמש. ההגנה המוגברת על המודל בודקת את ההנחיות כדי למנוע החדרת הנחיות וכתובות URL זדוניות. אם יש הפרה של המדיניות, Gemini Enterprise חוסם את הבקשה ומציג הודעת שגיאה.
למידע נוסף על השימוש ב-Model Armor עם Gemini Enterprise, ראו איך מפעילים את Model Armor.
מקורות נתמכים
מדיניות התוכן של Sensitive Data Protection יכולה לבדוק נתונים במחברים, בתוויות מטא-נתונים ובהעלאות של קבצים.
מחברים
אפשר להחיל כללי מדיניות תוכן על המחברים הבאים:
מחברים של צד שלישי: Sensitive Data Protection תומך גם בהטמעה וגם במחברים מאוחדים של צד שלישי. לרשימה של המחברים האלה, ראו קישור של מקור נתונים מצד שלישי.
שרתי MCP בהתאמה אישית: Sensitive Data Protection תומך בתוכן בשרתי Model Context Protocol (MCP) בהתאמה אישית. מידע כללי על שרתי MCP בהתאמה אישית זמין במאמר הגדרת מאגר נתונים של שרת MCP בהתאמה אישית.
מחברים של Google Workspace:
תוויות של מטא-נתונים
ב-Sensitive Data Protection יש תמיכה בשני סוגים של תוויות מטא-נתונים למחברים ולהעלאות מסוימים:
תוויות רגישות של מיקרוסופט: ידועות גם בתור תוויות Purview Information Protection (MSIP), תוויות Azure Information Protection (AIP) ותוויות Microsoft Information Protection (MIP). אלה תוויות רגישות שמוחלות על נכסי Microsoft 365 (כמו Word, Excel ו-Outlook). הם מטמיעים מטא-נתונים ישירות בקובץ או בכותרת האימייל כדי לציין רגישות (לדוגמה, 'סודי ביותר' או 'לשימוש פנימי בלבד'). Sensitive Data Protection תומך בתוויות המידע הרגיש של מיקרוסופט במחברים באופן הבא:
Microsoft SharePoint: תוויות בקובצי Office 365 ובקובצי PDF. אין תמיכה בתוויות רגישות של מיקרוסופט בסוגי קבצים אחרים, כמו אתרים ודפים של SharePoint.
Microsoft OneDrive: תוויות בקובצי Office 365 ובקובצי PDF.
Microsoft Outlook: תוויות בהודעות אימייל ובאירועים ביומן.
Microsoft Teams: תוויות בקובצי Office 365 ובקובצי PDF.
העלאות ישירות ומחברים שאינם של מיקרוסופט: תוויות בקובצי Office 365 ובקובצי PDF, אם הקבצים מכילים תוויות מוטמעות.
תוויות של Google Workspace: התוויות האלה מיועדות לסיווג נתונים ב-Google Workspace. אדמינים מגדירים סכימות מותאמות אישית שמשתמשים או מערכות אוטומטיות יכולים להחיל על פריטים ב-Google Workspace כדי לסווג אותם (לדוגמה, 'סודי' או 'פנימי'). Sensitive Data Protection תומך בתוויות של Google Workspace לקבצים במחברים של Google Workspace ולקבצים שהועלו ל-Gemini Enterprise Assistant מ-Google Drive.
העלאות של קבצים
כשאתם מעלים קבצים מכונן מקומי, מ-Google Drive או מ-Microsoft OneDrive ל-Assistant או ל-Gemini Notebook Enterprise, Sensitive Data Protection סורק את הקבצים וחוסם העלאות שמפירות את מדיניות התוכן.
בטבלה הבאה מפורטים סוגי הקבצים שנתמכים בסריקה:
| סוג MIME | תיאור |
|---|---|
application/pdf |
|
text/html |
HTML |
text/plain |
טקסט פשוט |
application/json |
JSON |
application/vnd.openxmlformats-officedocument.wordprocessingml.document |
Microsoft Word (DOCX) |
application/vnd.openxmlformats-officedocument.presentationml.presentation |
Microsoft PowerPoint (PPTX) |
application/vnd.openxmlformats-officedocument.spreadsheetml.sheet |
Microsoft Excel (XLSX) |
application/vnd.ms-excel.sheet.macroenabled.12 |
גיליון אלקטרוני של Microsoft Excel עם פקודות מאקרו (XLSM) |
application/xml |
XML |
image/bmp |
תמונת BMP |
image/gif |
תמונה בפורמט GIF |
image/jpeg |
תמונת JPEG |
image/png |
תמונת PNG |
image/tiff |
תמונת TIFF |
image/svg+xml |
תמונת SVG |
text/csv |
CSV (ערכים מופרדים בפסיקים) |
text/tab-separated-values |
TSV (ערכים מופרדים בטאבים) |
המהדורות הנתמכות של Gemini Enterprise
אתם יכולים להשתמש ב-Sensitive Data Protection בכל מהדורות Gemini Enterprise, חוץ מ-Gemini Enterprise Business.
השימוש ב-Sensitive Data Protection לא כרוך בעלות נוספת.
אזורים נתמכים
התכונה "הגנה על מידע אישי רגיש" תומכת במספר אזורים גלובליים, באיחוד האירופי ובארה"ב.
מגבלות
המגבלות הבאות חלות על כללי מדיניות התוכן של Sensitive Data Protection ב-Gemini Enterprise:
מדיניות התוכן לא חלה על הסוג הישן של מאגרי נתונים, כמו נתונים מ-Cloud Storage או מ-BigQuery או מאתרים. רק המחברים, שמכילים נתוני ישויות, יכולים להיות מוגנים על ידי מדיניות תוכן.
אפשר להחיל מדיניות תוכן מפרויקט אחד על Gemini Enterprise בפרויקט אחר, אבל שני הפרויקטים חייבים להיות באותו היקף של VPC Service Controls. מידע כללי על VPC Service Controls ל-Gemini Enterprise זמין במאמר אבטחת האפליקציה באמצעות VPC Service Controls.
תוויות של Google Workspace וסריקת תוכן לא נתמכות בהעלאות לתיקיות של Gemini Notebook Enterprise.
ב-Sensitive Data Protection יש מגבלות על גודל הקבצים שנתמכים, שיכולות להיות שונות מאלה של Gemini Enterprise. מידע על הגודל המקסימלי של קובצי PDF, קובצי Office 365, קובצי טקסט וקובצי תמונה זמין במאמר בנושא מגבלות של מדיניות התוכן. כברירת מחדל, כללי מדיניות התוכן מאפשרים תוכן בקבצים גדולים. עם זאת, אפשר להגדיר כללי מדיניות לחסימת תוכן בקבצים גדולים.
במחברים של מיקרוסופט שמכילים קבצים מוצפנים, מכיוון שגם Gemini Enterprise וגם Sensitive Data Protection לא יכולים לפענח את הקבצים, הקבצים לא נסרקים כדי לאתר הפרות של תוכן. אם המשתמשים ישאלו שאלות על התוכן, Gemini Enterprise לא יוכל לענות כי התוכן מוצפן. אבל אם המשתמשים ישאלו שאלות שאפשר לענות עליהן על סמך קטעי מידע ומטא-נתונים לא מוצפנים, Gemini Enterprise יספק את התשובות האלה.
לפני שמתחילים
לפני שמתחילים, חשוב לוודא שהתנאים המוקדמים הבאים מתקיימים:
התפקידים הנדרשים מוקצים לכם ולחשבון השירות של Gemini Enterprise:
צריך את התפקיד אדמין של Gemini Enterprise.
חשבון השירות של Gemini Enterprise צריך את התפקיד 'משתמש DLP' (
roles/dlp.user).
מידע נוסף זמין בקטע התפקידים הנדרשים במאמר יצירה וניהול של כללי מדיניות תוכן שבמסמכי התיעוד של Sensitive Data Protection.
יצרתם אפליקציית Gemini Enterprise או שהגדרתם את Gemini Notebook Enterprise. מידע נוסף זמין במאמרים יצירת אפליקציה והגדרת Gemini Notebook Enterprise.
יצירת מדיניות תוכן
כדי להכין מדיניות תוכן של Sensitive Data Protection ולהחיל אותה על אפליקציה או מחבר של Gemini Enterprise, או על Gemini Notebook Enterprise:
יוצרים מדיניות תוכן לפי ההוראות במאמר יצירה וניהול של מדיניות תוכן במסמכי התיעוד של Sensitive Data Protection.
חשוב ליצור את המדיניות באותו אזור שבו נמצאות האפליקציות שרוצים להחיל עליהן את המדיניות.
רושמים את שם המדיניות. כדי להוסיף מדיניות למחבר, צריך את הנתיב המלא בפורמט
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID.
הגנה על מידע אישי רגיש במחברים באמצעות כללי מדיניות תוכן
כדי לחסום את הצגת פרטי הישות למשתמשים אם הישות מכילה נתונים רגישים, צריך להחיל על המחבר מדיניות תוכן להגנה על נתונים רגישים. לשם כך, פועלים לפי ההוראות במאמר החלת מדיניות תוכן על מחבר Gemini Enterprise.
אם בהמשך תצטרכו להסיר את מדיניות התוכן מהמחבר, עיינו במאמר הסרת מדיניות התוכן ממחבר.
החלת מדיניות תוכן על מחבר Gemini Enterprise
החלת מדיניות תוכן של הגנה על נתונים רגישים על מחבר מונעת מ-Gemini Enterprise להחזיר נתוני ישויות שמכילים תוכן רגיש מהמחבר.
בסוגים מסוימים של מחברים, החלת מדיניות התוכן יכולה גם לחסום את החזרת נתוני הישות על סמך תוויות מטא-נתונים.
כדי להחיל מדיניות תוכן על מחבר:
במסוף Google Cloud , עוברים לדף Gemini Enterprise ולוחצים על Data Stores.
לוחצים על שם המחבר שרוצים להחיל עליו את המדיניות.
בשדה Content policy, מזינים את השם המלא של משאב מדיניות התוכן.
אחרי שמזינים את המדיניות בשדה, היא מופעלת מיד.
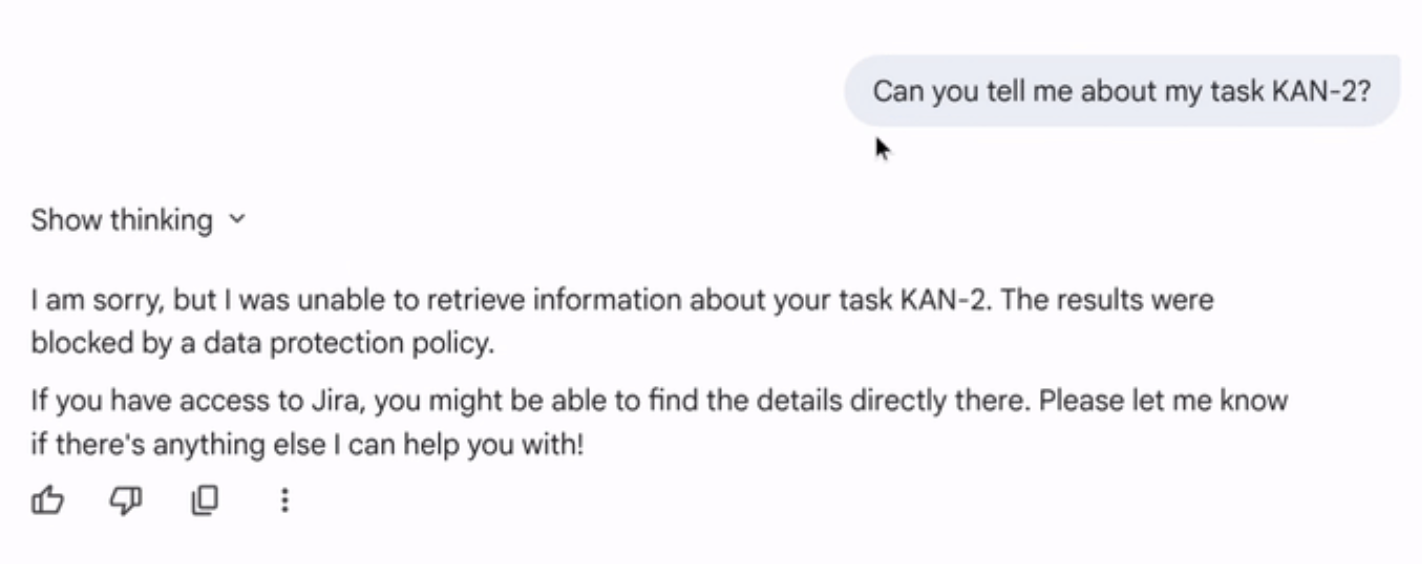
אופציונלי: בודקים את מדיניות התוכן. אם יש במחבר נתונים שמפירים את המדיניות, אתם יכולים לבקש מה-Assistant לספר לכם על זה.
הסרת מדיניות התוכן ממחבר
כדי להסיר מדיניות ממחבר:
במסוף Google Cloud , נכנסים לדף Gemini Enterprise ולוחצים על מאגרי נתונים.
לוחצים על שם המחבר שרוצים להסיר ממנו את המדיניות.
מוחקים את הטקסט בשדה מדיניות תוכן ומשאירים את השדה ריק.
המדיניות תוסר באופן מיידי.
הגנה על העלאות ל-Assistant באמצעות מדיניות תוכן
כדי להגן על העלאות לעוזר באפליקציית Gemini Enterprise, פועלים לפי ההוראות במאמר החלת מדיניות תוכן על העלאות לעוזר Gemini Enterprise.
אם בהמשך תצטרכו להסיר מהעוזר מדיניות תוכן של Sensitive Data Protection, תוכלו להיעזר במאמר הסרת מדיניות התוכן מהעוזר.
החלת מדיניות תוכן על העלאות של Assistant
החלת מדיניות תוכן להגנה על נתונים רגישים על העוזר הדיגיטלי גורמת ל-Gemini Enterprise לסרוק ולחסום קבצים שמועלים לאפליקציה (ממכשיר מקומי, מ-Google Drive או מ-Microsoft OneDrive) אם הם מכילים תוכן או תוויות מטא-נתונים שמפירים את המדיניות. אם משתמש מנסה להעלות קובץ שמפר את המדיניות, ההעלאה נכשלת והקובץ לא מתווסף לסשן.
כדי להחיל מדיניות תוכן על העלאות של עוזרים דיגיטליים:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על שם האפליקציה שרוצים להחיל עליה את המדיניות.
לוחצים על אבטחה.
בהגדרות של Sensitive Data Protection, בקטע Assistant setting, בוחרים מדיניות תוכן מהתפריט.
אם מדיניות התוכן לא מופיעה בתפריט, מבצעים אחת מהפעולות הבאות:
לוחצים על Switch project כדי לבחור מדיניות מפרויקט אחר.
לוחצים על הזנה ידנית כדי להזין את הנתיב למדיניות:
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_ID.לוחצים על יצירת מדיניות חדשה כדי לעבור לדף יצירת מדיניות תוכן.
חשוב לבחור מדיניות באותו אזור שבו נמצאת האפליקציה.
לוחצים על Save.
אופציונלי: בודקים את המדיניות:
יוצרים קובץ שמכיל הפרה לא מזיקה של המדיניות. לדוגמה, אם מדיניות התוכן חוסמת מספרי תעודות זהות בארה"ב, צריך ליצור קובץ שמכיל את המספר "999-00-0000".
מנסים להעלות את הקובץ לצ'אט של האפליקציה. ההעלאה אמורה להיכשל והקובץ אמור להיחסם.
הסרת מדיניות התוכן מה-Assistant
כדי להסיר את מדיניות התוכן מהעלאות של Assistant לאפליקציה:
נכנסים לדף Gemini Enterprise במסוף Google Cloud .
לוחצים על שם האפליקציה.
לוחצים על אבטחה.
בקטע Sensitive Data Protection configuration (הגדרת Sensitive Data Protection), בקטע Assistant setting (הגדרת העוזר), לוחצים על החץ לתפריט הנפתח ובוחרים באפשרות Enter manually (הזנה ידנית).
מוחקים את הטקסט בשדה שם המשאב כדי שהשדה יהיה ריק, ולוחצים על אישור.
לוחצים על Save.
הגנה על העלאות ל-Gemini Notebook Enterprise באמצעות מדיניות תוכן
אם מחילים מדיניות תוכן על Gemini Notebook Enterprise, המשתמשים לא יכולים להעלות חומרי מקור שמפירים את המדיניות.
התיקיות ב-Gemini Notebook Enterprise לא משויכות לאפליקציה מסוימת. כדי להחיל את מדיניות התוכן על כל התיקיות בפרויקט, צריך להחיל אותה על כל אפליקציה בפרויקט. באופן דומה, אם מסירים מדיניות תוכן מאפליקציה כלשהי בפרויקט, אף אחד מהמחברות שמשויכות לפרויקט לא מוגן על ידי המדיניות.
איך מוסיפים או מסירים מדיניות תוכן של Sensitive Data Protection ב-Gemini Notebook Enterprise:
איך מחילים מדיניות תוכן על Gemini Notebook Enterprise
אם מחילים מדיניות תוכן על Gemini Notebook Enterprise, המשתמשים לא יכולים להעלות חומרי מקור שמפרים את המדיניות. התיקיות ב-Gemini Notebook Enterprise לא משויכות לאפליקציה מסוימת. כדי להחיל את מדיניות התוכן על כל התיקיות, צריך להחיל אותה על כל אפליקציה בפרויקט.
במסוף Google Cloud , נכנסים לדף Gemini Enterprise.
לוחצים על השם של אפליקציה כלשהי באזור שבו רוצים להגן על ה-notebooks.
לוחצים על אבטחה.
בקטע Sensitive Data Protection configuration (הגדרת Sensitive Data Protection), בתפריט NotebookLM setting (הגדרת NotebookLM), בוחרים מדיניות תוכן.
אם מדיניות התוכן לא מופיעה בתפריט, מבצעים אחת מהפעולות הבאות:
לוחצים על Switch project כדי לבחור מדיניות מפרויקט אחר.
לוחצים על Enter manually (הזנה ידנית) כדי להזין את הנתיב למדיניות
projects/PROJECT_ID/locations/LOCATION/contentPolicies/POLICY_NAME.לוחצים על יצירת מדיניות חדשה כדי לעבור לדף יצירת מדיניות תוכן ופועלים לפי ההוראות שלמעלה.
לא משנה איך אתם מציינים את המדיניות, חשוב לבחור מדיניות באותו אזור כמו האפליקציה.
לוחצים על Save.
ממתינים כ-10 דקות עד שמדיניות התוכן תופץ. Gemini Notebook Enterprise יתחיל להשתמש במדיניות שצוינה כדי לסרוק מסמכי מקור שהועלו.
אופציונלי: בדיקה של מדיניות התוכן:
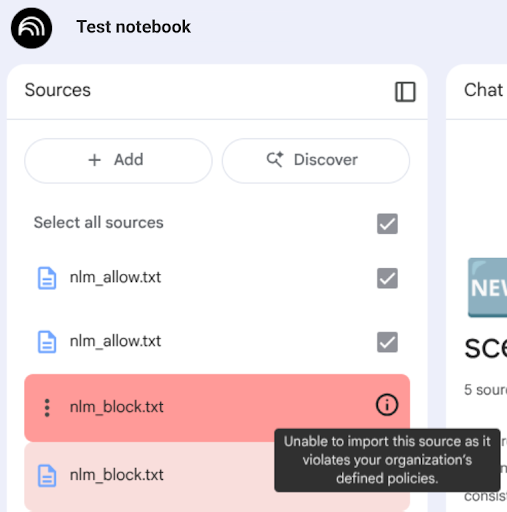
יוצרים מסמך מקור שמכיל הפרה לא מזיקה של המדיניות. לדוגמה, אם מדיניות התוכן חוסמת מספרי תעודות זהות בארה "ב, צריך ליצור קובץ מקור עם הטקסט "מספר תעודת הזהות של מיקי מאוס הוא 999-00-0000".
מעלים את מסמך המקור ל-Notebook. אם המדיניות בתוקף, המסמך יופיע כחסום ברשימת המקורות.
הסרת מדיניות התוכן מ-Gemini Notebook Enterprise
כדי להסיר את מדיניות התוכן מ-Gemini Notebook Enterprise, כך שקובצי מקור שהועלו לא ייחסמו על סמך התוכן, בצעו את הפעולות הבאות:
במסוף Google Cloud , נכנסים לדף Gemini Enterprise.
לוחצים על השם של אפליקציה כלשהי באזור.
לוחצים על אבטחה.
בהגדרות של Sensitive Data Protection, בקטע הגדרות של NotebookLM, לוחצים על החץ לתפריט הנפתח ובוחרים באפשרות הזנה ידנית.
בוחרים את הטקסט בשדה ולוחצים על Delete כדי שהשדה שם המשאב יהיה ריק, ואז לוחצים על אישור.
לוחצים על Save.
מחכים כ-10 דקות עד שההסרה של מדיניות התוכן תתעדכן. Gemini Notebook Enterprise יפסיק לסרוק קובצי מקור בכל תיקיות ה-Notebook באותו אזור ובאותו פרויקט.